
O que é essencial e o que é desejável em um relatório de teste de intrusão
O que é um relatório de teste de intrusão?
Um relatório de teste de intrusão é a etapa final de um pentest, criado pela equipe ao término da avaliação de segurança. O documento inclui um resumo executivo de alto nível sobre o impacto das vulnerabilidades, todos os detalhes relevantes sobre o processo, ferramentas e técnicas utilizadas durante a avaliação, as especificações técnicas e as causas raiz de cada problema de segurança, além de sugestões para a remediação de vulnerabilidades e mitigação de riscos.
O relatório é frequentemente útil para a obtenção de certificações como GDPR, ISO 27001 ou SOC 2. Ele também pode servir como prova das medidas robustas de cibersegurança de uma organização para ser apresentada a clientes, fornecedores ou potenciais parceiros. Antes de decidir por um provedor de testes de intrusão, vale a pena solicitar um modelo de relatório de pentest para verificar se ele contém todos os componentes necessários.
Abaixo, discutiremos a anatomia de um relatório de pentest, focando nos elementos mais vantajosos do ponto de vista do cliente.
Estrutura ideal de um relatório de teste de intrusão (e seu conteúdo)
Introdução, Escopo, Resumo do Engajamento
As seções introdutórias devem resumir o engajamento. Em um relatório profissional de teste de intrusão, os seguintes itens geralmente estão presentes:
- Objetivos do projeto, abordagem e tipo de avaliação (ex: pentest de aplicativo móvelgray-box)
- Lista de distribuição de documentos e controle de versão (changelog)
- Nomes dos engenheiros de segurança que realizaram o pentest
- Uma descrição clara do escopo do projeto
- Duração do trabalho, incluindo datas de início e término
A metodologia de pentest utilizada
A seção de metodologia deve explicar o processo de teste de intrusão, desde o mapeamento da aplicação e funcionalidade até a exploração e elaboração de relatórios. Também mencionará as ferramentas e técnicas utilizadas.
A maioria dos pentests baseia-se em metodologias padrão da indústria, como OWASP Top 10, OWASP ASVS, PTES e NIST SP 800-115; no entanto, dependendo da natureza da avaliação, a metodologia pode ter requisitos diferentes, como a IEC 62443 para cibersegurança de tecnologia operacional ou a BSI da Alemanha para DiGA e DiPA testes de segurança em aplicativos de saúde.
Resumo executivo
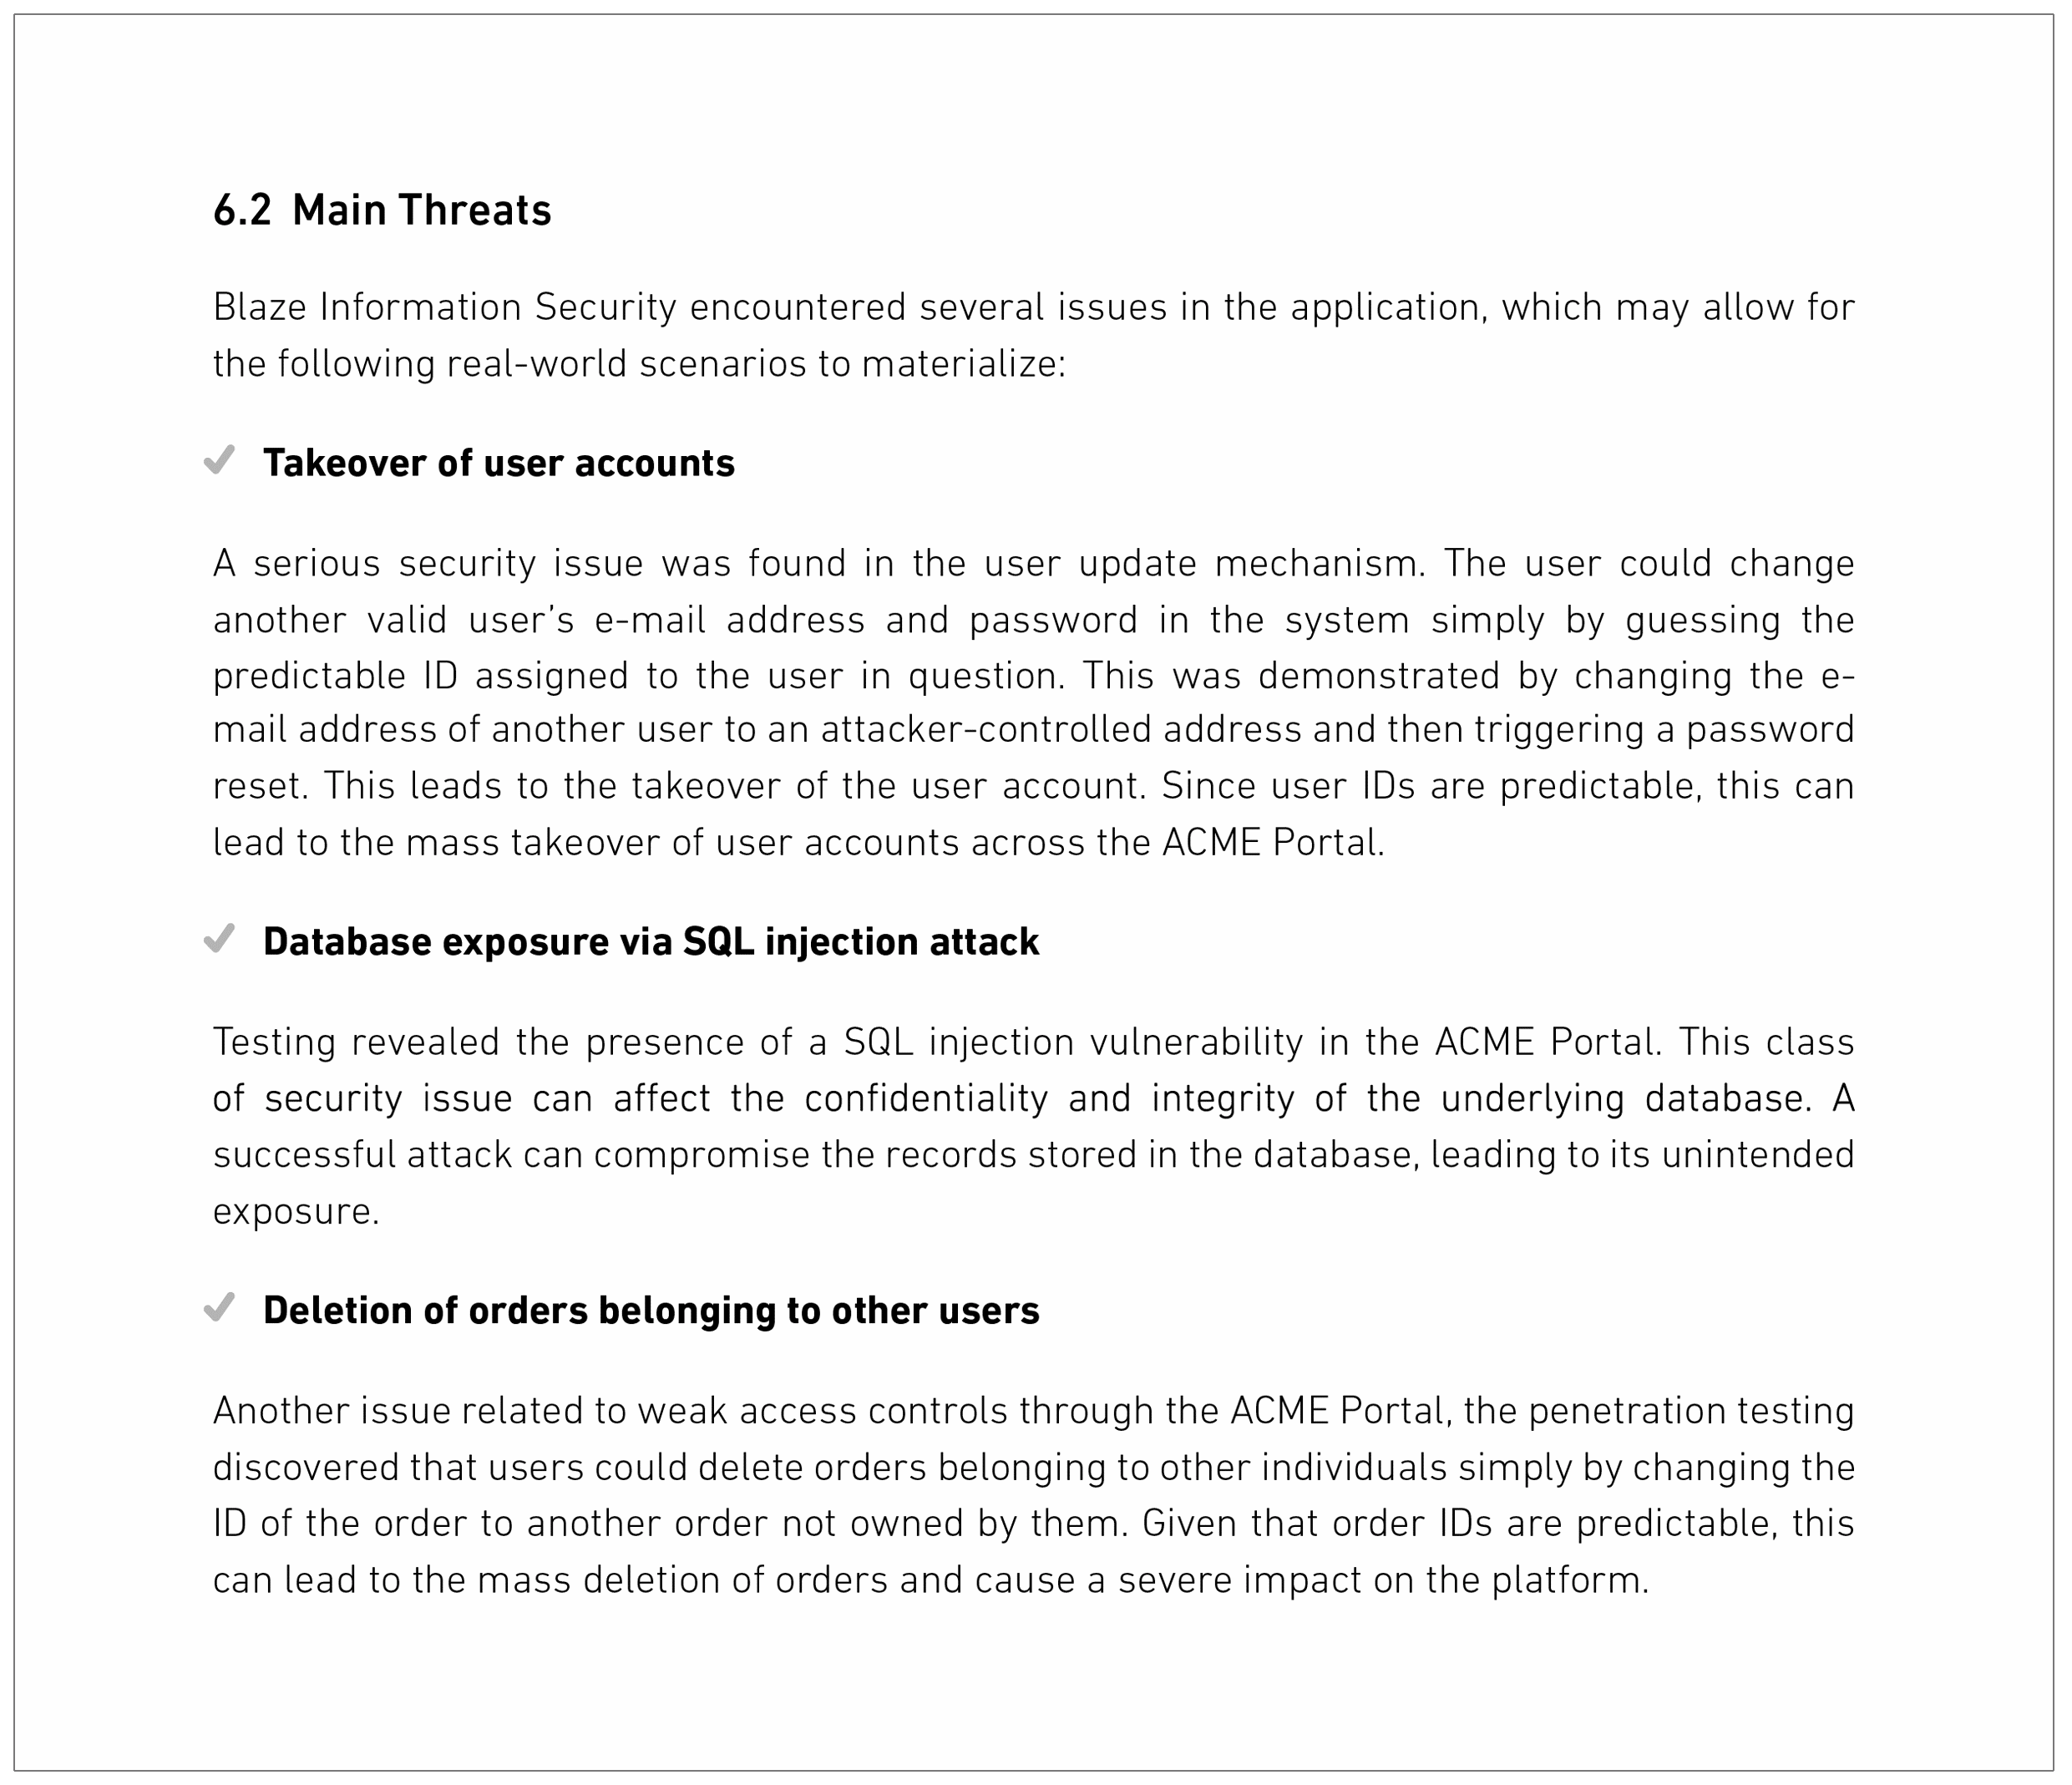
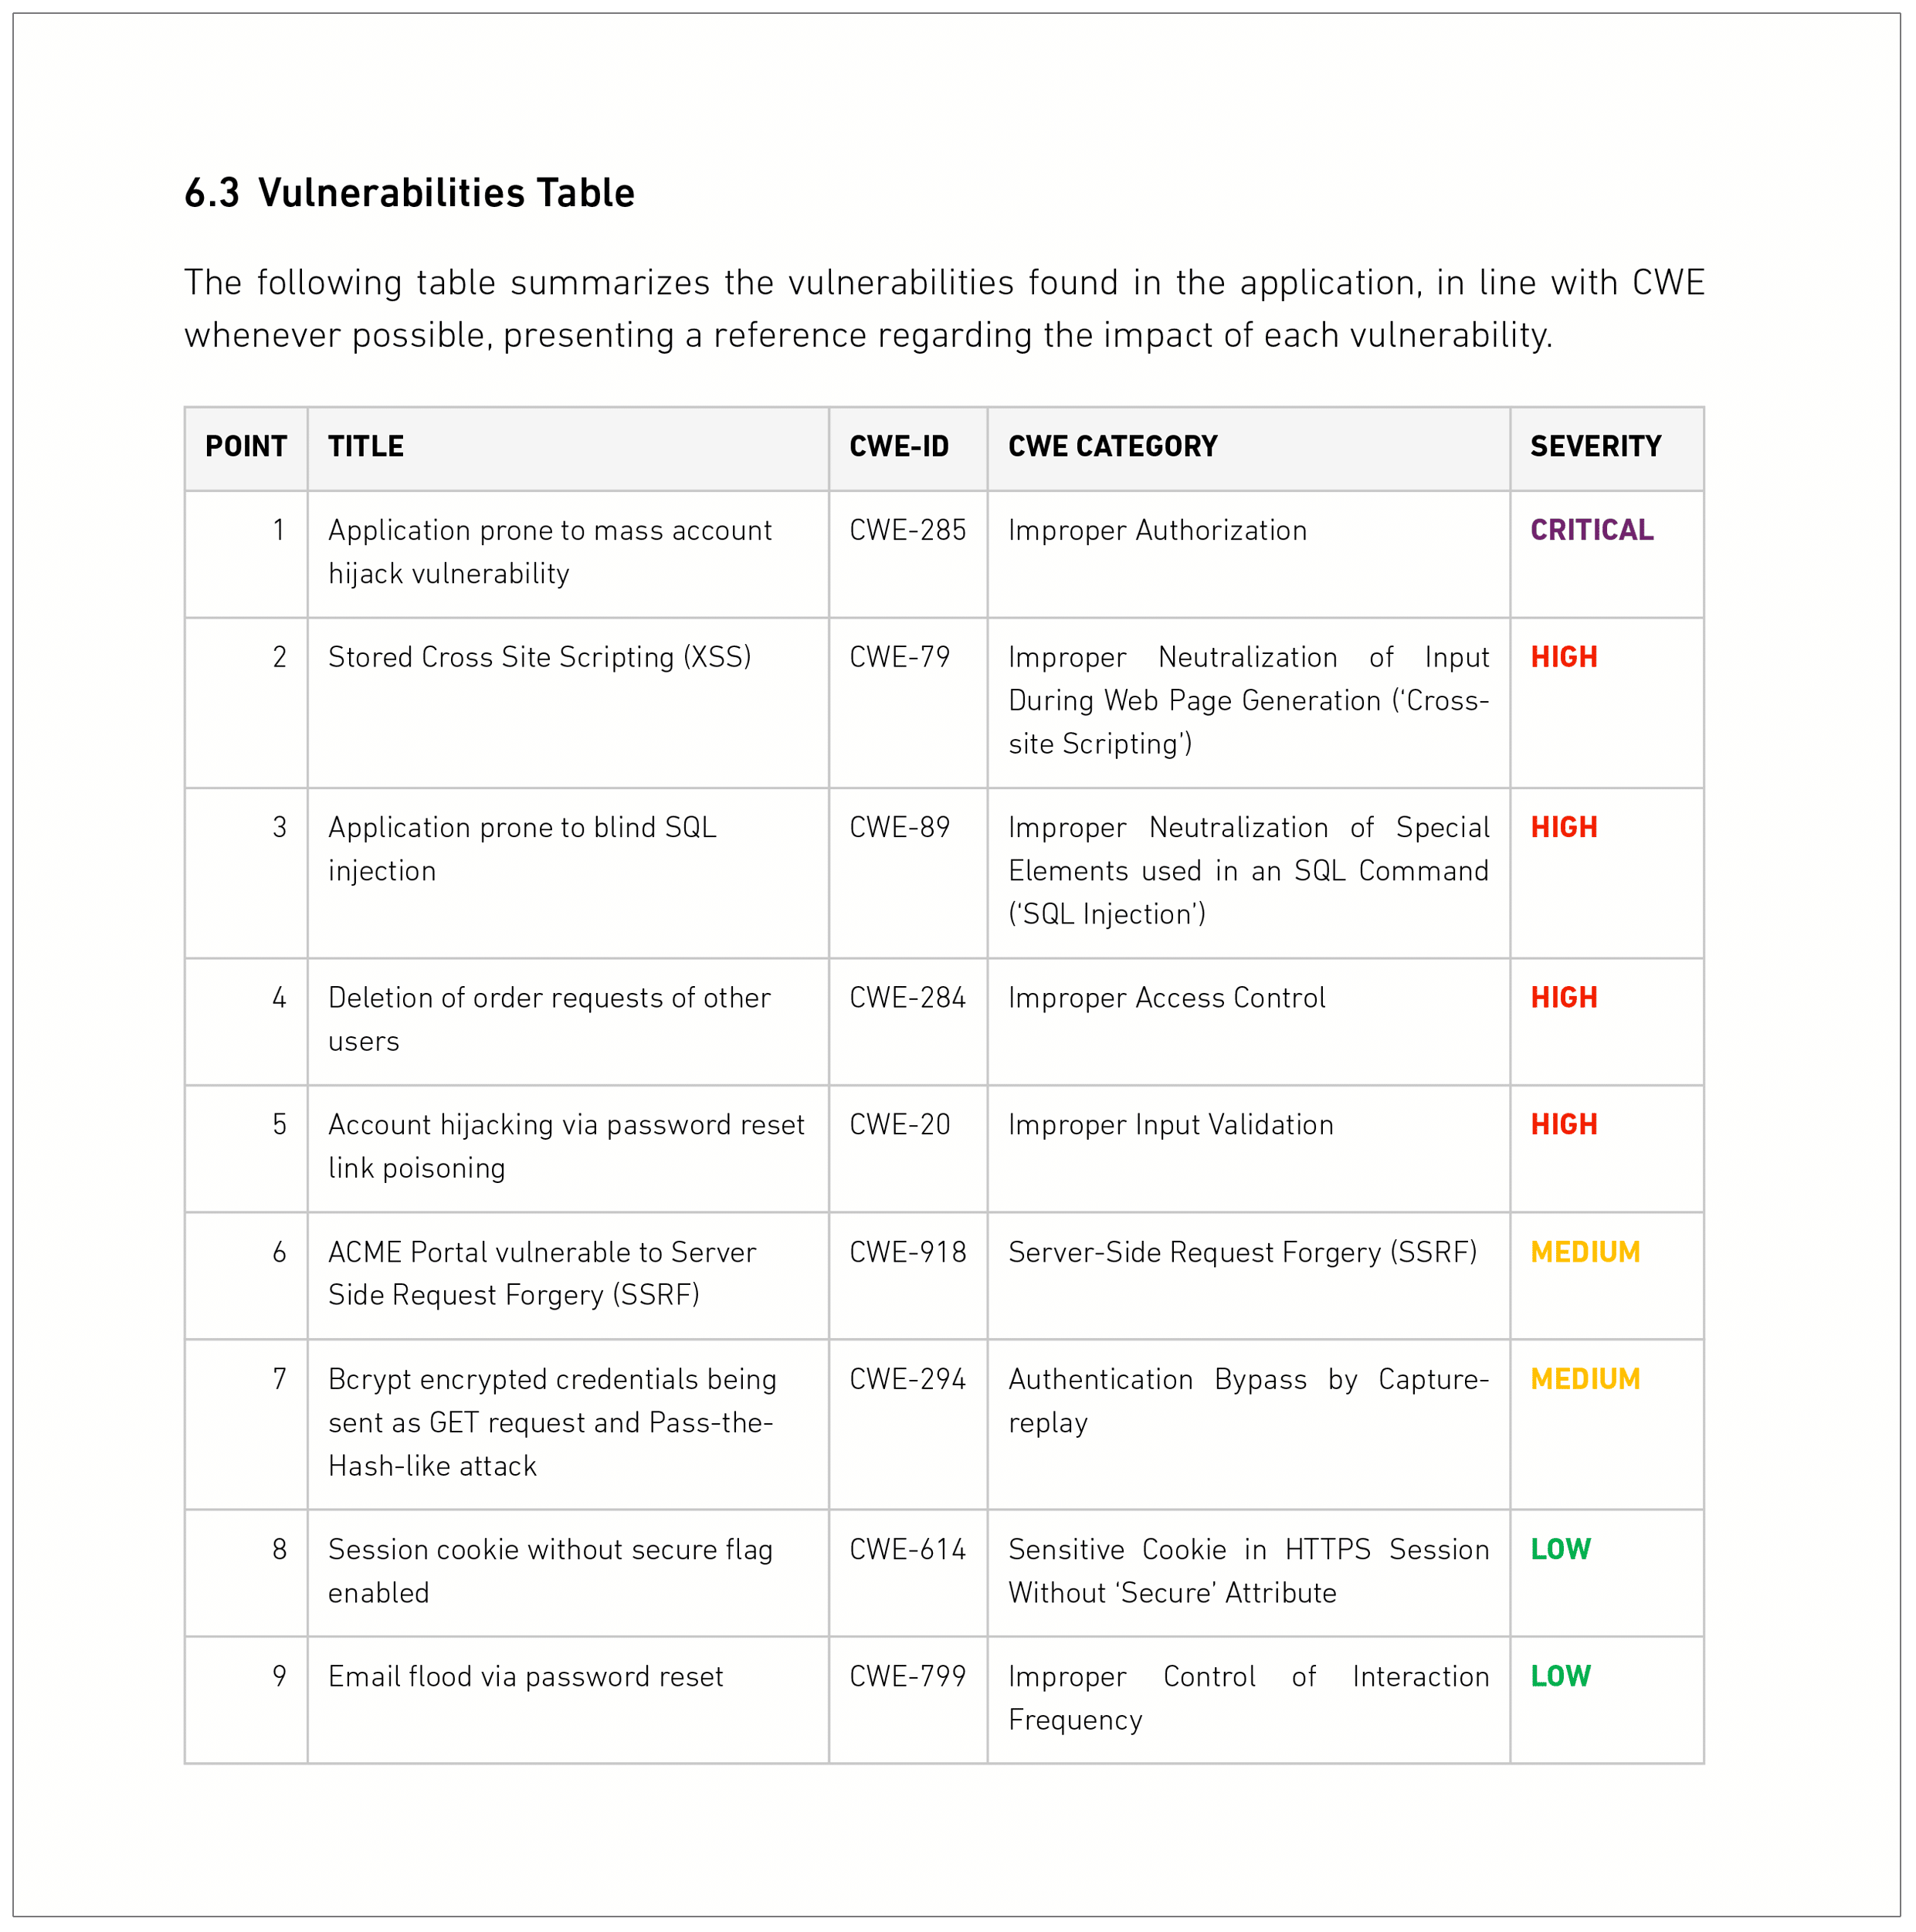
Esta seção resume o documento para a alta gestão e partes interessadas que não possuem necessariamente o conhecimento técnico ou o tempo necessário para analisar o documento completo. Apresenta os pontos principais, as ameaças mais graves encontradas, seu impacto e o risco que representam para a organização.
- Superfície vulnerável
- Principais ameaças
- Tabela de vulnerabilidades com a gravidade da ameaça
Como exemplo desta seção, abaixo você pode ver como a seção "Principais ameaças" geralmente se parece, juntamente com uma tabela de todas as vulnerabilidades encontradas durante o trabalho:
Resumo técnico
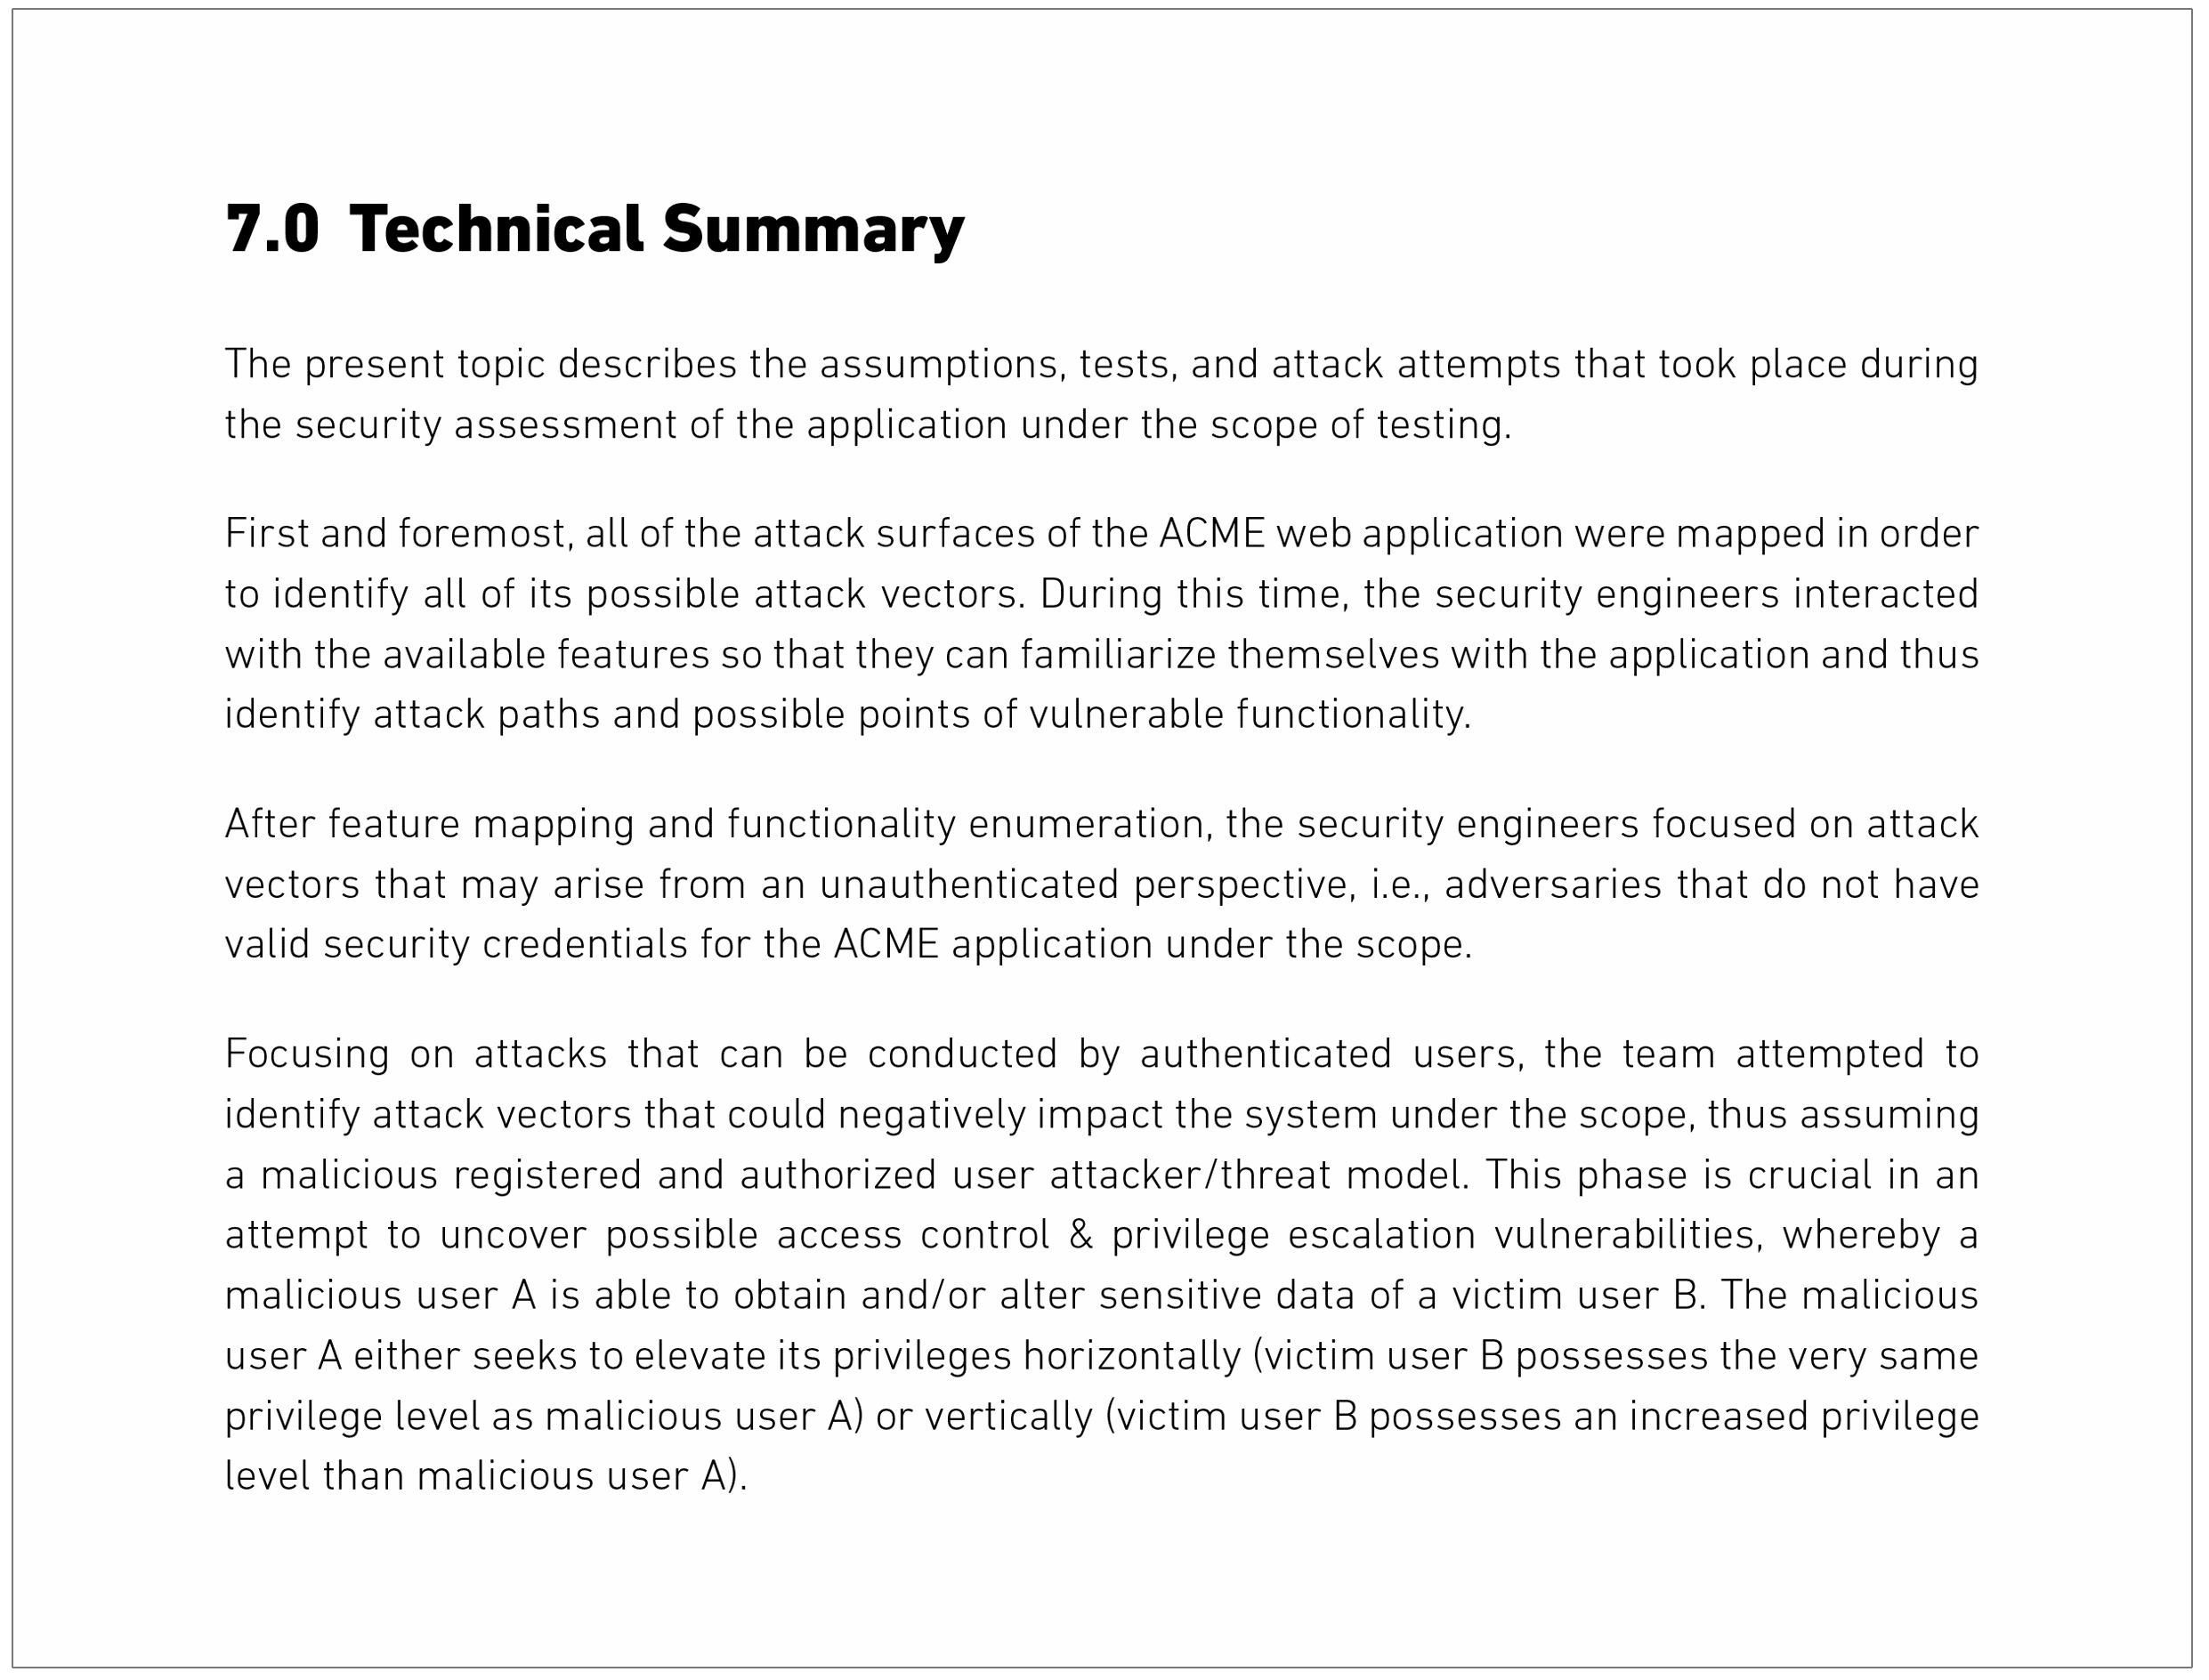
Uma seção que vale a pena incluir para facilitar o trabalho da sua equipe de segurança. Ela destaca as ameaças mais graves.
O resumo técnico deve servir como uma breve narrativa do relatório, onde a equipe descreve suas premissas com base em modelos de ameaças, casos de teste e vetores de ataque tentados durante a avaliação de segurança. Também deve discutir a cobertura geral da superfície de ataque, bem como as áreas em que o sistema provou ser resiliente a ataques e onde sua segurança deixou a desejar:
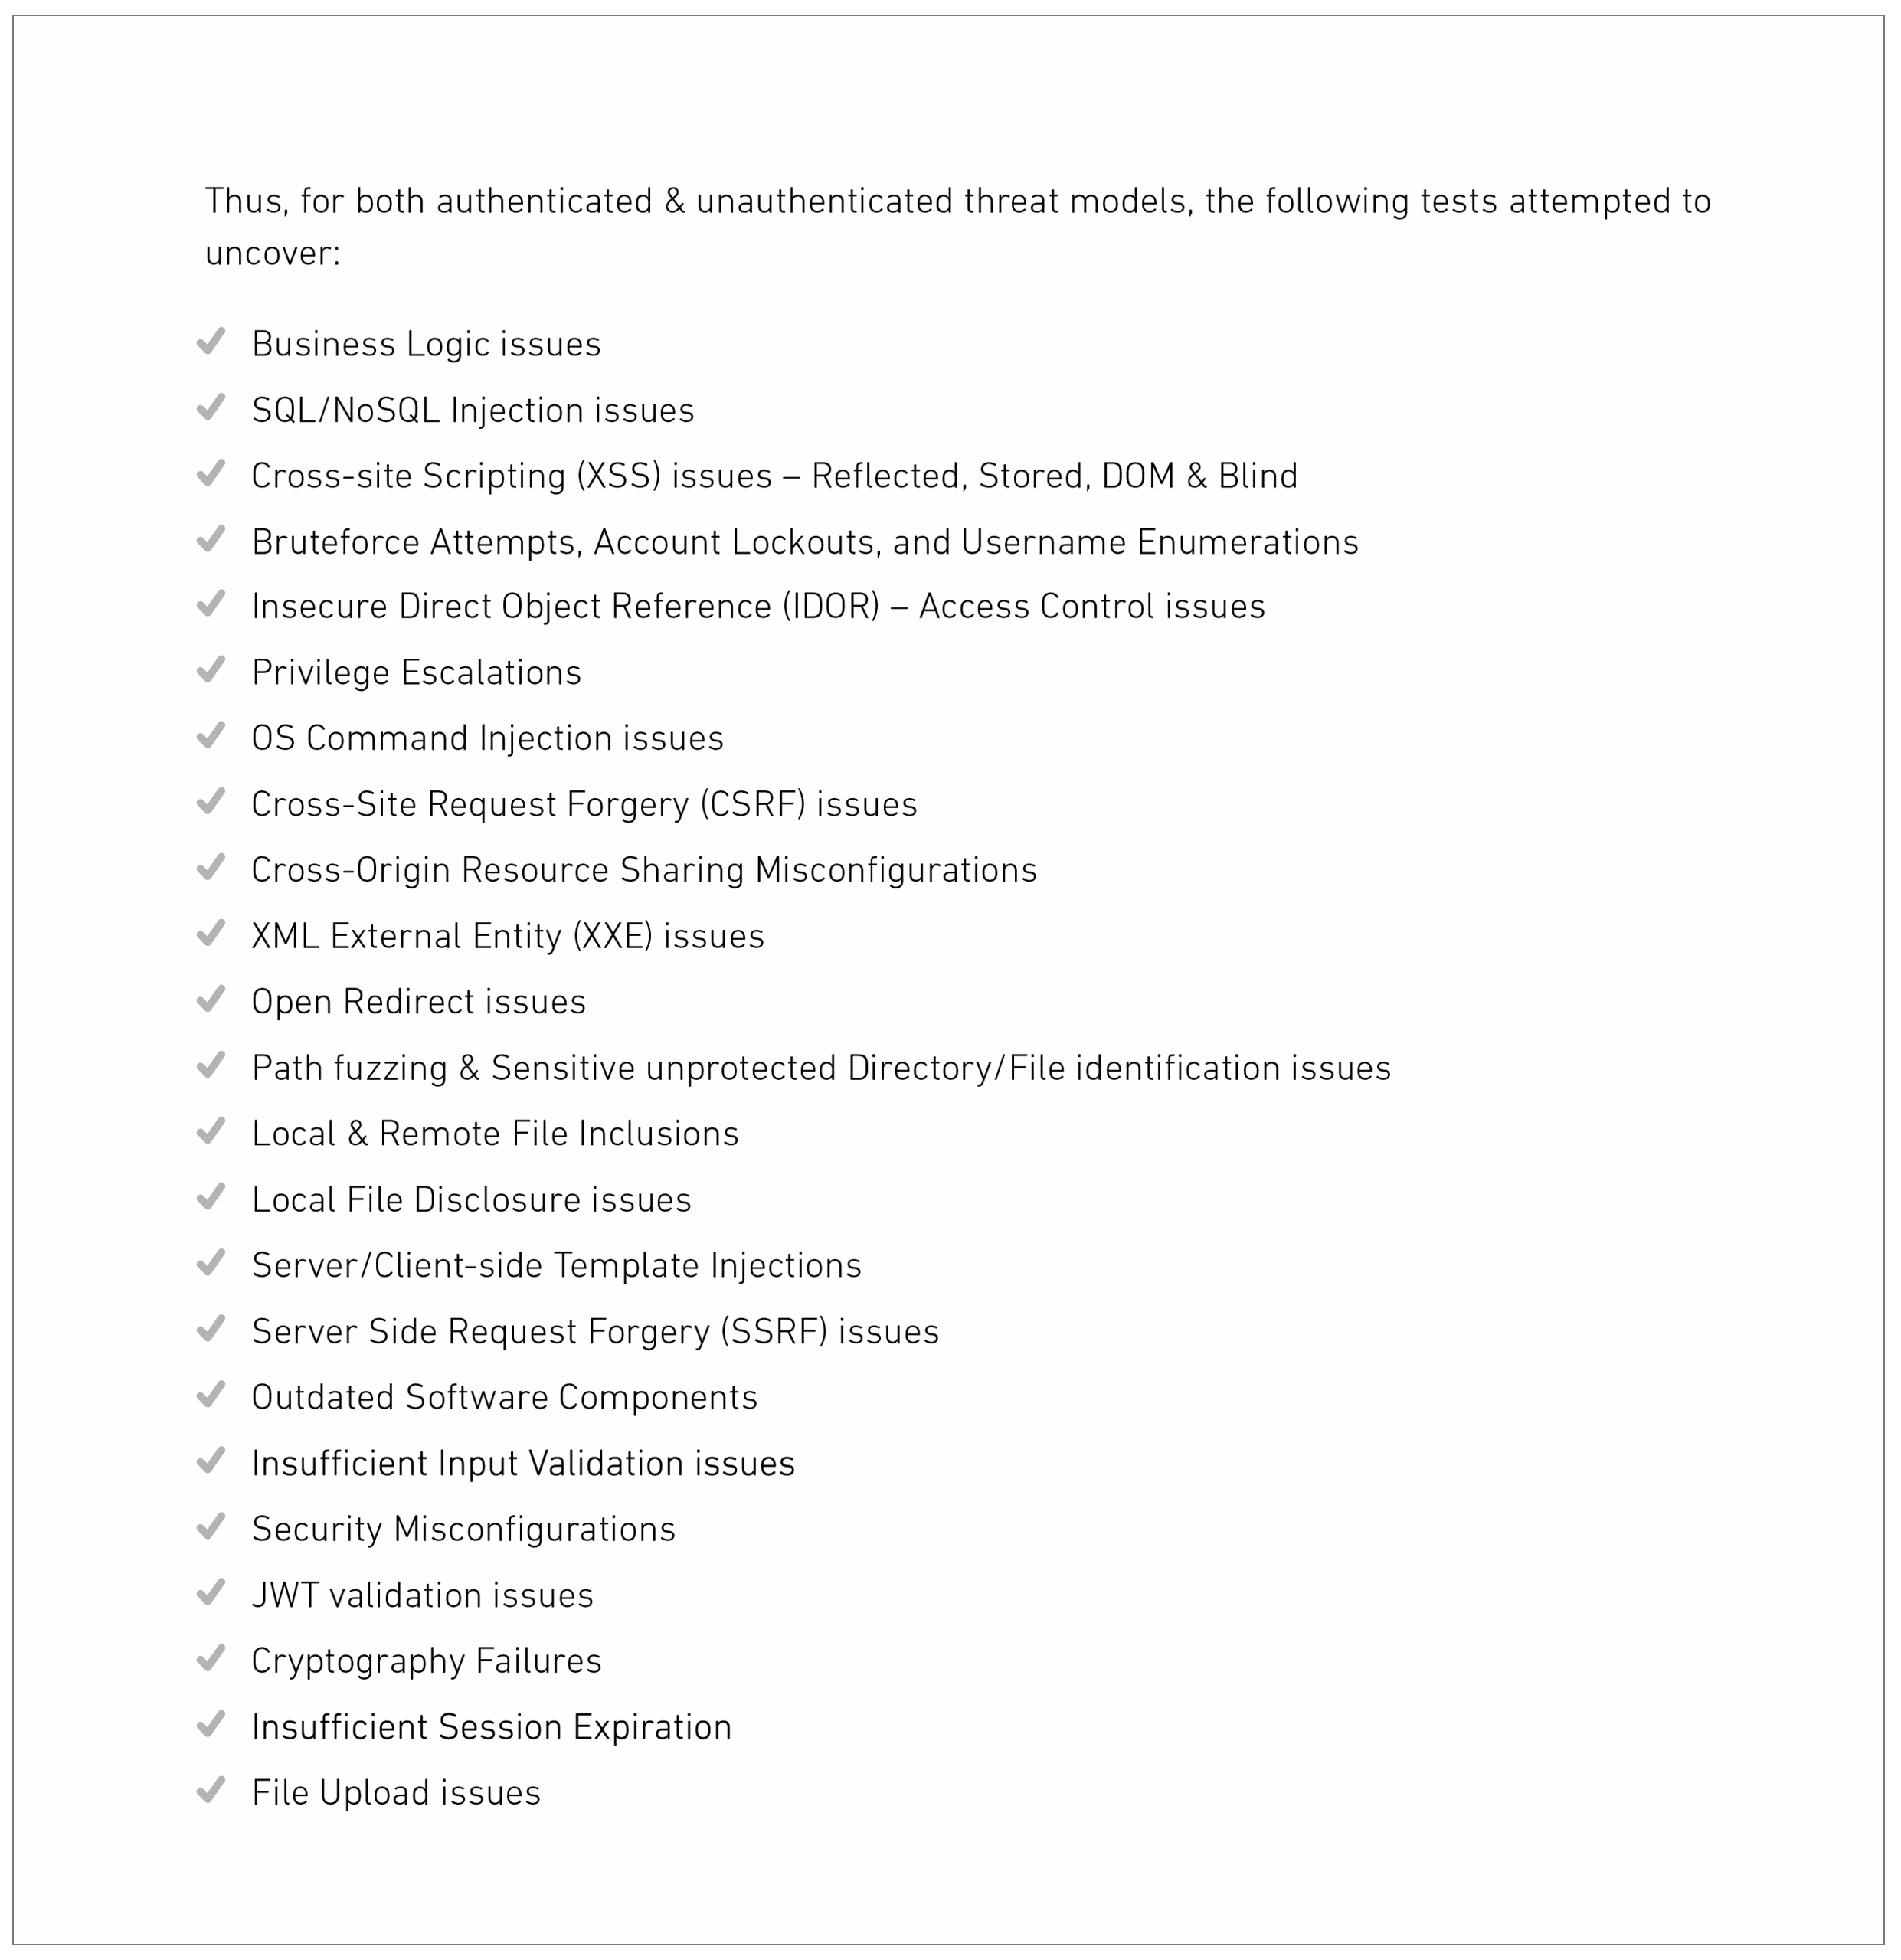
O público-alvo desta seção é a equipe técnica, para que possam ter confiança na cobertura e na adequação dos cenários de ataque criados para o teste de intrusão, garantindo que estejam alinhados ao perfil de ameaça do escopo.
Vulnerabilidades e soluções
Esta seção é a parte mais técnica do relatório, onde são descritos os detalhes exatos de cada vulnerabilidade e as sugestões para corrigi-las.
Cada problema geralmente contém as seguintes informações:
- Nível de risco
- CWE e pontuação CVSS
- O ponto afetado (URL, parâmetro, qual área da API ou aplicação onde a falha foi encontrada)
- O mapeamento para o OWASP Top 10 ou equivalente
- Uma descrição detalhada da vulnerabilidade usando terminologia técnica
- Prova da vulnerabilidade com capturas de tela das ferramentas utilizadas, além de uma exibição clara do antes e depois da exploração
- Passos para reproduzir a vulnerabilidade
- Uma explicação clara do impacto que o problema pode causar no sistema
Todos os problemas encontrados devem ser acompanhados por uma classificação de nível de risco (preferencialmente descritiva e seguindo o Sistema Comum de Pontuação de Vulnerabilidades, também conhecido como pontuação CVSS) e, sempre que possível, também por um código de exploração funcional.
Além do CVSS, que às vezes pode ser muito rígido e nem sempre levar em consideração as nuances e o contexto baseados em risco, os critérios de classificação de severidade da vulnerabilidade também devem ser baseados no seu potencial de proporcionar meios para fraudes, vazamento de dados e outros eventos prejudiciais que possam ter um impacto adverso direto nos negócios.
Abaixo, há um exemplo claro desta seção:
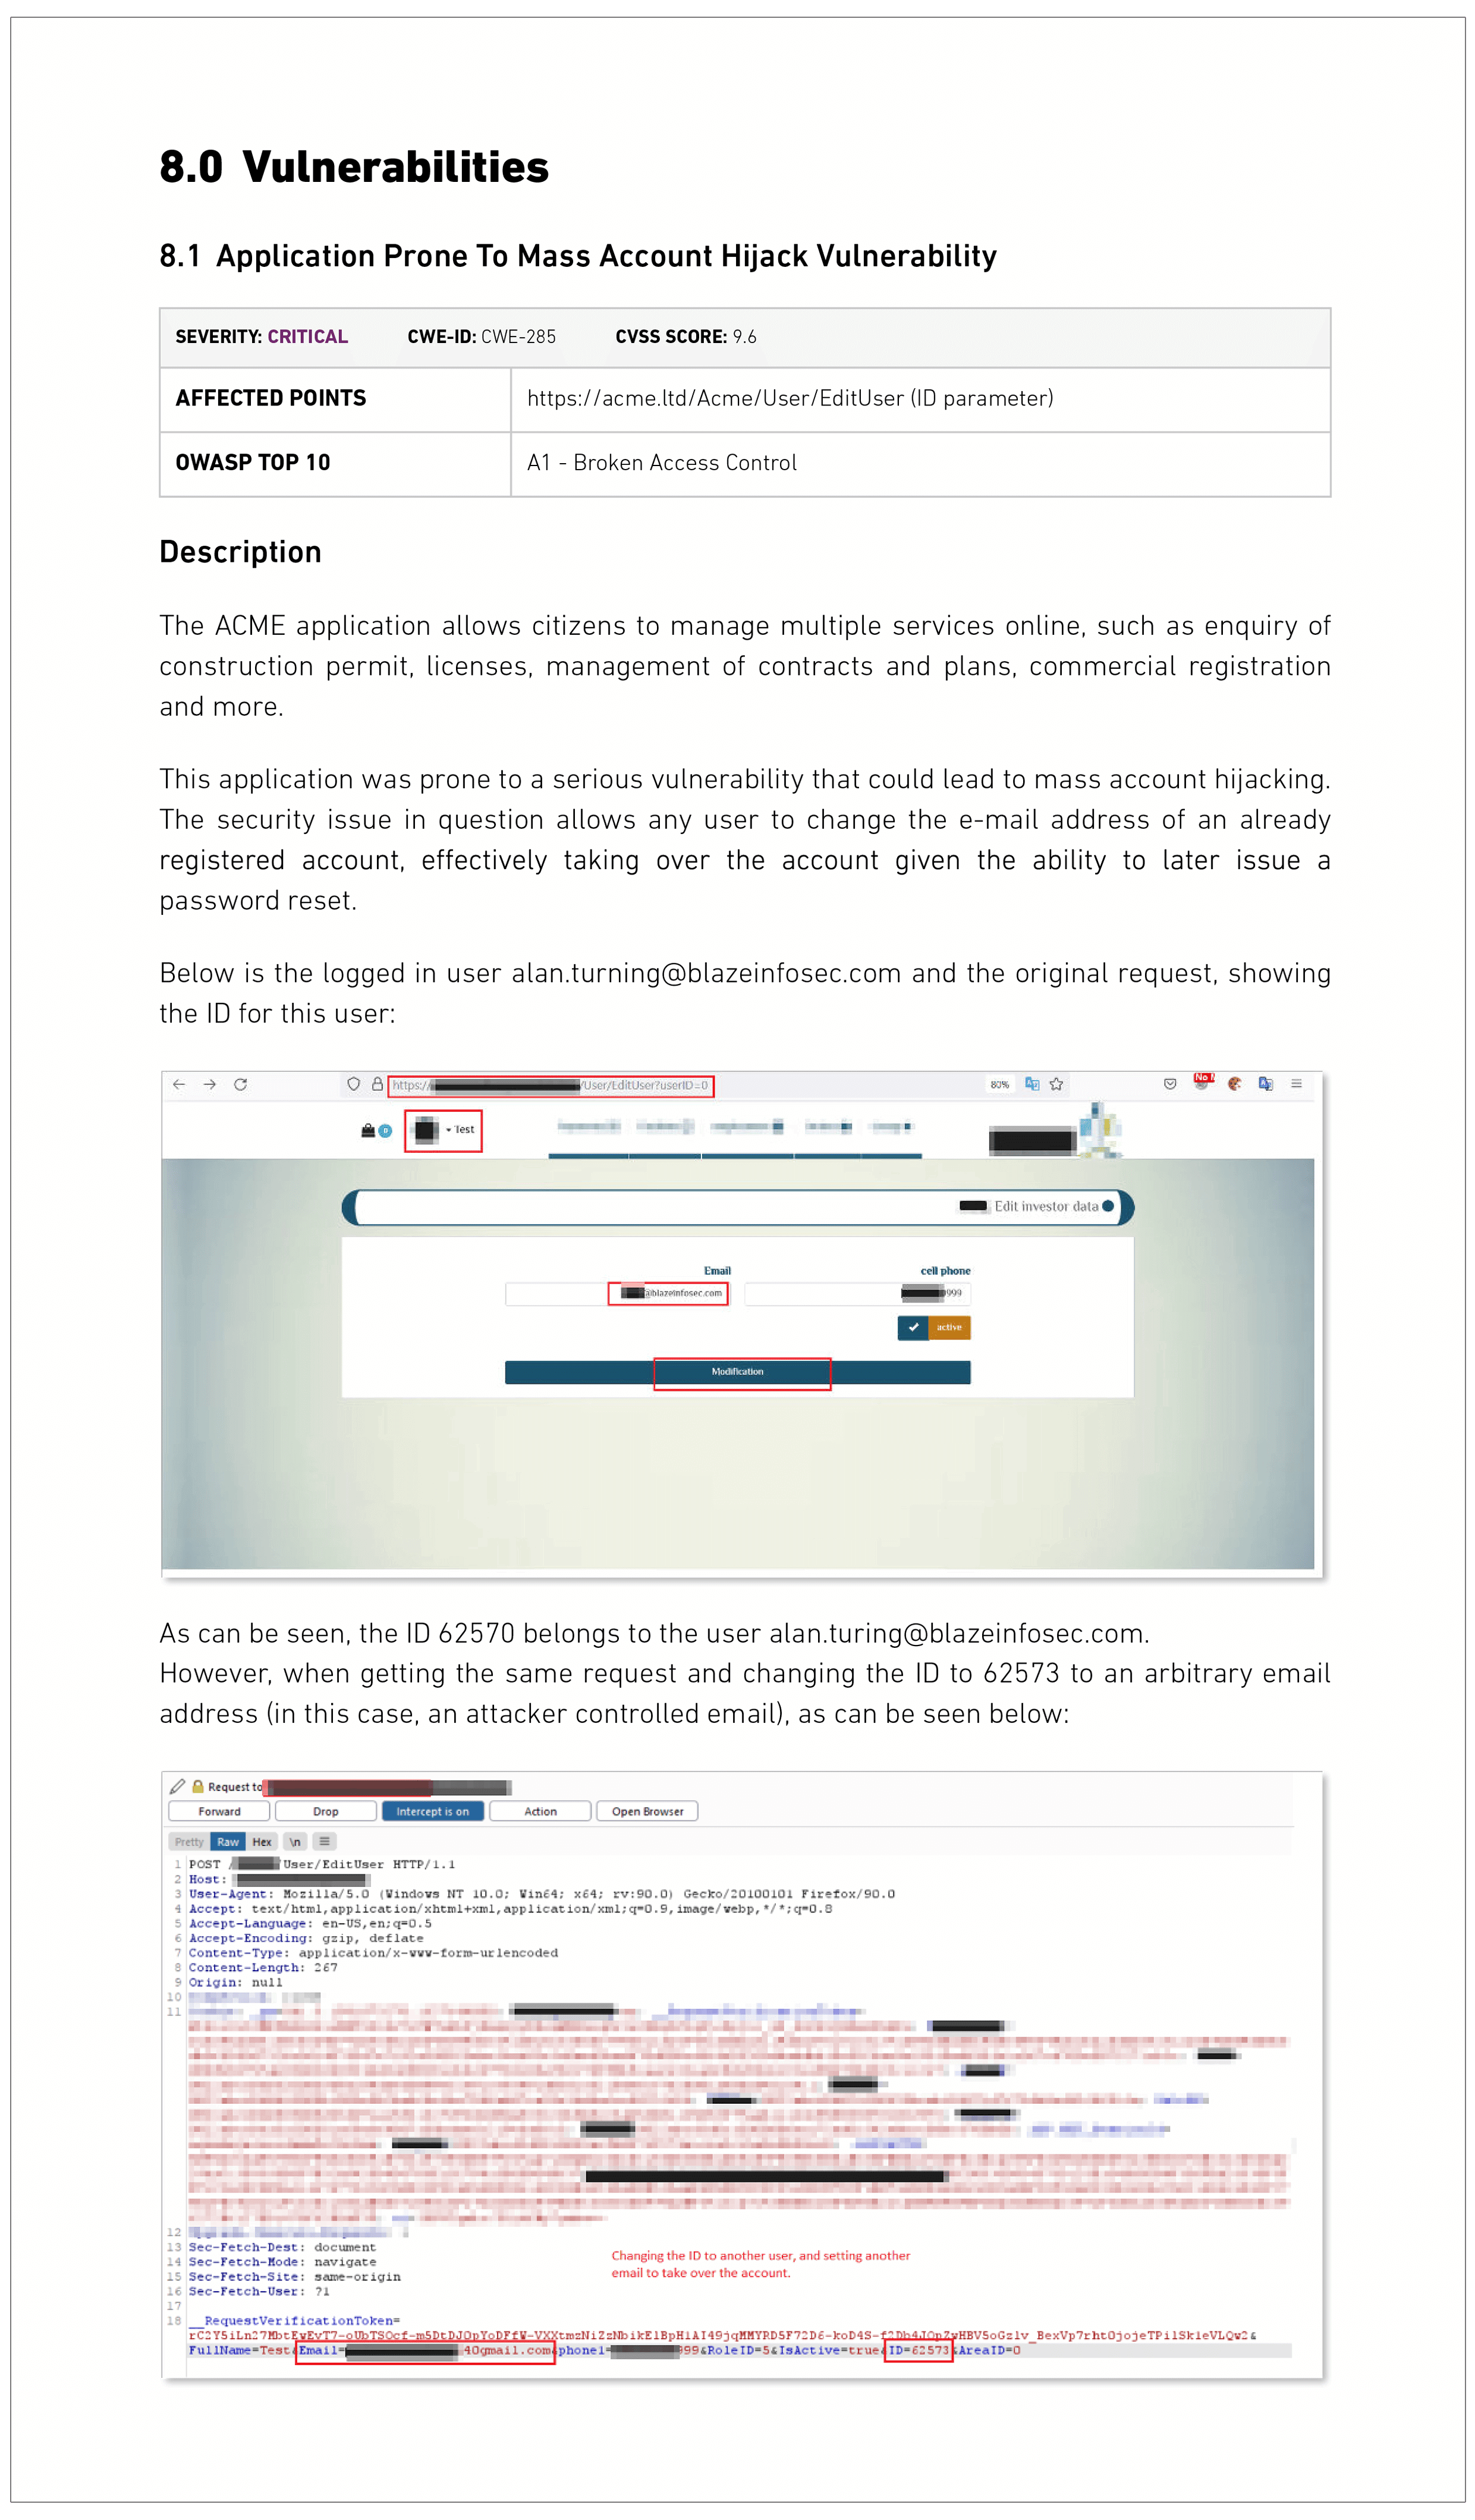
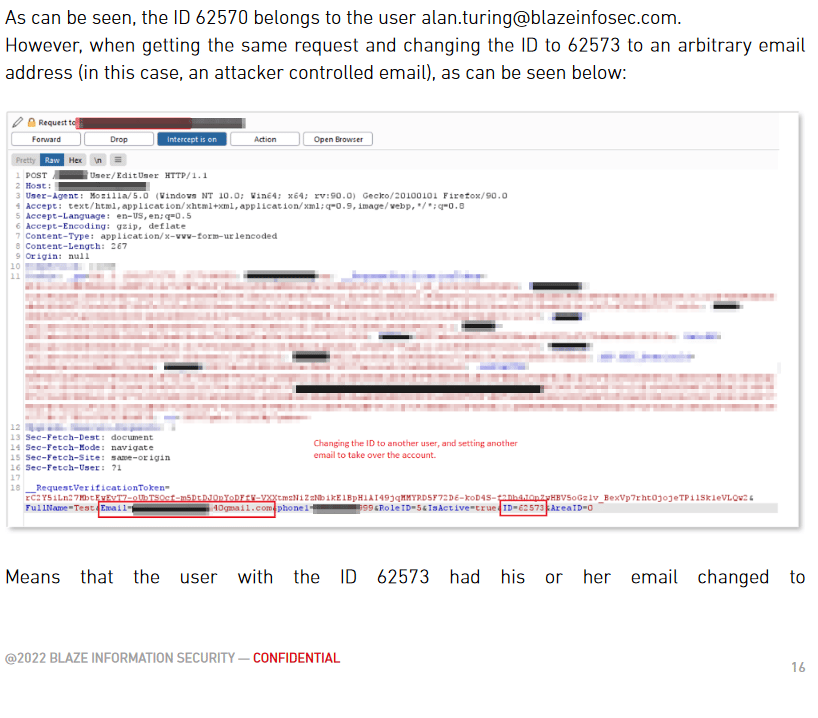
Esta parte do relatório de pentest também deve incluir soluções sugeridas para cada vulnerabilidade. Afinal, esse é o objetivo principal da avaliação: encontrar e corrigir vulnerabilidades.
Organizações que passam por um pentest geralmente querem saber não apenas suas vulnerabilidades, mas também as áreas e os tipos de ataques aos quais foram resilientes. Portanto, é benéfico que esta seção do relatório inclua informações que ofereçam uma visão sobre sua resiliência atual.
Recomendações finais
A seção de recomendações deve indicar os próximos passos que uma empresa deve seguir para aprimorar sua postura de segurança, tais como:
- Testes de intrusão regulares
- Aumento das práticas de desenvolvimento seguro
- Auditorias
- Treinamento da equipe
Idealmente, a seção também incluirá as vulnerabilidades listadas na ordem em que devem ser corrigidas. Essa priorização de correções permite que a equipe técnica tome decisões mais rápidas em relação à remediação, especialmente se houver muitas vulnerabilidades críticas.
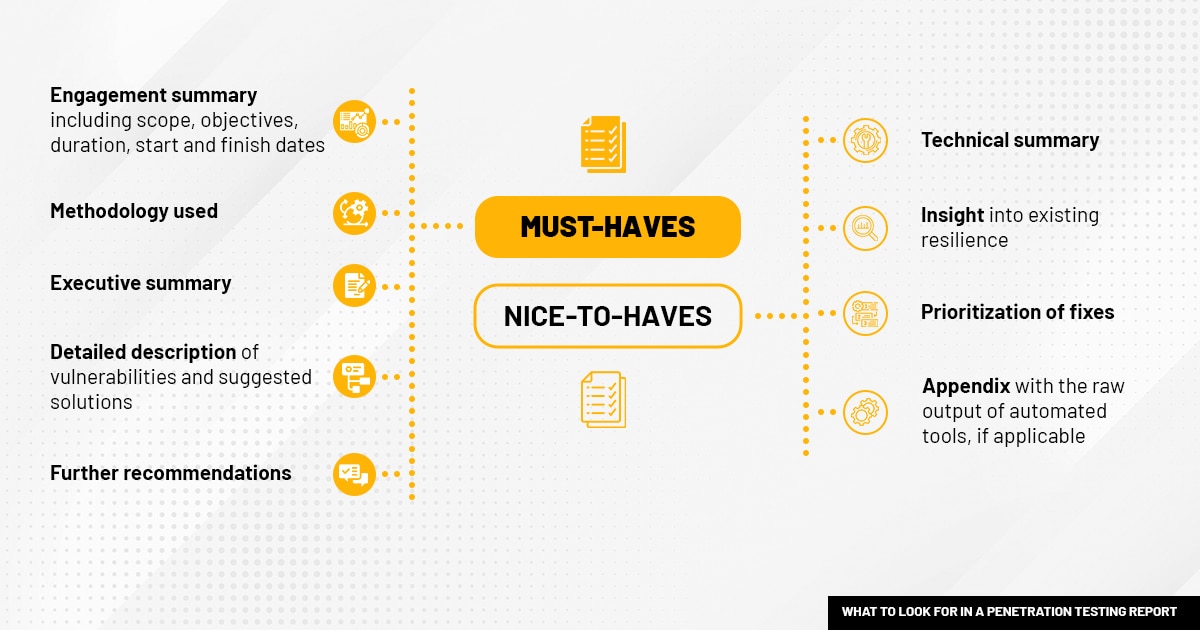
Infográfico – itens essenciais e diferenciais para um relatório de teste de intrusão
Outros documentos pós-pentest
Carta de atestação de teste de intrusão
Este tipo de documento também deve ser emitido pelo provedor de pentest juntamente com o relatório. Ele pode ser apresentado a acionistas, clientes ou potenciais parceiros como uma confirmação de uma postura de segurança robusta – uma prova de que a empresa tomou medidas para corrigir os problemas ou de que não existem vulnerabilidades críticas que possam comprometer imediatamente a segurança da organização.
Como é uma carta de atestação? Publicamos um modelo de carta de atestação de cibersegurança para que os clientes possam entender o que esperar desses documentos.
Bônus: Como é um relatório de teste de intrusão na vida real?
Para aqueles que desejam ver documentação autêntica de testes de intrusão, o Public Pentesting Reports no GitHub é o primeiro repositório curado de centenas de relatórios públicos de testes de intrusão publicados por grandes empresas de cibersegurança, incluindo alguns de nossos próprios relatórios.
O repositório, criado pelo sócio-diretor da Blaze, Julio Fort, serviu como base para a construção do nosso próprio modelo de relatório de pentest. Estudamos cuidadosamente relatórios de dezenas de empresas e criamos uma estrutura de documento exclusiva que permite aos nossos clientes aproveitar ao máximo esta etapa final do teste de intrusão. Nosso objetivo é que nossa documentação seja a mais prática possível; por isso, nossos relatórios incluem, por exemplo, um resumo técnico para a equipe de TI, além de um resumo executivo padrão e recomendações sobre a priorização de correções.
Se você tem curiosidade de ver como é o modelo de relatório de pentest mais recente da Blaze, publicamos exemplos de relatórios para aplicações web e pentest mobile, para que os clientes saibam exatamente o que esperar das nossas entregas para esses serviços.
Resumo
Para aproveitar ao máximo o seu pentest, escolha o fornecedor de testes de intrusão que ofereça uma documentação de boa qualidade, fácil de navegar, prática e repleta de conselhos acionáveis.
Verifique se os relatórios contêm resumos executivos e técnicos e se oferecem insights não apenas sobre a gravidade das ameaças, mas também sobre as áreas que se mostraram robustas contra ataques. Por fim, certifique-se de que o fornecedor de pentest sugira soluções para os problemas descobertos, ofereça insights sobre quais correções devem ser priorizadas e forneça recomendações para fortalecer ainda mais a postura de segurança da sua empresa.




