Uma avaliação de segurança do Microsoft 365 que identifica o que o Secure Score deixa passar
A Blaze avalia seu tenant do Microsoft 365 e do Entra ID sob a perspectiva de um invasor, identificando lacunas de identidade, e-mail, OAuth e configuração que criam caminhos reais para a tomada de controle do ambiente.
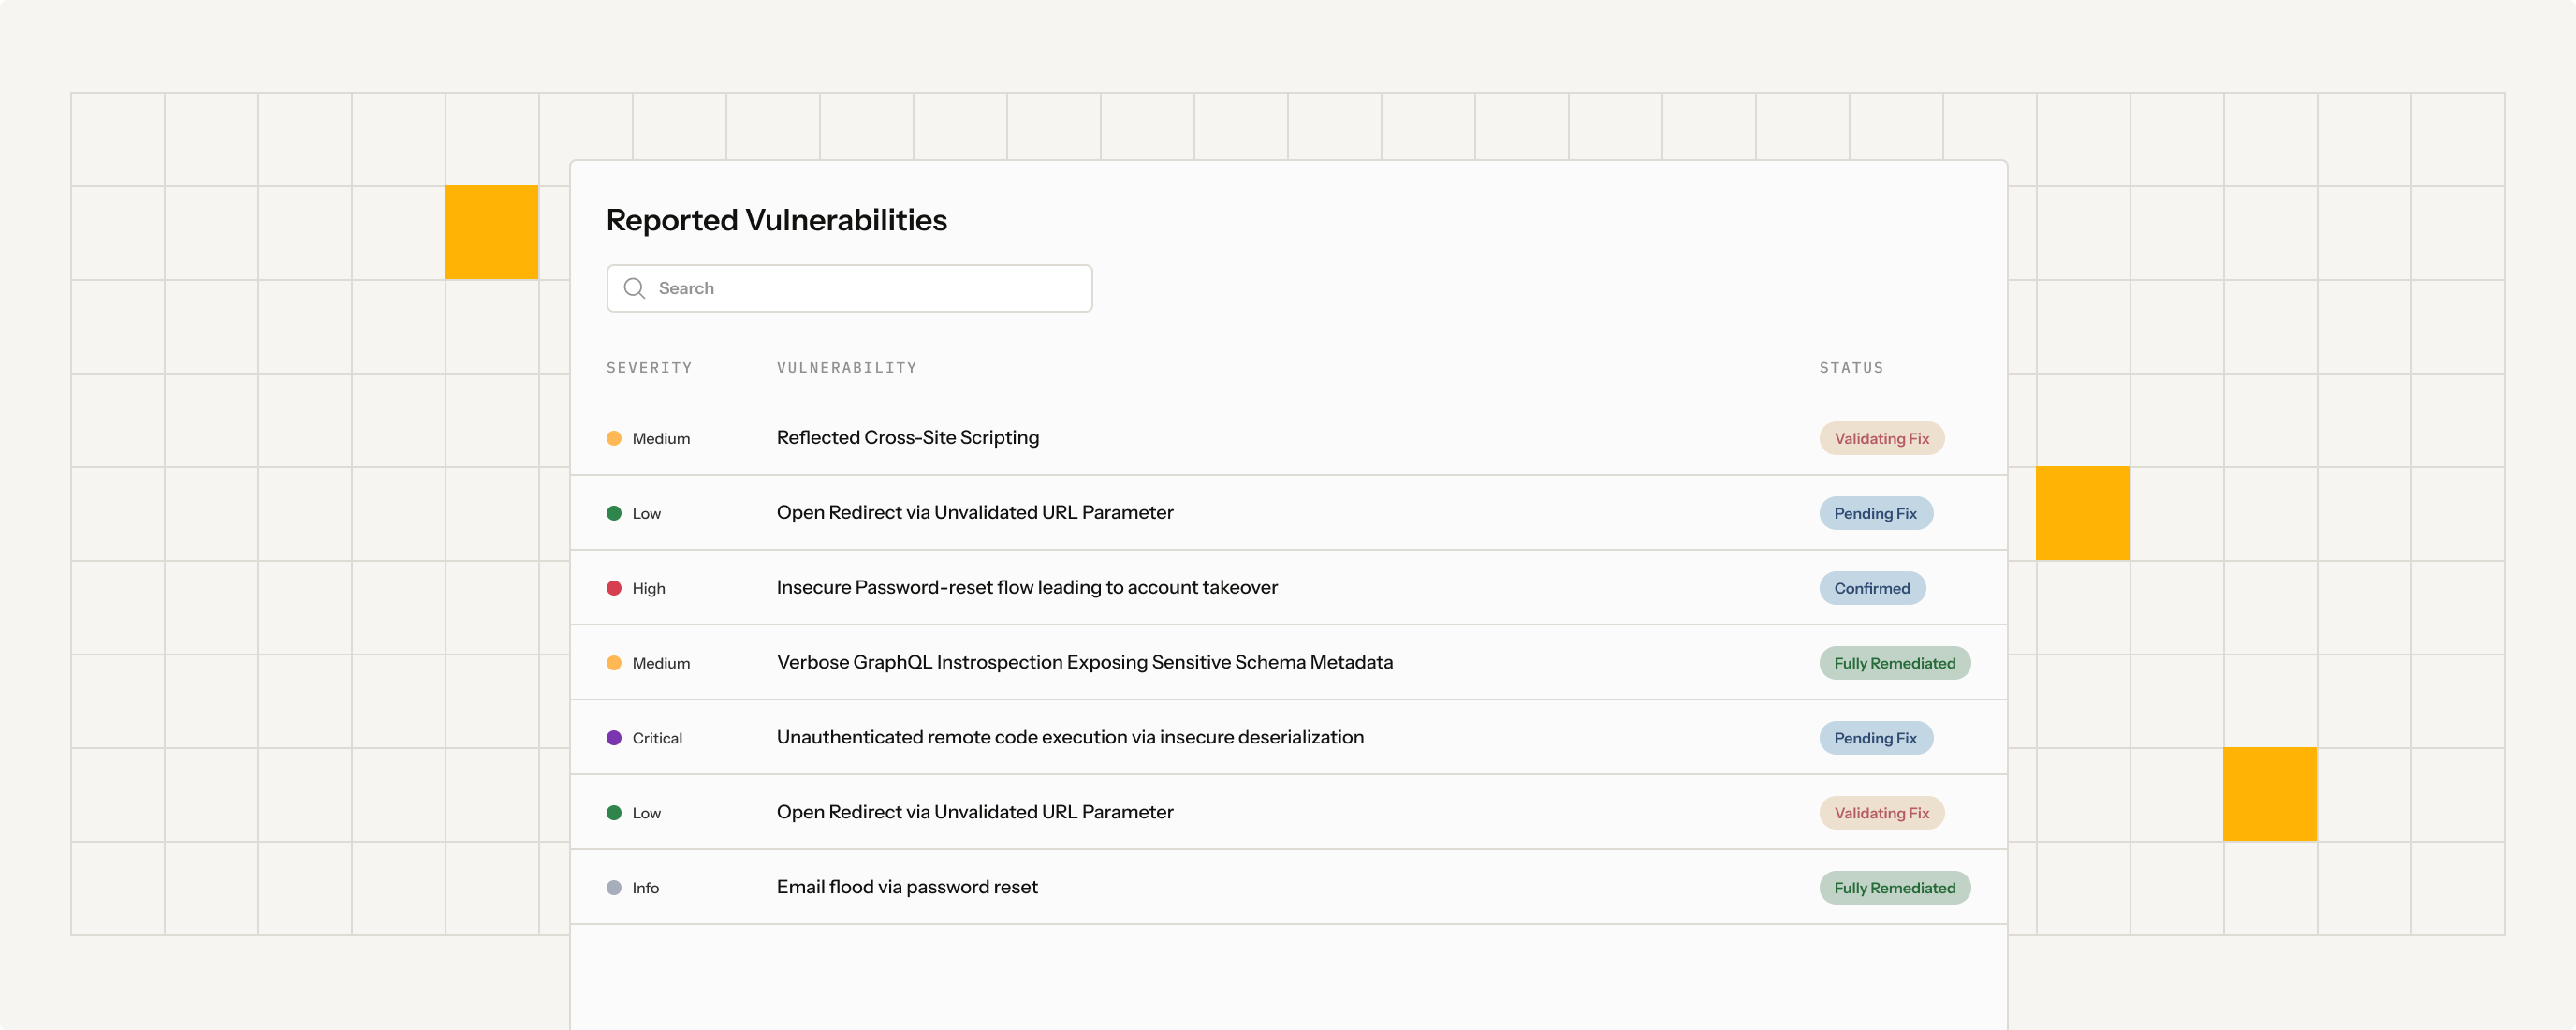
Cobertura ampla da avaliação
Descobertas validadas
Prazo acordado
Orientação de remediação
A maioria das "auditorias" do M365 apenas reproduz as informações do seu Secure Score. A Blaze realiza uma avaliação de segurança ofensiva do seu Entra ID e tenant no Microsoft 365 — identificando as lacunas de identidade, e-mail e configuração que um invasor realmente exploraria para assumir o controle, além de mapear o caminho real desde o acesso inicial até o comprometimento total do tenant.
Certificação CREST | CIS Microsoft 365 Benchmark | Entra ID | Defender for Office 365








O Secure Score mostra configurações. Nós mostramos caminhos de ataque.
Verificações automatizadas apontam lacunas de configuração. A Blaze testa como o acesso condicional, as permissões de aplicativos, a autenticação legada e os controles de compartilhamento se combinam para criar caminhos exploráveis.
Cargas de trabalho do Microsoft 365
SharePoint e OneDrive
Microsoft Teams
Intune
Defender para Office 365
Entra ID e identidade
MFA e métodos de autenticação
Funções privilegiadas
Registros de aplicativos e
O que nossa avaliação de segurança do Microsoft 365 abrange
Alinhado ao benchmark CIS Microsoft 365 Foundations e testado sob a perspectiva de um invasor.

Identidade e Entra ID
Acesso condicional, cobertura de MFA, autenticação legada, funções privilegiadas e acesso de convidado.
Registros de aplicativos e OAuth
Aplicativos com permissões excessivas, concessões de consentimento e caminhos de abuso de principais de serviço.
E-mail e Defender for Office 365
Resiliência a phishing, regras de transporte, abuso de encaminhamento e anti-spoofing (SPF/DKIM/DMARC).
Dados e compartilhamento
Exposição de compartilhamento externo no SharePoint, OneDrive e Teams, e lacunas de DLP.
Dispositivos e acesso condicional
Políticas de conformidade e controles de acesso que efetivamente bloqueiam ou restringem logins de risco.
Logs e monitoramento
Análise de logs de auditoria, alertas e contexto do Secure Score para determinar se ataques seriam detectados.
O que você recebe
Relatório mapeado com base em benchmarks
Um relatório de descobertas priorizadas, mapeado em relação ao CIS Microsoft 365 Benchmark.
Caminhos de ataque reais
Caminhos de comprometimento demonstrados com evidências claras.
Remediação acionável
Correções claras e passo a passo que sua equipe de TI pode implementar sem interromper as atividades dos usuários.
Validação da correção
Reverifique as correções acordadas e documente o estado de segurança reforçada após a validação.
Sua infraestrutura de identidade é sua maior superfície de ataque
O Microsoft 365 frequentemente controla identidade, e-mail, arquivos e o acesso a outros sistemas. Uma avaliação ofensiva testa a eficácia desses controles e fornece evidências de auditoria úteis.
Como os atacantes encadeiam vulnerabilidades do Microsoft 365
1. Invasão inicial
Phishing, *password spraying* ou bypass de autenticação legada superam a falta de MFA ou um MFA fraco.
2. Elevação de privilégios
Exploração de um aplicativo com permissões excessivas ou de uma função privilegiada mal configurada.

Suporte à conformidade
Nossos testes de intrusão (*pentests*) atendem aos requisitos técnicos das principais estruturas de conformidade:
3. Persistência
Adição de concessões de consentimento, regras de encaminhamento ou registros de aplicativos maliciosos.
4. Acesso aos dados
Acesso a caixas de correio, SharePoint, Teams e aplicativos conectados antes que alguém perceba.
Estrutura de Cibersegurança do NIST
Metodologia de Identificar, Proteger, Detectar, Responder e Recuperar aplicada a configurações de nuvem.
Controles da ISO 27001
Controles relevantes do Anexo A mapeados para as descobertas no Microsoft 365 e no Entra ID, visando evidências de auditoria e remediação.
Perguntas frequentes

Pronto para identificar vetores de ataque no seu tenant do Microsoft 365?
Obtenha uma avaliação focada no seu ambiente Microsoft 365 e Entra ID, com descobertas priorizadas e um plano prático de endurecimento da segurança (hardening).
