Segurança de Produto

Serviços de Avaliação de Segurança de Produto

Ameaças

Orientado por caminhos realistas de ataque

Especializado

Testes e validação manuais

Priorizado

Achados classificados pelo risco ao produto

Prático

Roteiro claro de correção

A avaliação vai além de um pentest pontual de produto. Ela conecta caminhos de ataque entre design, código, cloud, dependências e fluxos de entrega. Assim, sua equipe corrige os achados imediatos e reduz as condições que geram vulnerabilidades recorrentes.

O que é

O que é uma avaliação de segurança de produto?

Ela analisa como o software é projetado, desenvolvido, implantado e operado. O escopo pode combinar threat modeling, pentest manual, revisão segura de código, revisão de cloud e análise do SDLC para identificar problemas exploráveis e suas causas.

Arrow Counter Clockwise

Produto completo

Arquitetura, comportamento da aplicação, infraestrutura e práticas de desenvolvimento

Calendar Dots

Escopo definido

Defina fluxos de trabalho, acessos, limites de segurança e datas de entrega antes dos testes

Cobertura

O que avaliamos

01

Arquitetura e design

Threat modeling do sistema para identificar fragilidades de design antes do lançamento.

02

Segurança de aplicações e APIs

Pentest manual da superfície de ataque do produto, além do OWASP Top 10.

03

Código-fonte

Revisão segura dos componentes de maior risco para encontrar falhas que testes black box não alcançam.

04

Cloud e infraestrutura

Revisão de configurações, identidades e privilégios na AWS, Azure ou GCP.

05

SDLC e DevSecOps

Como a segurança é — ou não é — incorporada a pipelines, dependências e processos de lançamento.

06

Proteção de dados

Como dados sensíveis e de clientes são armazenados, criptografados e protegidos por controles de acesso.

Além do pentest

Por que segurança de produto vai além de um pentest pontual

Um pentest analisa a aplicação em execução. Uma avaliação de segurança de produto também examina design, código, infraestrutura e práticas de entrega para reduzir riscos recorrentes na origem.

Método

Nossa metodologia de avaliação

01

1. Modelagem de ameaças

Mapeamos a superfície de ataque e os caminhos mais prováveis que um invasor utilizaria.

02

2. Avaliar

Pentest manual, revisão segura de código e análise de arquitetura, priorizados pelo modelo de ameaças.

03

3. Priorizar

Achados classificados pelo risco real ao negócio, não apenas pelo CVSS.

04

4. Relatar e validar

Receba um roteiro priorizado de correção, com validação das correções quando acordada.

Garantia de segurança do produto

Testes baseados em padrões. Evidências para preparação ao CRA.

Usamos padrões relevantes para o produto e seu mercado e transformamos achados técnicos em evidências úteis para engenharia, risco e conformidade.

NIST SSDF

Práticas de desenvolvimento seguro durante todo o ciclo de vida do produto.
OWASP SAMM

Maturidade de garantia de software em governança, design, implementação e verificação.

OWASP ASVS

Requisitos de verificação de segurança para componentes relevantes do produto.

Padrões setoriais

IEC 62443, ETSI EN 303 645 e outros requisitos específicos do produto quando aplicáveis.

Preparação para o Cyber Resilience Act

A Blaze pode avaliar controles técnicos e de ciclo de vida relevantes para a preparação ao CRA e mapear lacunas confirmadas em evidências práticas de correção. Isso apoia o trabalho de conformidade, mas não certifica o cumprimento.

  • ✓ Avaliação de riscos do produto e threat modeling
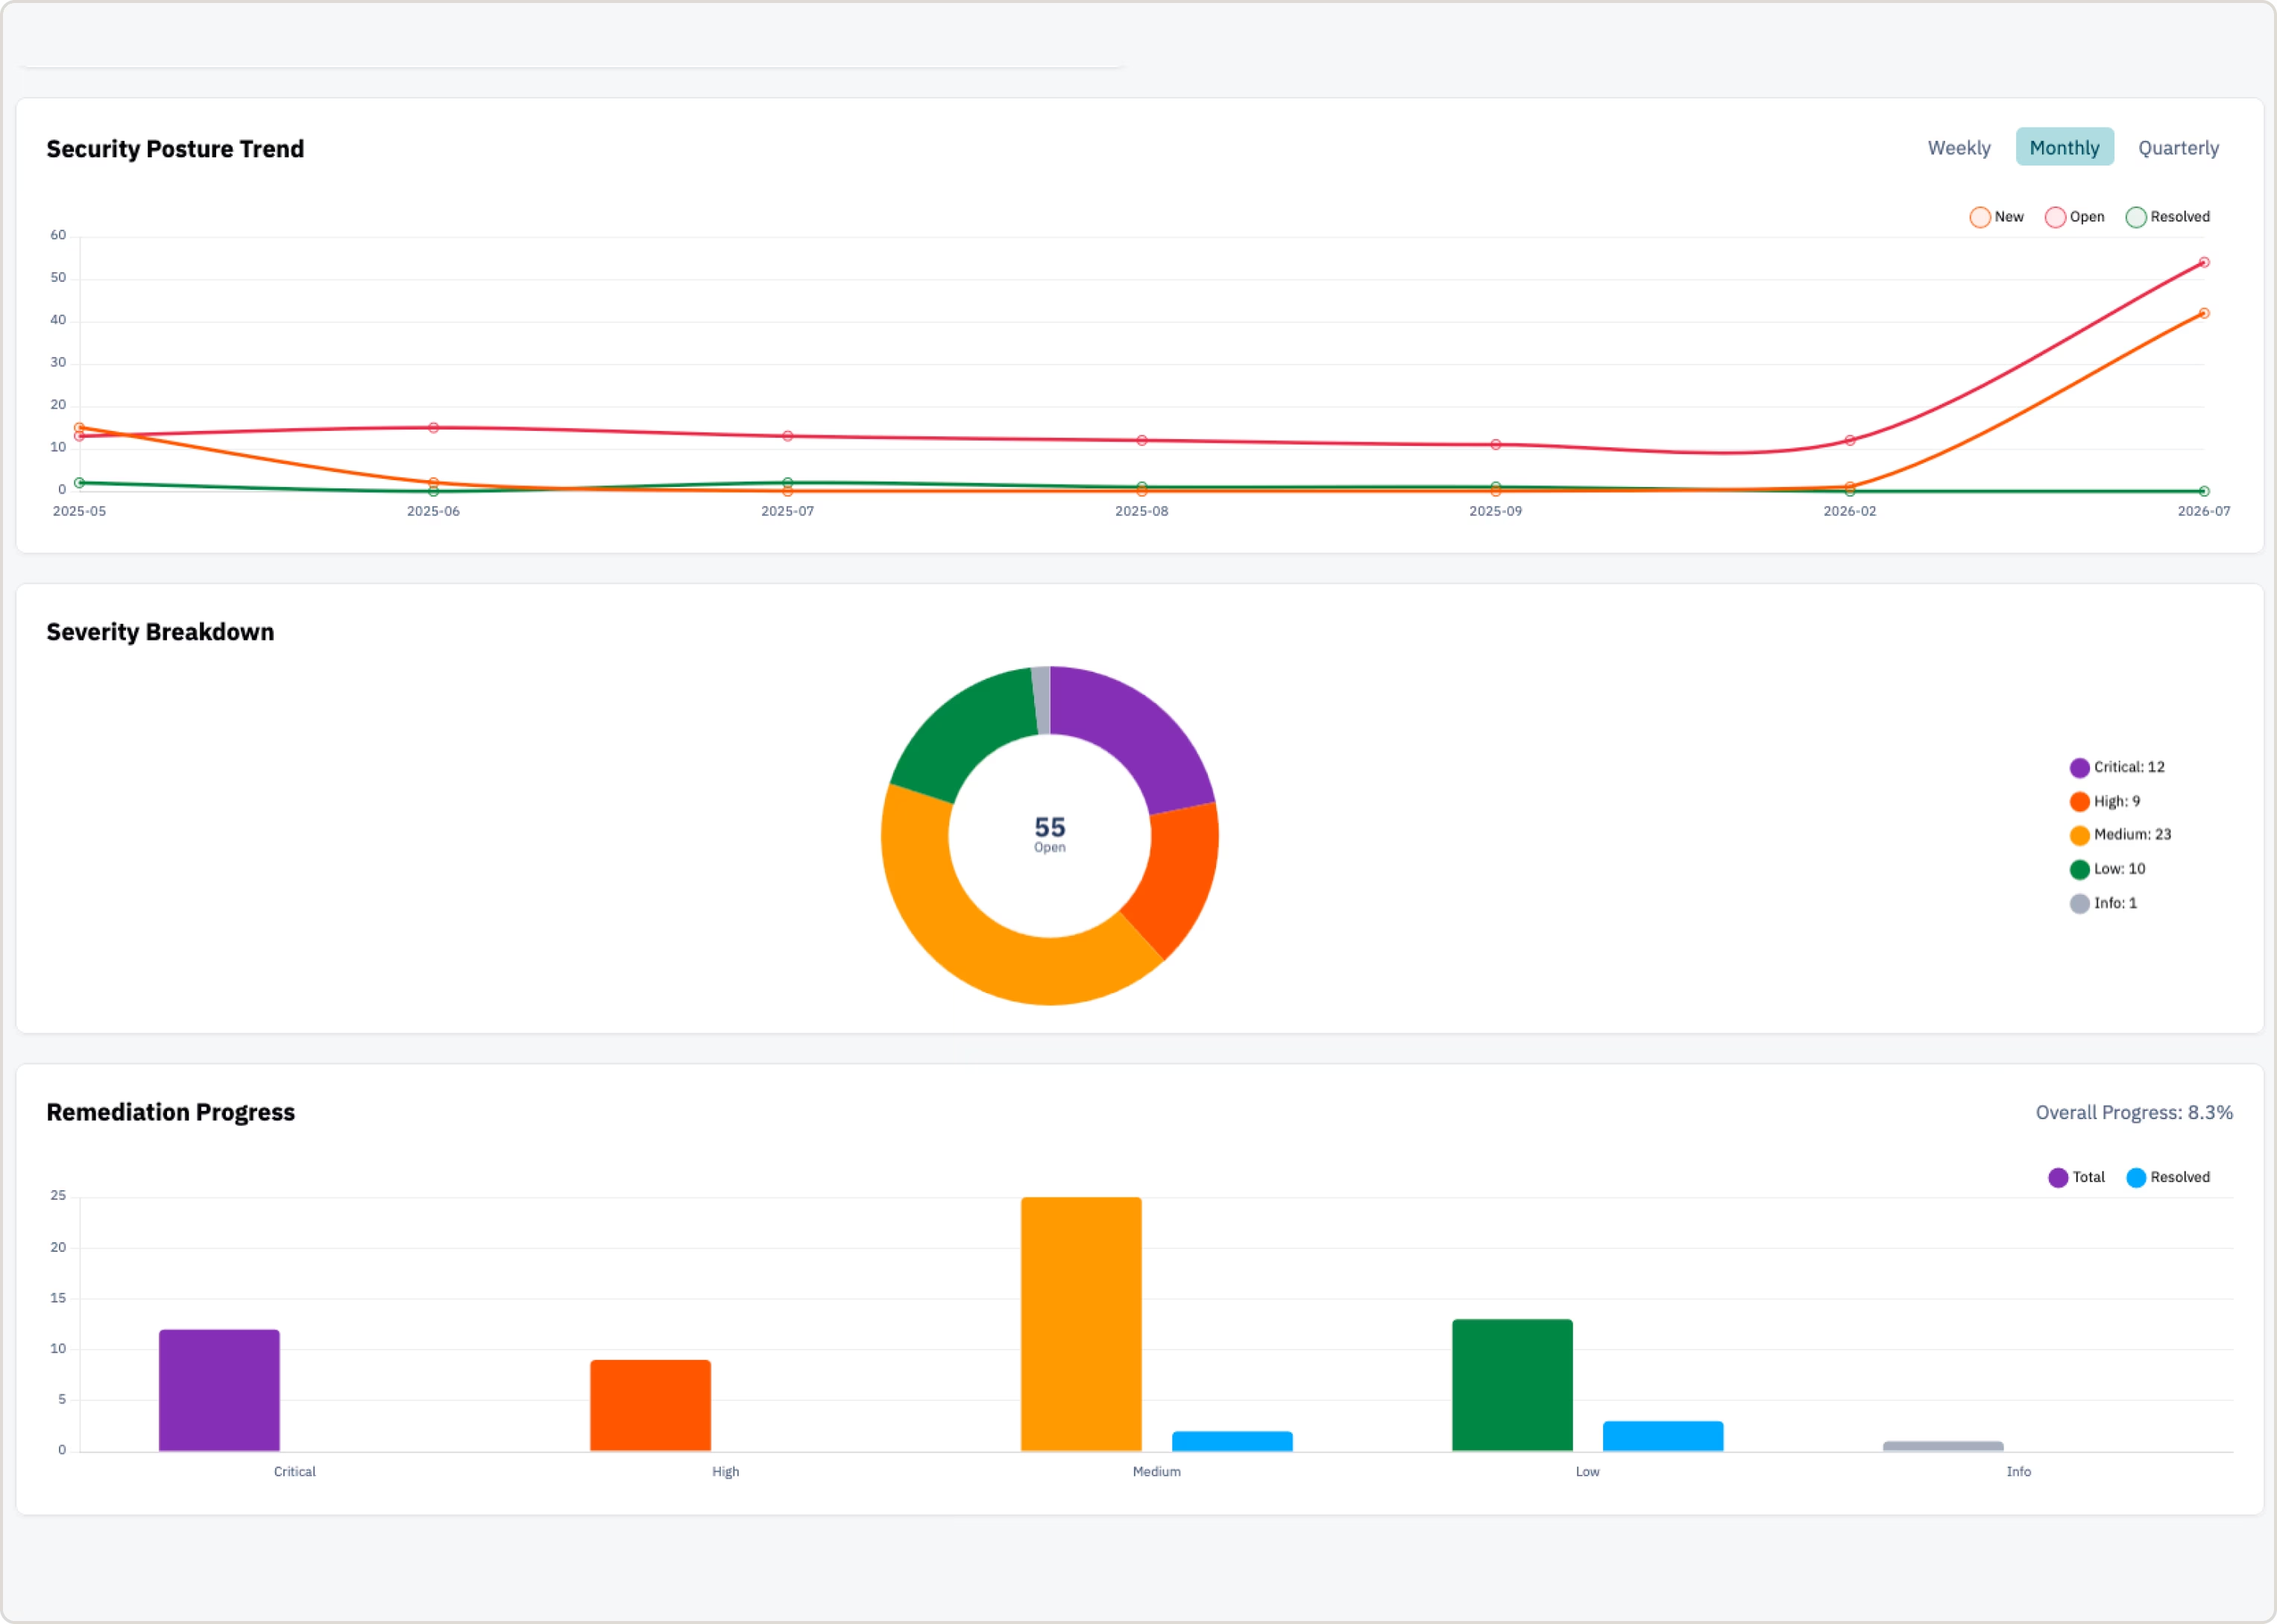
  • ✓ Controles secure by design e secure by default
  • ✓ Tratamento de vulnerabilidades, SBOM e riscos de dependências
  • ✓ Atualizações de segurança, períodos de suporte e processos pós-mercado
  • ✓ Achados convertidos em evidências técnicas utilizáveis
Obrigações de notificação: 11 set. 2026 · Obrigações principais: 11 dez. 2027
Gatilhos

Quando você precisa de uma avaliação de segurança de produto

Antes de um grande lançamento ou mudança de arquitetura

Identifique riscos de design antes do lançamento, em vez de corrigi-los depois.

Quando clientes exigem garantias mais profundas

Compradores corporativos e setores regulados frequentemente exigem mais segurança do que um pentest padrão oferece.

Quando as mesmas falhas continuam voltando

Se as mesmas classes de falhas reaparecem a cada lançamento, o processo precisa ser revisto.

Antes de uma rodada de investimento ou aquisição

A postura de segurança influencia a avaliação e os resultados da diligência.

Perguntas frequentes

Um pentest ataca um sistema em execução dentro de um escopo definido. Uma avaliação de segurança de produto acrescenta modelagem de ameaças, revisão de código, arquitetura e análise do SDLC para explicar por que vulnerabilidades se repetem e como reduzir o risco de origem.
O escopo pode incluir modelagem de ameaças, testes de aplicações e APIs, revisão segura de código, análise de nuvem e infraestrutura, revisão do SDLC e proteção de dados. As entregas incluem achados priorizados e um plano de remediação.
A modelagem de ameaças mapeia componentes, fluxos de dados, limites de confiança e objetivos realistas de atacantes. Ela ajuda a concentrar testes e revisão de código nos caminhos com maior potencial de impacto para o negócio.
Uma revisão segura de código é a análise manual de trechos de alto risco em busca de falhas que testes externos talvez não revelem, como autorização insegura, tratamento incorreto de dados e caminhos de injeção.
A duração depende do tamanho do produto, da base de código e das áreas incluídas. A Blaze confirma as frentes de trabalho, a sequência e as datas de entrega durante a definição do escopo.

Pronto para tratar riscos sistêmicos do produto?

Veja onde o risco entra na arquitetura, no código e no processo de entrega — e como reduzi-lo.