O teste de intrusão em nuvem é uma avaliação de segurança autorizada que utiliza ferramentas e técnicas que atacantes reais usariam contra ambientes de nuvem, como AWS, Microsoft Azure e Google Cloud. Ele testa se fraquezas em IAM, armazenamento, computação, Kubernetes, funções serverless, APIs, logs e configurações de nuvem podem ser exploradas para acessar dados, elevar privilégios ou mover-se pelo ambiente.
À medida que as organizações migram mais aplicações, cargas de trabalho e dados para a nuvem, esses riscos tornam-se mais difíceis de gerenciar. Serviços de nuvem mal configurados, armazenamento exposto, permissões excessivas, APIs inseguras e controles de acesso fracos podem criar caminhos para que atacantes acessem dados confidenciais ou interrompam as operações de negócios, especialmente à medida que as equipes adotam múltiplos provedores de nuvem e implantam novos serviços continuamente.
Este guia explica o que o teste de intrusão em nuvem abrange, como ele difere de outros tipos de teste de intrusão, como as regras de teste da AWS, Azure e Google Cloud se aplicam, como se preparar para uma avaliação e o que os compradores devem esperar do processo de teste. Ele também contém insights dos dados de testes de intrusão de 2025 da Blaze, onde as avaliações de segurança em nuvem apresentaram o maior número médio de vulnerabilidades por projeto.
O que é teste de intrusão em nuvem e por que é importante?
O teste de intrusão em nuvem é uma avaliação técnica autorizada de infraestrutura hospedada na nuvem, aplicações, identidades, serviços e configurações. Seu objetivo é identificar vulnerabilidades que atacantes poderiam explorar e ajudar as organizações a fortalecer suas defesas na nuvem antes que um incidente ocorra. Na prática, ele geralmente examina três camadas: o plano de controle, onde os recursos de nuvem são gerenciados; o plano de identidade, onde as permissões e relações de confiança são aplicadas; e a camada de carga de trabalho, onde aplicações, containers, funções, bancos de dados e APIs são executados.
Este tipo de teste de intrusão é especialmente importante porque o risco na nuvem é frequentemente impulsionado por configurações. Um bucket de armazenamento pode estar publicamente acessível, uma política de IAM pode conceder permissões mais amplas do que o pretendido ou uma carga de trabalho pode estar exposta à internet sem controles adequados. Isoladamente, esses problemas podem parecer simples erros de configuração. Na prática, eles podem se tornar caminhos de ataque que permitem o acesso a dados confidenciais, elevação de privilégios ou movimento lateral pelo ambiente.
O teste de intrusão em nuvem também ajuda as organizações a ir além da varredura automatizada. Ferramentas de Gerenciamento de Postura de Segurança em Nuvem (CSPM) podem identificar problemas como buckets S3 públicos, grupos de segurança mal configurados e bancos de dados expostos. No entanto, os ambientes de nuvem são frequentemente muito complexos, e a experiência humana é necessária para entender o contexto, vincular fraquezas e determinar se uma descoberta representa um risco de negócio significativo.
Outro fator importante é o modelo de responsabilidade compartilhada. O provedor de serviços em nuvem protege a plataforma subjacente, mas os clientes são responsáveis por proteger os recursos, aplicações, identidades e dados que implantam. Em outras palavras, o modelo de responsabilidade compartilhada determina quais medidas de segurança pertencem ao provedor e quais o cliente deve testar, configurar e manter.
Os ambientes de nuvem mudam rapidamente, e novos serviços, permissões, integrações ou implantações podem introduzir lacunas de segurança que não estavam presentes em uma avaliação anterior. Testes regulares ajudam as organizações a manter medidas de segurança robustas e a reduzir a probabilidade de incidentes de segurança.
Teste de intrusão em nuvem vs. Revisão de segurança em nuvem
Testes de intrusão em nuvem e análises de segurança em nuvem estão intimamente relacionados, mas respondem a perguntas de segurança diferentes.
Uma análise de segurança em nuvem foca em verificar se o ambiente de nuvem está configurado de forma segura. Ela avalia a arquitetura da nuvem, IAM, permissões de armazenamento, logs, criptografia, exposição de rede, gerenciamento de segredos e o alinhamento com as melhores práticas de segurança em nuvem. Por exemplo, nosso serviço de Análise de Segurança em Nuvem revisa configurações em AWS, Azure e Google Cloud. Ele realiza verificações de segurança e permissões em elementos como buckets S3, IAM, Security Groups e outros recursos específicos de cada provedor.
Um teste de intrusão em nuvem é mais adversarial. Em vez de apenas verificar se os recursos de nuvem estão configurados de acordo com as melhores práticas, ele valida se as vulnerabilidades podem ser exploradas e qual impacto poderiam causar. Os serviços de Teste de Intrusão em Nuvem avaliam a superfície de ataque, revisam a arquitetura do serviço, analisam serviços e arquivos de configuração, identificam erros de configuração e problemas de segurança, e fornecem recomendações de remediação.
Em termos práticos, uma análise de segurança em nuvem pode identificar uma função IAM excessivamente permissiva, um bucket de armazenamento público ou logs insuficientes. Um teste de intrusão em nuvem pode ir além, avaliando se essa função IAM pode ser abusada para escalar privilégios, se o armazenamento exposto pode levar ao acesso a dados sensíveis ou se múltiplas configurações incorretas podem ser encadeadas em um caminho de ataque realista.
| Cloud Security Review | Cloud Penetration Test | |
|---|---|---|
| Main question | Is the cloud environment configured securely? | Can weaknesses be exploited, and what impact would they have? |
| Primary focus | Architecture, configuration, governance, permissions, logging, encryption, and cloud security best practices. | Attack surface, exploitable misconfigurations, privilege escalation, lateral movement, and realistic attack paths. |
| Typical scope | IAM, EC2, S3, Cognito, RDS, Lambda, VPC networking, CloudTrail, CloudWatch, KMS, Secrets Manager, ECR, ECS, EKS, and provider-specific resources. | IAM, EC2, S3, RDS, Lambda, EKS, API Gateway, Cognito, VPC, exposed services, cloud-hosted applications, and cloud attack paths. |
| Testing approach | Mix of automated and manual review against best practices, benchmarks, and configuration standards. | Manual adversarial testing supported by tools, designed to validate exploitability and chain findings into realistic attack scenarios. |
| Example finding | An IAM role is overly permissive, an S3 bucket policy is too broad, or CloudTrail logging is incomplete. | The IAM role can be abused for privilege escalation; S3 policy abuse enables access to sensitive data; and metadata service exposure can lead to an instance role compromise. |
| Typical duration | 3 to 5 person-days per cloud account, depending on complexity and scope. | 7 to 25 person-days, depending on account count, region count, and service surface. |
| Best fit | Organizations that want to improve cloud configuration, governance, compliance readiness, and baseline security posture. | Organizations that want to understand how an attacker could exploit cloud weaknesses and what business impact those attack paths create. |
Em ambientes AWS, essa distinção é especialmente clara. Uma análise de configuração pode examinar IAM, EC2, S3, RDS, Lambda, rede VPC, CloudTrail, CloudWatch, KMS, Secrets Manager, ECR, ECS e EKS em relação às melhores práticas e benchmarks de segurança. Um teste de intrusão pode então validar se problemas como políticas excessivamente permissivas, exposição de metadados de instância, abuso de políticas de bucket S3, falhas de permissão em Lambda ou erros de configuração em EKS são realmente exploráveis.
Muitas organizações podem se beneficiar da combinação de ambas as abordagens, especialmente empresas nativas em nuvem, onde a avaliação correta pode envolver testes de intrusão em nuvem, análise de segurança em nuvem, ou ambos, dependendo da arquitetura e do perfil de risco. Muitos compradores também comparam testes de intrusão em nuvem com ferramentas de CSPM (Gerenciamento de Postura de Segurança em Nuvem) e varreduras de vulnerabilidade. Todos eles podem apoiar um programa de segurança em nuvem, mas respondem a perguntas diferentes:
| Assessment type | What it does | What it misses |
| CSPM | Continuously checks cloud configurations against policies, benchmarks, and best practices. | Does not fully validate exploitability, privilege escalation, or chained attack paths. |
| Vulnerability scan | Finds known CVEs, outdated software, exposed services, and weak configurations. | Often misses IAM abuse, business logic, cloud-native privilege escalation, and multi-step attack paths. |
| Cloud security review | Reviews architecture, configuration, IAM, logging, encryption, governance, and cloud security best practices. | May stop short of adversarial exploitation or impact validation. |
| Cloud penetration test | Simulates real attack paths and validates what an attacker could actually do. | Usually point-in-time unless paired with continuous monitoring or recurring testing. |
Quando as empresas precisam de um teste de intrusão em nuvem?
As empresas geralmente precisam de um teste de intrusão em nuvem para validar se as vulnerabilidades na nuvem podem ser exploradas na prática, e não apenas se o ambiente passa em uma verificação de configuração. Gatilhos comuns incluem mudanças importantes na nuvem, requisitos de conformidade, expectativas de segurança dos clientes e preocupações com identidade, acesso ou exposição de dados.
Um teste de intrusão em nuvem é especialmente útil:
- antes de SOC 2, ISO 27001, PCI DSS, HIPAA, ou revisões de segurança de clientes;
- após migrar cargas de trabalho para AWS, Azure, Google Cloud ou outro provedor de nuvem;
- após criar novas contas, assinaturas, projetos ou ambientes de produção na nuvem;
- após reformulações de IAM, mudanças de SSO, alterações no Entra ID ou modificações em contas de serviço;
- antes de lançar um produto SaaS, uma aplicação voltada ao cliente, uma API ou uma funcionalidade importante;
- após adotar Kubernetes, serverless, fluxos de trabalho de implantação com uso intenso de CI/CD ou infraestrutura como código;
- após um incidente de segurança, suspeita de exposição de credenciais ou descoberta de ativos em nuvem expostos;
- antes de due diligence de fusões e aquisições, revisões de compras corporativas ou avaliações de risco de fornecedores.
Preparação para um Teste de Penetração em Nuvem
A preparação para o teste de penetração em nuvem é essencial para garantir que a avaliação seja completa, segura e alinhada à arquitetura de nuvem e às prioridades de negócio da organização. Aqui estão os principais passos para se preparar para um teste de penetração em nuvem:
- Assine acordos de confidencialidade (NDAs) e confirme a autorização: Estabeleça os acordos legais necessários e obtenha a aprovação por escrito antes do início dos testes.
- Defina o escopo do pentest: Especifique quais provedores de nuvem, contas, assinaturas, projetos, regiões, serviços em nuvem, aplicações e cargas de trabalho serão testados. Indique claramente o que está fora do escopo, como sistemas de terceiros, bancos de dados de produção ou ativos críticos com requisitos rigorosos de disponibilidade.
- Forneça a documentação e os detalhes de acesso: Compartilhe diagramas de arquitetura, inventários de ativos, estruturas de IAM, fluxos de dados e credenciais de acesso ou funções de teste dedicadas, quando aplicável.
- Garanta que o ambiente de teste esteja pronto: Se os testes forem realizados fora do ambiente de produção, confirme se o ambiente de teste reflete a infraestrutura de nuvem real, configurações, permissões, fluxos de dados e controles de segurança da forma mais fiel possível.
- Compartilhe informações específicas sobre a nuvem: Forneça detalhes relevantes sobre as plataformas e tecnologias de nuvem em uso, como AWS, Microsoft Azure, Google Cloud, Kubernetes, funções serverless, pipelines de CI/CD, registros de contêineres, APIs e ferramentas de log.
- Destaque áreas sensíveis e limitações conhecidas: Informe aos testadores sobre sistemas que exigem cuidado extra, como bancos de dados de clientes, ambientes de pagamento, serviços de autenticação, consoles administrativos, armazenamentos de dados regulamentados ou sistemas críticos que não podem sofrer interrupções.
- Estabeleça canais de comunicação: Defina um processo de comunicação claro para dúvidas, alertas, escalonamento de emergência e atualizações de progresso durante os testes, uma vez que testes de penetração em nuvem podem disparar alertas em sistemas de monitoramento ou segurança.
- Realize, no mínimo, testes gray-box: Em ambientes de nuvem, testes de penetração gray-box ou white-box costumam ser mais eficazes do que testes black-box. Fornecer acesso controlado e conhecimento parcial do sistema ajuda os testadores a avaliar de forma mais eficiente a gestão de identidade e acesso, permissões, configurações e caminhos de ataque realistas.
Testes de Penetração em Nuvem para AWS, Azure e GCP
Os testes de penetração em nuvem devem ser adaptados às plataformas de nuvem no escopo. AWS, Microsoft Azure e Google Cloud compartilham muitos conceitos de segurança, mas cada provedor possui seu próprio modelo de identidade, terminologia, serviços, recursos de log e regras para testes de segurança. Outras plataformas de nuvem, como Oracle Cloud, IBM Cloud e DigitalOcean, também podem estar no escopo, dependendo da arquitetura da organização.
Antes do início dos testes, as organizações devem confirmar se as atividades planejadas estão em conformidade com as políticas do provedor de serviços de nuvem relevante. A AWS permite que os clientes realizem avaliações de segurança ou testes de penetração em serviços AWS permitidos sem aprovação prévia; a Microsoft publica regras de engajamento para testes de segurança em ativos online da Microsoft; e o Google Cloud exige que os testes afetem apenas os projetos do próprio cliente e estejam em conformidade com suas políticas.
Testes de Penetração em AWS
Testes de penetração em AWS frequentemente focam em como serviços, identidades e permissões interagem em todo o ambiente. Áreas comuns de revisão incluem usuários, funções, políticas e relações de confiança do IAM, buckets S3, instâncias EC2, grupos de segurança, funções Lambda, bancos de dados RDS, clusters EKS, chaves KMS e logs por meio de serviços como o CloudTrail.
Em ambientes AWS, a gestão de identidade e acesso é geralmente uma das áreas mais importantes a serem avaliadas. Testar funções, permissões e políticas do IAM identifica privilégios excessivos ou possíveis caminhos para escalonamento de privilégios, que são críticos em ataques na nuvem.
Testes de Penetração em Azure
Teste de intrusão no Azure deve levar em conta a estreita relação entre os recursos do Azure e os serviços de identidade da Microsoft. Áreas importantes incluem Microsoft Entra ID, assinaturas, grupos de recursos, atribuições de RBAC, identidades gerenciadas, entidades de serviço, Azure Storage, Key Vault, App Services, Azure Functions, AKS e Microsoft Defender for Cloud.
Como os ambientes Azure dependem frequentemente de forma intensa da identidade, os testadores devem revisar atribuições de privilégios, premissas de acesso condicional, funções administrativas, registros de aplicativos e identidades gerenciadas.
Teste de intrusão no GCP
Teste de intrusão no GCP deve refletir a hierarquia de recursos e o modelo de conta de serviço do Google Cloud. Áreas comuns de revisão incluem organizações, pastas, projetos, funções de IAM, contas de serviço, buckets do Cloud Storage, instâncias do Compute Engine, Cloud Functions, Cloud Run, clusters GKE, Cloud SQL, políticas de organização e logs de auditoria.
No Google Cloud, as contas de serviço e as permissões em nível de projeto são especialmente importantes. Funções de IAM excessivamente abrangentes, chaves de conta de serviço expostas ou uma separação fraca entre projetos podem criar caminhos para escalonamento de privilégios ou acesso não autorizado a recursos na nuvem.
Metodologia de teste de intrusão em nuvem
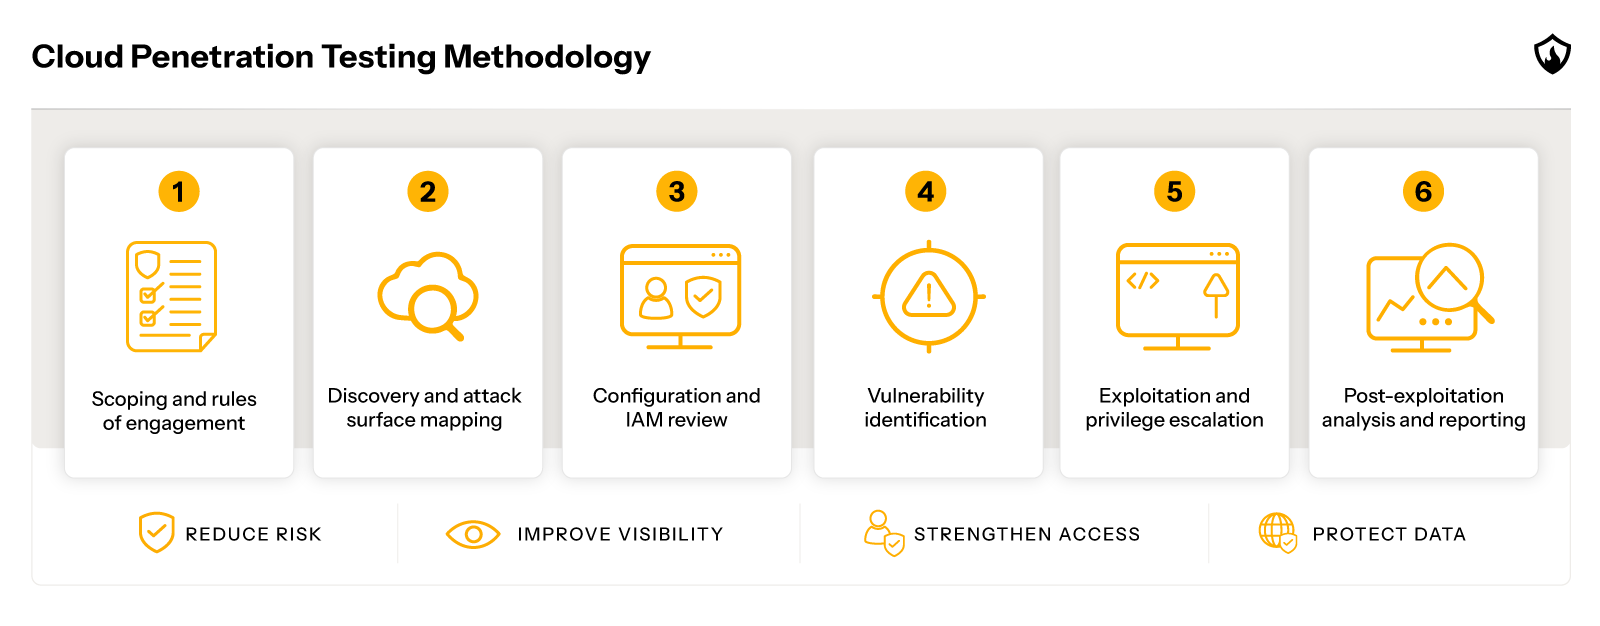
Os serviços de teste de intrusão na AWS devem estabelecer metodologias e estruturas, incluindo o Penetration Testing Execution Standard (PTES), OSSTMM, NIST SP 800-115, o Pilar de Segurança do AWS Well-Architected, o CIS AWS Foundations Benchmark, e a matriz MITRE ATT&CK para nuvem. For cloud environments, these testing methods are adapted to account for cloud architecture, identity and access management, provider rules, and dynamic cloud resources.
- Scoping and rules of engagement: Define the cloud providers, accounts, subscriptions, projects, regions, services, applications, workloads, testing windows, restricted actions, escalation contacts, and provider-specific rules.
- Discovery and attack surface mapping: Map the assets that could be targeted by an attacker, including exposed services, storage buckets, APIs, virtual machines, containers, Kubernetes clusters, serverless functions, databases, CI/CD systems, identity relationships, and internet-facing endpoints. Cloud pentests should include attack surface assessment, service architecture review, and analysis of services and configuration files.
- Configuration and IAM review: Review IAM roles, users, groups, policies, trust relationships, service accounts, managed identities, public access settings, encryption, logging, network rules, and cloud guardrails. This may include testing over-permissive policies, role chaining, IAM Access Analyzer gaps, condition-key bypasses, AssumeRole abuse, and attribute-based access control flaws.
- Vulnerability identification: Look for security gaps, potential vulnerabilities, and exploitable vulnerabilities across cloud systems. This phase includes testing the in-scope cloud services, such as EC2, S3, RDS, Lambda, EKS, ECS, ECR, Cognito, API Gateway, VPC networking, KMS, Secrets Manager, CloudTrail, GuardDuty, Config, and Security Hub.
- Exploitation and privilege escalation: Safely validate whether identified vulnerabilities can be exploited in real-world attack scenarios. This may involve testing IAM privilege escalation paths, instance metadata abuse, leaked credentials, insecure resource policies, exposed services, cross-account access, or lateral movement between cloud resources.
- Post-exploitation analysis and reporting: Document the scope, methodology, findings, evidence, affected cloud resources, attack scenarios, business impact, remediation steps, and retesting recommendations. Penetration testing deliverables typically include an executive summary, vulnerability descriptions, attack demonstrations, remediation guidance, a prioritization matrix, framework mapping, and free retesting within the defined period.
What a Real Cloud Penetration Test Should Validate
A real cloud penetration test should do more than list misconfigurations. It should validate whether weaknesses can be exploited, chained, and translated into business risk. In practice, this means answering questions such as:
- Can an exposed service lead to access to cloud credentials?
- Can a compromised IAM role, service account, or managed identity escalate privileges?
- Can one AWS account, Azure subscription, or GCP project be used to reach another?
- Can storage permissions expose sensitive data or critical business information?
- Can CI/CD secrets be abused to deploy code, access cloud resources, or modify infrastructure?
- Can Kubernetes, containers, or serverless workloads expose credentials or sensitive runtime data?
- Do logging and alerting systems detect the simulated attack path?
- Can multiple medium-severity issues be chained into a high-impact scenario?
This is the difference between reporting that a control is misconfigured and demonstrating what that misconfiguration enables. For buyers, it is also one of the clearest ways to separate expert-led cloud penetration testing from scanner-driven assessments.
Cloud Penetration Testing Tools and Techniques
Cloud pen testing tools can help penetration testers map cloud assets, detect misconfigurations, identify exposed services, and validate security weaknesses more efficiently. However, the value of cloud vulnerability testing lies in combining automated scanning with manual analysis, cloud expertise, and realistic attack scenarios.
Common tools and techniques include:
- Cloud posture and configuration review: Tools such as Prowler, ScoutSuite, AWS Security Hub, AWS Config, and cloud-native posture tools can help identify misconfigurations, weak security settings, exposed resources, and compliance gaps. These findings still require manual validation to determine exploitability and business impact.
- IAM and privilege escalation analysis: Cloud penetration testers review role chaining, AssumeRole abuse, IAM policy weaknesses, condition-key bypasses, service account permissions, managed identities, and cross-account or cross-project access. Blaze’s AWS testing scope also includes AWS-specific privilege escalation paths cataloged in Pacu, CloudGoat, and CloudFox.
- Compute, metadata, and workload testing: For EC2 and similar compute services, testing may include metadata service exposure, IMDSv1 or IMDSv2 abuse paths, instance role access, AMI and snapshot exposure, unsafe user-data scripts, and network exposure.
- Storage, database, and secrets testing: Testers review S3 or equivalent storage policies, ACLs, presigned URL exposure, KMS key policies, database access, unencrypted snapshots, secrets in environment variables, and cloud access tokens in code, containers, or pipelines.
- Container, Kubernetes, and secrets testing tools: When cloud workloads include containers, Kubernetes, CI/CD pipelines, or serverless functions, testers may use tools for container runtime security, image scanning, secrets detection, and infrastructure-as-code review.
- Exploitation and validation frameworks: Tools such as Pacu, CloudFox, CloudGoat, Metasploit, and custom scripts can help validate whether misconfigurations are actually exploitable. The key is safe, scoped validation within the approved rules of engagement.
Tooling can identify many potential issues, but Blaze Information Security’s 2025 data shows why manual validation matters: cloud findings often cluster around permissioning, data exposure, and control enforcement, where context determines real risk.
What Blaze’s 2025 Data Shows About Common Cloud Security Findings
Blaze’s 2025 Annual Penetration Testing Review found that cloud security assessments had the highest average number of vulnerabilities per project: 14.40, despite representing a smaller share of the overall dataset. This does not mean every cloud environment is more vulnerable than every web, API, or infrastructure environment. Still, it does show that cloud assessments can reveal a high density of security gaps when identity, configuration, and permissions are tested in depth.
The most common cloud findings in the dataset were closely tied to permissioning and data exposure, including incorrect permissions, improper access control, privilege management issues, hard-coded credentials, missing authorization, and protection mechanism failures. This aligns with the cloud security guidance from the Cloud Security Alliance’s 2024 cloud threats report, which highlights risks such as identity and access management, insecure interfaces and APIs, misconfiguration, accidental data disclosure, limited visibility, and unauthenticated resource sharing.
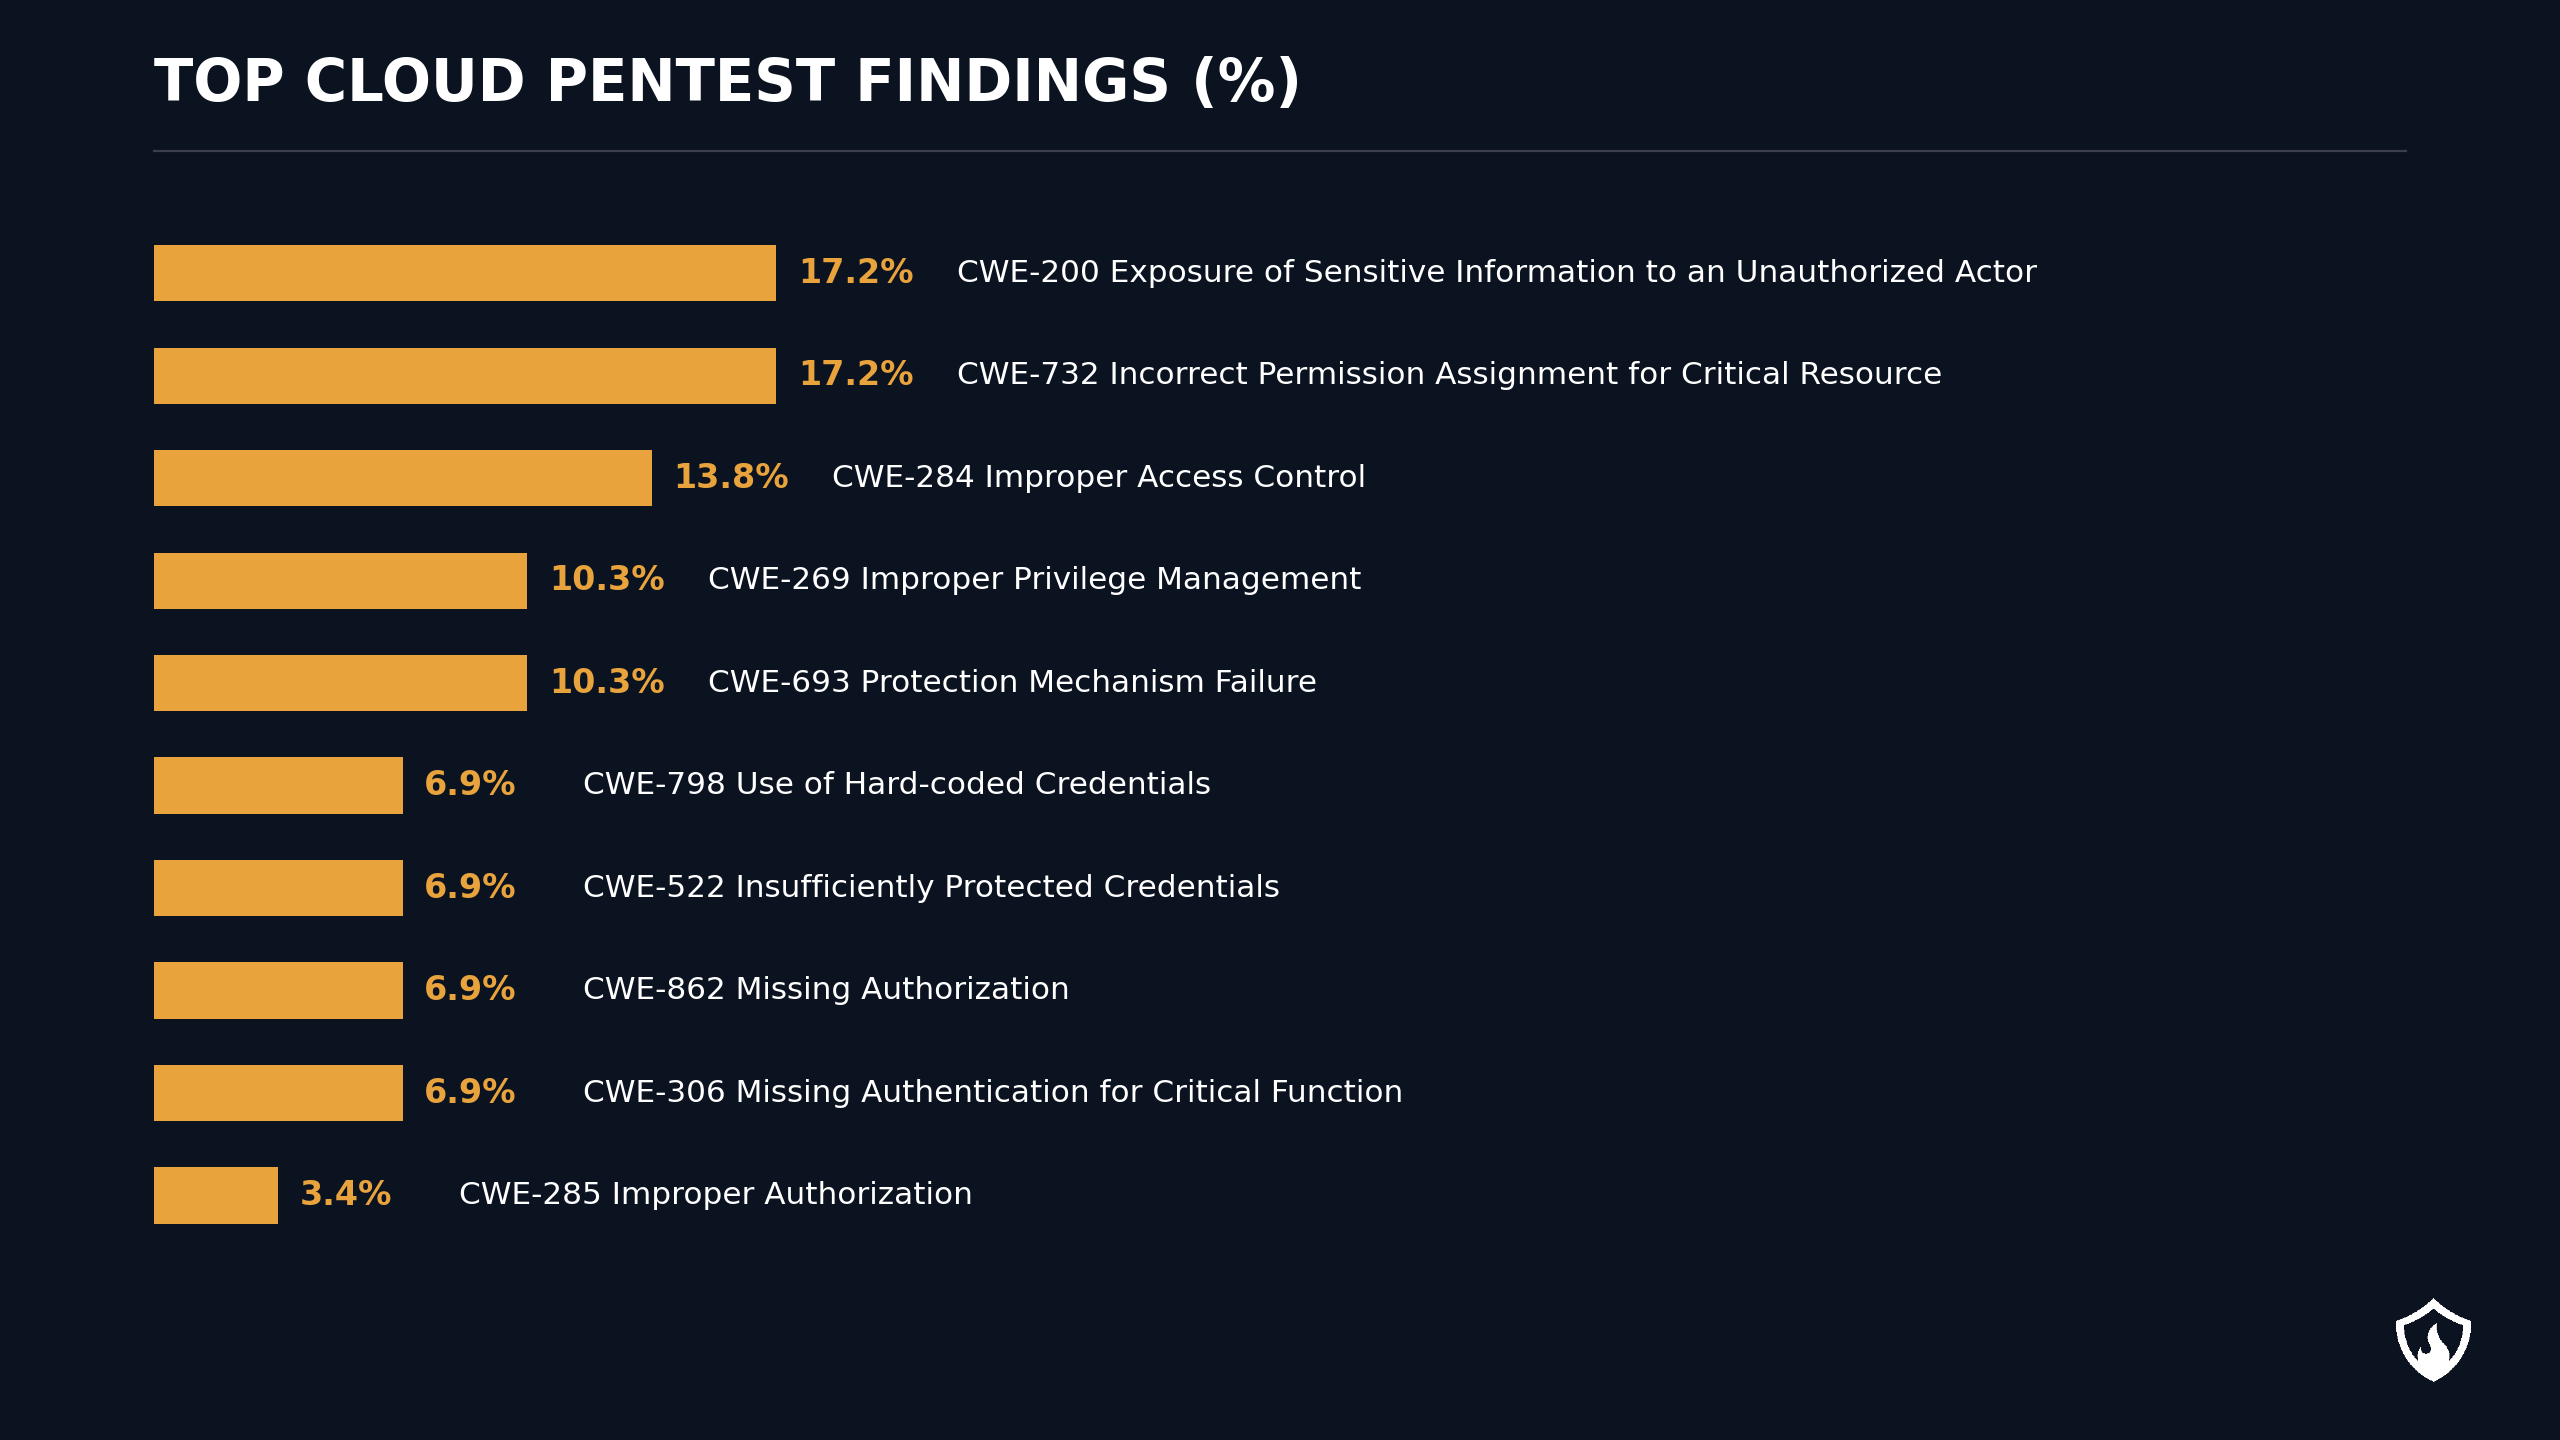
Common cloud pentest findings include:
- Misconfigured IAM and excessive permissions: Overly broad roles, weak trust relationships, excessive privileges, and misconfigured service accounts can create privilege escalation paths or expose sensitive cloud resources.
- Exposed storage and sensitive data: Public buckets, exposed snapshots, overly permissive object policies, logs containing secrets, or misconfigured databases can lead to sensitive data exposure.
- Security controls that exist but are not consistently enforced: Logging, encryption, MFA, network restrictions, and policy controls may be present in some areas but missing or misapplied across accounts, projects, regions, or workloads.
- Hard-coded credentials and exposed secrets: API keys, service account credentials, cloud access tokens, and CI/CD secrets may appear in repositories, configuration files, container images, or deployment scripts.
- Insecure APIs and internet-exposed services: Public APIs, dashboards, databases, serverless functions, or management interfaces may lack proper authentication, authorization, rate limiting, or input validation.
- Weak cloud visibility and monitoring: Incomplete logging or alerting can prevent the security team from detecting credential abuse, privilege escalation, data access, or suspicious changes to cloud resources.
Regular cloud penetration testing helps validate whether these weaknesses are exploitable and which fixes will most improve the organization’s overall security posture.
What’s the Duration and Cost of a Cloud Penetration Test?
The duration and cost of a cloud penetration test depend on the size and complexity of the cloud environment. A small assessment may focus on a single cloud account or project. At the same time, a larger engagement may involve multiple AWS accounts, Azure subscriptions, GCP projects, regions, workloads, Kubernetes clusters, serverless functions, and CI/CD pipelines.
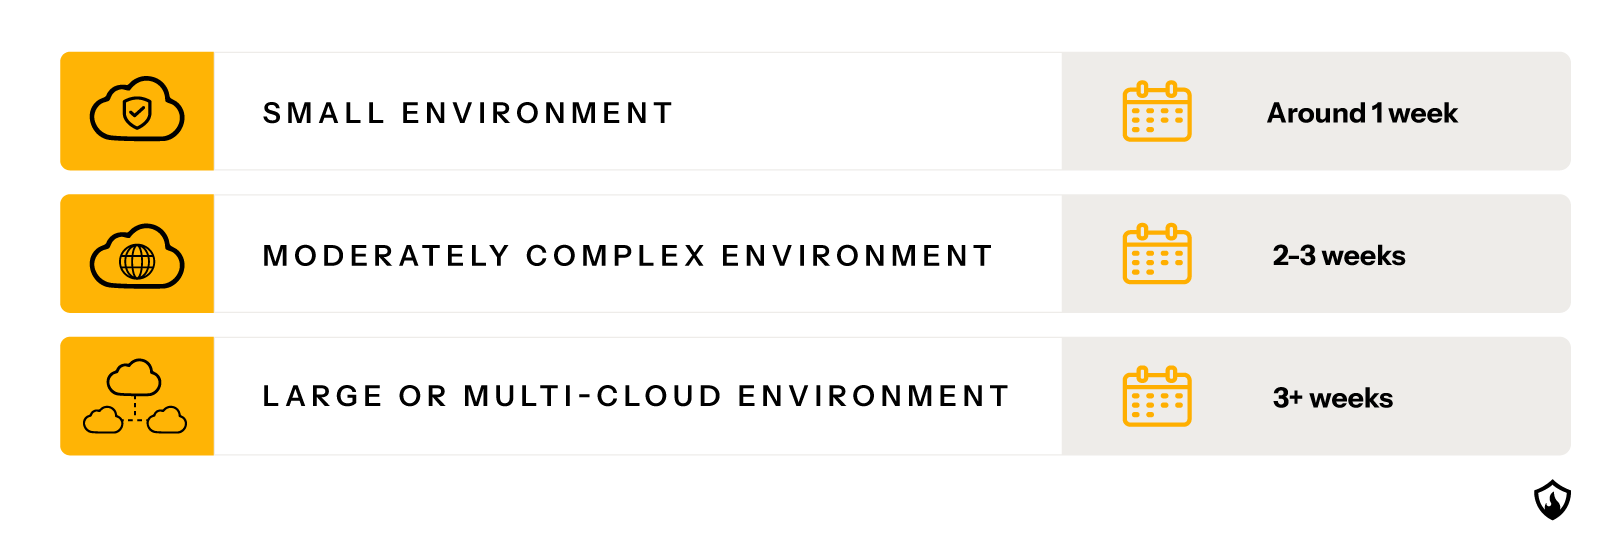
In Blaze’s AWS Marketplace listing, cloud engagements typically range from 7 to 25 person-days, depending on account count, region count, and service surface. For pricing, our penetration testing cost guide estimates cloud pentests at $10,000–$50,000, with larger or more complex cloud, internal network, product security, IoT, and red team engagements potentially ranging from $25,000 to $150,000+. These ranges are planning benchmarks, not fixed quotes, because final pricing depends on the exact scope and testing depth.
The main factors that influence duration and cost include:
- number of AWS accounts, Azure subscriptions, or GCP projects;
- number of regions and environments;
- IAM complexity;
- Kubernetes, serverless, CI/CD, and infrastructure-as-code scope;
- whether testing includes exploitation and privilege escalation;
- production testing constraints;
- compliance mapping, reporting depth, and retesting requirements.
For a deeper breakdown of pricing factors, see Blaze’s dedicated guide to Penetration Testing Cost.
What Can I Expect From a Cloud Penetration Test Assessment?
In a cloud assessment, you can typically expect:
- Initial consultation and scope definition: The team confirms the cloud providers, accounts, subscriptions, projects, regions, services, workloads, testing approach, and rules of engagement.
- Discovery and reconnaissance: Testers map cloud assets, exposed services, identities, storage, APIs, workloads, and trust relationships.
- Automated scanning and configuration checks: Cloud pen testing tools may identify potential misconfigurations, exposed services, weak settings, or known vulnerabilities, but results should be manually validated.
- Manual testing and exploitation: Penetration testers validate whether security weaknesses are exploitable in realistic attack scenarios, such as IAM abuse, privilege escalation, exposed data access, or lateral movement.
- Regular communication: The testing team provides updates, especially if they identify critical findings or encounter systems that require special handling.
- Comprehensive reporting: The final report documents scope, methodology, identified vulnerabilities, severity, affected cloud resources, evidence, business impact, and recommended fixes.
- Remediation guidance and retesting: The team explains the findings, helps prioritize remediation efforts, and validates fixes when retesting is included.
A good cloud penetration test helps the security team understand which weaknesses are exploitable, which cloud assets are most exposed, and which remediation steps will most improve the organization’s security posture.
How to Choose a Cloud Penetration Testing Provider
Escolher um fornecedor de testes de intrusão em nuvem exige mais do que verificar se o fornecedor oferece testes para AWS, Azure ou Google Cloud. Ambientes de nuvem são orientados por identidade, dependem fortemente de configurações e de serviços específicos de cada provedor; portanto, a avaliação deve ir além de verificações automatizadas de postura ou testes genéricos de infraestrutura. Um fornecedor qualificado deve ser capaz de explicar como valida a explorabilidade, e não apenas como identifica erros de configuração.
A experiência específica em nuvem é especialmente importante. Muitos riscos significativos na nuvem decorrem de funções com permissões excessivas, políticas de confiança, contas de serviço, identidades gerenciadas, acesso entre contas, configurações de Kubernetes, permissões serverless, segredos de CI/CD e acesso ao plano de controle. Credenciais e acreditações relevantes, como a CREST, também podem ajudar os compradores a distinguir fornecedores experientes em testes de intrusão de serviços baseados apenas em scanners.
As regras de engajamento também importam. Um bom fornecedor deve compreender as políticas dos provedores de nuvem, as restrições de produção, as considerações sobre logs e como testar com segurança sem interromper cargas de trabalho críticas. Eles devem fornecer entregáveis claros, incluindo evidências, caminhos de exploração, impacto nos negócios, orientações de remediação e recomendações para novos testes.
Para os compradores, a pergunta principal é simples: o fornecedor consegue demonstrar como as vulnerabilidades na nuvem podem ser exploradas na prática, ou eles apenas relatam problemas de configuração? Um teste de intrusão em nuvem real deve ajudar sua equipe a priorizar os riscos que geram maior exposição, em vez de apenas adicionar mais uma lista de descobertas ao backlog.