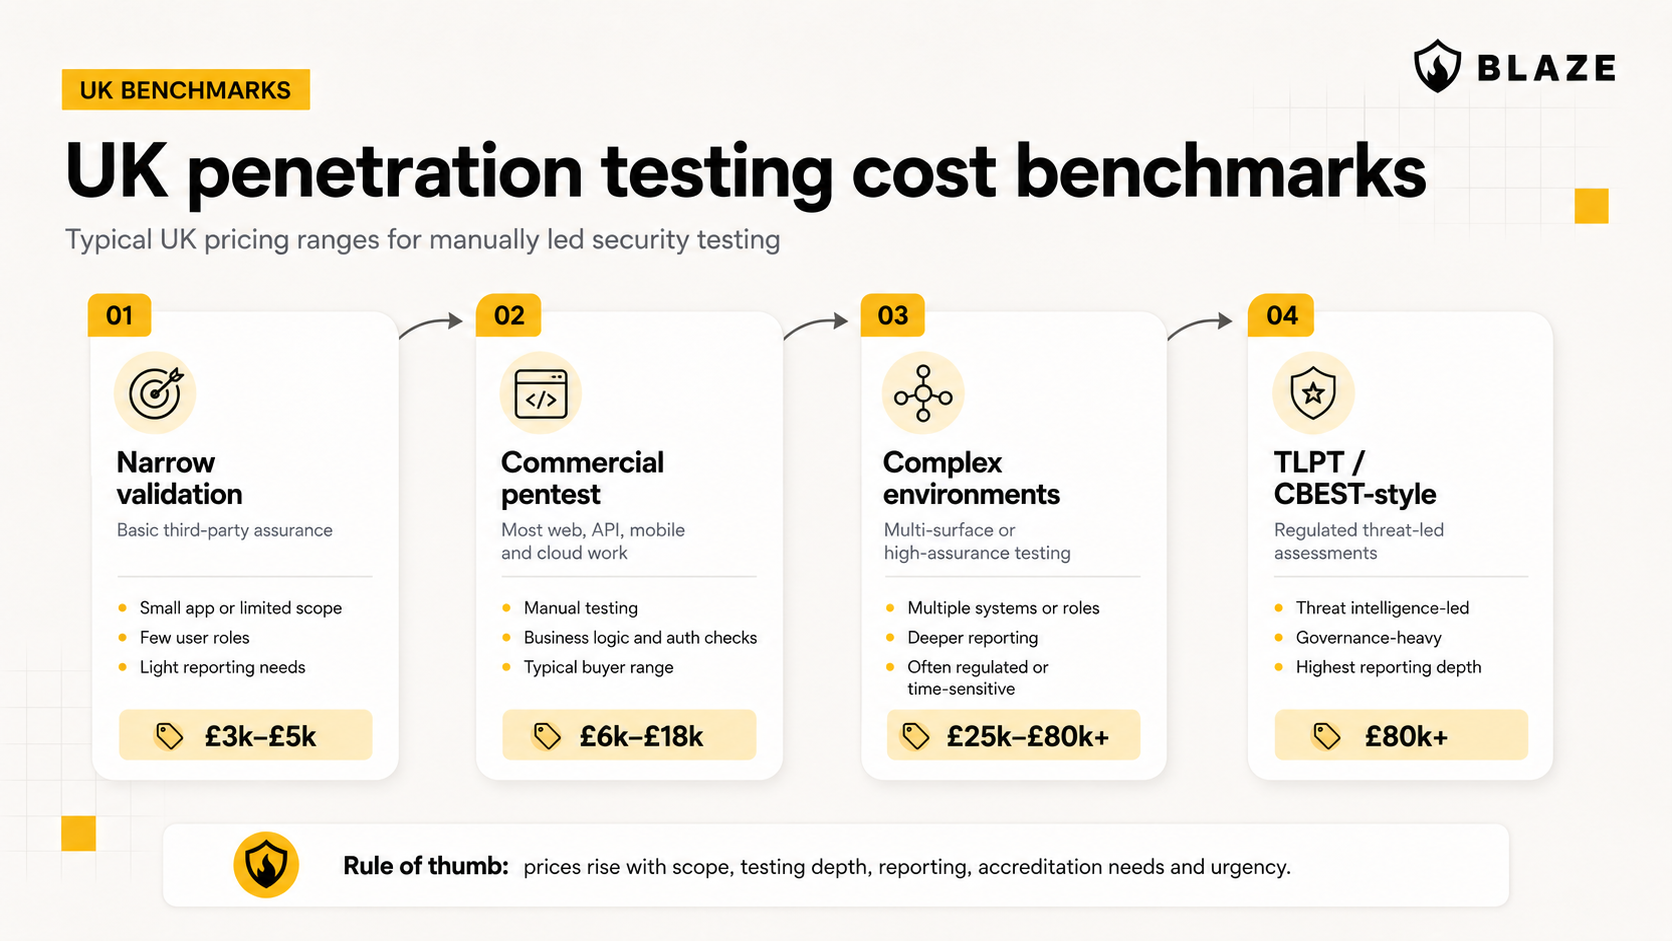
Para serviços de teste de intrusão manual e confiável no Reino Unido, a maioria dos compradores deve reservar um orçamento de cerca de £4.000–£6.000 no nível básico, £6.000–£18.000 para muitas avaliações comerciais de aplicações web, API, dispositivos móveis ou pentest em nuvem, e £25.000+ para ambientes complexos, regulamentados ou com múltiplas superfícies de ataque.
Como referência de planejamento, testes manuais sérios geralmente custam cerca de £1.000–£1.800 por dia de consultoria, embora escopos restritos possam ser mais baixos e trabalhos especializados, urgentes, regulamentados ou fora do horário comercial possam exceder £2.000/dia. Pacotes iniciais muito restritos abaixo de £3.000 existem, mas geralmente são exercícios de validação de escopo limitado, em vez de uma referência realista para testes comerciais sérios.
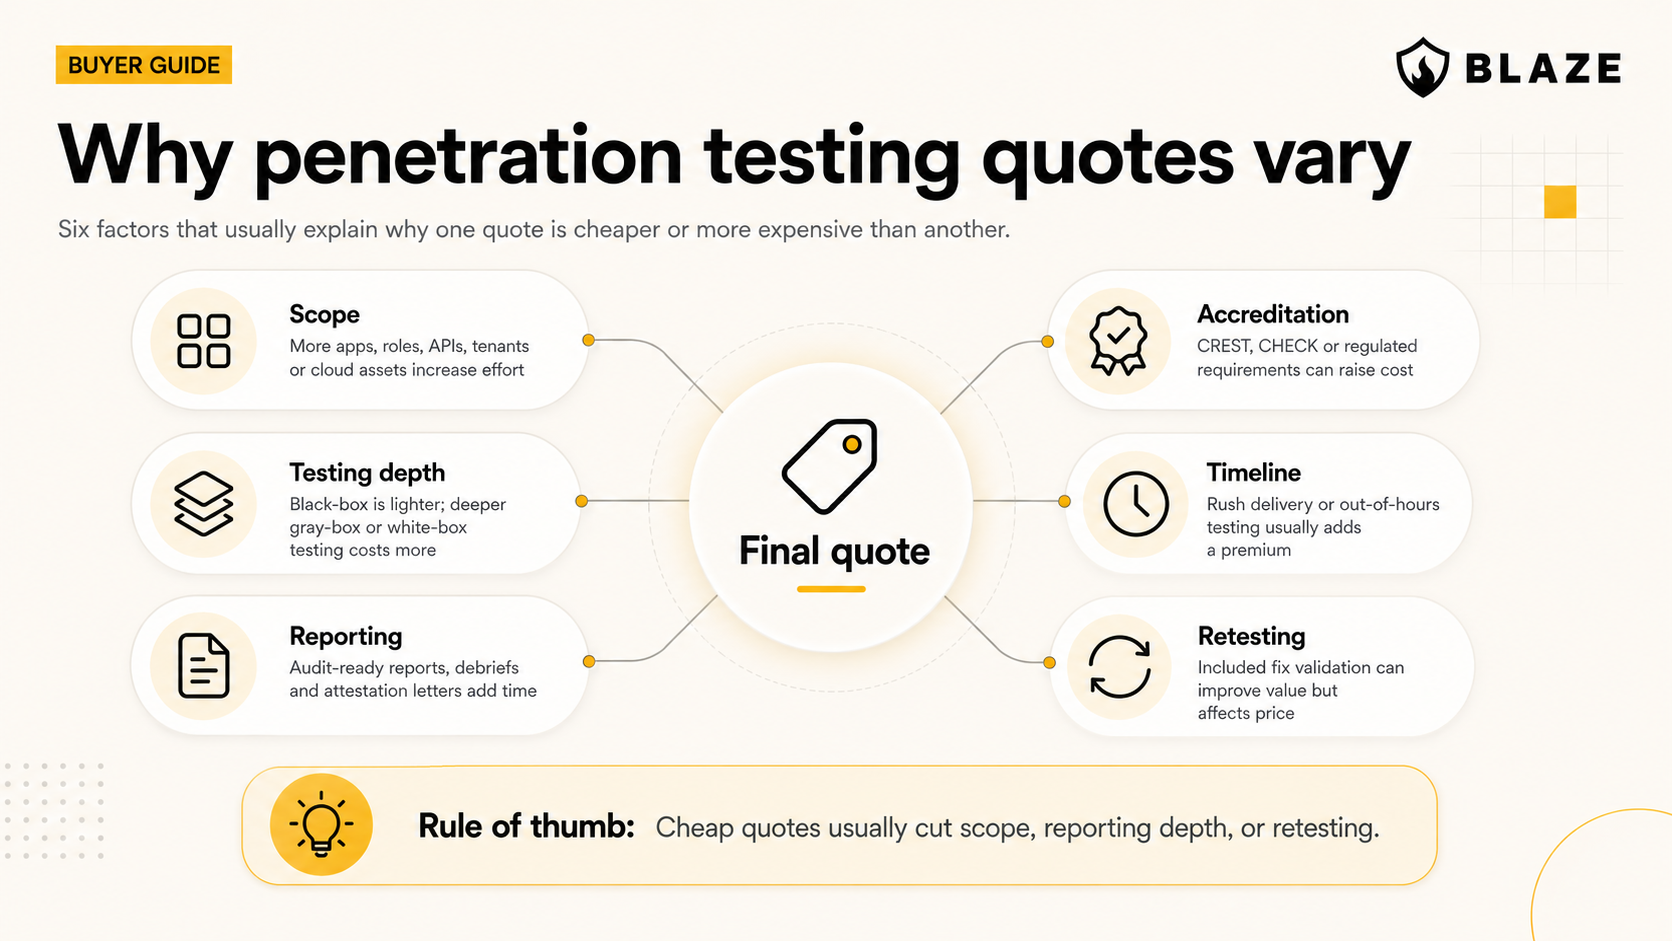
O preço final depende menos da marca do fornecedor e mais do escopo, profundidade do teste, requisitos de relatório, necessidades de acreditação e cronograma. Um teste externo simples para uma pequena empresa não tem o mesmo preço que uma plataforma SaaS com múltiplas funções, uma avaliação de rede interna ou um contrato de serviços financeiros regulamentados.
Este artigo baseia-se na nossa análise de dados publicamente disponíveis do UK Digital Marketplace, G-Cloud e Contracts Finder. A diária típica publicada para serviços de teste de intrusão no setor público do Reino Unido gira em torno de £1.031 por dia. Analisamos 49 registros de preços de 44 fornecedores, focando então o cálculo da diária em 32 observações de diárias utilizáveis de 29 fornecedores, excluindo preços que não são diários, taxas baseadas em transações e intervalos com limite inferior zero que provavelmente não representam taxas faturáveis reais. Onde os fornecedores publicaram uma faixa de preço, usamos o ponto médio para calcular a mediana do mercado. Os dados sugerem que o teste de invasão padrão gira em torno da marca de £ 1.000/dia, enquanto trabalhos mais especializados, como red teaming, tendem a exigir uma taxa mais alta.
Este guia detalha benchmarks de preços realistas no Reino Unido, o que as diferentes diárias geralmente significam, como o CREST e o CHECK afetam o custo e como comparar orçamentos sem contratar o escopo errado. Para uma visão internacional mais ampla, consulte nosso guia separado sobre custos e preços de testes de invasão.
Benchmarks de preços de testes de invasão no Reino Unido
A tabela abaixo apresenta faixas amplas do mercado de pentest no Reino Unido. Estes não são preços fixos e não substituem um escopo e comissionamento adequados. Eles são um ponto de partida útil se você estiver fazendo um orçamento, comparando fornecedores ou tentando entender se um orçamento parece incomumente baixo ou alto.
Sempre confirme se o IVA, retestes, chamadas de debriefing, gestão de projetos, tempo de relatório, cartas de atestado e testes fora do horário comercial estão incluídos antes de comparar duas propostas.
A extremidade inferior desta tabela é melhor compreendida como um trabalho de validação restrito, não como o benchmark correto para todos os compradores. Pode ser adequado quando a aplicação é pequena, o risco é limitado e a empresa precisa de uma garantia básica de terceiros. É menos adequado para plataformas SaaS, aplicações financeiras, produtos de saúde, portais voltados ao cliente ou sistemas onde o relatório precisa passar por auditoria, compras ou revisão de clientes corporativos.
A extremidade superior geralmente envolve mais sistemas, mais requisitos das partes interessadas, testes manuais mais profundos, relatórios mais rigorosos ou um direcionador regulatório formal.
Um bom orçamento deve explicar o que está incluído, o que está excluído, quantos dias estão alocados, quem realizará o trabalho e quais evidências você receberá ao final.
O que o preço deve incluir
Um teste de invasão útil não termina quando o testador encontra vulnerabilidades. O valor vem de todo o engajamento: escopo, preparação, testes manuais, relatórios, explicação e suporte à remediação.
No mínimo, uma avaliação comercial séria deve incluir uma chamada de escopo, uma declaração de trabalho por escrito, regras de engajamento, validação manual conduzida por testador, um relatório técnico com evidências e etapas de reprodução, classificações de gravidade, orientação de remediação e uma forma segura de compartilhar resultados.
Para a maioria dos compradores do mercado intermediário, o orçamento também deve explicar se o preço final inclui uma chamada de debriefing, um resumo executivo, uma carta de atestado para o cliente e uma rodada de reteste. É frequentemente nesses itens que orçamentos baratos se tornam menos úteis. Um teste de £ 4.000 sem reteste, sem debriefing e com um relatório superficial pode acabar sendo menos vantajoso do que um teste de £ 7.000 que produz evidências que seu auditor, cliente e equipe de engenharia podem realmente usar.
Também vale a pena perguntar quem realizará o trabalho. Um orçamento de um pentester sênior nomeado é diferente de um orçamento no qual o provedor não pode dizer se o trabalho é feito internamente, subcontratado ou atribuído a um recurso júnior.
Por que os preços variam tanto
Dois orçamentos para o mesmo "pentest de aplicação web" podem variar em até 3x porque, muitas vezes, não se referem ao mesmo escopo de trabalho.
O principal fator é o escopo. Uma aplicação pequena com apenas um perfil de usuário não é o mesmo que uma plataforma SaaS multi-tenant com perfis de administrador, suporte, faturamento e cliente. Uma API com documentação clara é mais fácil de testar do que uma em que o testador precisa reconstruir o comportamento a partir do tráfego do navegador.
O segundo fator é a profundidade. Um teste black-box superficial pode ser mais barato, mas uma avaliação grey-box geralmente oferece melhor custo-benefício, pois o testador tem acesso a contas, contexto e documentação. Isso significa que mais tempo pode ser dedicado a caminhos de ataque reais, problemas de autorização e lógica de negócio, em vez de apenas descoberta básica.
O terceiro fator é o relatório. Um relatório técnico curto não é o mesmo que um relatório pronto para auditoria, com resumo executivo, passos para reprodução, orientações de remediação, justificativa de severidade, evidências de reteste e uma carta de atestação voltada ao cliente.
É aqui que o teste manual faz a diferença. Scanners conseguem encontrar cabeçalhos ausentes, serviços expostos e softwares desatualizados. Eles são muito menos eficazes para encontrar falhas de controle de acesso, problemas de isolamento entre tenants, abuso de fluxo de trabalho ou falhas de lógica. Essas descobertas são, muitas vezes, o que diferencia um exercício básico de validação de um teste de penetração sério.
O que as diárias geralmente significam
As diárias são úteis porque permitem olhar além do preço final. Por exemplo, um orçamento de £9.000 por três dias de consultoria é muito diferente de um orçamento de £9.000 por seis dias de consultoria.
Uma diária baixa não é automaticamente um sinal de alerta. Pode ser razoável para um teste externo limitado, uma aplicação pequena ou um provedor com custos operacionais menores. O risco surge quando uma taxa baixa é combinada com um escopo vago, ausência de modelo de relatório, falta de metodologia, falta de experiência comprovada do testador e ausência de política de reteste.
Por outro lado, uma diária alta não é necessariamente melhor. Ela pode ser justificada por uma avaliação especializada, prazos apertados, trabalhos regulamentados, testes fora do horário comercial ou consultores seniores com experiência rara. No entanto, o provedor deve ser capaz de explicar o que esse custo extra proporciona.
Testes fora do horário comercial
Testes fora do horário comercial geralmente são precificados acima da diária padrão, pois exigem trabalho noturno ou aos fins de semana e podem ser mais difíceis de alocar. Como premissa de planejamento, os compradores devem esperar um acréscimo de cerca de 1,5x a diária padrão para trabalhos fora do horário comercial, embora o multiplicador exato dependa do provedor, do momento e do escopo.
Testes fora do horário comercial podem ser justificados quando os sistemas de produção são sensíveis, quando o teste pode interromper os usuários ou quando a organização possui uma janela de mudança rígida. Isso não deve ser tratado como algo automaticamente necessário. Se um provedor recomendar testes fora do horário comercial, pergunte quais partes do escopo precisam disso, por que o horário comercial normal é inadequado e se apenas as atividades de maior risco podem ser agendadas fora do horário normal.
Custo de testes de intrusão no Reino Unido: preço fixo ou diária?
Muitos fornecedores de pentest preferem agora contratos de preço fixo, pois os compradores desejam previsibilidade orçamentária. Um preço fixo funciona bem quando o escopo é claro: uma aplicação web, uma API, uma faixa de IP definida ou um ambiente de nuvem conhecido.
As diárias ainda são úteis porque revelam como o fornecedor estimou o trabalho. Mesmo que a proposta seja de preço fixo, é razoável perguntar quantos dias de teste e de elaboração de relatório estão incluídos. Sem esse detalhe, duas propostas com o mesmo preço total podem representar níveis de esforço muito diferentes.
Um orçamento de preço fixo não é automaticamente melhor do que um por diária. O importante é se o fornecedor dimensionou o trabalho corretamente. Um preço fixo baseado em um escopo fraco ainda pode levar a exclusões, testes superficiais ou solicitações de mudança desconfortáveis posteriormente.
O melhor modelo geralmente é uma proposta de preço fixo com premissas transparentes: o que está sendo testado, quantos dias estão alocados, o que está excluído, quais entregáveis estão incluídos e o que acontece se o escopo mudar.
Uma maneira simples de verificar a viabilidade de qualquer orçamento é:
Orçamento total ÷ número de dias de teste e relatório = diária efetiva
Por exemplo, um orçamento de £ 12.000 com oito dias de entrega resulta em £ 1.500/dia. Um orçamento de £ 12.000 com quatro dias de entrega resulta em £ 3.000/dia. Mesmo total, modelos muito diferentes.
O primeiro orçamento pode ser razoável se incluir testes manuais seniores, relatórios, uma chamada de debriefing e uma rodada de reteste. O segundo ainda pode ser justificado para trabalhos especializados, entrega urgente ou um escopo restrito, porém difícil, mas o fornecedor deve ser capaz de explicar por que a taxa efetiva é mais alta.
É por isso que os compradores devem evitar comparar propostas apenas pelo preço total. Um orçamento não é apenas um número; é um modelo de entrega. Você está comprando tempo, experiência, metodologia, qualidade de relatório e evidências que sua equipe pode realmente usar.
O que altera o custo final
Os fatores abaixo geralmente explicam por que um orçamento é mais barato, mais amplo, mais profundo ou mais caro que outro.
Se um orçamento for muito mais barato que os outros, procure o que foi excluído. Se um orçamento for muito mais caro, pergunte o que foi adicionado. A resposta geralmente está nas premissas, não no preço.
Barato, justo ou caro?
Um orçamento mais barato não é automaticamente ruim. Pode ser adequado para um escopo pequeno ou uma necessidade básica de garantia. O risco é tratar um pacote inicial restrito como se fosse equivalente a uma avaliação manual completa.
Um orçamento na faixa de £ 6.000–£ 18.000 é mais típico para testes sérios de aplicações web, API, dispositivos móveis ou nuvem, onde os pentesters e o fornecedor precisam de tempo para trabalho manual, testes de lógica de negócios, relatórios e retestes.
Orçamentos de custo mais elevado podem ser justificados quando o ambiente é complexo, regulamentado, com múltiplas superfícies, urgente ou requer experiência especializada. Eles são mais difíceis de justificar quando o escopo é vago e o fornecedor não consegue explicar o que o custo extra proporciona.
Isso também se aplica a grandes consultorias renomadas. Um logotipo familiar pode ajudar na confiança da diretoria, do departamento de compras ou dos órgãos reguladores, mas não significa automaticamente que o melhor testador será designado para o seu projeto ou que o trabalho será mais profundo.
Certificações CREST, CHECK e individuais
No Reino Unido, CREST e CHECK surgem frequentemente durante processos de aquisição. Elas são importantes, mas não têm o mesmo peso em todas as situações.
CREST é comumente usado como um sinal de qualidade para empresas de testes de intrusão e testadores individuais. CHECK é especialmente relevante para o setor público do Reino Unido e trabalhos relacionados ao governo. Alguns compradores, auditores, reguladores ou questionários de clientes podem solicitar explicitamente CREST, CHECK ou evidências equivalentes.
Quando a acreditação pode ser necessária
Você deve prestar muita atenção aos requisitos de acreditação se:
- Você está vendendo para o governo do Reino Unido ou organizações do setor público.
- Seu contrato com o cliente solicita explicitamente CREST, CHECK ou um provedor equivalente.
- Você está em um setor altamente regulamentado e a avaliação faz parte de um processo formal de garantia.
- Sua equipe de compras ou auditor já definiu o requisito de acreditação.
- Você precisa de testes sob uma estrutura específica em vez de um teste de intrusão comercial geral.
Nesses casos, o requisito de acreditação pode afetar o preço, pois restringe o grupo de provedores aceitáveis e pode adicionar expectativas de governança, metodologia ou relatórios.
Quando é útil, mas não obrigatório
Para muitas empresas de SaaS, fintech, saúde e tecnologia, o CREST é um sinal útil, mas nem sempre um requisito rígido. Para SOC 2, ISO 27001, revisões de segurança de clientes ou garantia geral de produtos, os compradores geralmente têm mais flexibilidade.
Um provedor sem CREST ainda pode ser uma boa opção se a equipe possuir certificações individuais sólidas, experiência relevante, uma metodologia clara, um relatório de exemplo robusto e referências confiáveis. Certificações como OSCP, OSWE, OSCE, CREST CRT e qualificações GIAC podem ajudar a validar a capacidade do testador individual.
A questão prática não é “o logotipo existe?”. É: este provedor produzirá evidências que seu cliente, auditor ou equipe interna aceitarão?
Estruturas e marketplaces do setor público
Se você está adquirindo testes de intrusão para um órgão do setor público, instituição de caridade, provedor de ensino, organização do NHS ou fornecedor do governo no Reino Unido, o processo de aquisição pode envolver um marketplace ou framework reconhecido, em vez de uma compra direta padrão.
Duas vias que geralmente vale a pena conhecer são G-Cloud 14 e Cyber Security Services 3 DPS. O G-Cloud 14 é um catálogo online utilizado por organizações do setor público e instituições de caridade para adquirir serviços baseados em nuvem, incluindo serviços de suporte em nuvem. O Cyber Security Services 3 DPS é um acordo flexível para serviços de segurança cibernética que inclui testes de intrusão, CHECK e serviços de verificação de integridade de TI.
Esses frameworks podem ajudar os compradores do setor público a selecionar fornecedores, comparar descrições de serviços e realizar aquisições de forma mais estruturada. Eles também podem fornecer um contexto de mercado útil, já que alguns fornecedores publicam diárias, definições de serviço e documentos de precificação.
No entanto, uma listagem em um marketplace não deve ser tratada como uma avaliação de qualidade completa. Ela indica que um fornecedor está disponível por meio de uma via de aquisição, mas você ainda precisa verificar se a equipe proposta, a metodologia, o relatório de exemplo, o processo de reteste e a experiência no setor atendem ao seu escopo real.
A precificação para o setor público também pode diferir da precificação comercial. Alguns fornecedores oferecem taxas mais baixas em frameworks do setor público porque esperam um volume maior de avaliações repetíveis, vias de aquisição mais claras ou valor de relacionamento a longo prazo. Isso não significa necessariamente que o trabalho seja de qualidade inferior, nem que a mesma taxa se aplicará a todos os compradores comerciais. Significa apenas que a precificação do framework deve ser interpretada dentro do contexto.
Para compradores comerciais, a precificação do marketplace público ainda pode ser útil como ponto de referência. Ela mostra que as diárias neste mercado variam amplamente e que as taxas do setor público podem, por vezes, ser mais baixas devido ao volume, à estrutura de aquisição ou a descrições de serviço padronizadas. Use-a como um dos insumos, não como a decisão completa.
Referências oficiais úteis:
Impacto de conformidade e auditoria
A conformidade raramente altera as leis dos testes. Ela altera as expectativas de evidência, escopo, relatórios e garantia em torno do teste.
É aqui que muitos compradores pagam demais ou compram de menos. Eles adquirem um relatório genérico que não satisfaz a necessidade da auditoria ou pagam por um pacote de conformidade pesado quando uma avaliação técnica focada teria sido suficiente.
A melhor abordagem é explicar ao provedor por que você precisa do teste antes de perguntar sobre o preço. Um teste para melhoria de engenharia interna pode exigir um relatório diferente de um usado para evidência de PCI DSS, uma auditoria ISO 27001, uma revisão de segurança do cliente ou um requisito de serviços financeiros regulamentados.
PCI DSS
O PCI DSS é um dos casos mais claros em que o teste de intrusão pode ser um requisito explícito para ambientes de dados de portadores de cartão relevantes. O PCI Security Standards Council publica os materiais oficiais do PCI DSS em seu biblioteca de documentos. Se o PCI DSS for o fator determinante, o orçamento deve ser claro quanto ao escopo, segmentação, metodologia, retestes e evidências. Para um guia prático, consulte nosso guia de teste de intrusão PCI.
Um teste de aplicação genérico e barato pode não ser suficiente se o auditor precisar verificar uma cobertura e documentação específicas.
ISO 27001 e SOC 2
A ISO 27001 e o SOC 2 geralmente não exigem um formato único de teste de intrusão para todas as organizações. Na prática, auditores e clientes esperam evidências de que os testes de segurança são realizados regularmente e que as vulnerabilidades encontradas são monitoradas e corrigidas.
Isso significa que o relatório é fundamental. Um relatório útil deve explicar o impacto nos negócios, a gravidade, as etapas de reprodução, as orientações de correção e o status do reteste, quando aplicável.
GDPR do Reino Unido e expectativas do ICO
A orientação de segurança do GDPR do Reino Unido emitida pelo ICO foca em medidas técnicas e organizacionais apropriadas. O teste de intrusão pode ajudar a demonstrar que uma organização testa e avalia regularmente a eficácia dos controles de segurança, especialmente quando dados pessoais estão envolvidos.
Isso não significa que todas as organizações tenham a mesma obrigação de teste. Significa que, para sistemas que processam dados pessoais sensíveis ou em grande volume, um teste de intrusão recente e bem estruturado pode ser uma evidência valiosa de diligência.
Serviços financeiros e requisitos de resiliência
Para empresas reguladas pela FCA ou PRA, o impacto nos custos depende da empresa, dos sistemas no escopo e dos requisitos de garantia. Um teste de intrusão de aplicação padrão é muito diferente de um teste de intrusão baseado em ameaças ou de um projeto no estilo CBEST.
Se a avaliação estiver vinculada à resiliência operacional, importância sistêmica ou expectativas regulatórias formais, espere mais governança, planejamento, relatórios e envolvimento das partes interessadas. Organizações do Reino Unido com exposição ao setor financeiro da UE também devem entender DORA, enquanto compradores do Reino Unido em setores específicos devem acompanhar o Cyber Security and Resilience Bill.
Como comparar orçamentos corretamente
Um bom orçamento de teste de intrusão deve deixar as premissas claras. Se você não consegue identificar o que está incluído, não pode compará-lo de forma justa.
Comece pela diária efetiva:
Valor total do orçamento ÷ número de dias de execução = diária efetiva
Em seguida, verifique o que esses dias incluem. Alguns fornecedores incluem testes, relatórios, retestes e uma reunião de encerramento no valor total. Outros separam esses itens ou os excluem completamente.
Antes de escolher um fornecedor, compare mais do que apenas o valor final. Para uma análise mais detalhada, consulte nosso guia sobre como comparar orçamentos de testes de intrusão. Observe quantos dias são alocados para testes e relatórios, se todas as funções de usuário estão incluídas, se APIs e lógica de negócio fazem parte do escopo e se o reteste está incluso no pacote.
Você também deve verificar se o orçamento inclui carta de atestação, reunião de encerramento, ativos em nuvem, qualificações dos testadores designados e quaisquer acordos de subcontratação. Se o fornecedor estiver cobrando uma taxa premium, pergunte o que torna o serviço diferenciado: testadores seniores nomeados, metodologia especializada, relatórios mais robustos, experiência em setores regulados, prazo de entrega mais rápido ou simplesmente uma estrutura de consultoria maior.
Por fim, peça um modelo de relatório. É uma das maneiras mais rápidas de entender o que você está realmente comprando. Uma apresentação comercial bem feita é útil, mas o relatório é o que sua equipe de engenharia, auditor, cliente ou diretoria realmente irá consumir.
Ele também deve demonstrar se o fornecedor compreende a lógica de negócio. Por exemplo, um bom relatório não dirá apenas "falha de controle de acesso identificada". Ele deve explicar qual função poderia acessar quais dados, como o problema foi reproduzido, por que isso é relevante para o negócio e o que a equipe de engenharia deve alterar.
Se o relatório for vago, baseado excessivamente em scanners ou difícil de aplicar, o teste pode gerar mais trabalho para sua equipe em vez de menos.
Sinais de alerta em um orçamento
A maioria das decisões de compra ruins ocorre antes mesmo do início dos testes. Os sinais de alerta geralmente estão visíveis no orçamento.
Um preço fixo sem perguntas de escopo é um dos sinais de alerta mais claros. O fornecedor deve querer entender a aplicação, as funções de usuário, as APIs, o ambiente, os requisitos de conformidade e as expectativas de relatório antes de lhe apresentar um valor final.
Tarifas diárias muito baixas também precisam de contexto. Elas podem refletir um escopo restrito ou um modelo de entrega de baixo custo, mas não devem vir acompanhadas de metodologia vaga, testadores anônimos, ausência de relatório de exemplo ou falta de política de reteste.
Tenha cuidado com orçamentos que não esclarecem se APIs, lógica de negócios, ativos em nuvem, funções administrativas ou retestes estão incluídos. Essas exclusões podem fazer com que um orçamento pareça mais barato do que realmente é.
Você também deve questionar promessas genéricas de conformidade, prazos de entrega irreais ou alegações de "pentest com IA" que não explicam como testadores humanos experientes validam os resultados.
O orçamento mais barato geralmente só é mais barato porque algo importante foi excluído. O problema é que essa exclusão pode não se tornar visível até que o teste seja concluído e o relatório não satisfaça seu auditor, cliente ou equipe de engenharia. Nosso guia de perguntas para fazer a fornecedores de testes de intrusão pode ajudar os compradores a questionar propostas vagas antes de assinar.
O que preparar antes de solicitar um orçamento
Você não precisa de um escopo perfeito antes de falar com um fornecedor. Mas quanto mais informações puder fornecer, mais preciso será o orçamento. Se você estiver conduzindo um processo formal de aquisição, nosso guia para escrever um RFP de teste de intrusão pode ajudar você a estruturar a solicitação.
Para um teste de aplicação web ou API, inclua o número de funções de usuário, se a aplicação é de locatário único ou múltiplo, se existem funções administrativas e se dados de pagamento, saúde, financeiros ou pessoais estão envolvidos.
Para testes de rede, inclua faixas de IP, tipo de ambiente, se o teste é externo ou interno e quaisquer restrições relacionadas a sistemas de produção.
Para avaliações de nuvem, inclua o provedor de nuvem, o número de contas ou assinaturas, os principais serviços em uso e se o objetivo é uma revisão de configuração, uma análise de caminho de ataque ou ambos.
Essas informações não ajudam apenas o fornecedor a precificar o trabalho. Elas ajudam você a evitar a compra de um escopo pequeno demais para o risco que você realmente precisa compreender.
Diferenças de preços de pentest no Reino Unido, EUA e UE
Os preços no Reino Unido costumam ser mais baixos do que os preços corporativos nos EUA, especialmente para testes manuais comparáveis. Os preços na UE podem ser semelhantes aos do Reino Unido ou ligeiramente inferiores, dependendo da região, do fornecedor e do escopo.
Isso não significa que os compradores devam escolher um fornecedor com base apenas na geografia. Fuso horário, familiaridade regulatória, expectativas de relatório, tratamento de dados, idioma, requisitos de aquisição e experiência no setor podem ser tão importantes quanto o preço.
Para empresas dos EUA ou da UE que compram de um fornecedor do Reino Unido, o Reino Unido pode oferecer um equilíbrio útil: forte capacidade técnica, talentos maduros em segurança e preços que costumam ser mais baixos do que os de grandes consultorias americanas.
Para empresas do Reino Unido que compram de fora do país, as principais questões são se o fornecedor entende os requisitos de auditoria ou do cliente do comprador, se o tratamento de dados é aceitável e se o relatório final será credível para o público-alvo.
Para benchmarks de preços internacionais mais amplos, consulte nosso guia global: Quanto custa um teste de intrusão?
Conclusão
Para trabalhos comerciais sérios, os compradores devem considerar o escopo, a senioridade do testador, a metodologia, a qualidade do relatório e a revalidação, e não apenas o valor final da proposta. Uma avaliação de £6.000 com premissas claras, testes manuais, relatórios úteis e uma rodada de validação de correções pode ter um custo-benefício melhor do que um teste mais barato que entrega um relatório superficial. Da mesma forma, uma proposta premium de um grande fornecedor deve ser questionada se a equipe de entrega, a metodologia e o nível de esforço não estiverem claros.
A melhor abordagem é fornecer ao fornecedor contexto suficiente antes de solicitar um preço final: o que precisa ser testado, por que a avaliação está sendo feita, quem usará o relatório, qual é o prazo importante e quais evidências seu auditor, cliente ou conselho espera ver.
Uma boa proposta de teste de intrusão deve tornar as compensações visíveis. Ela deve explicar o que está incluído, o que está excluído, quem fará o trabalho, quanto tempo será alocado e quais evidências você receberá ao final. É isso que permite comparar fornecedores de forma justa e evitar a compra de testes insuficientes ou de um escopo inflado que você não precisa.
Se você está comparando propostas de testes de intrusão no Reino Unido e deseja uma segunda opinião sobre o escopo, a Blaze pode ajudar você a determinar qual nível de avaliação se ajusta ao seu escopo e cronograma.
Perguntas frequentes
Quanto custa um teste de intrusão no Reino Unido?
O mercado mais amplo do Reino Unido inclui pacotes iniciais limitados abaixo de £3.000, mas avaliações comerciais sérias geralmente começam mais perto de £4.000–£6.000 e frequentemente ficam entre £6.000 e £18.000 para trabalhos em aplicações web, APIs, dispositivos móveis ou nuvem. Avaliações maiores, regulamentadas ou de múltiplas superfícies podem exceder £25.000.
Qual é a diária típica?
Uma faixa de planejamento comum é de £800 a £1.800 por dia de consultoria. Valores mais baixos podem ser apropriados para trabalhos específicos ou menos complexos. Valores mais altos podem ser justificados para s