Serviços de Red Team e Simulação de Adversários
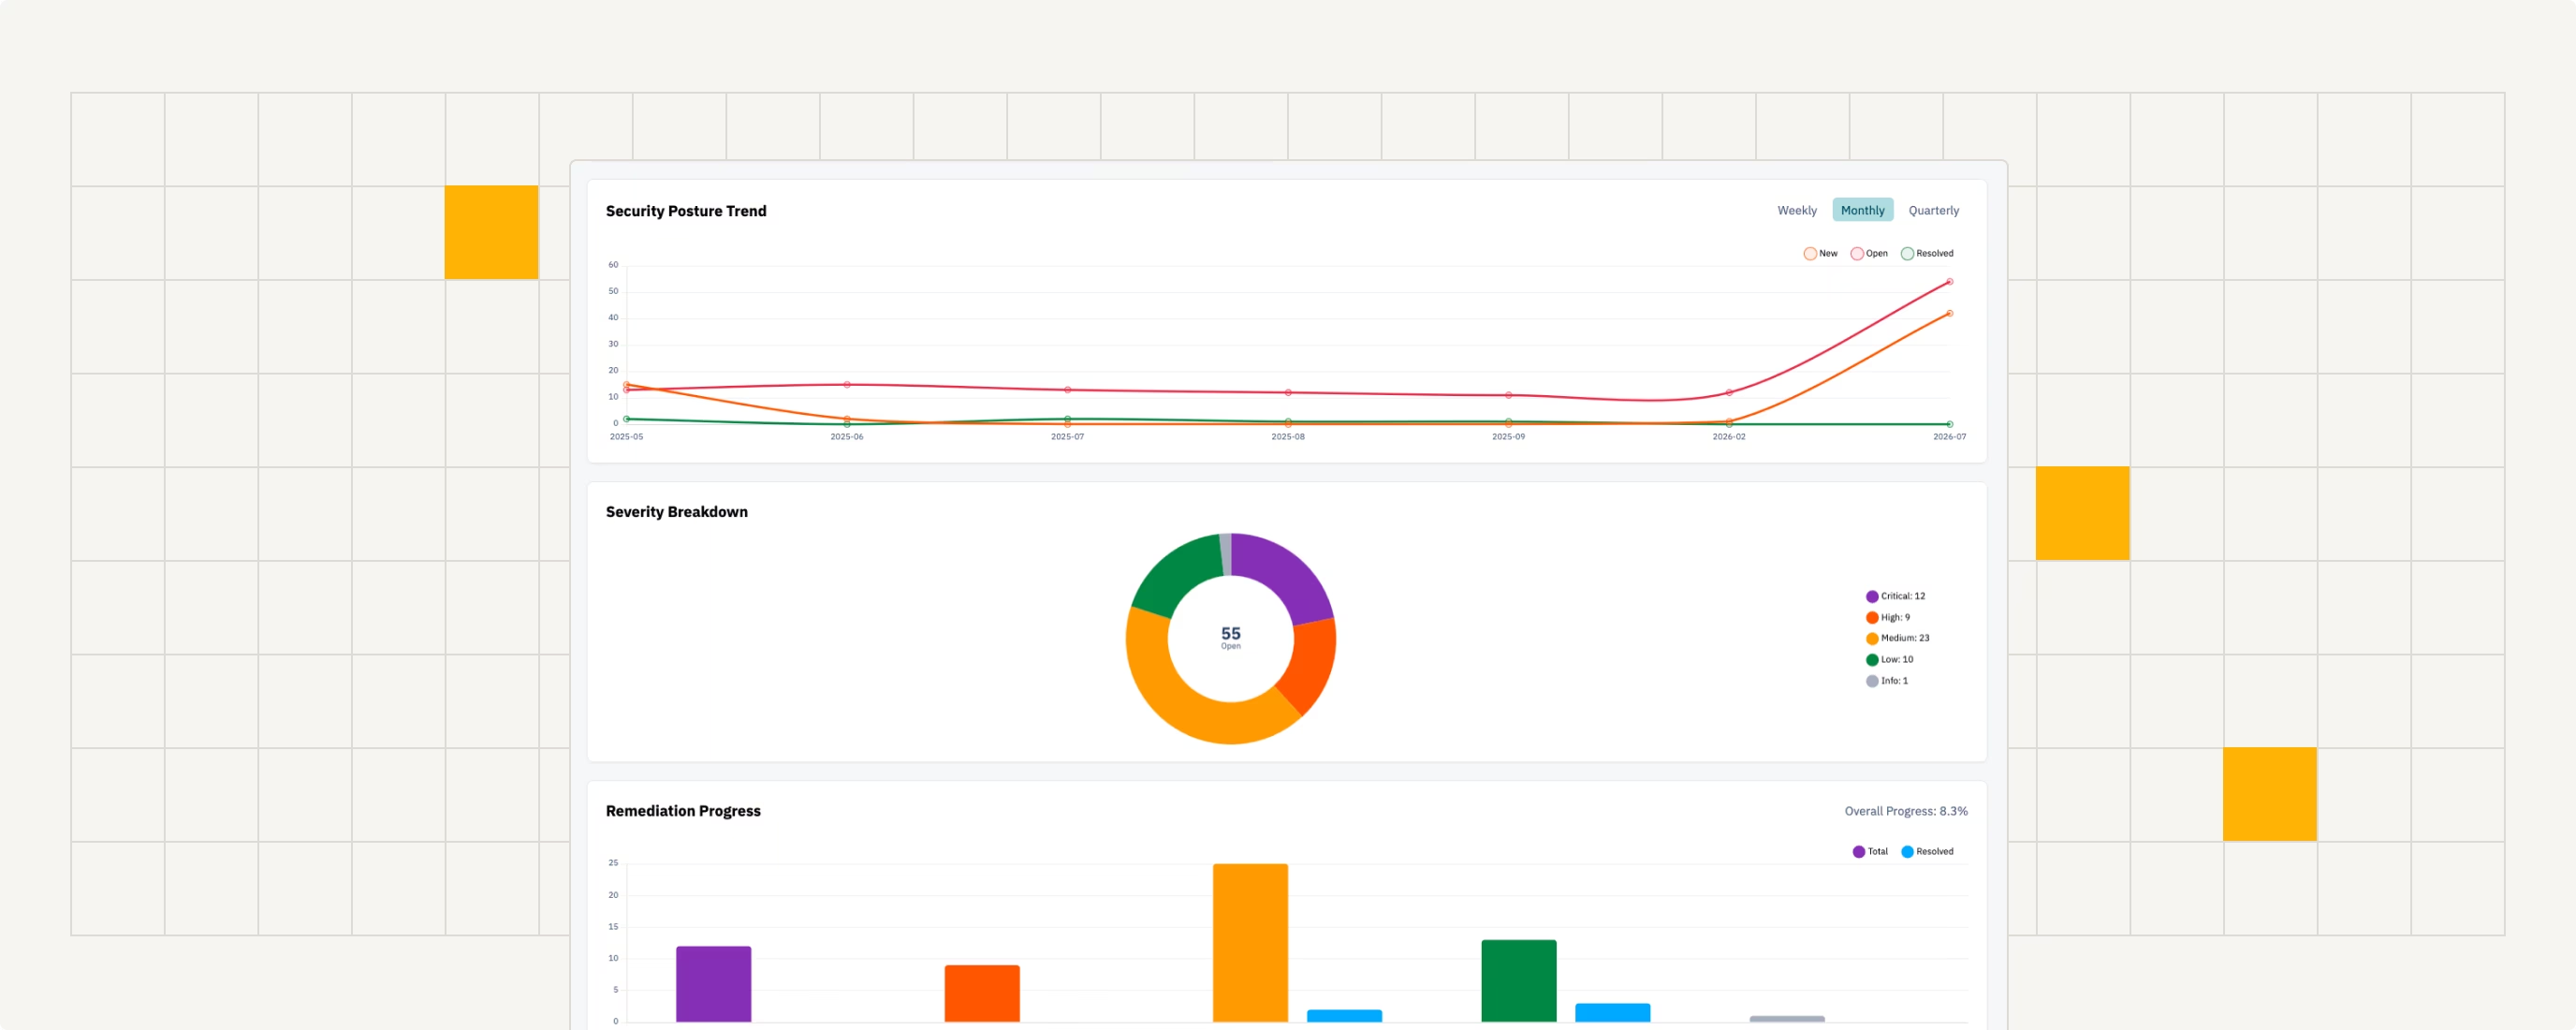
Exercício orientado por metas
Limites de segurança acordados
Cobertura MITRE ATT&CK
Detecção e resposta
Projetos de red team testam se sua organização consegue prevenir, detectar e responder a um ataque realista. A Blaze segue objetivos e regras de engajamento acordados e mostra até onde um invasor poderia chegar e o que sua equipe conseguiria observar.
Organizações no mundo todo confiam na Blaze
Serviços de red team testam se você detectaria o ataque
Operações de red team são ataques simulados, autorizados e orientados por objetivos. Diferentemente de um pentest, o exercício segue caminhos realistas de ataque de forma discreta e mede detecção e resposta diante de um alvo definido.

Red teaming
Uma simulação de adversário orientada por objetivos que usa vetores de ataque relevantes para seu ambiente a fim de testar prevenção, detecção de ameaças e resposta a incidentes.

O que um projeto de red team pode cobrir
Emulação de adversários
Caminhos de ataque em várias etapas relacionados a técnicas relevantes do MITRE ATT&CK, desde o acesso inicial e o movimento lateral até um objetivo acordado, como alcançar dados sensíveis.
Engenharia social
Phishing ou pretexting quando autorizados, com alvos, salvaguardas e caminhos de escalonamento definidos antecipadamente.
Assumed breach e purple teaming
Comece a partir de um ponto de acesso controlado ou trabalhe junto à equipe de defesa para validar e ajustar a detecção em tempo real.
Evidências de detecção e resposta
Veja o que foi detectado, onde faltou visibilidade, como ocorreu a resposta e quais lacunas devem ser fechadas primeiro.
Como funciona um projeto de red team
Defina o objetivo
Acorde o resultado esperado, o escopo, os limites de segurança, os caminhos de escalonamento e as condições de interrupção.
Prepare o cenário
Selecione caminhos realistas de ataque com base no seu modelo de ameaças, ambiente e riscos de segurança acordados.
Execute e meça
Busque o objetivo registrando o desempenho de controles, pessoas, detecção de ameaças e resposta a incidentes.
Analise e melhore
Revise a narrativa do ataque, os sinais não detectados, os pontos fortes, as lacunas de controle e as ações prioritárias com as partes interessadas.
Red team ou pentest?
Escopo
Alvos definidos
Amplo: pessoas, processos e tecnologia
Scope
Defined targets
Broad; people + process + tech
Discrição
Aberto e colaborativo
Discreto; testa a detecção
Testa seu SOC?
Não
Sim, detecção e resposta
Duração
1–3 semanas
De 3 semanas a vários meses
Ideal para
Cobertura e evidências de conformidade
Validar um programa de segurança maduro
Equipe identificada do escopo à análise final
Especialistas identificados em segurança ofensiva permanecem no projeto do planejamento à análise final, oferecendo continuidade, comunicação direta e responsabilidade clara.
 Equipe identificada
Equipe do projeto
 Direto
Acesso aos operadores
 Controlado
Regras de engajamento
 Clara
Análise técnica
Como a Blaze mantém a responsabilidade na entrega
Papéis, canais de comunicação e contatos de escalonamento são confirmados antes do início dos testes.
Perguntas frequentes
Pronto para testar suas defesas contra um ataque realista?
Planeje um exercício orientado por objetivos e veja o que sua equipe detecta, deixa passar e pode melhorar.
