Pentest baseado em caminhos reais de ataque
Empresas no mundo todo
Semanas para começar, em média
Achados validados manualmente
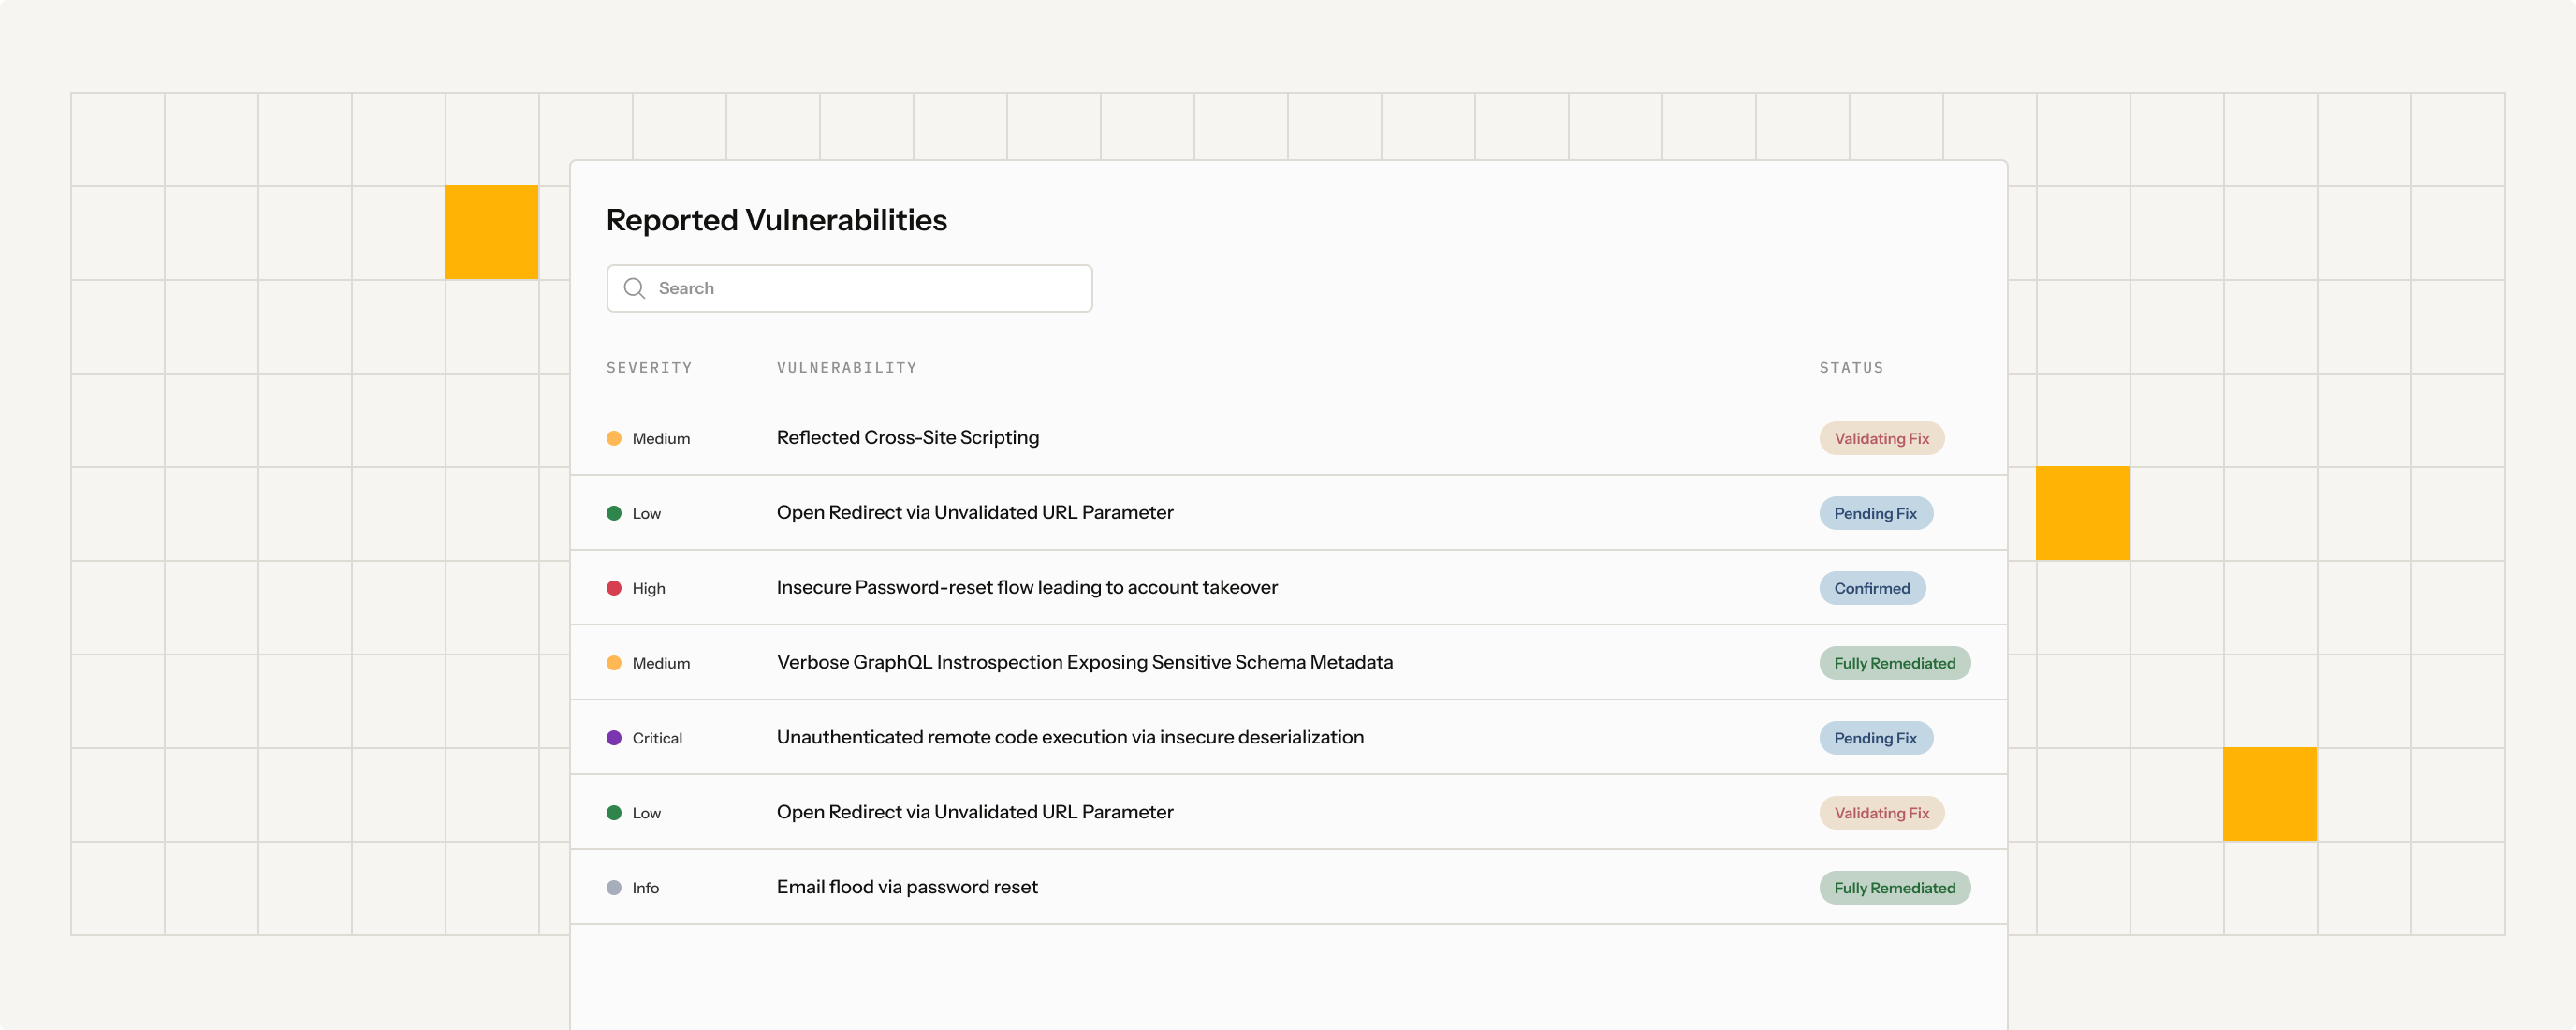
Achados no Portal Blaze
Serviços de pentest para aplicações web, APIs, mobile, cloud e redes. Validamos caminhos reais de ataque e entregamos achados claros, com orientações práticas para correção.
A confiança de mais de 400 empresas no mundo todo — de startups a grandes organizações.
Pentest em toda a sua superfície de ataque
Nossos serviços de pentest consideram sua arquitetura, perfis de usuário, fronteiras de confiança e os caminhos de ataque de maior risco.

Pentest em aplicações web
Teste controles de acesso, separação entre tenants, sessões, lógica de negócio, injeções, envio de arquivos e cenários específicos de abuso.

Pentest em APIs
Avalie APIs REST, GraphQL, gRPC e WebSocket em busca de falhas de autorização e autenticação, exposição de dados, abuso de limites e falhas de lógica de negócio.

Pentest mobile
Teste aplicativos iOS e Android, incluindo controles da plataforma, autenticação, armazenamento local, criptografia, engenharia reversa e APIs de backend.

Pentest em cloud
Avalie identidades, permissões, serviços expostos, configurações inseguras, escalada de privilégios e movimentação lateral em AWS, Azure e GCP.

Pentest de rede
Teste redes externas, internas, híbridas e sem fio em busca de serviços expostos, caminhos de credenciais, falhas de segmentação, escalada de privilégios e movimentação lateral.

Especialistas no comando, com IA onde ela agrega valor
Usamos IA de forma seletiva para acelerar análises repetitivas e ampliar a cobertura. Nossos pesquisadores conduzem a avaliação, validam cada vulnerabilidade e exploram os caminhos de ataque que exigem julgamento humano.
Além das varreduras automatizadas
Os especialistas testam funções, fluxos de trabalho, limites de confiança, lógica de negócio e caminhos de ataque encadeados no contexto do seu sistema.
Evidências de segurança independentes
Documente o escopo, a metodologia, as descobertas confirmadas e o status da remediação para clientes, auditores, equipes de compras e partes interessadas internas.
Capacidade especializada quando você precisa
Adicione expertise especializada em segurança ofensiva para um lançamento, uma avaliação anual, um prazo de cliente ou um programa de testes mais amplo.
Testes alinhados ao seu ciclo de lançamentos
Escolha uma avaliação pontual, testes por lançamento ou um programa recorrente à medida que sua superfície de ataque evolui.
Por que equipes de segurança escolhem a Blaze para pentest
Testes práticos, acesso direto aos pesquisadores, achados em tempo real e relatórios que ajudam sua equipe a agir.
Testes conduzidos por especialistas
Nossos pesquisadores conduzem os testes, reproduzem cada problema e confirmam o impacto real antes de incluí-lo no relatório.
Acesso direto aos pesquisadores
Fale diretamente com os especialistas que testam seus sistemas, do kick-off à correção.
Achados validados durante o teste
Os achados confirmados aparecem no Portal Blaze, e problemas críticos são comunicados imediatamente.
Correção integrada à entrega
Discuta as correções diretamente com os pesquisadores. Quando incluído, o reteste valida as correções acordadas e atualiza o relatório.
Relatórios para equipes técnicas e decisores
Receba evidências técnicas claras, impacto para o negócio, orientações de correção e mapeamentos de conformidade relevantes em um único relatório.
Datas definidas antes do início dos testes
A janela de testes e a data do relatório são confirmadas durante o escopo, considerando prontidão, disponibilidade e seu prazo.
Como funciona nosso processo de pentest
Testes metódicos. Relatórios preparados para conformidade.
Usamos padrões adequados à sua tecnologia e ao modelo de ameaças e, quando relevante, mapeamos os achados confirmados. Um pentest gera evidências; ele não garante conformidade.
OWASP Top 10
Categorias comuns de riscos de segurança em aplicações web.
OWASP ASVS
Requisitos para verificação de segurança de aplicações.

Suporte à conformidade
Achados relevantes podem ser mapeados para SOC 2, ISO 27001, PCI DSS, LGPD e outros requisitos aplicáveis.
OWASP MASVS
Requisitos de segurança para aplicativos mobile.
PTES
Metodologia para execução de testes de intrusão.
NIST SP 800-115
Orientações para testes e avaliações técnicas de segurança.
CWE Top 25
Categorias de falhas de software com alto impacto.
Pentest adaptado ao seu ambiente

SaaS e tecnologia
Teste aplicações multi-tenant, limites de autorização, APIs, ambientes de cloud, integrações e produtos que mudam rapidamente.

Bancos e fintechs
Avalie fluxos de pagamento, lógica de transações, sistemas de identidade, APIs, aplicativos mobile e ambientes de cloud.

Saúde
Teste portais de pacientes, APIs, aplicativos mobile, limites de identidade e exposição de informações de saúde sensíveis.

Compras corporativas
Gere evidências independentes de segurança para avaliações de clientes, questionários, renovações, auditorias e contratos enterprise.
Do achado confirmado à correção validada
A Blaze foi muito profissional ao atender nossa solicitação e as mudanças que surgiram ao longo do projeto.
Perguntas frequentes sobre pentest
Respostas diretas sobre escopo, prazo, reteste e padrões.
Testing and reporting timelines depend on the agreed scope, access, complexity, and environment readiness. We confirm the testing window and report delivery date during scoping, before the engagement begins.