A HIPAA estabelece a base para a proteção de informações eletrônicas de saúde protegidas (ePHI) nos Estados Unidos. No entanto, à medida que ransomware, configurações incorretas na nuvem, APIs expostas e riscos de acesso de terceiros continuam a afetar os ambientes de saúde, políticas e questionários já não são suficientes. As organizações de saúde precisam de evidências práticas de que suas salvaguardas funcionam sob condições reais de ataque.
O risco é mensurável. O Relatório de Custo de uma Violação de Dados de 2025 da IBM constatou que o setor de saúde permaneceu como o mais caro para violações de dados pelo 14º ano consecutivo, com um custo médio de US$ 7,42 milhões por violação e uma média de 279 dias para identificar e conter incidentes. Nos EUA, o custo médio de violação em todos os setores atingiu o recorde de US$ 10,22 milhões.
Incidentes recentes mostram por que isso é importante. Em julho de 2025, a Change Healthcare notificou o OCR de que aproximadamente 192,7 milhões de indivíduos foram afetados pelo seu ataque de ransomware. A Yale New Haven Health relatou uma violação em 2025 afetando cerca de 5,6 milhões de pessoas, a Episource relatou uma afetando 5,4 milhões de pessoas, e a Blue Shield of California divulgou uma violação de privacidade relacionada a rastreamento que afetou até 4,7 milhões de indivíduos.
Este guia explica se a HIPAA exige testes de intrusão, como as propostas de atualização da Regra de Segurança da HIPAA para 2026 podem alterar as expectativas, quais sistemas devem estar no escopo, o que um relatório de pentest da HIPAA deve incluir e como os testes de intrusão apoiam uma estratégia mais ampla de cibersegurança e conformidade na área da saúde.
ATUALIZAÇÃO – Maio de 2026: Em 27 de dezembro de 2024, o Departamento de Saúde e Serviços Humanos (HHS) dos EUA, por meio do OCR, emitiu um Aviso de Proposta de Regulamentação (NPRM) para atualizar a Regra de Segurança da HIPAA e fortalecer as proteções de cibersegurança para ePHI. A regra proposta exigiria varredura automatizada de vulnerabilidades pelo menos a cada 6 meses e testes de intrusão pelo menos a cada 12 meses, ou com maior frequência quando exigido pela análise de risco da organização.
Até esta atualização, o HHS afirma que a Regra de Segurança atual permanece em vigor enquanto o processo de regulamentação continua. O RegInfo lista a regra sob o RIN 0945-AA22 no Estágio de Regra Final, com uma ação final projetada para maio de 2026. As organizações de saúde devem monitorar a regra final de perto e se preparar agora, mas devem evitar tratar o texto proposto como linguagem jurídica definitiva até que o HHS publique a regra final.
Este artigo tem fins educacionais e não constitui aconselhamento jurídico. As organizações de saúde devem consultar um advogado qualificado para interpretações sobre a conformidade com a HIPAA.
A HIPAA exige testes de intrusão?
A HIPAA não designa explicitamente o teste de intrusão como um requisito autônomo sob a Regra de Segurança atualmente em vigorNo entanto, a HIPAA exige que as entidades regulamentadas protejam a confidencialidade, a integridade e a disponibilidade de ePHI, identifiquem e se protejam contra ameaças razoavelmente previsíveis e realizem avaliações técnicas e não técnicas regulares de suas salvaguardas de segurança.
Um teste de intrusão HIPAA pode apoiar as expectativas de análise de risco, gestão de risco, avaliação, controlo de acesso, controlo de auditoria, segurança de transmissão e revisão da atividade do sistema de informação estabelecidas na Regra de Segurança da HIPAA.
A atualização proposta para a Regra de Segurança da HIPAA alteraria significativamente este cenário. A norma de gestão de vulnerabilidades proposta exigiria que as entidades regulamentadas realizassem verificações automáticas de vulnerabilidades pelo menos a cada seis meses e testes de intrusão pelo menos uma vez a cada 12 meses, ou de acordo com a análise de risco da organização, o que for mais frequente.
A Avaliação secção (§ 164.308(a)(8)) e a Gestão de Acesso à Informação (§ 164.308(a)(4)) destacam a necessidade de avaliações técnicas e não técnicas regulares para aferir a eficácia dos controlos de segurança na proteção de informações de saúde protegidas eletronicamente (ePHI). A Publicação Especial 800-66r2 do NIST, que envolve orientações da HIPAA, recomenda testes de intrusão externos ou internos como um método fundamental para estas avaliações, apoiando a Regra de Segurança da HIPAA norma nas seguintes áreas, extraídas diretamente das Regras Gerais da lei:
- Garantir a confidencialidade, integridade e disponibilidade de todas as e-PHI que criam, recebem, mantêm ou transmitem;
- Identificar e proteger contra ameaças razoavelmente previsíveis à segurança ou integridade da informação;
- Proteger contra utilizações ou divulgações impermissíveis razoavelmente previsíveis
Em suma, o teste de intrusão HIPAA não é explicitamente exigido pela atual Regra de Segurança, mas é fortemente recomendado. Se a regra proposta for finalizada conforme redigida, os testes de intrusão anuais e as verificações de vulnerabilidades semestrais tornar-se-ão requisitos explícitos para as entidades regulamentadas pela HIPAA.
A tabela seguinte mostra como o teste de intrusão apoia várias salvaguardas da Regra de Segurança da HIPAA:
Secção da Regra de Segurança da HIPAAComo o teste de intrusão a apoia§164.308(a)(1)(ii)(A) — Análise de RiscoIdentifica vulnerabilidades exploráveis em sistemas que criam, recebem, mantêm ou transmitem ePHI.§164.308(a)(1)(ii)(B) — Gestão de RiscoValida se as salvaguardas implementadas reduzem o risco real, e não apenas se existem no papel.§164.308(a)(4) — Gestão de Acesso à InformaçãoTesta se os controlos de acesso podem ser contornados através de escalonamento de privilégios, IDOR, autorização quebrada ou abuso de sessão.§164.308(a)(8) — AvaliaçãoFornece evidências técnicas de que os controlos de segurança foram testados sob condições de ataque realistas.§164.312(b) — Controlos de AuditoriaVerifica se o registo e a monitorização detetam tentativas de acesso não autorizado, atividades suspeitas e potencial exposição de dados.
Este mapeamento mostra por que o teste de intrusão é uma das formas mais práticas de avaliar as salvaguardas da HIPAA, mesmo onde a atual Regra de Segurança não exige explicitamente um teste de intrusão.
O que é o teste de intrusão HIPAA?
O teste de penetração HIPAA é uma avaliação de cibersegurança especializada, focada em sistemas, aplicações, infraestrutura, APIs, ambientes em nuvem e fluxos de trabalho que criam, recebem, mantêm ou transmitem ePHI.
O objetivo é simular técnicas de ataque realistas em um ambiente controlado e autorizado para identificar vulnerabilidades que possam levar ao acesso, divulgação, alteração ou interrupção não autorizados de dados de pacientes.
Um teste de penetração padrão pode focar de forma ampla na possibilidade de um sistema ser comprometido. Um teste de penetração HIPAA vai além, ao abordar questões específicas da área da saúde.
Compreendendo o básico
O teste de penetração, por vezes conhecido como hacking ético, é uma abordagem proativa à cibersegurança. Um teste de penetração procura ativamente por fraquezas na rede, aplicações, APIs, serviços em nuvem, dispositivos médicos e infraestrutura de suporte de uma organização.
Ele faz isso testando controles de segurança e emulando as táticas, técnicas e procedimentos de atacantes reais.
Para organizações de saúde, isso proporciona uma compreensão mais realista da postura de segurança do que apenas uma revisão de políticas ou uma verificação automatizada. Uma verificação de vulnerabilidades pode identificar uma atualização ausente. Um teste de penetração pode determinar se essa atualização ausente pode ser explorada para acessar dados de pacientes ou para avançar mais profundamente no ambiente.
Essa distinção é importante. As equipes de segurança na saúde lidam frequentemente com recursos limitados, requisitos de alta disponibilidade, sistemas legados, fluxos de trabalho clínicos e dependências de terceiros. Um bom teste de penetração ajuda a priorizar o que é mais importante.
Adaptando o teste de penetração aos requisitos da HIPAA
O que diferencia um teste de penetração HIPAA é o seu foco no risco para a saúde.
A HIPAA exige que entidades cobertas e associados de negócios implementem salvaguardas administrativas, físicas e técnicas adequadas. O teste de penetração apoia principalmente a validação técnica e operacional dessas salvaguardas, mas também fornece evidências úteis para requisitos administrativos, incluindo análise de risco, gestão de risco, documentação, supervisão de fornecedores e avaliação de segurança.
Um teste de penetração focado na HIPAA deve considerar os sistemas e fluxos de trabalho onde a ePHI tem maior probabilidade de ser exposta, incluindo portais de pacientes, integrações de EHR e EMR, fluxos de trabalho de sinistros e faturamento, sistemas de telessaúde, armazenamento em nuvem, APIs, aplicações móveis, provedores de identidade, ferramentas de suporte, sistemas de análise e conexões com fornecedores terceirizados.
Áreas comuns de escopo em testes de penetração HIPAA
O escopo de um exercício de teste de penetração HIPAA pode variar dependendo da organização, da sua arquitetura e do fluxo de ePHI. No entanto, a avaliação deve focar em sistemas e fluxos de trabalho onde o acesso não autorizado possa afetar os dados dos pacientes.
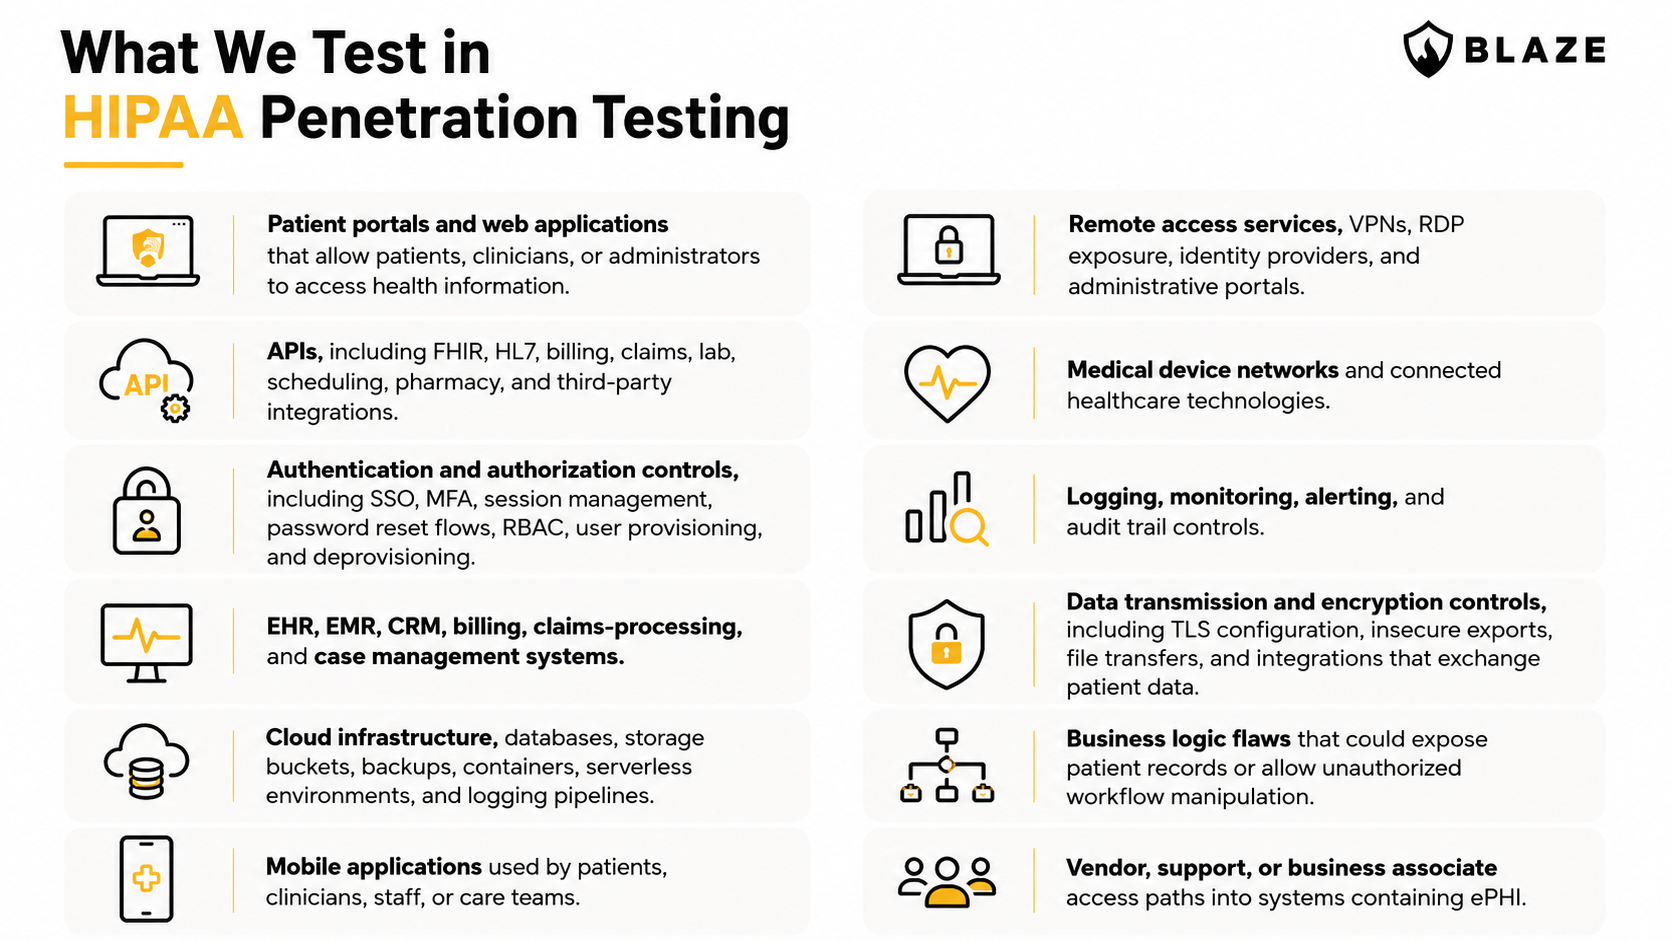
Áreas típicas de escopo incluem:
- Portais de pacientes e aplicações web que permitem que pacientes, médicos ou administradores acessem informações de saúde;
- APIs, incluindo FHIR, HL7, faturamento, sinistros, laboratório, agendamento, farmácia e integrações de terceiros;
- Controles de autenticação e autorização, incluindo SSO, MFA, gestão de sessões, fluxos de redefinição de senha, controle de acesso baseado em funções, provisionamento e desprovisionamento de usuários;
- Sistemas de EHR, EMR, CRM, faturamento, processamento de sinistros e gestão de casos;
- Infraestrutura em nuvem, bancos de dados, buckets de armazenamento, backups, containers, ambientes serverless e pipelines de registro de logs;
- Aplicativos móveis usados por pacientes, médicos, funcionários ou equipes de atendimento;
- Serviços de acesso remoto, VPNs, exposição a RDP, provedores de identidade e portais administrativos;
- Redes de dispositivos médicos e tecnologias de saúde conectadas;
- Controles de registro, monitoramento, alertas e trilhas de auditoria;
- Controles de transmissão e criptografia de dados, incluindo configuração de TLS, exportações inseguras, transferências de arquivos e integrações que trocam dados de pacientes;
- Falhas de lógica de negócios que poderiam expor registros de pacientes ou permitir a manipulação não autorizada de fluxos de trabalho;
- Caminhos de acesso de fornecedores, suporte ou parceiros de negócios a sistemas que contêm ePHI.
A cibersegurança de dispositivos médicos merece atenção especial. A FDA emitiu uma orientação final sobre cibersegurança de dispositivos médicos em setembro de 2023 e continuou a atualizá-la desde então. Em fevereiro de 2026, a FDA emitiu uma orientação atualizada sobre Cibersegurança em Dispositivos Médicos: Considerações sobre o Sistema de Gestão da Qualidade e Conteúdo de Submissões Pré-mercado, substituindo a versão de junho de 2025.
Organizações de saúde e fabricantes de dispositivos médicos devem considerar como a cibersegurança de dispositivos, segmentação de rede, aplicação de patches, monitoramento e gestão de vulnerabilidades se encaixam em seu programa de segurança HIPAA.
O papel do pentest na cibersegurança da saúde
O teste de penetração é fundamental para identificar possíveis fraquezas e vulnerabilidades de segurança que poderiam comprometer registros de saúde e colocar a organização em risco de ataques cibernéticos.
Sua importância decorre dos requisitos da Regra de Segurança da HIPAA para avaliação e gestão de riscos, que são cruciais para proteger ePHI.
Um pentest HIPAA não é apenas um exercício técnico. Ele ajuda as equipes de segurança, conformidade, jurídica, engenharia e liderança a entender se as salvaguardas da organização estão funcionando conforme o esperado.
Enfrentando o cenário de ameaças
O cenário de ameaças muda constantemente, com novos riscos surgindo regularmente. Atualmente, o ransomware continua sendo uma das ameaças cibernéticas mais significativas para prestadores de serviços de saúde e parceiros de negócios.
Incidentes de ransomware podem interromper a prestação de cuidados, expor informações confidenciais de pacientes, desativar sistemas operacionais e desencadear obrigações de notificação de violação.
Os acordos de ransomware da OCR de abril de 2026 mostram como o escrutínio regulatório frequentemente se concentra nas expectativas fundamentais da Regra de Segurança: análise de risco precisa e completa, gestão de risco, controles de acesso, monitoramento e implementação de salvaguardas técnicas apropriadas.
Testes de intrusão e varreduras de vulnerabilidade são medidas proativas que ajudam organizações de saúde a antecipar essas ameaças antes que invasores as explorem.
Ao simular cenários de ataque do mundo real, o teste de intrusão oferece uma avaliação prática de quão bem os esforços de cibersegurança de uma organização resistem a um ataque cibernético real.
Gestão de risco abrangente
A descoberta de vulnerabilidades e os testes de intrusão vão além das medidas de segurança padrão. Eles testam o desempenho prático de políticas, procedimentos e controles de segurança.
Por exemplo, uma política pode determinar que os usuários acessem apenas as informações do paciente estritamente necessárias para sua função. Um teste de intrusão HIPAA pode verificar se isso é verdadeiro nas camadas de aplicação, API e banco de dados.
Ele pode revelar escalonamento de privilégios horizontal, referências diretas a objetos inseguras, permissões administrativas excessivas, gerenciamento de sessão fraco, exportação de arquivos insegura ou falhas de fluxo de trabalho que permitam a um usuário acessar os registros de outro paciente.
É aqui que o teste de intrusão se torna especialmente valioso. Ele não apenas identifica vulnerabilidades; ele ajuda a priorizá-las com base na explorabilidade realista, na exposição potencial de ePHI e no impacto aos negócios.
Garantindo a conformidade regulatória
A Regra de Segurança da HIPAA exige que entidades cobertas e associados comerciais protejam a ePHI implementando salvaguardas adequadas. O teste de intrusão ajuda a avaliar se essas salvaguardas são adequadas e eficazes.
Um bom relatório de teste de intrusão HIPAA também pode servir como evidência de conformidade. Ele pode demonstrar que a organização avaliou controles técnicos, identificou fraquezas, priorizou a remediação e validou as correções.
Isso não prova, por si só, a conformidade total com a HIPAA, mas apoia um programa de conformidade mais amplo e fornece evidências úteis para governança interna, revisões de segurança de clientes, avaliações de fornecedores e preparação para auditorias.
Construindo a confiança do paciente
Os pacientes esperam que as organizações de saúde protejam suas informações mais sensíveis. Essa expectativa vai além do atendimento clínico e se estende a todos os sistemas digitais que armazenam ou transmitem dados de pacientes.
Ao testar e melhorar rigorosamente sua postura de segurança, as organizações de saúde podem proteger melhor os dados dos pacientes e reduzir o risco de acesso não autorizado.
Uma abordagem proativa à segurança de dados também pode melhorar a reputação. Isso mostra aos pacientes, parceiros, clientes e órgãos reguladores que a organização não está esperando por um incidente para levar a cibersegurança a sério.
Preparação para um teste de intrusão HIPAA
Uma preparação eficaz é fundamental para garantir o sucesso e a conformidade legal de um teste de intrusão HIPAA. Muitos dos itens discutidos nesta seção também podem ser úteis em qualquer programa de testes de segurança. Antes de iniciar, os prestadores de serviços de saúde e seus parceiros de cibersegurança escolhidos devem estabelecer acordos fundamentais. Aqui está um guia passo a passo sobre como se preparar:
Estabeleça acordos legais
- Acordo de Confidencialidade (NDA): É fundamental que um NDA seja assinado com o fornecedor de pentest. Isso garante que qualquer informação sensível compartilhada durante o trabalho permaneça confidencial.
- Acordo de Associado de Negócios (BAA): Sob a HIPAA, um BAA é exigido quando um associado de negócios (neste caso, o fornecedor de testes de intrusão) lida com ePHI. Este acordo estabelece as responsabilidades de cada parte na proteção dos dados dos pacientes. Escrevemos um artigo detalhado sobre BAA e pentesting na área da saúde, caso queira saber mais.
Definição de objetivos e escopo
- Definição de metas: Defina claramente o que o teste de intrusão deve alcançar, como descobrir vulnerabilidades ou avaliar a conformidade com padrões específicos da HIPAA.
- Escopo da avaliação: Determine a extensão do teste, concentrando-se em sistemas, redes e aplicações que interagem com ePHI.
Seleção da equipe de teste de intrusão
- Escolha de especialistas: Decida se utilizará uma equipe interna ou especialistas terceirizados em testes de intrusão. Equipes externas geralmente trazem habilidades especializadas e uma perspectiva imparcial.
- Garantia de especialização: A equipe escolhida deve ter experiência comprovada em testes de intrusão, compreensão das nuances da tecnologia e protocolos de saúde, e conhecimento sobre os aspectos fundamentais da conformidade com a HIPAA.
Coordenação com partes interessadas internas
- Informar e alinhar equipes: Comunique-se com os departamentos internos relevantes sobre o próximo pentest. É fundamental garantir o entendimento e a cooperação em toda a organização.
- Esclarecimento de expectativas: Discuta o objetivo, o escopo e os possíveis impactos do pentest para alinhar expectativas e evitar interrupções.
Prontidão técnica e administrativa
- Backup de dados: Faça backup seguro de todos os dados críticos, incluindo ePHI, para evitar a perda potencial de dados durante os testes.
- Considerações legais e de conformidade: Confirme se as atividades de teste estão em conformidade com as políticas legais e organizacionais.
Agendamento do teste
- Minimização do impacto operacional: Agende a avaliação para minimizar a interferência nas operações diárias, considerando possíveis problemas de desempenho do sistema.
- Estratégia de testes contínuos: Planeje testes de penetração regulares e varreduras de vulnerabilidade para monitorar e melhorar continuamente a cibersegurança e manter a conformidade.
Com que frequência as organizações de saúde devem realizar testes de penetração HIPAA?
Atualmente, a HIPAA não define explicitamente uma frequência universal de testes de penetração sob a Regra de Segurança vigente.
No entanto, o teste de penetração anual já é uma expectativa mínima para organizações de saúde, empresas de tecnologia da saúde e parceiros de negócios que lidam com ePHI. Também é frequentemente exigido por clientes, parceiros, seguradoras cibernéticas, compradores corporativos e estruturas de segurança.
A atualização proposta para a Regra de Segurança da HIPAA tornaria essa expectativa mais explícita ao exigir testes de intrusão pelo menos a cada 12 meses, ou com maior frequência quando exigido pela análise de risco da organização.
Na prática, as organizações de saúde devem considerar a realização de testes de intrusão:
- Pelo menos uma vez por ano;
- Após mudanças importantes na aplicação ou na infraestrutura;
- Antes de lançar um novo sistema voltado para o paciente;
- Após mudanças significativas na nuvem, na identidade ou na rede;
- Após fusões, aquisições ou mudanças de fornecedores que afetem ePHI;
- Após um incidente de segurança grave;
- Quando a análise de risco identificar uma exposição nova ou aumentada a ePHI.
A varredura de vulnerabilidades deve ocorrer com mais frequência. De acordo com a regra proposta, a varredura automatizada de vulnerabilidades seria exigida pelo menos a cada 6 meses. Muitas organizações maduras realizam varreduras mensalmente, semanalmente ou continuamente, dependendo do ambiente.
Entendendo o processo de teste de intrusão
O processo de teste de intrusão no contexto da saúde é fundamental para garantir a segurança de dados confidenciais de pacientes e a conformidade com a HIPAA. Cada fase do processo de pentest contribui para uma avaliação completa da postura de segurança de uma entidade coberta. Ao identificar e corrigir vulnerabilidades em seus sistemas, as entidades cobertas podem ter mais confiança em seus controles de segurança para proteger os dados dos pacientes.
Nesta seção, discutimos uma visão geral do processo de pentest.
Fase de planejamento
O processo começa com um planejamento cuidadoso. Aqui, elementos específicos da infraestrutura de TI da organização de saúde são identificados para teste. Esta etapa envolve determinar o escopo do teste, que pode incluir sistemas-chave como bancos de dados de pacientes, aplicativos de saúde e outras ferramentas digitais críticas. Trata-se de definir objetivos claros para o teste e garantir que todas as áreas relevantes sejam cobertas.
Fase de descoberta
Durante a fase de descoberta, os testadores reúnem informações detalhadas sobre o ambiente alvo. Isso envolve entender o layout da rede, as versões de software e quaisquer medidas de segurança conhecidas. O objetivo é mapear a pegada digital da organização de saúde e identificar possíveis pontos fracos que poderiam ser explorados.
Fase de ataque e intrusão
A fase de ataque é onde são realizados ataques cibernéticos simulados. Os testadores tentam explorar as vulnerabilidades identificadas, imitando as ações de possíveis hackers. Esta fase é crucial para avaliar a resiliência real das medidas de segurança da organização contra acesso não autorizado ou violações de dados ePHI.
Fase de relatório
O processo termina com um relatório tecnicamente detalhado e abrangente. Os especialistas em segurança compilam as suas descobertas num documento completo, destacando vulnerabilidades, os riscos associados e recomendações de melhoria. Este relatório é inestimável para que as organizações de saúde compreendam as suas lacunas de segurança e tomem as medidas necessárias para reforçar as suas defesas.
Testes de intrusão em saúde devem ir além de uma avaliação genérica de cibersegurança, incorporando uma compreensão das tecnologias únicas, terminologia do setor e normas como EHR, DICOM, HL7 e FHIR que sustentam o ecossistema moderno de TI na saúde. Este conhecimento é vital para manter a conformidade com a HIPAA e salvaguardar a integridade de dados de saúde sensíveis detidos por uma entidade coberta.
Quanto custa um teste de intrusão HIPAA?
Um teste de intrusão HIPAA custa normalmente entre 8.000 e 25.000 dólares para um projeto padrão que abrange os principais sistemas de uma organização de saúde que processam ePHI. Avaliações pequenas e focadas, como o teste de um único portal de paciente ou API, podem começar por volta dos 5.000 dólares. Avaliações abrangentes que cobrem redes internas, múltiplas aplicações, infraestrutura em nuvem e conectividade de dispositivos médicos podem custar mais de 30.000 dólares em ambientes de saúde grandes ou complexos.
Vários fatores influenciam o custo final:
- Número e tipo de sistemas no âmbito: Um teste de intrusão que abrange um portal de paciente, a sua API e um painel administrativo tem um preço diferente de um que também inclui testes de rede interna, revisão de infraestrutura em nuvem e aplicações móveis.
- Funções de utilizador e níveis de acesso: Os sistemas de saúde têm frequentemente hierarquias de funções complexas — pacientes, médicos, enfermeiros, pessoal de faturação, administradores, equipas de suporte e contas de fornecedores. Testar controlos de autorização em mais funções requer mais tempo.
- Complexidade de autenticação e integração: Sistemas que utilizam SSO, MFA, SAML ou fornecedores de identidade federada requerem testes adicionais da camada de autenticação. Integrações de terceiros com sistemas de EHR, faturação ou laboratório expandem o âmbito.
- Requisitos de relatórios de conformidade: Se o relatório do teste de intrusão precisar de servir como prova para uma auditoria do OCR, uma avaliação HITRUST ou uma candidatura a seguro cibernético, poderá ser necessário um esforço adicional de elaboração de relatórios.
- Requisitos de BAA: Se o fornecedor de testes de intrusão aceder, manusear ou ficar exposto a ePHI real durante os testes, deve ser celebrado um Acordo de Associado de Negócios (BAA). Isto pode afetar quais os fornecedores que podem realizar o trabalho e como o projeto é estruturado.
- Reteste: A maioria dos provedores conceituados inclui uma rodada de validação de remediação. Ciclos adicionais de reteste aumentam o custo total.
Na Blaze, os projetos de teste de intrusão focados em HIPAA são dimensionados individualmente com base nos sistemas, funções de usuário e requisitos de conformidade envolvidos. Para um detalhamento completo dos preços de testes de intrusão em todos os tipos de avaliações, consulte nosso guia completo sobre custos de testes de intrusão.
Diretrizes do OCR de 2026: endurecimento, correção e prontidão contra ransomware
O boletim informativo de cibersegurança do OCR de janeiro de 2026 concentrou-se no endurecimento de sistemas e nos riscos criados por softwares sem correção, configurações inseguras, senhas padrão, serviços desnecessários e linhas de base de segurança fracas.
Esta orientação está alinhada com a importância da varredura de vulnerabilidades e dos testes de intrusão.
A varredura de vulnerabilidades ajuda a identificar patches ausentes, softwares obsoletos e fraquezas conhecidas. O teste de intrusão ajuda a validar se essas fraquezas podem ser exploradas e o que um invasor poderia fazer em seguida.
Para organizações de saúde, o endurecimento deve incluir:
- Remover softwares desnecessários;
- Desativar serviços desnecessários;
- Alterar senhas padrão;
- Aplicar linhas de base de configuração segura;
- Corrigir vulnerabilidades conhecidas;
- Limitar o acesso administrativo;
- Validar se o registro e o monitoramento estão funcionando;
- Confirmar se os serviços expostos são intencionais e protegidos.
Um teste de intrusão HIPAA e a varredura de vulnerabilidades podem apoiar esse processo, demonstrando se os esforços de endurecimento são eficazes na prática. Eles também podem revelar lacunas fáceis de ignorar em revisões de políticas, como painéis administrativos expostos, permissões excessivas, segmentação fraca, armazenamento em nuvem inseguro ou falhas de autorização de API.
Considerações finais
Como exploramos ao longo deste guia, os testes de intrusão para conformidade com a HIPAA são cruciais para a estratégia de cibersegurança de uma organização de saúde – mas são apenas o começo. É uma peça de um quebra-cabeça cujo objetivo final é criar um ambiente onde a segurança seja uma prioridade contínua e a análise de riscos seja parte integrante da mentalidade operacional.
As organizações de saúde devem reconhecer que manter a confidencialidade, integridade e disponibilidade dos dados dos pacientes não é apenas uma exigência regulatória; é um elemento crítico do atendimento ao paciente. Testes de intrusão regulares, análise de riscos contínua, programas de treinamento robustos e uma cultura de conscientização em segurança formam uma defesa sólida contra a infinidade de ameaças cibernéticas que o setor de saúde enfrenta hoje.
Ao adotar essas práticas, os prestadores de serviços de saúde podem garantir a conformidade com a HIPAA, reduzir o risco de violações de dados e construir uma infraestrutura resiliente capaz de resistir a ataques cibernéticos, incluindo aqueles perpetrados por grupos de ransomware. Ao fazer isso, as organizações de saúde podem manter a confiança depositada nelas pelos indivíduos e pela sociedade, garantindo que as informações sensíveis de saúde dos pacientes permaneçam seguras e privadas.
Se a sua organização está planejando um teste de intrusão para apoiar a conformidade com a HIPAA e está procurando um parceiro de cibersegurança, entre em contato com nossos especialistas.
Perguntas frequentes
Quais são os requisitos de teste de intrusão da HIPAA?
A HIPAA não exige nenhuma forma específica de teste de intrusão. No entanto, tais exercícios são recomendados para ajudar a proteger ePHI e aumentar os controles de segurança da sua organização de saúde.
O que é a Regra de Segurança da HIPAA?
A Regra de Segurança da HIPAA obriga os profissionais de saúde a estabelecer salvaguardas administrativas, físicas e técnicas para proteger os dados dos pacientes, abrangendo todos os sistemas de informações eletrônicas de saúde da organização.
Quanto custa um teste de intrusão da HIPAA?
O custo de um teste de intrusão da HIPAA varia, indo de alguns milhares a dezenas de milhares de dólares, dependendo do tamanho e da complexidade da infraestrutura de TI da organização de saúde e do escopo do teste. Normalmente, provedores de testes de intrusão conceituados cobram entre US$ 250 e US$ 400 por hora.
O teste de intrusão da HIPAA é obrigatório em 2026?
O teste de intrusão da HIPAA ainda não é explicitamente obrigatório sob a Regra de Segurança atual. No entanto, a proposta de atualização da Regra de Segurança da HIPAA tornaria o teste de intrusão obrigatório pelo menos a cada 12 meses, caso seja finalizada conforme redigida.
Um provedor de testes de intrusão deve assinar um BAA?
Um Acordo de Associado de Negócios (BAA) pode ser necessário se o provedor de testes de intrusão manipular, acessar, armazenar, processar ou puder, de outra forma, ser exposto a ePHI. A necessidade de um BAA depende do escopo e da estrutura do contrato. As organizações de saúde devem avaliar isso com seu departamento jurídico antes do início dos testes.




