Organizações financeiras e de fintech enfrentam um cenário de ameaças moldado pelo valor do que protegem: dados financeiros confidenciais, credenciais de conta, infraestrutura de pagamento e a confiança de clientes cujo bem-estar financeiro depende da integridade da plataforma. Essa combinação de ativos de alto valor e obrigações regulatórias complexas torna este um dos setores mais consistente e minuciosamente testados em nosso portfólio.
Em nossa Análise Anual de Testes de Intrusão de 2025, analisamos 3.294 vulnerabilidades confirmadas em 660 testes de intrusão, abrangendo 145 organizações de 11 setores.
Finanças e Fintech foi o segundo maior setor em volume de testes: 34 empresas financeiras contrataram 187 projetos distintos de testes de intrusão, gerando 841 descobertas de segurança confirmadas.
Este artigo utiliza esses dados para examinar as vulnerabilidades comuns em ambientes financeiros e de fintech, os tipos de avaliações que geram essas descobertas e o que os padrões nos revelam sobre onde o risco deste setor está realmente concentrado.
Por que o setor de Finanças e Fintech testa com tanta frequência
Com 187 projetos e 841 descobertas, Finanças e Fintech é o segundo setor mais testado em nosso conjunto de dados, atrás apenas de e-commerce e varejo. A média de 4,50 vulnerabilidades por projeto está ligeiramente abaixo da média intersetorial de 4,99 — um número consistente com um setor que testa com frequência e profundidade.
O alto volume de projetos reflete tanto o ambiente regulatório quanto a complexidade técnica. Organizações financeiras e de fintech geralmente operam sob estruturas de conformidade — PCI DSS, DORA, SOC 2, ISO 27001 — que exigem testes de segurança regulares como parte dos programas de auditoria. Isso cria uma cadência de testes impulsionada em parte por obrigações de conformidade, em vez de apenas pelo risco percebido.
As organizações de tecnologia financeira, em particular, combinam o tratamento de dados confidenciais com os ciclos rápidos de desenvolvimento das empresas de tecnologia — uma combinação que gera tanto uma ampla superfície de ataque quanto mudanças frequentes de código que exigem validação de segurança recorrente.
A combinação de avaliações: o destaque dos testes móveis
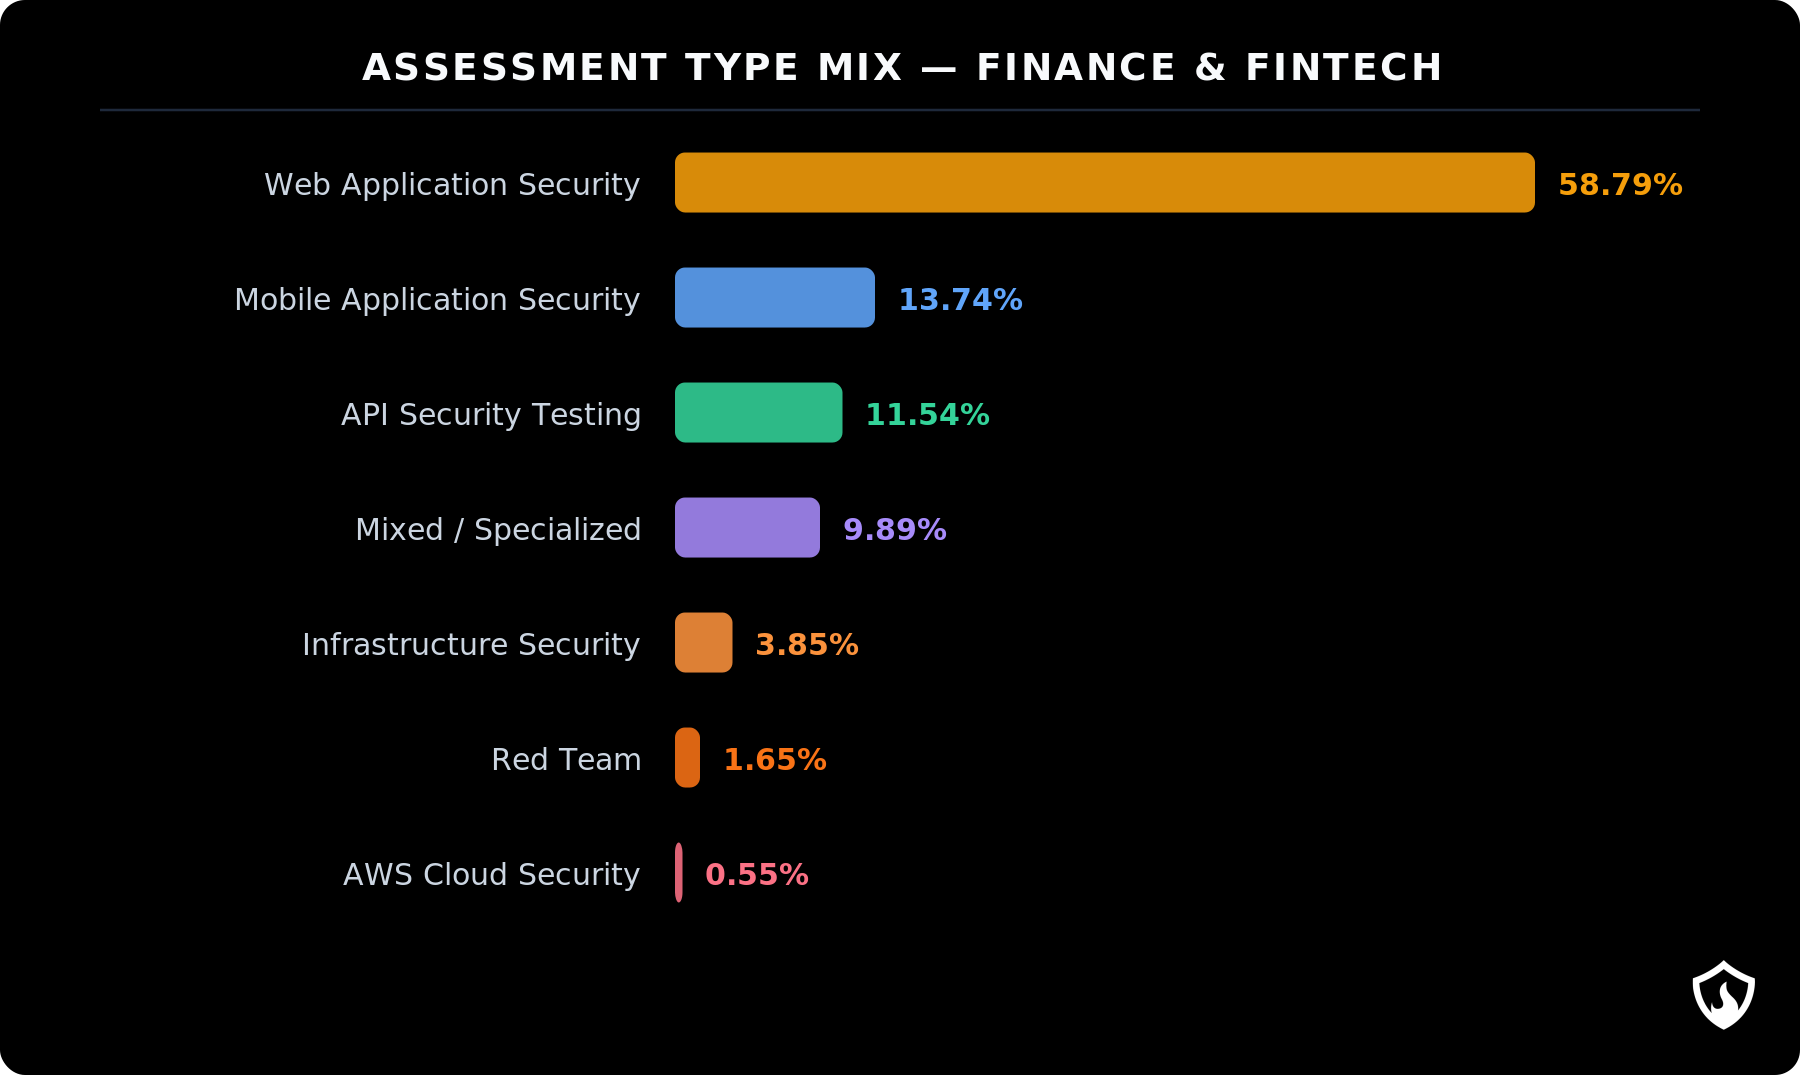
Finanças e Fintech possui a maior participação de testes de aplicativos móveis de qualquer setor em nosso conjunto de dados, com 13,74%. Os testes de aplicativos web lideram com 58,79%, e os testes de segurança de API representam 11,54%.
A proeminência móvel reflete a realidade do produto do setor. Aplicativos de banco móvel, carteiras de pagamento, plataformas de negociação e fluxos de autenticação são fundamentais para a jornada do usuário de fintech. Diferente do e-commerce, onde as APIs lidam com a lógica comercial de back-end em integrações de terceiros, os aplicativos móveis de fintech geralmente contêm toda a experiência do cliente — gerenciamento de contas, transferências, autenticação e fluxos de conformidade — tornando a segurança móvel uma preocupação de linha de frente, e não uma superfície secundária.
Os testes de API, com 11,54%, são significativos, mas consideravelmente menores que os 31,4% do e-commerce. Plataformas financeiras tendem a usar APIs para comunicação interna entre serviços mais do que para ampla integração com terceiros, o que altera tanto a superfície de ataque da API quanto a metodologia de teste apropriada.
A parcela restante abrange avaliações mistas ou especializadas (9,89%), segurança de infraestrutura (3,85%), engajamentos de red team (1,65%) e avaliações de nuvem (0,55%). A participação do red team indica que algumas organizações financeiras estão testando a resiliência cibernética além das camadas individuais de aplicativos — um sinal de maturidade consistente com a pressão regulatória do setor.
Perfil de gravidade das descobertas de testes de intrusão em finanças
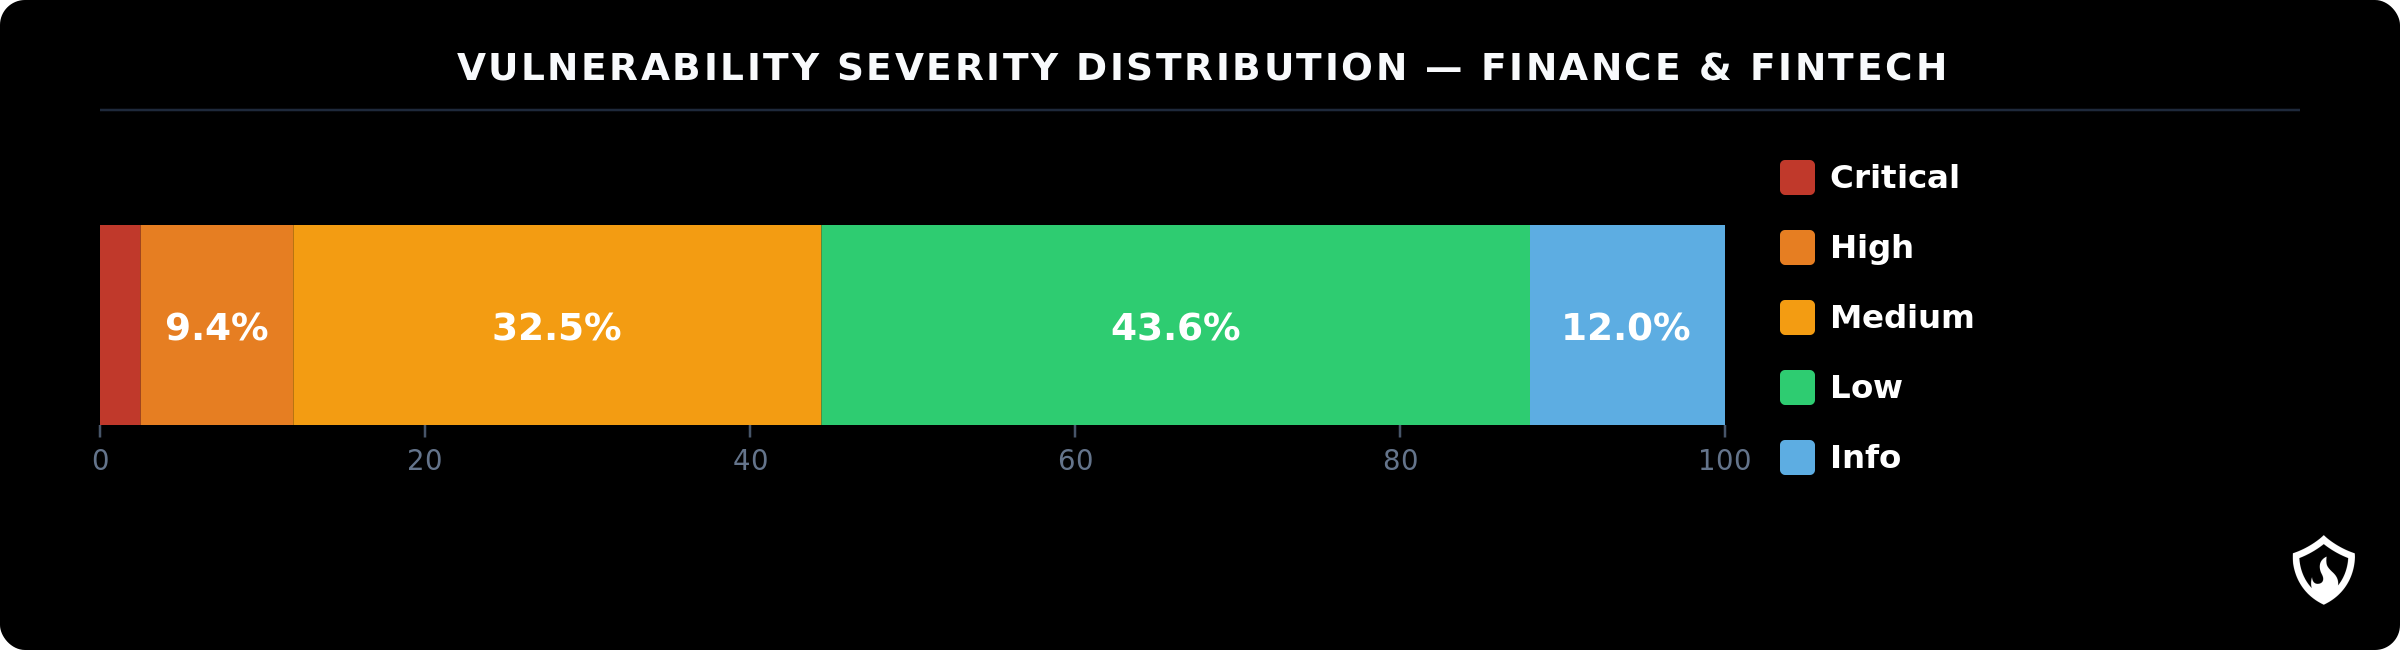
Em 187 projetos e 841 descobertas, o número médio de vulnerabilidades por projeto foi de 4,50. A distribuição de severidade mostra: 43,6% Baixa, 32,5% Média, 12,0% Informativa, 9,4% Alta e 2,5% Crítica.
A taxa combinada de vulnerabilidades Altas e Críticas de 11,9% é baixa em relação a setores como Educação (32,0%), Serviços Públicos (29,2%) e Seguros (27,6%), mas ligeiramente superior à do comércio eletrônico (9,1%). Isso é consistente com um setor que realiza testes frequentes e profundos, detectando problemas antes que se acumulem em dívida técnica crítica.
O que se destaca em comparação com outros setores é que Finanças e Fintech apresentam uma taxa de descobertas graves maior do que o comércio eletrônico (11,9% vs 9,1%), apesar da frequência e do volume de testes serem semelhantes. Ambos os setores testam em escala e com profundidade. A lacuna sugere que a complexidade do sistema financeiro — componentes legados, malhas de serviço internas e infraestrutura privilegiada — gera riscos arquiteturais que persistem mesmo em programas de testes de segurança maduros.
A taxa de 2,5% de vulnerabilidades Críticas merece atenção em termos absolutos: entre 841 descobertas, aproximadamente 21 eram de severidade Crítica — cada uma representando uma fraqueza confirmada e explorável em um ambiente onde as consequências podem incluir perda financeira, violação regulatória ou comprometimento de recursos de processamento de pagamentos.
A predominância de descobertas Médias em 32,5% reflete um setor onde os controles de segurança estão amplamente implementados, mas aplicados de forma inconsistente nos fluxos de trabalho — um padrão que se repete entre as principais vulnerabilidades encontradas.
As 10 principais vulnerabilidades: padrões que vale a pena entender
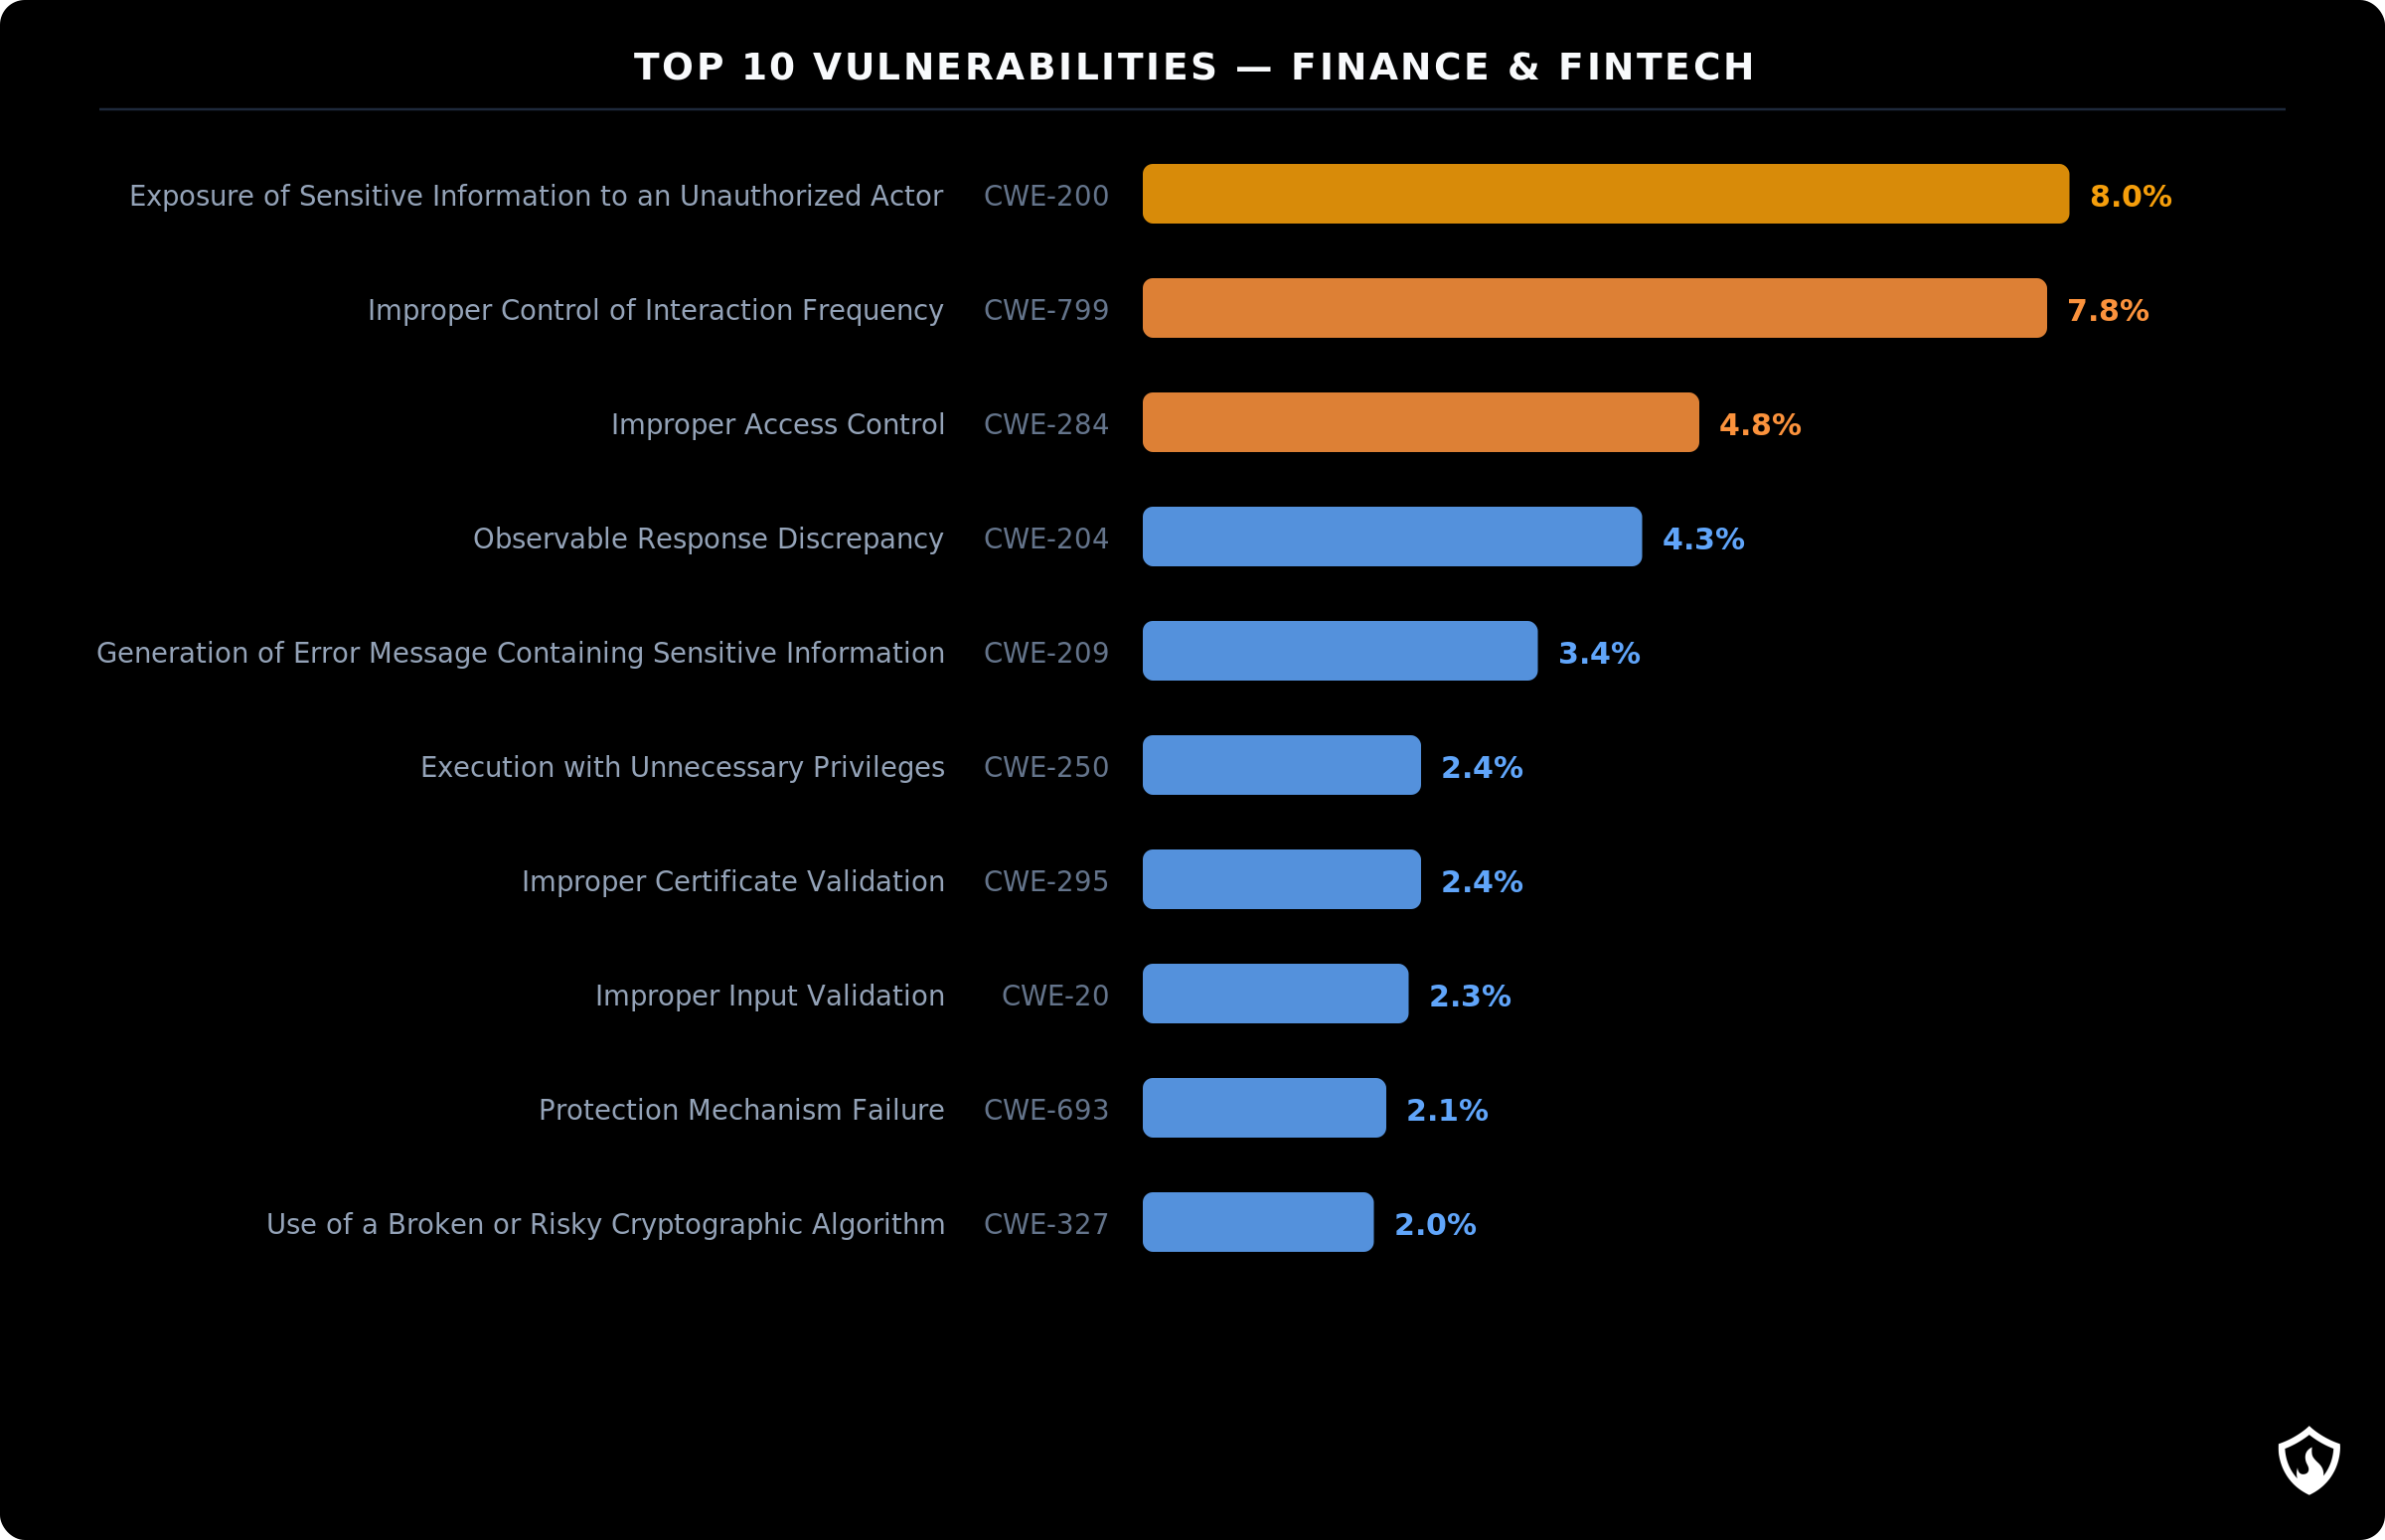
Dois pontos se destacam antes de examinar os grupos. Primeiro, as descobertas nº 1 e nº 2 estão praticamente empatadas — CWE-200 com 8,0% e CWE-799 com 7,8%, separadas por apenas 0,2 pontos percentuais. Em todos os outros setores do nosso conjunto de dados, a CWE-200 lidera com uma margem clara. O quase empate reflete algo específico sobre o perfil de exposição a fraudes das fintechs. Segundo, as cinco últimas descobertas (posições 6–10) situam-se todas entre 2,0% e 2,4% — uma faixa incomumente comprimida que sugere uma exposição ampla e distribuída entre categorias de controle, em vez de alguns problemas secundários dominantes.
Divulgação de informações
CWE-200 (8,0%), CWE-204 (4,3%) e CWE-209 (3,4%) representam, juntos, aproximadamente 15,7% das descobertas do setor. Em ambientes financeiros, essas fraquezas têm um peso desproporcional: números de contas, históricos de transações e detalhes de verificação de identidade são imediatamente monetizáveis, e vazamentos de dados neste setor tendem a ter consequências diretas de fraude, em vez de apenas impacto de divulgação. O padrão de discrepância de resposta da CWE-204 é particularmente relevante em fintechs — ele cria um canal confiável para enumeração de contas em escala em fluxos de login e mecanismos de redefinição de senha que processam grandes volumes de eventos de autenticação.
Controle de acesso e limites de interação
Com 7,8%, a CWE-799 não é um item de higiene neste setor — é o pré-requisito técnico para ataques de preenchimento de credenciais (credential stuffing), inundação de transações, enumeração de contas e engenharia social que impulsionam a fraude financeira. A CWE-284 (4,8%) continua sendo a classe de vulnerabilidade mais consistentemente grave em todos os setores que avaliamos, manifestando-se em fintechs nos níveis de conta, administrativo e de permissões de serviço. A CWE-250 (2,4%) — processos executados com privilégios desnecessários — completa um grupo que representa aproximadamente 15,0% das descobertas e que é amplamente invisível para testes focados no perímetro.
Falhas criptográficas, de validação e de proteção
CWE-295 (Validação Incorreta de Certificado, 2,4%) aparece entre as dez principais de Finanças e Fintech, mas não na maioria dos outros setores — apontando para falhas na verificação de certificados entre serviços internos, onde o mTLS deveria ser o padrão. CWE-20 (2,3%), CWE-693 (2,1%) e CWE-327 (2,0%) completam um grupo onde os controles existem, mas são implementados de forma inconsistente. Em ambientes onde a integridade criptográfica protege registros de transações e trilhas de auditoria, o patamar de 2,0% nessas descobertas acarreta um risco desproporcional à sua porcentagem. Juntos, este grupo representa aproximadamente 8,8% das descobertas.
Como essas vulnerabilidades são alcançadas
As descobertas de testes de intrusão no setor financeiro são majoritariamente baseadas em rede, mas este setor apresenta uma proporção maior de vetores de ataque locais do que a maioria dos outros — refletindo a presença de sistemas internos, interfaces administrativas privilegiadas e ferramentas operacionais específicas da infraestrutura financeira. As vulnerabilidades frequentemente não exigem interação do usuário, reduzindo consideravelmente a barreira para agentes de ameaças, mas um subconjunto significativo pressupõe algum nível de autenticação, apontando para falhas descobertas após o login, em vez de puramente no perímetro.
Comparado a outros setores, Finanças e Fintech apresentam um impacto elevado tanto na confidencialidade quanto na integridade. A maioria dos setores tende fortemente para a perda de confidencialidade; as descobertas expõem principalmente dados. Em ambientes financeiros, o impacto elevado na integridade sinaliza vulnerabilidades que poderiam permitir a manipulação de transações ou a modificação de registros, não apenas o roubo de dados. Essa é uma classe de consequência materialmente diferente — que acarreta exposição direta a perdas financeiras, e não apenas risco de divulgação. A mudança de escopo permanece rara, indicando que a maioria das descobertas afeta componentes individuais em vez de se propagar pelas fronteiras de confiança, mas a dimensão da integridade significa que o raio de impacto das descobertas individuais pode ser maior do que sua classificação de severidade sugere.
O que isso significa para as equipes de segurança e engenharia
A segurança móvel merece o mesmo rigor que a segurança web
Com 13,74% do volume de testes, os aplicativos móveis representam a maior parcela móvel de qualquer setor que avaliamos. Aplicativos móveis em fintechs geralmente contêm toda a experiência do cliente — autenticação, transferências, gerenciamento de contas e fluxos de conformidade. Vulnerabilidades específicas de dispositivos móveis relacionadas à validação de certificados, manuseio de credenciais e gerenciamento de sessões exigem uma metodologia de teste dedicada, e não apenas uma inclusão como reflexão tardia em programas de avaliação web.
O controle de taxa (rate limiting) é uma medida de prevenção contra fraudes financeiras, não apenas um item de higiene de segurança.
A CWE-799, com 7,8% — praticamente a descoberta mais frequente — reflete um setor onde o tráfego abusivo viabiliza diretamente fraudes: credential stuffing, invasão de contas, sobrecarga de transações e enumeração de contas de clientes. As falhas de controle de taxa no setor de fintech não são teóricas; são pré-condições técnicas para padrões de fraude que acarretam consequências financeiras e regulatórias diretas.
A taxa de 2,5% de vulnerabilidades críticas subestima a concentração de risco.
Embora a distribuição geral de severidade pareça controlada, cerca de 21 descobertas críticas em 841 representam fraquezas confirmadas e exploráveis em ambientes onde as consequências incluem perdas financeiras, penalidades regulatórias e perda de capacidade de processamento de pagamentos. Descobertas críticas individuais neste setor justificam prazos de remediação mais rápidos do que as médias de portfólio poderiam sugerir.
Os testes devem acompanhar o produto, não apenas o perímetro.
A variedade de tipos de avaliação — de web e mobile a red team e nuvem — reflete um setor onde o risco cibernético reside em toda a superfície do produto. Testes focados apenas no perímetro ignoram falhas de controle de acesso pós-autenticação, fraquezas no gerenciamento de sessões mobile, padrões de acesso privilegiado interno e problemas de validação de certificados em comunicações entre serviços, que aparecem com maior frequência em nossos dados.
Sobre estes dados
Todas as descobertas de testes de intrusão foram coletadas por meio do VulnKeep, a plataforma de pentest-as-a-service (PTaaS) da Blaze, e representam vulnerabilidades confirmadas e validadas, identificadas durante avaliações de segurança reais — não riscos teóricos ou resultados de varreduras automatizadas.
Quer comparar sua plataforma financeira ou de fintech com estas descobertas? Nossa equipe realiza aplicações web e API, mobile, e avaliações de segurança de infraestrutura personalizadas para ambientes financeiros, com descobertas entregues em tempo real por meio de nossa plataforma de pentest-as-a-service. Entre em contato para discutir um programa de testes que se adeque ao seu calendário de conformidade e ciclo de lançamentos.
Perguntas frequentes
Quais são as vulnerabilidades de segurança mais comuns encontradas em aplicações de fintech?
Com base nos dados de 2025 da Blaze, as descobertas mais frequentes em ambientes de fintech são exposição de informações (CWE-200), falhas de controle de taxa (CWE-799) e controle de acesso inadequado (CWE-284). Esses três grupos representam mais de 30% de todas as descobertas no setor. O que diferencia as fintechs de outros setores é a proeminência quase igual do controle de taxa e da exposição de informações no topo da lista — um padrão que mapeia diretamente as técnicas de credential stuffing e enumeração de contas usadas em fraudes financeiras.
Como o teste de intrusão em fintech difere de outros setores?
Os projetos de finanças e fintech tendem a incluir uma proporção maior de testes de aplicações mobile do que qualquer outro setor, refletindo o papel central dos aplicativos móveis em produtos bancários e de pagamento. Os testes também envolvem com mais frequência cenários pós-autenticação, comunicação interna entre serviços e componentes de infraestrutura privilegiados que não aparecem em avaliações padrão de perímetro web. Projetos de red team, ausentes na maioria dos outros setores, aparecem na combinação de serviços para fintechs à medida que as organizações testam a resiliência organizacional paralelamente à segurança das aplicações.
Com que frequência as empresas de fintech devem realizar testes de intrusão?
A resposta depende, em parte, das obrigações de conformidade — PCI DSS, DORA, SOC 2 e ISO 27001 possuem requisitos diferentes quanto à frequência dos testes. Além da conformidade, nossos dados sugerem que os setores com uma cadência de testes mais alta apresentam consistentemente taxas menores de vulnerabilidades críticas e de alta gravidade. Para organizações de fintech que realizam implantações frequentes ou gerenciam múltiplos produtos, um programa de testes contínuos ou trimestrais, vinculado aos ciclos de lançamento, é mais eficaz do que uma avaliação anual pontual.




