O tão aguardado rascunho das normas técnicas regulatórias (RTS) sobre testes de penetração baseados em ameaças (TLPT) foi finalmente publicado, trazendo clareza aos requisitos específicos para organizações financeiras. Publicado em 17 de julho de 2024, este documento fundamental faz parte do segundo conjunto de produtos políticos sob o Regulamento sobre a Resiliência Operacional Digital (DORA), emitido pelas três Autoridades Europeias de Supervisão — a Autoridade Bancária Europeia, a Autoridade Europeia dos Seguros e Pensões Complementares de Reforma e a Autoridade Europeia dos Valores Mobiliários e dos Mercados.
As normas técnicas regulatórias definem os critérios para identificar as entidades financeiras obrigadas a realizar testes de penetração baseados em ameaças e especificam os requisitos para testadores internos, incluindo escopo, metodologia, fases de teste, resultados, remediação e a cooperação supervisora necessária para a implementação e reconhecimento mútuo do TLPT.
Este artigo resume as normas técnicas de TLPT, incluindo o processo, a metodologia, os arranjos organizacionais e as fases de teste. Também explicamos o que é o pentesting baseado em ameaças e como ele difere do pentesting regular que as organizações do setor financeiro estão acostumadas a realizar.
Aqui estão os principais pontos do documento:
- O TLPT para o DORA seguirá a estrutura TIBER da UE para pentesting baseado em ameaças.
- O TLPT do DORA deverá ser realizado pelo menos a cada 3 anos ou mais, caso as autoridades supervisoras assim o exijam.
- Apenas determinadas instituições financeiras terão de realizar TLPT.
- O RTS torna o purple teaming obrigatório na fase de encerramento do TLPT, de forma semelhante ao workshop de replay.
- As entidades financeiras poderão utilizar testadores externos e internos para o exercício de red-teaming. O provedor de inteligência contra ameaças deve ser sempre externo. Como medida de proteção adicional, a cada três testes será exigido o uso de uma equipe vermelha externa.
O que é TLPT?
O Teste de Penetração Baseado em Ameaças (TLPT) é uma avaliação avançada de cibersegurança que envolve simulações de ataques cibernéticos reais baseadas em inteligência. Ao contrário dos testes de penetração tradicionais, o TLPT é conduzido em sigilo, sem que a equipe de defesa da organização saiba que um teste está ocorrendo. Essa abordagem oculta garante uma avaliação autêntica da capacidade da organização de detectar e responder a ataques sofisticados. Com base em inteligência detalhada sobre ameaças, uma equipe vermelha replica as táticas de agentes de ameaças específicos, visando uma ampla gama de sistemas, processos e pessoal.
Padrões técnicos de TLPT para o Ato de Resiliência Operacional Digital (DORA)
Padrões de TLPT para o DORA foram desenvolvidos de acordo com a estrutura TIBER-EU. Em 11 de fevereiro de 2025, a estrutura TIBER-EU foi atualizada para se alinhar às Normas Técnicas Regulamentares (RTS) do DORA para Testes de Penetração Baseados em Ameaças (TLPT). As mudanças mais recentes no TIBER incluem a obrigatoriedade de "purple teaming" e atualizações de terminologia (Equipe Branca – Equipe de Controle) para consistência com o DORA.
Entidades financeiras obrigadas a realizar TLPT
O DORA abrange uma série de entidades financeiras, como instituições de crédito, instituições de pagamento, instituições de moeda eletrônica, empresas de investimento, prestadores de serviços de criptoativos, depositários centrais de valores mobiliários, locais de negociação e muitas outras. Todas elas são obrigadas a passar por avaliações de teste de penetração. No entanto, apenas aquelas consideradas significativas e que possuem sistemas de TI maduros são obrigadas a realizar o TLPT.
O Ato de Resiliência Operacional Digital exige que as seguintes entidades financeiras realizem Testes de Penetração Baseados em Ameaças (TLPT):
- Instituições de Crédito: Identificadas como Instituições Globalmente Sistemicamente Importantes (G-SIIs) ou Outras Instituições Sistemicamente Importantes (O-SIIs).
- Instituições de Pagamento: Que excedam 150 bilhões de euros em transações de pagamento em cada um dos dois exercícios financeiros anteriores.
- Instituições de Moeda Eletrônica: Que excedam 150 bilhões de euros em transações de pagamento ou 40 bilhões de euros em moeda eletrônica em circulação.
- Depositários Centrais de Valores Mobiliários e Contrapartes Centrais.
- Locais de negociação: Com a maior quota de mercado a nível nacional em títulos ou derivados específicos nos últimos dois anos ou com uma quota de mercado superior a 5% a nível da UE.
- Empresas de seguros e de resseguros: Que cumpram limiares específicos de prémios brutos emitidos, provisões técnicas e ativos totais.
Estas entidades são identificadas com base na sua importância sistémica, perfil de risco de TIC e impacto potencial na estabilidade financeira. Podem ser incluídas entidades adicionais se cumprirem critérios de impacto específicos, ou excluídas se uma avaliação detalhada indicar que o TLPT não se justifica.
As entidades maiores, mais significativas e mais avançadas podem ter de ir além dos elementos descritos nas normas técnicas de regulamentação. As RTS devem ser entendidas como o requisito mínimo para a realização de TLPT ao abrigo do DORA.
Prestadores terceiros de serviços de TIC
Nos termos do artigo 23.º do DORA,
"as entidades financeiras devem identificar todos os processos, sistemas e tecnologias de TIC subjacentes relevantes que suportam funções e serviços críticos, incluindo os contratados a prestadores terceiros de serviços de TIC. Sempre que os prestadores terceiros de serviços de TIC estejam incluídos no âmbito dos testes de penetração baseados em ameaças, a entidade financeira deve tomar as medidas necessárias para garantir a sua participação."
O relatório das AES sobre o panorama dos prestadores terceiros de serviços de TIC na UE analisa os tipos de prestadores terceiros de serviços de TIC que são utilizados de forma crítica no setor financeiro. São eles:
- Serviços de software e aplicações
- Serviços de infraestrutura de rede
- Data centers
- Consultoria e serviços gerenciados de TIC
- Serviços de segurança da informação e cibersegurança
- Provedores de serviços em nuvem
- Análise de dados e outros serviços de dados
Metodologia e processo de teste
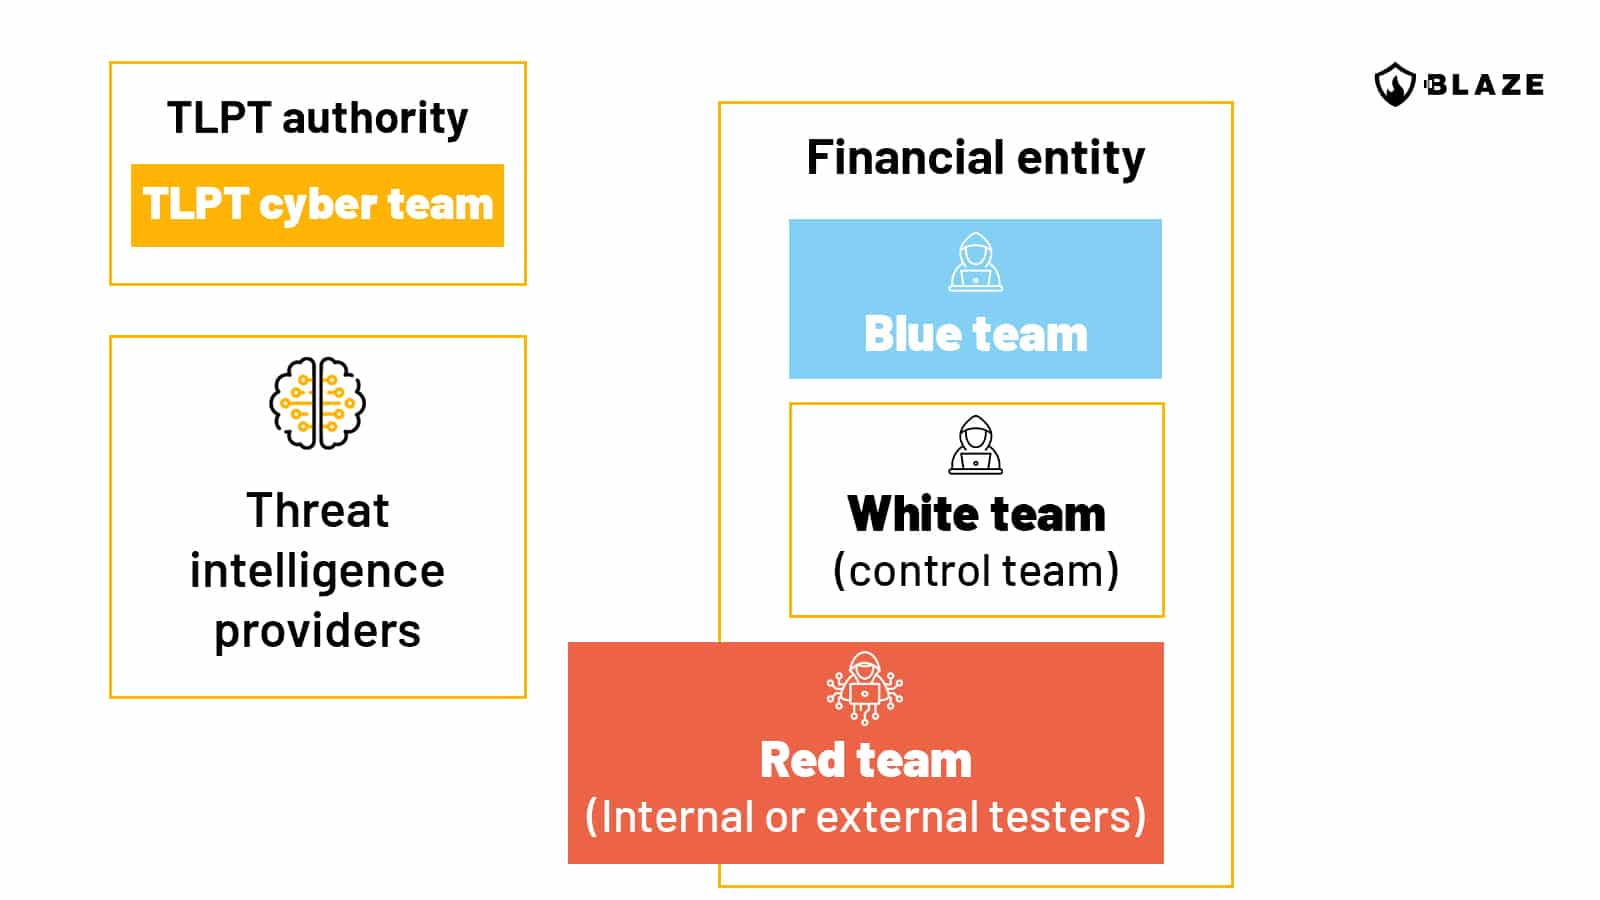
Os principais participantes de um Teste de Intrusão Baseado em Ameaças (TLPT) incluem a entidade financeira submetida ao teste, uma equipe de controle que gerencia o processo, e uma equipe azul que defende os sistemas da entidade sem conhecimento prévio do teste.
Além disso, a autoridade de TLPT supervisiona e valida o processo de teste, frequentemente por meio de uma equipe cibernética de TLPT dedicada. Testadores externos (equipe vermelha) simulam ataques cibernéticos reais, e provedores de inteligência de ameaças coletar e analisar dados de ameaças relevantes para criar cenários de ataque realistas. Cada participante desempenha um papel crucial para garantir a eficácia do TLPT na identificação e mitigação de possíveis vulnerabilidades.
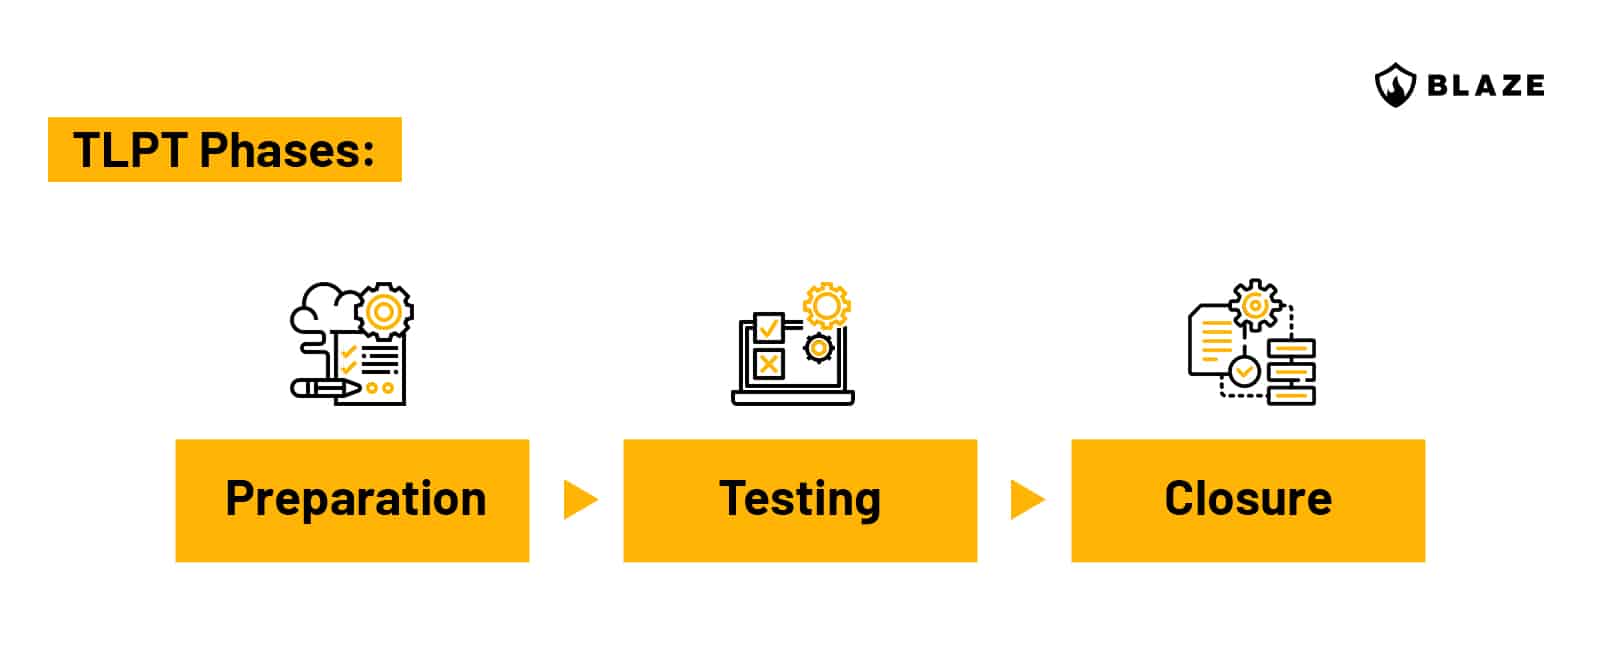
O processo de TLPT é estruturado em três fases principais: preparação, teste e encerramento.
Fase de preparação
- Notificação e início: As entidades financeiras recebem uma notificação da autoridade de TLPT indicando a necessidade de realizar um TLPT. No prazo de três meses após a notificação, as entidades devem enviar os documentos de início do TLPT, incluindo o termo de abertura do projeto, detalhes de contato do líder da equipe de controle, uso pretendido dos testadores, canais de comunicação e um codinome para o TLPT.
- Formação da equipe de controle: É estabelecida uma equipe de controle, incluindo um líder responsável pela gestão diária do TLPT. A equipe cuida das comunicações internas e externas, da gestão de riscos e da contratação de provedores de inteligência de ameaças e testadores de penetração adequados.
- Especificação do escopo: No prazo de seis meses, a equipe de controle deve enviar um documento de especificação de escopo detalhando as funções críticas ou importantes a serem testadas. O documento deve ser aprovado pelo órgão de gestão da entidade financeira e validado pela autoridade de TLPT.
Fase de teste
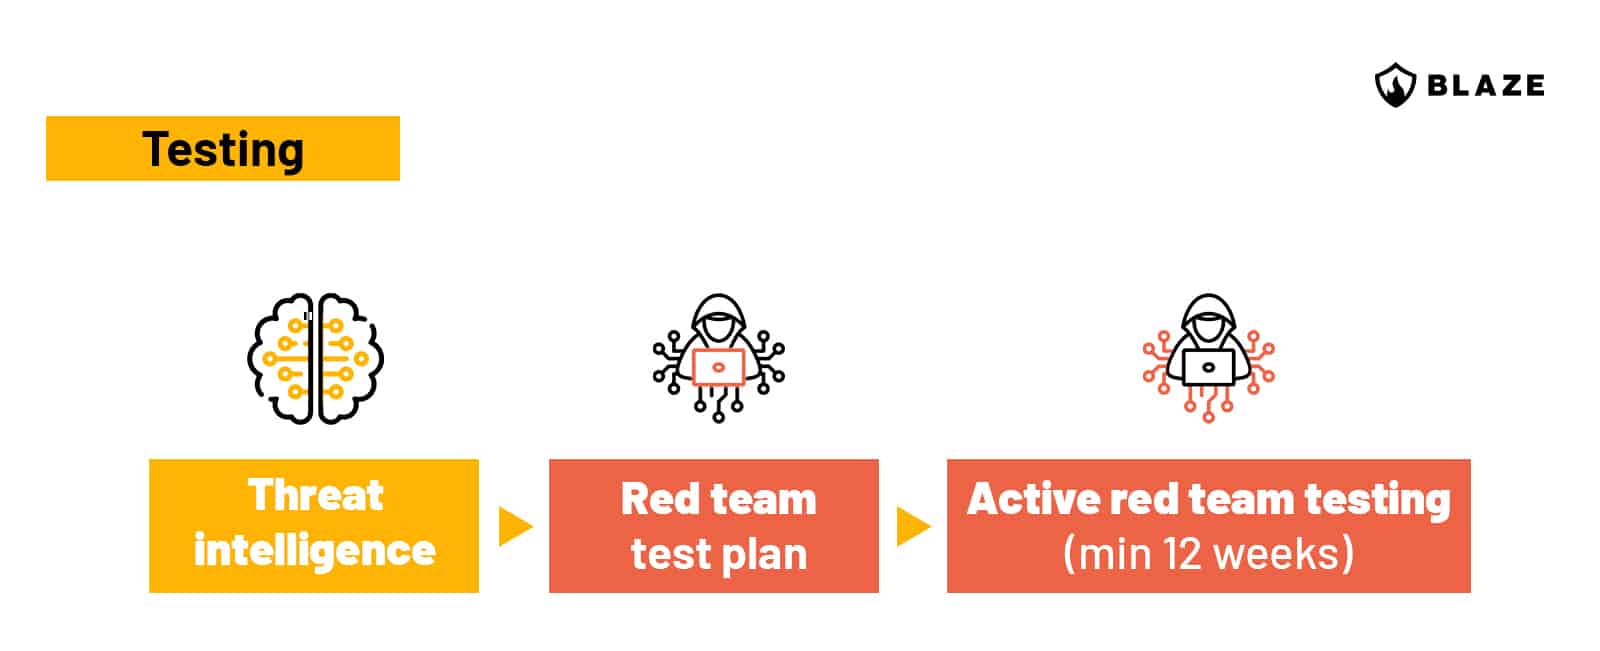
A fase de teste é dividida em duas atividades principais: coleta de inteligência de ameaças e teste de red team.
- Coleta de inteligência de ameaças: O provedor de inteligência de ameaças coleta e analisa informações relevantes, identificando possíveis superfícies de ataque e cenários de ameaça. Em seguida, a equipe de controle, os testadores e a autoridade de TLPT selecionam pelo menos três cenários de ataque para o teste, sendo que um deles pode não ser baseado em ameaças, visando uma análise prospectiva.
- Teste de Red Team: Os testadores desenvolvem um plano de teste de red team com base na especificação do escopo e no relatório de inteligência de ameaças, que deve ser revisado e aprovado pela equipe de controle e pela autoridade de TLPT.
A fase ativa de teste de red team dura pelo menos doze semanas. Durante esse período, os testadores simulam ataques cibernéticos reais nos sistemas de produção ativos da entidade financeira. Os testadores reportam semanalmente à equipe de controle e à autoridade de TLPT, e ajustes no plano de teste são feitos conforme necessário.
Fase de encerramento
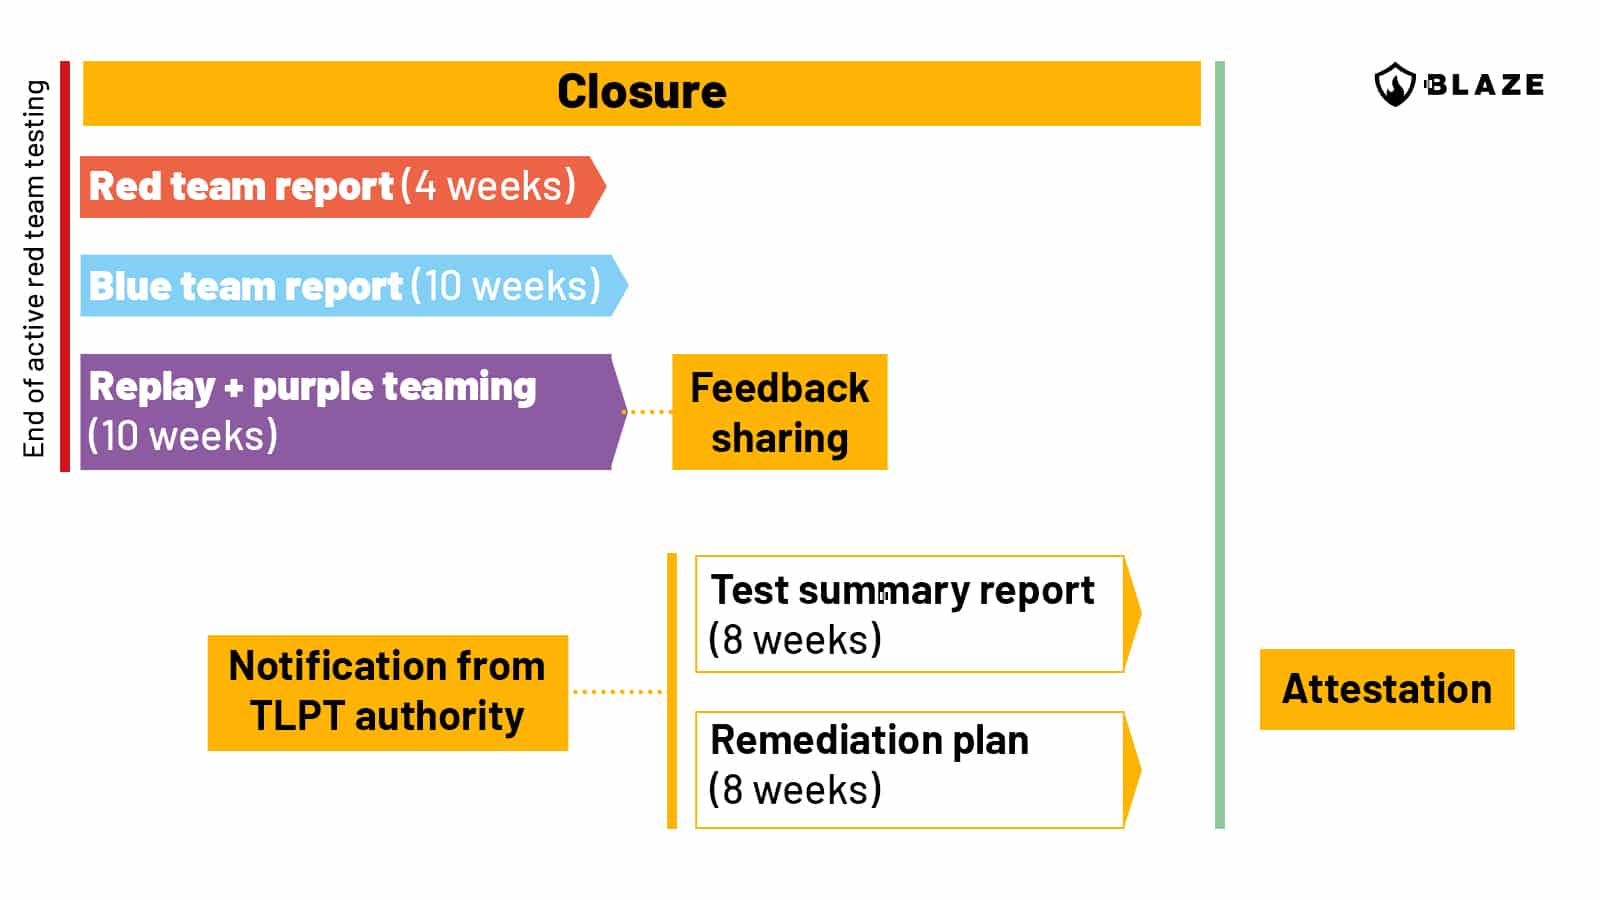
A fase de encerramento concentra-se na análise dos resultados, na reprodução de ações e no desenvolvimento de planos de remediação. Nesta etapa, a equipe azul é notificada de que o TLPT foi realizado. O uso da equipe roxa é obrigatório nesta fase.
Relatórios: Os testadores enviam um relatório de teste da equipa vermelha à equipa de controlo no prazo de quatro semanas após a conclusão da fase de testes ativos. A equipa de controlo partilha o relatório com a equipa azul, que submete então um relatório de teste da equipa azul no prazo de dez semanas.
Replay e Purple Teaming: A equipa de controlo organiza exercícios de replay e de purple teaming para rever as ações ofensivas e defensivas realizadas durante o TLPT. O purple teaming é uma atividade de teste colaborativa que envolve tanto a equipa vermelha como a equipa azul.
Remediação: Com base nas conclusões do TLPT, a equipa de controlo prepara um plano de remediação que aborda as lacunas identificadas, incluindo uma análise de causa raiz, medidas propostas, priorização e responsabilidades de implementação.
Quais são os requisitos para os testadores realizarem o TLPT?
Os requisitos para os testadores estão definidos no Artigo 27.º do DORA. No entanto, a norma técnica especifica ainda mais os requisitos. Os testadores externos utilizados para o TLPT devem:
- Apresentar certificações que estejam alinhadas com as normas de mercado reconhecidas para testes de penetração e atividades de equipa vermelha.
- Estar totalmente cobertos por um seguro de responsabilidade civil profissional, incluindo cobertura para riscos relacionados com má conduta e negligência.
- Fornecer pelo menos cinco referências de trabalhos anteriores especificamente relacionados com testes de penetração e testes de equipa vermelha.
- Incluir um gestor com pelo menos cinco anos de experiência em testes de penetração e testes de equipa vermelha.
- Incluir pelo menos dois testadores adicionais, cada um com um mínimo de dois anos de experiência em testes de penetração e testes de equipa vermelha.
- Possuir uma vasta e adequada gama de conhecimentos e competências profissionais, incluindo a compreensão do negócio da entidade financeira, competências em reconhecimento, gestão de risco, desenvolvimento de exploits, penetração física, engenharia social e análise de vulnerabilidades, bem como competências de comunicação adequadas para apresentar e reportar claramente os resultados do trabalho.
- Ter uma participação combinada em pelo menos cinco trabalhos anteriores de testes de penetração e de equipa vermelha.
- Não estar empregado por, nem prestar serviços a, um fornecedor que realize simultaneamente tarefas de equipa azul para a entidade financeira, para o prestador de serviços terceiros de TIC ou para um prestador de serviços intragrupo de TIC envolvido no TLPT.
- Estar separado de qualquer pessoal do mesmo fornecedor que esteja simultaneamente a prestar serviços de inteligência de ameaças para o mesmo TLPT.
Em casos excepcionais, as entidades financeiras podem contratar testadores externos e fornecedores de inteligência contra ameaças que não cumpram todos os requisitos, desde que mitiguem e documentem os riscos associados.
Uso de testadores internos
O DORA permite o uso de testadores internos sob condições específicas:
- As entidades financeiras devem estabelecer uma política para a gestão de testadores internos, incluindo critérios para avaliar a adequação, competência e potenciais conflitos de interesse.
- A equipa de testes interna deve ser composta por um líder de testes e pelo menos dois membros, todos empregados pela entidade financeira ou por um prestador de serviços de TIC intragrupo nos 12 meses anteriores. Os testadores internos devem receber formação em testes de penetração e testes de red team.
- As entidades devem garantir que o uso de testadores internos não afete negativamente as suas capacidades defensivas ou a disponibilidade de recursos para tarefas relacionadas com as TIC. A documentação do uso de testadores internos é exigida nos documentos de iniciação do TLPT, no relatório de testes de red team e no relatório final de resumo do TLPT.
As entidades financeiras que utilizam testadores internos devem garantir que:
- Utilizam testadores externos a cada três testes
- Os testadores passam por aprovação supervisora prévia
- É utilizado um fornecedor externo de inteligência contra ameaças
Gestão de riscos para TLPT
Uma gestão de riscos eficaz é essencial devido aos riscos inerentes aos testes de penetração baseados em ameaças em sistemas de produção ativos:
- A equipa de controlo deve realizar uma avaliação de riscosminuciosa, considerando os potenciais impactos na integridade dos dados, funcionalidade do sistema e continuidade do serviço. As avaliações de risco devem ser revistas e atualizadas ao longo do processo de TLPT.
- Devem ser tomadas medidas para mitigar os riscos identificados, incluindo garantir a adequação e competência dos fornecedores de inteligência contra ameaças e dos testadores. As medidas específicas incluem a verificação de certificações, referências e seguro de responsabilidade profissional para fornecedores externos.
- Os testadores e fornecedores de inteligência contra ameaças devem realizar procedimentos de restauração para proteger dados, remover malware e restaurar sistemas ao seu estado original após os testes.
TLPTs conjuntos e agrupados
O DORA e as normas técnicas permitem a utilização de avaliações conjuntas e agrupadas lideradas por ameaças. Os TLPTs agrupados envolvem múltiplas entidades financeiras e um prestador de serviços de TIC terceirizado para testar sistemas partilhados de forma eficiente. Em contrapartida, os TLPTs conjuntos envolvem várias entidades financeiras que utilizam o mesmo prestador de serviços de TIC intragrupo ou que pertencem ao mesmo grupo com sistemas de TIC comuns.
Ambas as abordagens visam simplificar os processos de teste, reduzir custos e garantir uma avaliação minuciosa de ambientes de TIC interligados. Nos testes agrupados, uma entidade financeira designada lidera o processo, assegurando a coordenação, enquanto os testes conjuntos enfatizam a colaboração entre entidades e autoridades para alcançar avaliações de resiliência abrangentes e eficazes.
Conclusão
O DORA foi desenvolvido para garantir a resiliência operacional digital do setor financeiro da UE através de regras consistentes sobre a comunicação de incidentes graves relacionados com as TIC, a gestão de riscos de terceiros em TIC, um quadro de gestão de riscos de TIC e testes de resiliência operacional digital.
Enquanto as organizações financeiras se preparam para a implementação do Regulamento sobre a Resiliência Operacional Digital, a publicação de normas técnicas relativas aos testes de penetração baseados em ameaças fornece orientações valiosas. O documento foi modificado após consultas às partes afetadas, particularmente sobre os prazos de comunicação e os requisitos de experiência para os testadores de red team. Estes ajustes tornam o regulamento mais prático e relevante para a aplicação no mundo real.
O TLPT é uma avaliação avançada de cibersegurança que constitui uma parte valiosa das estratégias de segurança das organizações financeiras críticas. Ao integrar inteligência de ameaças e simulações de ataques realistas, as organizações podem identificar e resolver melhor as vulnerabilidades para mitigar os riscos de TIC que o sistema financeiro da UE continua a enfrentar.
Prevê-se que o projeto de normas técnicas de regulamentação para o TLPT ao abrigo do DORA, após a sua adoção pela Comissão Europeia, seja aplicado a partir de 17 de janeiro de 2025.
FAQ
O fornecedor de inteligência de ameaças e o fornecedor de testes podem ser a mesma entidade?
Sim, as equipas de inteligência de ameaças e de red team podem pertencer à mesma empresa, mas o pessoal atribuído a cada equipa deve estar devidamente separado e manter a sua independência. No entanto, quando a entidade financeira utiliza testadores internos, o fornecedor de inteligência de ameaças deve ser externo.




