
Insights de projetos de testes de intrusão voltados para SOC 2 realizados pela Blaze Information Security no ano passado revelam padrões nos tipos de problemas que as organizações encontram ao avaliar a segurança de seus sistemas. O artigo abaixo baseia-se nos dados do nosso Relatório Anual de Testes de Intrusão.
Para organizações que buscam obter a certificação SOC 2 ou que estão se preparando para uma avaliação de pentest SOC 2, este artigo descreve as descobertas comuns de testes de intrusão SOC 2 com maior probabilidade de surgir durante os testes e os riscos que podem criar em sistemas reais.
O que os testes de intrusão SOC 2 geralmente avaliam
As avaliações SOC 2 concentram-se em sistemas que processam ou armazenam informações confidenciais de clientes. Como resultado, os testes de intrusão realizados para apoiar auditorias SOC 2 tendem a se concentrar em superfícies de ataque expostas externamente e componentes da camada de aplicação.
Os projetos de pentest geralmente avaliam componentes acessíveis publicamente, como aplicações web voltadas para o cliente, APIs e serviços em nuvem expostos, sendo que testes de intrusão internos são, por vezes, incluídos para validar controles de segurança mais amplos, como segmentação de rede e gerenciamento de configuração de base.
Como esses ambientes são tipicamente plataformas multiusuário, como produtos SaaS ou aplicações voltadas para o cliente, muitos riscos de segurança giram em torno de como a identidade e as permissões são implementadas. A questão crítica muitas vezes não é se a autenticação existe, mas se os usuários podem acessar recursos ou realizar ações além de seus privilégios pretendidos.
Antes de examinar as categorias específicas de vulnerabilidade, é útil observar como as descobertas são distribuídas por gravidade nos projetos de teste de intrusão SOC 2.
Distribuição de gravidade das descobertas de pentest SOC 2
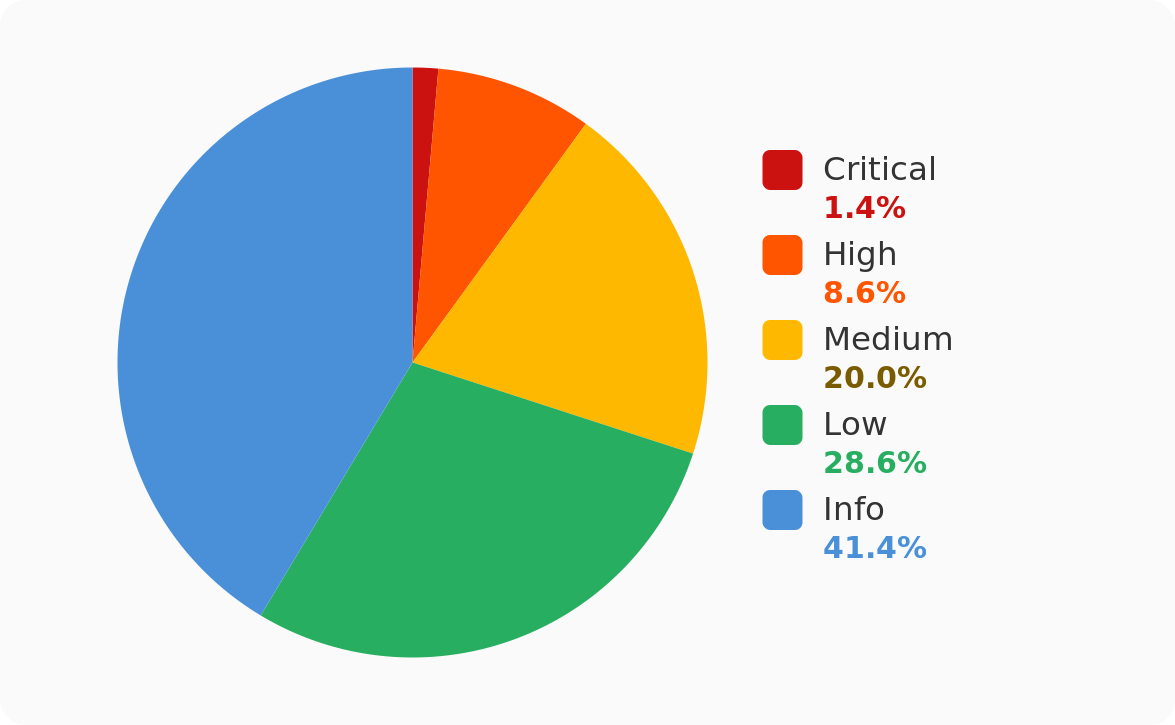
O gráfico acima ilustra a distribuição de gravidade observada durante os projetos de teste de intrusão voltados para SOC 2. Embora problemas de menor gravidade representem uma parte significativa das descobertas, vulnerabilidades de gravidade média e alta continuam sendo comuns, demonstrando que ambientes focados em conformidade ainda contêm fraquezas de segurança significativas.
Essa distribuição destaca um aspecto importante dos resultados dos testes de intrusão: o valor dessas avaliações reside não apenas na identificação de vulnerabilidades críticas, mas também na revelação de fraquezas sistêmicas que poderiam permitir cadeias de ataque maiores se não forem corrigidas.
Nos projetos analisados, os testes de intrusão SOC 2 identificaram uma média de 7,0 vulnerabilidades por projeto, fornecendo um parâmetro útil para equipes que se preparam para avaliações semelhantes.
As vulnerabilidades SOC 2 mais comuns
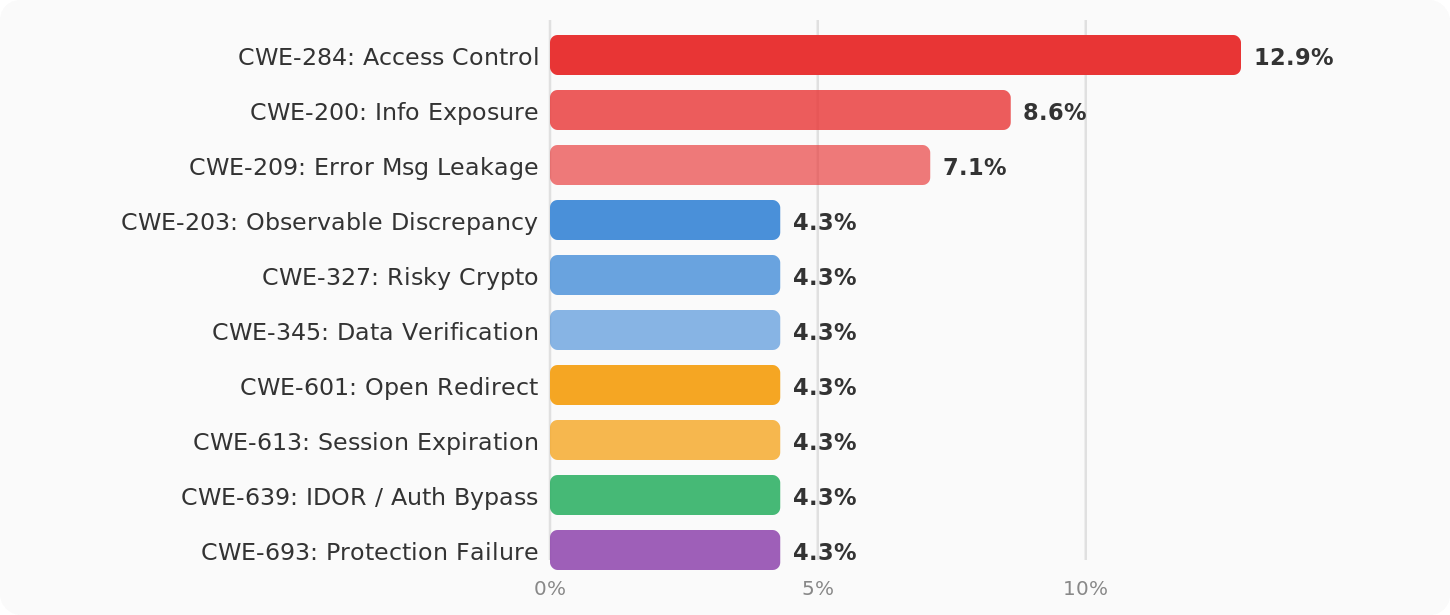
As descobertas mais comuns em testes de intrusão SOC 2 tendem a se concentrar em como as aplicações SaaS lidam com confiança, identidade, estado e exposição de dados. Em ambientes projetados para muitos usuários, múltiplas funções e, frequentemente, múltiplos locatários, pequenas fraquezas nessas áreas podem ter consequências desproporcionais.
As descobertas abaixo fornecem uma visão prática sobre as fraquezas de segurança de dados na camada de aplicação em ambientes SaaS.
Controle de Acesso Inadequado (CWE-284)
Um dos padrões mais claros revelados pelos testes de penetração SOC 2 é a prevalência de falhas no controle de acesso. Elas ocorrem quando a aplicação não consegue restringir se um usuário tem permissão para acessar um recurso, realizar uma ação ou invocar uma função.
Em ambientes SaaS, CWE-284 manifesta-se frequentemente como acesso entre locatários (cross-tenant), escalonamento horizontal de privilégios ou exposição de ações administrativas a usuários não administrativos. Um usuário pode estar autenticado corretamente, mas ainda assim conseguir recuperar registros de outro cliente, atualizar objetos fora de seu escopo ou acessar funcionalidades destinadas apenas a funções internas ou privilegiadas. O impacto é geralmente direto: acesso não autorizado a dados de clientes, violação do isolamento entre locatários ou modificação de registros críticos para o negócio.
Exposição de Informações Sensíveis (CWE-200)
A exposição de informações sensíveis continua sendo uma das categorias de falhas mais frequentes em avaliações SOC 2. Ela abrange situações em que uma aplicação retorna ou revela dados que não deveriam estar disponíveis para o usuário solicitante ou para terceiros.
Em produtos SaaS, isso geralmente inclui respostas de API que expõem campos excessivos, identificadores internos que facilitam a enumeração de objetos, dados de configuração vazados ou tokens e segredos que aparecem em logs ou saídas de depuração. Mesmo quando os dados expostos não permitem o comprometimento imediato da conta, eles frequentemente viabilizam ataques subsequentes ao ajudar invasores a entender a estrutura da conta, a arquitetura interna ou as convenções de nomenclatura de recursos. Em plataformas SaaS multilocatárias, essas falhas podem escalar de uma exposição isolada para vazamentos de dados voltados ao cliente.
Exposição de Informações por meio de Mensagens de Erro (CWE-209)
O tratamento detalhado de erros é outra descoberta recorrente em testes de penetração relacionados ao SOC 2. As aplicações frequentemente revelam rastros de pilha (stack traces), erros de banco de dados, caminhos internos ou detalhes sobre a validação do backend quando condições inesperadas ocorrem.
No contexto SaaS, esses detalhes ajudam invasores a mapear serviços internos, identificar pilhas tecnológicas e distinguir entre falhas de validação, falhas de autorização e recursos inexistentes. Isso reduz a incerteza durante a exploração e facilita o refinamento de ataques contra funcionalidades expostas. A divulgação de erros raramente causa um comprometimento por si só, mas frequentemente torna vulnerabilidades mais graves mais fáceis de explorar.
Discrepância Observável (CWE-203)
Discrepâncias observáveis ocorrem quando a aplicação revela diferenças significativas de comportamento dependendo do estado interno. A diferença pode aparecer no corpo da resposta, no código de status HTTP, no tempo de resposta ou na redação do erro.
Em plataformas SaaS, essas discrepâncias frequentemente auxiliam na enumeração de usuários, locatários ou recursos. Por exemplo, um fluxo de redefinição de senha pode responder de forma diferente para contas válidas e inválidas, ou uma busca de objeto pode revelar se um registro existe, mesmo quando ele deveria permanecer oculto. Essas fraquezas ajudam invasores a identificar alvos válidos e preparar ataques mais precisos contra usuários, locatários ou fluxos de trabalho administrativos.
Uso de Algoritmo Criptográfico Quebrado ou Arriscado (CWE-327)
As descobertas criptográficas em ambientes SOC 2 tendem a envolver algoritmos obsoletos, conjuntos de cifras fracos, escolhas de protocolos inseguros ou uso inadequado de primitivas criptográficas.
Para aplicações SaaS, o impacto não se limita à segurança de transporte. Uma criptografia fraca pode afetar o gerenciamento de sessões, a geração de tokens, o armazenamento de segredos ou a proteção de dados de clientes em repouso. Na prática, isso pode significar que dados sensíveis são mais fáceis de descriptografar, tokens são mais previsíveis do que o pretendido ou configurações criptográficas legadas enfraquecem controles de segurança que, de outra forma, seriam robustos. Em ambientes orientados à conformidade, essas questões são especialmente relevantes porque a criptografia pode existir, mas não no nível de garantia que o controle deveria proporcionar.
Verificação Insuficiente da Autenticidade dos Dados (CWE-345)
A CWE-345 reflete falhas em verificar adequadamente se dados, tokens, solicitações ou asserções podem ser confiáveis.
Em sistemas SaaS, verificações de autenticidade insuficientes podem permitir que invasores manipulem o estado da aplicação, repitam solicitações que parecem legítimas ou abusem de pontos de integração entre serviços. Se a aplicação aceita dados sem verificar sua origem e integridade, invasores podem conseguir contornar fluxos de trabalho pretendidos ou injetar estados não confiáveis em ações de conta, fluxos de faturamento ou operações de escopo de locatário.
Redirecionamento de URL para Site Não Confiável ('Open Redirect') (CWE-601)
Os redirecionamentos abertos são frequentemente subestimados, mas continuam relevantes em ambientes SOC 2 devido à frequência com que as plataformas SaaS dependem de fluxos de login, links de convite, redirecionamentos de provedores de identidade e jornadas de integração em várias etapas.
Um redirecionamento aberto permite que invasores abusem de um domínio de aplicação confiável para enviar usuários a um destino malicioso. Por si só, isso pode parecer irrelevante. Na prática, pode dar suporte a phishing, roubo de tokens ou ataques de redirecionamento contra usuários que confiam no domínio da plataforma. Em produtos SaaS, onde a identidade e o acesso à conta são centrais, falhas de redirecionamento podem se tornar parte de cenários mais eficazes de coleta de credenciais ou roubo de sessão.
Expiração Insuficiente de Sessão (CWE-613)
As fraquezas no gerenciamento de sessão continuam sendo altamente relevantes em aplicações autenticadas. A CWE-613 abrange situações em que as sessões permanecem válidas por mais tempo do que deveriam, não são invalidadas quando o estado da conta muda ou persistem após o logout ou alterações de credenciais.
Para aplicações SaaS, a expiração fraca de sessão aumenta o valor de material de sessão roubado ou vazado. Uma sessão de navegador comprometida, uma estação de trabalho compartilhada ou um token interceptado podem continuar a fornecer acesso muito tempo depois de terem sido invalidados. Em ambientes administrativos multiusuário, a CWE-613 pode expor faturamento, dados de clientes, configurações operacionais ou controles administrativos a usuários não autorizados.
Bypass de Autorização por Chave Controlada pelo Usuário (CWE-639)
A CWE-639 é particularmente importante em sistemas SaaS orientados por API. Ela ocorre quando o acesso a um recurso é determinado por um identificador controlado pelo usuário — como um ID de conta, ID de fatura, ID de documento ou referência de locatário — sem verificar se o solicitante está autorizado a usar esse identificador.
Na prática, esta é uma das formas mais claras de falha no isolamento de dados do cliente. Os invasores modificam uma referência de objeto em uma solicitação e recuperam ou manipulam os dados de outro cliente porque o backend confia no identificador sem impor a propriedade. Em ambientes SOC 2, esse tipo de falha é especialmente grave porque mina diretamente uma das expectativas de segurança mais importantes no SaaS: a de que um cliente não pode acessar os recursos de outro cliente.
Falha no Mecanismo de Proteção (CWE-693)
A falha no mecanismo de proteção é uma categoria ampla, mas, nos testes SOC 2, ela geralmente reflete um padrão familiar: as equipes implementaram controles, mas eles não se comportam de forma consistente em toda a aplicação.
Em sistemas SaaS, isso pode incluir verificações ausentes em endpoints específicos, aplicação inconsistente de restrições de função, camadas de validação que podem ser contornadas, endurecimento incompleto ou dependência de restrições de frontend sem controles de backend equivalentes. Essas fraquezas são importantes porque criam lacunas entre o modelo de segurança pretendido e o modelo de aplicação real.
Por que essas descobertas são importantes em ambientes SaaS
Em conjunto, essas CWEs descrevem os tipos de falhas que mais importam em aplicações com escopo SOC 2. Elas não tratam principalmente de comprometimento não autenticado de sistemas obviamente expostos. Mais frequentemente, revelam como uma conta legítima, um fluxo de trabalho confiável ou um componente de aplicação parcialmente protegido pode ser abusado de maneiras que violam o isolamento do locatário, expõem dados confidenciais ou contornam os controles pretendidos.
É por isso que os testes de penetração SOC 2 frequentemente revelam problemas dentro de áreas autenticadas de aplicações SaaS. A autenticação pode estar presente e os controles de perímetro podem estar em vigor, mas a verdadeira questão é se a aplicação impõe consistentemente limites de confiança assim que um usuário já está dentro.
Principais Vetores de Ataque em Testes de Penetração SOC 2
Uma das observações mais importantes dos testes de penetração SOC 2 é que muitas vulnerabilidades envolvem usuários autenticados, em vez de invasores não autenticados.
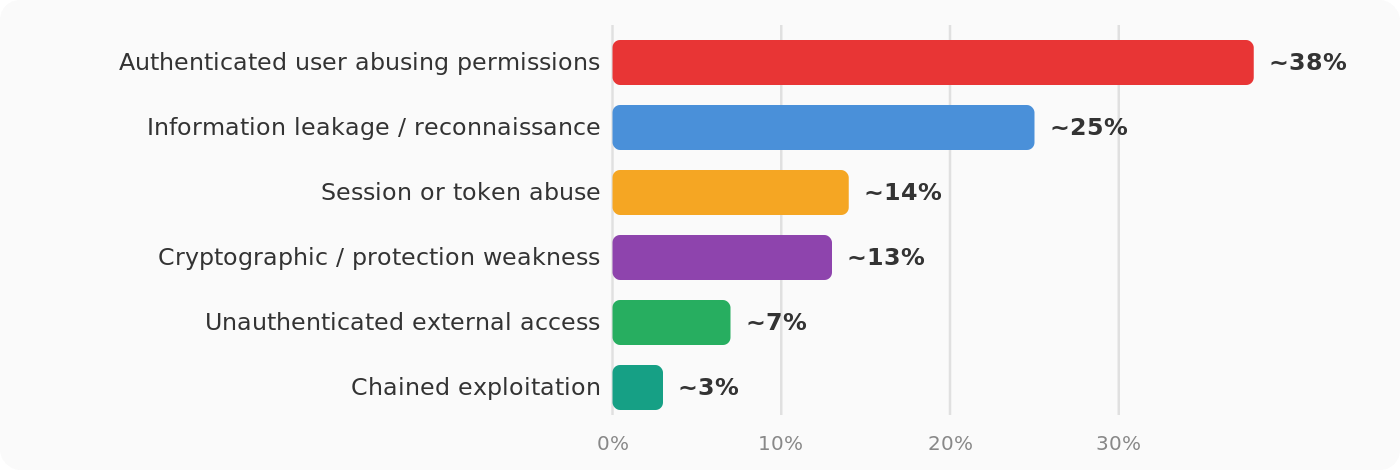
Como mostrado no gráfico acima, a maior parte das descobertas envolve usuários autenticados abusando de permissões dentro do sistema. Esta categoria representa aproximadamente 38% das vulnerabilidades identificadas.
Este padrão reflete a natureza das aplicações SaaS e corporativas modernas. Os mecanismos de autenticação são frequentemente implementados corretamente, mas a lógica de autorização pode não aplicar de forma consistente o que os usuários têm permissão para fazer após o login. Cenários comuns incluem a manipulação de identificadores de objetos em solicitações de API para acessar dados de outro usuário, contornar restrições de função ou realizar operações que deveriam exigir privilégios elevados.
O segundo maior grupo de descobertas envolve vazamento de informações e vulnerabilidades relacionadas ao reconhecimento, representando aproximadamente 25% dos problemas em avaliações SOC 2. Essas fragilidades expõem informações que ajudam invasores a entender o comportamento do sistema e identificar novas oportunidades de ataque.
Cerca de 14% das descobertas em SOC 2 envolvem abuso de sessão ou token, destacando a importância do gerenciamento seguro do ciclo de vida da sessão em ambientes SaaS autenticados.
Outra parcela notável das descobertas, cerca de 13%, refere-se a fragilidades criptográficas ou de proteção, onde os controles existem, mas não oferecem o nível de garantia pretendido na prática.
O que os testes de penetração SOC 2 revelam sobre a segurança de aplicações modernas
As vulnerabilidades descobertas durante os testes de penetração SOC 2 fornecem insights sobre como os controles de segurança se comportam sob condições adversas.
Em muitas organizações, controles de segurança básicos, como criptografia, autenticação e proteções de perímetro, já estão implementados. Como resultado, os testes de penetração raramente revelam sistemas completamente expostos ou a ausência total de controles de segurança.
Em vez disso, as vulnerabilidades mais comuns surgem dentro dos limites das aplicações confiáveis. Os mecanismos de segurança podem existir, mas são implementados de forma inconsistente em diferentes serviços ou endpoints. As verificações de autorização podem variar entre APIs e interfaces de usuário. Novos recursos da aplicação podem contornar padrões de segurança estabelecidos.
Essas fragilidades são difíceis de detectar apenas por meio de ferramentas automatizadas ou varredura de vulnerabilidades e, normalmente, só se tornam visíveis quando os sistemas são examinados por meio de testes adversários que analisam fluxos de trabalho reais da aplicação.
Muitos desses padrões também aparecem fora de avaliações voltadas para conformidade; para uma visão mais ampla, veja nosso artigo sobre descobertas comuns em testes de penetração.
Conclusão
Embora os requisitos SOC 2 não exijam explicitamente testes de penetração, os testes de segurança ofensiva são comumente usados para apoiar os Critérios de Serviços de Confiança (Trust Services Criteria). O teste de penetração frequentemente complementa o processo mais amplo de avaliação de risco, não apenas identificando vulnerabilidades potenciais, mas também demonstrando como elas se comportam sob condições adversas.
Além disso, longe de focar apenas em explorações técnicas, os testes de penetração frequentemente revelam problemas práticos na forma como as aplicações aplicam o controle de acesso, gerenciam permissões de usuário e lidam com dados sensíveis. Muitos desses problemas surgem em áreas autenticadas das aplicações, onde usuários legítimos podem interagir com os sistemas de maneiras que não foram previstas durante o desenvolvimento.
Demonstrar controles de segurança eficazes é uma parte crucial para atingir os objetivos de conformidade SOC 2. Ao identificar vulnerabilidades complexas, avaliar a eficácia dos controles e fornecer insights para remediação, Teste de penetração SOC 2 ajuda a demonstrar que as organizações implementaram corretamente medidas de segurança robustas.




