As descobertas de testes de intrusão PCI DSS geralmente apontam para um conjunto restrito de problemas em um ambiente de alta consequência. O número de vulnerabilidades identificadas tende a ser menor do que em testes de intrusão mais amplos, mas as descobertas remanescentes tendem a incidir sobre controles essenciais para a segurança de pagamentos: segmentação, controle de acesso, autenticação, proteção de credenciais e tratamento criptográfico de dados do titular do cartão.
Em nossas avaliações de pentest PCI de 2025, os projetos tiveram uma média de 3,1 vulnerabilidades, embora mais de um terço das descobertas tenham sido classificadas como Altas ou Críticas, o que é exatamente o padrão esperado de uma avaliação PCI focada em controles.
O artigo a seguir analisa as fraquezas de segurança identificadas durante testes de intrusão motivados pela conformidade com o PCI DSS, realizados pela Blaze Information Security em 2025. Essas descobertas fazem parte do nosso Relatório Anual de Testes de Intrusão de 2025 e baseiam-se em fraquezas que nossos testadores de intrusão validaram durante trabalhos manuais avançados, em vez de inferências extraídas apenas de scanners ou ferramentas automatizadas.
O que os Pentests PCI DSS Geralmente Validam
PCI DSS as avaliações são orientadas pelo escopo do CDE. Nossas avaliações focadas em PCI consistem principalmente em testes de segurança de aplicações, testes de intrusão em infraestrutura e rede, validação de segmentação PCI e, em muitos casos, testes explícitos de segmentação de rede. Esse escopo reflete o propósito prático do exercício: validar não apenas a segurança das aplicações conectadas ao pagamento, mas também os limites de rede, caminhos administrativos e a separação técnica que definem o escopo e a proteção de todo o ambiente de dados do titular do cartão.
Para auditores e responsáveis pela conformidade, esta é a principal distinção em relação a um pentest geral. O teste PCI não tem como objetivo fornecer um panorama amplo de todos os problemas de aplicação na organização. Ele visa testar se os sistemas no escopo dos dados do titular do cartão estão devidamente protegidos e se os controles usados para limitar o acesso a esse ambiente estão operando de forma eficaz. As descobertas neste contexto, portanto, têm impacto direto tanto no risco de segurança quanto na garantia de conformidade. Um pentest geral pode fornecer uma visão ampla do risco de aplicação e infraestrutura, enquanto um trabalho de PCI é projetado para determinar se os sistemas no escopo estão protegidos sob os padrões de segurança PCI relevantes e os requisitos PCI DSS.
Devido a esse escopo mais restrito, as descobertas de PCI tendem a dizer menos sobre tudo no ambiente e mais sobre se os sistemas críticos dentro ou ao redor do CDE estão protegidos da maneira que a organização acredita que estão. É por isso que realizar testes de intrusão PCI trata menos de cobertura ampla e mais de validar os controles que definem escopo, limites de confiança e acessibilidade.
Severidade e Volume de Descobertas
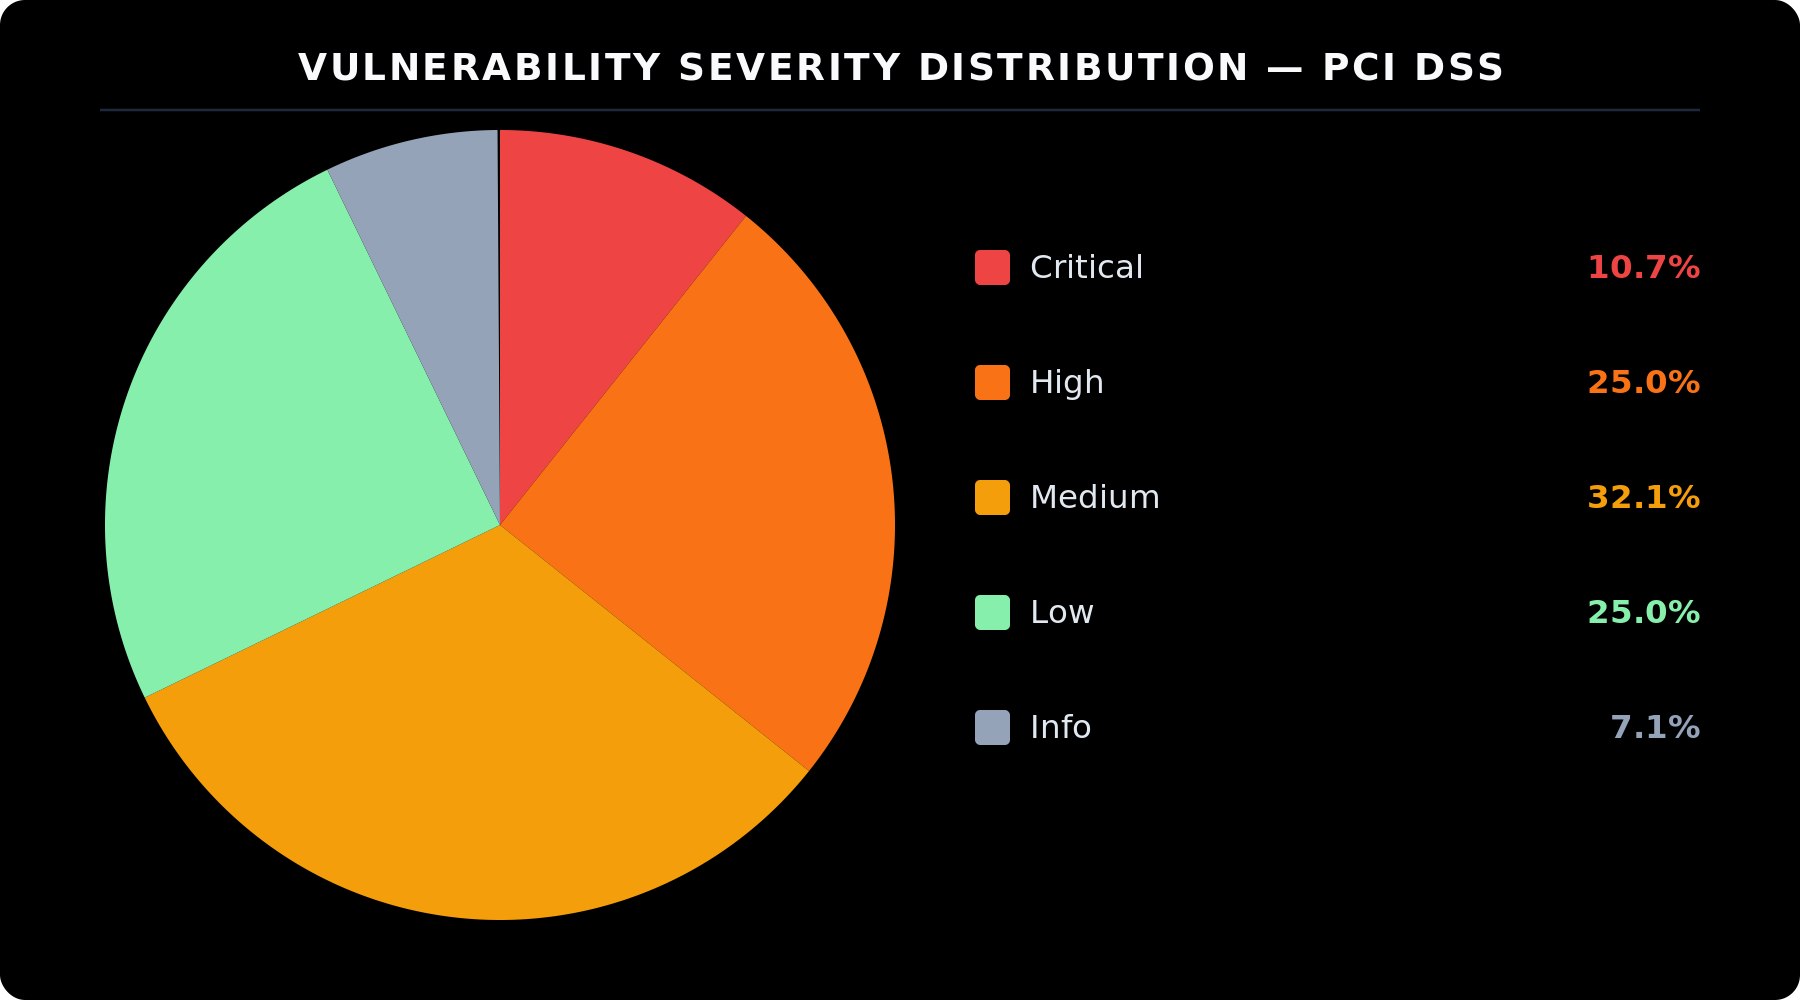
O perfil PCI é melhor compreendido como menor volume e maior consequência. Trabalhos de pentest mais amplos na análise da Blaze tiveram uma média de 4,99 vulnerabilidades por projeto, com 13,5% das descobertas classificadas como Altas ou Críticas. As avaliações PCI tiveram uma média de 3,1 vulnerabilidades por projeto, mas 35,7% das descobertas foram Altas ou Críticas.
Esse padrão é consistente com uma avaliação de conformidade de escopo restrito. Uma vez que o teste é limitado ao CDE e aos controles ao seu redor, descobertas de menor valor desaparecem, e os problemas restantes têm maior probabilidade de afetar diretamente a eficácia dos controles. Para as equipes de conformidade, isso significa que a severidade importa mais do que a contagem bruta. Algumas descobertas ligadas à segmentação, criptografia ou acesso privilegiado podem ter mais significado para a auditoria do que uma lista mais longa de problemas de aplicação de menor severidade fora de um limite regulamentado, especialmente quando essas fraquezas afetam sistemas críticos ou expõem lacunas de segurança materiais.
Em comparação com outros trabalhos voltados para conformidade, o PCI também é mais concentrado. Na mesma análise, avaliações de pentest SOC 2 tiveram uma média de 7,0 vulnerabilidades por projeto e as avaliações ISO 27001 tiveram uma média de 11,67, com ambos os perfis inclinando-se mais para o uso indevido autenticado, manipulação de sessão e consistência de autorização dentro de ambientes de aplicação mais amplos. O PCI é mais restrito e as descobertas são correspondentemente mais concentradas em torno de controles do ambiente de pagamento.
As Descobertas Mais Comuns do PCI DSS
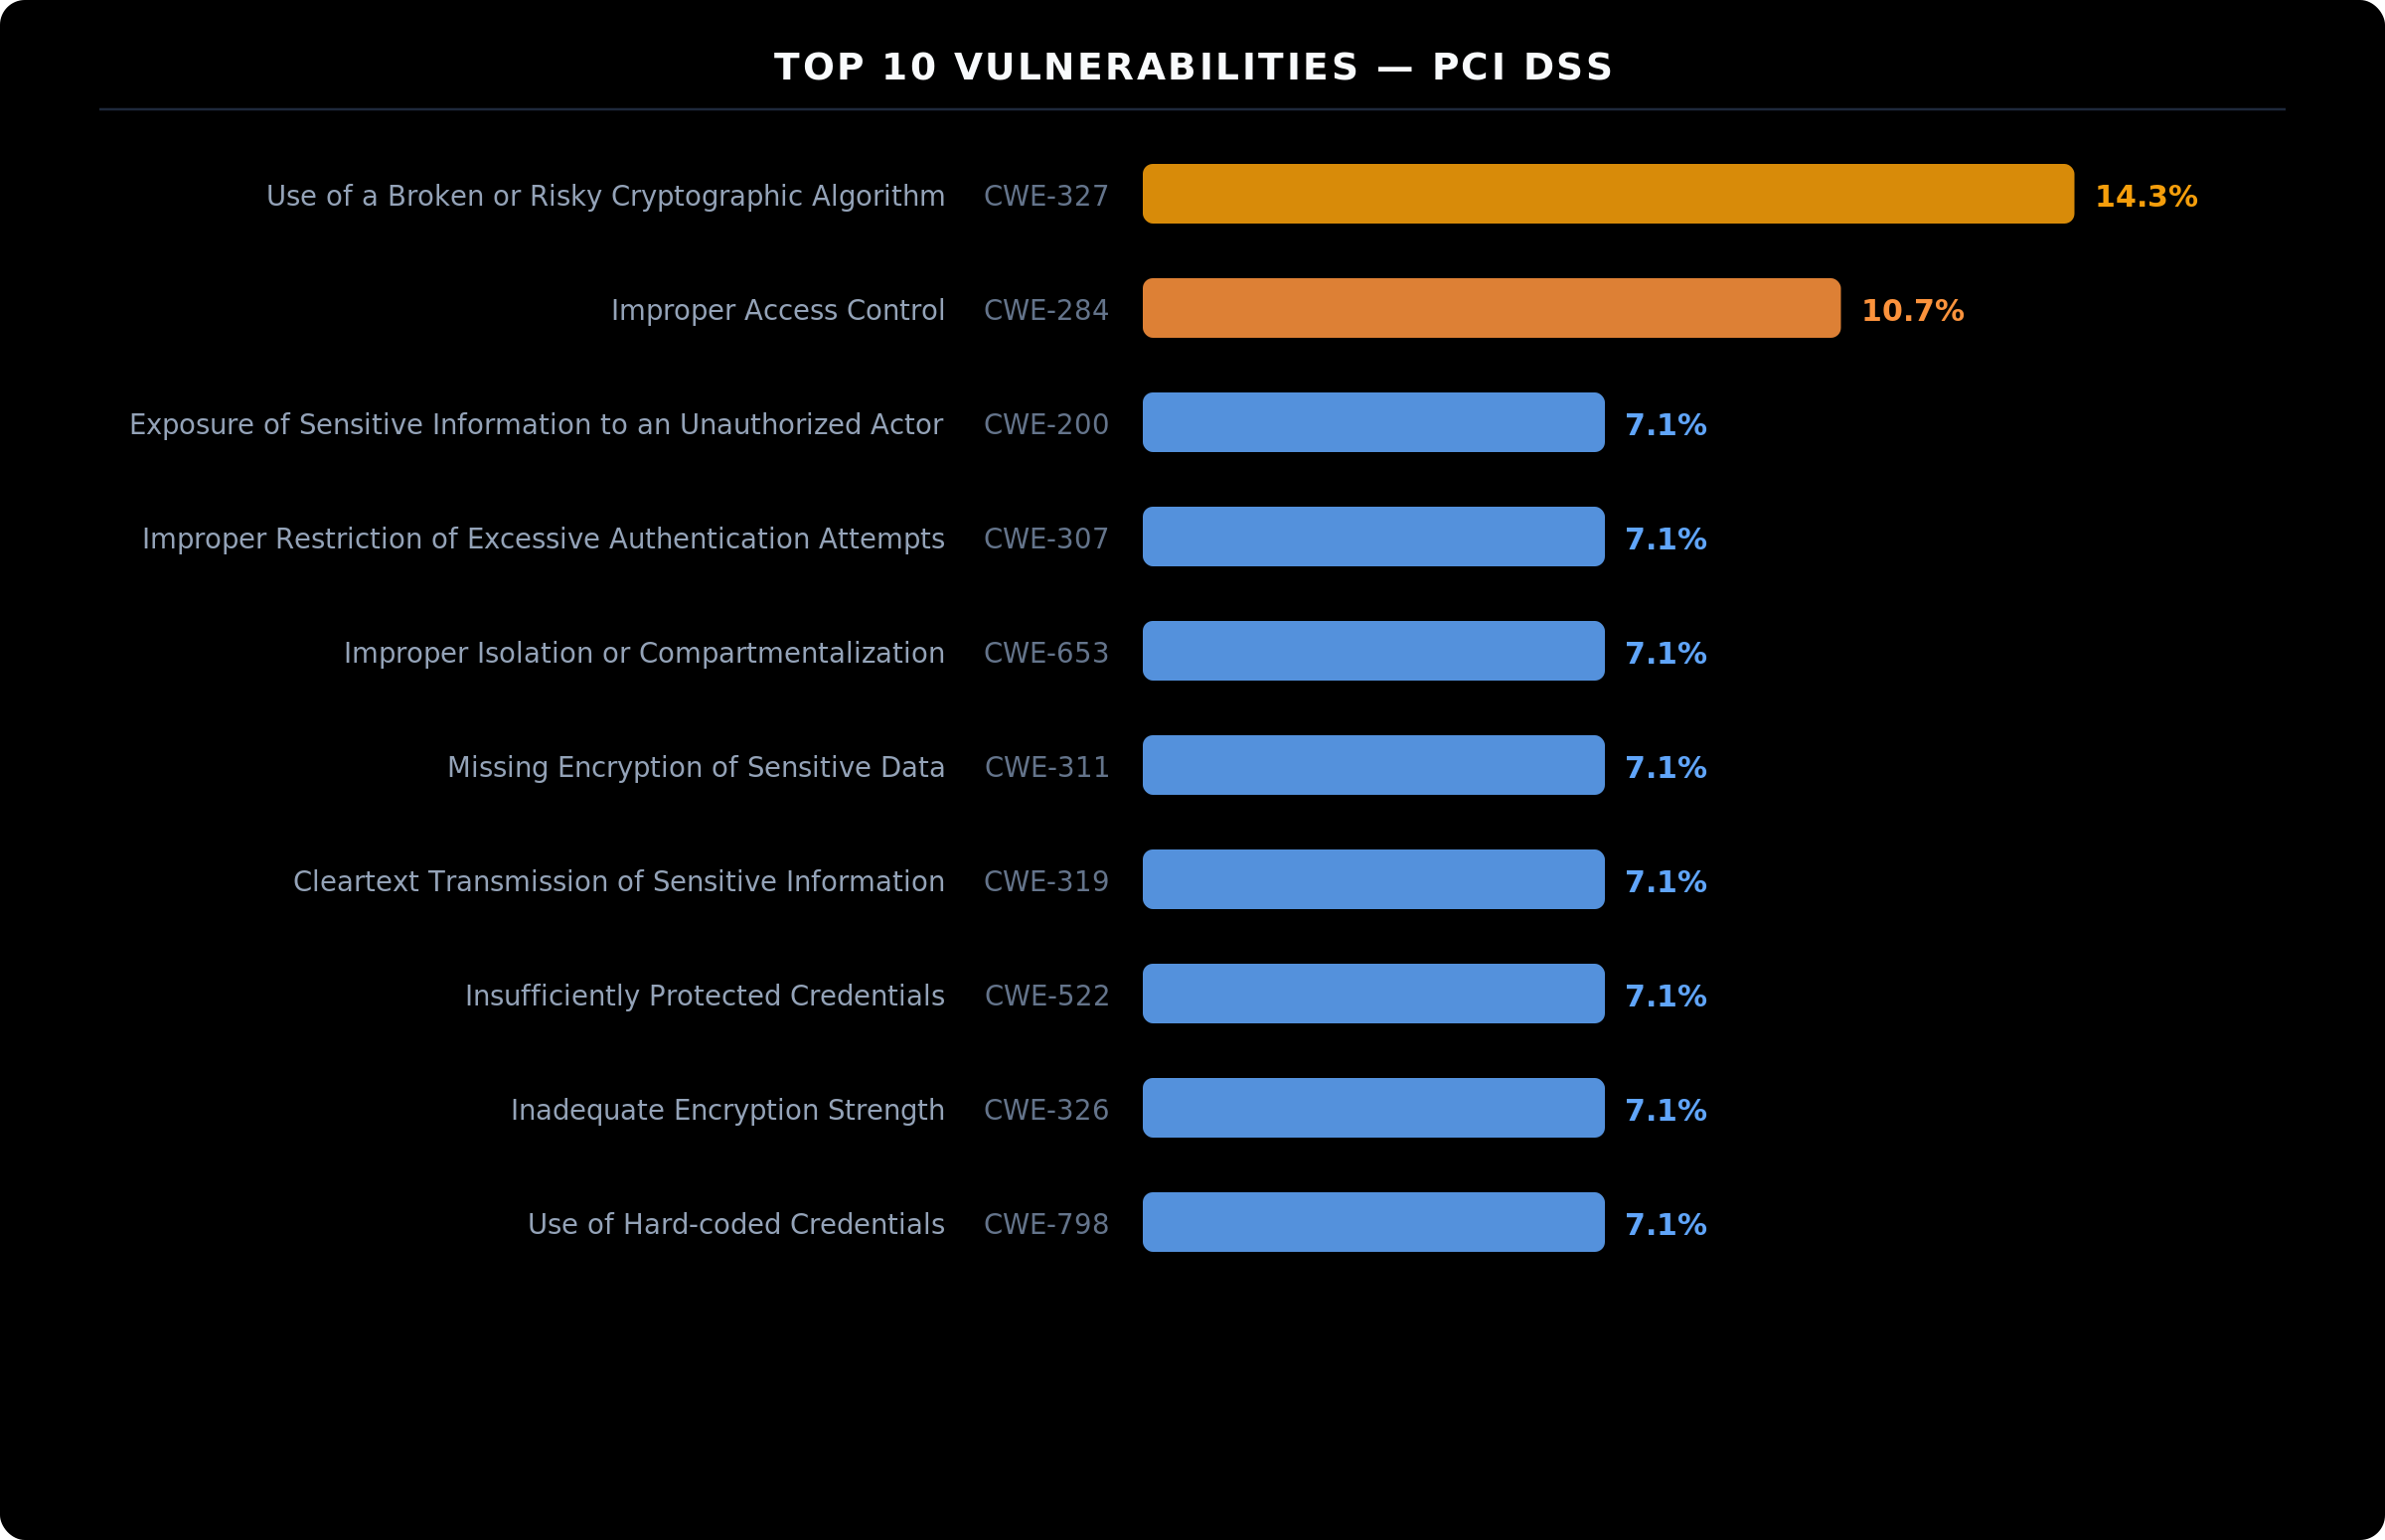
A principal descoberta de PCI na análise da Blaze foi a CWE-327: Uso de Algoritmo Criptográfico Quebrado ou Arriscado, seguida pela CWE-284: Controle de Acesso Impróprio e CWE-200: Exposição de Informações Sensíveis a um Ator Não Autorizado. Outros problemas recorrentes incluíram restrição imprópria de tentativas de autenticação, isolamento ou compartimentação inadequados, falta de criptografia de dados sensíveis, transmissão em texto simples, credenciais insuficientemente protegidas, força de criptografia inadequada e credenciais codificadas (hard-coded).
Essas descobertas geralmente se agrupam em quatro temas de controle:
- proteção criptográfica que existe, mas não é consistentemente sólida
- restrições de acesso que são definidas, mas nem sempre aplicadas corretamente
- manuseio de dados sensíveis que permanece mais flexível do que o pretendido
- segmentação que parece mais forte no papel do que na prática
As fraquezas criptográficas indicam lacunas na seleção de protocolos, gerenciamento de chaves, manuseio de certificados ou força de criptografia. As fraquezas no controle de acesso apontam para falhas na determinação de quem pode acessar sistemas conectados a pagamentos e sob quais condições. A exposição de informações sensíveis aponta para vazamentos que podem comprometer os controles de confidencialidade. A fraqueza no isolamento e na compartimentação aponta para falhas de segmentação ou limites de escopo frágeis.
A proeminência de problemas criptográficos é especialmente importante. A análise de PCI da Blaze observa que a criptografia geralmente está presente, mas nem sempre é aplicada de forma correta ou consistente, particularmente no gerenciamento de chaves, seleção de protocolos e manuseio de certificados. Para as equipes de conformidade, isso significa que a questão não é simplesmente se a criptografia existe como um controle declarado, mas se ela é implementada de uma maneira que realmente suporte os objetivos do PCI em produção.
As fraquezas no controle de acesso também assumem um significado mais específico no PCI do que em testes de aplicação genéricos. Em testes mais amplos, tais descobertas geralmente se referem a autorizações inconsistentes dentro de uma aplicação; em ambientes PCI, os mesmos problemas aparecem frequentemente em serviços relacionados a pagamentos, interfaces administrativas, ferramentas de suporte ou caminhos confiáveis para o CDE, o que torna a descoberta menos sobre um erro de permissão restrito e mais sobre se o ambiente está realmente restringindo o acesso a sistemas sensíveis.
Principais Vetores de Ataque
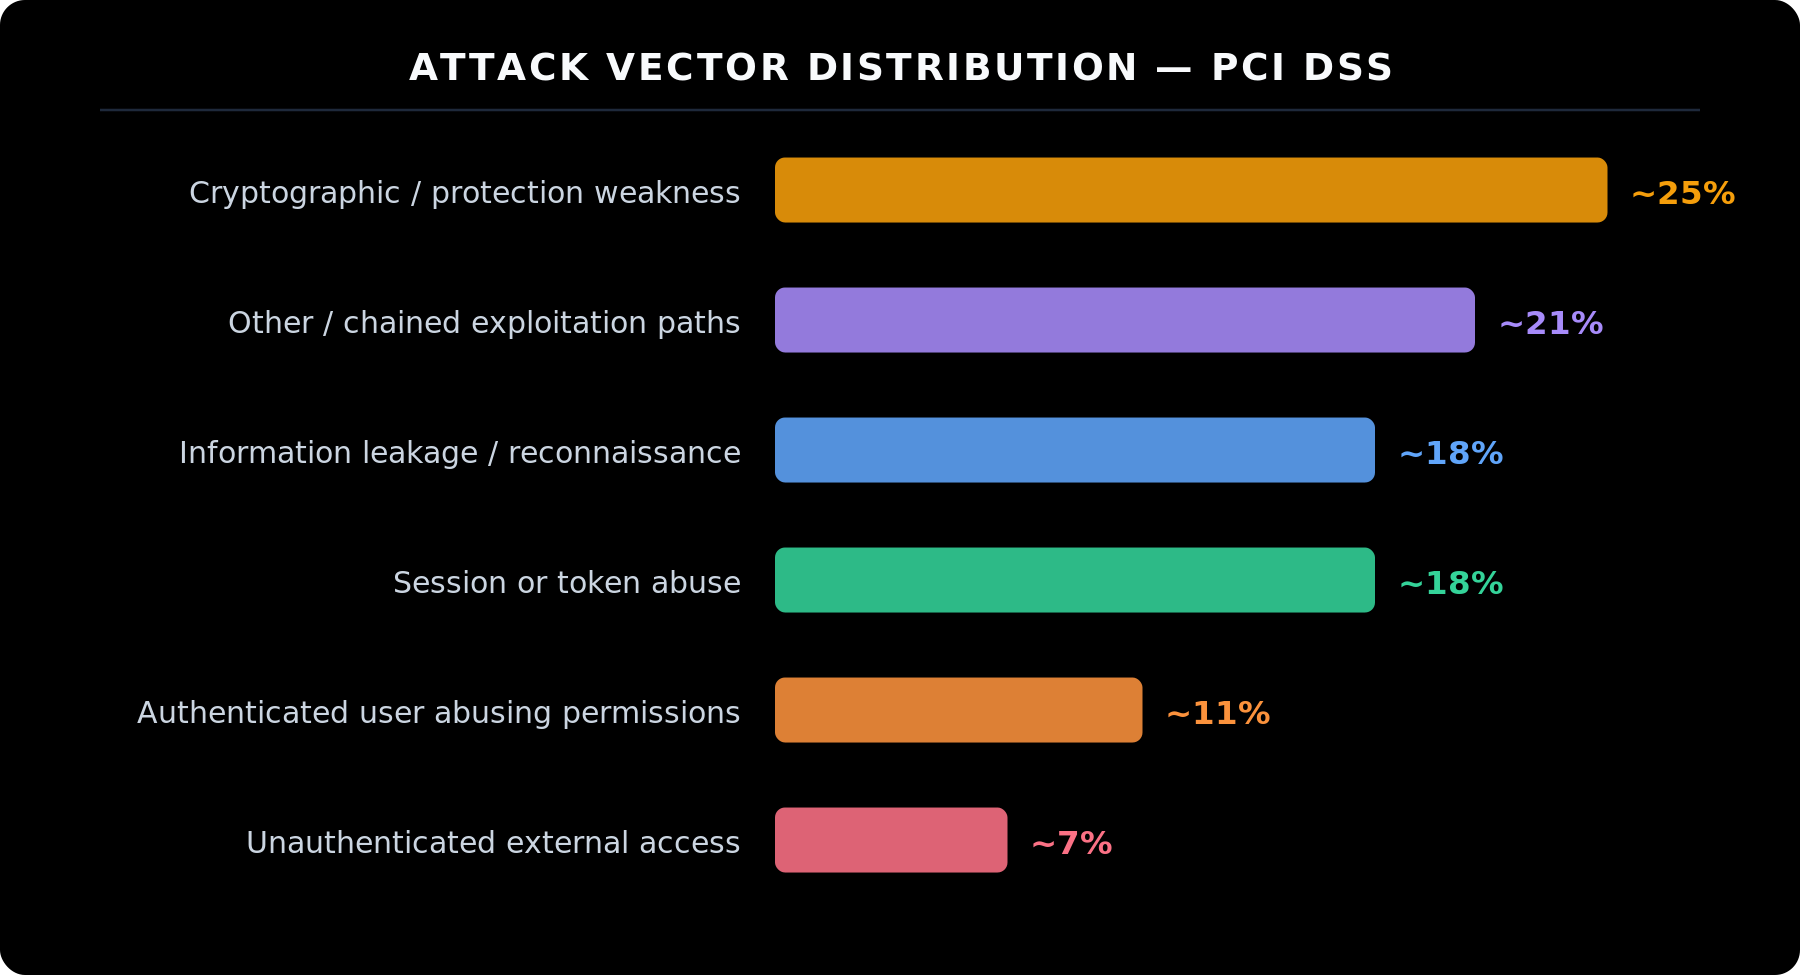
A distribuição dos vetores de ataque PCI reforça o mesmo cenário orientado a controles. Em nossa análise de 2025, a maior categoria foi a de fraqueza criptográfica ou de proteção, com 25%, seguida por vazamento de informações ou reconhecimento com 18%, abuso de sessão ou token e abuso de permissões de usuários autenticados com cerca de 11%, e acesso externo não autenticado com 7%, sendo o restante composto por caminhos de exploração encadeados ou outros. Tal distribuição sugere que os ambientes PCI não são dominados por falhas óbvias de "porta aberta" totalmente não autenticadas; o padrão mais comum é a degradação de controles dentro ou ao redor de limites confiáveis, onde fraquezas menores na proteção, no manuseio de informações ou no controle de sessão podem ser combinadas em um caminho mais sério para os dados do titular do cartão.
Do ponto de vista de garantia, a exploração encadeada é particularmente importante porque significa que descobertas aparentemente moderadas ainda podem ter alta importância de controle quando consideradas em conjunto. Um problema de manuseio de certificados, um vazamento de informações e um caminho administrativo excessivamente permissivo podem parecer gerenciáveis por conta própria, mas, coletivamente, podem indicar que o ambiente não está aplicando seus limites de confiança conforme o pretendido.
O Que Essas Descobertas Geralmente Significam
As descobertas de PCI geralmente revelam menos sobre falhas de perímetro e mais sobre se o modelo de proteção do ambiente está funcionando conforme o pretendido. Em muitos casos, o problema não é a inexistência de um controle, mas o fato de que o controle é implementado de forma inconsistente, aplicado incorretamente ou distribuído de maneira desigual entre serviços e interfaces. Esse padrão aparece em trabalhos voltados para conformidade de forma mais ampla, onde ambientes com escopo definido raramente falham porque os controles estão ausentes, mas sim porque o comportamento do controle falha em fluxos de trabalho reais.
Em termos práticos, as questões recorrentes são diretas: se o CDE é mais restrito no papel do que na operação, se os caminhos confiáveis ou privilegiados são mais amplos do que o pretendido, se os controles relacionados à criptografia são aplicados de forma consistente em todo o tráfego relevante e se uma descoberta aponta para um defeito local ou para um padrão de implementação mais amplo. Essas perguntas costumam ser mais úteis do que uma simples contagem de defeitos, pois determinam se as equipes podem remediar vulnerabilidades de segurança localmente ou se o problema reflete uma fraqueza maior na configuração, nos padrões ou na arquitetura.
Conclusão
As avaliações de segurança PCI ajudam a demonstrar se os controles que protegem os dados do titular do cartão funcionam conforme o esperado quando testados ativamente. As descobertas de PCI mais comuns que nossos testadores de penetração identificaram no ano passado concentraram-se em implementação criptográfica, controle de acesso, exposição de dados confidenciais, segmentação e proteção de credenciais. Esses não são problemas periféricos. Eles estão diretamente ligados aos controles que definem se um ambiente com escopo PCI é, de fato, restrito, criptografado e defensável.
O valor prático do engajamento PCI não reside apenas em revelar fraquezas, mas em ajudar as organizações a remediar vulnerabilidades de segurança, fechar lacunas materiais de segurança e manter a conformidade com o PCI ao longo do tempo. Um exercício de PCI útil, portanto, faz mais do que apenas marcar uma caixa em uma jornada de conformidade com o PCI DSS. Ele ajuda a identificar fraquezas de segurança nos sistemas e limites mais importantes, e oferece às organizações uma base mais sólida para decidir como remediar vulnerabilidades de segurança, realizar testes de penetração PCI novamente quando necessário, e garantir a conformidade por meio de ações corretivas validadas, em vez de apenas suposições.
Perguntas frequentes
Quais são as descobertas mais comuns em testes de penetração PCI DSS?
As descobertas mais comuns em testes de penetração PCI foram CWE-327 (Uso de Algoritmo Criptográfico Quebrado ou Arriscado), CWE-284 (Controle de Acesso Impróprio) e CWE-200 (Exposição de Informações Confidenciais a um Ator Não Autorizado). Outras descobertas recorrentes incluíram criptografia ausente ou fraca, transmissão em texto simples, credenciais insuficientemente protegidas, credenciais codificadas (hard-coded) e isolamento ou compartimentação inadequados.
Por que os testes de penetração PCI DSS geralmente encontram menos problemas do que testes de penetração mais amplos?
Os testes PCI DSS são normalmente estruturados em torno do ambiente de dados do titular do cartão (CDE) e dos sistemas conectados a ele, em vez de uma combinação mais ampla de aplicações e infraestrutura. Esse escopo mais restrito reduz o número total de descobertas e direciona a atenção para sistemas relacionados a pagamentos, controles de segmentação e limites de confiança.
Uma lista curta de descobertas de PCI significa que o ambiente é de baixo risco?
Não. Os projetos de PCI nesta análise tiveram uma média de 3,1 vulnerabilidades, mas 35,7% das descobertas foram classificadas como Altas ou Críticas. Em ambientes PCI, um pequeno número de fraquezas ainda pode ser significativo se afetar a criptografia, a segmentação, as credenciais ou o acesso ao CDE.
Por que as fraquezas criptográficas são tão proeminentes nas descobertas de PCI DSS?
Porque os ambientes de pagamento dependem fortemente de transporte seguro e proteção robusta dos dados do titular do cartão. A análise de PCI observa que a criptografia geralmente está presente, mas nem sempre é implementada de forma correta ou consistente, especialmente no gerenciamento de chaves, na seleção de protocolos e no manuseio de certificados.
Por que as descobertas de segmentação são tão importantes nos testes de penetração PCI DSS?
A segmentação é fundamental para o PCI porque determina se o CDE está realmente isolado. A seção de PCI observa que os testes incluem a validação de segmentação PCI especificamente porque falhas de segmentação podem ter impacto imediato na conformidade e tornar os sistemas de pagamento mais acessíveis do que o pretendido.
O que as equipes devem revisar antes de realizar testes de penetração PCI?
Antes de realizar testes de penetração PCI, as equipes devem confirmar o escopo do CDE, identificar aplicações e infraestrutura conectadas a pagamentos, revisar as premissas de limites e verificar quais caminhos administrativos e conexões confiáveis podem afetar a exposição dos dados do titular do cartão. Essa preparação é importante porque os requisitos de teste de penetração PCI dependem fortemente de um escopo preciso e da compreensão de onde os controles devem separar o CDE do restante do ambiente.
Qual é o papel da metodologia e do processo nos testes de PCI?
A metodologia e o processo de teste de intrusão são fundamentais porque o trabalho de PCI não se trata apenas de uma varredura exploratória ampla, mas sim de validar como os sistemas no escopo, os limites de confiança e os controles de acesso se comportam sob testes ativos. O teste de intrusão manual continua sendo essencial, pois algumas das descobertas mais importantes nesses ambientes são difíceis de serem interpretadas corretamente por ferramentas automatizadas sem o devido contexto.
Como as organizações devem escolher um fornecedor de teste de intrusão para trabalhos de PCI?
Um fornecedor de teste de intrusão que suporte trabalhos de PCI deve ser capaz de testar mais do que apenas endpoints voltados para o público. O trabalho precisa abranger aplicações conectadas a pagamentos, controles de limite, caminhos administrativos confiáveis e premissas de segmentação de uma forma que produza descobertas úteis para remediação e garantia, e não apenas uma lista de verificação de falhas isoladas.




