
Numa era em que os cuidados de saúde se cruzam cada vez mais com a tecnologia, a vulnerabilidade do setor a ameaças cibernéticas tornou-se mais evidente. Um relatório de 2023 do Cyber Security Breaches Survey do Reino Unido revelou que 49% das empresas e 44% das instituições de caridade procuraram orientação externa sobre cibersegurança no último ano, refletindo uma maior consciencialização e uma postura proativa face às ameaças cibernéticas. O setor da saúde sofreu uma média de 1.684 ataques por semana apenas no primeiro trimestre de 2023, o que representa um aumento de 22% em relação ao ano anterior e torna-o o terceiro setor mais visado a nível mundial.
As consequências destes ataques não são apenas digitais; têm um impacto tangível e adverso nas operações de saúde e na segurança dos pacientes. As estatísticas são claras: de acordo com o The HIPAA Journal, em dezembro de 2023, os incidentes de pirataria informática representaram uns expressivos 83,78% das 74 violações de dados ocorridas nesse mês no setor da saúde, comprometendo quase 11,3 milhões de registos de pacientes.
Mais recentemente, um ataque de ransomware ao Change Healthcare do UnitedHealth Group paralisou grande parte dos sistemas de processamento de pedidos de reembolso de seguros em todos os Estados Unidos. Poucos meses depois, o segundo maior grupo hospitalar dos EUA, a Ascension, sofreu um ciberataque que deixou os seus sistemas offline durante semanas, afetando as urgências, as cirurgias programadas e o acesso aos dados dos pacientes. Recentemente, foram canceladas operações em vários grandes hospitais de Londres após um ataque de ransomware a um fornecedor externo, a Synnovis, deixando os profissionais de saúde sem acesso a serviços de patologia.
Para elevar o nível de cibersegurança das aplicações e produtos de saúde digital, foram desenvolvidos os Critérios de Avaliação de Tecnologia Digital (DTAC) do National Health Service . Os testes de intrusão são um componente obrigatório do DTAC e funcionam como um mecanismo de defesa estratégico, simulando ciberataques para identificar e corrigir vulnerabilidades. Este artigo pretende esclarecer os requisitos dos Critérios de Avaliação de Tecnologia Digital do NHS relacionados com testes de intrusão, orientando os fornecedores de tecnologia de saúde para uma defesa proativa dos seus produtos.
O que é o NHS DTAC?
O Digital Technology Assessment Criteria (DTAC) do NHS é uma estrutura desenvolvida pelo National Health Service (NHS) no Reino Unido para garantir que novas tecnologias de saúde digital atendam a padrões rigorosos de qualidade, segurança clínica, proteção de dados, interoperabilidade e usabilidade.
Estabelecido no início de 2021, o DTAC foi concebido como uma resposta à rápida evolução e integração de soluções digitais na área da saúde. O seu principal objetivo é fornecer uma referência clara e consistente para avaliar tecnologias de saúde digital, garantindo que sejam adequadas para utilização no NHS e alinhadas com a meta de melhorar o atendimento ao paciente.
Uma breve visão geral do Digital Technology Assessment Criteria (DTAC)
O DTAC estabelece um conjunto de critérios que as tecnologias de saúde digital devem cumprir para serem consideradas para uso no NHS. Para fins deste artigo, focaremos na Seção C dos Critérios de Avaliação. Estes critérios estão categorizados em vários domínios principais:
- C1 – Segurança Clínica: As tecnologias devem demonstrar que não representam qualquer risco para a segurança do paciente e que cumprem as normas de segurança clínica e as atividades de gestão de risco clínico relevantes.
- C2 – Proteção de Dados: As tecnologias devem aderir a leis e regulamentos rigorosos de proteção de dados para garantir a confidencialidade e a integridade dos dados dos pacientes.
- C3 – Segurança Técnica: As tecnologias devem demonstrar robustez contra potenciais ameaças cibernéticas, garantindo a segurança e a resiliência dos sistemas de TI de saúde.
- C4 – Interoperabilidade: As tecnologias devem ser capazes de se integrar perfeitamente aos sistemas existentes do NHS, facilitando a troca de dados eficiente e sem erros.
Requisitos de testes de intrusão do NHS DTAC
O teste de intrusão é um requisito obrigatório do Digital Technology Assessment Criteria (DTAC) do NHS. Este artigo aprofunda os objetivos dos testes de intrusão dentro da estrutura do DTAC, delineando o seu propósito, metodologias e o papel fundamental na garantia da conformidade com o DTAC.
O teste de intrusão é um método de garantia de segurança técnica que envolve um ataque simulado a um sistema, aplicação ou a toda a infraestrutura de TI para identificar vulnerabilidades que entidades mal-intencionadas poderiam explorar. O principal objetivo do teste de intrusão é descobrir proativamente fraquezas de segurança para que possam ser corrigidas antes de serem exploradas por atacantes. Esta abordagem proativa ajuda a proteger dados sensíveis e a manter a integridade e a disponibilidade dos serviços de saúde.
Orientações do NHS sobre avaliações de testes de intrusão
Como parte do Data Security and Protection Toolkit (DSPT), o NHS enfatiza em suas diretrizes a importância de realizar testes de intrusão pelo menos anualmente. A orientação sugere que as organizações podem optar por terceirizar para especialistas comerciais, realizar os testes internamente ou estabelecer parcerias com outras organizações de saúde.
Ao definir o escopo do teste, ele deve incluir todos os servidores web utilizados pela organização, varreduras de vulnerabilidade e a garantia de que as senhas padrão nos componentes de rede sejam alteradas. O teste deve cobrir todas as estruturas de rede críticas, incluindo fazendas de servidores, para fornecer insights de segurança abrangentes.
Ao selecionar um fornecedor comercial de testes de intrusão, o NHS sugere que as organizações de saúde considerem os seguintes indicadores: escolha uma empresa membro aprovada pelo CREST, procure por testadores qualificados pelo CREST, pelo Tiger Scheme ou que sejam Líderes de Equipe CHECK, e certifique-se de que a organização possua certificação ISO 27001 e/ou 9001. Escrevemos um artigo abrangente que ajuda as organizações a selecionar o parceiro de teste de intrusão ideal para suas necessidades.
Tipos comuns de testes de intrusão
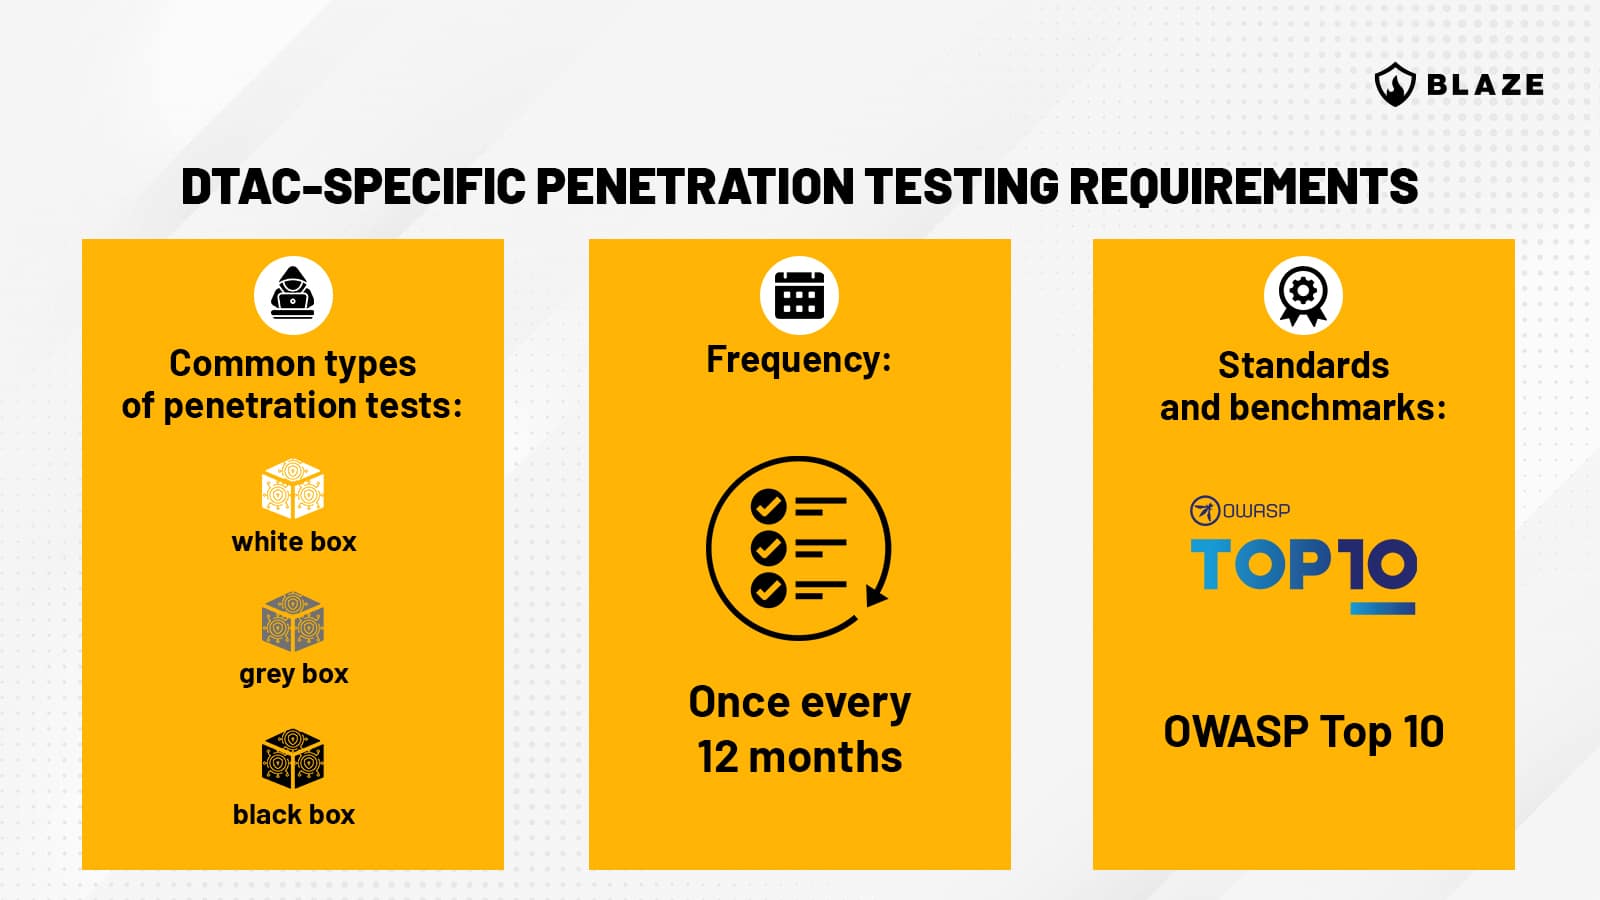
Os testes de intrusão podem ser classificados com base no nível de conhecimento que o testador possui sobre o sistema:
- Teste de caixa branca (White box): Os testadores possuem conhecimento total do sistema, incluindo acesso ao código-fonte, diagramas de arquitetura e outras documentações. Um teste de caixa branca não parece ser um requisito explícito imposto pelo DTAC, mas a revisão de código personalizada com foco em segurança faz parte do item C3.3. Avaliações de caixa branca são necessárias para o DiGA, um regulamento semelhante na Alemanha.
- Teste de caixa preta (Black box): Os testadores não possuem conhecimento prévio do sistema e devem descobrir vulnerabilidades exclusivamente a partir de uma perspectiva externa.
- Teste de caixa cinza (Grey box): Uma combinação de ambos, onde os testadores possuem conhecimento parcial do sistema, simulando o nível de acesso que um usuário privilegiado poderia ter. Geralmente, é a abordagem mais comum para testes de intrusão.
Requisitos de teste de intrusão específicos do DTAC
Para cumprir o ponto do DTAC C3.2, uma avaliação de pentest é obrigatória para garantir que as tecnologias de saúde digital sigam as melhores práticas de segurança da informação. Os requisitos específicos do DTAC incluem:
- Frequência e escopo: É necessária a realização de testes de penetração anuais, com um escopo abrangente que cubra todos os componentes críticos do sistema.
- Padrões e referências: Os testes de penetração devem atender a padrões e referências reconhecidos, como o Common Vulnerability Scoring System (CVSS), para avaliar a gravidade das vulnerabilidades, e seguir o OWASP Top 10 para proteger contra os riscos de segurança mais críticos em aplicações web.
Com quais critérios do DTAC o teste de penetração pode ajudar?
Dentro da estrutura do DTAC, o teste de penetração aborda e satisfaz especificamente componentes fundamentais relacionados a:
Segurança Técnica
O teste de penetração é parte integrante do domínio de Segurança Técnica do DTAC. Ele avalia a resiliência do sistema contra ameaças cibernéticas, garantindo que as medidas de segurança não apenas existam, mas sejam eficazes na proteção contra possíveis ataques.
Proteção de Dados
Ao identificar vulnerabilidades que poderiam levar a vazamentos de dados, o teste de penetração contribui para o aspecto de Proteção de Dados do DTAC. Ele garante que todos os pontos de acesso e canais de transmissão de dados estejam seguros, mantendo assim a confidencialidade e a integridade dos dados dos pacientes.
Interoperabilidade
Embora seja focado principalmente em segurança, o teste de penetração apoia indiretamente o C4 Interoperabilidade domínio, garantindo que as interfaces e os pontos de troca de dados entre diferentes sistemas não sejam vulneráveis a invasões, facilitando assim um fluxo de dados seguro entre sistemas integrados.
Por exemplo, o item de Interoperabilidade discute abertamente canais de integração de API, troca de dados via protocolos médicos HL7 e FHIR, segurança de transporte com TLS, uso de OAuth e JWT, entre outros. Uma avaliação de pentest abrangente pode garantir a segurança desses protocolos de troca de dados.
Comparando estruturas internacionais: NHS DTAC, HIPAA e DiGA
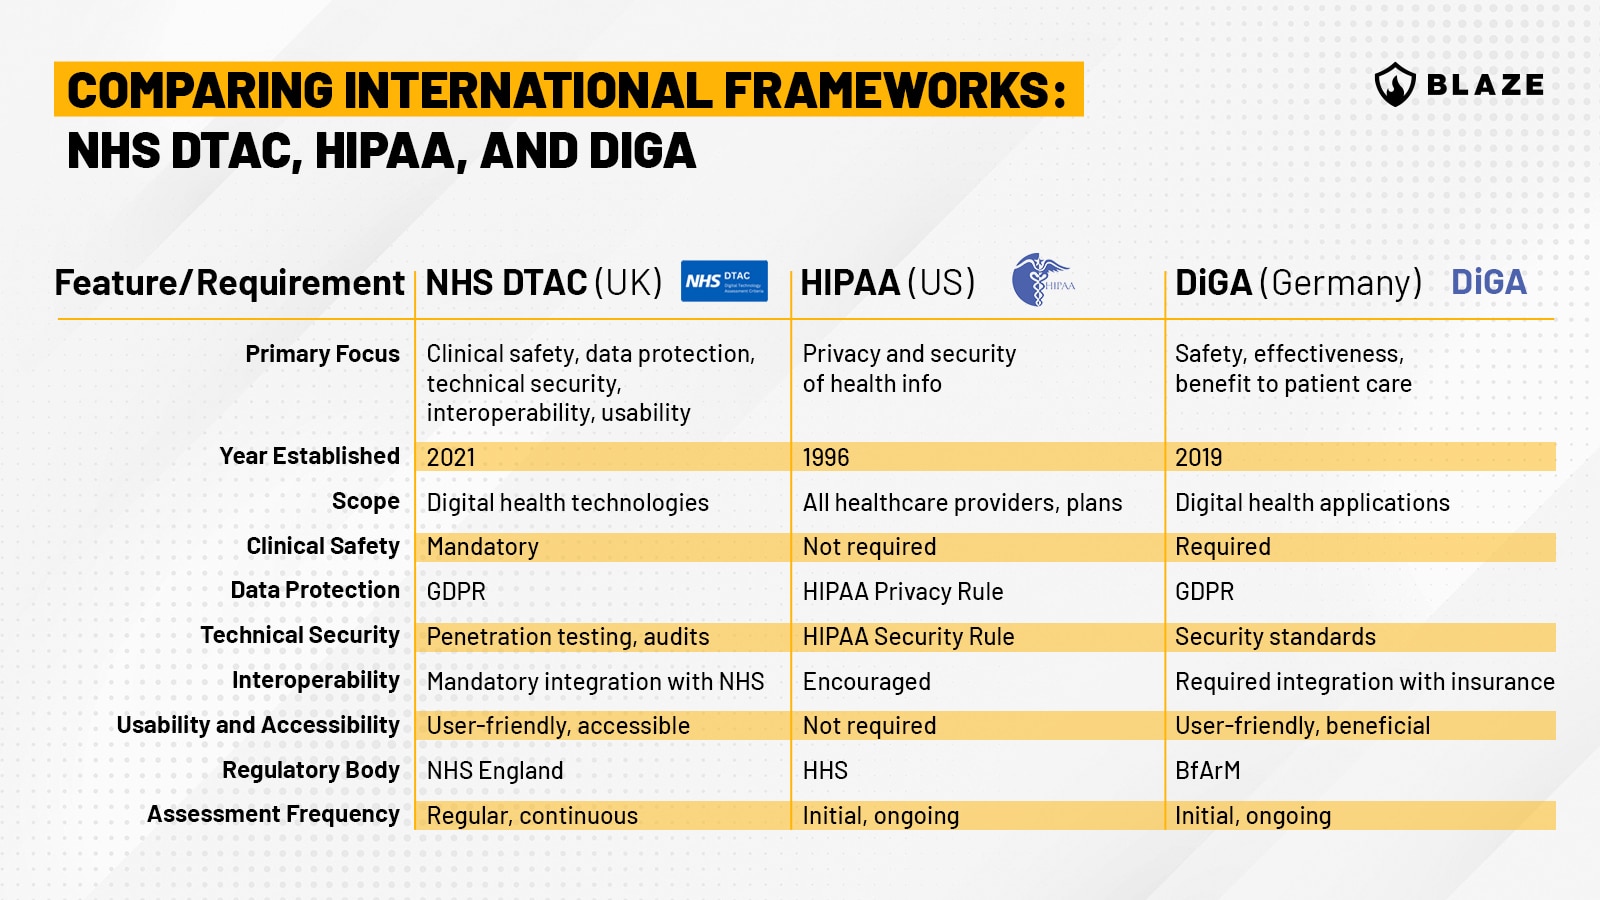
Três estruturas de referência importantes incluem os Critérios de Avaliação de Tecnologia Digital (DTAC) do NHS no Reino Unido, a Lei de Portabilidade e Responsabilidade de Seguros de Saúde (HIPAA) nos EUA e a DiGA (Digitale Gesundheitsanwendungen – ou, em português, Aplicativos de Saúde Digital) na Alemanha. Esta seção apresenta uma análise comparativa dessas estruturas, destacando suas características únicas, requisitos e pontos de convergência.
Visão geral das estruturas
NHS DTAC (Reino Unido):
- Objetivo: Garantir que as tecnologias de saúde digital atendam aos padrões de segurança clínica, proteção de dados, segurança técnica, interoperabilidade e usabilidade.
- Estabelecido: 2021
- Foco: Avaliação abrangente que cobre aspectos clínicos e técnicos para aprimorar o atendimento ao paciente e a integração do sistema.
HIPAA (EUA):
- Objetivo: Proteger a privacidade e a segurança das informações de saúde dos indivíduos.
- Estabelecido: 1996
- Foco: Principalmente na salvaguarda de informações de saúde protegidas eletronicamente (ePHI) por meio de regras rigorosas de privacidade e segurança.
DiGA (Alemanha):
- Objetivo: Facilitar a aprovação e a integração de aplicações digitais de saúde no sistema público de seguro de saúde.
- Fundação: 2019
- Foco: Garantir que as aplicações digitais de saúde sejam seguras, eficazes e benéficas para o atendimento ao paciente.
Conclusão
Navegar pelo processo de avaliação DTAC é fundamental para fornecedores do NHS que visam oferecer ferramentas digitais de saúde seguras e eficazes. A realização de testes de intrusão é um componente chave deste processo para satisfazer os critérios de Segurança Técnica C3. Testes de intrusão regulares e abrangentes não apenas atendem aos critérios do DTAC, mas também melhoram a postura geral de segurança das tecnologias digitais de saúde.
Além disso, realizar uma avaliação de impacto sobre a proteção de dados (DPIA) detalhada é vital para identificar dados de registros de pacientes, entender como são processados e localizar riscos potenciais. Essa abordagem proativa garante que salvaguardas adequadas estejam em vigor, alinhando-se à ênfase do DTAC na proteção de dados. Os fornecedores de tecnologia digital de saúde também devem envolver um encarregado de proteção de dados (DPO) para supervisionar a conformidade com os regulamentos de proteção de dados e manter altos padrões de segurança e privacidade da informação.
Ao priorizar essas medidas, os fornecedores de saúde digital podem garantir que suas soluções sejam adequadamente seguras, eficazes e estejam em conformidade com o DTAC do NHS.




