Ambientes ISO 27001 geram mais vulnerabilidades por teste de intrusão do que qualquer outra estrutura de conformidade que avaliamos — e menos vulnerabilidades críticas. Essa combinação parece uma contradição. Não é. Ela nos mostra onde o escopo da ISO 27001 posiciona o teste e que tipo de risco ele foi realmente projetado para revelar.
As descobertas de testes de intrusão da ISO 27001 neste artigo foram extraídas do nosso relatório anual, que inclui resultados de avaliações relacionadas à ISO 27001 conduzidas pela Blaze Information Security em 2025. Este artigo explica como são essas descobertas, por que elas se concentram onde ocorrem e o que as organizações que se preparam para um teste de intrusão ISO 27001 devem esperar.
O que os testes de intrusão da ISO 27001 geralmente abrangem
Em programas ISO 27001, o escopo do teste de intrusão segue o limite do SGSI — os sistemas e serviços que apoiam os objetivos de segurança da informação da organização e que estão dentro do tratamento de risco documentado. Na prática, o processo de teste de intrusão geralmente inclui aplicações acessíveis externamente, APIs, portais administrativos e serviços de produção que lidam com dados sensíveis, suportam ativos críticos ou sustentam funções de negócio essenciais.
Como os escopos da ISO 27001 são orientados pelo risco e não prescritivos, o que é testado varia significativamente entre as organizações. Muitas avaliações concentram-se em aplicações web e no comportamento da camada de aplicação. Algumas estendem-se a testes internos: segmentação de rede, limites de privilégio e controles que protegem a infraestrutura de suporte. O escopo específico depende dos resultados da avaliação de risco, dos controles selecionados durante o tratamento de risco e dos ativos explicitamente incluídos.
A consequência desse modelo de escopo é que os testes da ISO 27001 incidem desproporcionalmente em ambientes autenticados — dentro de fluxos de trabalho que o SGSI define como controlados. Isso não é uma peculiaridade, mas o objetivo da estrutura, e é por isso que as descobertas apresentam esse perfil.
Não tem certeza do que deve estar no escopo? Leia nosso guia sobre requisitos de testes de intrusão ISO 27001 para entender como o escopo de teste, os controles e as expectativas de auditoria se encaixam.
Severidade e volume de descobertas em testes de intrusão ISO 27001
Os testes de intrusão da ISO 27001 identificaram uma média de 11,67 vulnerabilidades por projeto — o maior índice entre qualquer grupo de avaliação orientado por conformidade em nosso relatório de descobertas de testes de intrusão de 2025 conjunto de dados, significativamente acima SOC 2 (7,0 por projeto) e quase quatro vezes a média do PCI DSS (3,1 por projeto). Apenas 4,3% dessas descobertas foram classificadas como Críticas ou Altas — a menor taxa de Críticas/Altas de qualquer estrutura de conformidade analisada.
Se você está acostumado a avaliar resultados de testes de intrusão por títulos de gravidade, esse perfil parece tranquilizador. Não deveria, necessariamente. Um alto volume de descobertas com baixa gravidade média significa que as vulnerabilidades estão distribuídas de forma diferente. Muitos problemas de gravidade baixa e média estão concentrados em controle de acesso, exposição de informações, implementação criptográfica e gerenciamento de sessão, em vez de estarem concentrados em um pequeno número de falhas de perímetro exploráveis. Essas não são as descobertas que disparam uma resposta imediata a incidentes, mas sim aquelas que se acumulam em caminhos de ataque realistas ao longo do tempo, particularmente dentro de sessões autenticadas confiáveis.
Descobertas de Testes de Intrusão ISO 27001: Distribuição de Gravidade
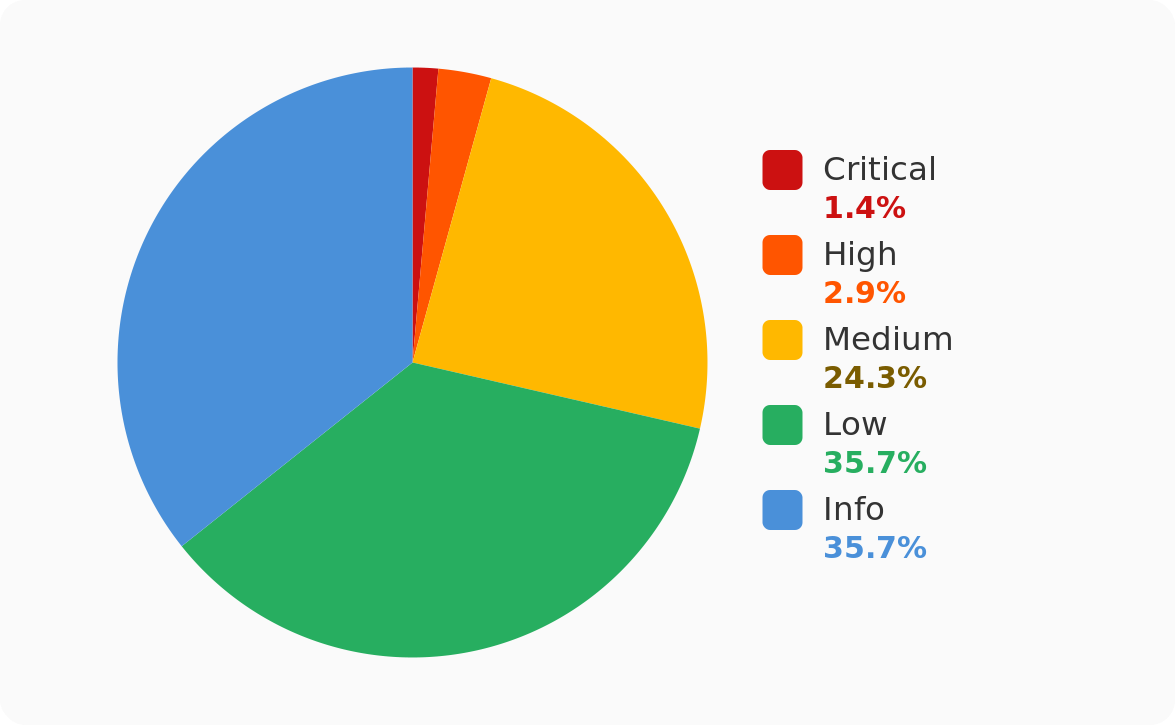
Descobertas de nível Baixo e Informativo juntas representam 71,4% dos resultados da ISO 27001 — acima do SOC 2 (70%) e bem acima da média geral do conjunto de dados (56,5%). No entanto, ao revisar relatórios de testes de intrusão da ISO 27001, a questão crítica não é quais descobertas são classificadas como Críticas ou Altas, mas quais descobertas se combinam em um caminho de ataque realista. Isso exige ler o relatório de teste de intrusão como uma história sobre como um invasor se move pelo ambiente, não como uma lista classificada por pontuação de gravidade.
As Vulnerabilidades Mais Comuns na ISO 27001
As descobertas mais comuns na ISO 27001 estão concentradas em áreas onde as aplicações precisam tomar decisões repetidas de confiança e gerenciamento de acesso: quem é o usuário, o que esse usuário pode fazer, quais informações podem ser retornadas e como a lógica de controle é aplicada entre os componentes.
Em 2025, identificamos as seguintes descobertas mais comuns em avaliações baseadas na ISO 27001:
As 10 Principais Vulnerabilidades em Testes de Intrusão ISO 27001 (2025)
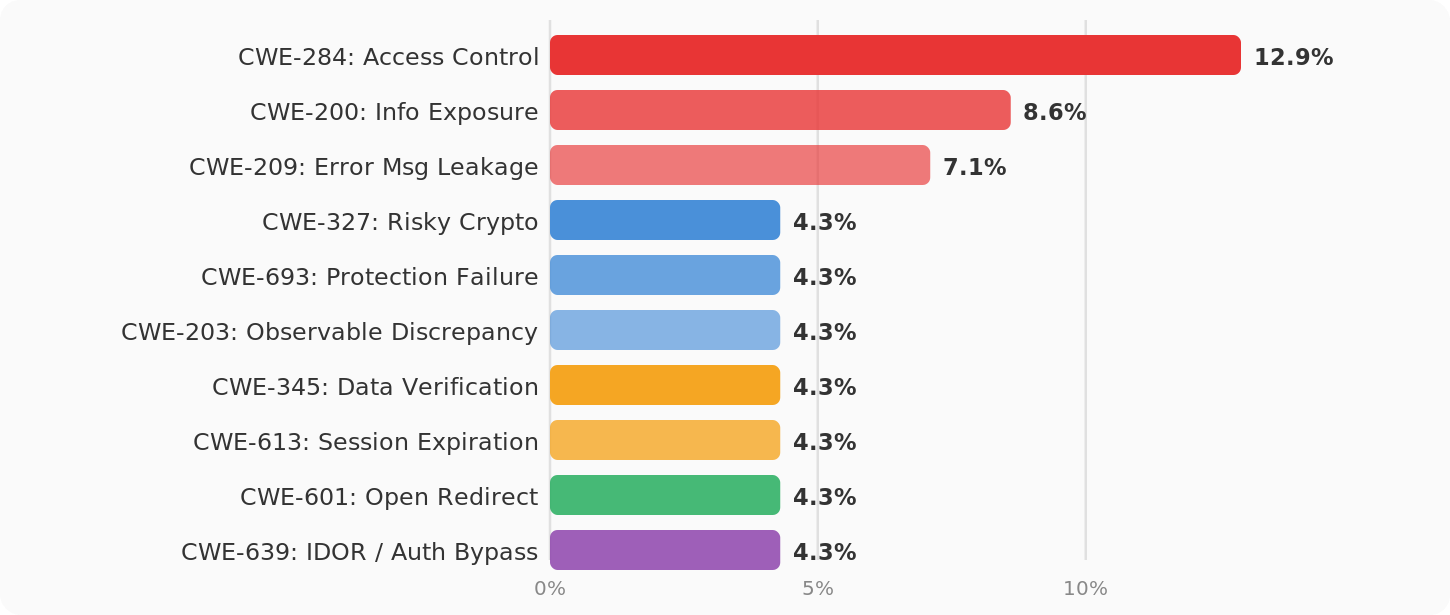
As três principais categorias de descobertas — CWE-284 (Controle de Acesso Inadequado), CWE-200 (Exposição de Informações Sensíveis), e CWE-209 (Vazamento de Informações em Mensagens de Erro) — são idênticas às três principais encontradas em avaliações baseadas no SOC 2, com as mesmas porcentagens. Essa consistência entre duas estruturas com filosofias de escopo fundamentalmente diferentes não é coincidência. Elas são fraquezas sistêmicas na forma como as aplicações lidam com identidade, autorização e divulgação de dados — e aparecem independentemente da lente de conformidade aplicada.
O Que Significam as Descobertas de Testes de Intrusão ISO 27001
O modelo baseado em risco da ISO 27001 produz uma documentação sólida de quais controles devem estar em vigor. O que os testes de intrusão identificam é a lacuna entre essa documentação e a aplicação consistente em produção. Para organizações que operam dentro de uma estrutura ISO 27001, a questão central de garantia que um teste de intrusão responde não é se um controle está presente no SGSI, mas se ele garante o resultado de segurança pretendido quando usuários reais interagem com os sistemas.
Isso torna essas descobertas especialmente úteis sob uma perspectiva de garantia. Elas mostram onde as restrições de acesso, controles de sessão, regras de tratamento de dados e outras salvaguardas técnicas não se comportam de forma consistente quando usuários reais, funções reais e interações de serviço reais estão envolvidos. O problema muitas vezes não é que um controle nunca foi introduzido, mas que ele foi implementado de forma desigual, contornado em certos caminhos ou permitiu desvios ao longo do tempo conforme o ambiente mudava.
Em comparação com os resultados gerais de pentest em todos os tipos de avaliação, as descobertas da ISO 27001 têm menos probabilidade de se concentrarem em comprometimentos externos não autenticados e maior probabilidade de expor fraquezas na eficácia dos controles dentro de fluxos de trabalho autenticados. Para organizações que operam dentro de uma estrutura ISO 27001, essa distinção é importante: a questão principal não é apenas se um controle existe, mas se ele continua a garantir o resultado de segurança pretendido durante o uso normal em produção.
Principais Vetores de Ataque em Testes de Intrusão ISO 27001
42% das descobertas da ISO 27001 envolvem usuários autenticados que abusam de permissões dentro de uma aplicação. Essa é a maior taxa de abuso autenticado de qualquer estrutura de conformidade no conjunto de dados, ligeiramente acima dos 38% observados em avaliações SOC 2.
Descobertas de Pentest ISO 27001 — Distribuição de Vetores de Ataque
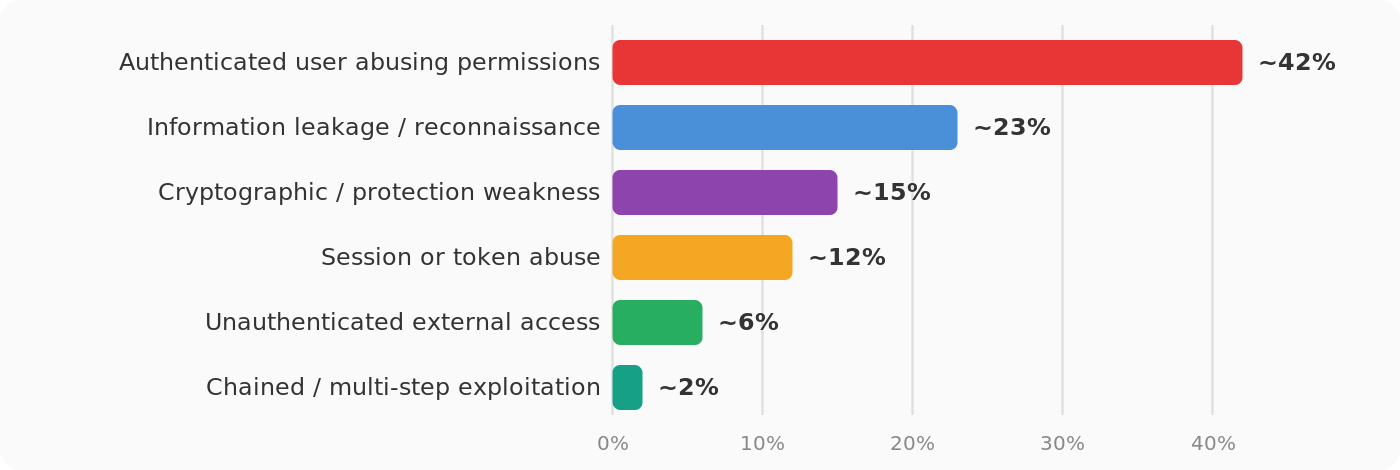
O risco predominante em ambientes ISO 27001 não é um invasor anônimo rompendo o perímetro. É um usuário que se autenticou com sucesso e agora consegue realizar ações que a aplicação nunca deveria ter permitido. Um login legítimo, seguido por uma lógica de controle de acesso falha, frequentemente resulta em ações não autorizadas ou escalonamento de privilégios dentro da aplicação.
A segunda maior categoria, com cerca de 23%, é o vazamento de informações e reconhecimento. Essas descobertas raramente entregam um comprometimento imediato, mas expõem a lógica da aplicação, identificadores internos e o comportamento do sistema de maneiras que tornam outras fraquezas significativamente mais fáceis de explorar. Fraquezas criptográficas e de proteção representam cerca de 15%, e o abuso de sessões e tokens, outros 12%. Juntas, essas quatro categorias cobrem 92% de todas as descobertas da ISO 27001 — todas ocorrendo dentro ou adjacentes a sessões autenticadas, e não no perímetro.
Apenas cerca de 6% das descobertas envolvem acesso externo não autenticado. Ambientes com escopo ISO geralmente possuem controles de perímetro adequados. Onde eles falham é dentro das fronteiras confiáveis, na lógica de autorização e no gerenciamento de sessões que o registro de riscos do SGSI afirma estarem sob controle.
Conclusão
Embora a ISO/IEC 27001 não exija explicitamente o teste de intrusão pelo nome, ela exige que as organizações operem um SGSI baseado em riscos, escolham controles apropriados e justifiquem o que incluem ou excluem na Declaração de Aplicabilidade. Realizar testes de intrusão é uma das formas mais práticas de melhorar a prontidão para auditorias ISO 27001 e demonstrar conformidade, pois ajuda a verificar se os controles técnicos realmente operam conforme o esperado.
As descobertas mais comuns em nossas avaliações relacionadas à ISO 27001 incluem falhas de controle de acesso, exposição de informações, tratamento de erros detalhado demais, implementações criptográficas fracas, fraquezas no gerenciamento de sessões e falhas na aplicação de mecanismos de proteção. Muitas dessas questões surgem após a autenticação, dentro de fluxos de trabalho que parecem confiáveis sob a perspectiva da política, mas que permanecem exploráveis na prática.
Essa é a lição central dos resultados de testes de intrusão. Eles mostram onde os controles documentados, as restrições de acesso e as premissas de segurança deixam de funcionar sob condições que simulam ataques do mundo real e ajudam as equipes a mapear as descobertas para lacunas de controle que precisam de remediação.
Perguntas Frequentes
O teste de intrusão é obrigatório para a ISO 27001?
A ISO/IEC 27001 não exige explicitamente o teste de intrusão pelo nome. No entanto, ela exige que as organizações operem um sistema de gestão de segurança da informação baseado em riscos, selecionem controles apropriados e justifiquem esses controles na Declaração de Aplicabilidade. Na prática, o teste de intrusão é comumente usado para validar se os controles técnicos são realmente eficazes em produção.
O que um pentest ISO 27001 geralmente cobre?
O escopo de um pentest ISO 27001 depende do limite do SGSI e das decisões de tratamento de risco da organização. Frequentemente, inclui aplicações voltadas para a internet, APIs, portais administrativos, serviços de produção que lidam com dados sensíveis e, às vezes, sistemas internos, como redes segmentadas ou infraestrutura de suporte.
Quais são as descobertas mais comuns em pentests ISO 27001?
As descobertas mais comuns geralmente são controle de acesso inadequado, exposição de informações sensíveis, vazamento de informações por meio de mensagens de erro, fraquezas criptográficas, falhas em mecanismos de proteção, fraquezas no gerenciamento de sessões e desvio de autorização por meio de identificadores controlados pelo usuário. Essas descobertas normalmente aparecem em áreas onde os sistemas precisam aplicar repetidamente regras de confiança, identidade, autorização e tratamento de dados.
Por que usuários autenticados são um vetor de ataque tão comum?
Como muitos ambientes ISO 27001 já possuem proteções de perímetro e controles de autenticação implementados, as fraquezas mais comuns aparecem após o login. Na prática, muitas descobertas envolvem usuários autenticados abusando de permissões, acessando dados fora de seu escopo ou interagindo com fluxos de trabalho que não aplicam controles de forma consistente.




