Um RFP de pentest robusto é a base para encontrar o parceiro de cibersegurança ideal. Para especialistas em compras, redigir uma Solicitação de Proposta que seja clara, focada e alinhada tanto com os requisitos de segurança quanto com o orçamento pode ser o diferencial entre uma contratação bem-sucedida e uma escolha inadequada.
Escrito para especialistas em compras, este guia visa equipá-los com o conhecimento necessário para elaborar um RFP detalhado que atraia prestadores de serviços de testes de intrusão de alto nível. Ao focar no essencial e entender o que priorizar, você estará no caminho certo para fortalecer as defesas cibernéticas da sua organização.
Definindo objetivos claros para o seu RFP de testes de intrusão
À medida que os ataques cibernéticos se tornam mais frequentes, contar com um conjunto de parceiros de confiança para avaliar vulnerabilidades críticas e descobrir os riscos cibernéticos da sua organização é cada vez mais importante.
Para atrair os prestadores de testes de intrusão certos, a clareza é essencial ao descrever os objetivos dos testes de segurança. Sem metas precisas, existe o risco de desalinhamento entre o que você busca e o que os fornecedores oferecem. Veja como refinar seus objetivos:
- Defina o propósito: Comece articulando o motivo principal da busca por serviços de testes de intrusão. Você busca conformidade com regulamentações específicas do setor? Ou está mais focado em garantir a segurança para seus stakeholders?
- Resultados desejados: O que você espera ao final do serviço? Embora a identificação de vulnerabilidades seja um dado, talvez você também busque recomendações de mitigação, testes de remediação após a correção das vulnerabilidades ou uma apresentação abrangente para a alta gestão.
- Escopo do teste: Além de especificar o tipo de pentest (black box, white box ou gray box), descreva claramente o que precisa ser testado, como aplicações web, redes internas, sistemas internos ou uma combinação destes. Um escopo claro ajuda os fornecedores a apresentarem propostas mais precisas.
- Cronograma do projeto: Se você tem um cronograma em mente, especifique quando gostaria que os testes começassem e a duração esperada. Se houver janelas específicas (como horários de pouco movimento) em que os testes devem ocorrer, mencione-as.
Detalhamento do escopo da avaliação de segurança
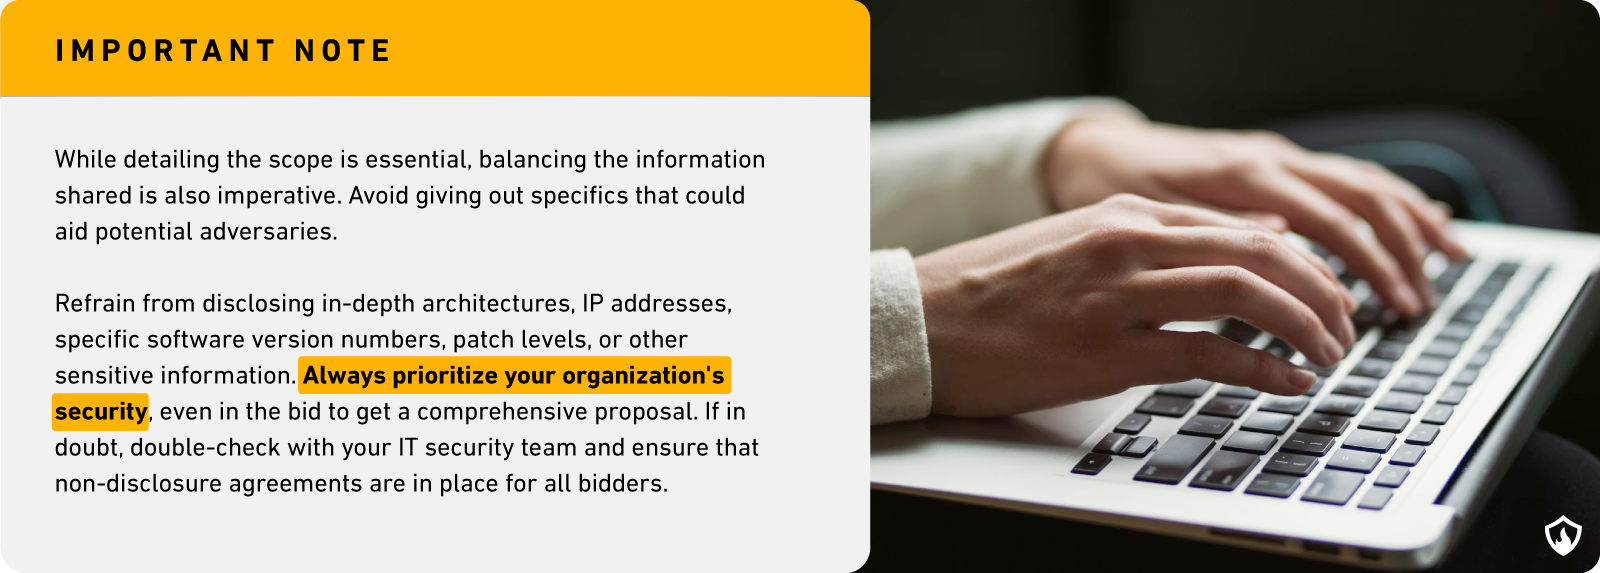
Definir claramente o escopo da avaliação de segurança ajuda os fornecedores a entender a amplitude e a profundidade dos testes necessários, permitindo que enviem propostas precisas e relevantes. Ao mesmo tempo, é importante não divulgar informações confidenciais desnecessariamente.
No seu RFP, descreva os sistemas, redes, aplicações ou dispositivos gerais que deseja testar, como aplicações web, aplicações móveis, redes internas ou ambientes em nuvem. Também pode ser útil incluir breves exemplos do tipo de avaliação que sua equipe de segurança precisa, como testes externos de uma aplicação web SaaS ou testes de rede interna sob a perspectiva de um funcionário comprometido.
Tão importante quanto isso, deixe claro o que está fora do escopo, seja em relação a ambientes de produção ativos ou cenários de ataque considerados arriscados demais.
Encontrando potenciais licitantes para seu RFP de pentest
Identificar e atrair os fornecedores certos de testes de intrusão é tão crucial quanto o próprio processo de RFP. Um RFP bem elaborado só é eficaz quando chega a prestadores de serviço qualificados. Aqui está um guia passo a passo para encontrar potenciais licitantes:
Comece pesquisando empresas de cibersegurança especializadas em testes de intrusão. Fontes úteis incluem publicações do setor, diretórios de fornecedores como CREST, AWS Marketplacee Bosch Cybercompare, além de empresas de análise especializadas, como o Gartner.
Suas redes profissionais também podem ser um bom recurso. Recomendações de colegas, grupos no LinkedIn e associações do setor podem fornecer insights valiosos baseados em experiências reais. Feiras e conferências do setor como Black Hat, InfoSecurity Europe e IT-SA também são úteis para descobrir fornecedores e conhecer empresas de segurança diretamente.
Assim que tiver uma lista de finalistas, peça referências de clientes anteriores. E embora o preço seja sempre importante, tenha cautela ao escolher a proposta mais barata. A proposta mais barata pode nem sempre ser a melhor. O teste de intrusão é uma competência especializada e a qualidade geralmente tem um preço. Um teste incompleto pode acabar custando mais a longo prazo se descobertas críticas passarem despercebidas.
Avaliando empresas em potencial: Qualificações, reputação e experiência
Escolher o provedor de serviços de teste de intrusão certo significa formar uma parceria com uma equipe em que você possa confiar para lidar com os dados e sistemas mais sensíveis da sua organização. Veja como avaliar as qualificações, a reputação e a experiência dos candidatos:
- Certificações relevantes do setor: Procure provedores com certificações reconhecidas pelo setor, como a CREST, cujos membros técnicos possuem certificações OffSec (OSCP, OSCE, OSWE, OSEP, etc.) ou outras certificações relevantes para as suas necessidades. Fornecedores com processos e conformidade sólidos têm mais probabilidade de atender aos seus requisitos e podem, inclusive, ajudar a sua própria empresa a obter certificações como SOC 2, ISO 27001 e ISO 9001, por exemplo.
- Experiência da empresa: Há quanto tempo a empresa oferece serviços de teste de intrusão? Um longo histórico pode indicar estabilidade e experiência, mas não descarte empresas mais novas, pois elas podem trazer abordagens inovadoras ou habilidades especializadas.
- Reputação no mercado: Procure depoimentos e avaliações. Fóruns do setor ou recomendações de colegas podem fornecer informações valiosas sobre a confiabilidade e a qualidade do serviço de uma empresa.
- Histórico e projetos anteriores: Solicite estudos de caso detalhados de seus projetos anteriores. Isso pode oferecer uma visão sobre suas metodologias de teste, a profundidade de suas avaliações e os tipos de vulnerabilidades que já descobriram.
- Perfis da equipe: Analise detalhadamente os perfis dos profissionais que realizarão os testes. Quais são suas qualificações? Quanta experiência eles possuem?
- Seguro e responsabilidade: Certifique-se de que a empresa possua o seguro adequado. No caso raro de os testes causarem perda de dados ou outros danos, você precisará da garantia de que eles estão cobertos. Frequentemente, vemos empresas exigindo um mínimo de US$ 1.000.000 em cobertura de seguro, enquanto aquelas no setor financeiro às vezes exigem mais de US$ 10.000.000.
- Preço versus valor: Entenda o que você está recebendo pelo preço cotado. Eles oferecem testes de segurança aprofundados, relatórios detalhados e consultas pós-teste? Tente entender como os testes automatizados e manuais são equilibrados, já que as varreduras automatizadas devem complementar, e não substituir, os testes manuais.
Ao avaliar minuciosamente as qualificações, a reputação e a experiência de potenciais fornecedores, você estará em uma posição privilegiada para tomar uma decisão informada.
Preços, entregáveis e prazos
O núcleo da maioria das RFPs geralmente envolve preços, entregáveis e prazos. Embora o preço seja inegavelmente um fator significativo, ele deve ser ponderado juntamente com o escopo das entregas e os prazos propostos para garantir que você obtenha um valor real pelo seu investimento. Aqui está uma análise detalhada desses componentes cruciais:
Entendendo as estruturas de preços
- Preço fixo: Uma taxa definida para todo o projeto de teste de intrusão, independentemente do tempo gasto. Adequado para escopos bem definidos.
- Taxas diárias/horárias: Cobranças baseadas no tempo gasto. Isso pode oferecer flexibilidade, mas pode variar dependendo da duração da avaliação.
- Baseado em contrato de retenção: Adequado para compromissos contínuos em que os fornecedores realizam testes periódicos durante um período definido, ou até mesmo para o Pentest as a Service modelo.
Se você ainda não está familiarizado com o funcionamento desses modelos, temos um artigo detalhado em nosso blog corporativo sobre custos de testes de intrusão, suas diferentes estruturas de preços e como decodificar uma proposta de pentest.
Avaliação de custos
O custo deve ser avaliado em termos de valor, não apenas de preço. A proposta mais barata pode não ter a profundidade necessária, enquanto a mais cara pode incluir serviços desnecessários. Sua RFP também deve abrir espaço para identificar quaisquer custos ocultos, como retestes, viagens, consultas ou taxas de ferramentas. Em última análise, a melhor opção é aquela que oferece o nível certo de garantia de segurança para sua organização.
Definição de entregáveis
Definir claramente os entregáveis em sua Solicitação de Proposta (RFP) ajuda a garantir que ambas as partes estejam alinhadas desde o início. Os entregáveis comuns incluem um relatório de avaliação inicial, um relatório detalhado de pentest e uma sessão de debriefing para revisar as descobertas e responder a perguntas. Algumas organizações também podem exigir assistência na remediação e retestes como parte do compromisso.
Definição de prazos claros
Prazos claros ajudam a manter um compromisso de pentest no caminho certo e alinhado com as expectativas. Em sua RFP, descreva a data de início proposta, a duração esperada dos testes e os prazos para a entrega do relatório. Você também deve incluir tempo para revisão e discussões de acompanhamento, permitindo alguma flexibilidade caso a avaliação revele complexidades inesperadas.
Equilibrar custos, a abrangência dos entregáveis e prazos razoáveis é essencial para uma RFP de teste de intrusão eficaz. Ao ser claro quanto às expectativas e garantir o alinhamento com potenciais fornecedores, você prepara o terreno para um compromisso bem-sucedido e benéfico.
Confidencialidade e tratamento de dados
O tratamento de informações confidenciais é de suma importância. Garantir a confidencialidade, a integridade e o manuseio adequado dos dados pode mitigar riscos e responsabilidades potenciais. Veja o que considerar:
- Acordos de Confidencialidade (NDAs):
- Certifique-se de que qualquer empresa de cibersegurança com a qual você se envolva esteja disposta e pronta para assinar um NDA. Este documento juridicamente vinculativo garante que quaisquer dados acessados ou insights obtidos permaneçam confidenciais.
- Protocolos de tratamento de dados:
- Armazenamento: Determine como o fornecedor armazenará quaisquer dados coletados durante a avaliação, mesmo que temporariamente. Opte por soluções de armazenamento criptografado e entenda o período de retenção dos dados.
- Transmissão: Se os dados precisarem ser transmitidos, garanta que isso seja feito de forma segura, utilizando canais criptografados.
- Descarte: Após a avaliação, entenda as medidas da empresa para a exclusão segura de dados e sua política de retenção de informações.
- Escopo e acesso aos dados:
- Defina claramente o escopo dos dados que os pentesters podem acessar. Restrinja o acesso a informações especialmente sensíveis ou pessoais, a menos que seja necessário para a avaliação.
- Certifique-se de que existam mecanismos para registrar e auditar os dados acessados durante o teste.
- Outras considerações regulatórias:
- Dependendo do seu setor, regulamentações específicas podem reger o tratamento de dados (por exemplo, GDPR, HIPAA, CCPA). Certifique-se de que o fornecedor esteja em conformidade com essas normas e compreenda suas implicações.
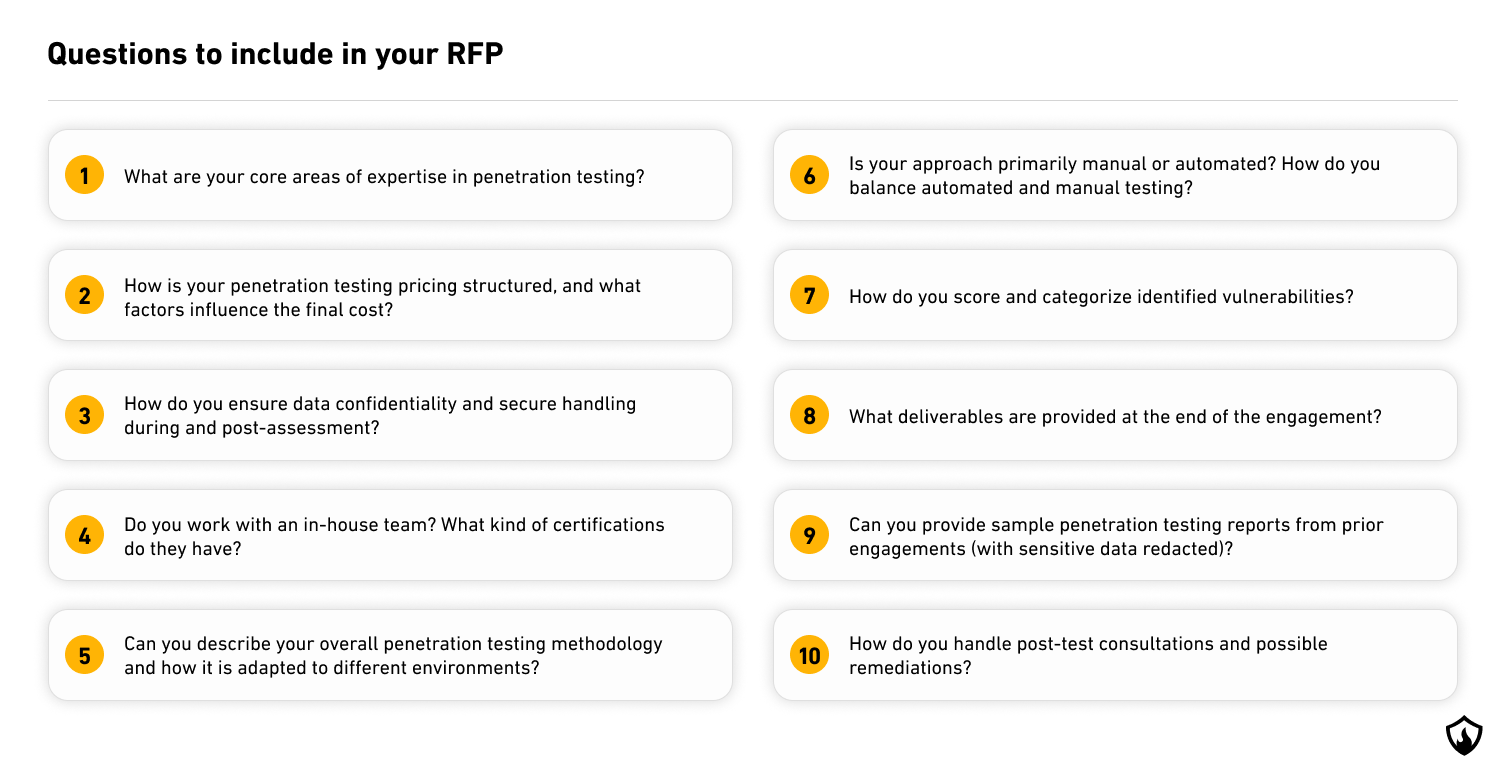
Perguntas para incluir em uma RFP de teste de intrusão
Uma Solicitação de Proposta (RFP) sólida gera respostas abrangentes e acionáveis. Para alcançar isso, as perguntas que você inclui são vitais. Aqui estão algumas perguntas essenciais que podem ajudá-lo a avaliar uma empresa de pentest:
Avaliando respostas e tomando uma decisão
A jornada desde a emissão de uma RFP até a seleção de um provedor de testes de intrusão exige uma análise meticulosa de todas as respostas para garantir que sua escolha esteja alinhada às suas necessidades imediatas de teste e fortaleça sua postura de cibersegurança a longo prazo.
Triagem inicial e avaliação técnica
Comece filtrando as respostas que não atendem aos requisitos básicos de conformidade ou que apresentam lacunas importantes. A partir daí, avalie a metodologia, as ferramentas e as capacidades técnicas de cada fornecedor em relação às suas necessidades específicas para verificar o quanto elas se alinham aos resultados esperados.
Avaliação de equipe e custos
Avalie tanto a experiência da equipe proposta quanto o valor por trás do custo. Analise as qualificações e a experiência dos consultores designados para o seu projeto e pondere o preço em relação a fatores como a profundidade dos testes, o suporte pós-teste e quaisquer serviços adicionais oferecidos.
Histórico de desempenho e comunicação
Avalie o desempenho anterior analisando estudos de caso, exemplos de relatórios e depoimentos de clientes para entender a confiabilidade e a consistência do fornecedor. Ao mesmo tempo, avalie o estilo de comunicação deles por meio de conversas ou entrevistas para verificar a clareza com que respondem às perguntas e a eficácia com que provavelmente colaborarão com sua equipe.
Estrutura de tomada de decisão
Uma estrutura de tomada de decisão estruturada ajuda você a avaliar fornecedores de forma consistente e objetiva. Usando um sistema de pontuação ou matriz, você pode comparar provedores em áreas como experiência, metodologia, custo, desempenho anterior e comunicação, e selecionar aquele que melhor se alinha às suas necessidades.
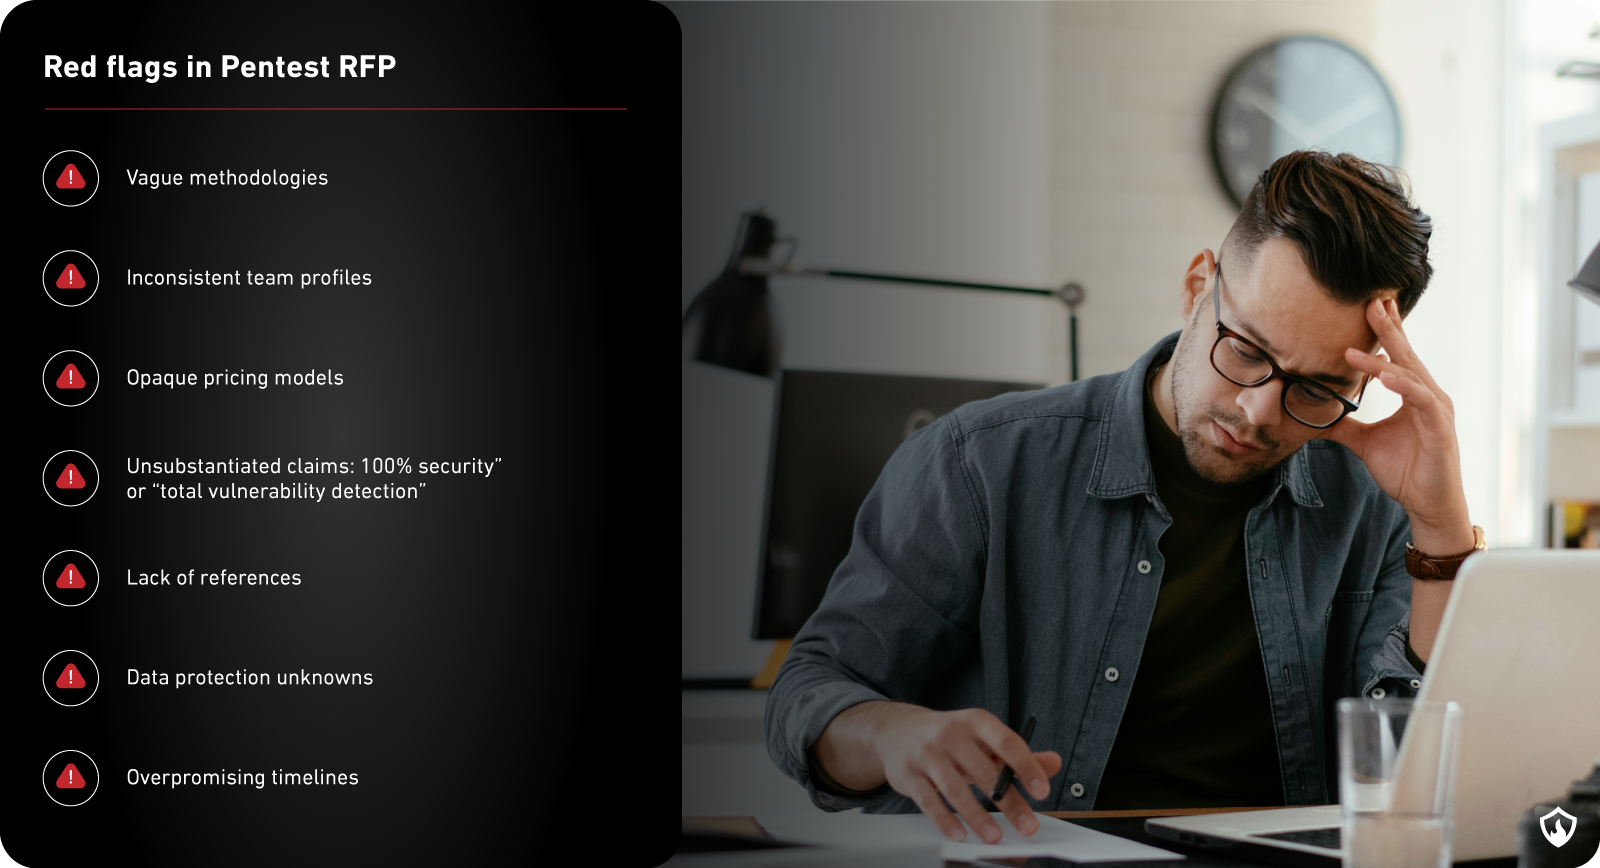
Sinais de alerta: o que observar
Identificar possíveis sinais de alerta durante o processo de avaliação é fundamental para evitar armadilhas e garantir uma parceria de cibersegurança sólida:
Conclusão
Criar um RFP de pentest bem elaborado é um passo importante na aquisição de serviços de cibersegurança. O processo de seleção equilibra qualidade e custo-benefício, garantindo que o valor obtido de um provedor terceirizado não seja medido apenas pelo preço, mas pela profundidade e aplicabilidade dos resultados dos testes, serviços associados e entregáveis.
Em última análise, o objetivo é criar um ambiente de cibersegurança onde avaliações regulares, detecção proativa de ameaças e mecanismos de resposta rápidos sejam a norma. Trata-se de fazer escolhas estratégicas que se concentrem em quem você seleciona como seu parceiro de segurança e em como você integra os insights dos testes de penetração em um programa de cibersegurança mais amplo.
Este guia serve como um roteiro para profissionais de compras navegarem por essas decisões críticas, garantindo que seus esforços de cibersegurança tragam benefícios tangíveis e duradouros para sua organização.




