O setor de energia está sujeito a um escrutínio crescente de infraestrutura crítica, inclusive sob a Diretiva NIS2, pois incidentes cibernéticos no setor podem afetar serviços essenciais. As descobertas dos testes de intrusão da Blaze Information Security de 2025 mostram onde grande parte desse risco apareceu na prática: em sistemas conectados à TI, interfaces de gerenciamento expostas, caminhos de acesso remoto e fluxos de trabalho administrativos próximos a sistemas operacionais.
Nos testes de intrusão de petróleo, gás e energia incluídos nos dados de 2025, a Blaze identificou 112 vulnerabilidades em 17 projetos, com uma média de 6,59 por projeto. Essa média foi superior à da população geral de testes de intrusão, onde a média foi de 4,99 vulnerabilidades por projeto. O setor também apresentou uma taxa de 25% de descobertas de nível Alto/Crítico, que também é uma das maiores proporções de descobertas graves.
A distinção mais importante foi o impacto. Comparadas a muitos outros setores, as empresas de petróleo e gás e os fornecedores de energia mostraram um maior impacto na disponibilidade, o que é relevante porque interrupções na infraestrutura energética podem afetar a continuidade operacional, e não apenas a confidencialidade dos dados. As descobertas ainda eram, em sua maioria, acessíveis pela rede, comumente por meio de interfaces de gerenciamento, serviços expostos ou sistemas conectados à nuvem.
Este artigo detalha as vulnerabilidades mais comuns em petróleo, gás e energia encontradas nos testes de intrusão da Blaze de 2025, incluindo exposição de dados confidenciais, controles de acesso inadequados, controles de autenticação fracos, injeção de SQL e transmissão em texto simples. Ele também explica o que essas descobertas sugerem sobre segmentação, endurecimento (hardening), autenticação multifator, tecnologias de acesso remoto, monitoramento contínuo e a concentração de risco cibernético em sistemas administrativos e operacionalmente adjacentes.
O que os testes de intrusão de petróleo, gás e energia geralmente cobrem
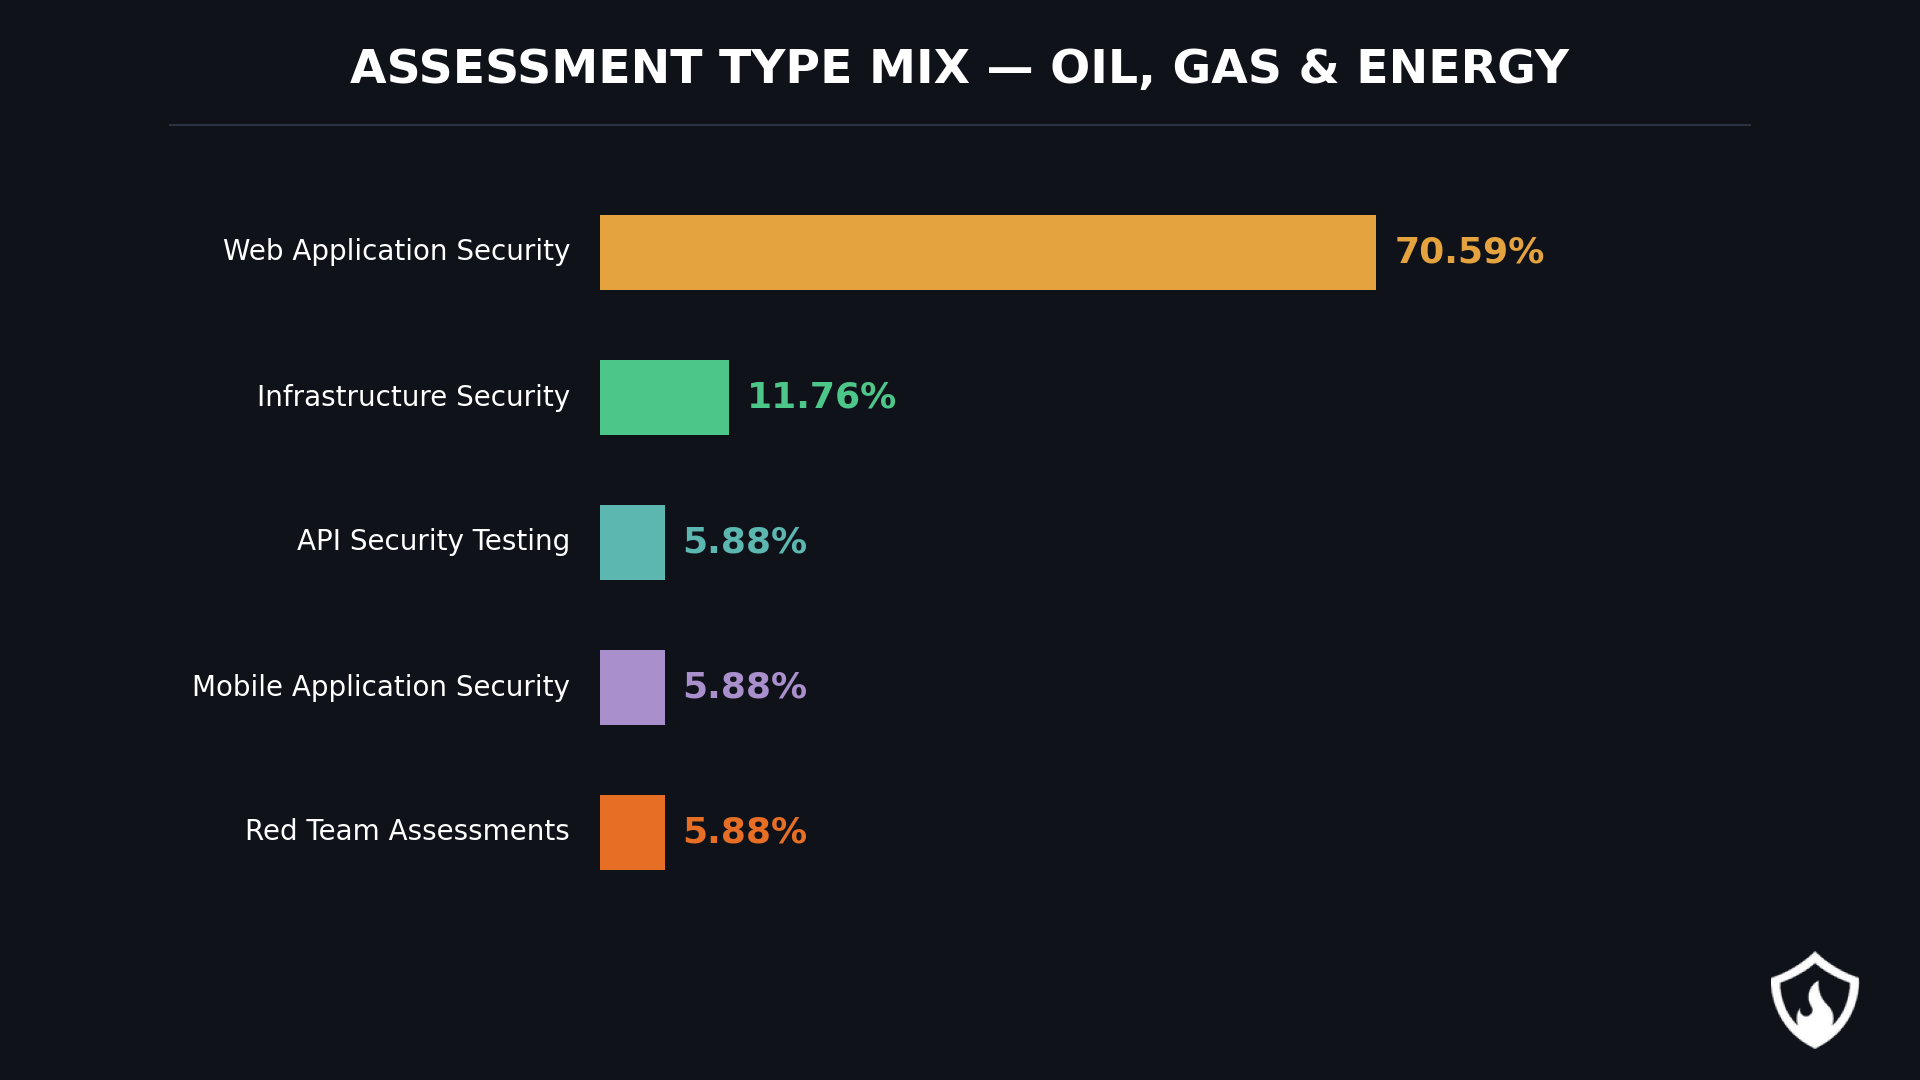
De acordo com nossos dados, Testes de Segurança em Aplicações Web representaram 70,59% de todos os projetos no setor de energia, petróleo e gás, seguidos por Infraestrutura com 11,76%, e avaliações de API, dispositivos móveis e nuvem com 5,88% cada. Essa composição é mais restrita do que a da maioria dos outros setores, refletindo um padrão em que as organizações priorizam trabalhos direcionados em um pequeno conjunto de superfícies claramente definidas, em vez de programas amplos e multifacetados.
A dependência do setor de energia em tecnologias digitais expandiu a superfície de ataque em torno de painéis adjacentes a sistemas SCADA, interfaces de gerenciamento, serviços conectados à nuvem e sistemas de TI que suportam fluxos de trabalho operacionais.
Empresas modernas do setor de energia operam uma estrutura em camadas na qual a tecnologia operacional raramente é testada diretamente, e os sistemas de TI construídos sobre ela absorvem a maior parte do esforço de avaliação. As superfícies que compõem o escopo são, tipicamente, aquelas que interagem com as operações em vez de controlá-las: painéis SCADA e de histórico expostos via interfaces web, portais de despacho e agendamento, consoles de gerenciamento de ativos, portais de parceiros e fornecedores, provedores de identidade e planos de gerenciamento hospedados na nuvem.
Esses sistemas compartilham características arquiteturais. Eles são acessíveis pela internet, federam identidades entre funcionários, contratados e fornecedores terceirizados, e frequentemente rodam em sistemas legados ou pilhas tecnológicas antigas que antecedem as diretrizes de segurança atuais. Isso resulta em lógica de autenticação, gerenciamento de sessão e autorização que já não condiz com o modelo de ameaças atual.
Os testes de infraestrutura abrangeram a exposição de rede externa, a segmentação entre a TI corporativa e zonas adjacentes à TO, pontos de acesso remoto — como VPNs e servidores de salto (jump hosts) — e as relações de confiança que conectam sistemas de negócios a ambientes operacionais. Os projetos raramente tocam o ICS em si, mas frequentemente testam se a fronteira entre TI e TO é tão clara quanto a documentação sugere.
As características do negócio moldam esse escopo tanto quanto os aspectos técnicos. A sensibilidade à disponibilidade é maior do que na maioria dos outros setores — um portal de gerenciamento fora do ar pode interromper o despacho, o faturamento, o reporte regulatório ou a coordenação de fornecedores, com consequências que se propagam até a camada física. O acesso de terceiros é estrutural, não opcional: contratados de perfuração, fornecedores de manutenção, parceiros EPC e fornecedores de software possuem credenciais para sistemas que acessam dados operacionais, e essas identidades frequentemente permanecem ativas muito depois do término dos projetos que as justificaram.
A convergência entre Tecnologia da Informação (TI) e Tecnologia Operacional (TO) criou lacunas de cibersegurança no setor de energia, aumentando o risco de ataques de ransomware e espionagem patrocinada por estados. Nesse modelo, os atacantes nem sempre precisam de acesso direto aos sistemas de TO para criar riscos operacionais; comprometer a camada de TI ao redor pode ser suficiente para afetar a visibilidade, a coordenação ou as decisões no plano de controle.
Gravidade e volume de vulnerabilidades
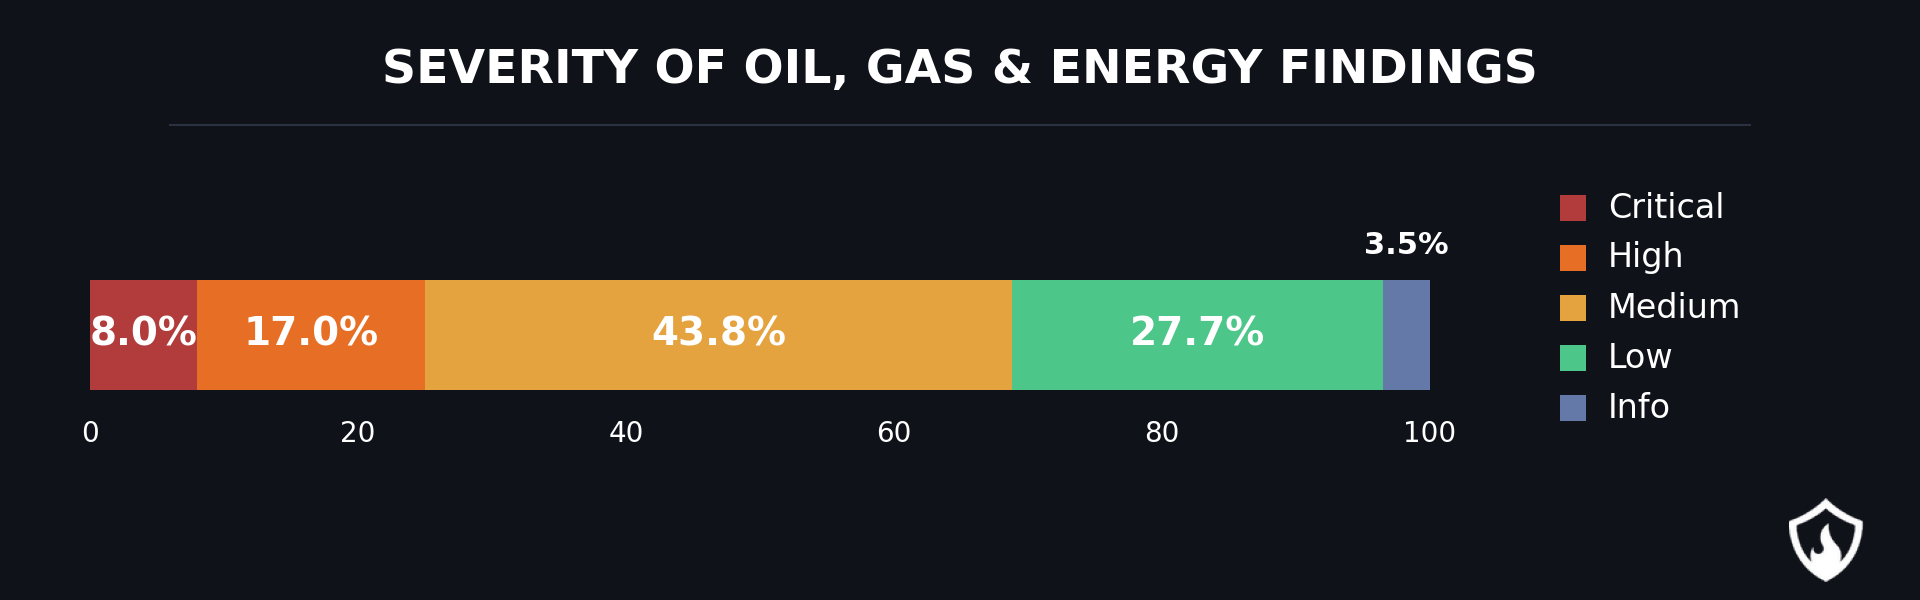
As avaliações em petróleo, gás e energia produziram uma média de 6,59 vulnerabilidades por projeto em 2025, bem acima da média geral de 4,99 em testes de intrusão. O perfil de gravidade é o dado mais revelador: cerca de 8% das descobertas foram classificadas como Críticas e 17% como Altas, totalizando uma taxa combinada de 25% de gravidade Crítica/Alta. Descobertas de gravidade Média representaram 43,8%, com 27,7% de Baixa e uma pequena parcela de Informativas.
Os números não devem ser lidos de forma mecânica. Uma descoberta Crítica em um banco de dados SaaS multilocatário não representa o mesmo objeto de risco que uma descoberta Crítica em um portal de despacho que, ao ser comprometido, interrompe o agendamento em uma refinaria. As pontuações CVSS descrevem a gravidade técnica isoladamente; elas dizem pouco sobre o impacto operacional de uma indisponibilidade ou as consequências regulatórias de uma violação de confidencialidade em infraestruturas críticas.
A mesma ressalva se aplica no sentido inverso. Descobertas de gravidade Média e Baixa em ambientes de energia frequentemente se encadeiam em resultados de maior gravidade: um problema de divulgação de informações em um portal de gerenciamento de ativos que expõe nomes de hosts internos alimenta o reconhecimento para a próxima etapa; a falta de limite de taxa (rate limit) em uma API voltada para contratados transforma um problema de senha fraca em uma tomada de conta em larga escala.
O volume e a gravidade juntos descrevem um setor que é testado com menos frequência do que o e-Commerce ou o setor Financeiro, mas que acumula um inventário de risco proporcionalmente maior entre as avaliações. Analisados em conjunto com a composição dos tipos de avaliação da seção anterior, os números apontam onde o esforço defensivo deve se concentrar: nas interfaces de gerenciamento, portais de parceiros, sistemas administrativos e tecnologias de acesso remoto que o perfil de testes de intrusão continua destacando como a principal superfície de exposição.
As vulnerabilidades mais comuns no setor de energia
O topo da lista CWE do Setor de Energia de 2025 apresenta um peso maior do que o padrão intersetorial. A CWE-200 representa 17,0% de todas as descobertas, praticamente o dobro da participação observada em Tecnologia, Software & SaaS ou Finanças & Fintech. A CWE-284 vem em seguida com 10,7%, e a CWE-799 com 8,9%. Três CWEs representam mais de um terço de todas as vulnerabilidades detectadas durante o ano.
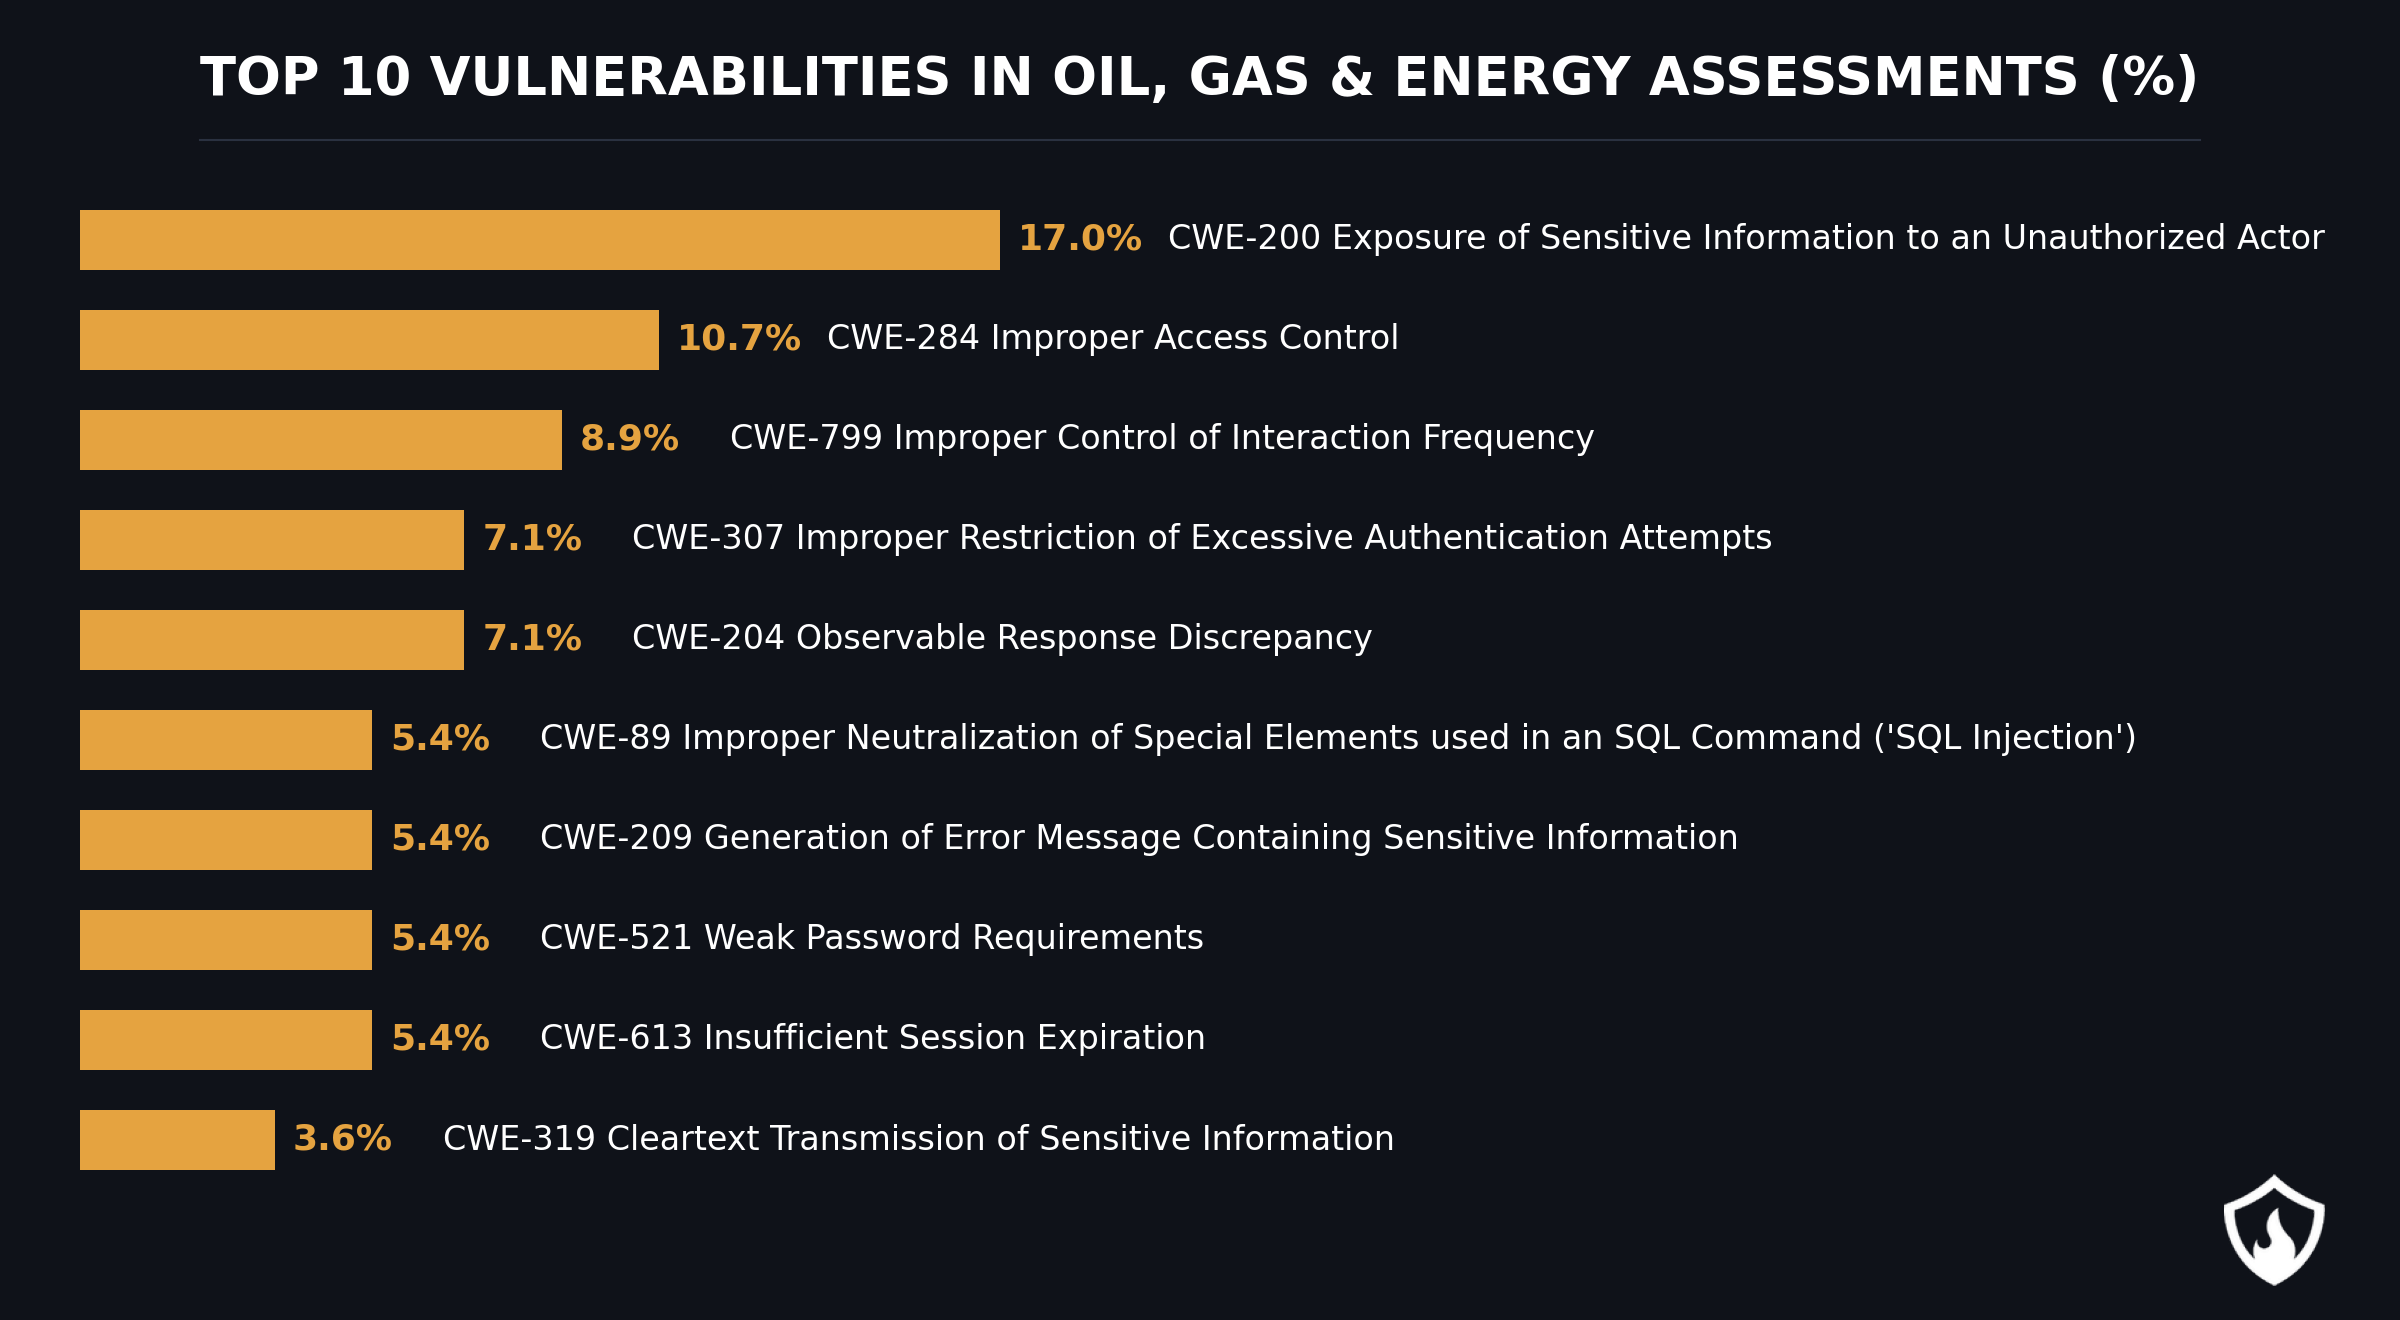
CWE-200, CWE-209 e CWE-319 formam um cluster de exposição de informações que define o perfil de risco do setor. Em ambientes de petróleo, gás e energia, essas descobertas aparecem como portais que vazam nomes de hosts internos, painéis que expõem detalhes de operadores ou interfaces legadas que transmitem credenciais em canais de texto simples. Nenhuma é exótica; são as falhas previsíveis de pilhas web projetadas para redes internas e posteriormente movidas para a nuvem ou superfícies voltadas para parceiros.
O impacto não se limita a violações de dados no sentido convencional. Os atacantes podem usar essas exposições para mapear sistemas internos, identificar usuários válidos, entender convenções de nomenclatura ou roubar dados confidenciais que facilitam um comprometimento posterior. Em ambientes conectados a operações de petróleo e gás, até mesmo uma divulgação parcial pode melhorar a capacidade de um atacante planejar o próximo passo.
A CWE-284 é a âncora de controle de acesso . O padrão aparece como um portal de fornecedor onde um contratado lê as ordens de serviço de outro, um provedor de identidade cujas verificações de função são executadas apenas no cliente, ou uma API de parceiro que retorna conjuntos completos de registros quando a filtragem deveria ser restrita por organização. O modelo de confiança sobre o qual esses sistemas foram construídos — um pequeno grupo de usuários internos com privilégios semelhantes — não sobrevive ao contato com as identidades federadas e multilocatárias que as operadoras de energia utilizam hoje.
O cluster anti-abuso — CWE-799, CWE-307, CWE-204 e CWE-521 — é onde a superfície de identidade exposta do setor aparece com mais clareza, revelando suas fraquezas. Os fluxos de login e redefinição de senha em sistemas voltados para contratados rotineiramente carecem dos controles que tornam o preenchimento de credenciais ou a enumeração irrelevantes: limites de taxa, bloqueios, respostas uniformes, autenticação multifator e uma política de senha alinhada com a sensibilidade do sistema.
A CWE-89, Injeção de SQL, ainda aparece no top 10 — uma persistência notável para uma classe contra a qual a indústria passou duas décadas ensinando. Ela aparece com mais frequência em interfaces de relatórios de longa data, painéis mais antigos e endpoints de integração que compõem consultas de forma insegura. Sua presença contínua em 2025 reflete a realidade arquitetônica que o restante da lista descreve: sistemas legados e pilhas mais antigas ainda estão em produção, ainda expostos e ainda sendo alvo de ataques.
As fraquezas dominantes não foram descobertas específicas de ICS, mas problemas padrão de web, identidade e infraestrutura aplicados a sistemas com consequências operacionais. O perfil de pentest é de web e identidade, sobreposto a um ambiente onde cada descoberta carrega um peso que o rótulo CWE, por si só, não comunica.
O que essas descobertas significam
Essas descobertas descrevem um setor cujos controles de segurança existem em grande parte, mas são implementados de forma desigualA autenticação está presente, mas não possui limitação de taxa. A autorização baseia-se na identidade, mas não impõe verificações ao nível do objeto. A criptografia está configurada em superfícies externas, mas nem sempre nas internas. O padrão é de qualidade de controle, não de ausência de controle.
As fronteiras de confiança rompem-se de forma mais visível na camada de identidade. Operadores de energia utilizam pilhas federadas que abrangem funcionários, contratados de perfuração, parceiros EPC, engenheiros de suporte de fornecedores e integrações de software de terceiros. O modelo de autorização por trás dessas pilhas foi geralmente projetado quando a base de usuários era menor e mais homogênea, e não acomoda bem a multilocação que surge com a federação.
As cadeias de suprimentos são, portanto, parte da superfície de ataque técnica, não apenas uma preocupação de aquisição. Contas de fornecedores, provedores de manutenção, fornecedores de software e integrações de terceiros criam caminhos para sistemas que suportam operações de energia. As vulnerabilidades na cadeia de suprimentos geralmente aparecem como acesso excessivo, desligamento inadequado, credenciais compartilhadas, sessões de fornecedores mal monitoradas ou protocolos de segurança inconsistentes em sistemas voltados para parceiros.
A segunda quebra de fronteira situa-se entre as interfaces conectadas à TI que os testes de intrusão realmente alcançam e os sistemas de OT que elas sobrepõem. As descobertas de 2025 não incluem fraquezas específicas de ICS, mas descrevem superfícies de gerenciamento com autenticação fraca, informações confidenciais expostas e falta de controles contra abusos — superfícies que frequentemente contêm as credenciais, a configuração ou a visibilidade operacional que um comprometimento converte em consequências operacionais na camada física.
Os rótulos CWE capturam o mecanismo técnico de uma vulnerabilidade, não o risco que ela acarreta. Uma descoberta CWE-200 em um painel de análise de marketing e o mesmo CWE em um portal de contratados que vaza nomes de operadores, identificadores de equipamentos e topologia de rede parcial são objetos de risco totalmente diferentes. O CWE indica onde os controles são mais fracos; o sistema em que ele reside indica o custo dessa fraqueza.
A implicação para os programas de segurança no setor é direta. O esforço defensivo focado nas interfaces de gerenciamento, portais de parceiros e sistemas administrativos com maior probabilidade de hospedar os CWEs dominantes fecha a lacuna apontada pelos dados. A segmentação entre TI de negócios e zonas adjacentes à OT, a higiene de identidade que sobrevive ao uso multilocatário federado, o monitoramento contínuo e a validação contínua dos sistemas de fronteira onde a conformidade e a segurança se sobrepõem são os controles defendidos pelas descobertas de 2025.
Principais vetores de ataque
A maioria das descobertas é acessível pela rede e explorável com poucos ou nenhum privilégio, consistente com o padrão intersetorial. O que diferencia o setor de petróleo, gás e energia não é o vetor de entrada, mas os sistemas por trás dele: interfaces de gerenciamento, portais de parceiros e serviços conectados à nuvem que se direcionam para fluxos de trabalho operacionais.
O reconhecimento é o movimento inicial típico. As fraquezas CWE-200, CWE-209 e CWE-204 fornecem aos atacantes andaimes suficientes — nomes de host internos, nomes de usuário válidos, diferenças no tempo de resposta — para planejar a próxima solicitação com precisão, na maioria das vezes em portais voltados para contratados e parceiros que divulgam mais do que seus proprietários esperam.
Falhas de autenticação e de limitação de taxa formam o segundo estágio. Com nomes de usuário válidos em mãos, uma política de senha fraca e a falta de proteção contra força bruta, a próxima solicitação transforma-se em uma tomada de conta em escala. A barreira entre o acesso não autenticado e o autenticado é mais tênue do que o design do sistema supunha, permitindo que um agente externo obtenha acesso não autorizado sem depender de malware, phishing ou proximidade física.
Após a autenticação, problemas de controle de acesso e gerenciamento de sessão estendem a posição horizontalmente: portais de fornecedores expondo ordens de serviço de outro contratado, APIs de parceiros retornando registros fora da organização solicitante e sessões que duram mais do que a política permite. Essas cadeias exigem iteração sobre o que o aplicativo já retorna, não técnicas sofisticadas.
A interação do usuário raramente é necessária, o que diferencia o setor dos modelos de ameaças baseados em phishing ou no comprometimento de funcionários de escritório. O perfil de atacante dominante é o investigador externo paciente que trabalha contra APIs, fluxos de login, endpoints de upload de arquivos e páginas de erro — uma superfície que um agente remoto pode explorar continuamente sem iscas.
Vetores físicos e adjacentes permanecem marginais na amostra de 2025. As descobertas não incluem comprometimentos que exigiram proximidade local, cargas úteis via USB ou acesso físico interno, embora a segurança física e as ameaças internas continuem sendo partes importantes do modelo de risco para instalações de petróleo e gás. Os caminhos de exploração que funcionaram nesses testes de intrusão foram os que funcionam contra qualquer pilha web exposta à internet; o que muda é o que esses caminhos alcançam.
Conclusão
As descobertas dos testes de intrusão de 2025 em energia, gás e petróleo apontam para um padrão claro: a exposição mais relevante do setor não se limita a sistemas de OT ou sistemas de controle industrial, mas reside fortemente na camada conectada à TI ao redor deles. Interfaces de gerenciamento, portais de contratados, serviços expostos e fluxos de trabalho administrativos apresentaram fraquezas familiares de web e identidade, mas com um impacto maior na disponibilidade e um caminho mais curto para consequências operacionais do que as mesmas descobertas teriam em muitos outros setores.
Para organizações de energia, a prioridade não é apenas encontrar vulnerabilidades críticas isoladamente. A tarefa maior é fortalecer os sistemas que fazem a ponte entre a TI de negócios, o acesso de terceiros e os fluxos de trabalho operacionais: aplicar a segmentação, restringir os controles de acesso, reduzir a exposição de informações, fortalecer a autenticação e validar se os caminhos de acesso remoto se comportam conforme o projetado. O teste de intrusão continua valioso neste contexto porque testa essas fronteiras sob condições realistas, onde a documentação muitas vezes parece mais limpa do que o próprio ambiente.
Perguntas frequentes
Qual é a diferença entre a segurança de TI e de OT para operadores de petróleo, gás e energia?
A segurança de TI protege sistemas empresariais como portais, plataformas de identidade, serviços em nuvem, e-mail e aplicações administrativas. A segurança de OT protege a tecnologia operacional, incluindo sistemas de controle industrial, sensores, CLPs, ambientes SCADA e sistemas vinculados a processos físicos. No setor de óleo, gás e energia, o risco geralmente reside na fronteira entre ambos: sistemas conectados à TI que suportam ou expõem fluxos de trabalho operacionais.
Com que frequência as empresas de óleo, gás e energia devem realizar testes de intrusão?
Empresas de óleo, gás e energia devem testar sistemas de alto risco e expostos externamente pelo menos anualmente e após grandes mudanças, como novas implementações de acesso remoto, migrações para a nuvem, integrações com fornecedores ou atualizações de segmentação de rede. Testes mais frequentes são apropriados para interfaces de gerenciamento, sistemas adjacentes à OT e ambientes onde o tempo de inatividade ou acesso não autorizado possa afetar as operações.
Quais regulamentações e normas impulsionam os testes de intrusão em óleo, gás e energia?
Os testes de intrusão neste setor são frequentemente influenciados por estruturas e regulamentações como IEC 62443, NIS2 na União Europeia, diretrizes de segurança de oleodutos da TSA nos Estados Unidos e requisitos internos de risco para infraestruturas críticas. Essas estruturas levam os operadores a validar controles de acesso, segmentação, segurança de acesso remoto, prontidão para incidentes e a resiliência dos sistemas que suportam operações críticas.
Como os fornecedores de energia podem reduzir o risco de exploração de acesso remoto?
O risco de acesso remoto pode ser reduzido aplicando MFA, limitando o acesso de fornecedores e prestadores de serviço, removendo contas inativas, restringindo o acesso por função e localização de rede, e fortalecendo VPNs, jump hosts e interfaces de gerenciamento. A segmentação também deve ser testada regularmente, uma vez que os controles de acesso remoto só são eficazes se não puderem ser usados para alcançar sistemas mais sensíveis.




