
A conformidade com o TISAX é crucial para organizações da indústria automotiva garantirem que seu sistema de gestão de segurança da informação (SGSI) atenda aos padrões do setor. Alcançar isso envolve uma autoavaliação detalhada, seguida por uma avaliação formal de segurança da informação conduzida por um auditor terceirizado credenciado.
O auditor avaliará as políticas, procedimentos, controles e práticas de gestão de risco da sua organização. Este processo garante que suas medidas de segurança da informação estejam alinhadas com os requisitos do TISAX, particularmente em áreas como proteção de dados. Se o seu SGSI atender aos critérios necessários, sua organização receberá a certificação TISAX, demonstrando um forte compromisso com a proteção de informações confidenciais.
Testes de intrusão TISAX podem desempenhar um papel vital neste processo. Embora não sejam obrigatórios, ajudam a identificar e corrigir vulnerabilidades antes da sua avaliação TISAX, garantindo que o seu SGSI esteja totalmente preparado para atender aos altos padrões exigidos para a certificação.
Este artigo abordará aspectos relevantes dos testes de intrusão no contexto da conformidade TISAX. O objetivo é ajudar sua organização a tomar decisões informadas ao escolher serviços de testes de intrusão para apoiar sua avaliação TISAX.
Quem se beneficiará deste guia de testes de intrusão TISAX?
Este guia pretende servir como um recurso valioso para aqueles que precisam contratar serviços de testes de intrusão para auditorias TISAX. Ele oferece insights relevantes para os seguintes grupos:
- Pessoal executivo responsável pela segurança de TI dentro da organização, como CISOs, VPs de segurança e CIOs.
- Alta gestão, incluindo executivos de nível C (CEOs, CTOs, COOs, CFOs) e membros do conselho.
- Membros da equipe de auditoria e comitês de auditoria envolvidos no processo de conformidade TISAX.
- Auditores e responsáveis pela conformidade que supervisionam a adesão da organização às normas TISAX.
- Profissionais de cibersegurança, incluindo engenheiros e analistas que atuam em segurança de aplicações (AppSec), operações de segurança (SecOps), segurança de infraestrutura (InfraSec) e áreas correlatas.
- Gestores de engenharia e proprietários de produto que desempenham um papel nos esforços de conformidade TISAX da organização.
O que é a conformidade TISAX e por que ela é importante?
O TISAX (Trusted Information Security Assessment Exchange) é uma norma fundamental de segurança da informação para a indústria automotiva. Desenvolvido pela ENX Association em colaboração com os principais fabricantes de automóveis, o TISAX fornece uma estrutura para avaliar e aprimorar o sistema de gestão de segurança da informação (SGSI) de uma organização. Ao contrário da ISO 27001, que é reconhecida de forma mais universal, o TISAX é especificamente adaptado para atender às necessidades exclusivas da cadeia de suprimentos automotiva.
A conformidade com o TISAX envolve passar por uma avaliação de segurança da informação conduzida por um provedor de auditoria aprovado. Esta avaliação garante que o SGSI da sua organização atenda aos requisitos rigorosos para proteger informações confidenciais, incluindo práticas de proteção de dados e gestão de riscos. Os níveis de avaliação são determinados pelo tipo de dados tratados e pela classe de proteção necessária para esses dados.
Durante a avaliação TISAX, especialistas independentes e experientes analisam o seu SGSI com base em objetivos de avaliação específicos. Estes objetivos orientam os níveis de avaliação e a profundidade da análise. Para organizações que lidam com dados externos altamente sensíveis, um teste de intrusão (pentest) pode ser necessário para demonstrar controles de segurança robustos. Os resultados deste teste, documentados em um relatório detalhado, desempenham um papel crucial na avaliação final.
A conformidade com o TISAX está se tornando cada vez mais um pré-requisito para fazer negócios com os principais fabricantes de automóveis. Ela sinaliza que sua organização possui processos de segurança da informação confiáveis e auditáveis para gerenciar e proteger dados sensíveis.
O teste de intrusão é um requisito para o TISAX em 2024?
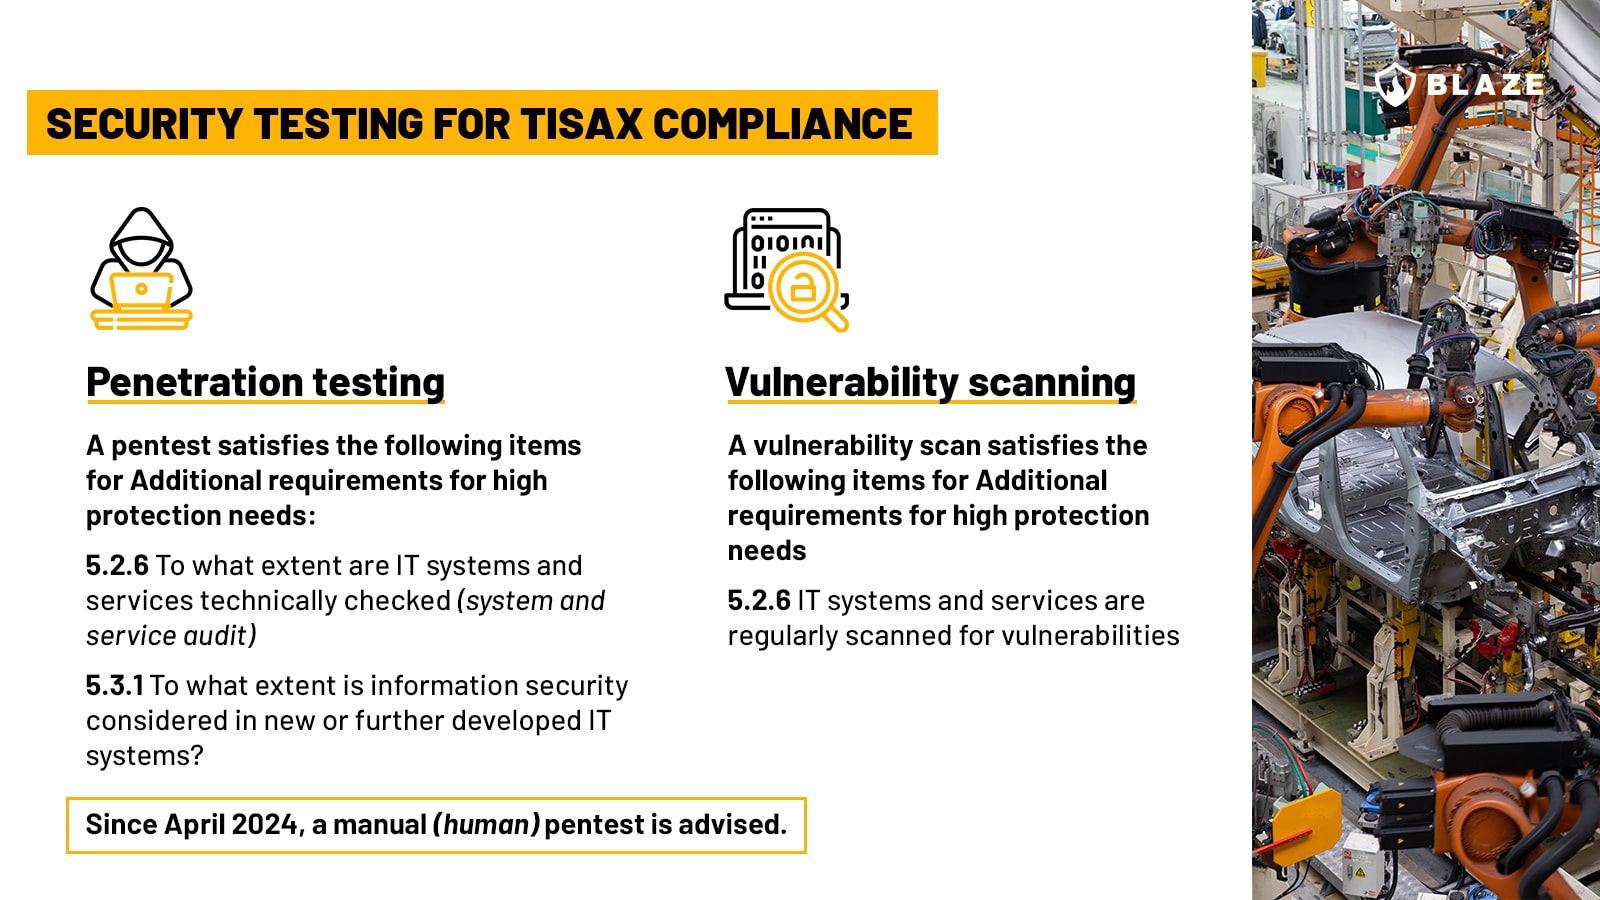
O teste de intrusão não é obrigatório para a conformidade TISAX, mas é altamente recomendado para empresas que desejam fortalecer sua postura de segurança.
Na versão 6.0.3 da autoavaliação VDA ISA (Information Security Assessment), os dois controles TISAX a seguir mencionam testes de intrusão como um meio de cumprir o requisito para aqueles que se enquadram na categoria de Requisitos adicionais para necessidades de proteção elevada:
- 5.2.6 Em que medida os sistemas e serviços de TI são verificados tecnicamente (auditoria de sistemas e serviços)?
- Para sistemas ou serviços de TI críticos, requisitos adicionais de auditoria de sistemas ou serviços foram identificados e são cumpridos (por exemplo, testes e ferramentas específicos de serviço e/ou testes de intrusão humanos, intervalos de tempo baseados em risco) (A)
- 5.3.1 Em que medida a segurança da informação é considerada em sistemas de TI novos ou em desenvolvimento?
- A segurança de software desenvolvido para fins específicos ou software significativamente personalizado é testada (por exemplo, testes de intrusão) (C, I, A) – durante o comissionamento, em caso de alterações significativas ou em intervalos regulares
De acordo com o site da ENX Association, "Questionário de Avaliação de Segurança da Informação que servirá de base para as Avaliações TISAX iniciadas após 01/04/2024". Isso significa que desde abril de 2024, existe uma recomendação para realizar testes de intrusão manuais para o TISAX, a fim de cumprir os itens 5.2.6 e 5.3.1.
Embora a avaliação TISAX não exija explicitamente testes de intrusão (pelo menos ainda não), eles podem desempenhar um papel fundamental no cumprimento dos requisitos de proteção, especialmente para organizações envolvidas em relações complexas com fornecedores ou que lidam com a proteção de protótipos.
Mesmo que o teste de intrusão não seja um elemento obrigatório da avaliação TISAX, integrá-lo à sua estratégia de gestão de riscos oferece benefícios significativos. O teste de intrusão ajuda a identificar vulnerabilidades de segurança técnicas que poderiam ser exploradas, proporcionando uma compreensão clara dos riscos potenciais.
O TISAX exige a verificação de vulnerabilidades?
O TISAX recomenda a verificação de vulnerabilidades para fins de conformidade.
No item 5.2.6 Segurança da Informação, na coluna Requisitos adicionais para necessidades de proteção muito elevadas:
- Sistemas e serviços de TI são verificados regularmente quanto a vulnerabilidades. (A) Devem ser implementadas medidas de proteção adequadas para sistemas e serviços que não possam ser verificados.
Assim como o teste de intrusão, a verificação de vulnerabilidades não parece ser um requisito obrigatório no framework TISAX – ou, pelo menos, ainda não. No entanto, incorporar essas avaliações de segurança automatizadas pode melhorar significativamente sua postura de segurança da informação e ajudar a atender às expectativas mais amplas de uma avaliação TISAX, particularmente no que diz respeito a garantir a proteção das informações do cliente.
Qual é a duração média de um teste de intrusão TISAX?
A duração de um teste de intrusão TISAX pode variar muito dependendo do escopo e da complexidade dos sistemas testados. Em nossa experiência, pode levar entre 5 e 20 dias de trabalho por pessoa, em média. Avaliações mais extensas e complexas, especialmente aquelas que envolvem infraestrutura crítica ou informações confidenciais de clientes, podem se estender por várias semanas.
Tenha cuidado com prestadores de serviços que oferecem testes de intrusão rápidos e baratos que duram apenas alguns dias. Esses testes dependem fortemente de ferramentas automatizadas ou seguem uma lista de verificação básica, que pode não descobrir todas as vulnerabilidades relevantes. Avaliações superficiais como essas podem deixar sua organização com uma falsa sensação de segurança, potencialmente ignorando problemas críticos que poderiam impactar seu ambiente de TI, a conformidade com o TISAX e sua postura geral de segurança da informação.
Como definir o escopo de um teste de intrusão TISAX?
Definir o escopo de um teste de intrusão TISAX é um processo colaborativo entre a equipe da sua organização (como responsáveis pela conformidade, auditores internos e pessoal de TI) e o prestador de serviços que realizará o teste. O auditor responsável pela avaliação TISAX ajudará a especificar quais sistemas, redes, bancos de dados ou aplicações devem ser incluídos no teste, com base nos requisitos específicos da sua organização e nas necessidades de proteção das informações dos clientes.
As organizações geralmente consideram os seguintes elementos ao determinar o escopo de seus testes de intrusão TISAX:
- Principais produtos e serviços, especialmente aqueles críticos para suas operações, como uma plataforma SaaS.
- Infraestrutura voltada para a internet, frequentemente hospedada na nuvem, que pode ser um alvo para ameaças externas.
- Redes internas e sistemas críticos, incluindo servidores, Active Directory e clusters Kubernetes.
- APIs e microsserviços, incluindo REST, GraphQL e serviços web legados, que são fundamentais para suas operações.
- Aplicativos móveis, se aplicável, para garantir a segurança em todas as plataformas.
- Painéis administrativos ou sistemas de back-office que dão suporte a serviços voltados ao usuário.
Muitas organizações optam por realizar testes de intrusão em um ambiente de homologação para evitar interrupções nos sistemas de produção. Essa abordagem é amplamente aceita, desde que o ambiente de homologação reflita fielmente a configuração de produção. No entanto, é recomendável consultar seu auditor TISAX para confirmar se ele aprova essa metodologia de teste antes de prosseguir.
Metodologias recomendadas para testes de intrusão TISAX
Assim como a ISO 27001, o TISAX não prescreve diretrizes específicas para metodologias de teste de intrusão, permitindo que as organizações tenham flexibilidade na escolha da abordagem mais adequada. No entanto, as metodologias reconhecidas a seguir são comumente empregadas para garantir testes de intrusão completos e eficazes para a conformidade com o TISAX:
Ao empregar essas metodologias, as organizações podem garantir que seus testes de intrusão sejam minuciosos e estejam alinhados aos objetivos de segurança necessários para a conformidade com o TISAX. Isso ajuda a obter a certificação e a manter um sistema de gestão de segurança da informação robusto e seguro.
Devo realizar testes de intrusão e varredura de vulnerabilidades como parte da minha auditoria TISAX?
Embora os testes de intrusão e a varredura de vulnerabilidades não sejam explicitamente exigidos para a conformidade com o TISAX, integrar essas atividades ao seu processo de auditoria pode trazer benefícios significativos, ajudando você a atender aos padrões do setor e a fortalecer suas defesas cibernéticas.
- Identificação de vulnerabilidades: O teste de intrusão desempenha um papel vital na descoberta de falhas de segurança em seus sistemas e redes que agentes mal-intencionados poderiam explorar. Isso é especialmente importante para empresas do setor automotivo que buscam atingir altos padrões de segurança da informação, proteção de dados e proteção de protótipos.
- Redução e priorização de riscos: Os resultados dos testes de intrusão destacam lacunas de segurança e expõem riscos dentro da sua organização. Isso permite que você priorize os esforços na correção dessas vulnerabilidades, aprimorando sua postura geral de segurança e reduzindo o risco de ameaças cibernéticas.
- Desafio aos controles de segurança: A realização de avaliações técnicas de segurança permite que as organizações avaliem a eficácia de seus controles de segurança existentes. Ao testar esses controles, você pode identificar pontos fracos e melhorar suas defesas contra possíveis ataques.
- Demonstração de conformidade: Testes de penetração e varreduras de vulnerabilidade regulares podem aproximá-lo do cumprimento dos requisitos de avaliação TISAX.
- Maior conscientização sobre segurança: O teste de penetração também serve como uma ferramenta de aprendizado para sua organização. Ele aumenta a conscientização sobre segurança entre funcionários e gestão, enfatizando a importância da defesa cibernética e justificando o investimento contínuo em medidas de segurança.
Qual é a frequência sugerida para um teste de penetração TISAX?
Geralmente, recomenda-se que um teste de penetração seja realizado anualmente, especialmente porque muitas empresas passam por auditorias regulares para manter a conformidade. A versão 6.0.1 da ISA recomenda um teste de penetração durante mudanças significativas, desativações e em intervalos regulares.
Independentemente do seu cronograma de certificação, realizar testes de penetração regularmente é aconselhável. Isso garante que sua organização melhore continuamente suas defesas cibernéticas e permaneça resiliente contra ameaças em evolução.
Considerações finais
O TISAX é um padrão fundamental para organizações na cadeia de suprimentos da indústria automotiva. Ele fornece uma estrutura robusta para proteger dados de clientes e garantir que sistemas sólidos de gestão de segurança da informação estejam em vigor. Embora testes de penetração e varreduras de vulnerabilidade não sejam obrigatórios para a conformidade com o TISAX, eles são valiosos para identificar vulnerabilidades de segurança e gerenciar riscos em seus sistemas de informação.
A decisão de incluir teste de penetração como serviço ou avaliações de vulnerabilidade como parte da sua auditoria TISAX deve basear-se no perfil de risco e nos objetivos de segurança exclusivos da sua organização. No entanto, apresentar um relatório abrangente de teste de penetração detalhando vulnerabilidades técnicas, estratégias de mitigação, controles compensatórios e evidências de varreduras de vulnerabilidade regulares pode aumentar significativamente a confiança dos auditores em suas práticas de cibersegurança.
Se sua organização busca um parceiro de confiança para apoiar sua auditoria TISAX, testes de penetração ou outras necessidades de consultoria em cibersegurança, nossa equipe de especialistas está pronta para ajudar. Entre em contato conosco hoje mesmo para garantir que seus controles de segurança da informação atendam aos padrões TISAX e muito mais.




