A varredura de vulnerabilidades é um componente importante, porém opcional, da conformidade SOC 2. No entanto, há muitos aspectos a considerar antes de mergulhar em varredura de vulnerabilidades SOC 2. Vamos explorar o que é o SOC 2 e a importância da varredura de vulnerabilidades para alcançar a conformidade.
Sua empresa está passando por um processo de conformidade e você provavelmente está se perguntando: quais são os requisitos de varredura de vulnerabilidades SOC 2 e qual a sua importância para uma auditoria?
Alcançar e manter a certificação SOC 2 tornou-se um marco crucial para empresas de todos os portes, especialmente aquelas que operam no setor de SaaS, para demonstrar a terceiros que mantêm medidas rigorosas de proteção de dados e sistemas de informação. Na maioria das vezes, possuir um relatório SOC 2 pode determinar o sucesso ou o fracasso de um negócio ou resultar em uma pontuação de risco menor no processo de integração de fornecedores, destacando sua relevância para muitas empresas, já que define uma base de confiança na sua organização e tem um impacto direto na sua receita.
A varredura de vulnerabilidades é obrigatória para uma auditoria SOC 2 a fim de garantir a conformidade com os Critérios de Serviços de Confiança do AICPA? Esta pergunta é comumente feita por empresas que estão em uma jornada de conformidade quando surgem tópicos relacionados à segurança da informação, e a resposta é ocasionalmente vaga devido aos múltiplos dados conflitantes disponíveis online sobre este assunto.
Neste artigo, mergulhamos no mundo da varredura de vulnerabilidades, seus benefícios e sua relevância para a conformidade com o SOC 2, com a intenção de apoiar a tomada de decisão em seus objetivos de auditoria e conformidade.
O que é conformidade SOC 2?
Se você chegou até aqui, é provável que já esteja familiarizado com o SOC 2 e saiba do que se trata. No entanto, para aqueles que ainda não estão bem versados na conformidade SOC 2, este parágrafo serve como uma breve introdução ao tópico.
O SOC 2, que significa Service Organization Controls 2, constitui um conjunto de normas que as empresas devem cumprir para garantir que políticas e metodologias sejam estabelecidas para melhorar a segurança de seus sistemas e dados. O American Institute of Certified Public Accountants (AICPA) é o órgão responsável por esta estrutura. Para alcançar a conformidade SOC 2, as empresas devem demonstrar que possuem estratégias abrangentes e políticas sólidas de segurança da informação. Além disso, devem passar por avaliações independentes de rotina para confirmar que os controles de segurança e privacidade de seus sistemas estão alinhados com a estrutura.
Quais são os cinco Critérios de Serviços de Confiança do SOC?
A conformidade SOC abrange cinco princípios de serviços de confiança:
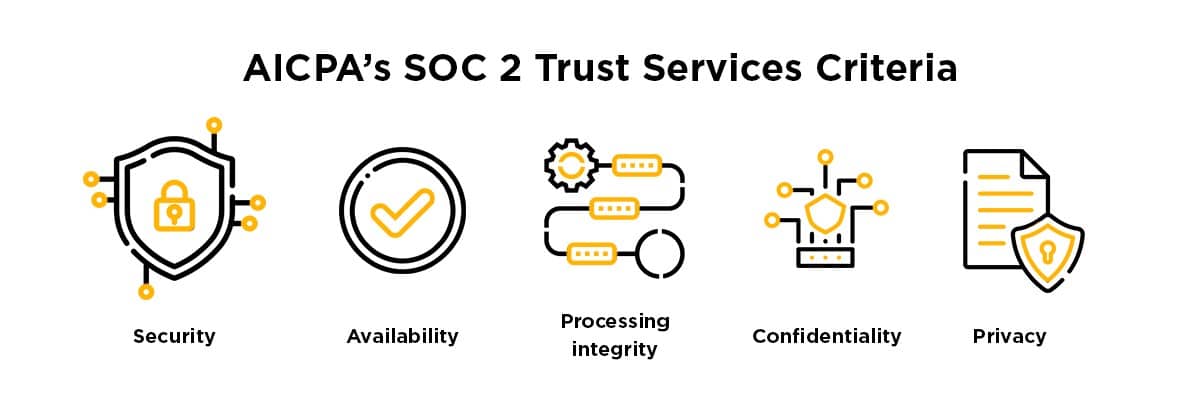
- Segurança: Refere-se à proteção dos recursos do sistema contra acesso não autorizado. Este é o princípio fundamental e está incluído em todos os exames SOC 2. As medidas de segurança visam prevenir o possível abuso do sistema, a remoção não autorizada de dados, alterações não autorizadas nos recursos do sistema e a interrupção do sistema.
- Disponibilidade: Refere-se à acessibilidade do sistema, produtos ou serviços conforme estipulado em contrato ou acordo de nível de serviço (SLA). O sistema deve estar disponível para operação e uso conforme acordado. Este princípio não impõe disponibilidade em tempo integral; os detalhes baseiam-se no acordo entre ambas as partes.
- Integridade do Processamento: Este princípio diz respeito à capacidade de um sistema atingir seu propósito (ou seja, entregar os dados certos, pelo preço certo e no momento certo). Portanto, o processamento de dados deve ser completo, válido, preciso, oportuno e autorizado.
- Confidencialidade: Este princípio refere-se a dados designados como confidenciais, que devem ser protegidos conforme acordado no acordo de nível de serviço (SLA). Dados confidenciais podem incluir informações sensíveis, como informações de identificação pessoal (PII) ou segredos comerciais.
- Privacidade: Este princípio aborda a coleta, uso, retenção, divulgação e descarte de informações pessoais pelo sistema em conformidade com o aviso de privacidade de uma organização, bem como com os critérios estabelecidos nos princípios de privacidade geralmente aceitos (GAPP) do AICPA.
O que é a varredura de vulnerabilidades?
A varredura de vulnerabilidades é uma abordagem sistemática para identificar, quantificar e classificar as vulnerabilidades em um sistema. É um check-up de saúde cibernética para sua infraestrutura de TI, projetado para descobrir quaisquer fraquezas potenciais que possam ser exploradas por invasores.
Ao identificar essas vulnerabilidades, as organizações podem tratá-las e corrigi-las antes que sejam exploradas, reduzindo significativamente o risco de um incidente de segurança. A varredura de vulnerabilidades deve ser realizada regularmente, uma vez que novas vulnerabilidades são continuamente descobertas e adicionadas aos bancos de dados usados pelos scanners.
Embora a varredura de vulnerabilidades seja uma parte integrante da cibersegurança, ela não deve ser confundida com testes de intrusão (penetration testing). Ambos estão relacionados, mas servem a propósitos diferentes.
Quais são os requisitos de varredura de vulnerabilidades para a conformidade SOC 2?
A varredura de vulnerabilidades não é um requisito explícito nas auditorias SOC 2 mas serve como um complemento substancial à estrutura. Ela adiciona profundidade às práticas de segurança da sua organização e fornece evidências demonstráveis de medidas proativas contra potenciais ameaças cibernéticas.
Embora não seja um requisito obrigatório, a varredura de vulnerabilidades pode ajudar a cumprir os critérios de pré-requisitos CC7.1 do Trust Services Criteria (Operações do sistema) e seus pontos de foco:
- CC7.1: "Para atingir seus objetivos, a entidade utiliza procedimentos de detecção e monitoramento para identificar (1) alterações nas configurações que resultem na introdução de novas vulnerabilidades e (2) suscetibilidades a vulnerabilidades recém-descobertas"
- Ponto de foco CC7.1: "Realiza varreduras de vulnerabilidade — A entidade realiza varreduras de vulnerabilidade projetadas para identificar potenciais vulnerabilidades ou configurações incorretas periodicamente e após qualquer alteração significativa no ambiente, e toma medidas para remediar as deficiências identificadas em tempo hábil"
Embora o padrão SOC 2 não exija diretamente a realização de varreduras de vulnerabilidade, ele determina que as organizações implementem controles eficazes para garantir a segurança do sistema e dos dados, a fim de proteger as informações dos clientes. Portanto, a incorporação da varredura de vulnerabilidade na estratégia de segurança pode ser vista como uma medida proativa para atender aos requisitos de segurança da conformidade SOC 2.
Como a varredura de vulnerabilidade pode aprimorar os Princípios de Serviços de Confiança do SOC 2
O valor da varredura de vulnerabilidade reside no seu potencial para reforçar os cinco princípios de serviços de confiança do SOC 2. Veja mais de perto como a varredura de vulnerabilidade se cruza com cada um desses princípios:
- Segurança: A varredura de vulnerabilidade é uma ferramenta crucial para detectar e tratar vulnerabilidades do sistema, ajudando as organizações a demonstrar seu compromisso com um ambiente seguro.
- Disponibilidade: Varreduras regulares de vulnerabilidade identificam ameaças que poderiam levar a ataques de negação de serviço, causando tempo de inatividade do sistema, garantindo assim a funcionalidade e a acessibilidade consistentes do sistema.
- Integridade do Processamento: Embora não esteja diretamente ligada à varredura de vulnerabilidade, a integridade do processamento do sistema pode se beneficiar indiretamente dela. A varredura ajuda a prevenir modificações não autorizadas de dados, apoiando o processamento preciso e oportuno das informações.
- Confidencialidade: Ao detectar pontos fracos que poderiam levar ao acesso não autorizado a dados confidenciais, a varredura de vulnerabilidade reforça a confidencialidade dos dados.
- Privacidade: A varredura de vulnerabilidade identifica vulnerabilidades do sistema que poderiam comprometer a privacidade, garantindo a retificação oportuna e mantendo a proteção das informações pessoais.
É verdade que a varredura de vulnerabilidade não é um requisito direto do SOC 2; no entanto, é fácil perceber como isso apoia claramente o propósito dos princípios de serviços de confiança da SOC 2.
Prós e contras da varredura de vulnerabilidades
Por motivos de conformidade ou não, é importante avaliar os benefícios e os possíveis desafios associados à varredura de vulnerabilidades. Vamos analisar os dois lados da moeda e discutir as vantagens e limitações que a varredura automatizada de vulnerabilidades pode trazer.
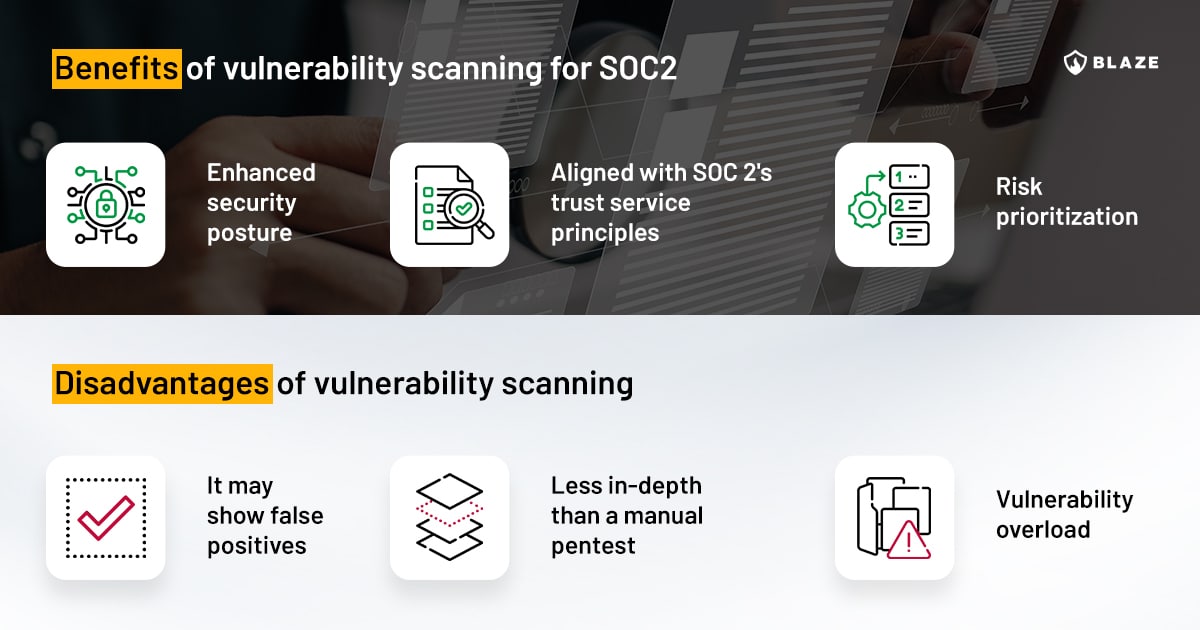
Benefícios da varredura de vulnerabilidades
- Postura de segurança aprimorada: A varredura de vulnerabilidades pode identificar possíveis falhas e, ao corrigi-las, você pode melhorar significativamente a segurança do seu ambiente de TI. A varredura regular permite que sua organização se antecipe a possíveis ameaças e pode ajudar a evitar incidentes de segurança dispendiosos e prejudiciais.
- Apoio à conformidade SOC 2: Embora a varredura de vulnerabilidades não seja um requisito específico, sua prática está bem alinhada aos princípios de serviços de confiança da SOC 2. A varredura regular pode ser vista como uma demonstração do compromisso da sua organização em manter um ambiente seguro e aumentar a confiança com seus clientes e partes interessadas.
- Priorização de riscos: A varredura de vulnerabilidades não apenas identifica possíveis ameaças, mas, em alguns casos, também pode priorizá-las com base em sua gravidade para remediar as deficiências identificadas. Isso pode orientar sua organização na alocação eficiente de recursos para tratar primeiro das ameaças mais graves.
Possíveis desafios da varredura de vulnerabilidades
- Falsos positivos: Embora os scanners de vulnerabilidades sejam geralmente precisos, eles podem ocasionalmente relatar falsos positivos, o que significa que podem identificar uma ameaça onde não existe nenhuma. Isso pode levar ao uso desnecessário de recursos na investigação e no tratamento dessas supostas ameaças.
- Apenas arranha a superfície: Embora a varredura de vulnerabilidades possa identificar muitas ameaças potenciais, ela não é uma solução definitiva. Algumas ameaças podem passar despercebidas, especialmente as novas ou emergentes que ainda não estão incluídas no banco de dados do scanner. Além disso, ela não oferece o mesmo contexto para as vulnerabilidades que um teste de intrusão (pentest), tornando a varredura menos detalhada do que uma avaliação manual conduzida por um engenheiro de segurança experiente.
- Sobrecarga de vulnerabilidades: Um scanner automatizado pode identificar um grande número de vulnerabilidades, mais do que uma equipe de segurança interna consegue gerenciar ou remediar de forma eficaz em um prazo razoável, dificultando a priorização do que deve ser corrigido primeiro.
Infográfico – Varredura de vulnerabilidades SOC 2
Conclusão
Embora nem a varredura de vulnerabilidades nem os testes de intrusão sejam um componente obrigatório da conformidade SOC 2, seus benefícios podem torná-los uma adição valiosa à sua estratégia de conformidade. Ter uma estratégia de gerenciamento de vulnerabilidades oferece um meio proativo de identificar e tratar falhas em seus sistemas e melhorar seus controles de segurança, reforçando também a disponibilidade, a integridade do processamento e a confidencialidade.
A decisão de incorporar a verificação de vulnerabilidades (e testes de intrusão) deve estar alinhada às necessidades, ao perfil de risco e aos recursos exclusivos da sua organização. Se decidir avançar com estes serviços para complementar a sua auditoria, a seleção de um serviço de verificação de vulnerabilidades fiável torna-se crucial. Ao ponderar cuidadosamente estas considerações, poderá tomar uma decisão informada que melhora a sua postura de segurança, apoia a conformidade SOC 2, reforça a confiança junto das partes interessadas, diminui os riscos cibernéticos e, em última análise, demonstra medidas proativas, bem como procedimentos de deteção e monitorização para prevenir violações de dados.
A Blaze estabeleceu uma parceria com a Vanta e a Drata, duas das plataformas de conformidade automatizada líderes mundiais, para oferecer assistência abrangente às organizações no seu percurso de conformidade SOC 2. Se a sua empresa está a considerar incorporar testes de intrusão ou verificação de vulnerabilidades no seu procedimento de auditoria SOC 2, fale com os nossos especialistas.
O SOC 2 exige a verificação de vulnerabilidades?
O SOC 2 não exige explicitamente a verificação de vulnerabilidades. No entanto, a verificação de vulnerabilidades pode apoiar os objetivos mais amplos do SOC 2, ajudando a garantir um ambiente de TI seguro e fiável.
O que é a verificação de vulnerabilidades e como se relaciona com a conformidade SOC 2?
A verificação de vulnerabilidades é um processo automatizado para detetar fragilidades no sistema que poderiam ser exploradas por ameaças cibernéticas. Embora não seja um requisito do SOC 2, reforça o foco central do SOC 2 num ambiente de TI seguro e fiável.
Quais são os benefícios da verificação de vulnerabilidades para a conformidade SOC 2?
A verificação de vulnerabilidades permite uma gestão proativa de ameaças, fornece provas do seu compromisso com a segurança, ajuda a priorizar riscos e otimiza a utilização dos recursos de TI, apoiando os seus objetivos de conformidade.




