A chamada "economia gig" tem ganhado popularidade crescente na última década. Muitos setores, especialmente o de serviços, foram transformados por trabalhadores autônomos e pelo modelo "Uber", que depende de uma rede de indivíduos dispostos a realizar um serviço de curto prazo em troca de uma taxa paga por uma plataforma.
À medida que as empresas aceleram sua transformação digital e aumentam os investimentos em resiliência cibernética, o modelo de crowdsourcing também surgiu na indústria de cibersegurança, inicialmente na forma de programas de bug bounty e, mais recentemente, como parte de testes de intrusão via crowdsourcing por meio de plataformas de pentest as a service (PTaaS).
O pentest via crowdsourcing, segundo os departamentos de marketing dos fornecedores da área, aproveita as habilidades de uma comunidade global de testadores de segurança freelancers. Embora essa abordagem possa oferecer benefícios como custo-benefício e rapidez para iniciar uma avaliação, ela introduz uma série de desafios e riscos significativos que podem comprometer a privacidade dos dados e a qualidade dos testes de segurança de uma organização, além de outros problemas que convenientemente não são mencionados pelo material de marketing e pelos vendedores até que você aprenda da maneira mais difícil, após assinar o contrato.
Este artigo baseia-se em nossa experiência trabalhando com empresas que também contrataram pentests via crowdsourcing no passado, e muitas das palavras aqui escritas ecoam as opiniões de líderes de cibersegurança em organizações de médio e grande porte que optaram por usar "a multidão" para seu programa de pentest.
Pretendemos desmistificar o hype em torno dos testes de segurança via crowdsourcing, analisar criticamente seus benefícios e desvantagens, e contrastá-los com os modelos "tradicionais" de teste de intrusão. O artigo também aborda as diferenças entre pentest via crowdsourcing e bug bounty, que muitas vezes são confundidos.
O que é teste de intrusão via crowdsourcing?
O teste de intrusão via crowdsourcing é o "modelo Uber" aplicado aos testes de cibersegurança, que emprega a experiência coletiva de vários hackers freelancers, também conhecidos como "a multidão", para avaliar a robustez de segurança de um sistema, rede ou aplicação.
Na seção a seguir, faremos uma comparação detalhada das vantagens e desvantagens do modelo de pentest via crowdsourcing em relação aos modelos tradicionais de teste de intrusão.
Teste de intrusão via crowdsourcing vs. teste de intrusão tradicional
O teste de intrusão via crowdsourcing e o teste de intrusão tradicional são duas abordagens distintas para avaliar a postura de segurança de uma organização por meio de testes de segurança.
Em linhas gerais, a principal distinção entre essas duas abordagens é o fato de que o teste via crowdsourcing terceiriza o processo de teste para um grupo de pesquisadores de segurança freelancers ao redor do mundo e utiliza um modelo de entrega via plataforma web de pentest as a service (SaaS).
Embora atraente devido à sua simplicidade e vantagens percebidas, o modelo de freelancer/terceirização traz inúmeros problemas que muitas vezes são ignorados ou não mencionados. Nesta seção, pretendemos discutir as diferenças, benefícios e deficiências de ambas as abordagens.
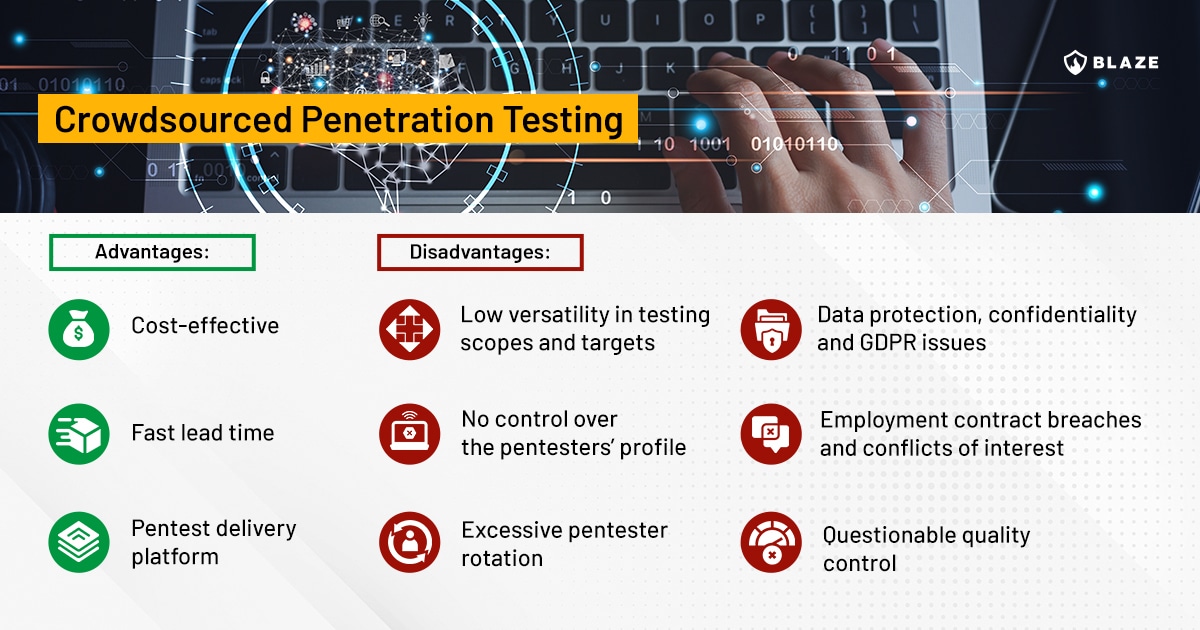
Versatilidade em escopos e alvos de teste
No pentest via crowdsourcing, com raras exceções, a multidão não possui habilidades úteis que vão além do pentest de ativos voltados para o exterior, relacionados a aplicações web e APIs e, com sorte, aplicativos móveis. Outros tipos de avaliações comuns, como revisão de código, testes de segurança de dispositivos IoT, aplicativos desktop, redes corporativas internas, etc., são habilidades dificilmente encontradas em uma plataforma de pentest via crowdsourcing, enquanto são obrigatórias para um pentester tradicional.
Ao falar sobre avaliações mais complexas, como testes de segurança de produtos, pentest em SAP, testes de segurança em Active Directory ou revisões de segurança de ambientes em nuvem, essas são habilidades que raramente se encontram, se é que existem, nesses provedores de serviço. Se o cliente insistir em contratar fornecedores de pentest via crowdsourcing, é 99,9% garantido que receberá um teste e um relatório de qualidade inferior.
Falta de controle sobre o perfil dos pentesters
Ao trabalhar com um fornecedor tradicional de testes de intrusão, os clientes têm mais controle sobre a seleção dos profissionais de cibersegurança designados para o serviço, garantindo que trabalhem com indivíduos qualificados e experientes que se encaixam no perfil desejado e possuem as certificações necessárias. Frequentemente, os clientes solicitam o perfil dos pentesters que atuarão no projeto, chegando por vezes a entrevistar esses profissionais antes de assinar qualquer contrato.
Rotação excessiva de pentesters
A comunidade não é fixa, com novos testadores entrando e saindo regularmente. O fato de os projetos em plataformas de PTaaS serem geralmente atribuídos por ordem de chegada, combinado com uma diligência limitada ou inexistente sobre as competências, resulta em uma rotação excessiva de pentesters analisando seus escopos.
Embora trazer um novo olhar possa ser útil, isso também traz desvantagens que raramente são discutidas. Ouvimos de um cliente do setor financeiro, que já havia contratado dois dos fornecedores de PTaaS mais populares do mercado, que a rotação excessiva era negativa, pois cada vez que um novo pentester entrava em um projeto, ele precisava gastar a maior parte do tempo de teste se familiarizando com o ambiente — que era mais complexo que a média —, desperdiçando um tempo precioso que deveria ser dedicado ao pentest em si.
O que inicialmente parecia empolgante e uma ótima forma de aproveitar o poder da multidão acabou resultando em descobertas de baixa qualidade, quase nenhuma identificação de vulnerabilidades críticas e 12 meses de frustração para a equipe responsável pelo programa de segurança de aplicações da organização.
Nossa "solução" proposta para esse problema foi designar um grupo semi-dedicado de pentesters da nossa equipe (todos funcionários em tempo integral) para realizar os testes de intrusão deste cliente de forma contínua, aumentando o tempo efetivo de teste e melhorando a qualidade geral dos resultados.
Proteção de dados, questões de GDPR e problemas de confidencialidade
Nem toda organização se sente confortável com o fato de que seus dados de pentest (que podem incluir dados pessoais e outras informações sensíveis) estejam nas mãos de um freelancer localizado em um país com regulamentações de proteção de dados pouco rigorosas.
A maioria das plataformas de testes de intrusão baseadas em crowdsourcing depende fortemente de talentos localizados em países em desenvolvimento, que frequentemente possuem jurisdições sem regulamentações rígidas de segurança de dados.
Além disso, empresas sediadas na Europa podem não estar de acordo com a possibilidade de transferência de dados de seus servidores em nuvem localizados na UE para um freelancer situado fora das GDPR-áreas protegidas dentro da União Europeia.
Empresas conscientes entendem que os pontos acima podem comprometer acordos de confidencialidade e colocar dados de usuários em risco, tornando-as mais propensas a evitar fornecedores de testes de intrusão baseados em crowdsourcing.
Quebra de contratos de trabalho e conflitos de interesse
Recentemente, um conhecido fornecedor de PTaaS publicou nas redes sociais que 70% de seus pentesters de crowdsourcing possuem empregos formais, muitos deles atuando como pentesters para outras organizações — sejam empresas de consultoria que oferecem serviços de pentest ou equipes internas de segurança de aplicações.
Questões válidas surgem aqui: quantos desses pentesters de crowdsourcing estão violando cláusulas de não concorrência de seus contratos de trabalho com seus empregadores principais? Ou, pior, quantos deles podem estar empregados na equipe de segurança interna de um concorrente e obterão autorização temporária para invadir sua rede?
Muitas empresas que contratam serviços de pentest via crowdsourcing parecem não se importar com a origem dos pentesters designados para seus projetos; no entanto, organizações com requisitos de conformidade mais rigorosos podem querer evitar o risco de utilizar pessoal não verificado que pode, inclusive, estar empregado pela concorrência.
Controle de qualidade questionável
Frequentemente, os testes de intrusão via crowdsourcing não oferecem o mesmo nível de consistência e padronização no processo de teste de segurança. A experiência, as metodologias e o rigor podem variar significativamente entre os testadores, levando a possíveis lacunas na cobertura e inconsistências na identificação e no relatório de vulnerabilidades.
Esses fatores tornam desafiador garantir o controle de qualidade em testes de intrusão via crowdsourcing em comparação com outros métodos.
Seguro de responsabilidade civil e testes crowdsourced
O seguro de responsabilidade civil profissional desempenha um papel crucial na proteção das organizações contra potenciais danos resultantes de um incidente de cibersegurança. Com os testes de intrusão crowdsourced, obter um seguro de responsabilidade civil adequado pode ser um desafio, uma vez que os pentesters não são funcionários da organização. Os testes de intrusão tradicionais, realizados por empresas profissionais ou equipas internas, oferecem geralmente opções de seguro mais robustas, proporcionando às organizações uma melhor proteção.
Tempo de espera para iniciar um pentest
É aqui que as empresas de testes de intrusão crowdsourced se destacam. Qualquer fornecedor tradicional de pentest que se preze estará totalmente reservado com semanas, talvez até meses de antecedência, uma vez que existe um limite para o número de projetos que pode executar de cada vez.
As empresas de segurança crowdsourced, por outro lado, têm uma capacidade elástica graças ao seu grupo de freelancers, o que significa que podem ter um tempo de resposta muito rápido para iniciar um compromisso. Algumas afirmam até que podem iniciar um pentest em 24 horas, o que é bastante impressionante.
É verdade que esses fornecedores podem iniciar o seu pentest amanhã, mas também é verdade que irão atribuir qualquer pessoa disponível para o trabalho – independentemente de os membros da equipa de pentesting estarem qualificados para a avaliação, conhecerem bem a stack tecnológica ou terem dedicado tempo a compreender a sua lógica de negócio específica.
Plataforma de entrega de pentest
Esta é outra área onde os fornecedores de PTaaS e de segurança crowdsourced se destacam. A maioria das empresas tradicionais de pentest ainda faz com que os seus funcionários escrevam um relatório no Microsoft Word e entreguem um documento PDF ao cliente. Para muitos fornecedores de pentest, o método de entrega não mudou nada nos últimos 20 anos.
Muitas organizações não têm problemas em obter o relatório de pentest em PDF, guardando-o posteriormente no SharePoint e esperando para o consultar antes de uma auditoria ou quando enviam as questões para um programador corrigir.
No entanto, é fácil perceber por que razão este modelo antiquado gera muita fricção e não é compatível com a velocidade do DevOps, tornando-o menos adequado para empresas tecnológicas e organizações que escrevem muito código. Beneficiariam certamente de uma abordagem mais fluida e integrada no seu processo de desenvolvimento – algo que as plataformas de pentest-as-a-service que oferecem testes de intrusão crowdsourced compreenderam bem e souberam adaptar a esta necessidade.
Vantagens e desvantagens dos testes de intrusão crowdsourced
Testes de intrusão crowdsourced vs. programas de bug bounty
Embora tanto os testes de intrusão crowdsourced como os programas de bug bounty tirem partido da experiência coletiva da comunidade de cibersegurança, servem propósitos diferentes e enquadram-se em diferentes fases do modelo de maturidade de segurança de uma empresa.
Um programa de bug bounty é uma iniciativa mais aberta, onde a organização convida investigadores de segurança a encontrar e reportar vulnerabilidades em troca de recompensas. A natureza não estruturada e contínua do bug bounty resulta frequentemente na identificação de vulnerabilidades mais diversas e imprevistas.
Isto não significa que o bug bounty possa substituir os pentests tradicionais. Pelo contrário, é uma atividade complementar que pode ser altamente benéfica num programa de segurança maduro. No entanto, depender apenas de bug bounties pode resultar numa postura de segurança reativa, em vez de proativa.
Em suma, uma estratégia de cibersegurança equilibrada e abrangente incorporará, idealmente, uma combinação de métodos de teste de intrusão e um programa de bug bounty, ajustando a mistura de acordo com o nível de maturidade de segurança e as necessidades específicas da organização.
Conclusão
Embora o teste de penetração por crowdsourcing possa ser um método econômico e rápido, é importante reconhecer os riscos potenciais que ele acarreta. Desde problemas de controle de qualidade até uma maior exposição de dados confidenciais e possíveis complicações regulatórias, esses desafios podem anular os benefícios do método de crowdsourcing.
O teste de penetração tradicional, realizado por uma equipe dedicada de profissionais, oferece uma avaliação de segurança mais controlada, consistente e abrangente. Ele garante que os dados confidenciais permaneçam protegidos, proporciona uma melhor conformidade com os requisitos legais e regulatórios e conta com um seguro de responsabilidade civil robusto.
Enquanto isso, o bug bounty pode complementar essas estratégias, adicionando uma camada extra de segurança e descobrindo uma ampla gama de vulnerabilidades em ativos voltados para o público externo. No entanto, esses programas não substituem o teste de penetração sistemático, sendo, na verdade, uma ferramenta adicional em um programa de segurança maduro.




