Escolher uma empresa de pentest vai além de uma decisão de compras. Para muitas organizações, o serviço faz parte de um esforço mais amplo para identificar vulnerabilidades, reforçar a proteção de dados, apoiar requisitos de conformidade e melhorar a gestão de riscos. O desafio é que muitas empresas descrevem seus serviços de forma parecida, o que dificulta a comparação de escopo, metodologia, qualidade dos relatórios e experiência da equipe responsável pelo teste.
Este artigo é voltado a profissionais que já conhecem o tema e estão avaliando fornecedores — especialmente líderes de segurança, responsáveis técnicos e equipes internas que precisam comparar serviços. Reunimos as principais perguntas a fazer a uma empresa de pentest para entender se a proposta atende ao seu ambiente, às necessidades do negócio e aos objetivos de segurança. Se você precisa preparar uma solicitação de proposta (RFP) para pentest, temos um artigo completo sobre o assunto.
As perguntas certas ajudam a esclarecer como a empresa combina testes manuais e automatizados, protege dados sensíveis, avalia controles de acesso, apresenta os resultados e fornece orientações práticas. O objetivo não é encontrar uma empresa universalmente “melhor”, mas identificar qual serviço faz mais sentido para a sua organização.
Quais perguntas fazer a uma empresa de pentest
Estas perguntas podem fazer parte de uma solicitação de proposta (RFP) ou ser feitas diretamente durante as conversas com os fornecedores. Elas ajudam a coletar informações consistentes sobre metodologia, experiência e práticas de elaboração de relatórios.
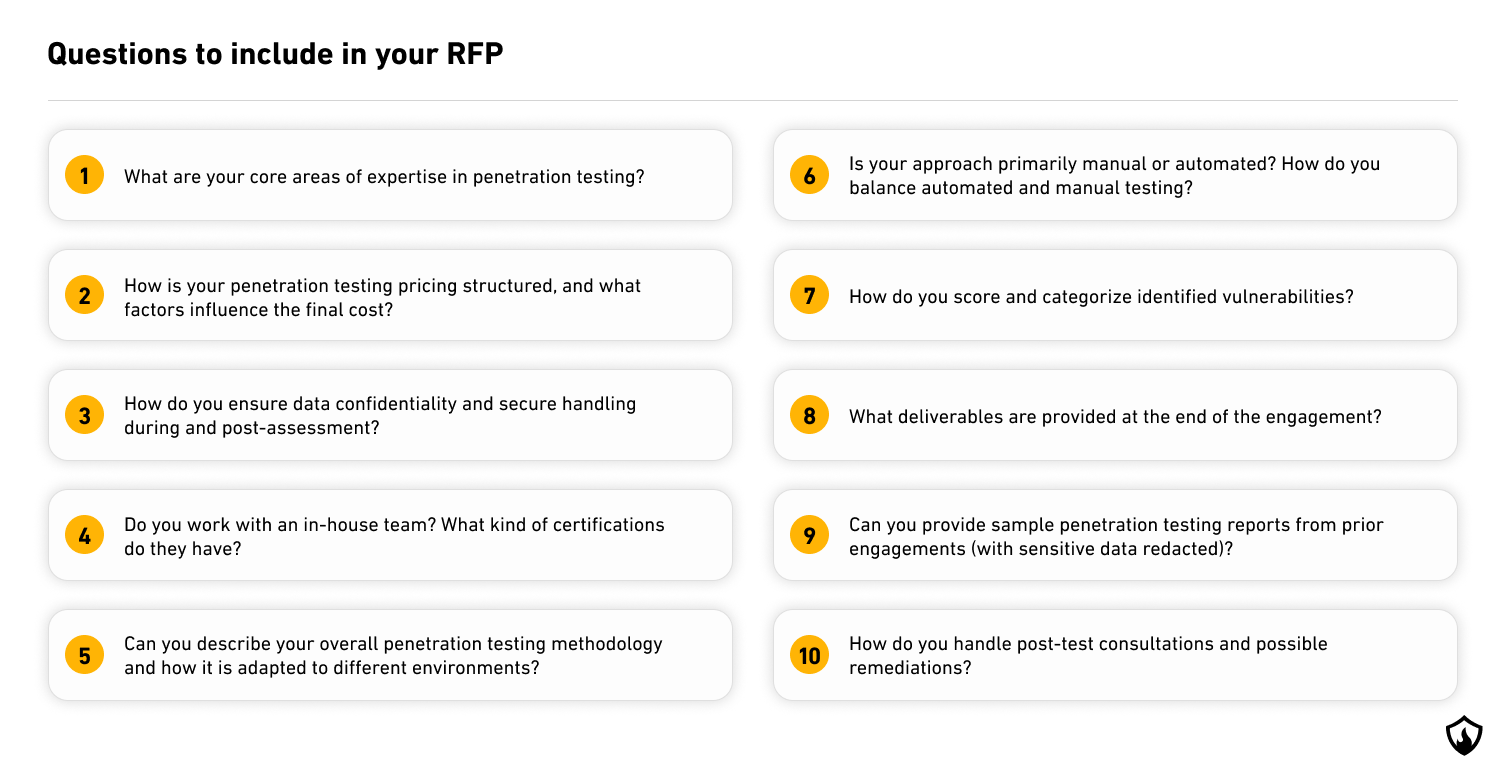
1. Quais são as principais áreas de especialização da empresa em pentest?
Essa pergunta ajuda a verificar se a experiência da empresa corresponde às tecnologias e aos ambientes incluídos no escopo, como aplicações web, redes, infraestrutura em nuvem, aplicativos móveis ou APIs. Uma equipe pode ter muita experiência em uma área e menos em outra. Também vale confirmar se ela já trabalhou com organizações de porte, complexidade ou setor semelhantes aos seus.
2. Como o preço do pentest é definido e quais fatores influenciam o custo final?
A resposta deve esclarecer se o preço considera a complexidade do escopo, o tempo e o esforço necessários, o nível de risco ou pacotes predefinidos. Um modelo de preços transparente facilita a comparação entre empresas e ajuda a verificar se a estimativa contempla uma profundidade de teste realista. Propostas com preço fechado antes de qualquer entendimento do ambiente devem ser avaliadas com cuidado.
3. Como vocês garantem a confidencialidade e o tratamento seguro dos dados durante e depois do projeto?
Um pentest pode envolver acesso a sistemas sensíveis, credenciais ou dados de negócio. Por isso, as práticas de segurança da própria empresa importam. A pergunta ajuda a entender como as informações são armazenadas, transferidas, acessadas e descartadas. Também permite avaliar como a equipe responderia a uma exposição acidental ou a outro incidente de segurança durante o trabalho.
4. Os testes são realizados por uma equipe interna? Quais certificações ela possui?
Essa pergunta esclarece quem realmente executará o teste e se o trabalho será conduzido internamente ou terceirizado. Uma equipe interna pode oferecer mais consistência e linhas de responsabilidade mais claras ao longo do projeto. Peça informações sobre as certificações dos profissionais e da própria empresa, como CREST, ISO 9001:2015 e outras credenciais relevantes para o setor.
5. Como funciona a metodologia de pentest e como ela é adaptada a ambientes diferentes?
Verifique se os métodos e as ferramentas utilizados serão adequados à arquitetura e à stack tecnológica da sua organização. Uma metodologia clara indica que a empresa segue um processo estruturado e repetível, em vez de trabalhar de forma improvisada. A resposta deve explicar como o teste é planejado, executado e ajustado a diferentes sistemas ou contextos de negócio, incluindo requisitos regulatórios ou específicos do setor quando forem relevantes.
6. A abordagem é principalmente manual ou automatizada? Como vocês combinam os dois tipos de teste?
Essa pergunta é importante porque uma varredura automatizada, sozinha, não oferece a mesma profundidade de um pentest completo. Entender o equilíbrio entre ferramentas automatizadas e testes manuais ajuda a avaliar o nível de análise previsto. Em um trabalho consistente, a automação amplia a eficiência e a cobertura, enquanto os testes manuais e o julgamento técnico são usados para validar e explorar os riscos encontrados.
7. Como as vulnerabilidades identificadas são classificadas e priorizadas?
A resposta mostra como a empresa determina a severidade e prioriza os achados no relatório final. Isso importa porque a classificação influencia a forma como as equipes internas interpretam o risco e decidem o que corrigir primeiro. Um bom relatório de pentest deve documentar como a severidade das vulnerabilidades foi avaliada e apresentar orientações específicas para corrigir cada problema.
8. Quais entregáveis são fornecidos ao final do projeto?
Essa pergunta alinha as expectativas sobre o que será entregue depois do teste. Ela ajuda a esclarecer se o resultado inclui apenas os achados técnicos ou também um sumário executivo, evidências e orientações práticas de correção. Definir isso com antecedência facilita a avaliação do valor e da utilidade do trabalho.
9. Vocês podem fornecer exemplos de relatórios de pentest anteriores, com os dados sensíveis removidos?
Um relatório de exemplo permite avaliar, na prática, o estilo, o nível de detalhe e a clareza das entregas. Ele mostra se os achados são apresentados de forma útil para planejar correções e comunicar riscos internamente. Também ajuda a verificar se o relatório inclui sumário executivo, profundidade técnica, evidências e orientações de remediação.
10. Como funcionam o suporte depois do teste e a validação das correções?
A resposta esclarece se o trabalho termina com a entrega do relatório ou se inclui suporte posterior e reteste. A consulta pós-teste pode ajudar as equipes internas a validar os achados, entender detalhes técnicos e priorizar correções. Já o reteste confirma se as vulnerabilidades foram corrigidas de forma eficaz e se as mudanças não introduziram novos problemas.
O que boas respostas de empresas de pentest costumam incluir
O valor dessas perguntas não depende apenas de a empresa responder, mas do nível de clareza e especificidade das respostas. Elas devem explicar como a equipe pretende identificar vulnerabilidades, validar os achados e comunicar os riscos de forma útil para a tomada de decisão.
Empresas mais preparadas também costumam explicar como combinam testes manuais e automatizados, priorizam vulnerabilidades críticas, adaptam o trabalho a ameaças em evolução e apresentam recomendações práticas no relatório. Informações claras sobre preço, entregáveis, suporte posterior e qualificação técnica ajudam a comparar fornecedores para além do custo.
O objetivo não é buscar respostas idênticas, mas avaliar se a empresa demonstra um processo estruturado, experiência relevante e uma compreensão realista do seu ambiente. Se ainda houver dúvidas sobre como escolher uma empresa de pentest, nossos artigos sobre empresas de pentest a considerar e como escolher o fornecedor certo podem ajudar.




