Die Wahl eines Penetration-Testing-Dienstleisters ist weit mehr als eine reine Beschaffungsentscheidung. Für viele Unternehmen ist sie Teil einer umfassenderen Strategie, um Schwachstellen zu identifizieren, den Datenschutz zu stärken, Compliance-Anforderungen zu erfüllen und das Risikomanagement insgesamt zu verbessern. Die Herausforderung besteht darin, dass viele Anbieter ihre Leistungen sehr ähnlich beschreiben, was es schwierig macht, Unterschiede in Bezug auf den Testumfang, die Methodik, die Qualität der Berichterstattung und die Erfahrung des Teams zu bewerten.
Dieser Artikel richtet sich an sicherheitsbewusste Leser, die Anbieter evaluieren – insbesondere an Sicherheitsverantwortliche, technische Entscheidungsträger und interne Teams, die verschiedene Dienste vergleichen müssen. Der Fokus liegt auf den entscheidenden Fragen, die Sie Pentest-Anbietern stellen sollten, um zu beurteilen, ob ein Dienst zu Ihrer Umgebung, Ihren geschäftlichen Anforderungen und Ihren Sicherheitszielen passt. Falls Sie eine Pentest-Ausschreibung (Request for Proposal)erstellen möchten, finden Sie dazu einen ausführlichen Artikel bei uns.
Die richtigen Fragen helfen dabei, zu klären, wie ein Anbieter automatisierte und manuelle Tests durchführt, wie er mit sensiblen Daten und Zugriffskontrollen umgeht und welche Qualität die Berichterstattung sowie die konkreten Handlungsempfehlungen haben. Ziel ist es nicht, den einen „besten“ Anbieter zu finden, sondern die Entscheidung zu erleichtern, welcher Dienst am besten zu Ihrem Unternehmen passt.
Welche Fragen Sie Pentest-Anbietern stellen sollten
Diese Fragen können in eine Ausschreibung (RFP) aufgenommen oder direkt in Gesprächen mit den Anbietern gestellt werden. Sie helfen Unternehmen dabei, konsistente Informationen über die Methodik, die Erfahrung und die Reporting-Praktiken der einzelnen Anbieter zu sammeln.
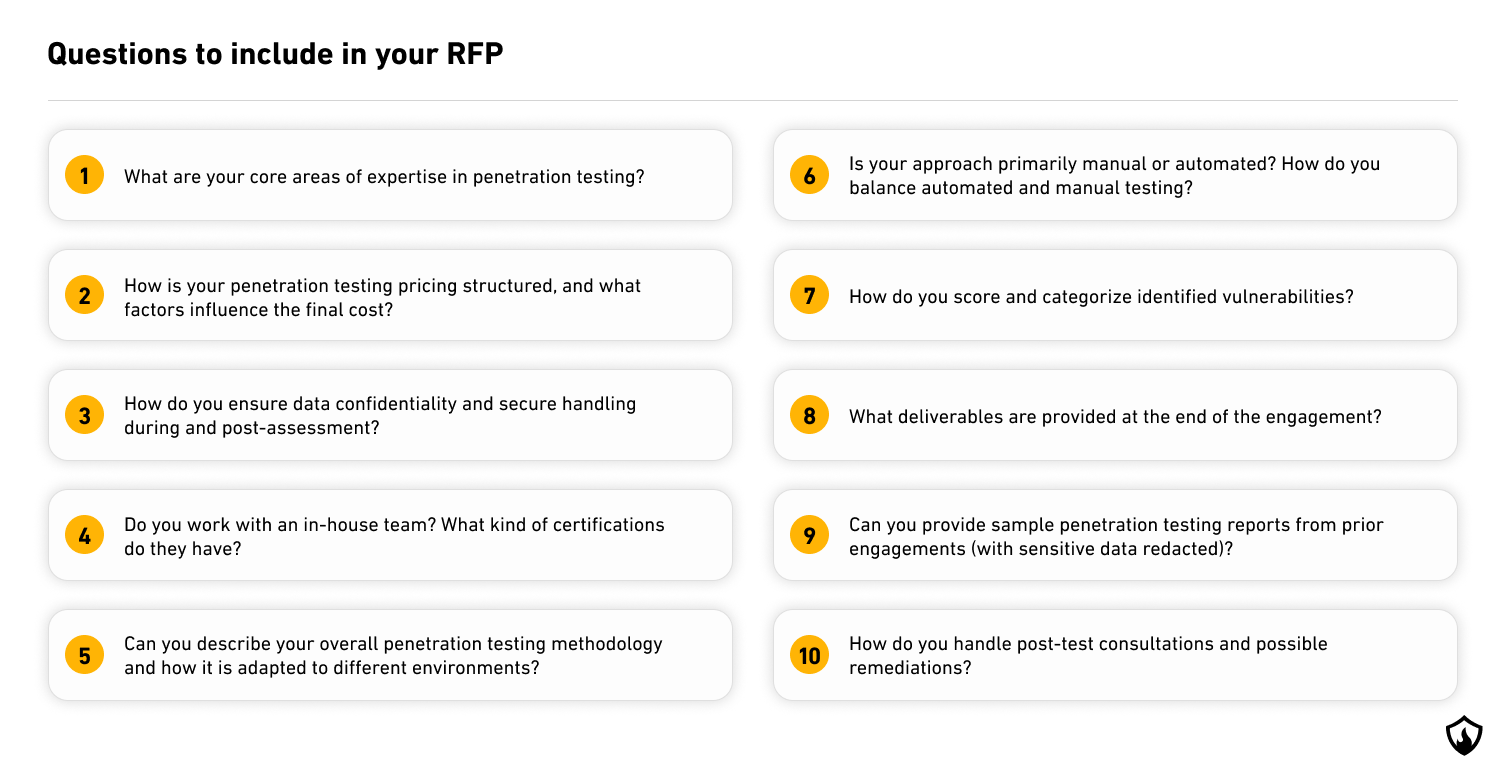
1. Was sind Ihre Kernkompetenzen im Bereich Penetration Testing?
Diese Frage hilft festzustellen, ob die Erfahrung des Anbieters zu den Technologien und Umgebungen passt, die getestet werden sollen – etwa Webanwendungen, Netzwerke, Cloud-Infrastrukturen, mobile Apps oder APIs. Ein Anbieter kann in einem Bereich sehr stark sein, während ihm in einem anderen die Erfahrung fehlt. Es ist zudem sinnvoll zu wissen, ob der Anbieter bereits mit Unternehmen gearbeitet hat, die in Bezug auf Größe, Komplexität oder Branche mit Ihrem vergleichbar sind.
2. Wie ist Ihre Preisstruktur für Penetration Tests aufgebaut und welche Faktoren beeinflussen die Endkosten?
Dies klärt, ob die Preisgestaltung auf der Komplexität des Umfangs, dem Zeit- und Arbeitsaufwand, dem Risikoniveau oder auf vordefinierten Paketen basiert. Ein transparentes Preismodell erleichtert den Vergleich zwischen Anbietern und zeigt, ob der Kostenvoranschlag eine realistische Testtiefe widerspiegelt. Bei Anbietern, die einen Pauschalpreis nennen, ohne die Umgebung genau zu kennen, ist Vorsicht geboten.
3. Wie stellen Sie die Vertraulichkeit und den sicheren Umgang mit Daten während und nach dem Test sicher?
Ein Penetration Test kann den Zugriff auf sensible Systeme, Zugangsdaten oder Geschäftsdaten erfordern, weshalb sichere Handhabungspraktiken entscheidend sind. Diese Frage hilft zu beurteilen, wie der Anbieter sensible Informationen speichert, überträgt, den Zugriff einschränkt und diese nach Abschluss löscht. Sie gibt zudem Aufschluss darüber, wie bei einer versehentlichen Offenlegung oder anderen Sicherheitsvorfällen während des Projekts verfahren wird.
4. Arbeiten Sie mit einem internen Team? Über welche Zertifizierungen verfügen Ihre Mitarbeiter?
Diese Frage klärt, wer die Prüfung tatsächlich durchführt und ob die Arbeit intern erledigt oder an Externe vergeben wird. Festangestellte Experten sind externen Auftragnehmern vorzuziehen, da sie für Konsistenz und Verantwortlichkeit bei Penetration-Testing-Projekten sorgen. Sie können Informationen zu den Zertifizierungen des Teams sowie des Unternehmens selbst anfordern, wie zum Beispiel CRESToder ISO 9001:2015sowie weitere branchenrelevante Zertifizierungen.
5. Können Sie Ihre allgemeine Penetration-Testing-Methodik beschreiben und erläutern, wie diese an verschiedene Umgebungen angepasst wird?
Stellen Sie sicher, dass die Testmethoden und Sicherheitswerkzeuge des Anbieters auf den spezifischen Technologie-Stack und die Umgebung Ihres Unternehmens zugeschnitten sind. Eine klare Methodik zeigt, dass der Anbieter einem strukturierten, wiederholbaren Prozess folgt und nicht ad hoc vorgeht. Diese Frage hilft dabei zu beurteilen, wie die Tests geplant, durchgeführt und an verschiedene Systeme oder geschäftliche Kontexte angepasst werden. Zudem zeigt sie, ob der Anbieter branchenspezifische Anforderungen und regulatorische Vorgaben berücksichtigt.
6. Ist Ihr Ansatz primär manuell oder automatisiert? Wie wägen Sie zwischen automatisierten und manuellen Tests ab?
Diese Frage ist wichtig, da automatisierte Scans allein nicht die Tiefe eines vollständigen Penetrationstests bieten. Das Verständnis für das Gleichgewicht zwischen automatisierten Tools und manuellen Tests verdeutlicht den Grad der durchgeführten Analyse. Eine fundierte Schwachstellenanalyse sollte maßgeblich auf manuellen Tests basieren, wobei Automatisierung die Effizienz und Abdeckung unterstützt, anstatt das Expertenurteil zu ersetzen.
7. Wie bewerten und kategorisieren Sie identifizierte Schwachstellen?
Die Antwort auf diese Frage zeigt, wie der Anbieter den Schweregrad bestimmt und die Ergebnisse im Abschlussbericht priorisiert. Dies ist entscheidend, da die Bewertung beeinflusst, wie interne Teams Risiken interpretieren und entscheiden, was zuerst behoben werden muss. Ein solider Penetration-Testing-Bericht sollte eine detaillierte Dokumentation darüber enthalten, wie auf Schwachstellen zugegriffen wurde und welche konkreten Schritte zur Behebung der einzelnen Probleme erforderlich sind.
8. Welche Ergebnisse werden am Ende des Auftrags geliefert?
Dies schafft Erwartungen darüber, was der Anbieter nach Abschluss des Tests liefert. Es klärt, ob die Ergebnisse nur technische Befunde enthalten oder auch eine Zusammenfassung für die Geschäftsführung, unterstützende Nachweise und umsetzbare Empfehlungen zur Behebung. Klare Erwartungen in dieser Phase erleichtern die Bewertung des Nutzens der Zusammenarbeit.
9. Können Sie Beispielberichte von Penetrationstests aus früheren Aufträgen zur Verfügung stellen (mit geschwärzten sensiblen Daten)?
Ein Beispielbericht bietet einen praktischen Einblick in den Berichtsstil, den Detailgrad und die Klarheit des Anbieters. Er hilft zu beurteilen, ob die Ergebnisse so aufbereitet sind, dass sie die Planung von Behebungsmaßnahmen und die interne Kommunikation unterstützen. Die Prüfung eines anonymisierten Beispiels zeigt zudem, ob der Bericht eine Zusammenfassung für die Geschäftsführung, technische Tiefe und nützliche Empfehlungen zur Behebung enthält.
10. Wie gehen Sie mit Beratungen nach dem Test und möglichen Behebungsmaßnahmen um?
Diese Frage hilft zu klären, ob die Rolle des Anbieters mit dem Bericht endet oder ob sie weiterführende Unterstützung oder Nachtests umfasst. Beratungen nach dem Test können internen Teams helfen, Ergebnisse zu validieren, technische Details zu verstehen und Behebungsmaßnahmen zu priorisieren. Nachtests sind unerlässlich, um zu verifizieren, dass Schwachstellen effektiv behoben wurden und keine neuen Probleme entstanden sind.
Was gute Antworten von Anbietern für Penetrationstests beinhalten sollten
Der Wert dieser Fragen hängt nicht nur davon ab, ob ein Anbieter antwortet, sondern wie spezifisch und transparent diese Antworten sind. Sie sollten verdeutlichen, wie das Penetration-Testing-Team plant, Schwachstellen zu identifizieren, Ergebnisse zu validieren und potenzielle Risiken so zu kommunizieren, dass dies die Entscheidungsfindung unterstützt.
In den meisten Fällen beschreiben stärkere Anbieter zudem, wie sie automatisierte und manuelle Tests ausbalancieren, wie sie kritische Schwachstellen priorisieren, wie sie sich an neue Bedrohungen anpassen und welche Art von umsetzbaren Empfehlungen im Penetration-Testing-Bericht enthalten sind. Klare Erläuterungen zu Preisen, Liefergegenständen, weiterführender Unterstützung und technischer Qualifikation erleichtern den Vergleich von Anbietern über den reinen Preis hinaus.
Das Ziel ist es nicht, identische Antworten zu finden, sondern zu beurteilen, ob ein Anbieter einen strukturierten Prozess, relevante Expertise und ein realistisches Verständnis Ihrer Umgebung demonstriert. Wenn Sie sich immer noch unsicher sind, wie Sie das beste Unternehmen für Penetrationstests für Ihr Unternehmen auswählen sollen, lesen Sie unsere Artikel über zu berücksichtigende Unternehmen für Penetrationstests und am die Wahl des richtigen Pentest-Anbieters könnte helfen.