Explicação dos requisitos do CIR 2024/2690 e das orientações da ENISA
A Diretiva relativa à Segurança das Redes e da Informação (NIS2), em vigor desde janeiro de 2023, visa melhorar a cibersegurança nos 18 setores críticos da UE. Estabelece a obrigação de as entidades essenciais e importantes implementarem medidas de gestão de riscos de cibersegurança, mas deixa as regras detalhadas a cargo dos Estados-Membros da UE e das legislações nacionais. No entanto, no caso de organizações que prestam serviços transfronteiriços críticos para a infraestrutura digital da UE, a Comissão Europeia regula-as diretamente ao nível da União.
Tendo estas entidades em mente, o Regulamento de Execução (UE) 2024/2690 da Comissão (CIR) foi adotado em outubro de 2024. O Regulamento de Execução da NIS2 traduz as obrigações abrangentes do Artigo 21.º da NIS2, relativas às medidas gerais de gestão de riscos de cibersegurança que as entidades essenciais e importantes devem adotar, em requisitos concretos e vinculativos.
Juntamente com o CIR, a Agência da União Europeia para a Cibersegurança (ENISA) publicou as suas Orientações de Implementação Técnica em junho de 2025. Este documento não vinculativo reflete a estrutura do Anexo do CIR e fornece orientações práticas sobre como os requisitos podem ser implementados, exemplos de provas que podem ser apresentadas aos auditores e correspondências com boas práticas, normas europeias e internacionais e quadros nacionais.
Neste artigo, apresentamos uma visão geral do CIR e das orientações da ENISA e explicamos exatamente onde as avaliações de cibersegurança se enquadram nos requisitos do CIR e nas recomendações da ENISA — e como transformar cada uma delas em provas de conformidade rastreáveis.
Compreender o CIR e o Anexo I
O Regulamento de Execução da Comissão (CIR) aplica-se a um subgrupo específico de entidades abrangidas pela NIS2, nomeadamente: prestadores de serviços de sistema de nomes de domínio (DNS), registos de nomes de domínio de topo, prestadores de serviços de computação em nuvem, prestadores de serviços de centros de dados, prestadores de redes de distribuição de conteúdos (CDN), prestadores de serviços geridos e prestadores de serviços de segurança geridos, prestadores de mercados em linha, motores de busca em linha e plataformas de redes sociais, e prestadores de serviços de confiança.
Estas organizações devem cumprir o Anexo I do CIR, que estabelece requisitos técnicos e metodológicos vinculativos relativos à gestão de riscos de cibersegurança. Estes requisitos estão agrupados em treze áreas temáticas, cobrindo em conjunto os aspetos de governação, operacionais e técnicos da gestão de riscos de cibersegurança:
- Política de segurança de redes e sistemas de informação
- Política de gestão de riscos
- Gestão de incidentes
- Continuidade de negócios e gestão de crises
- Segurança da cadeia de suprimentos
- Segurança na aquisição, desenvolvimento e manutenção de redes e sistemas de informação
- Políticas e procedimentos para avaliar a eficácia das medidas de gestão de riscos de cibersegurança
- Práticas básicas de ciber-higiene e formação em segurança
- Criptografia
- Segurança de recursos humanos
- Controle de acesso
- Gestão de ativos
- Segurança física e ambiental
Cada área inclui requisitos específicos e verificáveis, alguns dos quais baseados em políticas (como gestão de incidentes ou segurança da cadeia de suprimentos), enquanto outros são técnicos (como gestão de vulnerabilidades, desenvolvimento seguro ou registro e monitoramento).
Uma característica recorrente em todas as áreas é a obrigação de documentar, testar e revisar as medidas periodicamente. O Anexo I prescreve o que as entidades devem fazer e exige que demonstrem que seus controles são eficazes na prática. Por exemplo, as organizações devem estabelecer uma política de testes de segurança (Anexo, ponto 6.5.1), realizar varreduras regulares de vulnerabilidades (Anexo, ponto 6.10) e implementar procedimentos para avaliar a eficácia de todas as medidas (Anexo, ponto 7.1).
Dessa forma, o CIR transforma a NIS2 de uma diretiva baseada em princípios em uma estrutura de conformidade estruturada e aplicável.
Compreendendo a Orientação de Implementação Técnica da ENISA
Para complementar os requisitos vinculativos do Regulamento de Execução da Comissão, a ENISA publicou sua Orientação de Implementação Técnica, desenvolvida em cooperação com a Comissão Europeia e o Grupo de Cooperação NIS.
A orientação não vinculativa destina-se principalmente às entidades relevantes abrangidas pelo CIR, mas a ENISA observa que ela também pode apoiar as autoridades nacionais na concepção de abordagens de supervisão e pode servir como referência para outras organizações que buscam fortalecer suas práticas de cibersegurança.
Para cada uma das treze áreas temáticas do Anexo do CIR, a ENISA fornece três níveis de suporte:
- Orientação – conselhos indicativos e práticos sobre como um requisito pode ser implementado na prática.
- Exemplos de evidências – sugestões de tipos de registros ou artefatos que podem demonstrar que uma medida está em vigor (por exemplo, relatórios de testes, logs de auditoria).
- Mapeamentos – referências cruzadas a normas do setor e boas práticas, como ISO/IEC 27001 e 27002, NIST Cybersecurity Framework 2.0, normas ETSI EN e estruturas nacionais.
Para cada obrigação no Anexo do CIR — seja o estabelecimento de políticas de cibersegurança, a proteção de processos de desenvolvimento, a gestão de vulnerabilidades ou o teste de continuidade de negócios — a ENISA fornece tanto ideias de implementação quanto exemplos de evidências de conformidade.
A orientação também enfatiza a flexibilidade e a proporcionalidade: espera-se que as organizações cumpram o objetivo do requisito, mas os métodos específicos podem variar dependendo do tamanho, da exposição ao risco e da complexidade operacional. Por exemplo, a gestão de vulnerabilidades (Anexo, ponto 6.10) pode ser atendida por meio de varredura automatizada em um ambiente de menor risco, ou por meio de testes de penetração e revisões de terceiros em um ambiente de maior risco.
Em suma, embora o CIR estabeleça o padrão mínimo obrigatório, a orientação da ENISA oferece o roteiro prático para alcançá-lo — e para documentar o processo de uma forma que resista ao escrutínio regulatório.
Requisitos de Testes de Segurança no CIR e na Orientação da ENISA
O Regulamento de Execução (UE) 2024/2690 da Comissão e a Orientação de Implementação Técnica da ENISA estabelecem uma estrutura abrangente para práticas de gestão de risco de cibersegurança em treze áreas temáticas, que variam desde governança e políticas até segurança da cadeia de suprimentos, tratamento de incidentes e proteção física de sistemas. Entre elas, testes de segurança são um tema recorrente, aparecendo em vários pontos do Anexo tanto como um requisito quanto como um meio de verificar se as medidas são eficazes.
Abaixo, uma análise mais detalhada dos requisitos de testes de cibersegurança do CIR.
Testes de segurança no SDLC
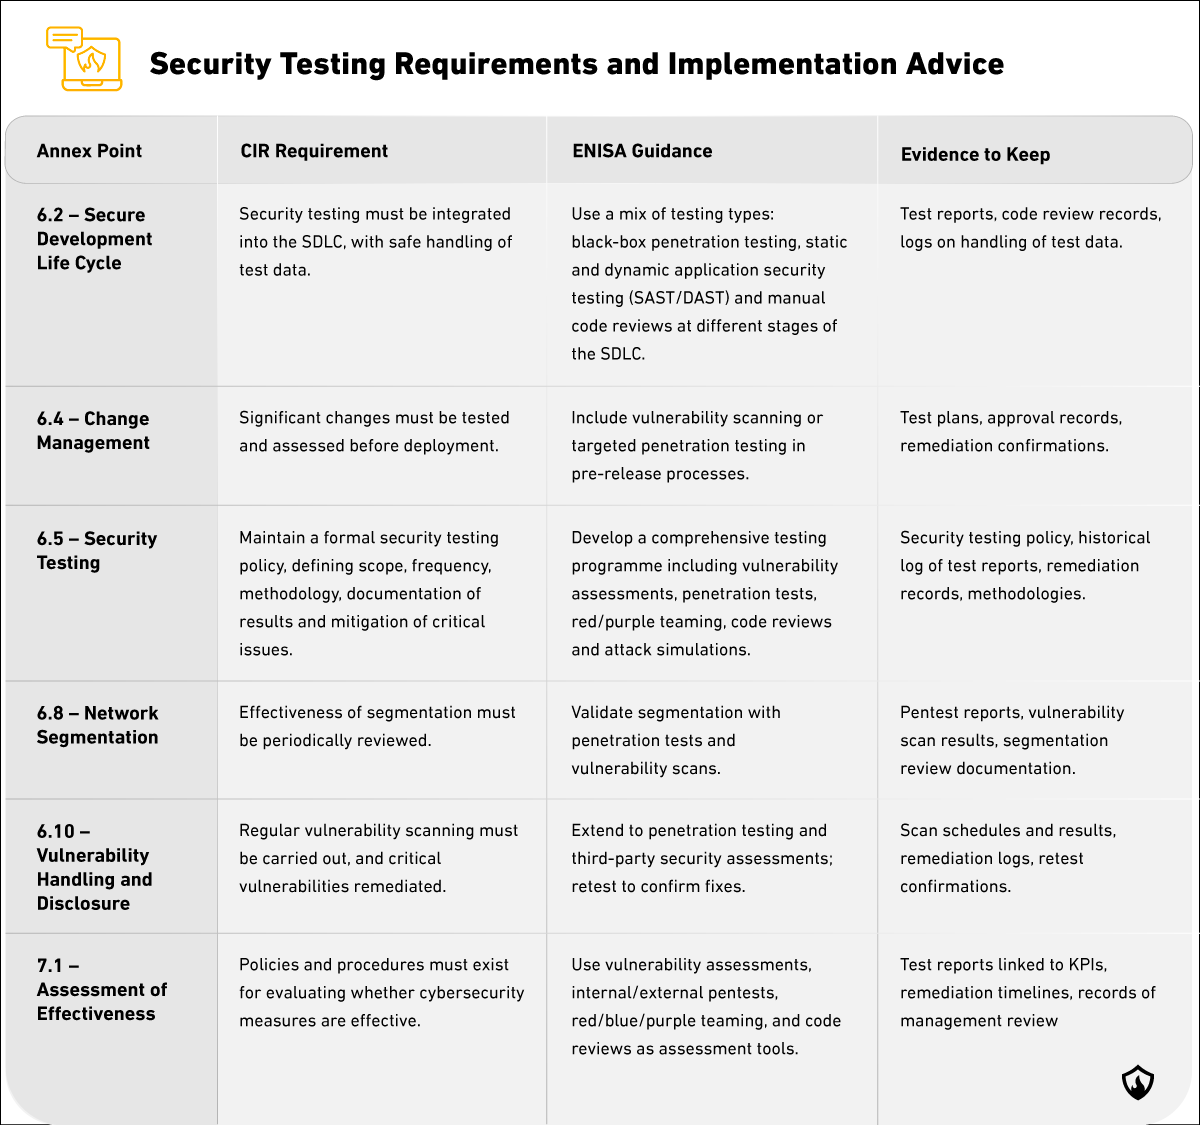
O CIR exige que os testes de segurança sejam integrados ao ciclo de vida de desenvolvimento seguro (Anexo, ponto 6.2), incluindo o tratamento seguro de dados de teste. A ENISA aconselha ir além, utilizando uma combinação de técnicas — testes de penetração, testes de segurança de aplicações estáticos e dinâmicos, e revisões manuais de código — aplicadas em diferentes estágios do desenvolvimento. Isso garante que as vulnerabilidades sejam identificadas antes que os sistemas entrem em produção e que os resultados dos testes e o tratamento de dados sejam devidamente documentados.
Gestão de mudanças
Em gestão de mudanças (Anexo, ponto 6.4), o CIR obriga as entidades a testar e avaliar mudanças significativas antes da implementação. A orientação da ENISA destaca formas práticas de alcançar este objetivo, como a integração de varreduras de vulnerabilidade ou testes de penetração direcionados nos processos de pré-lançamento, com registros de aprovação e evidências de remediação mantidos como prova de conformidade.
Política de testes de segurança
Uma obrigação central é a política de testes de segurança (Anexo, ponto 6.5.1). O CIR torna esta uma política obrigatória e documentada que define o escopo, a frequência, as metodologias e o registro dos resultados. A ENISA expande isso para um programa de testes completo, recomendando a inclusão de avaliações de vulnerabilidade, testes de penetração, exercícios de red ou purple team, revisões de código e simulações de ataque. Uma abordagem estruturada, com relatórios de teste e registros de remediação retidos, transforma os testes de uma tarefa ad hoc em um processo de conformidade repetível.
Segmentação de rede
Os testes também são fundamentais para a segmentação de rede (Anexo, ponto 6.8), onde as entidades devem revisar periodicamente a eficácia. A ENISA aconselha validar a segmentação por meio de testes de penetração e varreduras de vulnerabilidade, demonstrando que o movimento lateral não é possível na prática.
Tratamento e divulgação de vulnerabilidades
Da mesma forma, o tratamento e divulgação de vulnerabilidades (Anexo, ponto 6.10) exige varreduras regulares de vulnerabilidade e a remediação de problemas críticos. A ENISA recomenda ampliar isso para testes de penetração e avaliações de terceiros, com retestes para confirmar que as correções foram aplicadas.
Políticas e procedimentos
Além das medidas individuais, o Anexo I também exige que as entidades estabeleçam políticas e procedimentos para avaliar a eficácia das suas medidas de segurança (Anexo, ponto 7.1). Aqui, a ENISA sugere que avaliações de vulnerabilidade, testes de penetração e exercícios baseados em equipes, como red, blue ou purple teaming, devem fazer parte das avaliações de eficácia. Vincular relatórios e cronogramas de remediação a indicadores-chave de desempenho fornece uma prova auditável de que as medidas não estão apenas em vigor, mas funcionando conforme o pretendido.
A tabela abaixo esclarece os requisitos de testes de cibersegurança do CIR e as recomendações não vinculativas da ENISA em relação aos requisitos do CIR.
Além do CIR: Recomendações de boas práticas da ENISA
Embora o CIR defina a base obrigatória, a ENISA vai mais longe ao identificar outras áreas onde testes de segurança adicionais podem melhorar significativamente a resiliência cibernética. Estas recomendações não são obrigatórias, mas representam boas práticas reconhecidas e podem muito bem orientar futuras expectativas de supervisão. Elas também abordam aspetos da cibersegurança que, se não forem testados, podem tornar-se pontos únicos de falha nas defesas de uma organização.
Continuidade de negócio e recuperação de desastres
Uma área que a ENISA destaca é a continuidade de negócio e recuperação de desastres (BC/DR). O CIR já exige que as entidades tenham planos de BC/DR em vigor e que os testem periodicamente (Anexo, ponto 4.1.4).
A ENISA aconselha ir mais além, submetendo esses planos a simulações de ciberataques ou exercícios de red team. Estes exercícios colocam as estratégias de recuperação teóricas sob condições de ataque realistas, validando se os serviços críticos podem ser restaurados dentro de prazos aceitáveis. Os relatórios resultantes, as lições aprendidas e as atualizações à documentação de continuidade criam não apenas provas de conformidade, mas um ciclo de melhoria tangível para a resiliência.
Segurança da cadeia de abastecimento
A segurança da cadeia de abastecimento é outro domínio onde a ENISA recomenda testes mais aprofundados. Embora o CIR obrigue as entidades relevantes a estabelecer políticas de segurança da cadeia de abastecimento (Anexo, ponto 5.1), a ENISA observa que estas políticas devem ser apoiadas por uma verificação prática. Isto pode incluir testes de penetração ou avaliações de segurança direcionadas a fornecedores críticos. Tais medidas reduzem o risco de perturbação sistémica introduzida através de serviços de terceiros, e os relatórios de avaliação de fornecedores ou as ações de remediação servem como prova concreta de que os riscos estão a ser geridos de forma proativa.
Endurecimento de redes e infraestruturas
No que diz respeito ao endurecimento de redes e infraestruturas, a ENISA recomenda ir além das verificações periódicas de configuração, passando para a análise ativa de vulnerabilidades e testes de penetração tanto no perímetro como nos sistemas internos. Esta abordagem garante que configurações incorretas, exposições legadas ou serviços negligenciados sejam descobertos antes que os atacantes os possam explorar. Os registos de análise, os pedidos de remediação e os relatórios de testes de penetração formam o rasto probatório que demonstra esta diligência contínua.
Segurança dos recursos humanos
A ENISA também volta a sua atenção para o fator humano, particularmente na área da segurança dos recursos humanosEmbora o CIR exija medidas como verificações de antecedentes e processos disciplinares (Anexo, ponto 10), a ENISA sugere complementá-las com simulações de ameaças internas como parte de campanhas de red team. Estes exercícios testam a resiliência de uma organização contra engenharia social e riscos internos — cenários que não podem ser totalmente mitigados apenas por políticas. Os resultados documentados de tais simulações e os ajustes nos programas de conscientização fornecem evidências de que as ameaças internas são levadas a sério e combatidas com medidas práticas.
Registro e monitoramento
O CIR exige um registro abrangente e o tratamento de incidentes (Anexo, pontos 3.2–3.5), mas a ENISA aconselha a validação destas capacidades através de exercícios de red ou purple team. Ao simular comportamentos de ataque realistas, as organizações podem medir se o seu centro de operações de segurança (SOC) detecta, tria e responde a ameaças cibernéticas dentro de prazos aceitáveis. As métricas de detecção, os relatórios do SOC e os registros dos exercícios formam então a base de evidências tanto para a conformidade quanto para a garantia operacional.
Em conjunto, estas recomendações ilustram a filosofia mais ampla da ENISA: os testes devem ir além do mínimo legal estrito para cobrir os sistemas, processos e pessoas que sustentam a resiliência de uma organização. Ao adotar estas práticas, as entidades não só fortalecem a sua postura contra atacantes, como também demonstram uma maturidade que terá impacto junto de reguladores, clientes e parceiros.
A importância dos testes de segurança da Diretiva NIS2
O regulamento de execução da NIS2 e as orientações da ENISA fornecem um quadro regulamentar claro, mas a importância das medidas de cibersegurança vai além da conformidade. As infraestruturas críticas da Europa estão cada vez mais na linha da frente da atividade estatal: operações cibernéticas, ameaças híbridas e guerra de informação visam frequentemente redes civis, e não apenas militares. As fronteiras entre os domínios civil e militar estão a esbater-se, e as organizações privadas partilham agora a responsabilidade de defender a resiliência da sociedade digital europeia.
Para as entidades públicas e privadas relevantes abrangidas por regulamentos de cibersegurança como o CIR e a NIS2, os testes de segurança ajudam a garantir que os serviços essenciais de que as pessoas dependem — comunicações, dados, comércio — não possam ser facilmente interrompidos por adversários que operam com persistência e intenção.
Cada teste de penetração, verificação de vulnerabilidades e simulação de ataque minimiza o risco cibernético e contribui para a defesa coletiva da infraestrutura digital da Europa.
As organizações privadas não podem controlar o ambiente geopolítico, mas podem controlar a sua postura de cibersegurança. Ao adotar testes de segurança e outras medidas de segurança adequadas, fortalecem a sua resiliência e desempenham um papel vital para garantir que os agentes mal-intencionados — sejam criminosos ou patrocinados por estados — não consigam minar os sistemas de que todos dependemos.




