Como as organizações devem se preparar para a diretiva NIS 2, o novo requisito europeu de cibersegurança?
O que é a Diretiva NIS 2?
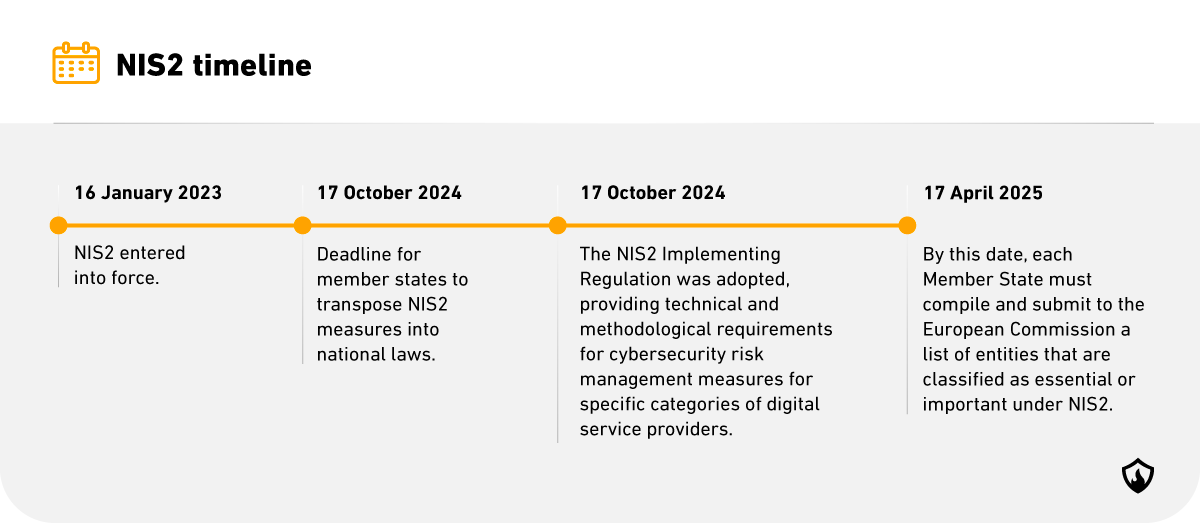
A NIS 2 (Diretiva relativa à Segurança das Redes e da Informação 2) é uma diretiva sobre medidas para um elevado nível comum de cibersegurança em toda a UE, destinada a todas as entidades públicas e privadas que são críticas para a economia ou a sociedade. Entrou oficialmente em vigor a 16 de janeiro de 2023.
A NIS 2 alarga o âmbito da diretiva NIS original para incluir mais setores, conferindo aos Estados-Membros alguma flexibilidade para adicionar mais entidades consideradas críticas para a economia e a sociedade.
Ao contrário da sua antecessora (a diretiva NIS original), a NIS 2 aborda, pela primeira vez, a segurança das cadeias de abastecimento. Inclui também disposições mais específicas para a notificação de incidentes e para a designação de autoridades nacionais competentes.
A diretiva NIS 2 – que trata apenas da dimensão cibernética – é acompanhada pela diretiva relativa à Resiliência das Entidades Críticas (CER), que afeta a segurança física das entidades críticas.
Qual é o objeto da NIS 2
A diretiva NIS 2 propõe medidas para melhorar a cibersegurança em toda a União Europeia através de:
- A obrigação de os Estados-Membros adotarem estratégias nacionais de cibersegurança e estabelecerem autoridades competentes, autoridades de gestão de crises cibernéticas, pontos de contacto únicos e Equipas de Resposta a Incidentes de Segurança Informática (CSIRTs).
- A introdução de medidas de gestão de riscos de cibersegurança e obrigações de notificação para entidades essenciais e importantes, bem como para entidades identificadas como entidades críticas ao abrigo da Diretiva (UE) 2022/2557.
- A imposição de regras e obrigações relativas à partilha de informações sobre cibersegurança.
- A imposição de obrigações de supervisão e execução aos Estados-Membros.
Quem está abrangido pela diretiva NIS 2
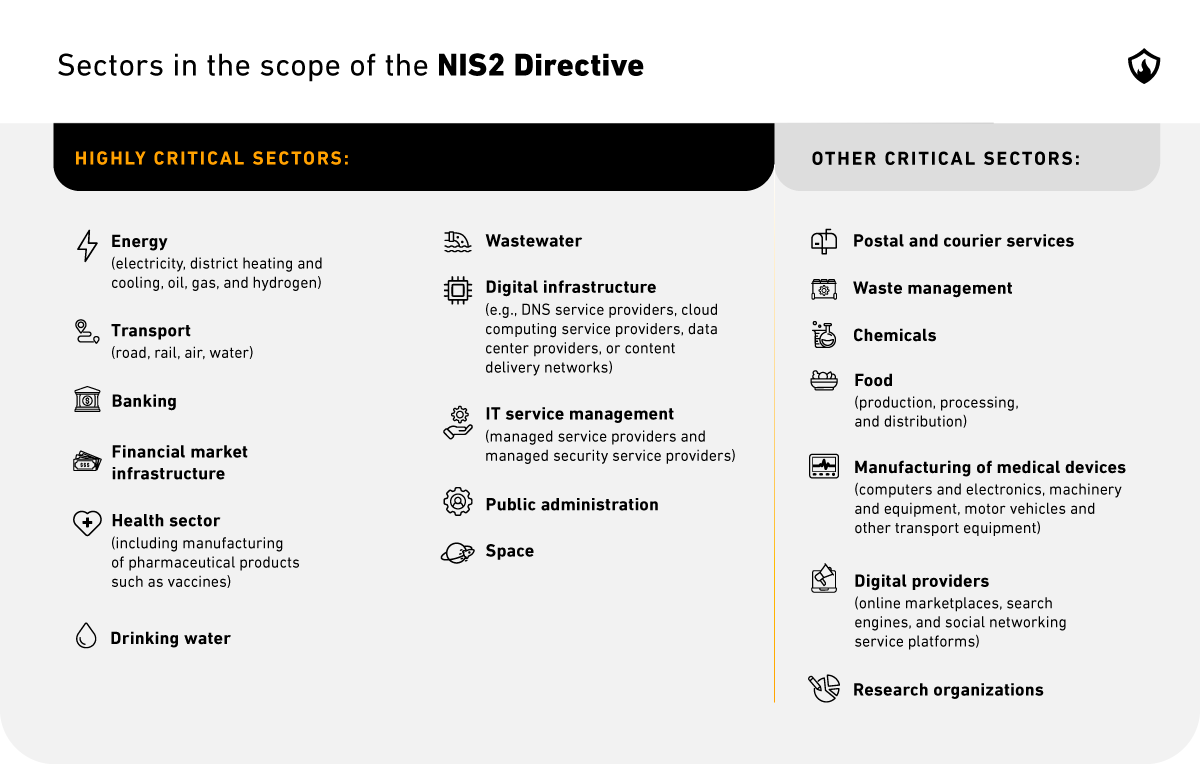
Enquanto a NIS1 afetava setores críticos como saúde, energia, transportes, infraestruturas digitais ou infraestruturas do mercado financeiro, a NIS2 inclui mais entidades, como o setor alimentar (produção, processamento e distribuição), plataformas de redes sociais, serviços de computação em nuvem e centros de dados.
É importante notar que a nova legislação introduz um limite de dimensão claro que exclui a maioria das pequenas e microempresas do seu âmbito. Serão afetadas principalmente as médias empresas (com mais de 50 trabalhadores e um volume de negócios anual superior a 10 milhões de euros) e as grandes empresas.
No entanto, certas organizações estarão abrangidas pela NIS2 independentemente da sua dimensão, tais como entidades que prestam serviços de registo de nomes de domínio, prestadores de serviços de confiança, prestadores de serviços de DNS ou entidades cujos serviços, caso sejam interrompidos, possam ter um impacto significativo na segurança pública.
Entidades essenciais e importantes ao abrigo da NIS 2
NIS 2 – principais objetivos
- Aumentar o nível de ciber-resiliência das empresas e entidades que são críticas para a economia e a sociedade em toda a UE;
- Reduzir as inconsistências na resiliência entre os Estados-Membros, harmonizando o âmbito da diretiva, os requisitos de tratamento de incidentes e especificando as regras para a supervisão e aplicação nacional, bem como as capacidades das autoridades dos Estados-Membros;
- Melhorar a capacidade dos Estados-Membros da UE para se prepararem e responderem a ciberameaças, reforçando a confiança entre as autoridades competentes, partilhando mais informações e criando procedimentos para o caso de um incidente ou crise de grande escala.
Diferenças entre a diretiva NIS1 e NIS2
Âmbito mais alargado. A NIS2 introduz, simultaneamente, um âmbito mais alargado e mais específico. As entidades que ficarão abrangidas pela nova lei, bem como as organizações dela isentas, estão definidas de forma mais clara do que na NIS1.
Os OES e os DSP deixam de existir. Os operadores de serviços essenciais e os prestadores de serviços digitais da NIS1 são substituídos por categorizações mais específicas – entidades altamente críticas e outras entidades críticas.
Reduz o poder dos Estados-Membros da UE para imporem os seus próprios regulamentos/alterarem o âmbito, etc.
Regras de reporte mais específicas. As obrigações de reporte, o conteúdo dos relatórios e os prazos de envio estão definidos de forma mais clara.
Segurança da cadeia de abastecimento. Pela primeira vez, a NIS2 aborda a segurança da cadeia de abastecimento de TIC.
Medidas de gestão de risco de cibersegurança
O Artigo 21 da NIS2 exige que os Estados-Membros garantam que as entidades essenciais e importantes adotem medidas adequadas para gerir os riscos de cibersegurança e prevenir ou minimizar o impacto de incidentes nos seus serviços e nos destinatários desses serviços. Estas medidas devem basear-se numa abordagem de todos os riscos e incluir políticas sobre:
- Análise de risco e segurança dos sistemas de informação;
- Gestão de incidentes;
- Continuidade do negócio, como gestão de cópias de segurança e recuperação após desastre, e gestão de crises;
- Segurança da cadeia de abastecimento, incluindo aspetos relacionados com a segurança nas relações entre cada entidade e os seus fornecedores diretos ou prestadores de serviços;
- Segurança na aquisição, desenvolvimento e manutenção de redes e sistemas de informação, incluindo o tratamento e divulgação de vulnerabilidades;
- Avaliação da eficácia das medidas de gestão de risco de cibersegurança;
- Práticas básicas de ciber-higiene e formação em cibersegurança;
- O uso de criptografia;
- Segurança de recursos humanos, controlo de acessos e gestão de ativos;
- O uso de autenticação multifator ou soluções de autenticação contínua, e comunicações seguras de voz, vídeo e texto.
Ao decidir quais das medidas de cibersegurança acima são adequadas, as entidades devem considerar as vulnerabilidades e as práticas de segurança (incluindo o desenvolvimento seguro) dos seus fornecedores diretos e prestadores de serviços.
A 17 de outubro de 2024, a Comissão adotou atos de execução que estabelecem requisitos técnicos e metodológicos para a gestão de riscos de cibersegurança. O regulamento aplica-se apenas aos prestadores de serviços digitais relevantes, tais como:
- Prestadores de serviços de DNS
- Registos de domínios de topo (TLD)
- Prestadores de serviços de computação em nuvem
- Prestadores de serviços de centros de dados
- Prestadores de redes de distribuição de conteúdos (CDN)
- Prestadores de serviços geridos (MSPs)
- Provedores de serviços de segurança gerenciados (MSSPs)
- Marketplaces online
- Motores de busca online
- Plataformas de redes sociais
- Provedores de serviços de confiança
Obrigações e responsabilidades da gestão
A nova lei atribui uma responsabilidade específica aos órgãos de gestão de serviços essenciais para aprovar e supervisionar a implementação de medidas de gestão de risco de cibersegurança, responsabilizando-os pelo incumprimento dessas obrigações.
Além disso, os membros dos órgãos de gestão de entidades essenciais e importantes deverão frequentar eles próprios formação em cibersegurança, bem como incentivar as suas organizações a oferecer aos seus colaboradores formação regular semelhante sobre práticas de gestão de risco.
Obrigações de notificação
A diretiva NIS 2 obriga as empresas e as autoridades competentes a comunicar todos os incidentes cibernéticos significativos.
Um incidente será considerado significativo quando "tiver causado ou for suscetível de causar uma perturbação operacional grave dos serviços ou perdas financeiras para a entidade em causa" ou "tiver afetado ou for suscetível de afetar outras pessoas singulares ou coletivas, causando danos materiais ou imateriais consideráveis".
Os requisitos de notificação para as entidades
A diretiva propõe uma abordagem de notificação de incidentes em duas fases. As empresas têm 24 horas a partir da descoberta da ameaça para submeter uma notificação inicial e um mês a partir dessa data para apresentar um relatório final mais detalhado.
As entidades devem comunicar incidentes de cibersegurança significativos aos seus CSIRTs ou outras autoridades competentes sem demora injustificada e no prazo de 24 horas após terem tomado conhecimento da ameaça.
Obrigações das entidades perante os CSIRTs/cronograma de notificação
- No prazo de 24 horas após tomarem conhecimento do incidente significativo, as entidades devem enviar um aviso prévio indicando se a ameaça foi causada por atos criminosos ou maliciosos ou se pode afetar outros Estados-Membros.
- No prazo de 72 horas após a descoberta do incidente significativo, as entidades devem fornecer uma notificação de incidente, atualizada com informações sobre a gravidade, o impacto e, quando disponíveis, os indicadores de comprometimento.
- Posteriormente, o CSIRT ou a autoridade competente pode solicitar um relatório intercalar sobre atualizações relevantes do estado da situação.
- O mais tardar um mês após a apresentação da notificação do incidente, as entidades devem apresentar um relatório final.
Obrigações das entidades para com os destinatários dos seus serviços
As entidades devem notificar os destinatários dos seus serviços sobre incidentes significativos que sejam suscetíveis de perturbar a prestação dos serviços.
A diretiva NIS2 reconhece que o direito a um recurso efetivo se estende aos destinatários dos serviços prestados por entidades essenciais e importantes.
Portanto, as entidades são obrigadas a notificar os seus destinatários sobre quaisquer medidas ou recursos que possam adotar em resposta à ameaça.
Base de Dados Europeia de Vulnerabilidades
Uma das medidas centrais da NIS2 é o reforço da partilha de informações sobre vulnerabilidades entre os Estados-Membros. Para este efeito, a Agência da União Europeia para a Cibersegurança (ENISA) lançou a Base de Dados Europeia de Vulnerabilidades (EUVD), onde todas as entidades, mesmo as que estão fora do âmbito da diretiva, podem divulgar e registar voluntariamente vulnerabilidades publicamente conhecidas em produtos ou serviços de TIC. Através da EUVD, as partes interessadas podem aceder a:
- Descrições detalhadas de vulnerabilidades com identificadores padronizados.
- Informações sobre produtos e serviços de TIC afetados, incluindo classificações de gravidade e explorabilidade.
- Correções, mitigações e orientações disponíveis, frequentemente vinculadas a avisos emitidos por CSIRTs nacionais ou autoridades competentes.
Quais serão os custos para as organizações afetadas?
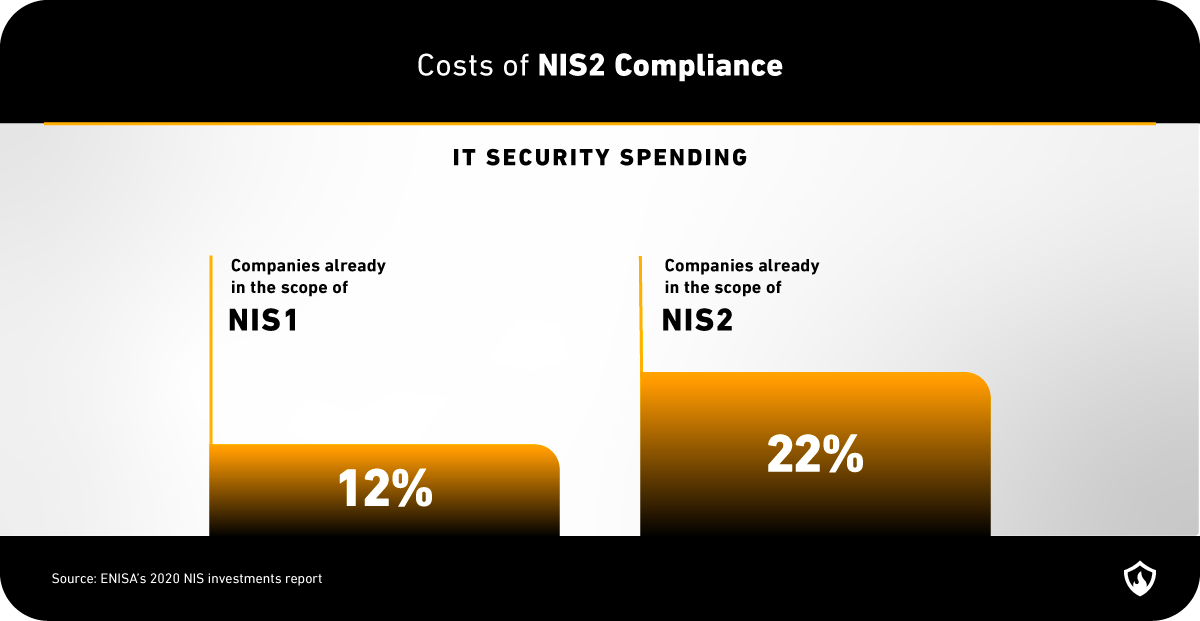
De acordo com a avaliação de impacto que acompanha a diretiva, as empresas abrangidas pelo quadro NIS2 precisariam aumentar os seus gastos atuais em segurança de TI em até 22% nos primeiros anos após a introdução do novo quadro NIS, enquanto para as empresas já abrangidas pela NIS 1, esse aumento seria de 12%.
No entanto, espera-se que uma redução significativa nos custos de incidentes de cibersegurança compense os novos gastos com segurança. Além disso, o relatório de investimentos NIS de 2020 da ENISA mostrou que os operadores europeus de serviços essenciais e prestadores de serviços digitais gastaram 41% menos em cibersegurança do que os seus homólogos dos EUA, expondo uma lacuna de investimento em segurança entre a UE e os EUA.
Consequências do incumprimento
A diretiva NIS 2 prevê coimas pelo não cumprimento das suas disposições. As entidades essenciais e importantes que não implementem medidas de gestão de risco de cibersegurança ou negligenciem as obrigações de notificação enfrentam coimas de até 10 milhões de euros (ou 2% do volume de negócios anual, consoante o que for mais elevado) para entidades essenciais e 7 milhões de euros para entidades importantes.
Os membros dos órgãos de gestão de entidades essenciais também podem ser responsabilizados por falhas na implementação de medidas de gestão de risco.
Como selecionar um fornecedor de cibersegurança para o ajudar na implementação da NIS 2?
A diretiva NIS 2 enfatiza o papel especial que os prestadores de serviços de segurança geridos desempenham ao ajudar as organizações a cumprir as suas obrigações de gestão de incidentes cibernéticos.
Terceiros contratados para auxiliar na resposta a incidentes, auditorias de segurança ou testes de intrusão devem ser selecionados com cautela redobrada, uma vez que também podem ser alvos de ataques cibernéticos.
É particularmente importante selecionar provedores de segurança gerenciada que sejam conceituados e possuam as certificações e a experiência necessárias para auxiliar entidades críticas.
Conclusão
A nova legislação é uma tentativa da UE de acompanhar o cenário de ameaças em rápida evolução e preparar organizações e infraestruturas críticas para ameaças futuras.
A diretiva NIS 2 elevará os níveis de resiliência cibernética em toda a UE, melhorando a resiliência cibernética de entidades críticas, abordando questões relacionadas à subnotificação de ameaças e incidentes cibernéticos por parte das empresas e aprimorando a cooperação e as práticas de compartilhamento entre os estados-membros da UE.
A implementação bem-sucedida da NIS 2, combinada com o Regulamento sobre a Resiliência Operacional Digital (DORA), Regulamento sobre a Resiliência Cibernéticae a Diretiva CER, beneficiará a economia e a sociedade e melhorará a segurança nacional dos estados-membros da União Europeia.
Perguntas frequentes
Quem é afetado pela diretiva NIS 2?
A diretiva NIS 2 destina-se a todas as entidades públicas e privadas que operam na UE e que são críticas para a economia e a sociedade.
Quais setores estão no escopo da NIS 2?
Setores como saúde, energia, transporte, infraestrutura digital, infraestruturas do mercado financeiro, setor alimentar (produção, processamento e distribuição), plataformas de redes sociais, serviços de computação em nuvem, centros de dados, entre outros, estarão sob a diretiva NIS 2.
Quando a NIS 2 entrará em vigor?
A NIS 2 entrou em vigor em 16 de janeiro de 2023. Os estados-membros individuais terão até 17 de outubro de 2024 para transcrevê-la para as leis nacionais.




