
Em abril de 2026, o Center for Threat-Informed Defense (CTID) do MITRE lançou o MITRE Fight Fraud Framework (F3), uma base de conhecimento baseada em comportamento sobre táticas e técnicas utilizadas por agentes de fraude financeira. Construído com a mesma lógica estrutural do MITRE ATT&CK, o F3 estende essa lógica para um território que o ATT&CK não foi projetado para cobrir: os mecanismos pelos quais o acesso comprometido é convertido em prejuízo financeiro.
O F3 é fruto de uma colaboração entre o MITRE e um grupo de organizações de serviços financeiros, varejo e segurança, incluindo JPMorganChase, Citigroup, Lloyds Banking Group, Standard Chartered, FS-ISAC, A-ISAC, RH-ISAC, CrowdStrike, Marsh, National Retail Federation e Verizon Business, e está acessível abertamente sem custos. Se você deseja inspecionar os artefatos do framework diretamente, pode consultar o repositório no GitHub.
Este artigo é destinado àqueles familiarizados com os frameworks existentes do MITRE que desejam uma visão técnica sobre o que o F3 introduz, como ele difere do ATT&CK e como pode ser integrado aos fluxos de trabalho de detecção e resposta existentes.
O que é o MITRE Fight Fraud Framework?
O Fight Fraud Framework é uma base de conhecimento curada e baseada em comportamento de táticas, técnicas e procedimentos (TTPs) usados por agentes de fraude financeira. Na descrição do MITRE, ele é derivado de observações reais de incidentes de fraude cibernética, portanto, referencia técnicas cibernéticas existentes e inclui tanto comportamentos específicos de fraude quanto referências a técnicas do ATT&CK onde estas se aplicam à fraude financeira.
O que o F3 resolve é uma lacuna de modelagem. O ATT&CK é eficaz para descrever o comportamento do adversário em cenários centrados em comprometimento, mas as investigações de fraude muitas vezes precisam explicar algo mais específico: como o acesso, a informação ou o controle de processos são transformados em ações fraudulentas e, por fim, em ganho financeiro. A fraude não trata apenas de intrusão, mas também de preparação, orquestração e extração de valor. Nesse sentido, o F3 ajuda a descrever práticas enganosas ou ilegais que surgem após a obtenção do acesso técnico. Portanto, o F3 é útil não como um substituto para o ATT&CK, mas como um modelo complementar.
O MITRE e o CTID descrevem o novo framework como uma ferramenta que fornece aos analistas de fraude um vocabulário consistente para descrever incidentes, oferecendo às equipes de segurança cibernética uma estrutura comum para a detecção de fraudes e validação das técnicas que precedem os resultados fraudulentos, além de dar aos líderes de segurança uma base para avaliar riscos com base em como a fraude realmente ocorre.
O escopo do framework é multissetorial. Embora sua base inicial de colaboradores seja voltada para serviços financeiros, o MITRE identifica os setores bancário, fintech, e-commerce, seguros e telecomunicações como aqueles onde a fraude cibernética é mais intensa.
MITRE F3 vs. ATT&CK: Principais Diferenças Estruturais
O F3 parecerá familiar para as equipes que já utilizam o ATT&CK. Ele organiza o comportamento em táticas e técnicas e mantém as referências do ATT&CK onde elas permanecem relevantes para cenários de fraude. Isso facilita a adoção sem alterar o modelo analítico básico que as equipes já utilizam.
A principal diferença é o escopo. O ATT&CK Enterprise foi criado para descrever atividades de intrusão em quatorze táticas, desde o Reconhecimento até o Impacto. O F3 é mais restrito. Sua matriz atual inclui sete táticas e foca na parte do ciclo de vida em que o acesso é usado para viabilizar fraudes após o comprometimento inicial.
Essa diferença torna-se mais clara quando os dois conjuntos de táticas são vistos lado a lado:
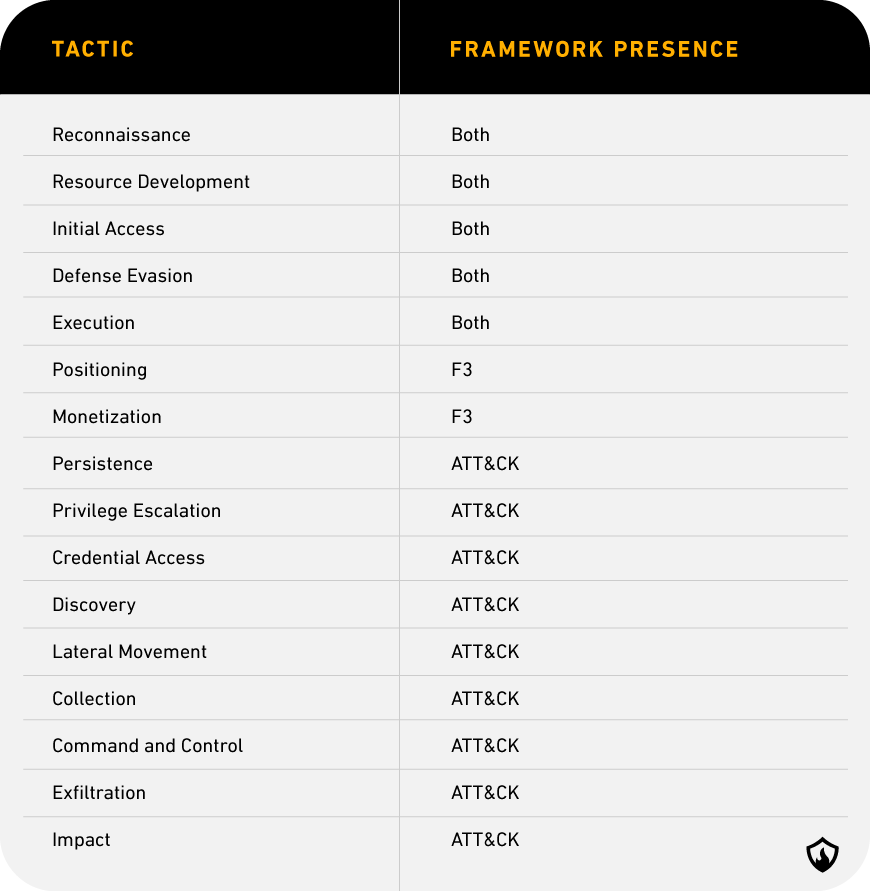
Na prática, isso torna o F3 mais útil para investigações de fraude. Em muitos casos, a questão principal não é apenas como um invasor entrou, mas como esse acesso foi usado para manipular dados, influenciar processos de negócios ou preparar transações fraudulentas. O F3 trata essas ações relacionadas a fraudes como comportamentos que podem ser modelados diretamente, em vez de deixar a fraude como uma consequência secundária do comprometimento.
Os exemplos mais claros são Posicionamento e Monetização. Essas táticas não existem como táticas de nível superior no ATT&CK e mostram com mais clareza como o F3 estende o ATT&CK para o campo da fraude financeira. Elas também tornam o F3 mais útil como um modelo baseado em comportamento para analisar como os agentes de ameaças passam do acesso à execução da fraude.
Posicionamento: Preparação para Fraude Após o Comprometimento
O Posicionamento abrange as ações que um agente de fraude realiza após obter acesso, mas antes de executar a transação fraudulenta. Isso inclui a coleta de dados, a manipulação de informações dentro do ambiente comprometido e a preparação das condições necessárias para a execução.
Em termos de ATT&CK, esse estágio se sobrepõe a partes de Descoberta e Coleta. Em cenários de fraude, no entanto, essas atividades raramente são incidentais; elas costumam ser a fase mais longa e mais importante.
Por exemplo, uma tomada de conta iniciada por uma central de atendimento é modelada abrangendo várias táticas, com o Posicionamento capturado por meio de técnicas como vinculação de contas e o envio de solicitações de empréstimo na conta comprometida. O F3 trata essa preparação como sua própria tática nomeada, em vez de um subproduto de outros estágios, facilitando a descrição de TTPs de fraude conhecidas de forma estruturada.
Monetização: Convertendo Acesso em Valor
A Monetização abrange as atividades que um agente de fraude realiza para converter ativos comprometidos em fundos ou valor utilizável. Este é o estágio que o ATT&CK explicitamente não modela. No ATT&CK, a cadeia geralmente termina com o Impacto — o efeito do adversário em um sistema. O F3 continua além desse ponto, abordando as etapas necessárias para transformar o impacto em ganho financeiro.
Dependendo das técnicas específicas catalogadas, monetização comportamentos podem incluir a tomada de contas, transferência de criptoativos, faturas falsas, pagamentos não autorizados, revenda de credenciais roubadas, entre outros. Sem uma tática dedicada para esta etapa, as equipes de prevenção a fraudes não tinham uma forma comum de descrever ou detectar os comportamentos que transformam um comprometimento em prejuízo financeiro.
Aplicações Práticas: Como começar a usar o F3
A forma mais prática de utilizar o F3 é em conjunto com o ATT&CK, e não em substituição a ele. O ATT&CK pode descrever o caminho da intrusão, enquanto o F3 pode descrever o caminho da fraude que se segue.
Isso é especialmente útil em incidentes nos quais as equipes precisam explicar não apenas como o acesso foi obtido, mas como esse acesso foi utilizado para preparar e executar a fraude. Nesse sentido, o F3 ajuda a conectar o comprometimento técnico ao resultado financeiro e pode fortalecer tanto a prevenção de fraudes quanto a análise investigativa.
Um bom ponto de partida é o mapeamento de incidentes. As equipes podem usar o ATT&CK para identificar as técnicas envolvidas no comprometimento e, em seguida, usar o F3 para mapear os comportamentos específicos de fraude que ocorrem na sequência, especialmente nas etapas de Posicionamento e Monetização.
O F3 também pode ajudar as equipes de detecção a identificar lacunas de cobertura. Se uma equipe já detecta acesso, execução ou evasão, a próxima pergunta é se ela também consegue detectar sinais de preparação para fraude ou tentativas de saque. Isso torna o framework relevante não apenas para a detecção de fraudes, mas também para esforços mais amplos de inteligência contra ameaças cibernéticas focados em atividades com motivação financeira.
Para equipes que já trabalham com o ATT&CK, a melhor maneira de começar a usar o F3 é aplicá-lo a um pequeno número de casos de fraude recentes. Isso torna possível testar onde o framework agrega valor analítico sem alterar os fluxos de trabalho existentes de uma só vez.
Conclusão
O Fight Fraud Framework não substitui o MITRE ATT&CK; ele estende sua lógica para um território que o ATT&CK nunca foi projetado para cobrir. Ao modelar o Posicionamento e a Monetização como táticas de primeira classe, e ao reutilizar técnicas do ATT&CK onde elas se aplicam, ele oferece às equipes de segurança cibernética e de prevenção a fraudes sua primeira taxonomia comportamental compartilhada para o impacto financeiro. O framework é aberto, está em constante evolução e deve ser entendido como uma referência que se aprofundará à medida que os colaboradores adicionarem fontes de dados e mitigações ao longo do tempo.
Perguntas Frequentes
O que é o MITRE Fight Fraud Framework (F3)?
O MITRE Fight Fraud Framework, ou F3, é uma base de conhecimento baseada em comportamento que reúne táticas, técnicas e procedimentos para analisar fraudes habilitadas por meios cibernéticos e conectar observações entre prevenção, detecção e resposta.
Qual é a diferença entre o F3 e o ATT&CK?
A principal diferença é o escopo. O ATT&CK modela o comportamento do adversário voltado para a intrusão ao longo do ciclo de vida do ataque corporativo, enquanto o F3 foca no ciclo de vida da fraude que se segue, incluindo etapas específicas de fraude, como Posicionamento e Monetização.
O F3 faz parte do MITRE ATT&CK?
Não. O F3 é uma base de conhecimento separada do MITRE, mas foi projetado para funcionar em conjunto com o ATT&CK e reutiliza referências do ATT&CK sempre que são relevantes para cenários de fraude.
Quais setores o F3 afeta?
O F3 é relevante onde quer que a fraude cibernética represente um risco material, mas é especialmente importante para setores como bancário, fintech, varejo, seguros e telecomunicações.
O F3 é gratuito?
Sim. O MITRE declara que a base de conhecimento é globalmente acessível, aberta e disponível sem custos para qualquer pessoa ou organização.




