Desde junho de 2023, exigências rigorosas para testes de intrusão GLBA e varredura de vulnerabilidades finalmente entraram em vigor. Aprenda tudo sobre pentest para conformidade com a GLBA neste artigo. Esta publicação continuará sendo atualizada com novos requisitos para 2026, caso entrem em vigor.
Em uma era em que vazamentos de dados estão se tornando cada vez mais comuns, organizações de diversos setores são forçadas a se adaptar a regras rigorosas de cibersegurança decorrentes da conformidade regulatória.
Embora a cibersegurança seja crucial para todos os segmentos, ela é particularmente importante para o setor de serviços financeiros devido à sua natureza regulamentada e ao volume de dados confidenciais que tais organizações manipulam. Instituições financeiras nos Estados Unidos são obrigadas a cumprir uma infinidade de regulamentações federais para proteger esses dados e aderir aos padrões.
Uma dessas legislações é a Gramm-Leach-Bliley Act (GLBA), também conhecida como Lei de Modernização de Serviços Financeiros de 1999. Com seus requisitos rigorosos para a proteção de informações privadas dos clientes, esta lei reformulou fundamentalmente a maneira como as instituições financeiras abordam a segurança de dados.
Este artigo explorará a GLBA sob o ponto de vista da cibersegurança, suas adições recentes em 2022 e, mais importante, o papel dos testes de intrusão e da varredura de vulnerabilidades para garantir a conformidade com as mudanças mais recentes na Regra de Salvaguarda da GLBA.
O que é a GLBA?
A Gramm-Leach-Bliley Act (GLBA) é uma lei federal promulgada em novembro de 1999 nos Estados Unidos para proteger as informações financeiras pessoais dos consumidores mantidas por instituições financeiras.
No contexto da segurança de dados, o objetivo principal da GLBA é exigir que as instituições financeiras garantam a segurança e a confidencialidade das informações pessoais não públicas (NPI) de seus clientes. Isso pode incluir qualquer dado de identificação pessoal coletado de um consumidor no processo de oferta de um produto ou serviço financeiro, ou tais dados fornecidos à instituição por outra organização.
A GLBA é administrada e fiscalizada por várias agências, predominantemente a Federal Trade Commission (FTC), mas também pode incluir o Federal Reserve Board (FRB), a Federal Deposit Insurance Corporation (FDIC), o Office of the Comptroller of the Currency (OCC) e o Office of Thrift Supervision (OTS).
Embora a GLBA seja complexa, com vários aspectos relacionados às operações comerciais das instituições financeiras, o foco deste artigo será em suas implicações para a garantia de segurança e testes de intrusão, especificamente os requisitos sob sua Regra de Salvaguarda. Para atender à conformidade com a GLBA, as instituições financeiras devem empregar medidas robustas, incluindo avaliações de risco, programas de segurança e treinamento de funcionários. Desde junho de 2023, após uma data inicialmente planejada para novembro de 2022, a GLBA passou a exigir testes de intrusão e varredura de vulnerabilidades.
A Lei Gramm-Leach-Bliley pode ser dividida em vários componentes fundamentais, cada um desempenhando um papel vital na proteção das informações dos clientes e de dados financeiros privados:
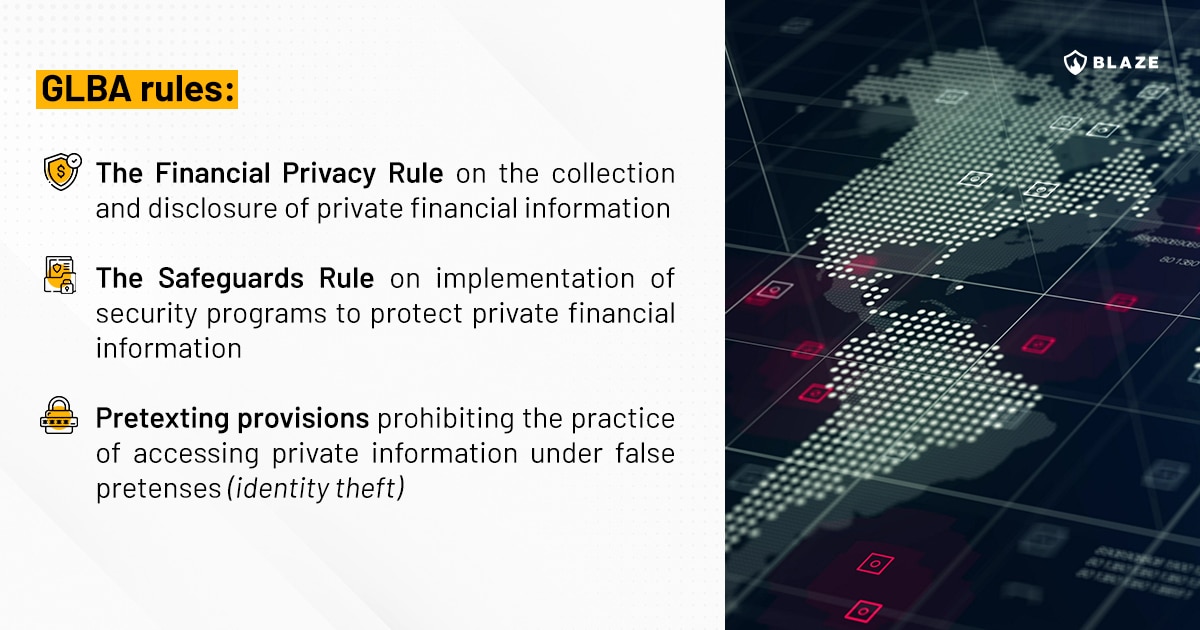
A regra mais relevante em relação a testes de intrusão é provavelmente a Regra de Salvaguardas, que discutiremos brevemente na próxima seção.
Conformidade com a GLBA – Regra de Salvaguardas
Um componente crucial da GLBA é a Regra de Salvaguardas, que aborda especificamente a necessidade de as instituições financeiras implementarem programas de segurança da informação para proteger as informações pessoais não públicas (NPI) de seus clientes. Sob esta regra, as organizações são obrigadas a ter um programa de segurança da informação abrangente e por escrito que descreva como a instituição planeja proteger as NPI.
A Regra de Salvaguardas não fornece diretrizes únicas para todos. Em vez disso, exige que as instituições financeiras considerem seu tamanho, complexidade, natureza e escopo das atividades, bem como a sensibilidade das informações dos clientes que manipulam ao desenvolver seus programas de segurança. Ela enfatiza a necessidade de uma abordagem de gestão de riscos que identifique riscos razoavelmente previsíveis, garanta a adequação das salvaguardas atuais e monitore e teste regularmente essas salvaguardas.
O papel dos testes de intrusão na conformidade com a GLBA
O teste de intrusão, também conhecido como hacking ético, surgiu como uma ferramenta crucial para manter práticas robustas de cibersegurança, especialmente no contexto de instituições financeiras. Aspecto fundamental da proteção de dados de clientes, o teste de intrusão é visto como um elemento crítico das salvaguardas técnicas sob a Regra de Salvaguardas da GLBA.
O teste de intrusão, no contexto da GLBA, envolve uma série de ataques cibernéticos simulados à rede, sistema, aplicação ou a toda a infraestrutura de TI de uma organização para identificar vulnerabilidades potenciais. O objetivo desses testes é explorar vulnerabilidades da mesma forma que um agente mal-intencionado faria, com o intuito final de identificar e corrigir essas falhas antes que possam ser exploradas em um ataque real.
Testes de intrusão GLBA permitem que as instituições financeiras:
- Identifiquem fraquezas em sua infraestrutura de rede, sistemas e aplicações que poderiam ser exploradas para obter acesso não autorizado a informações pessoais não públicas.
- Avaliem a eficácia de seus controles de segurança e determinem se conseguem resistir a um ataque cibernético real.
- Atendam às expectativas regulatórias em torno do teste e monitoramento regulares da eficácia dos principais controles, sistemas e procedimentos relacionados à segurança da informação.
- Validem a eficácia de seu treinamento em segurança da informação, testando se os funcionários seguem as práticas de segurança.
- Demonstrem a devida diligência na proteção de informações confidenciais dos clientes.
Ao incluir testes de intrusão em sua estratégia de cibersegurança, as instituições financeiras podem garantir que não apenas estejam em conformidade com a GLBA, mas também adotando uma abordagem proativa para gerenciar riscos cibernéticos.
Requisitos de testes de intrusão da GLBA
Desde que a Lei foi atualizada em 2021, com a aplicação inicialmente prevista para novembro de 2022, mas depois adiada para junho de 2023, a GLBA especificou testes de intrusão anuais e varreduras regulares de vulnerabilidade como requisitos obrigatórios para conformidade.
Como deve ser um teste de intrusão da GLBA?
- Escopo do teste: O escopo do teste de intrusão deve incluir todos os sistemas onde informações pessoais não públicas são armazenadas, processadas ou transmitidas.
- Frequência do teste de intrusão: Conforme a Seção 314.4, testes de intrusão anuais são necessários para a conformidade com a GLBA. No entanto, as melhores práticas do setor de cibersegurança indicam que testes de segurança mais frequentes (trimestrais, por exemplo) são recomendados, especialmente para sistemas de alto risco.
- Frequência das avaliações de vulnerabilidade: A Seção 314.4 estabelece que as avaliações de vulnerabilidade, que podem incluir varreduras de vulnerabilidade, devem ser realizadas a cada seis meses. Na verdade, esta regra é semelhante à estabelecida pelo PCI DSS, um requisito de conformidade para comerciantes de cartões de crédito.
- Metodologia de teste: Os testes de segurança devem ser abrangentes, cobrindo sistemas internos e externos, e devem incluir testes de controles de segurança de rede e de controles de segurança de aplicações. É importante notar que testes de engenharia social e conscientização do usuário (campanhas de phishing, por exemplo) não fazem parte do mandato, mas, ainda assim, são melhores práticas que devem ser adicionadas ao seu programa de segurança da informação.
- Remediação e relatóriosAs vulnerabilidades identificadas devem ser categorizadas e priorizadas com base no nível de risco. Deve ser fornecido um relatório detalhado descrevendo as descobertas, juntamente com recomendações para a remediação. Uma vez que as vulnerabilidades tenham sido tratadas, um novo teste deve ser realizado para confirmar que as atividades de remediação foram bem-sucedidas.
Citando diretamente a regra revisada da Lei:
- 314.4 (d) (2) Para sistemas de informação, o monitoramento e os testes devem incluir monitoramento contínuo ou testes de penetração periódicos e avaliações de vulnerabilidade. Na ausência de um monitoramento contínuo eficaz ou de outros sistemas para detectar, de forma contínua, alterações nos sistemas de informação que possam criar vulnerabilidades, você deve realizar:
- (i) Testes de penetração anuais em seus sistemas de informação determinados a cada ano com base nos riscos identificados relevantes, de acordo com a avaliação de risco; e
- (ii) Avaliações de vulnerabilidade, incluindo quaisquer varreduras sistêmicas ou revisões de sistemas de informação razoavelmente projetadas para identificar vulnerabilidades de segurança publicamente conhecidas em seus sistemas de informação com base na avaliação de risco, pelo menos a cada seis meses; e sempre que houver mudanças materiais em suas operações ou acordos comerciais; e sempre que houver circunstâncias que você saiba ou tenha motivos para saber que podem ter um impacto material em seu programa de segurança da informação.
Conclusão
Compreender e manter a conformidade com a Lei Gramm-Leach-Bliley (GLBA) é crucial para qualquer instituição financeira. Com seu foco principal na proteção das informações pessoais não públicas dos clientes, a GLBA exige medidas rigorosas de cibersegurança e um programa abrangente de segurança da informação.
Os testes de penetração são necessários para a conformidade com a GLBA, mas são apenas um componente da estratégia de cibersegurança de uma organização. Um programa sólido de segurança da informação, conforme exigido pela Lei, deve envolver uma abordagem de segurança em várias camadas, uma avaliação de risco por escrito robusta e um plano de resposta a incidentes, incorporando salvaguardas administrativas, técnicas e físicas para proteger a confidencialidade, a integridade e a disponibilidade das informações pessoais não públicas.
Desde 2022, com um prazo de aplicação em junho de 2023, a GLBA exige explicitamente que as entidades abrangidas realizem regularmente testes de penetração e varredura de vulnerabilidades como parte das atividades de cibersegurança de uma instituição financeira.
Tanto os testes de penetração quanto as avaliações de vulnerabilidade da GLBA, realizados por profissionais qualificados, podem ajudar as organizações a descobrir vulnerabilidades potenciais e melhorar suas defesas contra ameaças cibernéticas, reduzindo significativamente o risco de uma violação de dados.
O objetivo da conformidade com a GLBA não é apenas cumprir os requisitos regulatórios — é demonstrar o compromisso da sua organização em proteger as informações confidenciais dos clientes. Ao mostrar que sua instituição leva essa responsabilidade a sério, você pode não apenas evitar multas pesadas, mas também manter a confiança de seus clientes e preservar a reputação da sua organização no setor financeiro.
Se você está procurando uma empresa de testes de penetração com vários anos de experiência atendendo ao setor de serviços financeiros nos EUA e na Europa, entre em contato com nossos especialistas para saber como podemos ajudar no seu próximo pentest de conformidade com a GLBA.
Perguntas frequentes
A GLBA exige testes de intrusão?
Desde junho de 2023, a GLBA tornou os testes de intrusão anuais obrigatórios como parte da conformidade com o regulamento.
A GLBA exige varredura de vulnerabilidades?
Sim, a GLBA exige avaliações e varreduras de vulnerabilidades a cada seis meses como parte dos requisitos de conformidade.




