
O Regulamento da UE sobre a Resiliência das TI (EU CRA) é uma legislação da Comissão Europeia destinada a produtos com componentes digitais. O Cyber Resilience Act foi adotado como Regulamento (UE) 2024/2847 do Parlamento Europeu e do Conselho a 23 de outubro de 2024. É diretamente aplicável em todos os Estados-Membros, sem necessidade de transposição nacional.
O Regulamento entrou em vigor a 10 de dezembro de 2024. As suas obrigações aplicam-se de forma faseada:
- As obrigações de notificação de vulnerabilidades e incidentes previstas no Artigo 14 aplicam-se a partir de 11 de setembro de 2026.
- O restante do Regulamento, incluindo os requisitos essenciais de cibersegurança estabelecidos no Anexo I, aplica-se a partir de 11 de dezembro de 2027.
A partir dessa data, a conformidade com o CRA torna-se um pré-requisito legal para a colocação de produtos abrangidos no mercado da União Europeia e para a aposição da marcação CE.
Contexto jurídico
O CRA faz parte de uma estratégia de cibersegurança mais ampla da UE. A sua função é distinta, mas complementar a:
- Diretiva NIS2, que impõe obrigações de gestão de riscos de cibersegurança e de notificação de incidentes a entidades essenciais e importantes;
- Lei da Cibersegurança, que estabelece regimes de certificação de cibersegurança da UE;
- Regimes regulatórios específicos do setor (por exemplo, dispositivos médicos, homologação automóvel, segurança da aviação), que contêm as suas próprias disposições de cibersegurança.
A distinção fundamental é que o CRA regula produtos, não organizações. Introduz requisitos horizontais obrigatórios de cibersegurança aplicáveis a produtos com elementos digitais destinados ao mercado da UE e impõe obrigações diretamente aos operadores económicos, nomeadamente aos fabricantes.
Ao fazê-lo, transforma a cibersegurança de uma característica de qualidade voluntária num requisito de segurança do produto legalmente exigível.
Este artigo explica o que o CRA exige na prática, com foco especial nas suas medidas técnicas de cibersegurança.
Que produtos são afetados pela Lei da Resiliência Cibernética da UE?
Produtos com Elementos Digitais
O Artigo 3.º define um "produto com elementos digitais" como qualquer produto de software ou hardware e as suas soluções de processamento de dados remoto, cuja utilização pretendida ou razoavelmente previsível envolva uma ligação de dados lógica ou física, direta ou indireta, a um dispositivo ou rede.
A definição é deliberadamente neutra em termos tecnológicos e baseada em funções. Abrange:
- Dispositivos IoT de consumo
- Sistemas embarcados
- Software autônomo
- Componentes de controle industrial
- Equipamentos de infraestrutura de rede
- Produtos de segurança
- Sistemas híbridos de hardware e software
O Regulamento aplica-se a produtos colocados no mercado da UE, independentemente da localização geográfica do fabricante.
Exclusões
O CRA não se aplica a produtos já sujeitos a requisitos de cibersegurança equivalentes ao abrigo de legislação específica da União, incluindo dispositivos médicos, veículos a motor, sistemas de aviação e certos produtos de defesa. O mecanismo de exclusão foi concebido para evitar a sobreposição regulamentar quando os quadros setoriais já abordam os riscos de cibersegurança de forma abrangente.
Modelos puramente SaaS estão geralmente fora do âmbito, a menos que sejam fornecidos como parte de, ou de forma inseparável de, um produto com elementos digitais.
Classificação de produtos
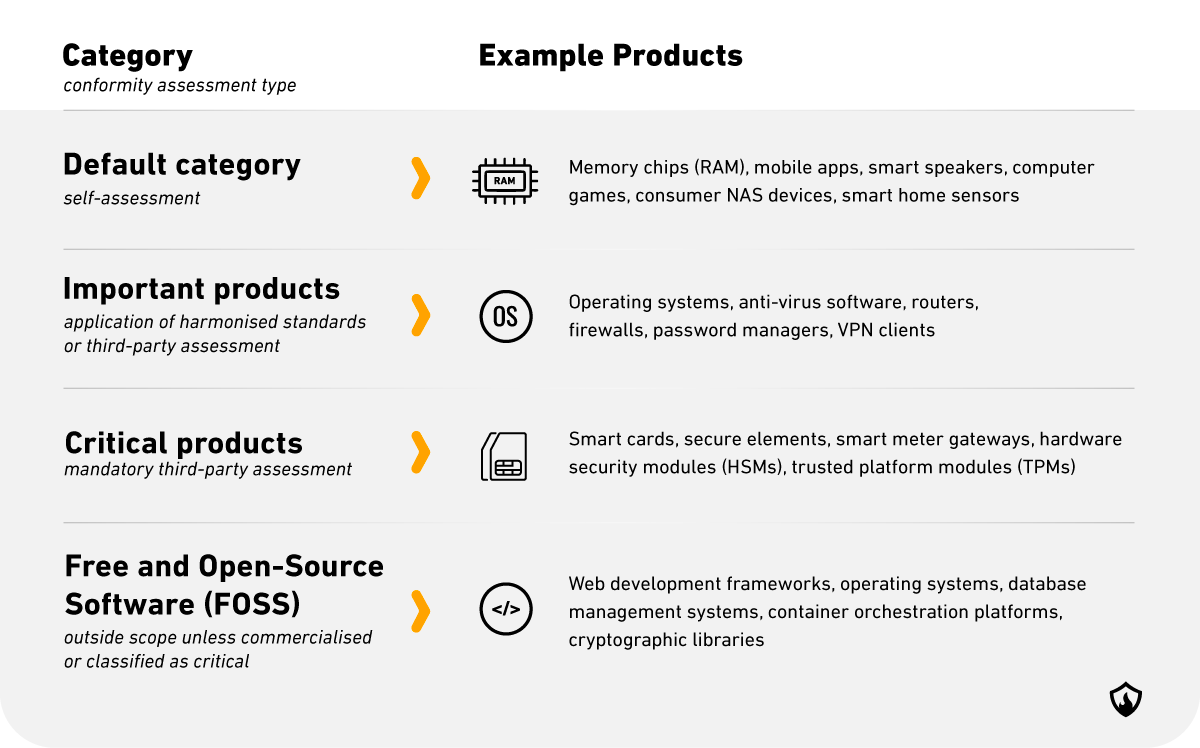
O CRA estabelece um quadro de categorização baseado no risco, dividindo os produtos em três grupos.
Os produtos não listados no Anexo III enquadram-se na categoria padrão e estão sujeitos a procedimentos internos de avaliação de conformidade.
Os produtos listados no Anexo III, Parte I (Classe I – Produtos Críticos) e no Anexo III, Parte II (Classe II – Produtos Altamente Críticos) estão sujeitos a procedimentos de avaliação de conformidade mais rigorosos, refletindo o seu impacto sistémico ou função de segurança.
Classe I os produtos incluem, entre outros:
- Sistemas de gestão de identidade
- Gerenciadores de senhas
- Navegadores
- Software antivírus
- Sistemas SIEM
- Microcontroladores
- Roteadores
Classe II os produtos incluem:
- Sistemas operacionais
- Hipervisores
- Módulos de Segurança de Hardware (HSMs)
- CPUs
- Smartcards e elementos seguros
Para produtos de Classe I, os fabricantes podem basear-se em normas harmonizadas ou submeter-se a uma avaliação por terceiros (Artigo 25.º). Para produtos de Classe II, é obrigatório o envolvimento de um organismo notificado através de um exame de tipo da UE.
A Comissão mantém o poder de alterar o Anexo III através de atos delegados, permitindo a adaptação dinâmica da lista de produtos críticos.
Quais são os Requisitos Essenciais de Cibersegurança da Lei da Resiliência Cibernética?
Os principais requisitos substantivos da CRA estão estabelecidos no Anexo I, que se divide em duas partes:
- Parte I: Requisitos de segurança relativos às propriedades dos produtos
- Parte II: Requisitos de tratamento de vulnerabilidades
Estas obrigações aplicam-se horizontalmente a todos os produtos abrangidos, independentemente da sua classificação.
1. Requisitos de Segurança Relativos às Propriedades dos Produtos com Elementos Digitais
O Artigo 10.º estabelece a obrigação de que os produtos com elementos digitais sejam concebidos, desenvolvidos e produzidos de acordo com uma avaliação de risco de cibersegurança. A avaliação de risco deve identificar e analisar os riscos relevantes e fundamentar as decisões de conceção, desenvolvimento, produção e manutenção. Deve também fazer parte da documentação técnica exigida ao abrigo do Artigo 31.º.
O Anexo I, Parte I, exige que os produtos:
- Sejam disponibilizados no mercado sem vulnerabilidades exploráveis conhecidas
- Sejam concebidos para reduzir superfícies de ataque, incluindo interfaces externas
- Sejam entregues com configurações seguras por padrão
- Forneçam mecanismos para proteger contra acesso não autorizado (incluindo autenticação e controle de acesso)
- Protejam a confidencialidade dos dados armazenados e transmitidos (por exemplo, através de criptografia)
- Protejam a integridade de dados, comandos e configurações
- Assegurem resiliência e disponibilidade, incluindo proteção contra ataques de negação de serviço
- Minimizem o processamento de dados ao que é necessário para o uso pretendido
- Registrem e/ou monitorem eventos de segurança relevantes
- Incluir mecanismos de atualização seguros
- Reduzir o impacto de incidentes através de técnicas de mitigação adequadas
A exigência de que os produtos sejam colocados no mercado sem vulnerabilidades exploráveis conhecidas altera substancialmente as expectativas pré-lançamento. Isso impõe, na prática, a identificação estruturada de vulnerabilidades durante as fases de desenvolvimento e teste, além de limitar a tolerância para a correção postergada.
Em termos práticos, a conformidade pressupõe a implementação de um Ciclo de Vida de Desenvolvimento de Software Seguro (SSDLC), modelagem formal de ameaças, padrões de codificação segura e processos de validação documentados.
2. Requisitos de Tratamento de Vulnerabilidades
O Artigo 14 introduz obrigações vinculativas pós-mercado. Estes requisitos aplicam-se a partir de 11 de setembro de 2026.
Os fabricantes devem estabelecer e manter processos estruturados para identificar, documentar e corrigir vulnerabilidades. Isso inclui:
- Manter uma Lista de Materiais de Software (SBOM) em um formato comumente utilizado e legível por máquina
- Testar e revisar regularmente a segurança do produto
- Tratar vulnerabilidades sem atrasos indevidos
- Fornecer atualizações de segurança gratuitamente
- Garantir mecanismos de distribuição seguros para atualizações
- Divulgação pública de informações sobre vulnerabilidades corrigidas
- Fornecimento de orientações de remediação necessárias aos utilizadores
- Estabelecimento e aplicação de uma política de divulgação coordenada de vulnerabilidades (CVD)
- Disponibilização de um ponto de contacto para a comunicação de vulnerabilidades
- Notificação da ENISA (Agência da União Europeia para a Cibersegurança) sobre vulnerabilidades ativamente exploradas e incidentes graves
Estas disposições transformam a cibersegurança de um exercício estático de conformidade numa obrigação de ciclo de vida. A responsabilidade do fabricante mantém-se durante todo o período de suporte.
Avaliação da Conformidade, Documentação Técnica e Marcação CE
Antes de colocar um produto no mercado, os fabricantes devem concluir o procedimento de avaliação da conformidade aplicável (Artigos 24.º a 25.º), compilar a documentação técnica (Artigo 31.º), elaborar uma Declaração UE de Conformidade (Artigo 30.º) e apor a marcação CE (Artigo 28.º).
A documentação técnica deve demonstrar a conformidade com o Anexo I e incluir, no mínimo:
- A avaliação de risco de cibersegurança
- Uma descrição dos processos de conceção e desenvolvimento
- Documentação dos procedimentos de tratamento de vulnerabilidades
- Evidências de testes e validação
Para produtos de Classe II, a avaliação por terceiros por um organismo notificado é obrigatória.
Tipo de avaliação de conformidade do CRA da UE de acordo com a classe de produtos
Software de Código Aberto
O Regulamento esclarece que o software livre e de código aberto (FOSS) desenvolvido fora do âmbito de uma atividade comercial não está abrangido. No entanto, quando esse software é integrado em produtos comerciais colocados no mercado da UE, a responsabilidade pela conformidade recai sobre o operador económico que coloca esses produtos no mercado.
O CRA regula, portanto, a implementação comercial e não o desenvolvimento voluntário.
Penalidades por não conformidade com a Lei de Resiliência Cibernética da UE
A aplicação da Lei de Resiliência Cibernética é realizada pelos Estados-Membros através das suas autoridades de fiscalização do mercado designadas. Cada Estado-Membro é responsável por estabelecer regras sobre as penalidades aplicáveis às infrações ao Regulamento e por garantir a sua implementação.
As coimas administrativas podem atingir até 15 milhões de euros ou 2,5% do volume de negócios anual total a nível mundial do exercício financeiro anterior, consoante o que for mais elevado, por incumprimento dos requisitos essenciais de cibersegurança estabelecidos no Anexo I e das obrigações relacionadas impostas aos fabricantes.
As autoridades de fiscalização do mercado têm poderes para tomar medidas corretivas quando é identificada uma não conformidade. Estas medidas podem incluir exigir que o operador económico coloque o produto em conformidade, restringir ou proibir a sua disponibilidade no mercado, ou ordenar a sua retirada ou recolha, de acordo com o quadro de fiscalização do mercado aplicável.
Como podem os fabricantes preparar-se para a nova lei?
O quadro seguinte pode ser utilizado como uma ferramenta de revisão interna estruturada.
1. Âmbito e Classificação
- Confirme se o produto se qualifica como um "produto com elementos digitais" ao abrigo do Artigo 3.º.
- Determine se o produto está listado no Anexo III (Classe I ou Classe II).
- Identifique o procedimento de avaliação de conformidade apropriado.
2. Avaliação de Risco de Cibersegurança (Artigo 10)
- Realize e documente uma avaliação de risco de cibersegurança estruturada.
- Garanta que as conclusões orientem as decisões de arquitetura, desenvolvimento e manutenção.
- Integre a avaliação na documentação técnica.
3. Fases de Design e Desenvolvimento Seguro (Anexo I, Parte I)
- Implemente configurações de segurança por design e segurança por padrão.
- Elimine vulnerabilidades exploráveis conhecidas antes do lançamento.
- Implemente controles adequados de autenticação, criptografia, integridade e disponibilidade.
- Projete e valide mecanismos de atualização seguros.
- Implemente capacidades de registo e monitorização de segurança.
4. Gestão de Vulnerabilidades (Artigo 14.º; Anexo I, Parte II)
- Estabeleça um processo documentado de gestão de vulnerabilidades.
- Mantenha uma SBOM.
- Implemente procedimentos coordenados de divulgação de vulnerabilidades.
- Defina prazos internos de remediação.
- Implemente fluxos de trabalho de notificação à ENISA (em vigor a partir de 11 de setembro de 2026).
5. Documentação e Governação
- Compile a documentação técnica completa em conformidade com o Artigo 31.º.
- Prepare a Declaração UE de Conformidade.
- Atribua a responsabilidade organizacional pela conformidade com o CRA.
- Alinhe os contratos de fornecedores com as obrigações da CRA.
Obtenha financiamento para ajudar na sua preparação para a CRA
Para muitas organizações, a Lei da Ciberrresiliência (Cyber Resilience Act) traduz-se em mudanças muito concretas: formalizar um ciclo de vida de desenvolvimento seguro, introduzir o tratamento estruturado de vulnerabilidades, melhorar a gestão de SBOM, reforçar as configurações padrão e criar a documentação técnica necessária para as avaliações de conformidade.
O projeto SECURE (Reforçar a Ciberrresiliência das PME da UE), financiado ao abrigo do Programa Europa Digital, destina-se especificamente a ajudar as micro, pequenas e médias empresas da UE que se enquadram no âmbito da CRA. Através de financiamento em cascata (Apoio Financeiro a Terceiros), o SECURE concede subvenções diretamente a empresas individuais para apoiar melhorias práticas em cibersegurança.
O financiamento pode ser utilizado para atividades como:
- Realização de avaliações de lacunas de segurança ao nível do produto face aos requisitos da CRA
- Introdução ou maturação de práticas de SDLC seguro
- Implementação de gestão de vulnerabilidades e processos de divulgação coordenada
- Melhoria do registo de eventos (logging), mecanismos de atualização e controlos de segurança por design
- Preparação da documentação técnica necessária para as avaliações de conformidade
- Treinamento de equipes de desenvolvimento de produtos e DevOps sobre obrigações de segurança
O teste de intrusão é exigido pela Lei de Resiliência Cibernética?
A Lei de Resiliência Cibernética não exige explicitamente a realização de testes de intrusão. O Regulamento não determina nenhuma metodologia específica de teste de segurança pelo nome. Em vez disso, exige que os fabricantes projetem e desenvolvam produtos de acordo com uma avaliação documentada de riscos de cibersegurança (Artigo 10), coloquem produtos no mercado sem vulnerabilidades exploráveis conhecidas (Anexo I, Parte I) e testem e revisem regularmente a segurança do produto como parte de seus processos de tratamento de vulnerabilidades (Anexo I, Parte II; Artigo 14). A CRA é intencionalmente neutra em relação à tecnologia: ela define resultados de segurança e obrigações de ciclo de vida, em vez de prescrever ferramentas ou técnicas específicas.
Na prática, o teste de intrusão pode ser usado como parte de uma estratégia de validação de segurança mais ampla e baseada em riscos, mas não é um requisito legal autônomo sob o Regulamento.
Um relatório de teste de intrusão pode facilitar a conformidade ao fornecer evidências documentadas de que as superfícies de ataque foram avaliadas, os controles de autenticação e acesso foram validados, os caminhos comuns de exploração foram examinados e as vulnerabilidades identificadas foram corrigidas antes do lançamento. Tais relatórios podem fortalecer a documentação técnica exigida pelo Artigo 31 e podem ser particularmente úteis ao passar por uma revisão independente para produtos de maior risco.
Conclusão
A CRA é uma resposta tanto ao número crescente de ameaças cibernéticas quanto ao aumento do uso de produtos digitais ou conectados, visando combater ameaças à cibersegurança e riscos à segurança nacional decorrentes de dispositivos inseguros. A Lei de Resiliência Cibernética visa proteger toda a cadeia de suprimentos de produtos digitais, reduzindo os custos de lidar com os efeitos de ataques cibernéticos e aumentando a confiança do público em produtos de hardware e software que entram no mercado europeu.
Se você é um fabricante de dispositivos interessado em melhorar a cibersegurança de seus produtos, entre em contato conosco para saber mais sobre nossos serviços de segurança de produtos.




