UE DORA: Quais são os novos requisitos de cibersegurança para o setor financeiro europeu em 2025?
O que é o Regulamento sobre a Resiliência Operacional Digital (DORA)?
O Regulamento sobre a Resiliência Operacional Digital (DORA), que entrou em vigor em janeiro de 2023, visa melhorar os níveis de ciber-resiliência das entidades financeiras e harmonizar os requisitos de cibersegurança para o setor financeiro em toda a união.
É um dos três atos recentes da UE – a par da CER (Diretiva relativa à Resiliência das Entidades Críticas) e da NIS2 (Diretiva relativa à Segurança das Redes e da Informação 2) – destinados a melhorar os níveis de ciber-resiliência de entidades críticas para a economia e a sociedade, como parte de uma estratégia abrangente de finanças digitais.
O âmbito do DORA é vasto, uma vez que se aplica a instituições como bancos, empresas de investimento, prestadores de serviços de criptoativos, companhias de seguros, plataformas de negociação e prestadores terceiros de TIC (Tecnologias de Informação e Comunicação).
Os principais objetivos do Regulamento sobre a Resiliência Operacional Digital:
Conforme especificado na avaliação de impacto e no documento da Comissão Europeia "Moldar o Futuro Digital da Europa", o DORA garantirá a resiliência operacional do mercado único de serviços financeiros através da harmonização das regras relativas à segurança da informação.
- melhorar a gestão de riscos de TIC das empresas financeiras
- aumentar o conhecimento dos supervisores sobre ameaças e incidentes;
- melhorar os testes aos sistemas das instituições financeiras;
- melhorar a supervisão dos riscos provenientes de prestadores terceiros de TIC, como os fornecedores de serviços em nuvem
Quem está abrangido pelo Regulamento sobre a Resiliência Operacional Digital (DORA)?
O regulamento aplica-se às seguintes entidades do setor financeiro:
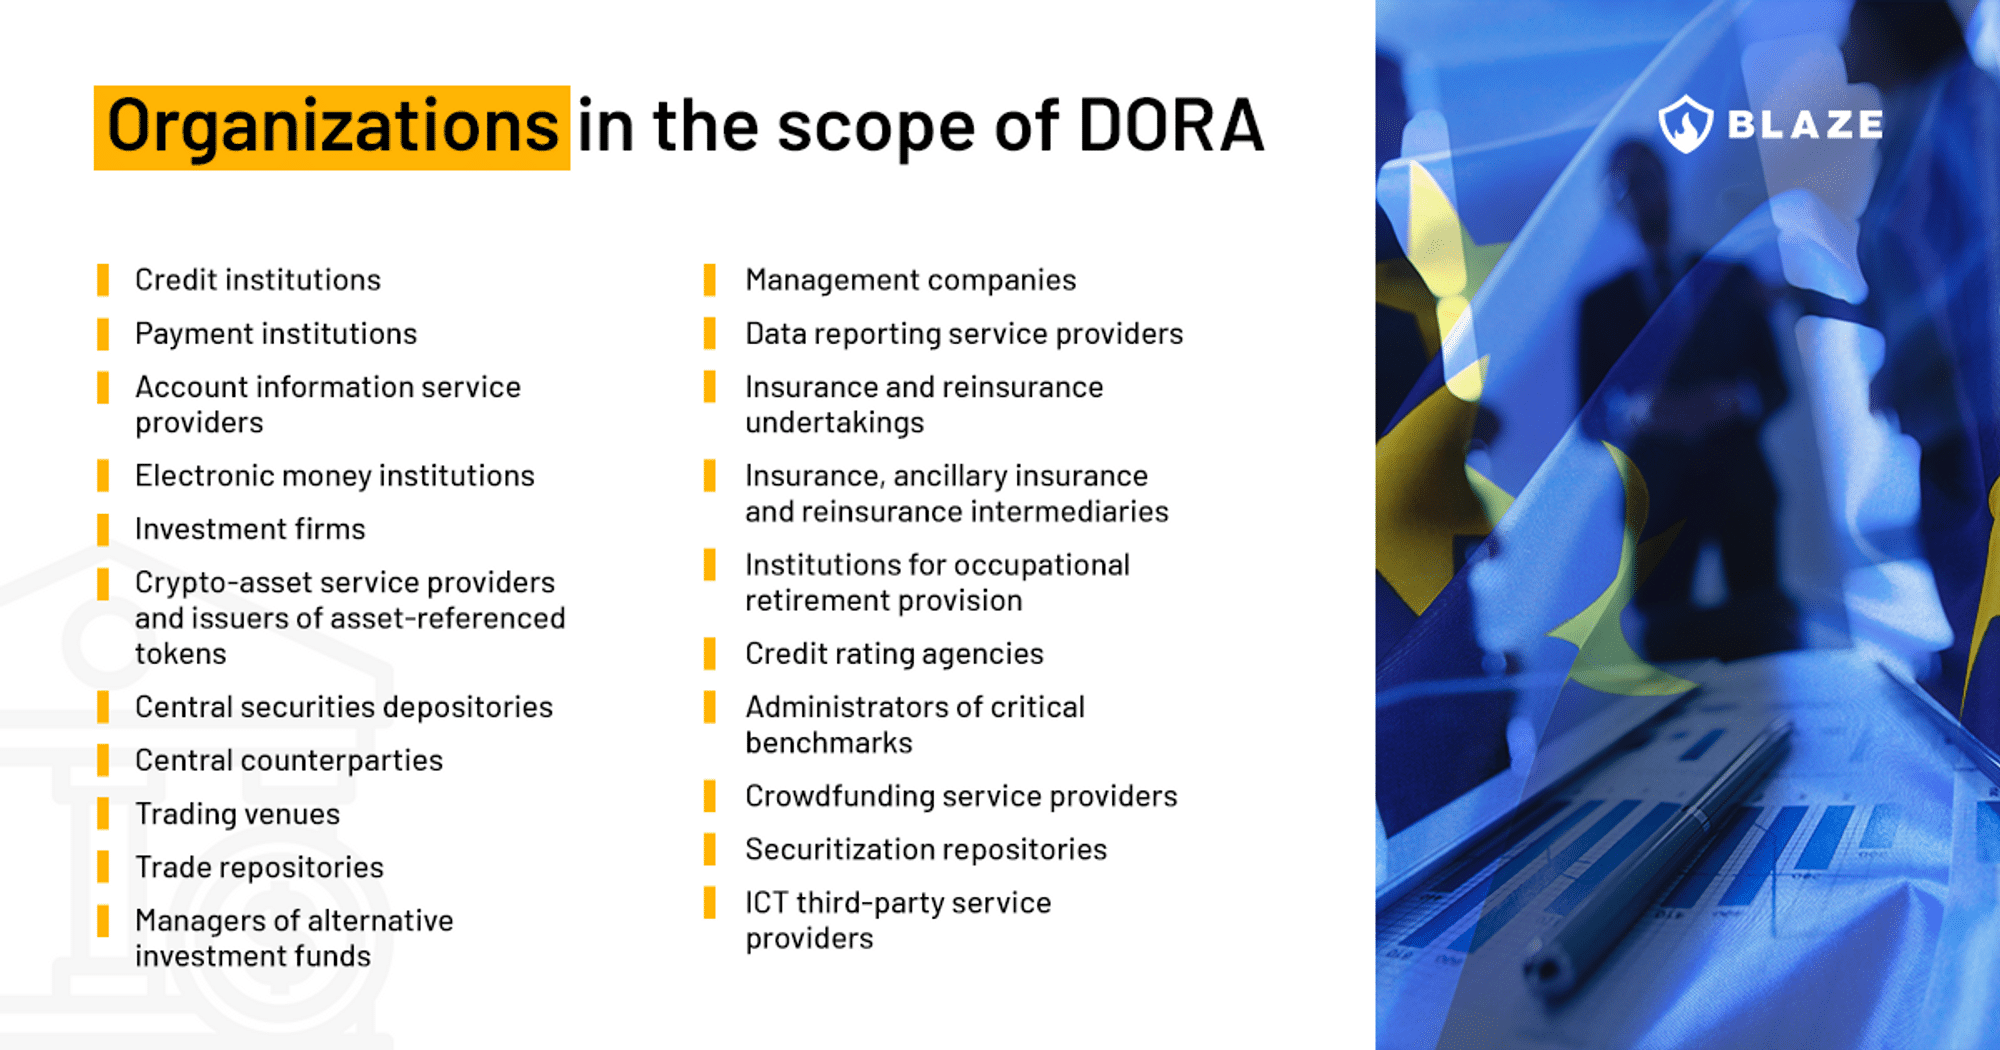
Algumas entidades excluídas do regulamento são:
- instituições de reforma profissional que operam regimes de pensões (com menos de 15 membros no total)
- pequenos e médios mediadores de seguros, mediadores de resseguros e mediadores de seguros a título acessório
- Instituições de giro postal
Organizações de todas as dimensões serão afetadas?
A versão final do DORA introduz o princípio da proporcionalidade, segundo o qual as instituições financeiras implementarão as novas regras "de acordo com a sua dimensão e perfil de risco global, bem como a natureza, escala e complexidade dos seus serviços, atividades e operações."
Da mesma forma, a avaliação de impacto que acompanha o DORA estabelece que as medidas de comunicação de incidentes e de testes seriam menos rigorosas para as empresas financeiras de menor dimensão.
Requisitos de gestão de risco das TIC
Quadro de gestão de risco das TIC
O DORA obriga as entidades financeiras da UE a possuir um quadro de gestão de risco das TIC, permitindo-lhes enfrentar os riscos de forma rápida e eficiente. O quadro deverá incluir uma estratégia de resiliência digital que especifique elementos como:
- o nível de tolerância ao risco da entidade financeira e a tolerância ao impacto de perturbações nas TIC
- objetivos claros de segurança da informação
- mecanismos utilizados para detetar, proteger e prevenir impactos de incidentes nas TIC;
- registro de incidentes significativos relacionados com as TIC comunicados e a eficácia das medidas preventivas
- estratégia multifornecedor de TIC que demonstre as dependências principais em relação a prestadores de serviços terceiros de TIC e explique a fundamentação para a utilização desses fornecedores
- implementação de testes de resiliência operacional digital
- estratégia de comunicação em caso de perturbações relacionadas com as TIC
sistemas, protocolos e ferramentas de TIC
As organizações financeiras devem utilizar e manter sistemas, protocolos e ferramentas atualizados que sejam fiáveis, tecnologicamente resilientes e dotados de capacidade suficiente para processar os dados necessários à prestação dos seus serviços.
Identificação
No que diz respeito à identificação de riscos, todas as entidades abrangidas pelo DORA devem:
- Identificar continuamente todas as fontes de risco de TIC, especialmente a exposição ao risco de e para outras entidades financeiras.
- Avaliar as ciberameaças e vulnerabilidades relevantes para as suas funções empresariais e ativos apoiados por TIC. As entidades financeiras devem rever regularmente (e pelo menos uma vez por ano) os seus cenários de risco.
- Realizar uma avaliação de risco após cada alteração significativa nas redes, infraestruturas ou procedimentos que afetem as suas funções empresariais, informações e ativos de TIC apoiados (exceto no caso de microempresas).
- Realizar avaliações de risco de TIC específicas e regulares em todos os sistemas legados. Estas serão realizadas pelo menos uma vez por ano e sempre antes e depois da ligação de tecnologias, aplicações ou sistemas.
Proteção e prevenção
O DORA impõe às entidades financeiras a obrigação de monitorizar e controlar continuamente a segurança e o funcionamento dos sistemas e ferramentas de TIC, bem como de minimizar o impacto do risco de TIC nos seus sistemas.
As organizações financeiras devem conceber, adquirir e implementar políticas, procedimentos e ferramentas de segurança de TIC que visem garantir a resiliência, a continuidade e a disponibilidade dos sistemas de TIC.
As soluções e processos de TIC utilizados para atingir os objetivos acima referidos deverão:
- Garantir a segurança dos meios de transferência de dados.
- Minimizar o risco de corrupção ou perda de dados, acesso não autorizado e falhas técnicas que possam prejudicar a atividade empresarial.
- Prevenir a falta de disponibilidade, o comprometimento da autenticidade e integridade, as violações de confidencialidade e a perda de dados.
- Assegurar que os dados estão protegidos contra riscos decorrentes da gestão de dados, incluindo má administração, riscos relacionados com o processamento e erro humano.
Deteção
O DORA determina que as entidades financeiras utilizem mecanismos para detetar rapidamente atividades anómalas, tais como problemas de desempenho de redes informáticas e incidentes relacionados com as TIC, e identificar potenciais pontos únicos de falha materiais.
Todos os mecanismos de deteção devem ser testados regularmente.
Os mecanismos de deteção devem permitir múltiplas camadas de controlo e definir limiares de alerta e critérios para iniciar processos de resposta a incidentes, incluindo mecanismos de alerta automático para o pessoal responsável pela resposta a incidentes.
As entidades financeiras devem afetar recursos suficientes para monitorizar a atividade dos utilizadores e a ocorrência de anomalias e incidentes de TIC, em particular ciberataques.
Resposta e recuperação
Como parte da sua gestão de risco de TIC, as instituições de serviços financeiros deverão:
- Teste os planos de continuidade de negócios de TIC e os planos de resposta e recuperação em relação aos sistemas de TIC que suportam todas as funções, pelo menos anualmente, bem como no caso de quaisquer alterações significativas nos sistemas informáticos que suportam funções críticas ou importantes.
- Teste os planos de comunicação de crise.
- Inclua nos planos de teste cenários de ataques cibernéticos e alternâncias entre a infraestrutura de TIC primária e a capacidade redundante, backups e instalações redundantes.
Além disso, as entidades financeiras reverão regularmente a sua política de continuidade de negócios de TIC e os planos de resposta e recuperação, tendo em conta os resultados dos testes e as recomendações decorrentes de auditorias ou revisões de supervisão.
O papel da gestão
Um dos principais objetivos do DORA é aumentar a consciencialização e o conhecimento sobre o risco cibernético entre a gestão.
Os órgãos de gestão das instituições financeiras terão inevitavelmente de aumentar a sua consciencialização sobre a cibersegurança, uma vez que serão oficialmente responsáveis pelo seguinte:
- Gestão de risco de TIC
- definir funções e responsabilidades claras para todas as funções relacionadas com TIC
- determinar o nível de tolerância ao risco de TIC adequado da entidade financeira
- aprovar, supervisionar e rever regularmente a implementação da Política de Continuidade de Negócios de TIC e do Plano de Recuperação de Desastres de TIC da entidade financeira
- aprovar e rever os planos de auditoria de TIC, as auditorias de TIC e as modificações materiais
- alocar e rever periodicamente orçamentos adequados para satisfazer as necessidades de resiliência operacional digital da entidade financeira, incluindo formação sobre riscos e competências em TIC para todo o pessoal relevante
- aprovar e rever periodicamente a política da entidade financeira sobre acordos relativos à utilização de serviços de TIC subcontratados
- manter-se informado sobre os acordos com prestadores de serviços terceiros de TIC relativos à utilização de serviços de TIC, sobre quaisquer alterações relativas a esses prestadores e sobre o impacto potencial de tais alterações nas funções críticas, incluindo a receção de um resumo da análise de risco para avaliar o impacto dessas alterações
- manter-se informado sobre incidentes relacionados com as TIC e o seu impacto, bem como sobre as medidas de resposta, recuperação e correção
As Autoridades Europeias de Supervisão (AES) relevantes desenvolverão projetos comuns de normas técnicas de regulamentação que especifiquem:
- regras sobre o teste de planos de continuidade de negócio
- elementos a incluir no quadro de gestão de risco das TIC
- elementos relacionados com sistemas, protocolos e ferramentas para minimizar o impacto do risco das TIC, "com vista a garantir a segurança das redes, permitindo salvaguardas adequadas contra intrusões e utilização indevida de dados e preservando a disponibilidade, autenticidade, integridade e confidencialidade dos dados."
gestão, classificação e notificação de incidentes relacionados com as TIC
Ao abrigo do Regulamento da Resiliência Operacional Digital, as entidades financeiras terão de implementar um processo de gestão de incidentes para detetar, gerir e notificar incidentes relacionados com as TIC. O processo deve incluir indicadores de alerta precoce e "procedimentos para identificar, seguir, registar, categorizar e classificar incidentes de TIC de acordo com a sua prioridade e gravidade e a criticidade dos serviços afetados."
Todos os incidentes de cibersegurança terão de ser registados. As instituições financeiras terão de possuir procedimentos e processos para monitorizar, tratar e acompanhar incidentes cibernéticos, a fim de garantir que as suas causas são identificadas, documentadas e resolvidas.
Os órgãos de gestão das empresas financeiras terão de ser informados, pelo menos, sobre os incidentes graves relacionados com as TIC, com relatórios que expliquem o impacto, a resposta e os controlos adicionais relativos ao incidente.
Os incidentes graves de TIC terão também de ser comunicados às autoridades nacionais competentes.
As instituições de crédito classificadas como significativas devem comunicar incidentes cibernéticos à autoridade nacional competente relevante, que informará então o Banco Central Europeu (BCE).
Testes de resiliência operacional digital
As organizações abrangidas pelo Regulamento da Resiliência Operacional Digital terão de testar todos os sistemas e aplicações críticos, pelo menos anualmente, através de uma entidade independente. O programa de testes deve incluir uma gama completa de testes apropriados, incluindo:
- avaliações e verificações de vulnerabilidades
- análises de código aberto
- avaliações de segurança de rede
- análises de lacunas
- revisões de segurança física
- questionários e soluções de software de verificação
- revisões de código-fonte
- testes baseados em cenários
- testes de compatibilidade
- testes de desempenho
- testes de ponta a ponta
- testes de intrusão
Testes de intrusão baseados em ameaças DORA – TLPT
As entidades financeiras abrangidas pelo DORA devem realizar testes de intrusão baseados em ameaças (TLPT) pelo menos a cada 3 anos. Estes testes de intrusão cobrirão as funções e serviços críticos de uma entidade financeira (incluindo os subcontratados a fornecedores terceiros de TIC) e serão realizados em sistemas de produção reais.
As microempresas do setor financeiro estarão isentas deste requisito. Os testes de intrusão baseados em ameaças são mais relevantes para entidades financeiras centrais, como bancos e instituições de pagamento, e menos relevantes para outros subsetores (por exemplo, gestores de ativos e agências de notação de risco).
Em julho de 2024, as Autoridades Europeias de Supervisão (Autoridade Bancária Europeia, EIOPA e ESMA) publicaram projetos de normas técnicas de regulamentação sobre testes de intrusão baseados em ameaças. As normas TLPT foram desenvolvidas de acordo com o TIBER-EU quadro de referência, e concentram-se na metodologia, disposições organizacionais, gestão de riscos e fases de teste.
Criámos um artigo de blogue que aprofunda os detalhes das normas técnicas de TLPT e Testes de Intrusão Baseados em Ameaças DORA.
Requisitos para os especialistas em testes de intrusão que realizam TLPT
Para a realização dos testes de intrusão baseados em ameaças (TLPT), as entidades financeiras utilizarão apenas fornecedores de testes de intrusão que:
- Sejam de confiança
- Possuem capacidades técnicas e organizacionais e experiência específica em inteligência de ameaças, testes de intrusão e red teaming;
- São certificados por um organismo de acreditação num Estado-Membro ou aderem a códigos de conduta ou quadros éticos formais;
- Fornecem garantia independente, ou um relatório de auditoria, sobre a gestão sólida dos riscos associados à realização de TLPT, incluindo a proteção das informações confidenciais da entidade financeira e a reparação dos riscos comerciais da entidade financeira;
- Estão cobertos por um seguro de responsabilidade civil profissional relevante, incluindo contra riscos de má conduta e negligência.
Gestão de risco de terceiros em TIC
O DORA exige que as entidades financeiras incorporem a gestão de risco de terceiros em TIC no seu quadro de gestão de risco.
As regras relativas à devida diligência pré-contratual e à realização de avaliações de risco de prestadores de serviços terceiros não são, em grande parte, novas. O que o DORA introduz, contudo, é a função de um Supervisor Principal nomeado pelas ESAs, que terá o poder de auditar prestadores de serviços terceiros que suportem funções críticas ou importantes.
O que é que a NIS2 tem a ver com isto?
A diretiva NIS2 já abrange certas entidades no setor financeiro, incluindo instituições de crédito, operadores de plataformas de negociação e contrapartes centrais; no entanto, como os regulamentos do Regulamento DORA (Digital Operational Resilience Act) são mais específicos, é considerado lex specialis e, portanto, prevalece sobre a NIS2 no que diz respeito à gestão de riscos de TIC e à comunicação de riscos de TIC.
Onde a NIS2 e o DORA se sobrepõem é nos departamentos de partilha de informações.
As autoridades competentes do DORA podem consultar e partilhar informações relevantes com os Pontos Únicos de Contacto (SPOCs) e as equipas de resposta a incidentes de segurança informática (CSIRTs) estabelecidos ao abrigo da NIS2.
As autoridades competentes, os SPOCs ou os CSIRTs estabelecidos ao abrigo da diretiva NIS2 também receberão detalhes sobre incidentes graves relacionados com as TIC por parte das autoridades competentes ao abrigo do DORA.
Penalizações por incumprimento
As autoridades nacionais competentes terão o poder de impor penalizações e estabelecer medidas corretivas para quaisquer violações do regulamento. O DORA não especifica multas mínimas ou máximas que possam ser aplicadas; estabelece apenas que essas penalizações e medidas devem ser eficazes, proporcionais e dissuasoras.
Quais serão os custos para as instituições financeiras?
De acordo com a avaliação de impacto realizada em 2020, os novos requisitos darão origem a custos pontuais e recorrentes. Algumas grandes empresas financeiras já fizeram investimentos significativos nos seus sistemas informáticos e, para estas, os custos de implementação das medidas desta proposta deverão ser baixos.
Para as empresas mais pequenas, espera-se que os custos sejam igualmente mais baixos, uma vez que estarão sujeitas a medidas menos rigorosas, proporcionais ao seu menor nível de risco.
Relativamente aos testes de garantia de segurança, as Autoridades Europeias de Supervisão estimaram que os custos relacionados com testes de penetração baseados em ameaças variam entre 0,1% e 0,3% do orçamento total de TIC das organizações afetadas.
Os custos relacionados com a comunicação de incidentes serão drasticamente reduzidos, uma vez que não haverá sobreposições com a diretiva NIS a este respeito.
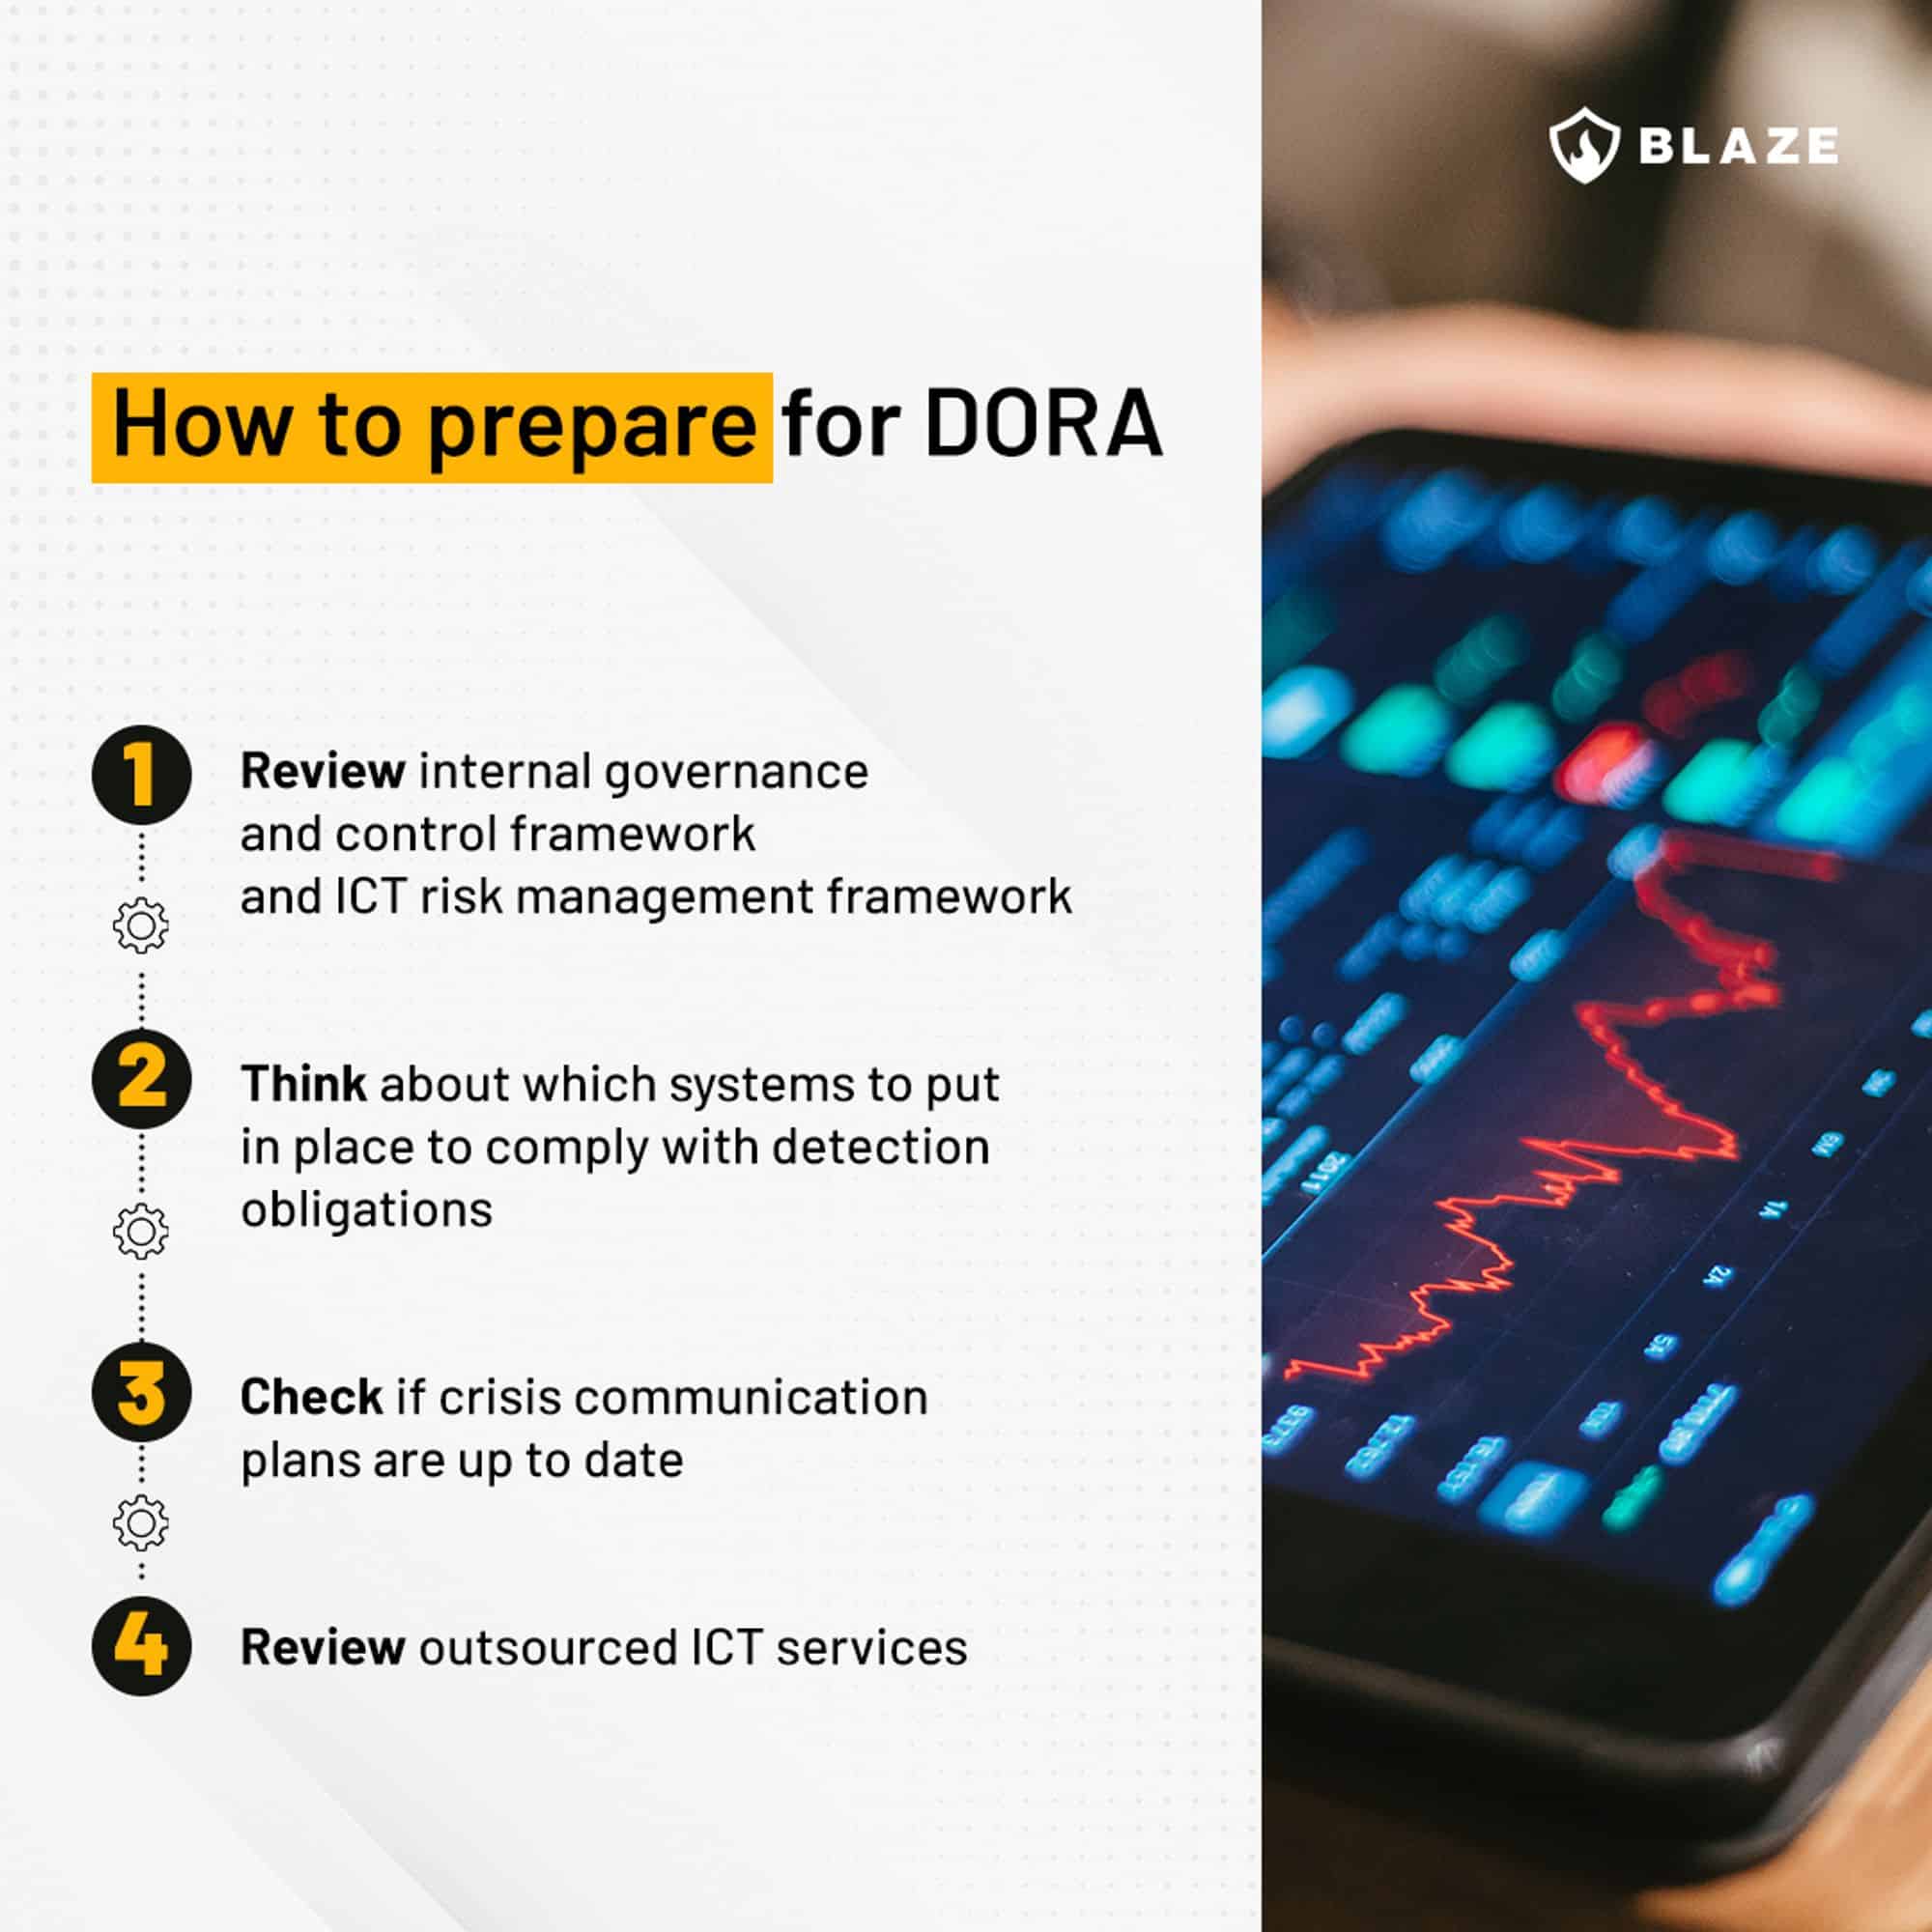
Rumo à conformidade com o DORA – passos a seguir
Conclusão
Conforme especificado na avaliação de impacto e no documento da Comissão Europeia "Moldar o Futuro Digital da Europa", o DORA garantirá a resiliência operacional do mercado único de serviços financeiros através da harmonização das regras de segurança.
Ao colmatar as lacunas e eliminar as sobreposições em áreas como a gestão de riscos de terceiros, a comunicação de incidentes relacionados com as TIC e os testes de resiliência operacional digital, o DORA contribuirá para criar um ambiente operacional mais resiliente para todos os participantes no mercado financeiro.
As disposições serão aplicáveis a partir de 17 de janeiro de 2025.




