A adoção de dispositivos da Internet das Coisas (IoT) – que vão desde gadgets inteligentes para o consumidor até sistemas industriais e de saúde – revolucionou a forma como interagimos com a tecnologia. No entanto, essa conectividade sem precedentes traz riscos significativos de cibersegurança, decorrentes em grande parte de uma combinação de design de segurança fraco, má gestão por parte do usuário, falta de suporte contínuo dos fabricantes e a capacidade limitada de processamento, memória e armazenamento de muitos dispositivos IoT, o que pode tornar desafiadora a implementação de medidas de segurança robustas.
À medida que a adoção da IoT continua a crescer, estruturas regulatórias como a Lei de Resiliência Cibernética da UE e soluções de segurança proativas desempenharão um papel fundamental na defesa de dispositivos, redes e dados contra ameaças cibernéticas emergentes.
Para ajudar empresas e consumidores a entender esses desafios, este artigo examina os principais riscos de cibersegurança em dispositivos da Internet das Coisas, com foco em:
- As vulnerabilidades de IoT que assolam os dispositivos conectados à internet.
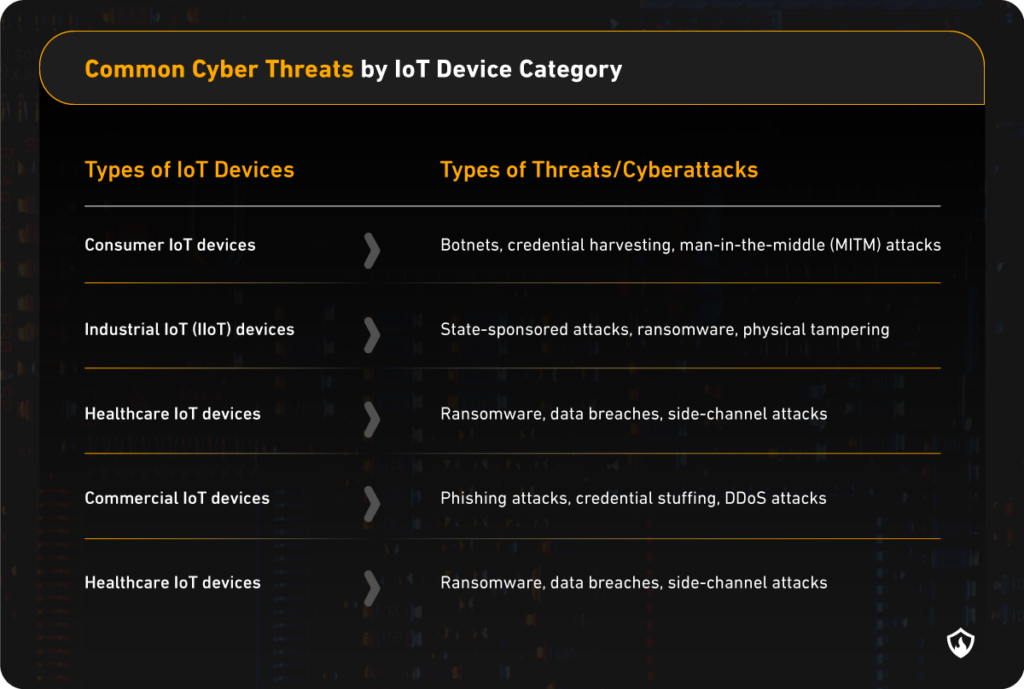
- Os ataques cibernéticos mais comuns direcionados a dispositivos IoT, incluindo botnets, ataques de homem no meio (MITM) e adulteração física.
- Como esses ataques são realizados.
Ao aumentar a conscientização sobre esses riscos e técnicas de ataque, empresas e usuários podem tomar medidas significativas para proteger os dispositivos IoT.
Tipos de dispositivos IoT
Antes de mergulhar nos riscos de cibersegurança, é útil entender os tipos de dispositivos IoT, já que cada categoria possui vulnerabilidades e superfícies de ataque únicas, que moldam os desafios de segurança que enfrentam.
- Dispositivos IoT de consumo incluem gadgets de casa inteligente como alto-falantes inteligentes, termostatos e sistemas de iluminação, bem como dispositivos vestíveis como rastreadores de fitness e smartwatches.
- Dispositivos IoT industriais (IIoT) são usados em setores como manufatura, agricultura e energia. Eles incluem sensores e sistemas de controle que monitoram condições ambientais, maquinário e operações.
- Dispositivos IoT de saúde ajudam a monitorar a saúde do paciente remotamente. Exemplos incluem monitores de saúde vestíveis, glicosímetros e dispositivos médicos conectados, como bombas de infusão inteligentes.
- Dispositivos IoT comerciais como sistemas inteligentes de climatização (HVAC), ferramentas de gestão de estoque e equipamentos de escritório conectados.
- Dispositivos IoT para Cidades Inteligentes incluindo sistemas de gestão de tráfego, soluções de estacionamento inteligente e ferramentas de monitoramento ambiental que ajudam a gerir espaços urbanos.
Riscos de Segurança em IoT
Ao discutir os riscos de segurança em IoT, é essencial mencionar um dos recursos mais valiosos para fabricantes, desenvolvedores e usuários de IoT: o OWASP IoT Top 10.
O OWASP IoT Top 10 é uma lista criada pelo Open Web Application Security Project (OWASP) para destacar as vulnerabilidades de segurança mais críticas em dispositivos e ecossistemas de Internet das Coisas (IoT).
A lista reflete o cenário de ameaças em constante evolução da IoT, concentrando-se em riscos encontrados durante testes de intrusão, auditorias e análises pós-incidente. As vulnerabilidades são priorizadas com base em sua prevalência, explorabilidade e impacto potencial, incluindo incidentes reais de exploração.
Aqui está um resumo das vulnerabilidades mais recentes do OWASP IoT Top 10 (em 2024):
OWASP IoT Top 10
1. Senhas fracas, previsíveis ou codificadas (hardcoded)
Dispositivos IoT frequentemente vêm com senhas padrão que são facilmente adivinhadas ou que permanecem inalteradas pelos usuários. Senhas codificadas que não podem ser alteradas são particularmente perigosas, pois oferecem aos atacantes um ponto de entrada previsível nos dispositivos.
2. Serviços de rede inseguros
Muitos dispositivos IoT expõem serviços de rede desnecessários, como protocolos legados (Telnet ou FTP), que podem conter vulnerabilidades exploráveis. Esses serviços geralmente operam com privilégios elevados, permitindo que atacantes obtenham controle sobre o dispositivo caso sejam comprometidos.
3. Interfaces de ecossistema inseguras
Interfaces como portais web, APIs ou aplicativos móveis vinculados a dispositivos IoT podem apresentar práticas de segurança deficientes, como autenticação fraca, gestão de sessão inadequada ou falta de criptografia. Essas falhas podem resultar em acesso não autorizado ao dispositivo ou aos seus dados.
4. Falta de mecanismo de atualização seguro
Dispositivos IoT precisam de atualizações regulares para corrigir vulnerabilidades de segurança, mas muitos carecem de um mecanismo seguro para a entrega dessas atualizações. Sem recursos como assinatura de código ou criptografia, invasores podem interceptar atualizações ou injetar firmware malicioso nos dispositivos.
5. Uso de componentes inseguros ou obsoletos
Dispositivos IoT utilizam frequentemente bibliotecas de software ou componentes de hardware de terceiros que podem estar obsoletos ou conter vulnerabilidades conhecidas. Isso introduz riscos de segurança, especialmente quando os fabricantes não fornecem atualizações ou patches em tempo hábil para esses componentes.
6. Proteção de privacidade insuficiente
Dispositivos IoT frequentemente lidam com dados pessoais sensíveis, como informações de saúde ou dados de localização. Uma proteção de privacidade insuficiente, como a transmissão de dados não criptografados ou o armazenamento inseguro de informações sensíveis, pode expor os usuários a roubo de identidade ou vigilância.
7. Transferência e armazenamento inseguros de dados
Os dados transmitidos entre o dispositivo IoT e outros sistemas podem não estar criptografados, permitindo que invasores interceptem e acessem informações sensíveis. Da mesma forma, o armazenamento local de dados pode carecer de criptografia adequada, tornando-os acessíveis a invasores com acesso físico.
8. Falta de gerenciamento de dispositivos
Muitos dispositivos conectados não incluem recursos robustos de gerenciamento, como registro de logs, monitoramento ou alertas, o que dificulta a detecção ou a resposta a incidentes de segurança. Essa falta de visibilidade aumenta o risco de ataques prolongados não detectados.
9. Configurações padrão inseguras
Dispositivos IoT são frequentemente enviados com configurações padrão inseguras, como portas abertas, serviços desnecessários ou configurações de segurança fracas que os usuários não modificam, deixando o dispositivo vulnerável a ataques logo após a instalação.
10. Falta de proteção física
Dispositivos IoT são frequentemente implantados em ambientes onde o acesso físico é possível, mas podem carecer de proteções como detecção de violação ou mecanismos de inicialização segura (secure boot). Invasores podem explorar essas fraquezas para acessar componentes internos, extrair firmware ou adulterar o dispositivo.
Ataques comuns a dispositivos IoT
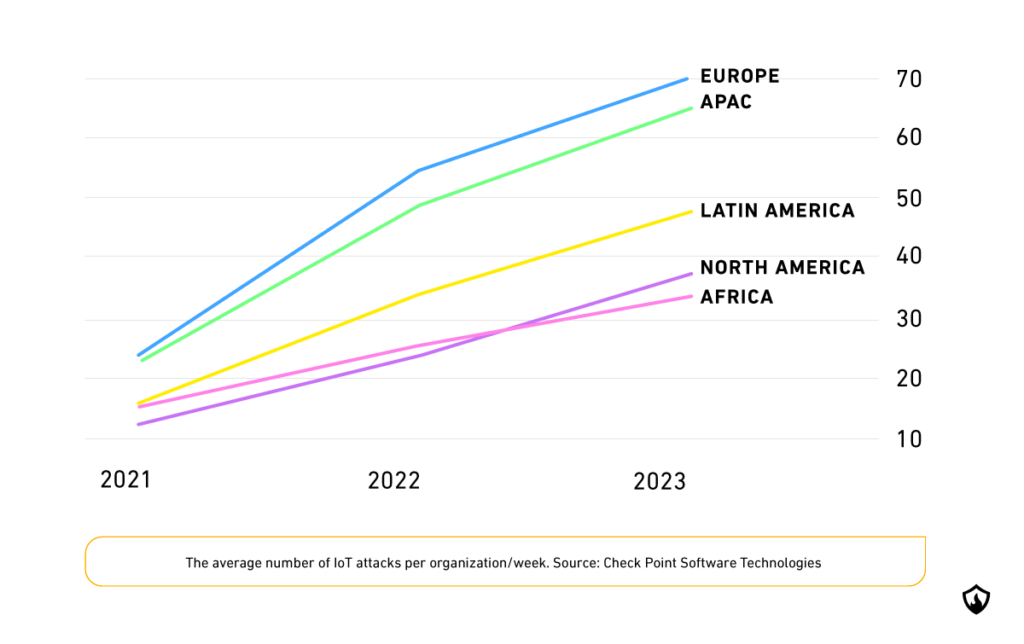
O número de ataques a dispositivos IoT aumentou mundialmente nos últimos anos. Vamos analisar as ameaças de segurança mais comuns enfrentadas por esses dispositivos, como os ataques são realizados e quais dispositivos IoT estão mais propensos a esses ataques cibernéticos.
1. Ataques de Negação de Serviço (DoS)
Uma das ameaças mais comuns enfrentadas por dispositivos IoT é o ataque de Negação de Serviço (DoS), que visa sobrecarregar os recursos de um dispositivo ou de uma rede inteira, tornando-os indisponíveis para usuários legítimos. Esses ataques exploram o poder de processamento e a largura de banda limitados dos sistemas IoT, frequentemente forçando-os a travar ou a ficarem temporariamente sem resposta.
Um método típico envolve inundar o alvo com solicitações. Os invasores enviam um número avassalador de solicitações ao dispositivo ou aos seus serviços associados, como HTTP, DNS ou MQTT. Isso esgota o poder de processamento, a memória ou a largura de banda do dispositivo, levando eventualmente a uma falha ou desligamento.
Outra técnica é ataques de amplificação, onde pequenas solicitações são enviadas a um serviço vulnerável, como NTP ou DNS. Esses serviços respondem com um volume de dados muito maior, e as respostas amplificadas são redirecionadas para o dispositivo alvo, sobrecarregando-o.
Por fim, existe o Ping da Morte método. Os invasores enviam solicitações de ping grandes e malformadas — também conhecidas como pacotes ICMP — que o dispositivo pode não conseguir processar. Se o dispositivo não conseguir lidar com esses pacotes grandes ou incorretos, ele pode travar ou sofrer uma falha.
2. Ataques de Homem no Meio (MITM)
Em um ataque MITM, o invasor intercepta a comunicação entre um dispositivo IoT e seu servidor ou outro dispositivo. Isso permite que o invasor espione, modifique ou injete dados falsos no fluxo de comunicação. Muitos dispositivos de casa inteligente são vulneráveis a ataques MITM porque utilizam canais de comunicação não criptografados.
Aqui estão algumas técnicas e ferramentas comuns que os invasores usam para interceptar e manipular dados:
- Se os dispositivos IoT se comunicam por protocolos não seguros (por exemplo, HTTP em vez de HTTPS), um invasor pode capturar pacotes de dados posicionando-se entre o dispositivo e a rede. Ferramentas como Wireshark ou Ettercap podem ser empregadas por usuários mal-intencionados para monitorar o tráfego de rede.
- Em redes locais, os invasores podem usar falsificação de Protocolo de Resolução de Endereço (ARP spoofing) para enganar a rede e fazer com que o tráfego passe pela máquina do invasor. Uma vez que o invasor está no meio, ele pode manipular os dados trocados entre os dispositivos.
- Se os dispositivos IoT não impuserem o uso de HTTPS, um invasor pode rebaixar a conexão de HTTPS para HTTP, removendo assim a criptografia e interceptando dados em texto simples.
3. Engenharia Reversa de Firmware
Em um ataque de engenharia reversa de firmware, o invasor extrai e analisa o firmware do dispositivo para entender seu funcionamento interno, descobrir vulnerabilidades ou extrair dados confidenciais, como credenciais codificadas ou chaves de criptografia. Como pode ser um ataque desse tipo?
- Os invasores podem obter o firmware baixando-o do site do fabricante (se estiver disponível publicamente) ou extraindo fisicamente o firmware da memória do dispositivo usando portas de depuração como JTAG ou UART.
- Uma vez obtido o firmware, ferramentas de engenharia reversa como IDA Pro, Ghidra, ou Binwalk são usados para desmontar e analisar o binário. Isso permite que invasores entendam como o dispositivo funciona, localizem credenciais codificadas ou descubram caminhos de código vulneráveis.
- Invasores podem modificar o firmware para inserir código malicioso e, em seguida, reenviar o firmware comprometido de volta para o dispositivo.
4. Ataques de Canal Lateral
Ataques de canal lateral exploram as características físicas de um dispositivo IoT, como seu consumo de energia, radiação eletromagnética ou variações de tempo, para coletar informações confidenciais, como chaves criptográficas. Esses ataques podem assumir várias formas, cada uma visando características físicas específicas do dispositivo para extrair dados:
- Na análise de energia, invasores monitoram o uso de energia de um dispositivo enquanto ele realiza operações criptográficas. Ferramentas como osciloscópios podem ser usadas para medir pequenas flutuações no consumo de energia, que podem vazar informações sobre a chave de criptografia.
- Ao medir quanto tempo um dispositivo leva para realizar certas operações, como a descriptografia, invasores podem realizar ataques de temporização para inferir chaves secretas. Pequenas variações nos tempos de processamento podem revelar informações sobre os dados que estão sendo processados.
- Dispositivos também podem emitir pequenos sinais eletromagnéticos durante o processamento, tornando-os vulneráveis a ataques de emanação eletromagnética. Invasores capturam esses sinais usando equipamentos especializados e os analisam para reconstruir operações criptográficas.
5. Botnets
Um ataque de botnet ocorre quando um invasor compromete e assume o controle de vários dispositivos IoT, formando uma rede coordenada que pode ser direcionada remotamente para realizar atividades maliciosas em larga escala, como ataques distribuídos de negação de serviço (DDoS), roubo de dados ou invasão de rede.
- Para iniciar este processo, os invasores visam vulnerabilidades durante a fase de infecção. Eles geralmente exploram credenciais padrão, autenticação fraca ou vulnerabilidades não corrigidas para obter acesso. Esta fase inicial permite que os invasores instalem malware no dispositivo. Campanhas recentes de malware em IoT incluíram o IOCONTROL ligado ao Irã que visou infraestruturas críticas de IoT em Israel e nos EUA, como câmeras IP, roteadores, CLPs (controladores lógicos programáveis) e firewalls.
- Uma vez comprometidos, os dispositivos reportam a um servidor de Comando e Controle (C2) . A partir daí, os invasores podem emitir comandos, usando os dispositivos para realizar ataques distribuídos de negação de serviço (DDoS), campanhas de spam ou ataques de força bruta.
- O malware pode então começar a se propagar procurando outros dispositivos IoT vulneráveis na mesma rede ou em toda a internet. Isso permite que a botnet aumente de tamanho, ampliando ainda mais seu impacto potencial.
Uma das botnets de IoT mais famosas é a Mirai, observada pela primeira vez em 2016. Ela é alimentada pelo malware Mirai, que infecta dispositivos IoT vulneráveis para construir uma rede de dispositivos comprometidos capazes de lançar ataques DDoS massivos. Versões recentes do malware Mirai, como a variante "Corona", exploraram vulnerabilidades de dia zero, como a CVE-2024-7029 em câmeras IP da AVTECH, para propagar infecções. Outra variante visou dispositivos GeoVision usando a CVE-2024-11120.
Outro exemplo é a Raptor Train (desmantelada pelas autoridades em setembro de 2024) – uma botnet operada pelo estado chinês baseada na variante do malware Mirai. A botnet consistia em 250.000 dispositivos infectados em todo o mundo, a maioria nos Estados Unidos, usados para realizar operações contra alvos entre 2020 e 2024.
6. Coleta de Credenciais
Os invasores frequentemente visam roubar credenciais de login para obter acesso não autorizado a dispositivos IoT. Este processo, conhecido como coleta de credenciais, explora mecanismos de autenticação fracos ou baseia-se em técnicas enganosas, como o phishing.
Um método comum são os ataques de força bruta, nos quais os invasores usam ferramentas automatizadas, como Hydra ou Medusa, para tentar repetidamente combinações de login usando nomes de usuário e senhas comuns. Como muitos dispositivos IoT ainda usam credenciais padrão, eles continuam sendo alvos fáceis.
Outra abordagem envolve o preenchimento de credenciais (credential stuffing). Se os invasores roubaram credenciais de outros sistemas – muitas vezes por meio de uma violação de dados anterior –, eles tentam reutilizar essas credenciais em dispositivos IoT. Este método é particularmente eficaz porque os usuários frequentemente reutilizam as mesmas senhas em várias plataformas.
O phishing também é uma tática prevalente, na qual os invasores enganam os usuários para que forneçam suas credenciais. Ao enviar e-mails enganosos ou criar páginas de login falsas que imitam interfaces de gerenciamento legítimas, os invasores podem capturar nomes de usuário e senhas com facilidade.
7. Adulteração Física
Em um ataque de violação física, o invasor obtém acesso físico direto a um dispositivo IoT, permitindo-lhe manipular o hardware ou firmware do dispositivo, extrair dados ou introduzir malware.
Uma maneira pela qual os invasores podem conseguir isso é acessando portas de depuração. Muitos dispositivos IoT incluem interfaces expostas como JTAG ou UART, que permitem a interação direta com o hardware. Por meio dessas portas, os invasores podem extrair firmware, alterar configurações ou contornar mecanismos de segurança integrados.
Outra técnica envolve o despejo de memória (memory dumping). Ao violar fisicamente o dispositivo, os invasores podem extrair o conteúdo de sua memória, revelando potencialmente informações confidenciais, como chaves de criptografia, credenciais ou software proprietário.
Em alguns casos, os invasores instalam hardware malicioso para interceptar ou manipular operações. Ao conectar componentes como keyloggers ou microcontroladores, eles podem monitorar comunicações ou alterar o comportamento do dispositivo.
Dispositivos IoT industriais, como medidores inteligentes ou sensores de fábrica, têm sido alvos frequentes desses ataques, com modificações muitas vezes visando interferir nas leituras ou interromper operações em infraestruturas críticas.
8. Dispositivos Falsos e Spoofing
Dispositivos falsos personificam dispositivos legítimos para obter acesso não autorizado, enquanto o spoofing envolve a falsificação da identidade de um dispositivo para se comunicar com sistemas confiáveis.
Em ataques de spoofing, os invasores replicam credenciais, como endereços MAC ou identificadores exclusivos, capturados do tráfego de rede. Isso permite que eles personifiquem um dispositivo legítimo e interceptem ou enviem dados sem serem detectados.
Dispositivos falsos podem ser introduzidos em uma rede, fingindo ser sistemas confiáveis. Uma vez aceitos, eles podem manipular dados, interceptar comunicações ou atuar como um gateway para ataques adicionais.
Conclusão
As vulnerabilidades de IoT – como autenticação fraca, comunicações inseguras e componentes sem correção – expõem os dispositivos a ataques como botnets, violação de firmware e exploração física. Essas ameaças colocam em risco não apenas usuários individuais, mas também infraestruturas críticas e ecossistemas inteiros.
Para mitigar esses riscos, os fabricantes devem adotar princípios de segurança desde a concepção (secure-by-design), implementar testes rigorosos de vulnerabilidade e garantir que os dispositivos recebam atualizações de segurança regulares ao longo de seu ciclo de vida. As organizações devem realizar testes de penetração para identificar fraquezas, implantar sistemas de detecção de intrusão para monitoramento em tempo real e aplicar uma forte segmentação de rede. Os formuladores de políticas, por meio de estruturas como o EU Cyber Resilience Act ou o US Trust Mark, são fundamentais para determinar essas práticas e elevar os padrões de segurança de IoT globalmente.
Os usuários também desempenham um papel importante ao alterar credenciais padrão, aplicar atualizações prontamente e proteger suas redes.
Criar um ecossistema de IoT seguro exige colaboração em todos os níveis – fabricantes construindo dispositivos com recursos de segurança robustos, organizações implementando defesas proativas e formuladores de políticas aplicando regulamentações eficazes.




