
As vulnerabilidades comuns na área da saúde em 2025 revelaram menos sobre uma fraqueza isolada e mais sobre como ambientes híbridos e complexos falham sob uso real. Nos dados de testes de intrusão de 2025 da Blaze Information Security, avaliações de segurança em saúde e farmacêuticas apresentaram uma média de 5,97 vulnerabilidades por projeto, em comparação com uma base de 4,99 na população geral de testes de intrusão, com 18,4% das descobertas classificadas como Altas ou Críticas.
O sinal mais claro reside na distribuição dos vetores de ataque. A saúde continua sendo um setor impulsionado por redes, mas apresenta uma parcela maior de vetores locais e físicos do que a população geral de testes de intrusão, e uma proporção maior de descobertas que exigem algum nível de privilégio, em contraste com uma base onde 53,0% das descobertas gerais não exigem nenhum.
As fraquezas recorrentes apontam para a exposição de dados sensíveis, controle de acesso inconsistente e proteção fraca contra abusos autenticados em sistemas voltados para pacientes e internos. A seguir, uma análise detalhada de onde essas falhas se concentram e o que os dados de 2025 revelam sobre como os ambientes de saúde são realmente estruturados.
O que os Testes de Intrusão em Saúde Geralmente Cobrem
Os testes de intrusão no setor de saúde raramente se concentram em uma única aplicação voltada para a internet. O escopo geralmente abrange portais de pacientes, aplicações web e APIs de suporte, plataformas administrativas internas e a infraestrutura local e em nuvem vinculada a fluxos de trabalho clínicos e operacionais. Nos resultados de 2025 da Blaze, as avaliações de saúde e farmacêuticas seguiram mais esse padrão de pilha completa do que os compromissos mais restritos e focados externamente, comuns em SaaS ou e-commerce.
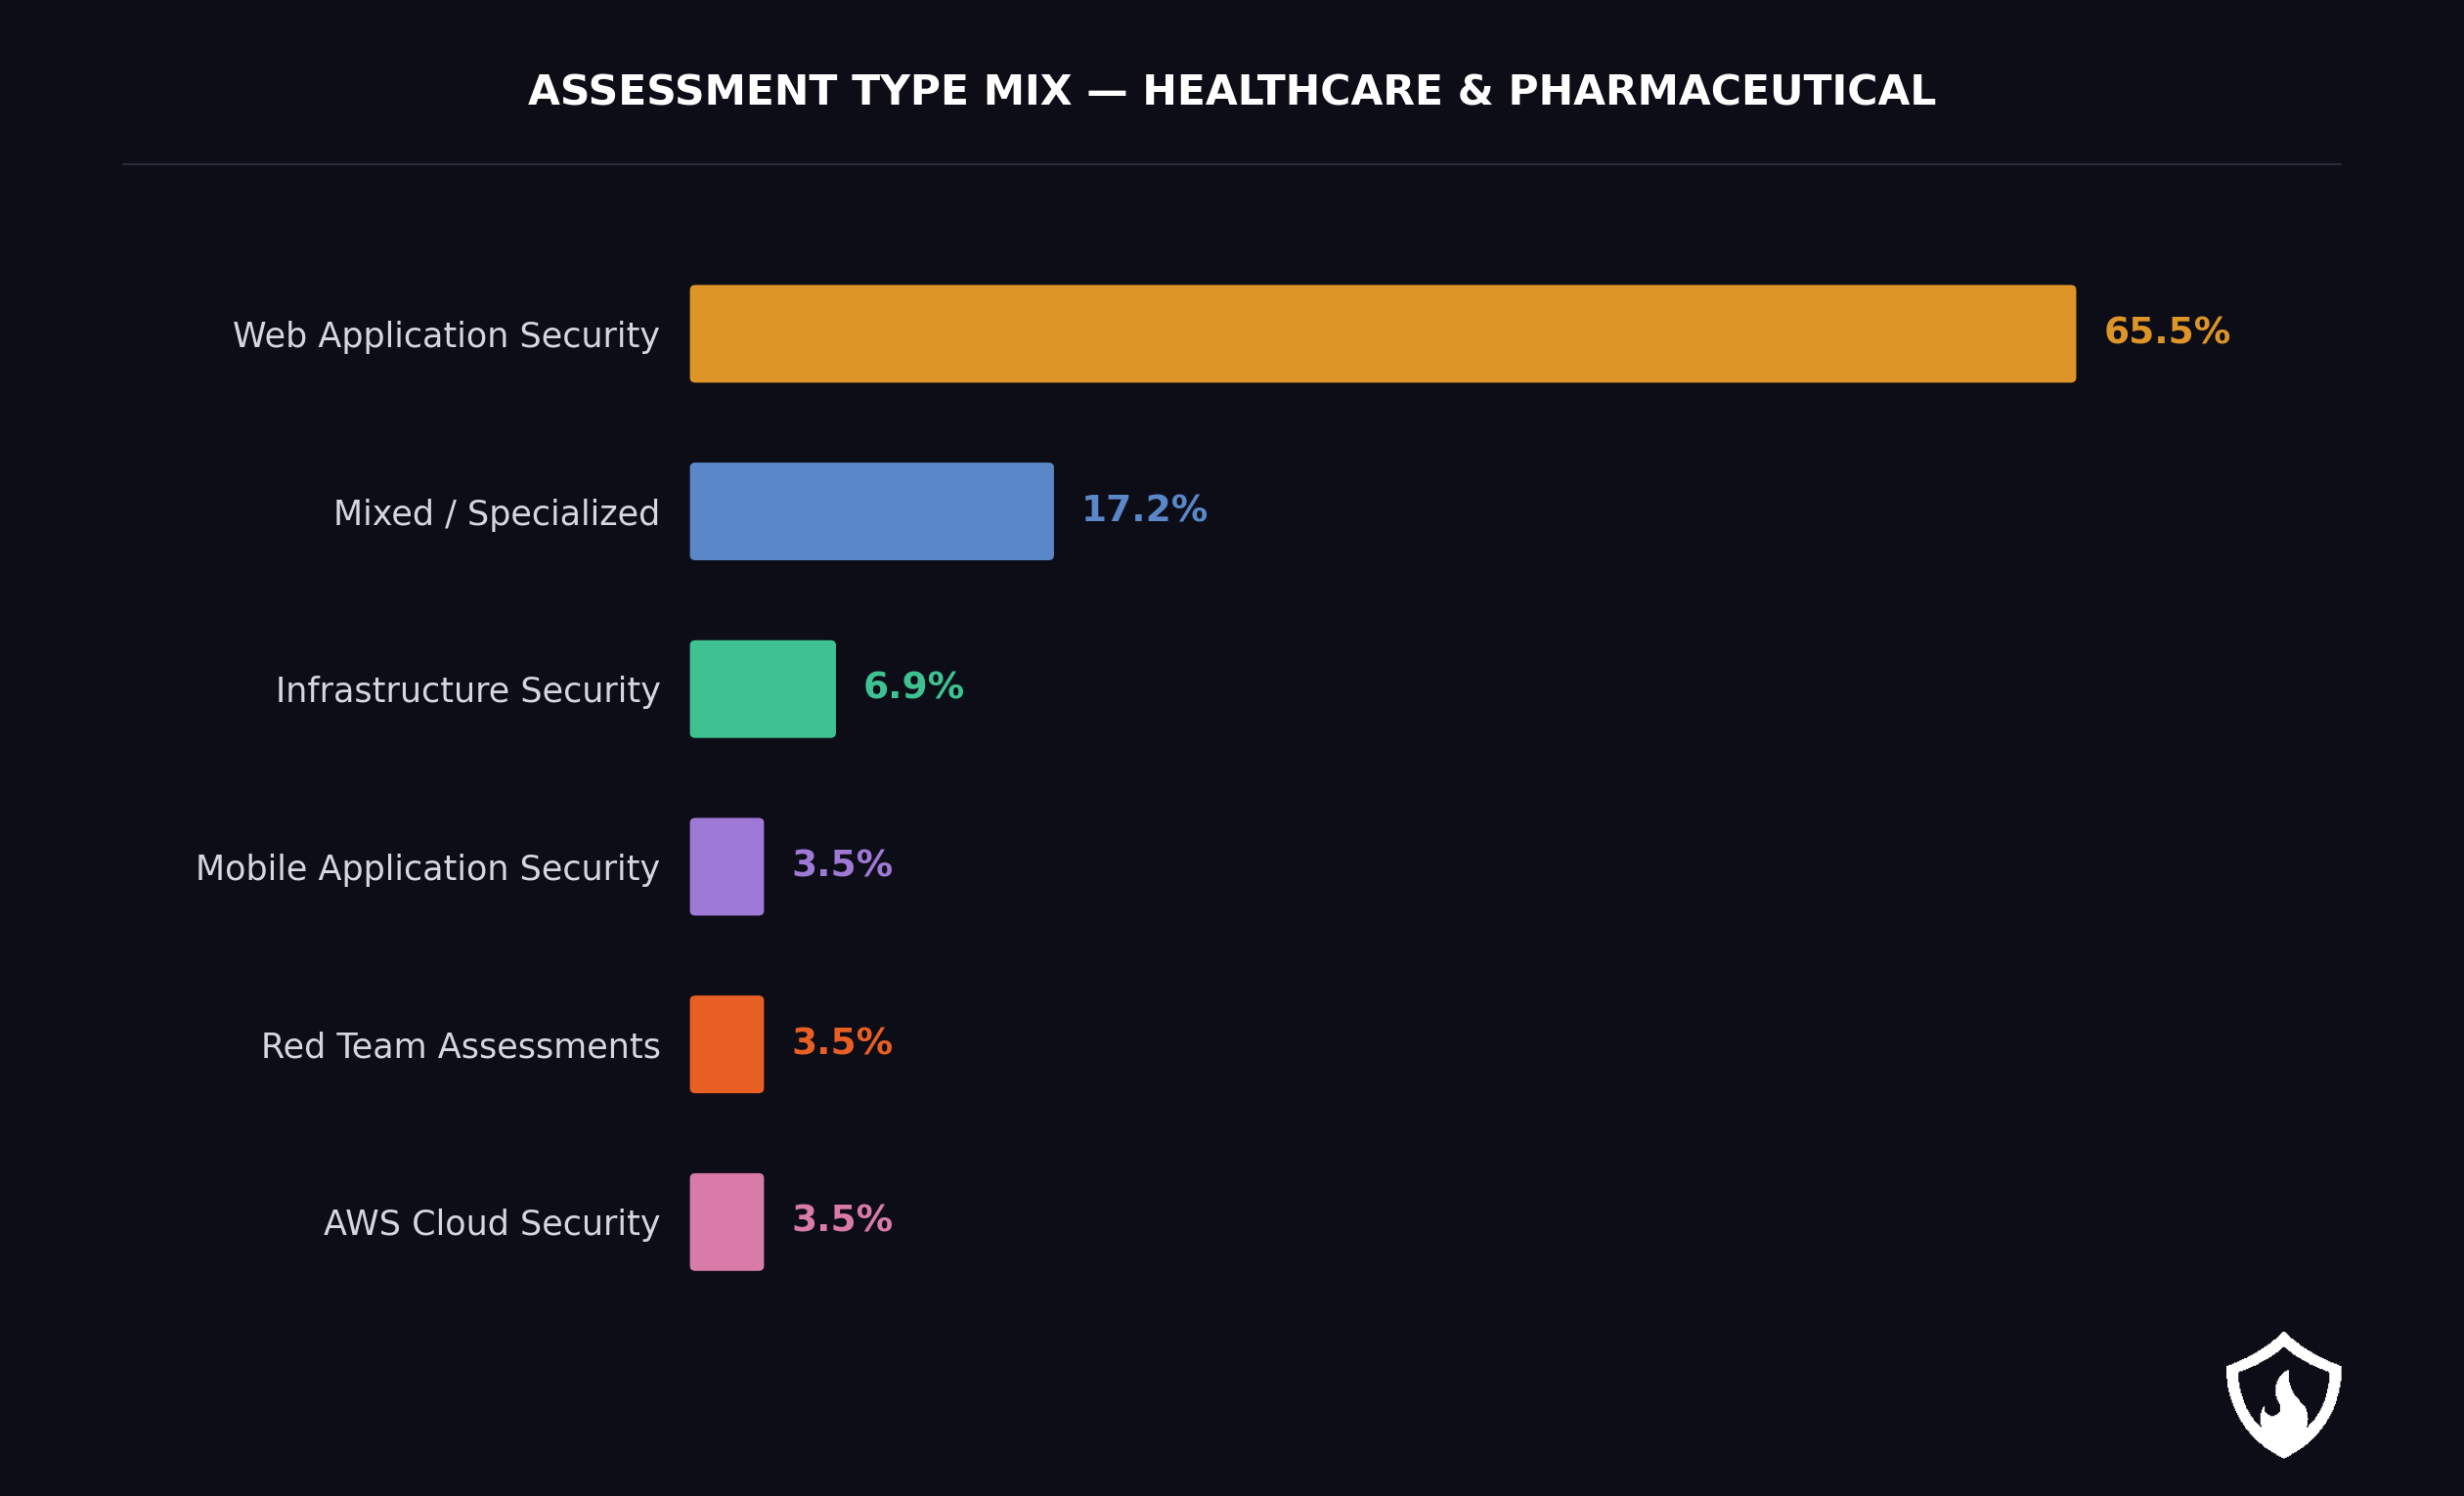
Esse escopo molda diretamente as descobertas. Uma única avaliação frequentemente precisa avaliar várias fronteiras de confiança ao mesmo tempo — acesso do paciente a registros eletrônicos de saúde, fluxos de trabalho de médicos e funcionários, funções administrativas privilegiadas e integrações entre sistemas com fornecedores terceirizados e parceiros de negócios. Pequenas falhas de identidade ou autorização em qualquer uma dessas fronteiras podem expor dados de pacientes ou romper a separação baseada em funções da qual estruturas como a HIPAA dependem.
O perfil de impacto reflete essa realidade. Nos dados de 2025, as descobertas em saúde e farmacêuticas distribuem-se de forma mais equilibrada entre confidencialidade, integridade e disponibilidade do que na maioria dos outros setores, que permanecem dominados apenas pela exposição de dados. Esse equilíbrio é um indicador útil: uma falha na verificação de autorização é grave, mas um problema de confiabilidade em um sistema do qual os profissionais de saúde dependem durante um turno também é.
Gravidade e Volume de Descobertas em Testes de Intrusão na Saúde
As avaliações de saúde e farmacêuticas tiveram uma média de 5,97 vulnerabilidades por projeto nos dados de 2025 da Blaze Information Security, colocando o setor em quarto lugar entre onze indústrias medidas — atrás de Seguros (9,50), Petróleo, Gás e Energia (6,59) e Tecnologia, Software e SaaS (6,34), e acima da média de 4,99 para o conjunto total de pentests.
O perfil de severidade conta uma história diferente. 18,4% das descobertas na área da saúde foram classificadas como Altas ou Críticas, o que coloca o setor em uma posição intermediária em termos de concentração de severidade — acima de e-commerce, finanças, transporte e telecomunicações, e abaixo de um grupo liderado por Educação (32,0%), Serviços Públicos/Outros (29,2%) e Seguros (27,6%). A saúde não se destaca como um ponto crítico de severidade. O que ela apresenta é um fluxo constante de descobertas graves em um escopo de sistemas mais amplo do que a maioria dos outros setores.
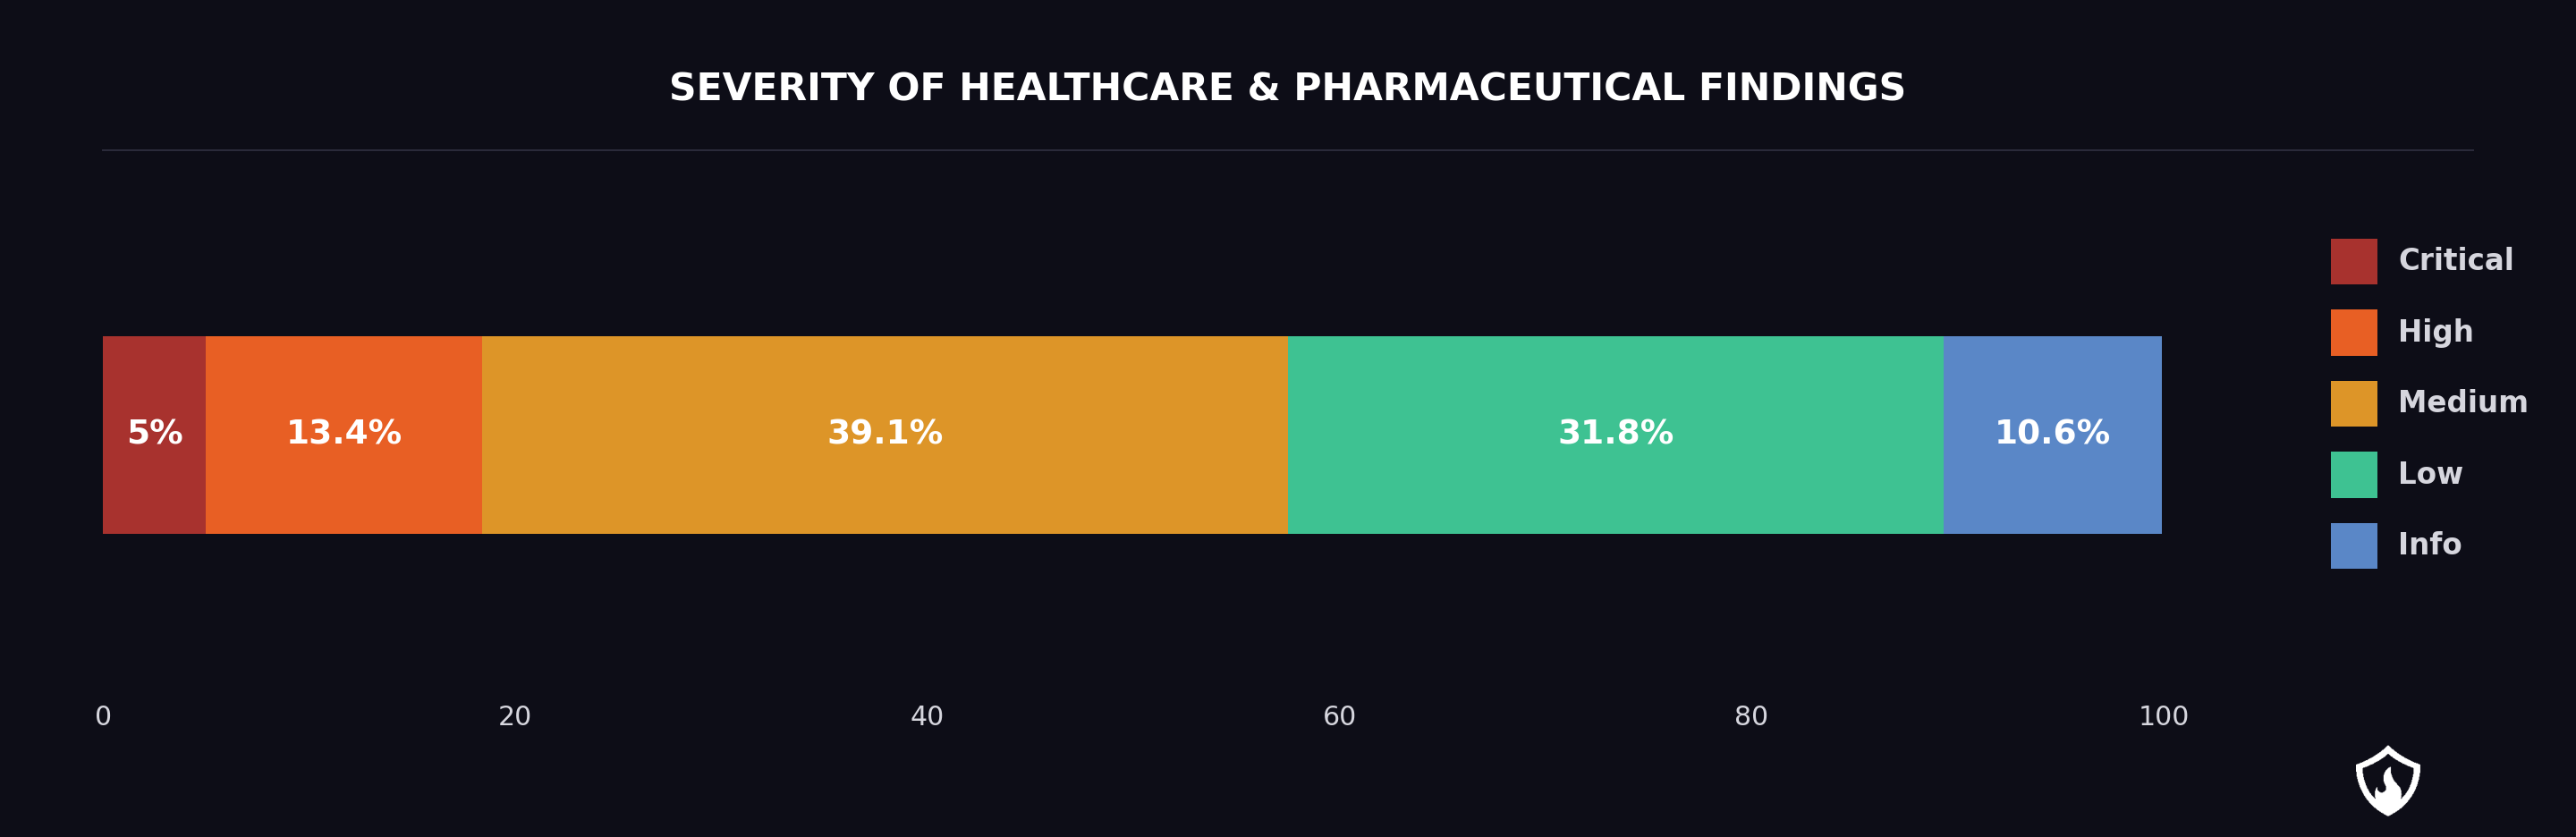
Uma descoberta de nível Médio em um fluxo de login de portal do paciente, em um console administrativo privilegiado ou em um endpoint de integração de EHR pode carregar mais risco prático do que uma descoberta de nível Alto em um sistema menos acessado: o caminho de exposição é mais curto, a sensibilidade dos dados é maior e o raio de impacto se estende a registros conectados e sistemas subsequentes.
O contexto do cenário de ameaças mais amplo reforça esse ponto. Ataques de ransomware aumentaram drasticamente no setor de saúde, com criminosos visando hospitais devido à sua dependência do acesso imediato a prontuários médicos, frequentemente exigindo resgates para restaurar o acesso a sistemas críticos. Organizações de saúde relataram que mais de 67% enfrentaram ataques de ransomware em 2025.
As mesmas fraquezas que os pentests revelam — falhas de autenticação, registros superexpostos, autorização quebrada — são os pontos de entrada nos quais grupos de ransomware confiam para obter acesso e estabelecer uma base antes da criptografia. Sob esse tipo de pressão, até mesmo descobertas de severidade moderada se traduzem rapidamente em risco operacional.
As Descobertas de Pentest Mais Comuns na Saúde
As principais vulnerabilidades na saúde apontam para um padrão recorrente neste setor: excesso de informações expostas, controle inconsistente sobre quem pode acessar quais registros ou funções e fraca resistência a abusos assim que um invasor ou usuário com poucos privilégios começa a interagir com a aplicação. Das 179 descobertas na saúde, os cinco principais CWEs mapeiam diretamente esses três modos de falha.
CWE-200 (Exposição de Informações Sensíveis a um Ator Não Autorizado) e CWE-284 (Controle de Acesso Inadequado) estão entre as três principais vulnerabilidades na maioria dos setores, incluindo Finanças e Fintech, e Tecnologia, Software e SaaS. A diferença na saúde está na terceira posição: CWE-307 (Restrição Inadequada de Tentativas Excessivas de Autenticação) ocupa o terceiro lugar aqui, mas fica fora dos três primeiros na maioria das outras indústrias, reforçando como a resistência ao abuso de autenticação frequentemente deixa a desejar em sistemas voltados para pacientes e médicos.
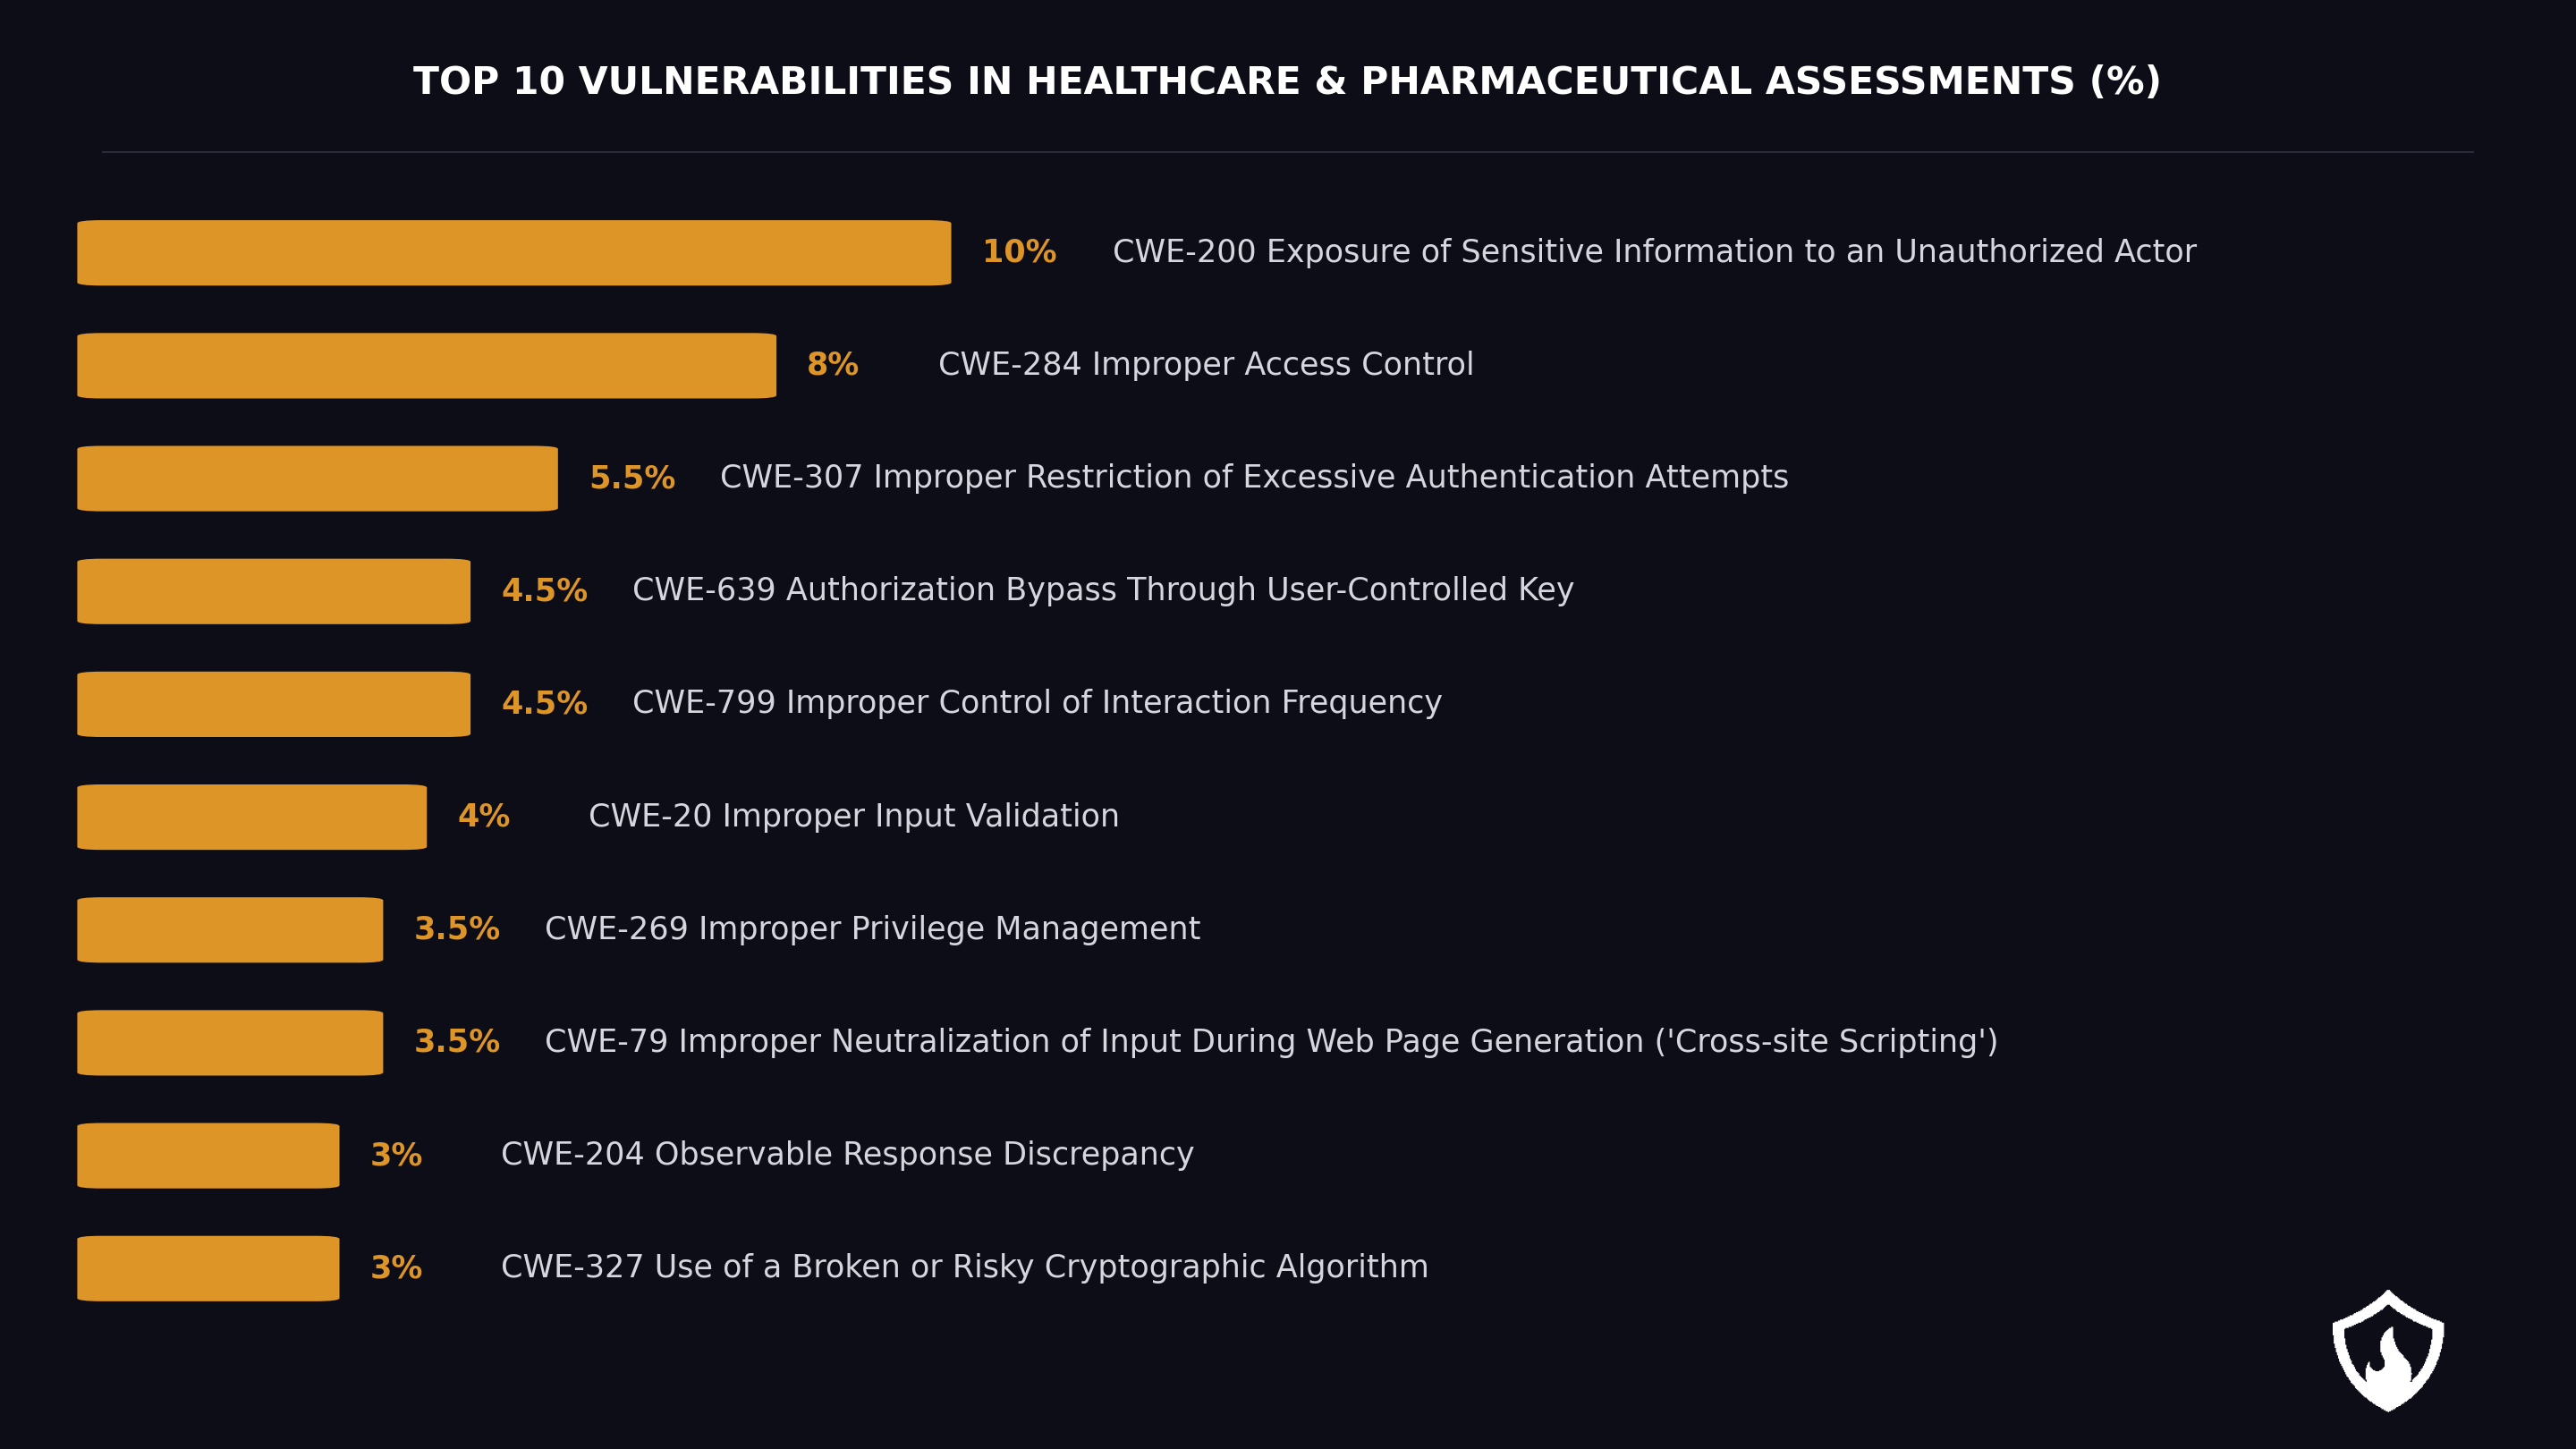
Para organizações e prestadores de serviços de saúde, isso é importante porque essas descobertas afetam sistemas que processam dados de pacientes, informações sensíveis e outras formas de dados de saúde em fluxos de trabalho internos e voltados ao paciente. O CWE-200 aparece em respostas de API detalhadas, mensagens de erro que vazam identificadores e pesquisas em registros de pacientes que retornam mais do que a função do usuário deveria permitir. O CWE-284 aparece onde os limites de função existem no papel, mas não são aplicados em endpoints, tarefas em segundo plano ou ferramentas administrativas em sistemas de saúde.
O que torna essas vulnerabilidades importantes não é apenas a sua frequência, mas o tipo de ambiente onde aparecem. Em sistemas de saúde complexos, pequenas falhas de controle podem se tornar acesso não autorizado, superexposição de dados sensíveis de saúde ou uso indevido de funções privilegiadas. CWE-639 (Bypass de Autorização por Chave Controlada pelo Usuário) é o exemplo mais claro: um identificador de registro confiável a partir da entrada do usuário, permitindo que uma conta de paciente em /records/12847 recupere os registros médicos de outro paciente em /records/12846.
Completando o grupo relevante para o domínio está CWE-269 (Gestão Inadequada de Privilégios). Aplicações de saúde precisam distinguir entre pacientes, familiares delegados, médicos, equipe administrativa e usuários de integração de terceiros. Quando essa distinção falha, funcionalidades privilegiadas, como edição de registros, revogação de acesso e manipulação de logs de auditoria, tornam-se acessíveis a partir de contas que não deveriam ter permissão para tais ações.
Principais Vetores de Ataque em Testes de Intrusão na Área da Saúde
A forma como as vulnerabilidades na área da saúde são alcançadas é tão importante quanto as vulnerabilidades em si. Em nossos trabalhos em todos os setores, 85,1% das descobertas eram acessíveis pela rede e 53,0% não exigiam privilégios para serem exploradas, o que significa que um invasor com acesso básico à rede poderia agir em mais da metade delas sem autenticação. A área da saúde seguiu o mesmo padrão e, em ambientes clínicos híbridos que misturam portais voltados para a internet, sistemas internos e dispositivos conectados, "acessível pela rede" geralmente se traduz em "acessível a partir de uma estação de trabalho comprometida ou de um segmento mal configurado".
Aplicações web e APIs continuam sendo o ponto de entrada mais comum. Portais de pacientes, ferramentas de agendamento, interfaces de faturamento e APIs de integração concentram o acesso a Informações Pessoais de Saúde (PHI) em um pequeno número de endpoints, razão pela qual CWE-200, CWE-284 e CWE-639 (IDOR) dominam as descobertas na área da saúde. Falhas de autenticação, como a CWE-307, amplificam o risco, pois os sistemas de saúde frequentemente mantêm fluxos de login legados ativos para conveniência dos médicos ou compatibilidade com fornecedores.
A disseminação de equipamentos da Internet das Coisas Médicas (IoMT), como bombas de infusão, sistemas de imagem ou hardware de monitoramento, expandiu a superfície de ataque na saúde de maneiras que os testes de intrusão tradicionais não foram originalmente criados para avaliar. Grande parte desse hardware executa softwares obsoletos com caminhos de atualização limitados e recursos de segurança integrados mínimos.
Dispositivos médicos conectados são frequentemente visados devido ao seu software desatualizado, que serve como um potencial ponto de entrada para cibercriminosos. O número crescente de Internet das Coisas Médicas (IoMT) dispositivos na área da saúde expandiu a superfície de ataque para cibercriminosos, tornando os equipamentos médicos vulneráveis a invasões devido a softwares obsoletos e à falta de recursos de segurança robustos.
Engenharia social e ataques baseados em credenciais completam o cenário. Phishing contra equipes clínicas e administrativas, preenchimento de credenciais (credential stuffing) contra portais e fraquezas no gerenciamento de sessões (CWE-799, controle inadequado da frequência de interação) oferecem aos invasores um caminho de baixo custo para sistemas que, de outra forma, estariam bem protegidos na camada de rede. Combinados com as fraquezas da IoMT e falhas em aplicações web, esses vetores explicam por que a média de 5,97 vulnerabilidades por projeto na saúde subestima o risco operacional: os caminhos de entrada são amplos e os ativos por trás deles são sensíveis.
O que essas descobertas significam
As fraquezas recorrentes nas descobertas de testes de intrusão na saúde apontam primeiro para a exposição de PHI e falhas de controle de acesso dentro de fluxos de trabalho reais, não apenas para serviços de perímetro expostos. A concentração de descobertas de exposição de informações (CWE-200), controle de acesso inadequado (CWE-284) e IDOR (CWE-639) sugere que, uma vez que um invasor alcança a aplicação, muitos dados sensíveis de saúde tornam-se acessíveis a usuários não autorizados por meio de respostas excessivamente abrangentes, separação de funções fraca ou aplicação inconsistente de permissões.
As descobertas também refletem a estrutura do próprio ambiente. Os ambientes híbridos da saúde, como sistemas web, infraestrutura local e aplicações clínicas especializadas, produzem um dos maiores perfis de teste mistos e especializados na análise do setor. Cada ponto de integração cria outro local onde as permissões e os limites de confiança podem se desalinhar, razão pela qual um único escopo de teste de intrusão frequentemente revela a mesma fraqueza de controle de acesso em vários lugares.
A questão mais profunda é identidade e acesso nos fluxos de trabalho de pacientes e funcionários. Uma parcela maior das vulnerabilidades na área da saúde exige certos privilégios para ser explorada, o que significa que o risco geralmente surge após o acesso inicial, e não apenas no perímetro. Para as entidades de saúde, isso torna o acesso não autorizado menos uma questão de contornar a autenticação completamente e mais sobre o que acontece quando permissões, limites de confiança e lógica de aplicação falham dentro de sistemas de saúde conectados: a falha exata que a CWE-284 e a CWE-639 descrevem.
Tudo isso ocorre dentro de um ambiente regulatório que trata a proteção de dados como uma obrigação legal, não como uma boa prática. As organizações de saúde devem cumprir várias regulamentações, incluindo HIPAA, GDPR e PIPEDA, que exigem medidas rigorosas de proteção de dados para proteger informações sensíveis de pacientes e podem impor penalidades financeiras significativas por não conformidade. Em 2024, o Escritório de Direitos Civis do Departamento de Saúde e Serviços Humanos dos EUA (HHS OCR) aplicou US$ 12,84 milhões em multas a prestadores de serviços de saúde por violações da HIPAA relacionadas a vazamentos de dados de saúde.
Como melhorar a cibersegurança na área da saúde?
Abordar os padrões de vulnerabilidade acima não exige reinventar a segurança na saúde: exige a aplicação consistente de um pequeno número de controles nos ambientes híbridos que geram essas descobertas.
Implementar autenticação multifator (MFA) adiciona uma camada extra de segurança ao exigir que os usuários forneçam duas ou mais formas de autenticação antes de acessar dados e sistemas sensíveis de saúde. Aplicada a portais de pacientes, acesso de médicos e integrações com fornecedores, a MFA combate diretamente o CWE-307 e os caminhos de credential stuffing descritos anteriormente.
O treinamento regular dos funcionários sobre conscientização em cibersegurança é crucial para educar a equipe sobre como identificar e relatar possíveis ameaças, transformando colaboradores de potenciais vulnerabilidades em participantes ativos na defesa organizacional. Na área da saúde, onde o phishing e a engenharia social continuam sendo os principais vetores de ataque, o treinamento também aborda o lado humano do controle de acesso — quais solicitações para elevar permissões ou compartilhar credenciais devem ser recusadas.
Realizar auditorias de segurança regulares e avaliações de vulnerabilidade ajuda a identificar e corrigir possíveis fraquezas nos sistemas das organizações de saúde, melhorando assim sua postura geral de segurança. Os dados de 2025 defendem a realização de testes contínuos em vez de verificações anuais: com uma média de 5,97 vulnerabilidades por projeto e 18,4% classificadas como altas ou críticas, um escopo anual raramente acompanha a velocidade com que os sistemas de saúde mudam.
A Arquitetura Zero Trust é recomendada para a cibersegurança na saúde, promovendo a filosofia de "nunca confiar, sempre verificar" para todos os pontos de acesso. Essa filosofia se alinha perfeitamente às falhas de controle de acesso (CWE-284, CWE-639) que impulsionam as descobertas na área da saúde — ela pressupõe que o invasor já está dentro do perímetro e força cada solicitação a provar sua legitimidade.
Sobre estes dados
Todas as descobertas de testes de intrusão foram coletadas por meio do VulnKeep, a plataforma de Penetration Testing as a Service (PTaaS) da Blaze, e representam vulnerabilidades confirmadas e validadas identificadas durante avaliações de segurança reais — não riscos teóricos ou resultados de varreduras automatizadas. Para saber mais sobre o que 3294 vulnerabilidades em diferentes setores revelam, baixe o relatório completo.
Conclusão
As descobertas de pentest em saúde em 2025 descrevem um setor onde o risco não provém de uma única falha dominante mas da forma como ambientes híbridos falham no uso real — nos pontos onde portais de pacientes, sistemas internos e fluxos de trabalho das equipes se encontram. É por isso que o teste de intrusão manual continua sendo essencial na área da saúde: ele revela onde as proteções existem no papel, mas falham na prática.
O desafio não é adicionar mais controles, mas tornar os que já existem corretos, consistentes e resilientes onde as fronteiras de confiança realmente importam. Tratada como uma gestão de risco contínua, em vez de um exercício pontual de conformidade, essa abordagem mantém os controles alinhados à forma como os ambientes de saúde realmente evoluem.
Perguntas Frequentes
Quais são as principais vulnerabilidades em saúde encontradas em testes de intrusão?
Nas descobertas da Blaze de 2025 para os setores de saúde e farmacêutico, o padrão recorrente concentra-se em exposição de PHI e outros dados sensíveis, controle de acesso fraco e falhas de autenticação, com as 5 principais vulnerabilidades a seguir:
- CWE-200: Exposição de Informações Sensíveis a um Ator Não Autorizado
- CWE-284: Controle de Acesso Inadequado
- CWE-307: Restrição Inadequada de Tentativas Excessivas de Autenticação
- CWE-639: Bypass de Autorização por Chave Controlada pelo Usuário
- CWE-799: Controle Inadequado de Frequência de Interação
Por que as descobertas de pentest em saúde envolvem com tanta frequência a exposição de PHI e acesso não autorizado?
Porque as principais falhas tendem a ocorrer dentro de fluxos de trabalho confiáveis, e não apenas no perímetro. Nosso relatório mostra que os ambientes de saúde combinam serviços voltados ao paciente, aplicações internas e sistemas especializados, criando mais oportunidades para registros superexpostos, separação de funções fraca e uso indevido de permissões após o login.
O que os testes de intrusão em saúde geralmente abrangem?
Eles geralmente abrangem mais do que uma aplicação web pública. Os ambientes de saúde e farmacêuticos são híbridos, combinando sistemas web, infraestrutura local e aplicações internas especializadas.
Como as descobertas de pentest em saúde diferem das descobertas de pentest em geral?
Os resultados gerais dos testes de intrusão foram dominados por problemas na camada de aplicação exploráveis remotamente, com 85,1% das descobertas pontuadas acessíveis via rede e 53,0% sem exigir privilégios. O setor de saúde ainda segue o padrão orientado a aplicações, mas destaca-se por uma presença maior de vetores locais e físicos, mais descobertas que exigem certos privilégios e um impacto mais equilibrado entre confidencialidade, integridade e disponibilidade.
Por que o setor de saúde possui uma superfície de ataque tão ampla?
Porque os sistemas de saúde raramente existem como uma plataforma única e isolada. As descobertas da Blaze apontam para um setor moldado por portais de pacientes, sistemas internos, infraestrutura local, aplicações especializadas e fluxos de trabalho com alta integração, o que expande o número de limites de confiança e caminhos operacionais que um teste de intrusão precisa avaliar.




