Um teste de intrusão (pentest) é uma simulação de ataque cibernético contra um sistema de computador, realizada para avaliar sua segurança. Ao buscar intencionalmente por vulnerabilidades — seja em software, hardware ou até mesmo em processos humanos —, essa prática oferece insights valiosos sobre ameaças potenciais.
Dada a crescente ênfase na cibersegurança, muitas empresas estão correndo para incorporar testes de intrusão em suas defesas. Essa urgência, somada a restrições orçamentárias, muitas vezes as impulsiona em direção a serviços rotulados como "testes de intrusão acessíveis" ou "teste de intrusão barato". É tentador, claro. Quem não gostaria de garantir a segurança do seu sistema sem gastar muito? No entanto, a verdadeira questão é: qual é o custo dessa acessibilidade?
O mito do teste de intrusão barato, rápido e acessível
O velho ditado "o barato sai caro" é particularmente verdadeiro no domínio da cibersegurança. A ideia equivocada de que o mais barato sempre equivale a um melhor custo-benefício pode ser um caminho perigoso, especialmente quando se trata da segurança digital de uma organização.
Para começar, um teste de intrusão acessível pode parecer financeiramente atraente à primeira vista. A economia imediata é tangível, e a promessa de um sistema seguro por uma fração do custo é sedutora. Mas essa gratificação imediata muitas vezes mascara as ramificações a longo prazo. Quando discutimos testes de intrusão, não estamos apenas nos referindo a marcar itens em uma lista de conformidade; trata-se de proteger genuinamente ativos digitais críticos e informações sensíveis.
Serviços de pentest baratos geralmente operam sob restrições que limitam sua eficácia. Eles podem recorrer ao uso de ferramentas obsoletas, metodologias que não acompanharam as ameaças mais recentes ou até mesmo um foco limitado que omite vetores de ataque cruciais. Na verdade, muitos não passam de uma varredura de vulnerabilidades automatizada e glorificada, sem qualquer expertise humana envolvida. Um pentest que não reflete ameaças do mundo real é, em muitos aspectos, uma fachada. Ele fornece uma aparência de segurança sem realmente fortalecer as defesas, nem expor os riscos reais aos quais sua organização pode estar exposta.
Além disso, o retorno sobre o investimento (ROI) de um teste de intrusão completo vai muito além do teste em si. O verdadeiro valor reside nos insights obtidos, nas vulnerabilidades descobertas e nas recomendações práticas fornecidas para reforçar as defesas. Se um teste de intrusão acessível economiza em qualquer um desses aspectos, os fundos aparentemente "poupados" podem ser insignificantes em comparação com os custos potenciais de uma futura violação de segurança.
Em essência, o atrativo da economia imediata de um teste de intrusão barato pode obscurecer o maior valor e o ROI oferecidos por uma alternativa mais abrangente, ainda que mais cara. Tomar uma decisão baseada puramente no custo pode não apenas falhar em termos de eficácia, mas também se mostrar mais dispendioso a longo prazo.
Comprometer a expertise
O teste de intrusão é tanto uma arte quanto uma ciência, dependendo fortemente da experiência, intuição e conjunto de habilidades dos profissionais que executam o teste. Infelizmente, serviços que oferecem testes de intrusão baratos nem sempre priorizam a expertise, levando a uma falha na qualidade da avaliação.
Primeiro e mais importante, há a questão das qualificações. Equipes de teste de intrusão de alta qualidade geralmente compreendem indivíduos com vasta experiência, certificações renomadas como OSCP ou OSWE da OffSec, ou CRT e CCT da CREST, um histórico sólido e um profundo entendimento de ameaças emergentes. Sua expertise permite que pensem como atacantes, adotando estratégias variadas e inovadoras para sondar, testar e desafiar as defesas de um sistema. Pelo contrário, serviços mais baratos podem empregar pentesters com experiência limitada, menos certificações ou falta de treinamento contínuo. O resultado? Um pentest que apenas arranha a superfície, perdendo vulnerabilidades sutis ou sofisticadas.
As repercussões dessas omissões podem ser profundas. Além dos custos financeiros imediatos de uma violação de segurança, há a perda potencial de confiança do cliente, danos à reputação da marca e até mesmo penalidades regulatórias. Em retrospectiva, a economia marginal ao optar por um teste mais barato pode parecer minúscula em comparação com os custos em cascata de um ataque cibernético.
Um exemplo curioso de como testes de penetração baratos andam de mãos dadas com uma especialização de baixa qualidade é bem explicado no artigo Testes de Penetração e Freelancers de Baixo Custo, onde o autor criou uma aplicação vulnerável de exemplo e contratou várias empresas e freelancers de baixo custo para realizar testes na aplicação; o resultado mostrou como vulnerabilidades básicas foram ignoradas e outras foram amplamente exageradas para inflar a gravidade do risco.
Comprometer a especialização em uma área tão crítica quanto a cibersegurança pode ter consequências de longo alcance. É um risco que, na maioria das vezes, simplesmente não vale a pena correr.
Dependência excessiva de ferramentas automatizadas
A automação revolucionou muitas indústrias, incluindo a cibersegurança. Nos testes de penetração, existe uma variedade de ferramentas automatizadas que podem escanear sistemas rapidamente, detectar vulnerabilidades conhecidas e até recomendar correções. Embora essas ferramentas sem dúvida tenham seu lugar no kit de um testador, a dependência excessiva delas é um sinal de alerta claro.
Por quê? Porque os cibercriminosos são inovadores, criando perpetuamente novas táticas, técnicas e procedimentos. Seus ataques não são scripts automatizados, mas sim ameaças em evolução. Portanto, um teste de penetração que se apoia demais na automação é como se preparar para a guerra de ontem, não para as batalhas de hoje ou de amanhã.
Ferramentas automatizadas são excelentes para detectar vulnerabilidades conhecidas, ou seja, ameaças que foram previamente identificadas e catalogadas. Elas podem vasculhar grandes quantidades de código rapidamente, destacando possíveis pontos fracos com base em um banco de dados de ameaças existente. No entanto, elas falham quando confrontadas com ameaças novas ou personalizadas que ainda podem não fazer parte de seu banco de dados.
Além disso, essas ferramentas ainda carecem do pensamento crítico e da adaptabilidade de um testador humano. Elas ainda não conseguem traçar estratégias, mudar de direção com base nas descobertas ou sentir intuitivamente quando algo parece "errado", mesmo que não corresponda a uma assinatura conhecida. Essa intuição humana, aprimorada ao longo de anos de experiência, é muitas vezes o que distingue um bom teste de penetração de um excelente. É verdade, no entanto, que as ferramentas estão melhorando, mas ainda não chegaram lá.
Muitos serviços acessíveis de teste de penetração dependem fortemente de ferramentas automatizadas, principalmente porque é mais econômico. Uma abordagem baseada em software requer menos esforço manual, menos horas e menos especialização técnica. Embora isso possa reduzir o preço na cotação, também limita drasticamente a profundidade e a abrangência do teste, na maioria dos casos transformando-o em nada mais do que um escaneamento de vulnerabilidades. A avaliação resultante pode ser superficial, na melhor das hipóteses, e totalmente enganosa, na pior.
Além disso, um teste predominantemente automatizado pode produzir recomendações genéricas que carecem de contexto ou nuances. Uma coisa é saber onde reside uma vulnerabilidade; outra é entender suas implicações dentro da arquitetura mais ampla do sistema, das operações de negócios ou dos comportamentos do usuário. Testes liderados por humanos geralmente geram insights adaptados ao ecossistema exclusivo da organização, garantindo que os esforços de remediação sejam eficazes e eficientes.
Em essência, embora a automação desempenhe um papel valioso nos testes de penetração modernos, ela não deve ser a única, ou mesmo a principal, abordagem. Ao depositar muita fé em ferramentas automatizadas, os serviços de teste de penetração acessíveis correm o risco de fornecer uma avaliação superficial, potencialmente deixando as organizações expostas a ameaças imprevistas.
Falta de relatórios abrangentes
Ao concluir um teste de penetração, uma das entregas mais valiosas é o relatório. Este documento, que detalha descobertas, insights e recomendações, é o roteiro que orienta os esforços subsequentes de cibersegurança de uma organização. No entanto, nem todos os relatórios são criados da mesma forma, e isso é especialmente verdadeiro quando se trata de serviços de teste de penetração mais acessíveis.
O objetivo principal de um teste de penetração não é apenas identificar vulnerabilidades, mas equipar uma organização com o conhecimento e a compreensão necessários para corrigi-las. Um relatório abrangente fornece não apenas uma lista de fraquezas descobertas, mas também uma análise profunda de suas implicações, cenários de exploração no mundo real e, crucialmente, recomendações acionáveis e priorizadas para remediação.
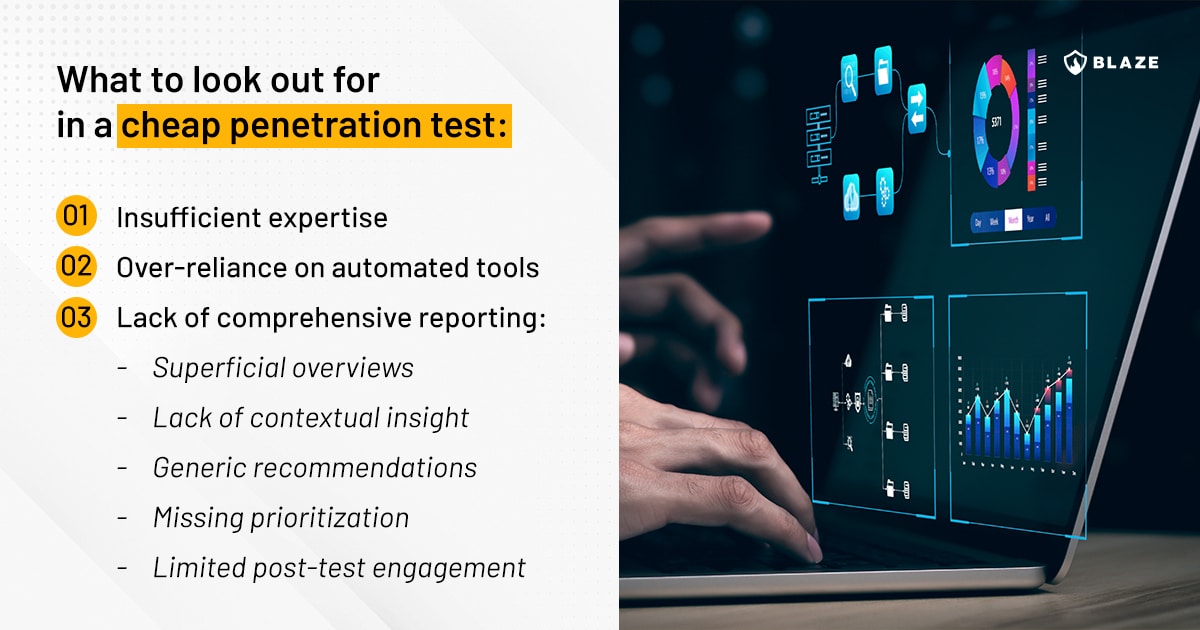
Ao optar por serviços de teste de penetração mais baratos, as organizações frequentemente descobrem que a fase de relatório carece de profundidade e clareza:
- Visões gerais superficiais: Em vez de uma análise aprofundada, serviços mais baratos podem fornecer apenas uma visão geral superficial das vulnerabilidades detectadas. Essa perspectiva superficial pode deixar as equipes de TI sem uma compreensão clara das ameaças que enfrentam ou das etapas necessárias para mitigá-las.
- Falta de visão contextual: O ecossistema tecnológico de cada organização é único. O impacto potencial de uma vulnerabilidade em um ambiente pode diferir significativamente de outro. Testes de intrusão de baixo custo muitas vezes carecem dos insights personalizados que levam em conta a infraestrutura, as aplicações e as operações de negócio específicas da empresa.
- Recomendações genéricas: Em vez de soluções sob medida, relatórios baratos podem oferecer etapas de remediação genéricas. Essas sugestões padronizadas podem se mostrar ineficazes ou, em alguns casos, até contraproducentes.
- Ausência de priorização: Nem todas as vulnerabilidades têm o mesmo peso. Algumas representam ameaças imediatas e exigem atenção urgente, enquanto outras são menos críticas. Um relatório de qualidade priorizará as vulnerabilidades com base em fatores como impacto potencial, explorabilidade e o valor dos ativos visados. Testes mais baratos podem negligenciar essa hierarquia, deixando as organizações sobrecarregadas e incertas sobre onde concentrar seus esforços.
- Acompanhamento limitado: Testes de intrusão de qualidade geralmente envolvem um certo grau de acompanhamento pós-teste, permitindo que as organizações busquem esclarecimentos, façam perguntas e recebam orientações adicionais sobre como lidar com as vulnerabilidades. Serviços acessíveis podem não oferecer esse nível de suporte, deixando os clientes desamparados assim que o relatório inicial é entregue.
Resumimos os pontos acima em um infográfico.
Os custos ocultos
Quando se trata de violações de segurança, o custo da prevenção é muitas vezes uma fração do custo da remediação. Esse princípio torna-se ainda mais evidente ao discutir testes de segurança. Quando uma organização opta por serviços mais baratos, a economia imediata no custo do teste de intrusão pode parecer atraente. No entanto, os custos ocultos que surgem devido a possíveis falhas podem ser astronômicos.
- Repercussões financeiras imediatas: Vamos começar pelo mais óbvio. Uma avaliação de vulnerabilidade falha ou inadequada pode levar a violações de segurança no futuro. Esses incidentes trazem implicações financeiras diretas, desde lidar com a própria violação até possíveis multas e acordos judiciais. No contexto do preço de testes de intrusão, o que parecia uma pechincha inicialmente pode levar a despesas que superam em muito a economia original.
- Danos à reputação e à confiança: Além das implicações financeiras imediatas, há um custo mais difícil de quantificar, mas igualmente, se não mais, devastador: a erosão da confiança. Uma vez que clientes ou parceiros sentem que seus dados não estão seguros com uma organização, recuperar essa confiança é uma batalha árdua. As consequências de um incidente de segurança, facilitado por testes de intrusão inadequados, podem levar à perda de negócios e a danos reputacionais de longo prazo.
- Interrupções operacionais: Um ataque cibernético ou violação pode interromper as operações. Dependendo da gravidade, isso pode significar horas, dias ou até semanas de inatividade. Quanto maior a interrupção, maiores os custos operacionais. Quando comparado aos custos iniciais de um teste de intrusão, o valor de uma avaliação de vulnerabilidade robusta torna-se claramente evidente.
- Repercussões legais e regulatórias: Em uma era em que a privacidade e a segurança de dados são fundamentais, órgãos reguladores em todo o mundo estão impondo padrões rigorosos de cibersegurança. Uma violação resultante de um teste de intrusão de baixa qualidade pode levar a multas e penalidades pesadas. Em alguns casos, as organizações podem até enfrentar processos judiciais das partes interessadas afetadas. Novamente, ao considerar o preço de um teste de intrusão, é essencial levar em conta essas possíveis ramificações legais.
- Custos de remediação: Lidar com vulnerabilidades após uma violação é, muitas vezes, mais complexo e caro do que a mitigação proativa. Uma vez que os invasores exploram uma vulnerabilidade, a integridade de todo o sistema pode ser comprometida, exigindo auditorias abrangentes, correções e até mesmo reformulações completas.
- Perda de vantagem competitiva: Em um mercado onde a segurança de dados pode ser um diferencial de venda, uma violação pode levar à perda de vantagem competitiva. Se os concorrentes mantêm posturas de segurança robustas e destacam esse fato, a organização em questão pode se encontrar em uma desvantagem clara, tudo por ter economizado nos custos de testes de intrusão.
O valor de um teste de intrusão de qualidade
Embora as restrições orçamentárias possam levar as organizações a buscar medidas de redução de custos, comprometer a qualidade dos testes de intrusão pode ter implicações de longo alcance. Esta seção esclarece o valor de investir em serviços de teste de intrusão de alta qualidade.
- Profundidade da análise: Um teste de intrusão de qualidade investiga profundamente os sistemas, aplicativos e redes de uma organização. Em vez de apenas arranhar a superfície, um teste minucioso sonda cada vulnerabilidade potencial, garantindo que até as ameaças mais ocultas sejam identificadas.
- Técnicas de teste personalizadas: Serviços premium personalizam suas técnicas de teste para se alinharem à infraestrutura, aos aplicativos e às nuances operacionais específicas de uma organização. Isso garante que cada ponto fraco potencial, exclusivo daquela configuração específica, seja meticulosamente avaliado.
- Visão especializada: Um teste de intrusão de qualidade é mais do que um conjunto de ferramentas automatizadas; ele envolve profissionais experientes que trazem anos de prática e conhecimento técnico. Sua intuição, abordagem estratégica e capacidade de pensar como um adversário podem descobrir vulnerabilidades que sistemas automatizados poderiam ignorar.
- Engajamento contínuo: Além do teste inicial, serviços renomados geralmente oferecem um acompanhamento contínuo. Isso pode incluir retestes após a remediação, orientação sobre ameaças emergentes ou a realização de revisões periódicas para garantir a segurança contínua.
- Relatórios detalhados: Uma marca registrada de um teste de intrusão de qualidade é a abrangência de seus relatórios. Esses documentos não apenas listam vulnerabilidades, mas oferecem insights profundos sobre seu impacto potencial, cenários de exploração e etapas priorizadas e acionáveis para remediação, adaptadas ao ambiente da organização.
- Eficiência de custos a longo prazo: Embora o investimento inicial em um teste de intrusão de alta qualidade possa ser maior, a economia a longo prazo é significativa. Evitar violações, proteger a reputação da marca e garantir a conformidade pode poupar às organizações quantias enormes em perdas potenciais, multas e esforços de recuperação.
- Construindo a confiança das partes interessadasNo mundo atual, orientado por dados, clientes, parceiros e partes interessadas priorizam a segurança da informação. Saber que uma organização está comprometida com práticas de cibersegurança de alto nível não apenas protege seus ativos, mas também fortalece sua reputação, promovendo confiança e credibilidade entre seus stakeholders.
- Preparando o negócio para o futuroO cenário digital está em constante evolução, com novas ameaças surgindo diariamente. Serviços de teste de intrusão de qualidade estão sintonizados com esse ambiente dinâmico, atualizando frequentemente suas metodologias e ferramentas para combater as ameaças mais recentes. Ao investir nesses serviços, as organizações ficam mais bem posicionadas para enfrentar desafios futuros, garantindo longevidade e resiliência.
Embora o apelo da economia de custos seja inegável, a cibersegurança não é uma área onde se deva cortar gastos. Neste campo, a qualidade não é apenas uma preferência; é uma necessidade.
Considerações finais
Muitas vezes, testes de intrusão baratos e acessíveis não passam de avaliações de vulnerabilidade disfarçadas. Eles tendem a depender excessivamente de ferramentas automatizadas que carecem da compreensão detalhada que um testador de intrusão experiente oferece. Embora ferramentas automatizadas possam verificar vulnerabilidades conhecidas, elas podem deixar passar ameaças personalizadas ou emergentes específicas da infraestrutura de uma organização. Além disso, esses "testes de intrusão" podem gerar falsos positivos, desviando recursos críticos da resolução de falhas de segurança reais.
O custo real de um teste de intrusão vai além de valores monetários. Ele engloba as possíveis consequências de vulnerabilidades ignoradas, os impactos dos falsos positivos e os riscos de proteger os dados, a reputação e as operações de uma organização.
Um testador de intrusão qualificado garante que as avaliações sejam minuciosas, precisas e perspicazes. Sua experiência permite não apenas identificar falhas de segurança, mas também avaliar seu impacto potencial, orientando os esforços de remediação de forma priorizada e estratégica. Em essência, a experiência do profissional transforma dados brutos em inteligência acionável.
Além disso, um teste de intrusão abrangente faz mais do que apenas identificar vulnerabilidades; ele oferece uma visão panorâmica e imparcial da postura de segurança da organização. Ao entender sua situação atual, as organizações podem desenvolver estratégias visionárias, reforçar pontos fracos e promover uma abordagem proativa, em vez de reativa, em relação à cibersegurança.
Ao investir em serviços de teste de intrusão de alto nível, as organizações podem não apenas fortalecer suas defesas, mas também estabelecer as bases para operações comerciais resilientes e seguras.
Como diz o ditado: "Se você acha que especialistas são caros, espere até contratar um amador."




