As instituições financeiras em 2026 estão sendo atacadas por meio dos sistemas e relacionamentos que fazem o sistema financeiro moderno funcionar: identidade digital, acesso remoto, plataformas SaaS, fluxos de trabalho de pagamento, infraestrutura em nuvem, dispositivos de clientes e provedores terceirizados.
Isso torna o cenário de ameaças mais difícil de reduzir a uma única família de malware ou grupo de agentes. A pergunta mais útil é onde os invasores podem criar vantagem: roubando dados, interrompendo a disponibilidade, abusando de acessos confiáveis, comprometendo fornecedores, passando-se por executivos ou assumindo o controle de contas de clientes.
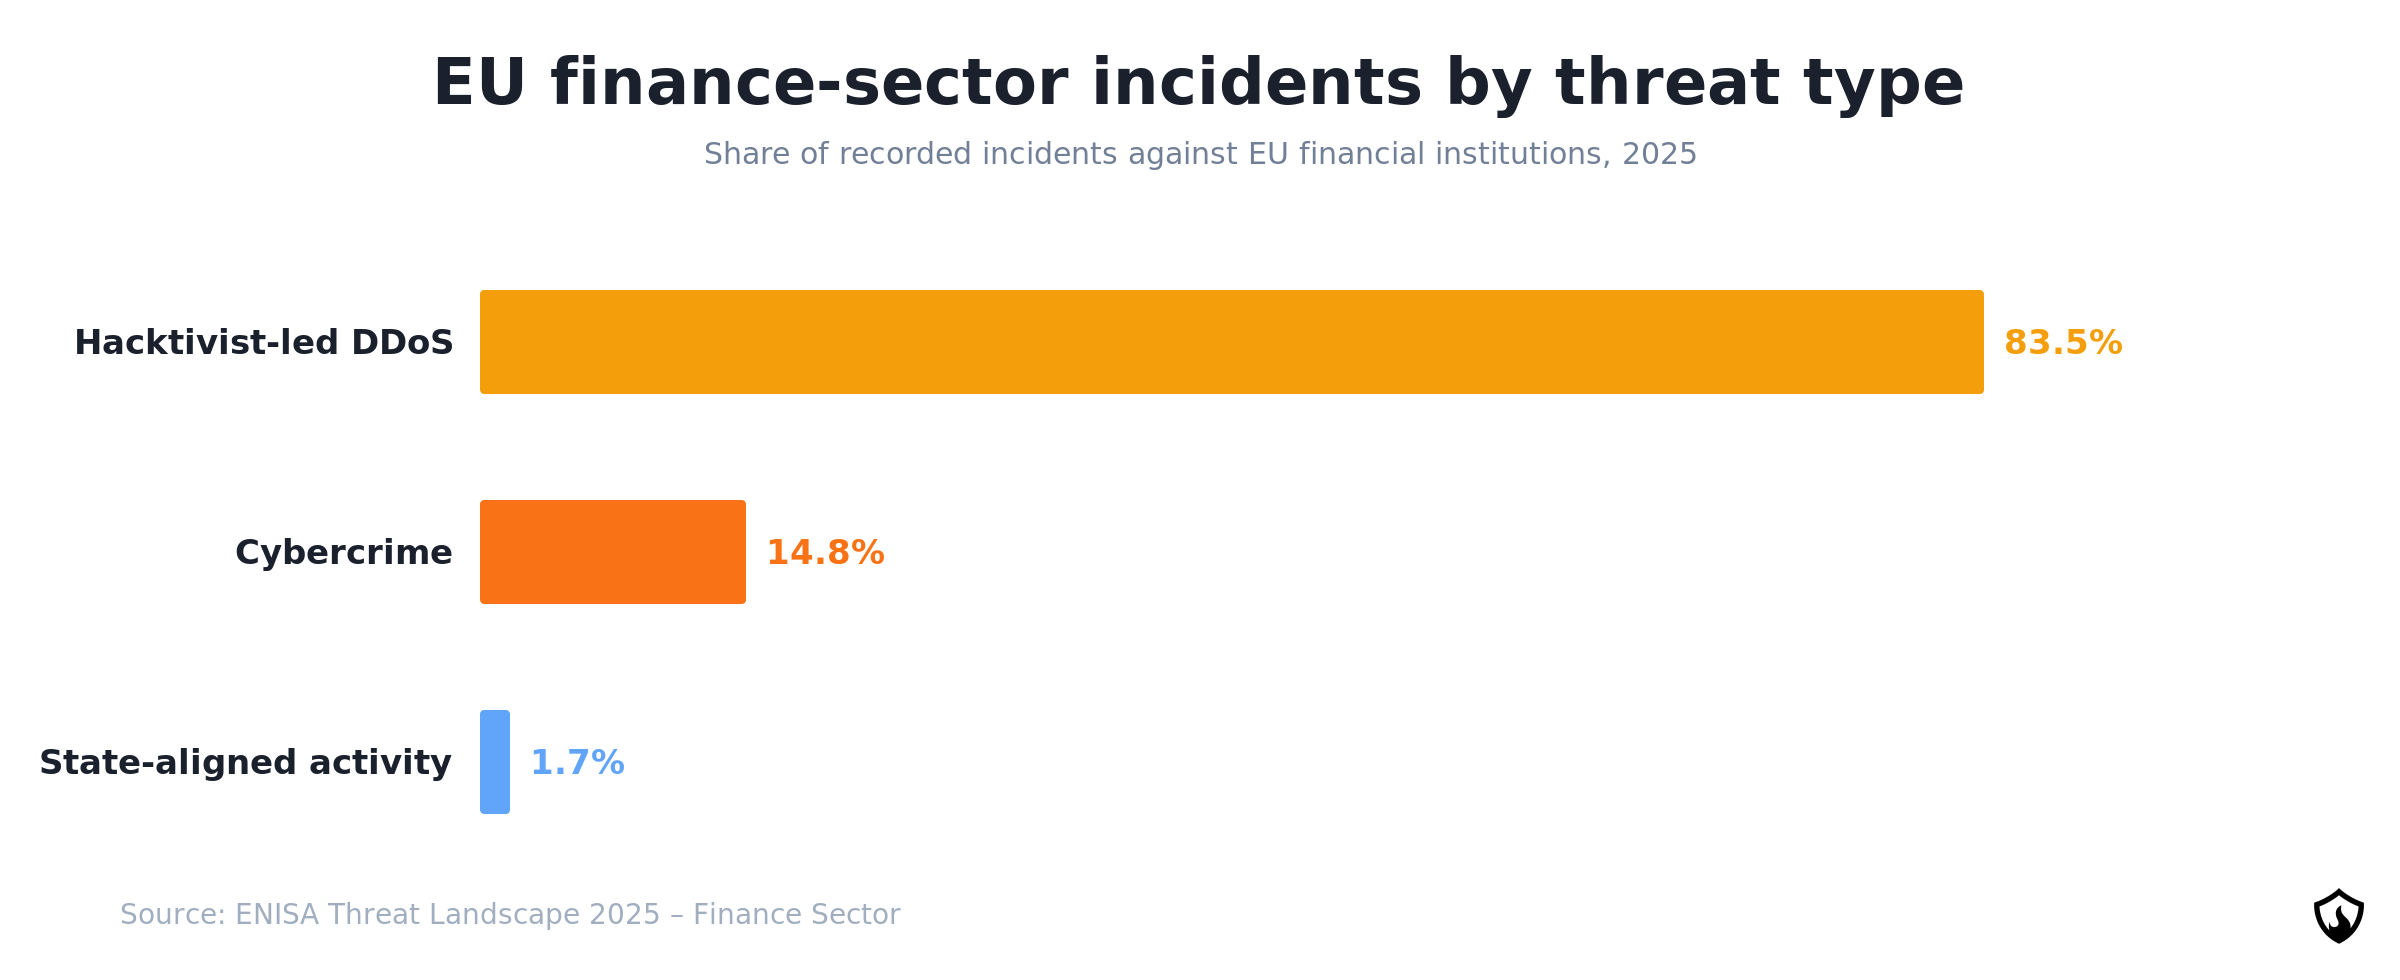
Panorama de Ameaças da ENISA de 2025 O relatório reflete essa mudança. O setor financeiro representou uma parcela relativamente pequena dos incidentes cibernéticos coletados na UE, mas uma parcela muito maior dos incidentes com impacto significativo. O setor financeiro também viu uma mistura de interrupções por hacktivistas, crimes cibernéticos e atividades alinhadas a estados, com os bancos permanecendo como o subsetor mais exposto.
Este artigo detalha as maiores ameaças cibernéticas no setor financeiro em 2026, como elas estão mudando, quem as está impulsionando e o que as equipes de segurança cibernética, risco e resiliência devem priorizar.
Quatro mudanças que moldam as ameaças cibernéticas financeiras em 2026
O sistema financeiro moderno está sendo atacado por meio de relações de confiança: identidades, fornecedores, canais de clientes, plataformas SaaS e infraestrutura compartilhada. Quatro mudanças explicam por que o cenário de ameaças está se tornando mais difícil de conter:
- Sistemas de identidade e de borda são a nova porta de entrada. Os invasores estão visando VPNs, ferramentas de acesso remoto, logins de SaaS, provedores de identidade, consoles de nuvem e aplicativos voltados para a internet.
- O ransomware está se tornando extorsão de dados. A criptografia ainda é importante, mas dados roubados, pressão por divulgação e exposição regulatória criam cada vez mais a vantagem.
- Provedores de tecnologia compartilhada estão criando risco de concentração. Provedores compartilhados de nuvem, SaaS, identidade, transferência de arquivos e tecnologia financeira podem transformar um problema de fornecedor em exposição para várias instituições.
- Crimes cibernéticos, fraudes e atividades estatais estão convergindo. Infostealers, trabalhadores falsos, abuso de SaaS, extorsão e roubo de identidade agora aparecem tanto em operações criminosas quanto em operações alinhadas a estados.
Quais são as maiores ameaças cibernéticas para instituições financeiras em 2026?
As seções abaixo traduzem essas mudanças em categorias práticas de ameaças, concentrando-se em como cada uma cria impacto operacional, financeiro ou de confiança para as instituições financeiras.
1. Extorsão de dados e ataques de ransomware
A extorsão de dados continua sendo uma das ameaças cibernéticas mais prejudiciais ao setor financeiro. Os operadores de ransomware dependem cada vez mais de dados roubados, pressão regulatória e danos à reputação, em vez de apenas da criptografia.
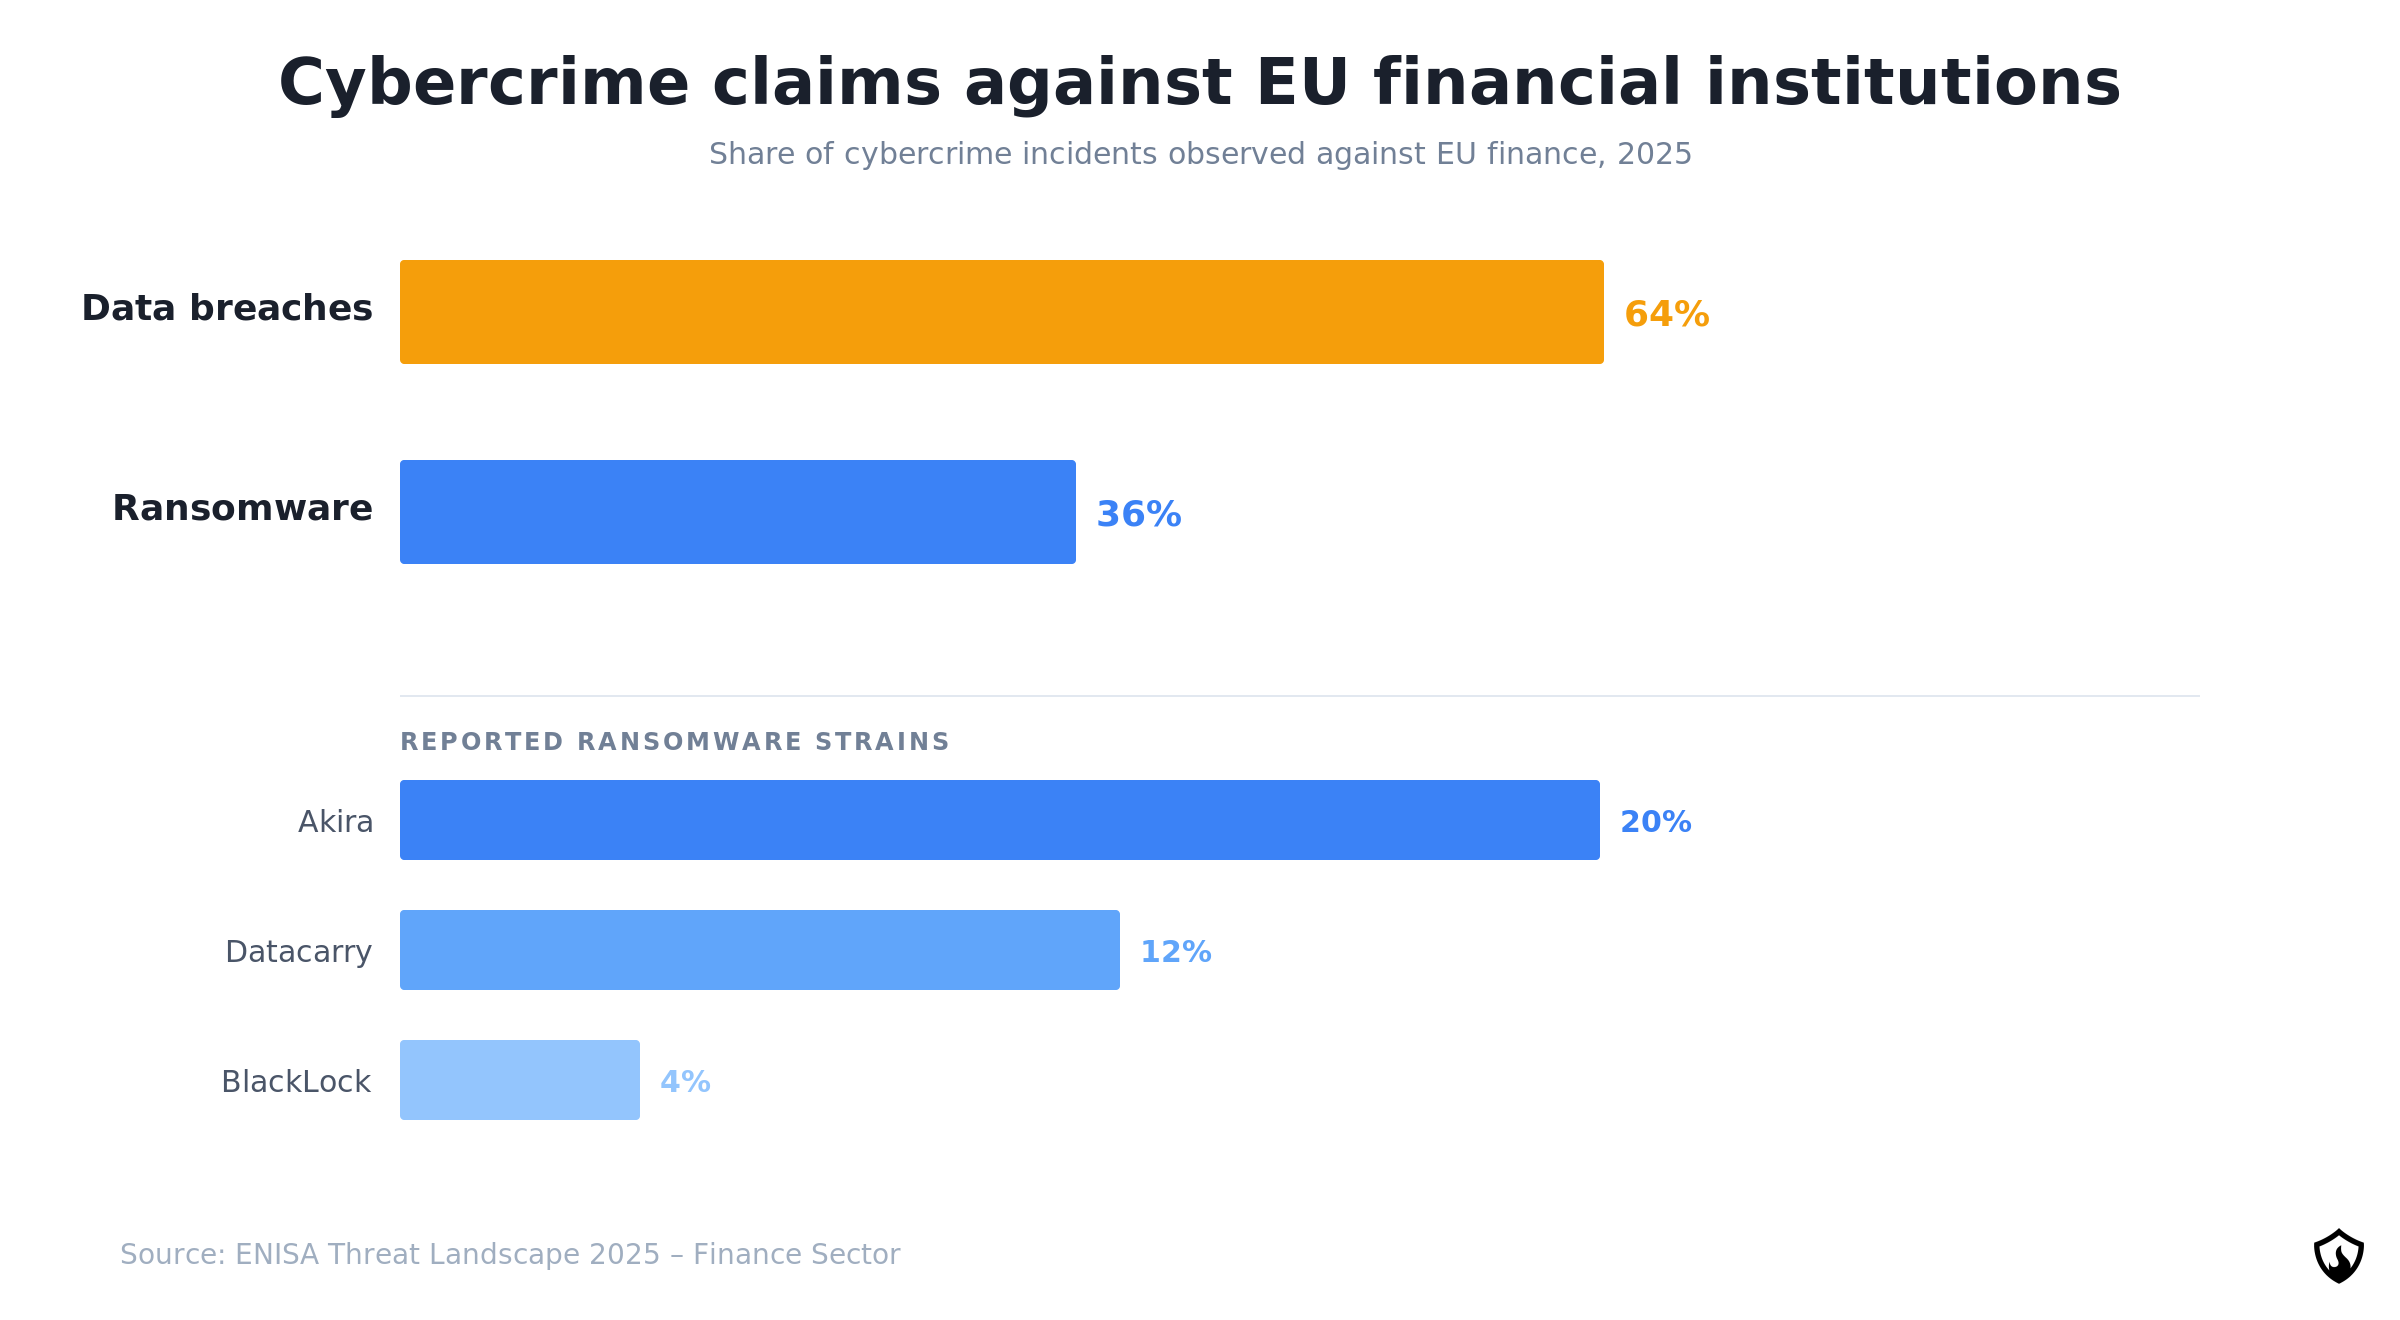
Segundo a ENISA, as ocorrências de crimes cibernéticos contra instituições financeiras da UE estiveram mais frequentemente ligadas a vazamentos de dados do que a ransomware: os vazamentos de dados representaram 64%, enquanto o ransomware respondeu por 36%. As variantes de ransomware identificadas em ataques a instituições financeiras da UE foram Akira, Datacarry e BlackLock.
O Akira é o estudo de caso público mais claro, pois seus padrões de acesso correspondem estreitamente aos controles do setor financeiro: exposição de VPN, falhas de MFA, vulnerabilidades conhecidas, credenciais válidas, serviços voltados para o exterior e exfiltração de dados. Um comunicado conjunto do FBI/CISA relatou que o Akira havia obtido aproximadamente US$ 244,17 milhões em lucros com ransomware até o final de setembro de 2025 e descreveu incidentes em que dados foram exfiltrados em pouco mais de duas horas após o acesso inicial.
2. Risco de terceiros e de concentração
O risco de terceiros tornou-se um risco de concentração nos serviços financeiros. Bancos, seguradoras e empresas de pagamento dependem cada vez mais de um grupo relativamente pequeno de provedores de nuvem, plataformas SaaS, sistemas de identidade, produtos de transferência de arquivos e fornecedores especializados em tecnologia financeira para operações críticas.
O padrão não é novo. O caso Cl0p/MOVEit demonstrou como a exploração de um produto de transferência de arquivos amplamente utilizado pode se transformar em roubo de dados em massa em diversas organizações. O Snowflake mostrou uma versão diferente do mesmo risco: o ambiente principal do provedor não foi comprometido, mas credenciais de clientes comprometidas, cobertura fraca de MFA e falhas de configuração de SaaS ainda criaram uma exposição em larga escala.
Casos mais recentes no setor financeiro, incluindo SitusAMC e Chain IQ, mostram por que o problema continua atual. O risco não é mais apenas se um fornecedor pode ser invadido, mas quanta exposição operacional, acesso a dados e dependência podem se acumular em torno de provedores de tecnologia compartilhados.
3. Comprometimento de identidade e abuso de acesso
O comprometimento de identidade continua sendo um dos caminhos de intrusão mais confiáveis em instituições financeiras. Os invasores podem obter acesso abusando de identidades confiáveis por meio de phishing, credenciais roubadas, sequestro de sessão, interceptação de MFA, manipulação de help desk e fluxos de trabalho de acesso remoto comprometidos.
O phishing do tipo "adversary-in-the-middle" é especialmente importante porque enfraquece a premissa por trás do MFA tradicional. O invasor não está apenas coletando uma senha; ele está retransmitindo o login em tempo real, capturando a sessão autenticada e usando esse acesso antes que a atividade pareça suspeita.
O Relatório de Cibersegurança e Resiliência do Sistema Financeiro de 2025 do Federal Reserve destaca a evolução dos ataques de phishing nos serviços financeiros, incluindo o phishing via código QR que direciona os usuários para contextos móveis menos monitorados e a interceptação de senhas de uso único em tempo real por meio de infraestrutura "adversary-in-the-middle". O grupo Scattered Spider continua sendo o exemplo mais claro: suas táticas visam fluxos de trabalho de help desk, procedimentos de redefinição de MFA, integração de contratados, registro de dispositivos e escalonamento de acesso privilegiado.
Os testes de penetração da Blaze em ambientes financeiros e de fintech mostram o mesmo padrão na prática: serviços expostos, fraquezas de autenticação e falhas de controle de acesso continuam sendo caminhos comuns do acesso inicial ao comprometimento mais amplo. Veja nossa análise de descobertas comuns em testes de penetração no setor financeiro e de fintech.
4. Falsificação e fraude com IA
A IA generativa está acelerando as fraudes baseadas em falsificação em todo o setor financeiro. O impacto mais imediato não são os ataques cibernéticos autônomos, mas a capacidade de gerar mensagens de phishing convincentes, vozes clonadas, interações de vídeo falsas e golpes localizados de pagamento ou suporte em grande escala.
O relatório do Federal Reserve destaca três desenvolvimentos especialmente relevantes para as finanças: conteúdo de phishing gerado por IA que é mais verossímil e multilíngue; clonagem de voz capaz de superar controles de verificação fracos; e o uso de modelos de IA desbloqueados ou adaptados para fins criminosos para apoiar fraudes e engenharia social.
Os esquemas de trabalhadores de TI remotos da Coreia do Norte mostram como essas técnicas já estão sendo operacionalizadas. Em 2025, o FBI alertou que trabalhadores ligados à RPDC usaram manipulação de identidade aprimorada por IA e tecnologia de troca de rosto durante processos de contratação remota. Para as organizações financeiras, a questão do controle é clara: voz, vídeo e comunicação escrita não podem mais ser tratados como prova confiável de identidade.
5. Negação de serviço distribuída e interrupção da disponibilidade
Os ataques DDoS continuam sendo operacionalmente significativos nas finanças, pois a disponibilidade do serviço é parte da confiança do cliente e da credibilidade do mercado. Se os clientes não conseguem acessar o banco online, portais de pagamento, plataformas de seguros ou serviços de negociação, o impacto é imediato, mesmo quando nenhum dado é roubado.
A ENISA constatou que os ataques DDoS liderados por hacktivistas representaram 83,5% dos incidentes registrados no setor financeiro da UE em seu conjunto de dados. Os bancos foram o subsetor financeiro mais visado por grupos hacktivistas, respondendo por 69% dos ataques no setor.
Os grupos mais ativos registrados contra o setor financeiro foram NoName057(16), DarkStorm Team e Keymous+. O Federal Reserve acrescenta que os principais provedores de proteção contra DDoS permanecem razoavelmente bem posicionados contra ataques de alto volume, mas o mercado da dark web para serviços de DDoS se expandiu, reduzindo a barreira para cibercriminosos menos capacitados.
6. Comprometimento de canais de clientes e invasão de contas
Algumas das ameaças de segurança cibernética mais persistentes nas finanças originam-se através dos canais dos clientes, em vez do comprometimento direto da própria instituição. Os invasores usam phishing, smishing, aplicativos móveis maliciosos, ferramentas de acesso remoto abusadas e cavalos de Troia bancários para sequestrar sessões de clientes confiáveis e realizar transações fraudulentas.
O Panorama de Ameaças de 2025 da ENISA documenta um ressurgimento de cavalos de Troia bancários para Android em todos os estados membros europeus, incluindo Octo/Octo2, Medusa e BingoMod. Essas famílias são relevantes porque suportam fraudes no próprio dispositivo, onde a atividade maliciosa pode parecer originar-se do dispositivo, da sessão e do perfil comportamental do usuário legítimo.
Para bancos e provedores de pagamento, o desafio é que uma cadeia de ataque pode envolver smishing, roubo de credenciais, comprometimento de dispositivo, abuso de ferramentas de acesso remoto, atividade de contas de fachada e contato com o atendimento ao cliente. Tratar esses eventos como separados retarda a detecção e a resposta.
7. Atividade de ameaça estatal e híbrida
As instituições financeiras continuam sendo alvos estratégicos para atores alinhados a estados, pois estão próximas da aplicação de sanções, infraestrutura de pagamento, inteligência financeira, fluxos de criptomoedas e sistemas econômicos críticos.
A distinção entre operações de estados-nação e crimes cibernéticos com motivação financeira está se tornando menos clara. Grupos ligados a estados adotam cada vez mais técnicas cibercriminosas, como roubo de credenciais, falsificação de contratados, abuso de SaaS, extorsão e operações de infostealers.
Em 2025, a ameaça estatal dominante para as organizações financeiras continuou sendo a Coreia do Norte, especialmente o Lazarus, ligado publicamente ao roubo de criptomoedas, esquemas fraudulentos de trabalhadores de TI remotos, extorsão de dados e geração de receita. Os modelos de ameaças relevantes para o setor financeiro também devem incluir grupos ligados à China, Rússia e Irã, cuja atividade se cruza com infraestrutura de pagamento, sistemas de nuvem e identidade, infraestrutura crítica, alvos executivos, operações ligadas a sanções e interrupções com fins políticos.
Atores de ameaças que visam instituições financeiras
Ameaças persistentes avançadas e atores alinhados a estados não são as únicas ameaças ao setor financeiro. A tabela abaixo apresenta os agentes de ameaças e as categorias de riscos relevantes para o setor de serviços financeiros:
Agente ou categoriaTipoPor que é importante para o setor financeiroAkiraRansomware e extorsão de dadosApontado pela ENISA como a maior variante de ransomware relatada contra o setor financeiro da UE; associado a abuso de VPN, credenciais válidas, serviços expostos e exfiltração de dadosDatacarryVariante de ransomwareRelatado pela ENISA entre as variantes de ransomware que afetam instituições financeiras da UEBlackLockVariante de ransomwareRelatado pela ENISA entre as variantes de ransomware que afetam instituições financeiras da UECl0p / TA505Exploração em massa e extorsão de dadosRelevante devido à exploração recorrente de plataformas corporativas amplamente utilizadas, incluindo produtos de transferência de arquivosScattered SpiderCibercrime baseado em identidade e engenharia socialVisa help desks, processos de redefinição de MFA, roubo de credenciais, fluxos de trabalho de contratados e acesso privilegiadoNoName057(16)Grupo hacktivista de DDoSGrupo hacktivista dominante nos dados de DDoS do setor financeiro da UE da ENISADarkStorm TeamGrupo hacktivista de DDoSAssociado a interrupções de disponibilidade com motivação políticaKeymous+Grupo hacktivista de DDoSRelatado pela ENISA entre os grupos hacktivistas mais ativos visando o setor financeiro da UELazarus / nexo DPRKAlinhado ao Estado, com motivação financeiraRelevante devido ao roubo de criptomoedas, ataques financeiros, evasão de sanções e operações de geração de receitaEsquemas de trabalhadores de TI da DPRKMão de obra fraudulenta e ameaça de acesso internoTrabalhadores fraudulentos podem obter acesso legítimo a códigos, sistemas em nuvem, ferramentas internas e dados confidenciaisSilver Fox / Void ArachneAlinhado à China, atividade de duplo propósitoApontado pela IBM como realizador de operações tanto de inteligência quanto com motivação financeiraCorretores de acesso inicial / infostealersFacilitadores de cibercrimeConvertem credenciais roubadas, tokens de sessão e endpoints comprometidos em acesso vendável
E quanto à criptografia quântica?
A criptografia pós-quântica não é uma ameaça operacional imediata da mesma forma que o ransomware ou DDoS, mas já é uma questão de planejamento para as instituições financeiras.
O Federal Reserve destaca isso diretamente em seu relatório de 2025: futuras capacidades quânticas podem tornar obsoletos os padrões de criptografia assimétrica usados de forma onipresente nos serviços financeiros, e os dados do setor financeiro tendem a ter um horizonte de valor de longa duração — o que significa que dados criptografados capturados hoje podem ser descriptografados no futuro, assim que uma capacidade quântica relevante existir.
O NIST finalizou seus três primeiros padrões de criptografia pós-quântica em agosto de 2024 e incentivou os administradores de sistemas a iniciarem a transição.
Prioridades de ciber-resiliência para organizações financeiras em 2026
As instituições financeiras não conseguem evitar todos os ataques, mas podem reduzir os caminhos com maior probabilidade de causar um impacto material. As prioridades de maior valor são:
- Reduzir a exposição na borda: inventariar e corrigir continuamente aplicações voltadas para a internet, VPNs, dispositivos de acesso remoto, ferramentas de transferência de arquivos, interfaces de gerenciamento de nuvem e APIs — abordando os 36% das invasões no setor financeiro que começam com a exploração de aplicações voltadas ao público, de acordo com o IBM X-Force Threat Intelligence Index 2026.
- Tratar a identidade como infraestrutura crítica: priorizar MFA resistente a phishing, credenciais vinculadas a hardware, acesso condicional, confiança de dispositivo, gerenciamento de acesso privilegiado e verificação de help desk.
- Projetar a resposta a ransomware focada na extorsão de dados: testar a avaliação de exfiltração, pressão de sites de vazamento, envolvimento com reguladores, notificação de clientes, comunicações e governança de decisão de pagamento.
- Testar o comprometimento e a falha de fornecedores: exercitar cenários envolvendo plataformas SaaS, provedores de identidade, provedores de serviços gerenciados, produtos de transferência de arquivos, ferramentas de endpoint e dependências de nuvem.
- Tornar os fluxos de trabalho de pagamento e acesso resistentes a deepfakes: exija verificação fora de banda, aprovação dupla e limites procedimentais rígidos para pagamentos sensíveis, beneficiários e alterações de acesso.
- Crie uma fusão de ciberfraude: conecte a telemetria de cibersegurança, fraude, banco digital e suporte ao cliente em torno de apropriação de contas, smishing, atividade de contas de passagem (mule) e manipulação de pagamentos.
- Melhore a triagem de alertas de aparência comum: não despriorize automaticamente alertas envolvendo contas privilegiadas, acesso remoto incomum, exportações de SaaS, preparação de dados ou comportamento de contratados.
- Proteja o acesso de contratados e trabalhadores remotos: fortaleça a verificação de identidade, controle de dispositivos, privilégio mínimo, monitoramento de repositório de código e garantia de empresas de recrutamento.
- Use testes baseados em ameaças: teste cenários realistas envolvendo exploração de borda, comprometimento de identidade, abuso de fornecedores, roubo de dados em SaaS, extorsão de dados e apropriação de contas de clientes.
- Inicie a migração pós-quântica com um inventário: foque primeiro na descoberta, mapeamento de dependências, engajamento de fornecedores e agilidade criptográfica.
Conclusão
As ameaças cibernéticas enfrentadas pelas instituições financeiras em 2026 são cada vez mais difíceis de tratar como categorias separadas. Ransomware, fraude, comprometimento de fornecedores, abuso de identidade e atividades alinhadas a estados frequentemente dependem das mesmas condições: acesso válido, verificação fraca, serviços expostos, provedores de tecnologia compartilhados e visibilidade incompleta dos processos de negócio.
Reduzir o risco de um ataque cibernético no setor financeiro envolve entender como os incidentes realmente se desenvolvem dentro de uma instituição financeira. Onde um invasor pode obter acesso? Quais sistemas ou fluxos de trabalho permitiriam que esse acesso se tornasse relevante? Quais equipes precisariam agir e com que rapidez teriam informações suficientes para isso?
As instituições mais bem preparadas para 2026 serão aquelas que conseguirem responder a essas perguntas com evidências, não com suposições.
Perguntas frequentes
Quais são as maiores ameaças cibernéticas para as instituições financeiras em 2026?
As maiores ameaças cibernéticas para as instituições financeiras em 2026 são ransomware e extorsão de dados, comprometimento de identidade, ataques a terceiros e à cadeia de suprimentos, fraude habilitada por IA, DDoS de hacktivistas, apropriação de contas de clientes e atividades alinhadas a estados. Essas ameaças são importantes porque visam os pontos de confiança dos quais as empresas financeiras dependem: identidades, fluxos de pagamento, canais de banco digital, plataformas SaaS, serviços em nuvem, fornecedores e sistemas financeiros voltados ao cliente.
Qual é a maior ameaça cibernética para os bancos em 2026?
Para os bancos, a ameaça cibernética mais material em 2026 é a combinação de comprometimento de identidade, extorsão de dados por ransomware e exposição de tecnologia de terceiros. Os invasores ganham vantagem cada vez mais ao roubar credenciais válidas, abusar de sistemas de acesso remoto, comprometer ambientes SaaS ou exfiltrar dados sensíveis antes que qualquer criptografia ocorra.
Quais grupos de ransomware são mais relevantes para instituições financeiras?
O Akira é uma das ameaças de ransomware mais relevantes para organizações financeiras devido ao uso de acesso VPN, credenciais válidas, serviços expostos, vulnerabilidades conhecidas e exfiltração de dados. A ENISA também identifica o Datacarry e o BlackLock como variantes de ransomware relatadas contra instituições financeiras da UE. De forma mais ampla, as empresas financeiras devem focar menos nos nomes dos grupos e mais nos caminhos de ataque comuns: acesso remoto exposto, MFA fraco, sistemas sem correção, roubo de credenciais e extorsão de dados.




