Nos últimos anos, o termo "teste de intrusão automatizado" surgiu no setor como uma tentativa de renomear o antigo conceito de "varredura de vulnerabilidades", dando um novo nome à mesma atividade ou a uma varredura glorificada com um pouco mais de inteligência. Isso levou muitos a acreditar que essa prática pode substituir a experiência humana e oferecer um equilíbrio razoável entre segurança e custo-benefício, tornando, finalmente, os testes de intrusão tradicionais obsoletos.
Somos frequentemente procurados por clientes em potencial perguntando se podemos fornecer serviços de teste de intrusão automatizados, quanto custam esses serviços, quais ferramentas automatizadas utilizamos e se seus sistemas e plataformas estarão seguros após a avaliação de teste de intrusão automatizado.
Isso nos levou a escrever este artigo para desmistificar a ideia de que o "teste de intrusão automatizado" é uma solução única para todos os problemas, destacando os benefícios que ele traz e ressaltando suas limitações severas em comparação com o teste de intrusão manual.
Os benefícios do "teste de intrusão automatizado"
Existem vantagens em usar ferramentas de segurança automatizadas, especialmente para PMEs e empresas com pouca maturidade em cibersegurança. Utilizar esse tipo de software automatizado pode ser um primeiro passo sólido para realizar avaliações de segurança regulares e um bom ponto de partida antes de construir um programa de segurança de TI mais robusto.
O "teste de intrusão automatizado" e as varreduras de vulnerabilidades oferecem vantagens que podem ajudar as organizações em seus esforços de cibersegurança, e é essencial reconhecer as áreas em que eles se destacam e para qual finalidade são adequados.
Velocidade e eficiência
Um dos principais argumentos de venda das ferramentas de teste de segurança automatizadas é sua capacidade de identificar rapidamente vulnerabilidades em uma ampla gama de sistemas. Com o uso dessas ferramentas, as organizações podem verificar suas redes e aplicações em uma fração do tempo que um pentester humano levaria para realizar as mesmas tarefas.
Embora a velocidade seja uma vantagem das ferramentas automatizadas, é importante ressaltar que usar a automação sem saber operá-la corretamente pode causar indisponibilidade de serviço e gerar muito ruído desnecessário nos sistemas de monitoramento.
Escalabilidade
À medida que as organizações crescem, suas redes e sistemas também se expandem, tornando cada vez mais difícil para especialistas humanos acompanhar o ritmo. O teste de intrusão automatizado oferece uma solução escalável que pode ser facilmente implementada em toda a infraestrutura em expansão de uma organização, garantindo testes de segurança contínuos para padrões de vulnerabilidade conhecidos.
Custo-benefício
Contratar uma empresa especializada em cibersegurança ou um pentester em tempo integral pode ser caro, especialmente para organizações menores com orçamentos limitados. Uma ferramenta de teste automatizada pode ser uma opção com melhor custo-benefício, permitindo que as empresas realizem avaliações de segurança regulares sem comprometer o orçamento.
Testes de segurança contínuos
Com a capacidade de realizar varreduras ininterruptas, o "teste de intrusão automatizado" pode fornecer monitoramento contínuo dos sistemas de uma organização, identificando vulnerabilidades conhecidas assim que surgem e alertando as equipes de segurança em tempo real. Essa abordagem proativa ajuda as organizações a se anteciparem a ameaças potenciais e a responderem com agilidade.
As desvantagens do "teste de intrusão automatizado"
Apesar das vantagens mencionadas, depender exclusivamente da automação para avaliações de segurança pode deixar as organizações expostas a diversos riscos e vulneráveis a ataques de agentes maliciosos com níveis mínimos de sofisticação. Compreender as desvantagens e limitações é fundamental para tomar decisões informadas sobre sua estratégia de cibersegurança, definindo quando utilizar a automação e quando priorizar uma abordagem diferente.
Natureza limitada: cobre apenas vulnerabilidades conhecidas
Ao contrário do que afirmam os departamentos de marketing de fornecedores de ferramentas de teste de segurança, o estado atual do software de "teste de intrusão automatizado" baseia-se em bancos de dados de vulnerabilidades predefinidos, versões de software conhecidas por serem propensas a falhas, assinaturas de ataque e técnicas publicamente conhecidas, como configurações incorretas comuns, password spraying e listas de senhas padrão. Essa deficiência significa que scanners automatizados podem não descobrir falhas de segurança que não foram divulgadas publicamente ou que não seguem um padrão repetível.
Como resultado, os scanners só conseguem detectar problemas óbvios ou aqueles para os quais possuem assinaturas, tornando-os incapazes de descobrir vulnerabilidades inéditas ou riscos específicos e únicos para uma organização — ao contrário de pentesters experientes, que podem identificar vetores de ataque por meio de um pensamento criativo e fora da caixa, levando em conta todo o contexto da avaliação e da organização alvo para descobrir caminhos anteriormente inexplorados até seus segredos corporativos.
Falsos positivos e falsos negativos
A própria natureza de uma varredura de vulnerabilidades ou "pentest automatizado" pode levar tanto a falsos positivos (identificar vulnerabilidades que não existem) quanto a falsos negativos (falhar ao detectar vulnerabilidades reais).
Não é segredo que as ferramentas de varredura de vulnerabilidades melhoraram significativamente nos últimos anos, mas ainda são conhecidas por taxas de falsos positivos longe do ideal, geralmente alertando sobre problemas de segurança com base na versão de um software sem comprovação de explorabilidade, métricas de priorização ou avaliação do risco real que representam para o ambiente. Essas imprecisões podem desperdiçar recursos e tempo valiosos, já que as equipes de segurança precisam verificar manualmente os resultados e contextualizar o cenário antes de alocar recursos para corrigir as vulnerabilidades identificadas.
Falta de contexto e compreensão da lógica de negócios
Praticamente todas as ferramentas de "teste de intrusão automatizado" carecem da capacidade de compreender o contexto, a lógica de negócios das aplicações de uma organização e as complexidades das relações de confiança entre sistemas interconectados em qualquer rede minimamente complexa.
Essa limitação pode resultar na falha das ferramentas em identificar vulnerabilidades não óbvias que um pentester humano, com seu entendimento dos processos e do negócio da organização, poderia identificar facilmente.
Capacidade limitada para realizar ataques de várias etapas
Algumas ameaças cibernéticas envolvem uma série de etapas que, individualmente, podem não parecer maliciosas, mas que, quando combinadas, levam a uma cadeia de ataque bem-sucedida. A maioria dessas ferramentas geralmente tem dificuldade em identificar vetores de ataque de várias etapas, mesmo aqueles com um baixo grau de complexidade, devido à sua dependência de padrões e assinaturas predefinidos.
Como exemplo de um trabalho recente que realizamos, usamos a automação para iniciar a fase de reconhecimento inicial contra a infraestrutura do cliente e, como resultado, descobrimos uma listagem de diretório onde alguns arquivos JavaScript estavam expostos.
Em seguida, baixamos os arquivos JS e usamos mais automação para inspecioná-los em busca de dados de alta entropia, procurando por chaves de API e outros segredos que poderiam estar armazenados em texto simples nesses arquivos. E não é que encontramos alguns segredos relacionados a funcionalidades de depuração em um determinado framework PHP?
Então, como terceira etapa, nossa equipe teve que descobrir manualmente como usar a chave de depuração que havíamos acabado de encontrar. Isso significou várias horas de pesquisa sobre como serializar objetos PHP e ajustar a saída de uma forma que permitisse à aplicação desserializar os objetos com sucesso, o que a equipe usou para obter uma primitiva de injeção de objeto que foi finalmente escalada para uma execução remota de código, garantindo à nossa equipe acesso inicial e privilégios irrestritos no servidor. Consequentemente, isso serviu como base para ataques adicionais para comprometer outros ativos dentro da rede do cliente.
Embora seja uma cadeia de ataque relativamente simples, isso não é algo que a maioria das ferramentas de "pentesting automatizado" consiga chegar perto de realizar em sua forma atual.
É verdade, no entanto, que existe uma geração emergente de ferramentas com capacidades de aprendizado de máquina e IA que mudará muito o cenário atual, e ainda veremos o quão eficazes elas podem ser na replicação de tarefas de pentesting mais elaboradas. Atualmente, muitas dessas ferramentas têm um desempenho melhor na replicação de tarefas frequentemente encontradas em testes de intrusão internos, mas, novamente, elas seguem o mesmo modelo de banco de dados de vulnerabilidades e problemas de segurança conhecidos, ainda não sendo capazes de encontrar novas vulnerabilidades por conta própria.
Incapacidade de simular ataques de engenharia social
A maioria dos ataques de alto nível começa com phishing e outros truques de engenharia social como o principal vetor de acesso inicial. Softwares de "teste de penetração automatizado" são, em grande parte, incapazes de simular ataques de engenharia social convincentes, que são táticas que manipulam indivíduos para que revelem credenciais e outras informações confidenciais.
Uma equipe experiente de pentest, por outro lado, pode empregar técnicas de engenharia social, como phishing, SMishing e pretexting, ou realizar ataques autorizados de comprometimento de e-mail corporativo, para escalar ainda mais o acesso a uma organização.
Ataques ruidosos e dificuldade em realizar pentests furtivos
Scanners são notavelmente ruidosos porque geram muito tráfego em um período muito curto ao tentar descobrir vulnerabilidades. Por exemplo, um scanner de vulnerabilidade automatizado pode disparar milhares de solicitações em um minuto, pelo menos uma para cada assinatura de ataque que possa ter em seu banco de dados de vulnerabilidades, de forma contínua, levando a uma grande quantidade de tráfego indesejado e uso de largura de banda.
Esse comportamento é responsável por disparar alertas nas equipes de monitoramento e, às vezes, até causar uma situação de negação de serviço, tornando as ferramentas de "teste de penetração automatizado" inadequadas para testes de segurança onde a discrição é necessária.
Ciberataques da vida real acontecem de forma diferente, além do que a automação pode oferecer
Intrusões cibernéticas do mundo real vão muito além da simples varredura automatizada de vulnerabilidades. É verdade que grupos APT patrocinados por estados e equipes vermelhas profissionais que realizam simulações de adversários possuem muitas ferramentas personalizadas e técnicas classificadas, mas na vida real relatórios de resposta a incidentes, raramente se veem menções ao uso de scanners automatizados na maioria dos processos da cadeia de ataque cibernético (cyber kill chain).
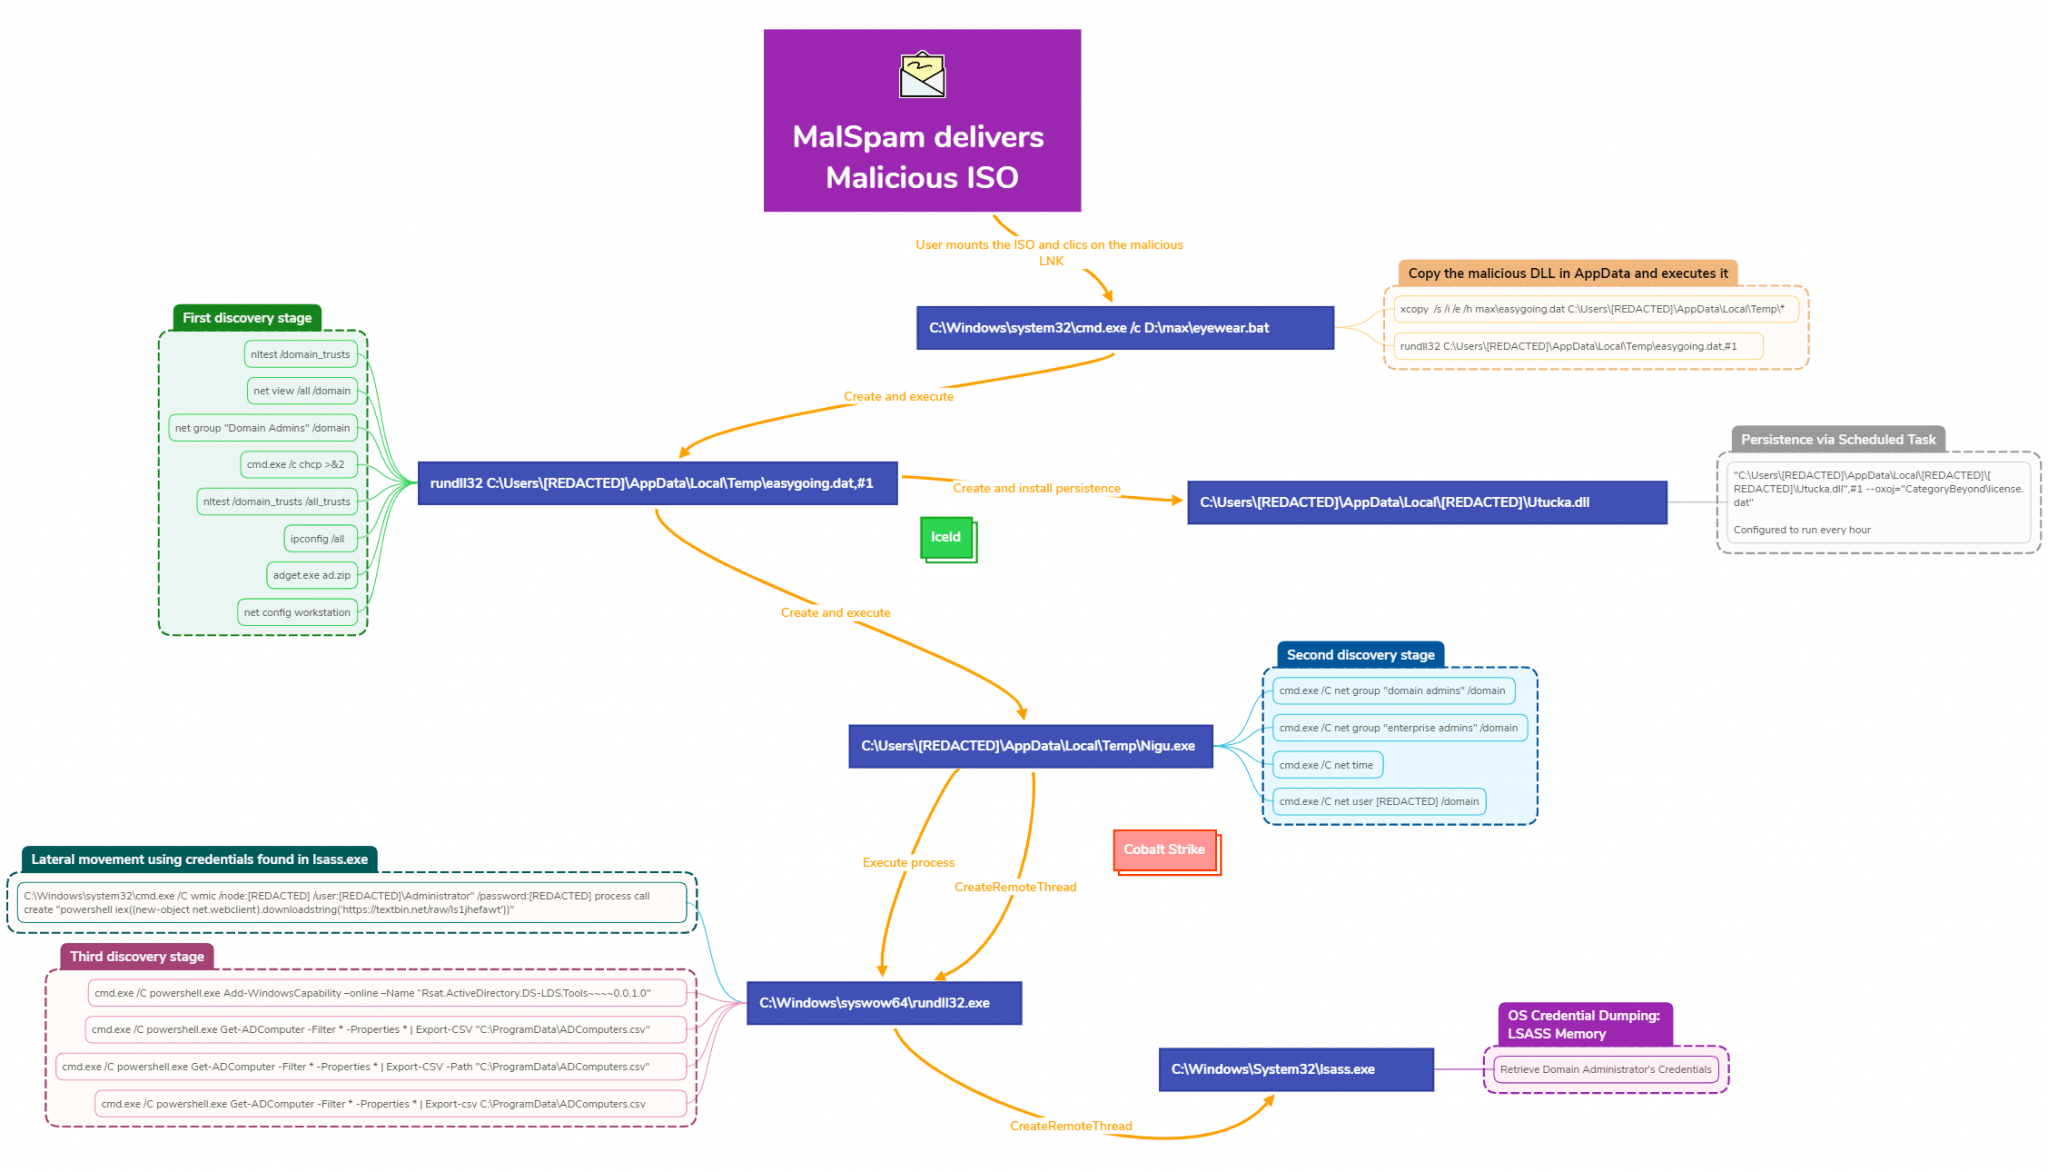
Como exemplo de um relatório recente do DFIR Report datado de 3 de abril de 2023, pode-se observar que até mesmo o vetor de acesso inicial é complexo o suficiente para tornar difícil sua replicação puramente por automação de uma forma que seja furtiva o suficiente para não ser detectada:
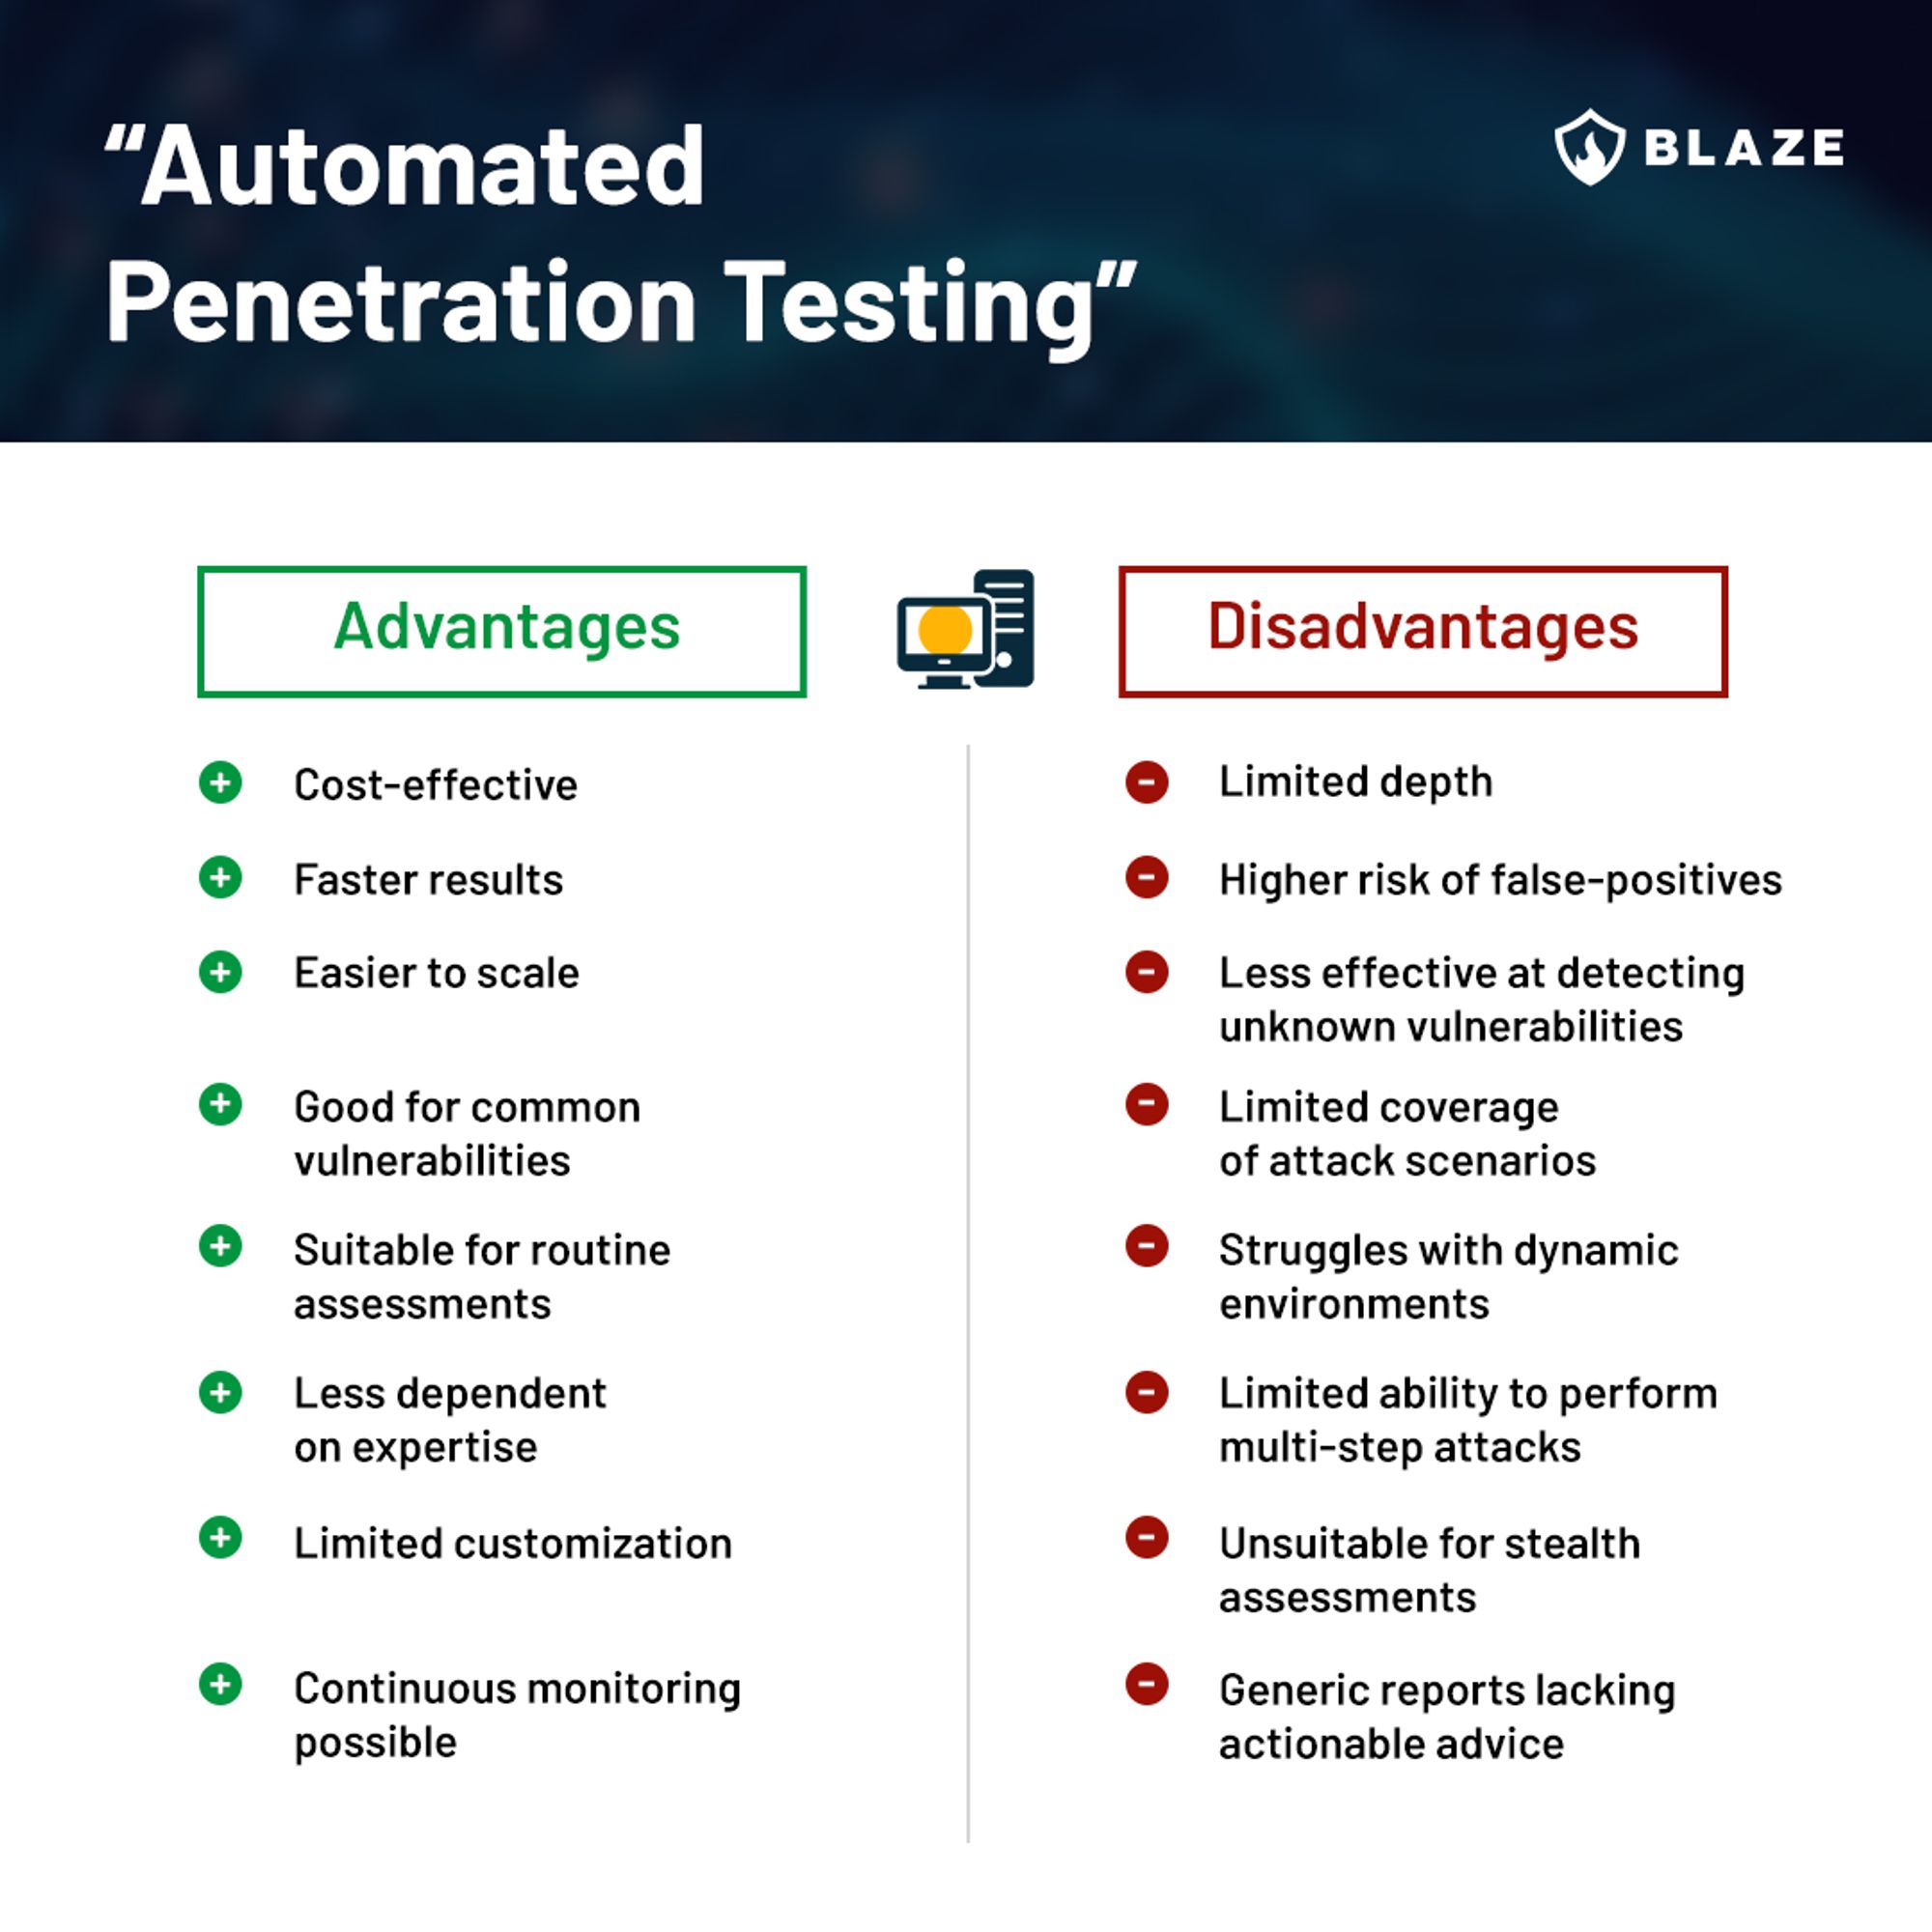
Abaixo está um infográfico listando as vantagens e desvantagens do "teste de penetração automatizado":
O valor de hackers éticos humanos e testes de penetração manuais
Embora as ferramentas de "teste de penetração automatizado" e de varredura de vulnerabilidades ofereçam benefícios tangíveis, elas ainda estão longe de serem adequadas para substituir a experiência e a adaptabilidade de hackers éticos humanos. Aqui estão algumas razões fundamentais pelas quais a experiência humana é essencial em avaliações de cibersegurança:
Pensamento crítico e criatividade
Testadores de penetração experientes possuem a capacidade de pensar de forma crítica e criativa, permitindo-lhes identificar vulnerabilidades que ferramentas automatizadas podem deixar passar. Ao considerar o contexto único de cada sistema e aplicação, eles podem descobrir vetores de ataque inéditos e ameaças personalizadas que uma ferramenta pode não estar programada para detectar.
Adaptabilidade e aprendizado com a experiência
À medida que as ameaças à cibersegurança evoluem, os métodos usados para combatê-las também precisam evoluir. Hackers éticos humanos podem aprender com suas experiências, adaptar suas técnicas e aplicar seu conhecimento a ameaças novas e emergentes. Ferramentas automatizadas de teste de intrusão, por outro lado, são limitadas por suas regras pré-programadas e bancos de dados de vulnerabilidades.
Compreendendo o contexto e a lógica de negócios
Pentesters experientes conseguem compreender a lógica de negócios e o contexto dos sistemas e aplicações de uma organização, permitindo-lhes identificar vulnerabilidades que ferramentas automatizadas podem ignorar. Ao considerar como uma organização opera, eles podem focar em fraquezas que podem ter implicações sérias para a continuidade dos negócios e a proteção de dados.
Capacidade de executar ataques direcionados e personalizados
Em alguns casos, as organizações podem precisar de ataques direcionados e personalizados para avaliar aspectos específicos de sua postura de segurança. Hackers humanos podem personalizar sua abordagem para atender a essas necessidades exclusivas, enquanto ferramentas de "pentest automatizado" podem ter dificuldade em adaptar suas varreduras predefinidas para cada situação.
A abordagem ideal: combinar automação com experiência humana
Para garantir uma estratégia de cibersegurança robusta e abrangente, as organizações devem considerar a combinação de testes de intrusão automatizados com o hacking ético humano.
Usando ferramentas automatizadas para varredura inicial de vulnerabilidades
Ferramentas de segurança automatizadas podem e devem ser empregadas para uma avaliação inicial de vulnerabilidades, identificando rapidamente fraquezas conhecidas em uma ampla gama de sistemas. Essa varredura inicial pode ajudar as organizações a priorizar seus esforços de segurança e alocar recursos de forma eficiente.
Em nossos projetos de teste de intrusão, a automação desempenha um papel importante. Do total de nossos projetos, é seguro afirmar que ferramentas automatizadas são quase sempre utilizadas, e cerca de 20% a 25% do trabalho depende delas para encontrar configurações incorretas de segurança comuns e vulnerabilidades conhecidas, pois os scanners são excelentes nisso e capazes de realizar tais tarefas em escala. O resultado dessas ferramentas é inestimável como guia para continuar a avaliação, pois frequentemente trazem boas pistas e pontos a serem investigados.
Pentesters humanos realizando testes manuais e verificando resultados
Após a varredura automatizada, um testador de segurança pode realizar testes manuais para validar os resultados, explorar possíveis falsos positivos e negativos, e descobrir vulnerabilidades e caminhos de ataque que as ferramentas automatizadas ignoram. Ao fazer isso, eles podem fornecer uma avaliação mais completa e precisa da postura de segurança de uma organização e dos riscos cibernéticos aos quais ela está sujeita.
Atualizando e refinando continuamente ferramentas automatizadas com base em descobertas humanas
À medida que hackers éticos descobrem novas vulnerabilidades e vetores de ataque, suas descobertas podem ser usadas para atualizar e refinar ferramentas automatizadas de teste de intrusão. Essa abordagem iterativa pode ajudar as organizações a se manterem à frente de ameaças emergentes e garantir que suas ferramentas automatizadas permaneçam eficazes e relevantes.
Conclusão
Embora o "teste de intrusão automatizado" e os scanners de vulnerabilidade ofereçam vantagens em termos de velocidade, escalabilidade e custo-benefício, eles são atualmente inadequados para substituir a experiência e a adaptabilidade de hackers éticos humanos que realizam testes de intrusão manuais.
Ao compreender as limitações do software de teste de intrusão automatizado e reconhecer o valor da experiência humana, as organizações podem desenvolver uma estratégia de segurança abrangente que aproveita o melhor dos dois mundos em seus testes de intrusão.
Combinar a varredura automatizada de vulnerabilidades com testes manuais e refinamento contínuo garante uma defesa robusta contra ameaças de cibersegurança em constante evolução.
Perguntas frequentes
Como decido se devo escolher o teste de intrusão automatizado ou manual para minha empresa?
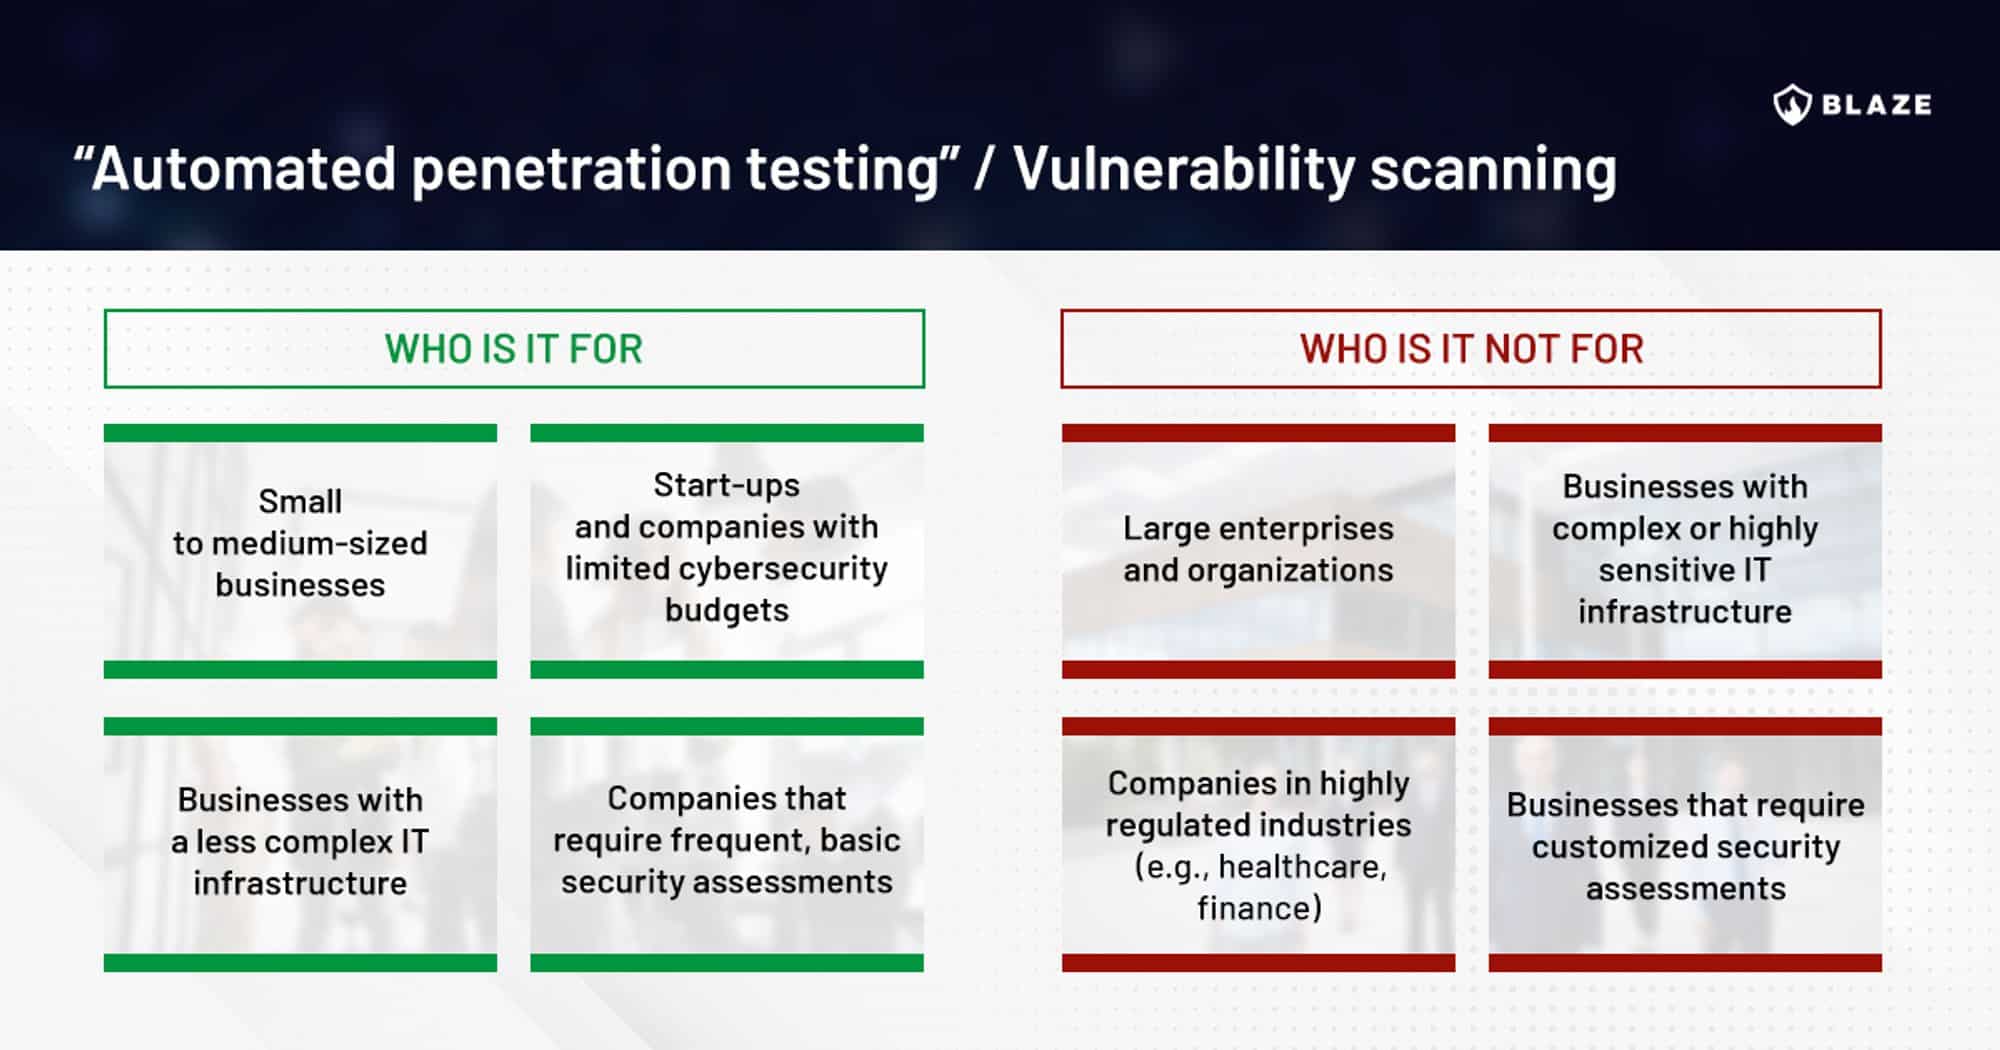
Considere fatores como o tamanho da empresa, a complexidade da infraestrutura de TI, as regulamentações do setor e os requisitos de segurança. O teste automatizado é adequado para pequenas e médias empresas com infraestrutura mais simples, enquanto o teste manual é ideal para grandes empresas ou negócios com necessidades de segurança mais complexas.
É possível utilizar testes de penetração automatizados e manuais em conjunto para uma abordagem de segurança abrangente?
Sim, utilizar ambos os tipos de teste pode proporcionar uma avaliação de segurança completa. O teste automatizado identifica rapidamente vulnerabilidades comuns, enquanto o teste manual consegue investigar mais a fundo problemas complexos ou ocultos. Essa combinação maximiza a eficácia da sua estratégia de segurança.




