As organizações sem fins lucrativos não deveriam ter que escolher entre gerar impacto e se defender contra ameaças cibernéticas. No entanto, para muitas delas, orçamentos limitados e equipes de TI reduzidas dificultam o investimento em medidas de segurança maduras – mesmo quando sua infraestrutura digital é essencial para a prestação de serviços.
É por isso que a Blaze Information Security está lançando a A Hack to Give Back 2026, doando US$ 30.000 em serviços de teste de intrusão (pentest). Selecionaremos três organizações sem fins lucrativos para receber um projeto de teste de intrusão gratuito, projetado para ajudar a identificar vulnerabilidades e proteger melhor os sistemas dos quais dependem para servir suas comunidades. Com os ataques cibernéticos, é essencial prevenir em vez de remediar, já que as consequências potenciais para as organizações podem ser graves.
Por que a cibersegurança é importante para organizações sem fins lucrativos?
A cibersegurança em organizações sem fins lucrativos é a proteção da sua missão. Muitas dessas organizações dependem de sistemas voltados ao público, e-mail, serviços em nuvem e plataformas de doadores como parte de seu trabalho diário. Ao mesmo tempo, muitas enfrentam desafios únicos, como equipes pequenas e orçamentos limitados, o que pode deixar lacunas que invasores podem explorar.
Para muitas instituições de caridade, proteger dados sensíveis (incluindo informações de doadores, bancos de dados de doadores, dados de voluntários e beneficiários, e, por vezes, registros ou informações financeiras) pode ser difícil. Uma violação de segurança ou vazamento de dados pode levar a acessos não autorizados, perdas financeiras, danos à reputação e perda da confiança dos doadores, o que pode interromper as operações justamente quando os serviços são mais necessários.
Dependendo do seu trabalho e de onde seus stakeholders estão localizados, você também pode ter obrigações sob regulamentações de proteção de dados e diversas normas. Por exemplo, certas organizações sem fins lucrativos que processam informações de saúde ou financeiras podem precisar considerar estruturas como a HIPAA ou o GDPR.
É aqui que o teste de intrusão (também chamado de pentest) ajuda. Ele envolve ataques simulados que espelham ataques do mundo real e cenários de ataque reais, visando descobrir vulnerabilidades nos sistemas de uma organização antes que agentes mal-intencionados o façam. Em um ambiente controlado e seguro, os testadores tentam formas realistas de obter acesso não autorizado a ativos críticos – muitas vezes encadeando problemas como configurações incorretas, software desatualizado, erros humanos e até engenharia social (incluindo ataques e e-mails de phishing).
O que esperar de um teste de intrusão
Uma avaliação de segurança bem executada também produz um relatório detalhado onde as vulnerabilidades identificadas são claramente explicadas, com seu impacto e correções. Na prática, o teste de intrusão demonstra aos stakeholders que a organização está adotando medidas de segurança proativas e pode apoiar esforços de conformidade ao identificar e tratar lacunas de segurança relacionadas à proteção e segurança de dados.
Os testes de intrusão podem ser executados em diferentes estilos dependendo do acesso e dos objetivos, incluindo testes black box, grey box ou white box, nos quais mais contexto e, por vezes, o código-fonte ou "acesso total" a componentes específicos são fornecidos aos testadores.
Testadores de intrusão profissionais podem possuir credenciais como Certified Ethical Hacker ou Offensive Security Certified Professional, mas o que mais importa é estabelecer uma parceria com um profissional qualificado que consiga adaptar o escopo ao seu tamanho, às suas limitações e aos seus riscos.
Quem pode se inscrever
O A Hack to Give Back 2026 está aberto a organizações sem fins lucrativos, instituições de caridade e ONGs registradas em todo o mundo.
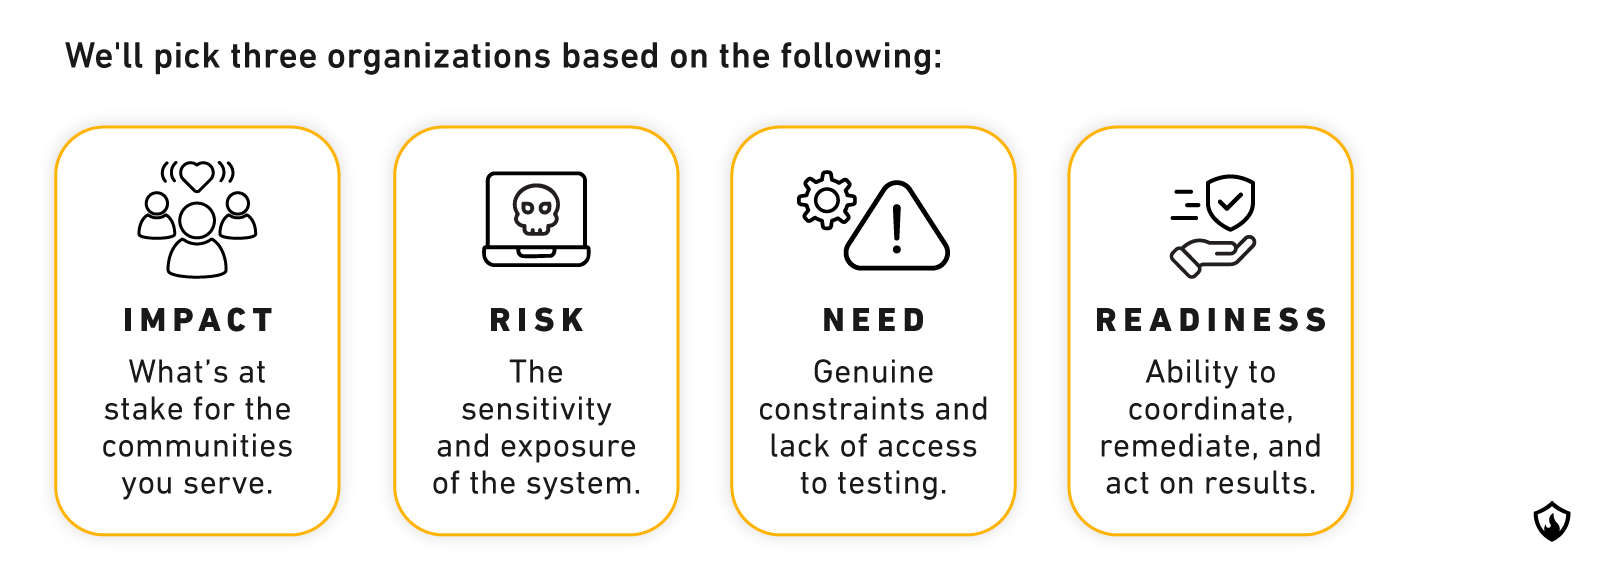
Para manter a seleção justa (e garantir que o trabalho seja útil), consideramos apenas organizações que atendam a alguns critérios básicos. Em termos simples, buscamos organizações sem fins lucrativos que realizem um trabalho claro de benefício comunitário, lidem com riscos significativos e que teriam dificuldade em financiar uma avaliação comercial, mas que ainda assim consigam participar do escopo e do acompanhamento.
As inscrições devem atender a todos os requisitos abaixo:
- Organização sem fins lucrativos / instituição de caridade / ONG registrada (documentação necessária)
- Benefício comunitário claro (serviços diretos, comunidades, educação, saúde, apoio humanitário, etc.)
- Necessidades de segurança + sensibilidade: você lida com dados pessoais, informações sensíveis, informações de beneficiários ou opera um serviço de alta confiança onde uma violação de segurança pode causar danos graves
- Restrição de recursos: sua organização não tem condições de financiar um teste de intrusão comercial em 2026
- Prontidão: você pode fornecer um ponto de contato técnico e dedicar tempo para o escopo, coordenação e planejamento de remediação
Se você não tem certeza se está "pronto", uma regra prática simples é esta: você não precisa de um programa de segurança perfeito, mas precisa de alguém na sua equipe que possa responder a perguntas técnicas, fornecer acesso com segurança e agir conforme um plano de remediação.
O que está incluído
Cada organização selecionada recebe um teste de intrusão profissional, e você pode escolher uma das seguintes opções:
- Teste de intrusão em Web / API
- Teste de intrusão em dispositivos móveis (iOS e/ou Android)
- Pentest externo (sistemas expostos à internet)
É importante ressaltar que as organizações sem fins lucrativos só podem escolher uma opção, já que dividir o tempo entre vários alvos geralmente reduz o valor do serviço. Durante o escopo, ajudaremos você a escolher a superfície que melhor protege seus ativos críticos e reduz o maior nível de risco.
Seu projeto inclui uma chamada estruturada de definição de escopo e regras de engajamento, seguida por um pentest (automatizado + manual) usando a mesma metodologia que aplicamos aos nossos clientes pagantes. Você receberá um relatório detalhado com as descobertas, severidade, impacto, passos para reprodução e correções recomendadas, além de um breve período de perguntas e respostas para que sua equipe possa esclarecer os resultados e os próximos passos. Se precisar para fins de governança ou para doadores, você também pode solicitar uma carta de atestação confirmando que a avaliação foi realizada.
Como essa é uma pergunta frequente: sim, isso pode auxiliar no trabalho de conformidade. O teste de intrusão ajuda a garantir a conformidade com os padrões de proteção de dados ao identificar e tratar lacunas de segurança, e realizá-lo regularmente pode ajudar organizações sem fins lucrativos a evitar possíveis violações ao cumprir obrigações regulatórias.
Regras e limites
De acordo com os limites do nosso escopo, a ONG escolhida pode selecionar apenas uma superfície: web/API, mobile ou externa, e um ambiente, que geralmente é o de produção ou de homologação (staging), dependendo do risco e do acesso.
A oferta é um engajamento com tempo limitado de cerca de 30 horas de avaliação. A organização não pode escolher "todas as opções acima", o que significa que não dividiremos o tempo entre vários aplicativos, várias APIs e infraestrutura.
O que não está incluído
Queremos esclarecer que nossa avaliação não inclui monitoramento 24/7, contratos de resposta a incidentes ou gestão de segurança contínua. Retestes e validação estendida de correções também não estão incluídos.
Esta oferta também exclui grandes ambientes multissistema, plataformas complexas multilocatário (multi-tenant), engajamentos amplos no estilo red-team ou qualquer atividade que exija a interrupção de serviços ou que introduza risco operacional material.
Requisitos operacionais
A organização selecionada deve cumprir alguns requisitos operacionais, incluindo permissão para testar os sistemas escolhidos e autorização por escrito. A organização também precisa oferecer suporte logístico básico, como um contato técnico, uma janela de testes e o provisionamento de acesso, quando aplicável.
Além disso, devem concordar em aderir aos nossos acordos de confidencialidade e de prestação de serviços sem quaisquer modificações.
Da nossa parte, caso identifiquemos um problema crítico, notificaremos você prontamente e trabalharemos em conjunto para uma divulgação segura e para definir os próximos passos.
Como funciona a seleção
Cronograma
Você pode inscrever-se aqui até o final de março de 2026. A seleção ocorrerá até o final de abril de 2026 ou de forma contínua até que três organizações sejam escolhidas.
Quanto à entrega, os compromissos estão agendados para o segundo trimestre de 2026, com base na disponibilidade mútua.




