Offensive Security für reale Risiken.
Von Experten durchgeführte Penetrationstests, Red Teaming, Produktsicherheit und vCISO-Beratung. Decken Sie ausnutzbare Risiken auf, beschleunigen Sie die Behebung und erfüllen Sie Kunden- und Compliance-Anforderungen.


Trusted by 400+ fast-growing tech teams.
Von schnell wachsenden Start-ups bis zu globalen Unternehmen.
Weltweit vertrauen uns mehr als 400 Unternehmen.








Security-Expertise für jede Wachstumsphase
Vom ersten Penetrationstest bis zum laufenden Sicherheitsprogramm vereint Blaze Offensive Security, Produktsicherheit, Security Engineering und strategische Beratung – passend zu Ihren wachsenden Anforderungen.

Penetrationstests
Manuelle Tests von Webanwendungen, APIs, mobilen Apps, Cloud-Umgebungen und Netzwerken, die Geschäftslogikfehler finden, die Scanner übersehen.

Red Teaming & Angriffssimulation
Zielgerichtete Angriffe, die Erkennung und Reaktion messen.
Produktsicherheitsanalyse
Bedrohungsmodellbasierte Prüfung von Architektur, Code und Softwareentwicklungszyklus.
Microsoft 365-Sicherheitsbewertung
Prüfung Ihres Entra-ID- und Microsoft-365-Tenants aus Angreiferperspektive.

vCISO & Beratung
Erfahrene Security-Führung für Fragebögen, Richtlinien und Compliance-Bereitschaft.
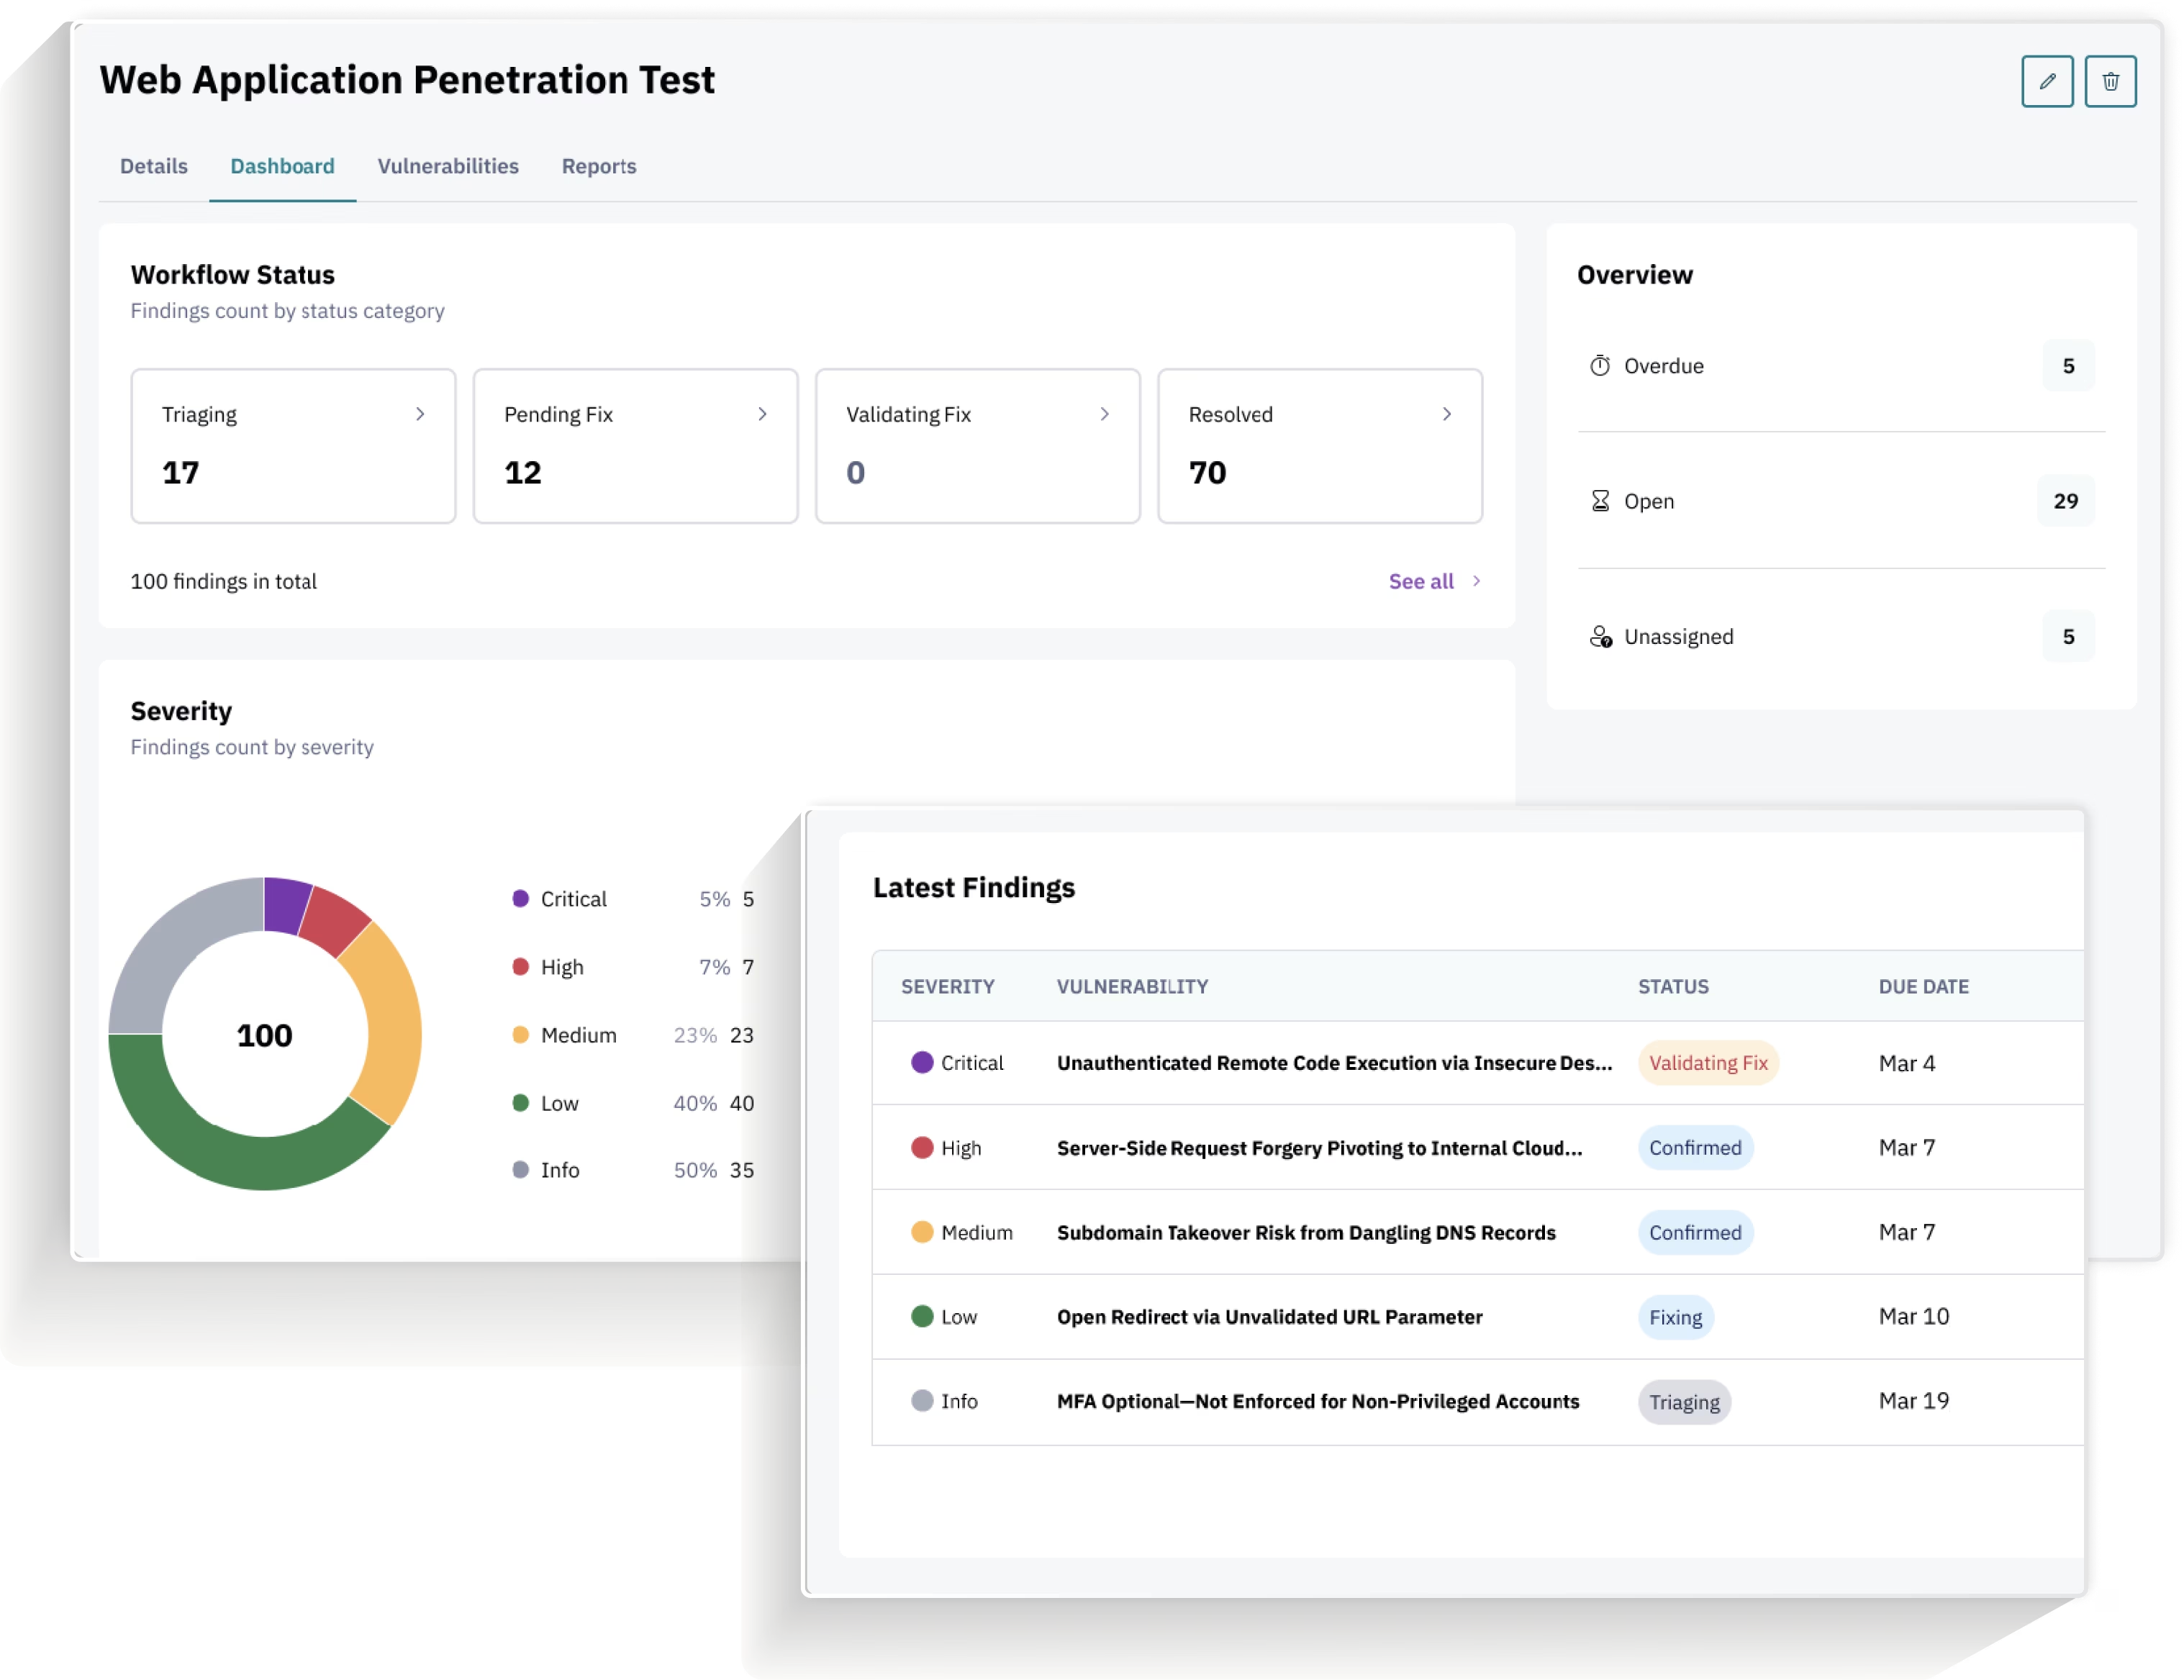
Blaze Portal (PTaaS)
Kontinuierliche Penetrationstests auf Abruf in einer Plattform, mit Ergebnissen in Echtzeit.
Security ist ein Prozess, kein PDF
Arbeiten Sie direkt mit den Testern, sehen Sie validierte Ergebnisse in Echtzeit und verfolgen Sie Behebung und Nachtests an einem Ort.
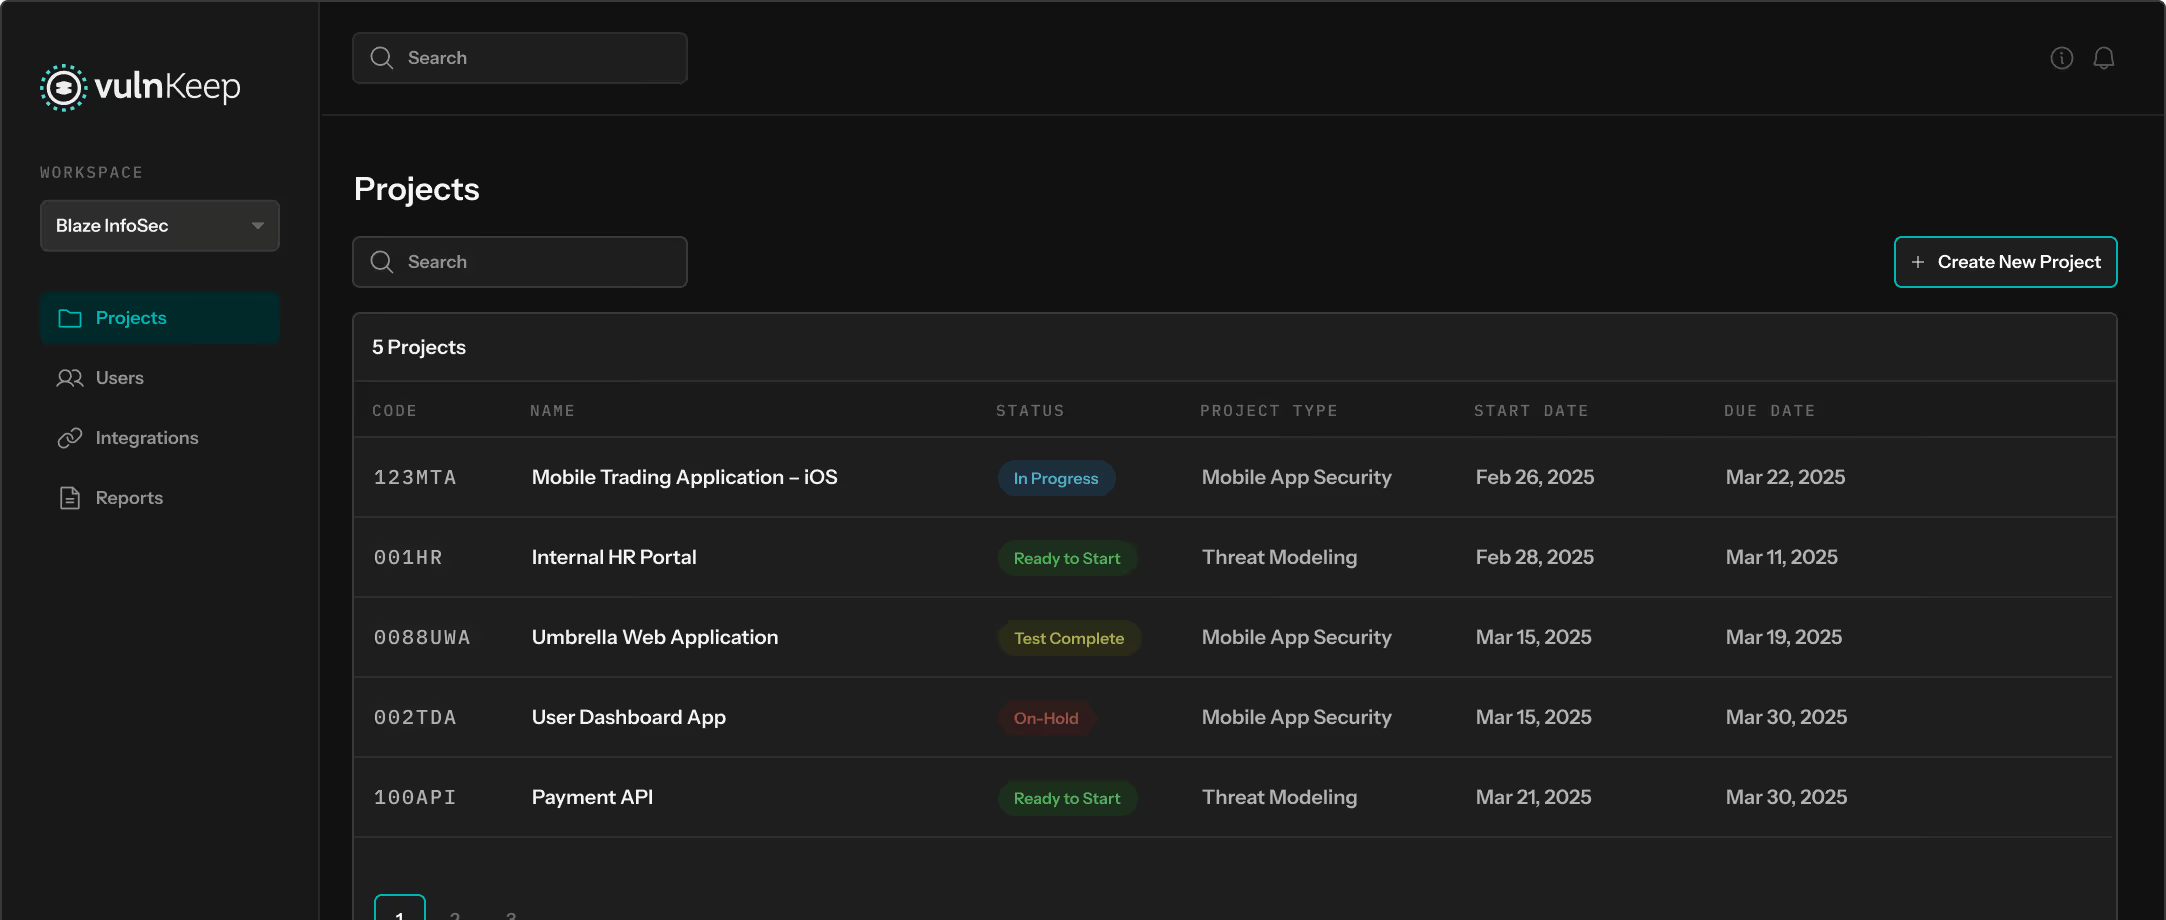

Direkter Austausch mit den Testern
Erhalten Sie praktische Antworten von den Security-Experten, die Ihre Systeme testen.
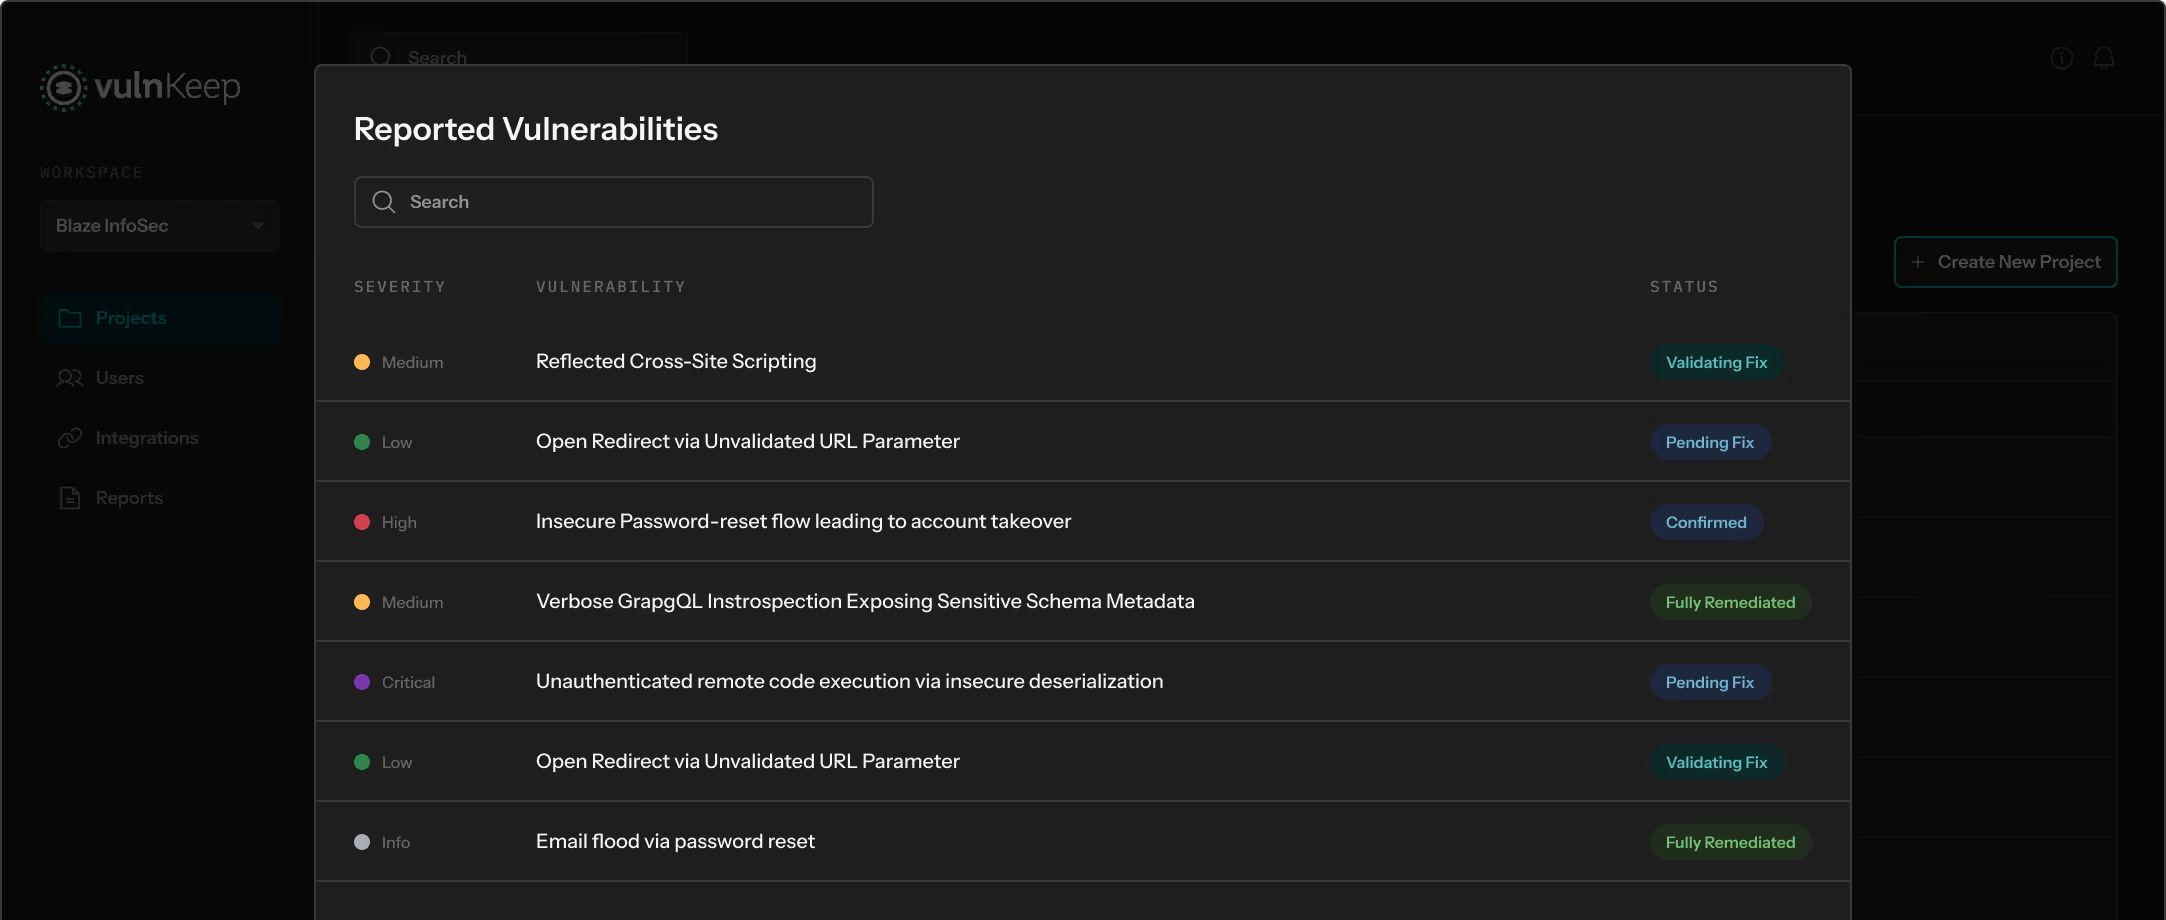

Ergebnisse sofort sehen
Validierte Findings erscheinen während des Tests im Blaze Portal.
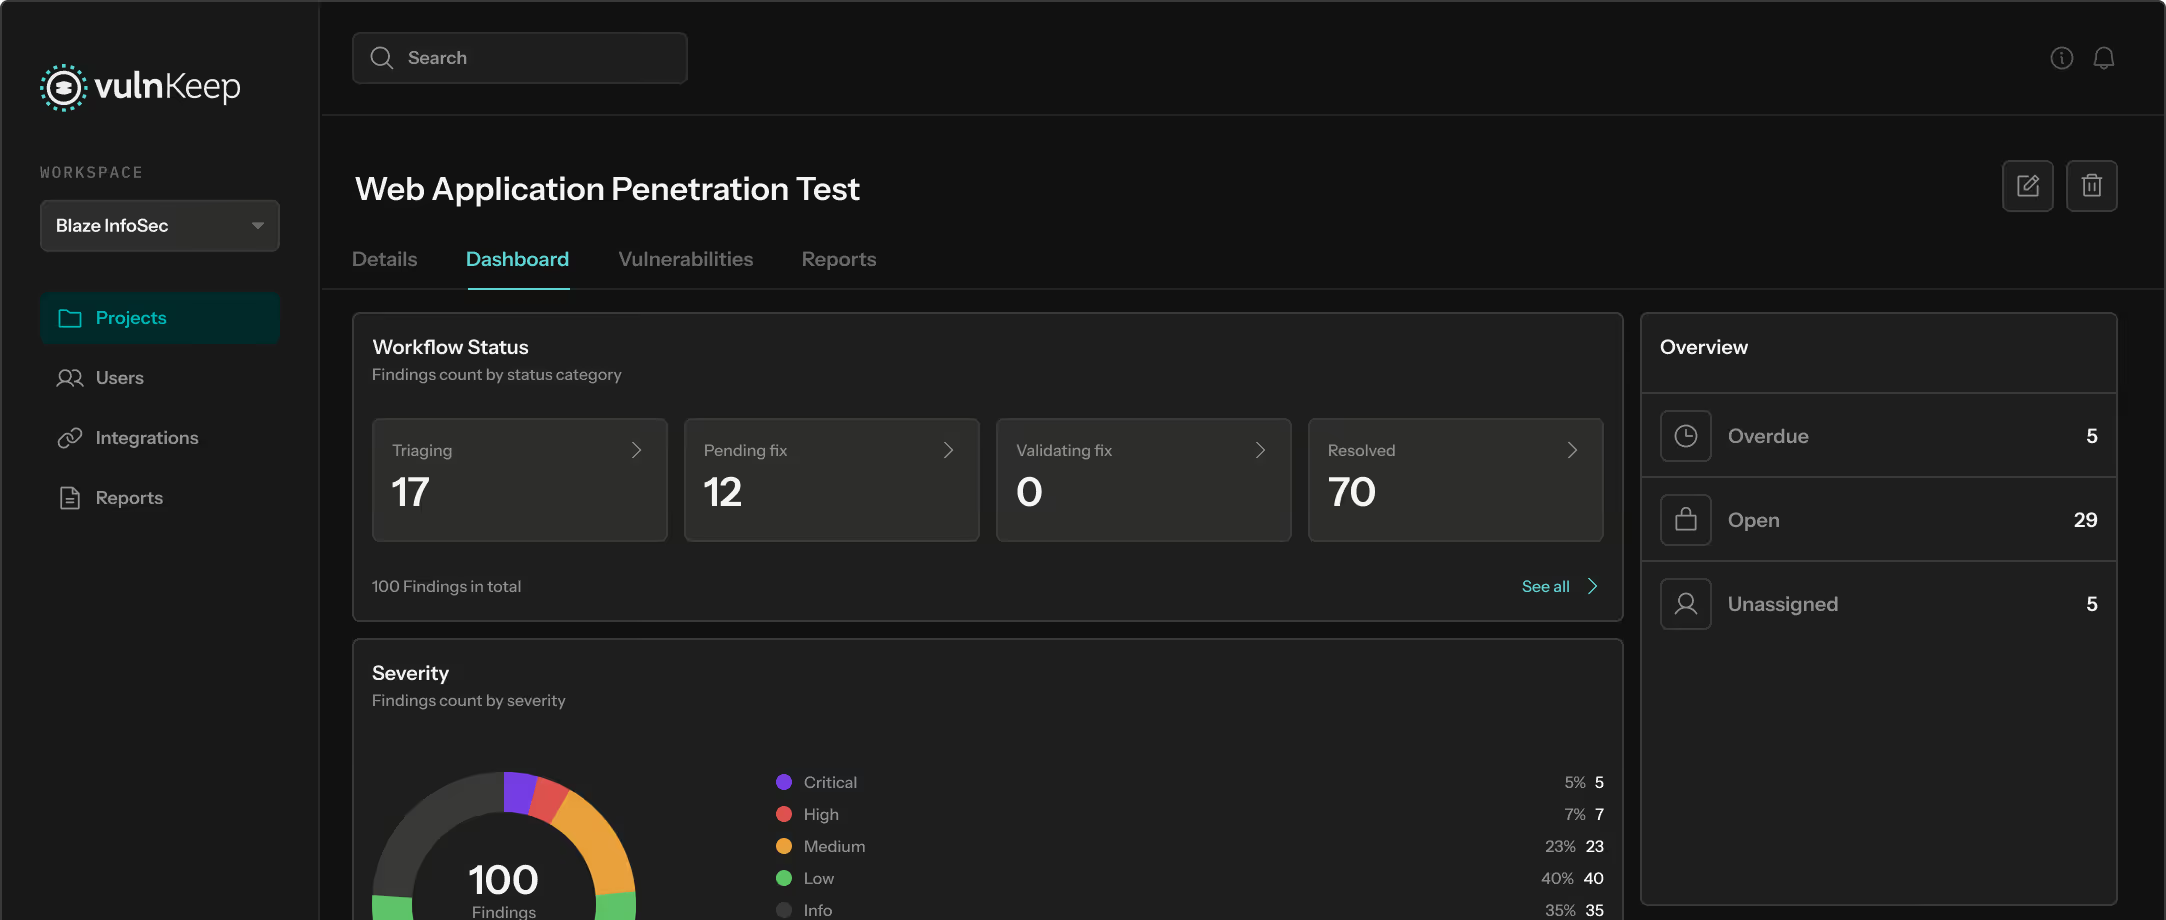

Behebungen verifizieren
Verfolgen Sie Remediation und Nachtests, ohne Berichte oder E-Mail-Verläufe zusammensuchen zu müssen.

Penetrationstests für Compliance – und darüber hinaus
Erfüllen Sie Audit-, Kunden- und Beschaffungsanforderungen mit unabhängigen Penetrationstests und klaren, kontrollbezogenen Berichten – und reduzieren Sie Risiken über reine Checklisten hinaus.
Warum Security-Teams Blaze wählen
Erfahrene Experten, direkter Zugang und Berichte, die auf Remediation ausgerichtet sind.

Mit wem Sie arbeiten
Ein festes Team erfahrener Security-Experten, das Sie von der Planung bis zur Behebung direkt begleitet.
Tiefe der Analyse
Manuelle, geschäftslogikorientierte Penetrationstests, erweitert durch KI-gestützte Analyse und abgestimmt auf Architektur, Angriffsfläche und Risiko.
Direkter Zugang
Sprechen Sie während des gesamten Projekts direkt mit den Security-Experten, die die Tests durchführen.
Unterstützung bei der Behebung
Erhalten Sie klare Empfehlungen, technische Antworten und passende Optionen zur Verifizierung von Korrekturen.
Handlungsorientierte Berichte
Reproduzierte Findings, klare Nachweise, Geschäftskontext und kontrollbezogene Berichte.
Großartige Zusammenarbeit und wichtige Erkenntnisse. Blaze fand Schwachstellen, die bei früheren Penetrationstests übersehen worden waren.
KI erweitert die Abdeckung. Experten validieren jedes Finding.
Blaze-Researcher nutzen KI-gestützte Analysen, um mehr vom vereinbarten Scope abzudecken und repetitive Aufgaben zu reduzieren. Security-Experten steuern das Projekt, untersuchen komplexe Angriffspfade und reproduzieren jedes gemeldete Finding vor der Auslieferung.

Breitere Abdeckung
Prüfen Sie mehr Endpunkte, Rollen, Eingaben und mögliche Angriffspfade innerhalb des vereinbarten Scopes.

Tiefere Expertenanalyse
Unsere Experten konzentrieren sich auf Geschäftslogik, Angriffsketten, Autorisierungsfehler und produktspezifischen Missbrauch.

Von Experten validierte Findings
Jedes gemeldete Problem wird vor der Auslieferung von einem Blaze-Security-Researcher reproduziert, geprüft und im Kontext bewertet.
Ressourcen für Security-Verantwortliche
10 Fragen an Pentest-Anbieter
Die Wahl eines Pentest-Anbieters kann schwierig sein, da viele Dienstleister ihre Leistungen mit ähnlichen Begriffen beschreiben. Diese 10 Fragen helfen Ihnen dabei, Methodik, Fachwissen, Berichterstattung und Nachbetreuung effektiver zu vergleichen.
Pentest Anbieter in Deutschland und der DACH-Region
Dieser Artikel ist ein ehrliches Verzeichnis von Pentest Anbieter, das auf acht Jahren Erfahrung und Kundenfeedback von verschiedenen Anbietern basiert.
ISO 27001 Penetrationstests – Der umfassende Ratgeber
Erfahren Sie alles Wesentliche über ISO 27001 Penetrationstests, indem Sie unseren Leitfaden über Pentesting für diesen Konformitätsrahmen lesen.

Häufig gestellte Fragen
Bereit, das Wichtigste zu schützen?
Sagen Sie uns, was Sie absichern möchten. Ein Experte hilft Ihnen, den passenden Scope und die nächsten Schritte festzulegen.