Eine Microsoft 365-Sicherheitsbewertung, die Schwachstellen aufdeckt, die dem Secure Score entgehen
Blaze analysiert Ihren Microsoft 365- und Entra ID-Tenant aus der Sicht eines Angreifers und identifiziert Lücken in den Bereichen Identität, E-Mail, OAuth und Konfiguration, die tatsächliche Angriffswege für eine Übernahme eröffnen.
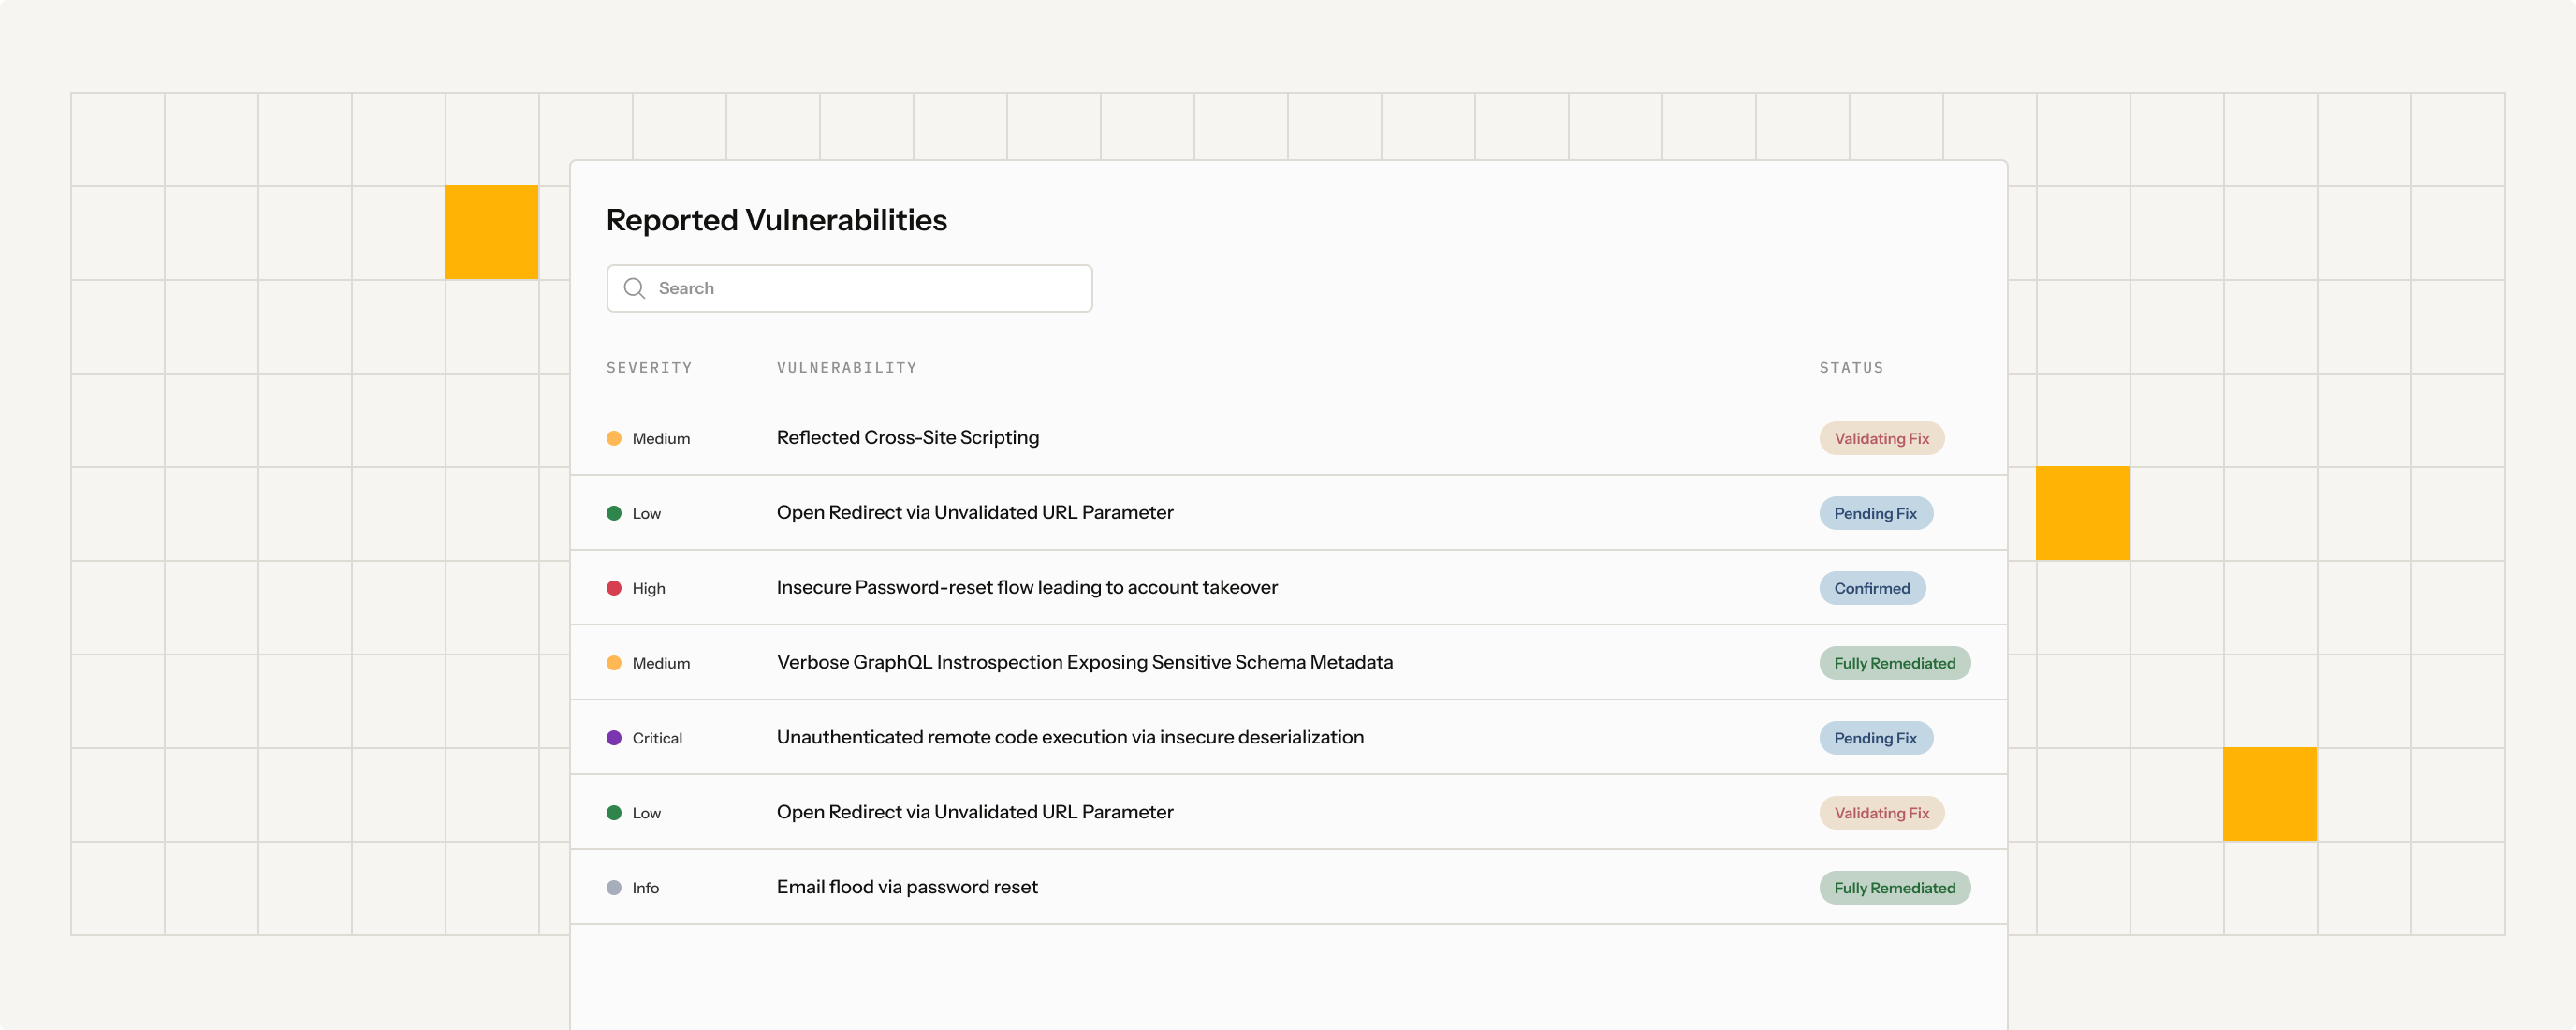
Umfassende Bewertungsabdeckung
Validierte Befunde
Abgestimmter Zeitrahmen
Handlungsempfehlungen
Die meisten M365-„Audits“ spiegeln lediglich Ihren Secure Score wider. Blaze führt eine offensive Sicherheitsbewertung Ihrer Entra ID und Ihres Tenants durch: Wir identifizieren Schwachstellen bei Identitäten, E-Mails und Konfigurationen, die Angreifer tatsächlich für eine Übernahme nutzen würden, und bilden den konkreten Pfad vom ersten Zugriff bis zur vollständigen Kompromittierung des Tenants ab.
CREST-zertifiziert | CIS Microsoft 365 Benchmark | Entra ID | Defender for Office 365








Der Secure Score zeigt Einstellungen. Wir zeigen Angriffswege.
Automatisierte Prüfungen zeigen Konfigurationslücken auf. Blaze untersucht, wie bedingter Zugriff (Conditional Access), App-Berechtigungen, Legacy-Authentifizierung und Freigaberichtlinien zusammenwirken und ausnutzbare Angriffswege schaffen.
Microsoft 365-Workloads
SharePoint & OneDrive
Microsoft Teams
Intune
Defender for Office 365
Entra ID & Identität
MFA & Authentifizierungsmethoden
Privilegierte Rollen
App-Registrierungen &
Was unsere Microsoft 365-Sicherheitsanalyse umfasst
Ausgerichtet am CIS Microsoft 365 Foundations Benchmark und geprüft aus der Perspektive eines Angreifers.

Identität & Entra ID
Bedingter Zugriff (Conditional Access), MFA-Abdeckung, Legacy-Authentifizierung, privilegierte Rollen und Gastzugriff.
App-Registrierungen & OAuth
Apps mit übermäßigen Berechtigungen, erteilte Berechtigungen (Consent Grants) und Missbrauchspfade über Dienstprinzipale.
E-Mail & Defender for Office 365
Phishing-Resilienz, Transportregeln, Missbrauch von Weiterleitungen und Anti-Spoofing (SPF/DKIM/DMARC).
Daten & Freigabe
Risiken bei der externen Freigabe in SharePoint, OneDrive und Teams sowie DLP-Lücken.
Geräte & bedingter Zugriff
Compliance-Richtlinien und Zugriffssteuerungen, die riskante Anmeldeversuche tatsächlich unterbinden.
Protokollierung & Überwachung
Überprüfung von Audit-Logs, Alarmierung und Secure-Score-Kontext zur Feststellung, ob Angriffe erkannt würden.
Was Sie erhalten
Bericht auf Basis von Benchmarks
Ein Bericht mit priorisierten Ergebnissen, basierend auf dem CIS Microsoft 365 Benchmark.
Reale Angriffswege
Nachgewiesene Übernahmepfade mit eindeutigen Belegen.
Konkrete Maßnahmen zur Behebung
Klare, schrittweise Lösungen, die Ihr IT-Team umsetzen kann, ohne den laufenden Betrieb der Nutzer zu stören.
Validierung der Fehlerbehebung
Überprüfen Sie erneut die vereinbarten Korrekturmaßnahmen und dokumentieren Sie den gehärteten Zustand nach erfolgter Validierung.
Die Identitätsinfrastruktur ist Ihre größte Angriffsfläche.
Microsoft 365 steuert oft Identitäten, E-Mails, Dateien und den Zugriff auf andere Systeme. Eine offensive Sicherheitsüberprüfung testet die Wirksamkeit dieser Kontrollmechanismen und liefert wertvolle Nachweise für Audits.
Wie Angreifer Schwachstellen in Microsoft 365 verknüpfen
1. Eindringen
Phishing, Password-Spraying oder das Umgehen veralteter Authentifizierungsverfahren (Legacy Auth) nutzen eine schwache oder fehlende MFA aus.
2. Rechte ausweiten
Ausnutzung einer App mit übermäßigen Berechtigungen oder einer falsch konfigurierten privilegierten Rolle.

Unterstützung bei der Compliance
Unsere Pentests erfüllen die technischen Anforderungen wichtiger Compliance-Frameworks:
3. Dauerhaften Zugriff sichern
Einrichten von Berechtigungszustimmungen (Consent Grants), Weiterleitungsregeln oder Registrierung schädlicher Apps.
4. Zugriff auf Daten erlangen
Zugriff auf Postfächer, SharePoint, Teams und verbundene Anwendungen, noch bevor es bemerkt wird.
NIST Cybersecurity Framework
Anwendung der Methodik „Identify, Protect, Detect, Respond, Recover“ (Identifizieren, Schützen, Erkennen, Reagieren, Wiederherstellen) auf Cloud-Konfigurationen.
ISO 27001-Kontrollen
Zuordnung relevanter Kontrollen aus Anhang A zu den Ergebnissen der Microsoft 365- und Entra ID-Überprüfung als Nachweis für Audits und Behebungsmaßnahmen.
Häufig gestellte Fragen

Bereit, Angriffswege in Ihrem Microsoft-365-Tenant aufzudecken?
Erhalten Sie eine auf Ihre Microsoft-365- und Entra-ID-Umgebung zugeschnittene Überprüfung – inklusive priorisierter Ergebnisse und eines praxisorientierten Härtungsplans.
