Segurança ofensiva voltada a riscos reais.
Pentests, red teaming, segurança de produto e assessoria vCISO conduzidos por especialistas. Identifique riscos exploráveis, acelere a correção e atenda a requisitos de clientes e conformidade.


Trusted by 400+ fast-growing tech teams.
De startups em rápido crescimento a empresas globais.
Mais de 400 organizações em todo o mundo confiam na Blaze.








Especialistas em segurança para cada etapa do crescimento
Do primeiro pentest a um programa contínuo de segurança, a Blaze reúne segurança ofensiva, segurança de produto, engenharia de segurança e consultoria estratégica conforme suas necessidades evoluem.

Teste de intrusão
Testes manuais de aplicações web, APIs, aplicativos móveis, nuvem e redes que encontram falhas de lógica de negócio ignoradas por scanners.

Red Team & simulação de adversários
Ataques orientados por objetivos que medem detecção e resposta.
Avaliação de segurança de produto
Análise baseada em modelagem de ameaças da arquitetura, do código e do ciclo de desenvolvimento.
Avaliação de Segurança do Microsoft 365
Análise do seu ambiente Entra ID e Microsoft 365 sob a perspectiva de um atacante.

vCISO & consultoria
Liderança especializada em segurança para questionários, políticas e preparação para conformidade.
Portal Blaze (PTaaS)
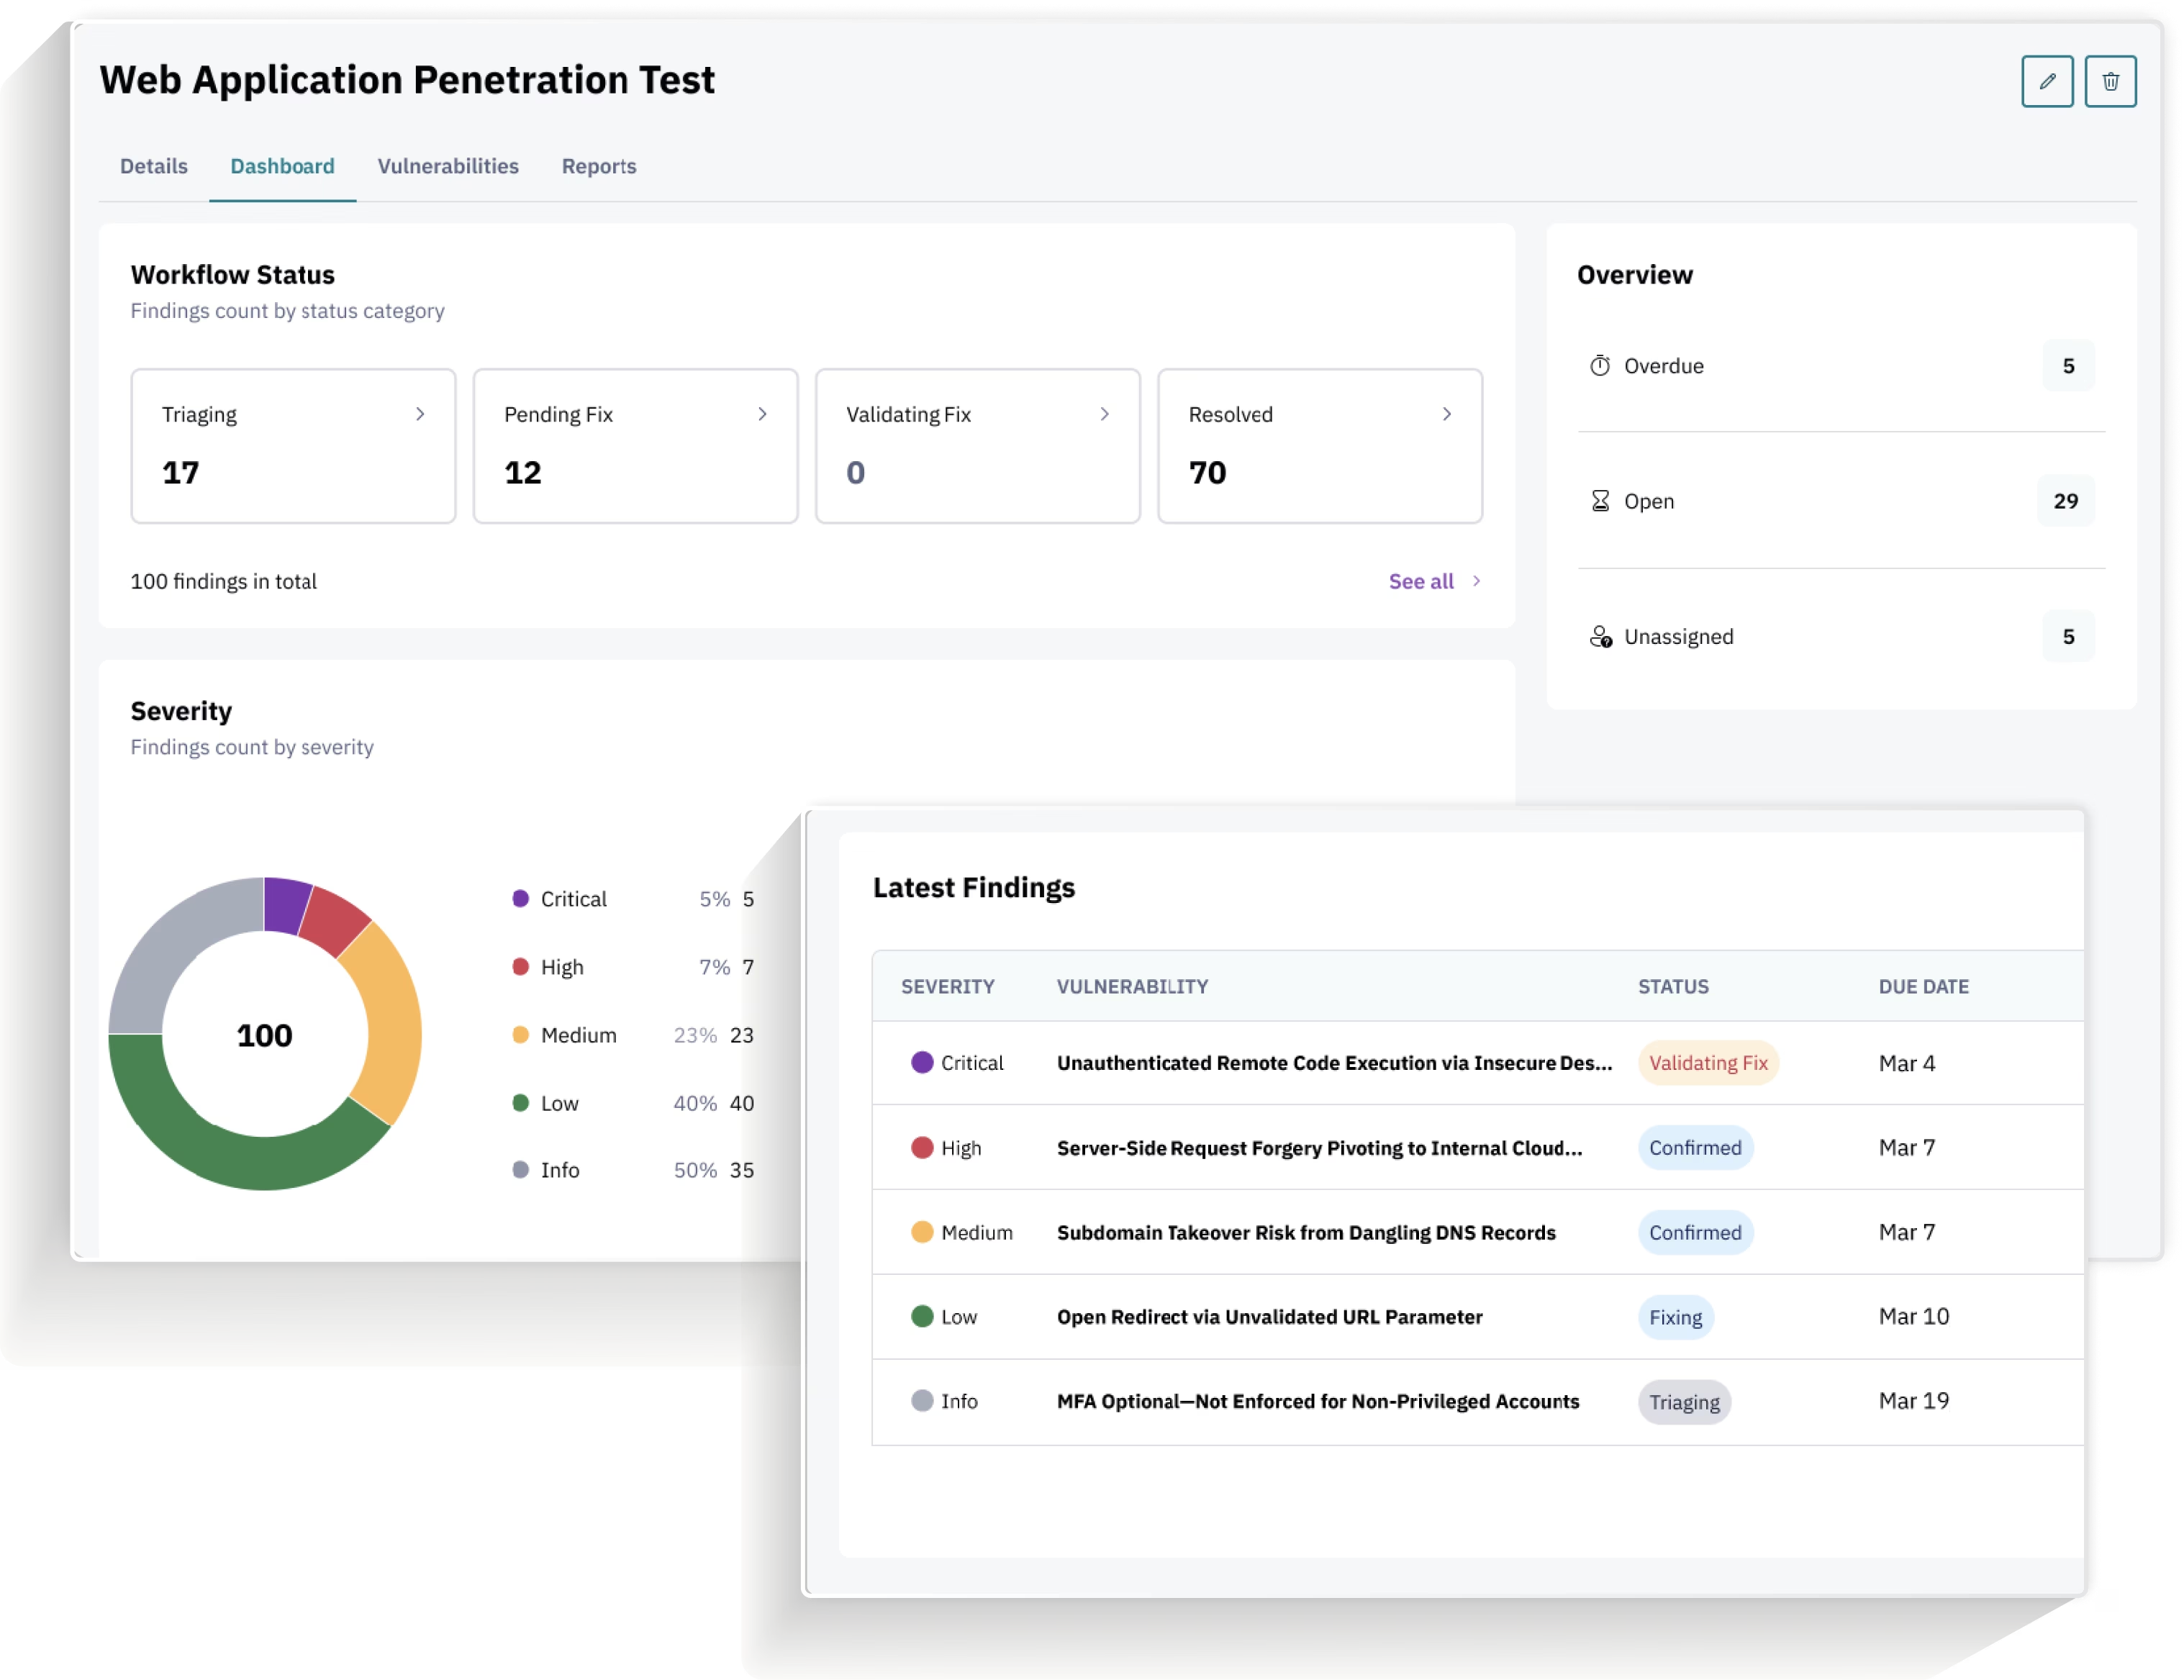
Pentests contínuos e sob demanda em uma única plataforma, com descobertas em tempo real.
Segurança é um processo, não um PDF
Trabalhe diretamente com os especialistas, veja descobertas validadas em tempo real e acompanhe a correção e a validação em um só lugar.

Fale diretamente com os especialistas
Obtenha respostas práticas dos especialistas que estão testando seus sistemas.
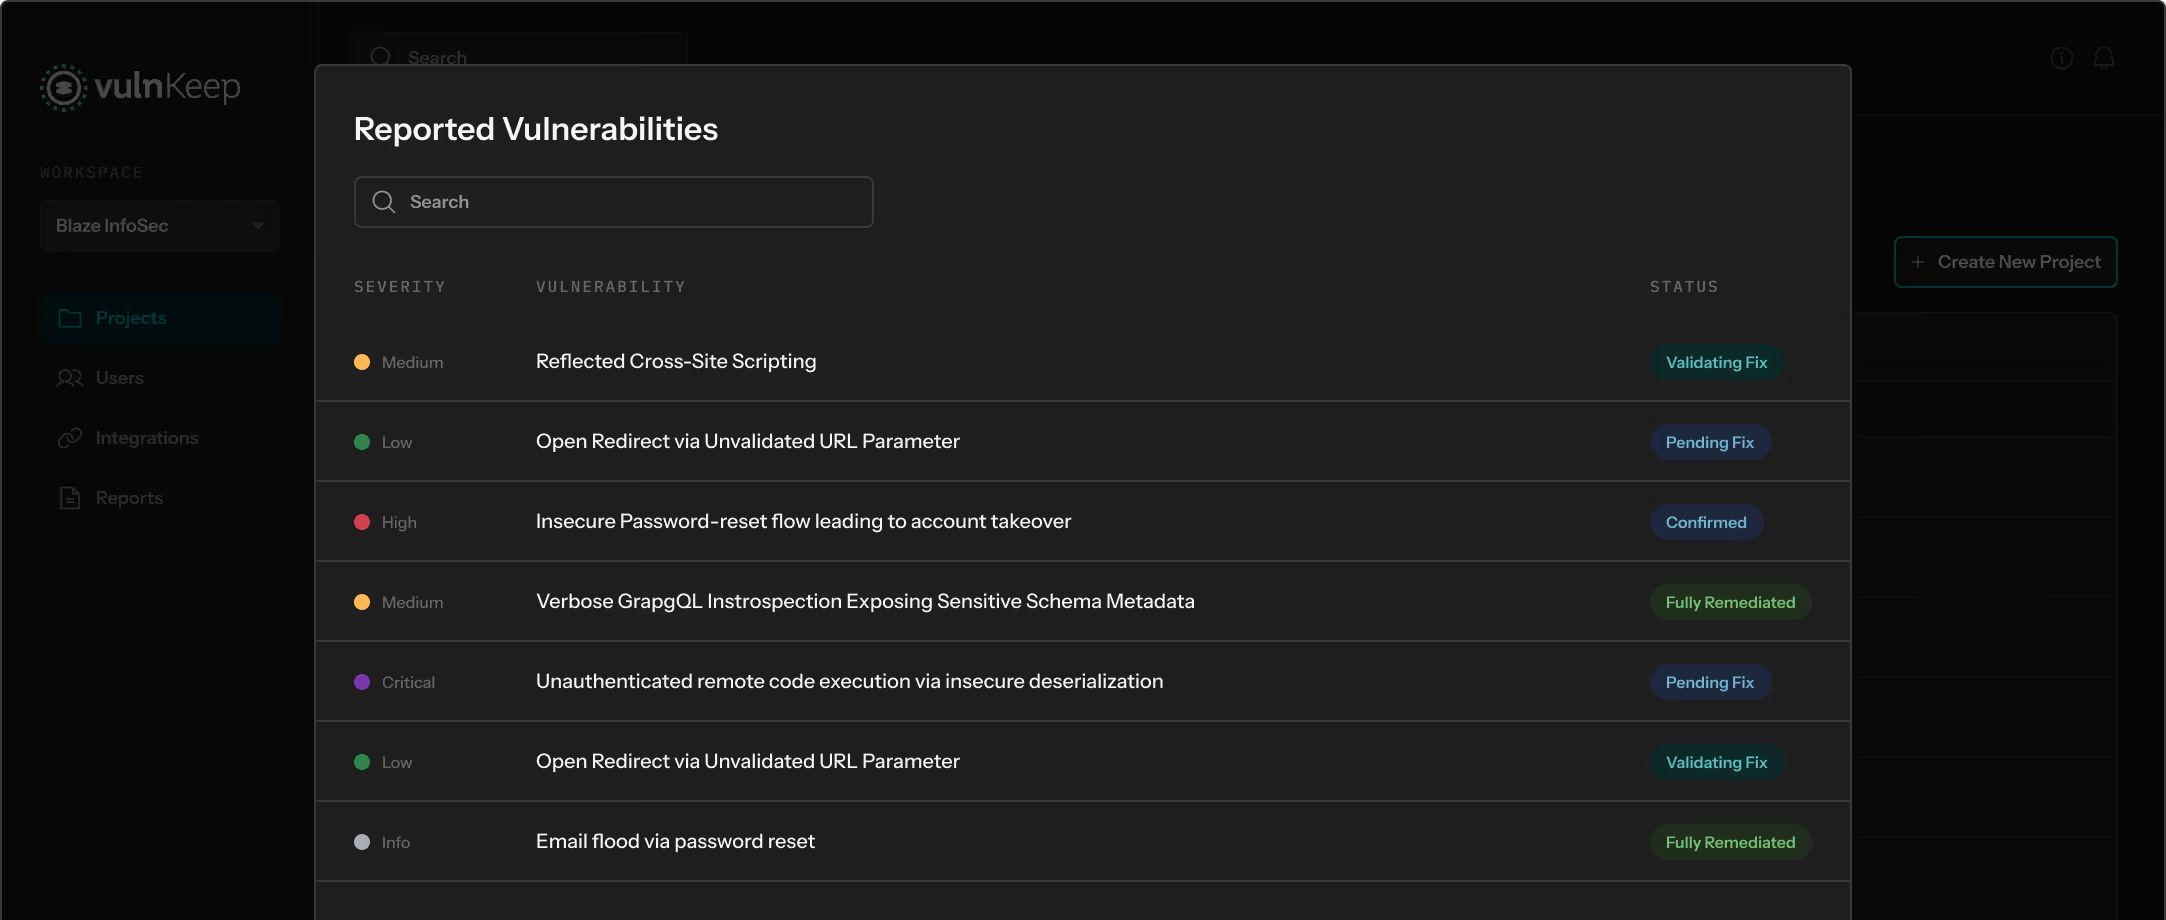

Veja as descobertas em tempo real
As descobertas validadas aparecem no Portal Blaze durante o teste.
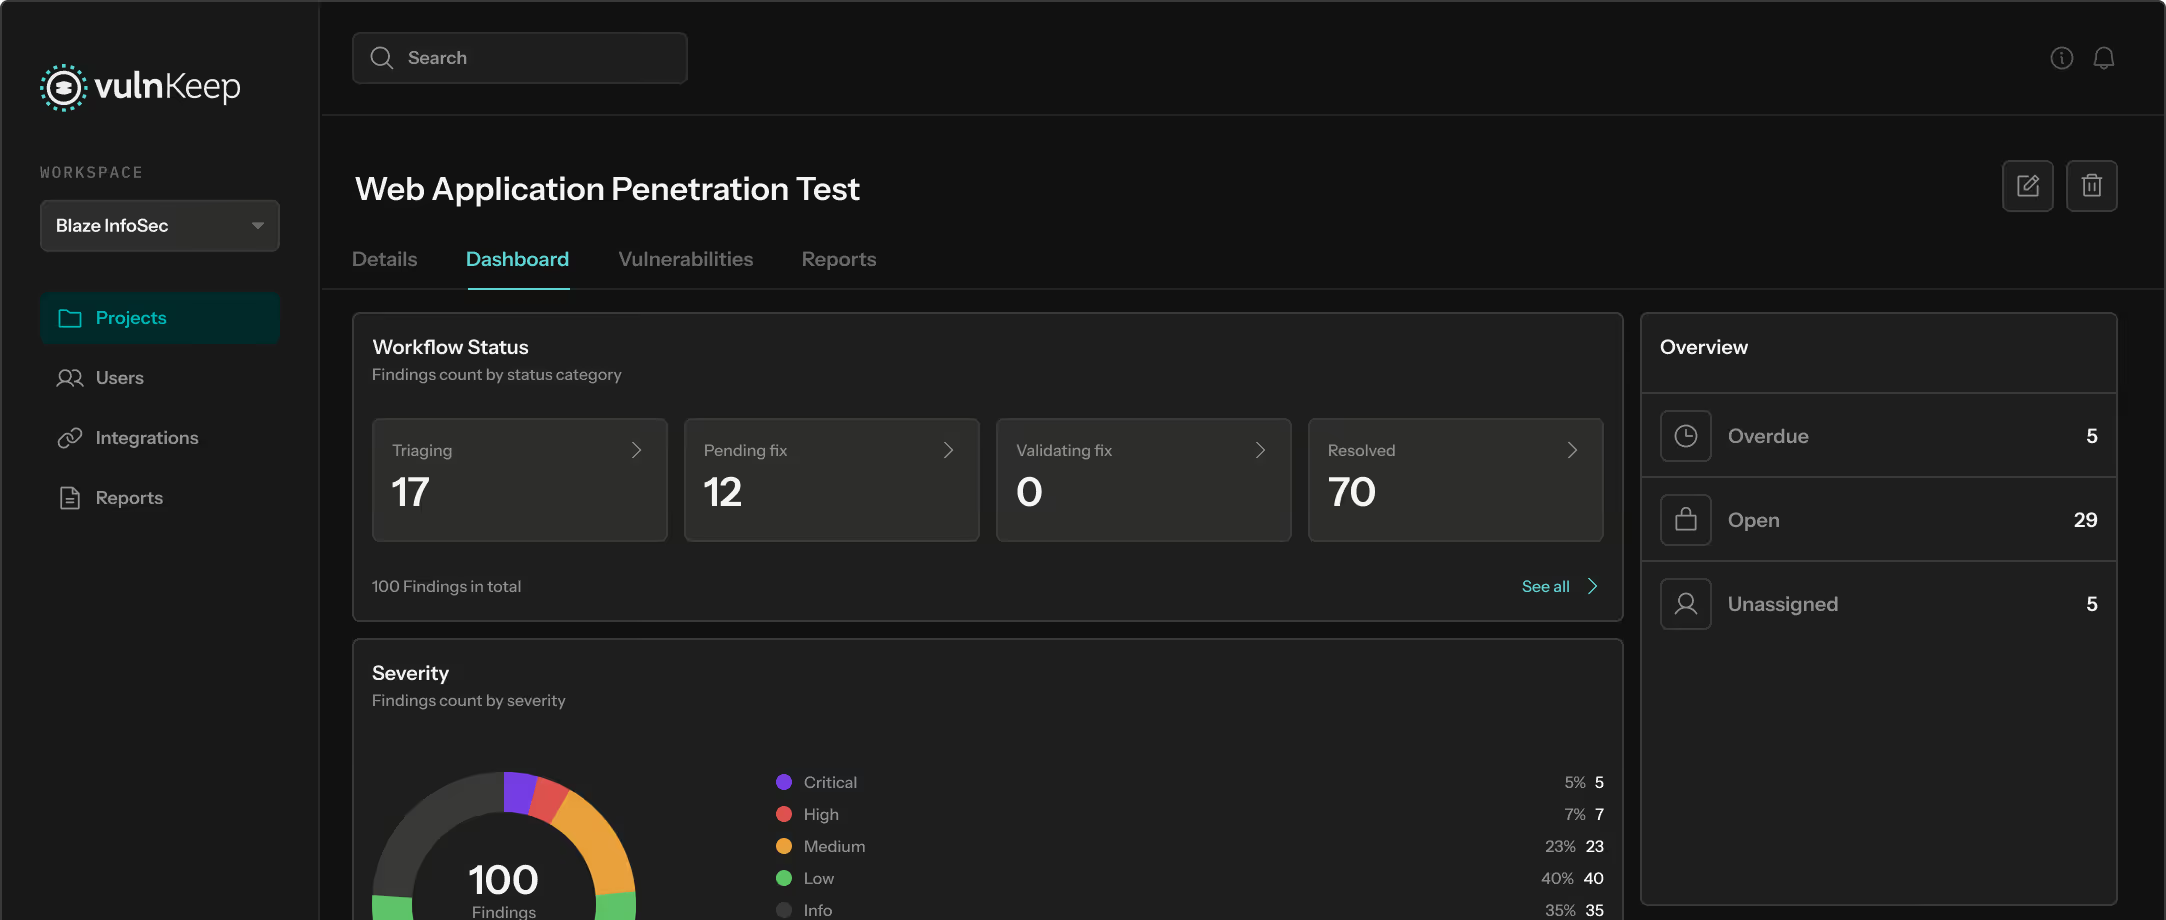

Valide as correções
Acompanhe a remediação e a validação das correções sem depender de relatórios ou longas trocas de e-mail.

Pentest para conformidade e além
Atenda a requisitos de auditoria, clientes e compras com pentests independentes e relatórios claros, mapeados a controles, reduzindo riscos além da simples conformidade.
Por que equipes de segurança escolhem a Blaze
Especialistas seniores, acesso direto e relatórios criados para orientar a remediação.

Com quem você trabalha
Uma equipe definida de especialistas em segurança, com acesso direto desde o escopo até a remediação.
Profundidade da avaliação
Pentests manuais atentos à lógica de negócio, ampliados por análise assistida por IA e adaptados à sua arquitetura, superfície de ataque e risco.
Acesso direto
Fale diretamente com os especialistas responsáveis pelo trabalho durante todo o projeto.
Suporte à remediação
Receba orientações claras, respostas técnicas e opções de validação das correções conforme o projeto.
Relatórios feitos para agir
Descobertas reproduzidas, evidências claras, contexto de negócio e relatórios mapeados a controles.
As entregas sempre superam as minhas expectativas. É uma empresa muito parceira.
A IA amplia a cobertura. Especialistas validam cada descoberta.
Os pesquisadores da Blaze usam análise assistida por IA para explorar mais do escopo acordado e reduzir tarefas repetitivas. Especialistas conduzem o projeto, investigam caminhos de ataque complexos e reproduzem cada descoberta antes da entrega.

Cobertura mais ampla
Avalie mais endpoints, funções, entradas e possíveis caminhos de ataque dentro do escopo acordado.

Análise especializada mais profunda
Mantenha especialistas focados em lógica de negócio, encadeamento de exploits, falhas de autorização e abusos específicos do produto.

Descobertas validadas por especialistas
Cada problema relatado é reproduzido, revisado e avaliado no contexto por um pesquisador de segurança da Blaze antes da entrega.
Recursos para líderes de segurança
10 perguntas para avaliar empresas de pentest
Escolher uma empresa de pentest pode ser difícil quando vários fornecedores descrevem seus serviços de forma parecida. Estas 10 perguntas ajudam a comparar metodologia, experiência, relatórios e suporte pós-teste.
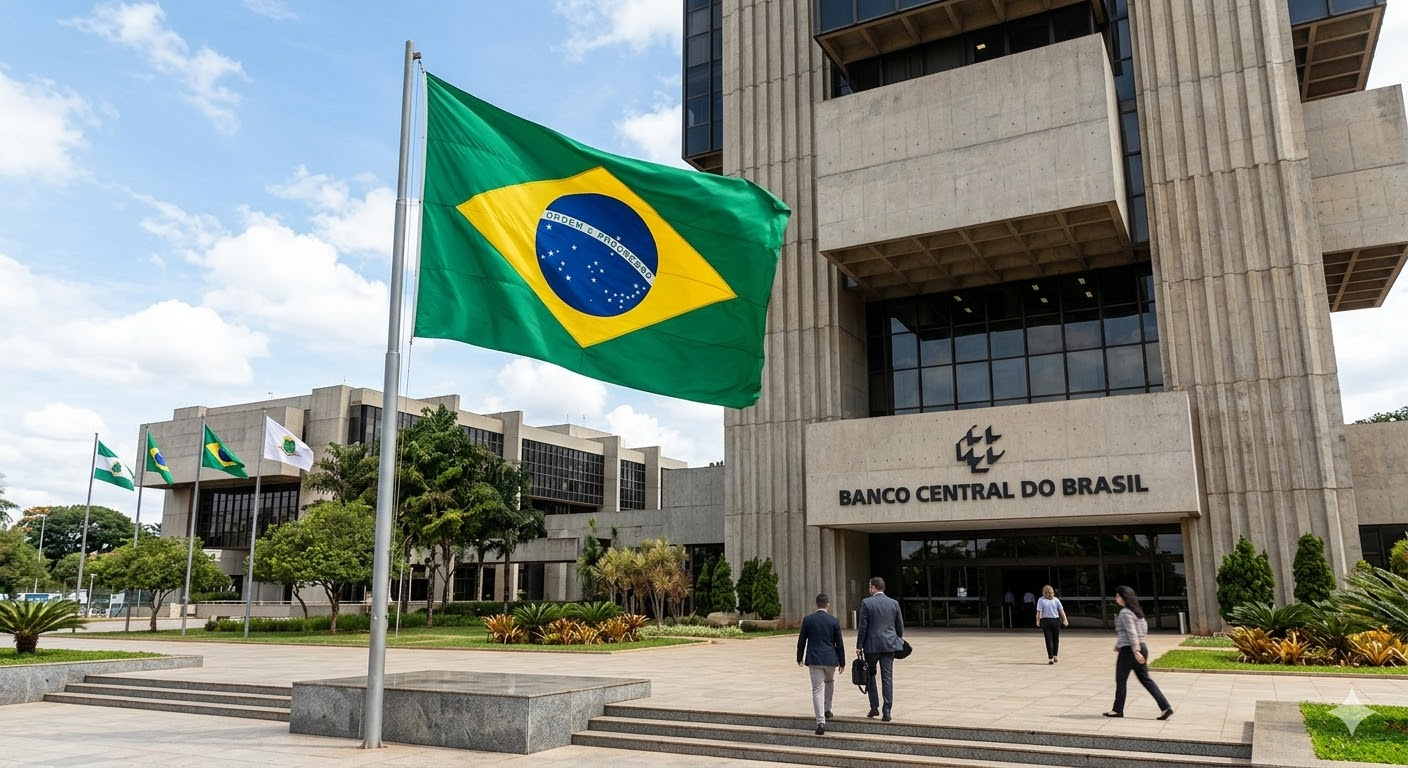
Resoluções CMN 5.274 e BCB 538: alterações no setor financeiro
Descubra as principais mudanças trazidas pelas resoluções CMN 5.274 e BCB 538 para o setor financeiro do Brasil, com requisitos mínimos e obrigatoriedade de pentest anual
O Cenário de Ameaças Cibernéticas no Setor Financeiro da América Latina em 2026
Conheça o cenário de ameaças cibernéticas no setor financeiro da América Latina, com foco no Brasil, TTPs dominantes, projeções futuras e mais.

Perguntas frequentes
Pronto para proteger o que mais importa?
Conte o que você precisa proteger. Um especialista ajudará a definir o escopo e os próximos passos.