NIST SSDF
Sichere Softwareentwicklung über den gesamten Produktlebenszyklus.
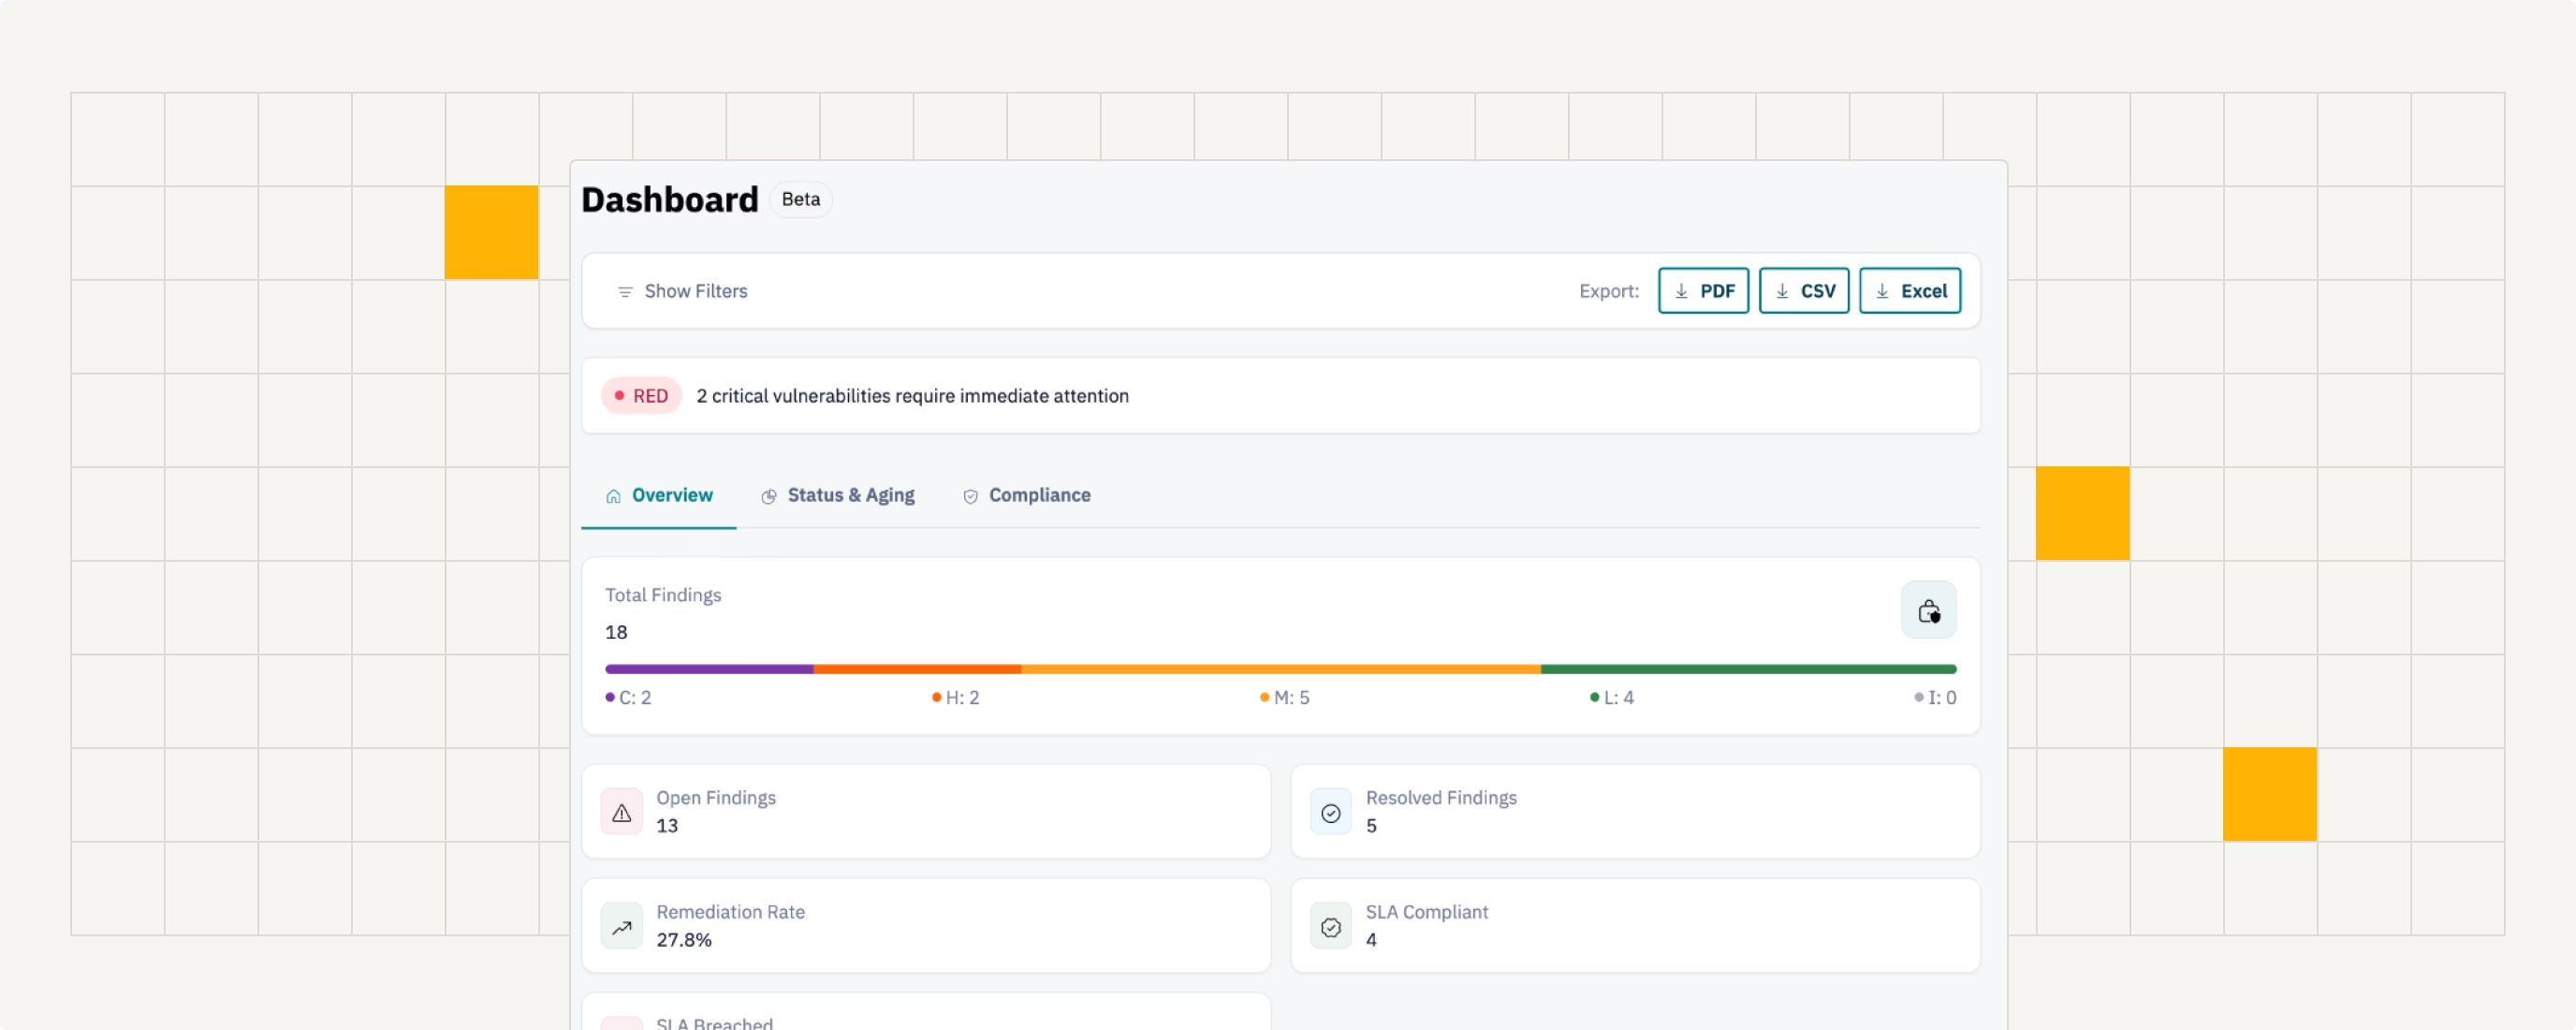
An realistischen Angriffspfaden ausgerichtet
Manuelle Tests und Validierung
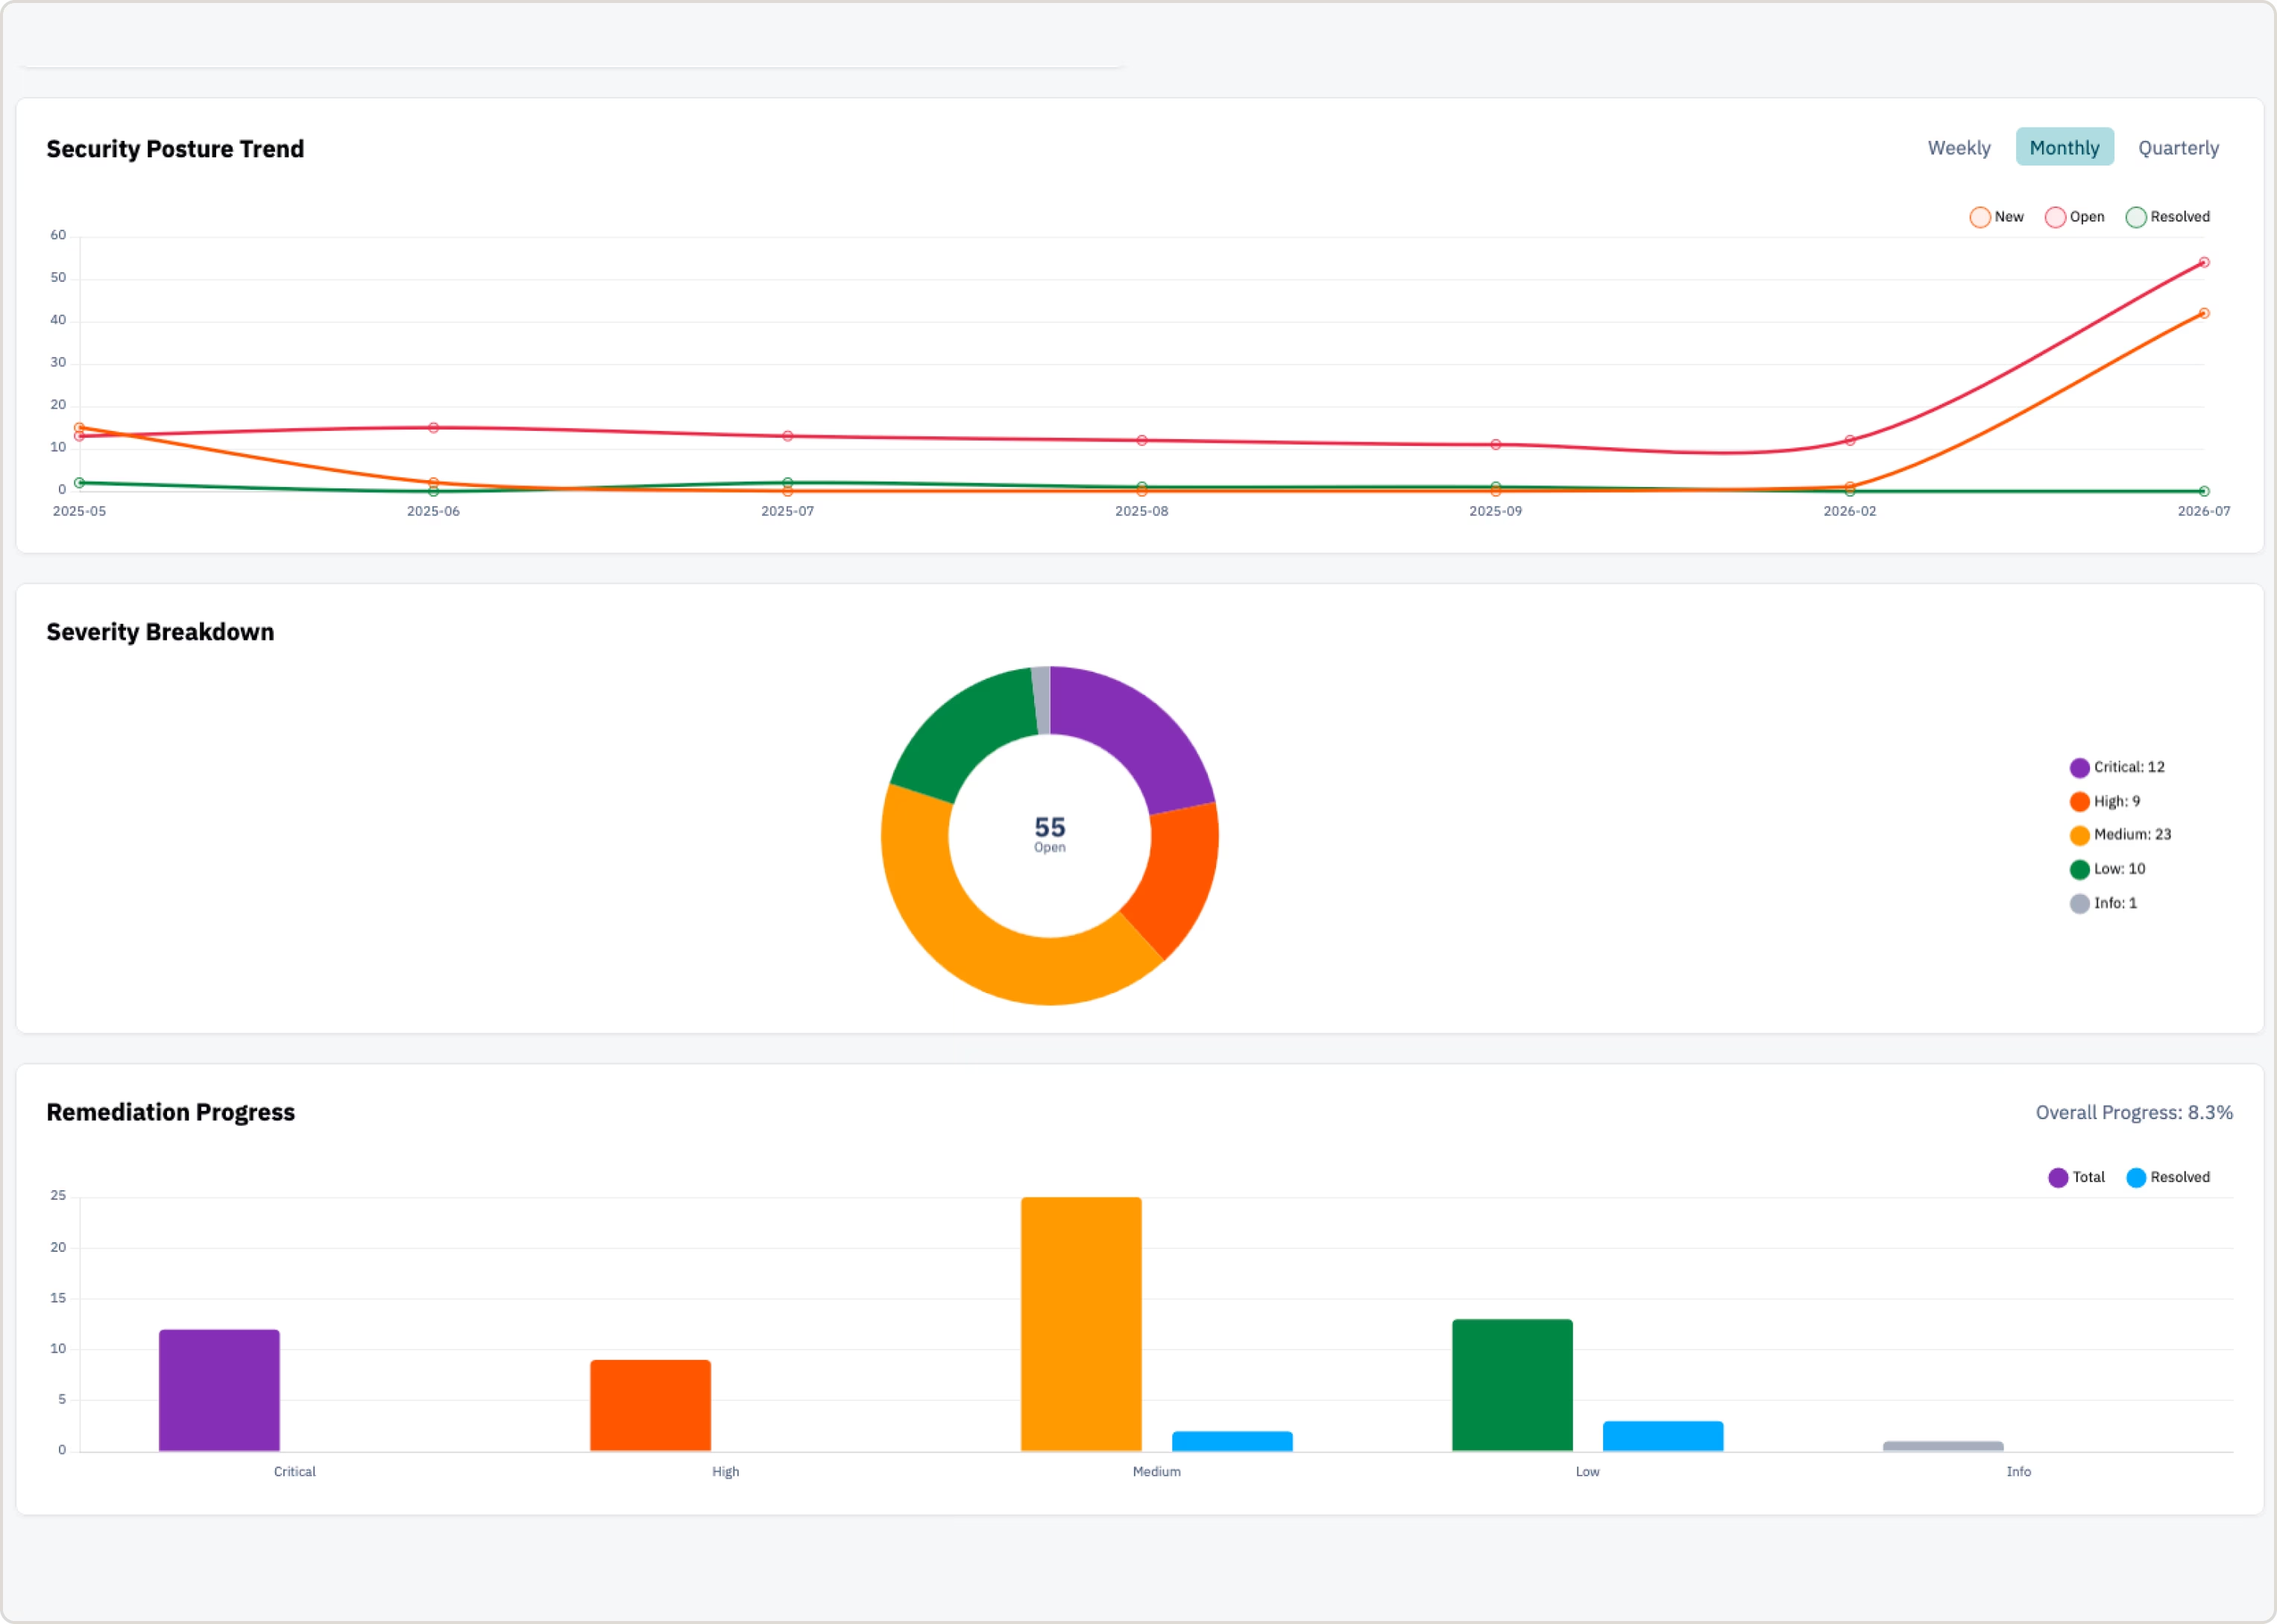
Findings nach Produktrisiko geordnet
Klarer Plan zur Behebung
Sie prüft, wie Software entworfen, entwickelt, bereitgestellt und betrieben wird. Der Umfang kann Threat Modeling, manuelle Penetrationstests, Secure Code Review, Cloud-Prüfung und SDLC-Analyse kombinieren, um ausnutzbare Probleme und ihre Ursachen aufzudecken.

Architektur, Anwendungsverhalten, Infrastruktur und Entwicklungspraktiken

Arbeitsbereiche, Zugänge, Sicherheitsgrenzen und Liefertermine werden vor dem Test vereinbart

Threat Modeling des Systems, um Designschwächen vor der Veröffentlichung zu erkennen.
Manuelle Penetrationstests der Angriffsfläche des Produkts über die OWASP Top 10 hinaus.
Secure Code Review risikoreicher Komponenten, um Schwächen zu finden, die Black-Box-Tests nicht erreichen.
Prüfung von Konfiguration, Identitäten und Berechtigungen in AWS, Azure oder GCP.
Wie Sicherheit in Pipelines, Abhängigkeiten und Release-Prozesse integriert ist – oder fehlt.
Wie sensible Daten und Kundendaten gespeichert, verschlüsselt und zugriffsgesteuert werden.
Ein Pentest prüft die laufende Anwendung. Eine Produktsicherheitsbewertung untersucht zusätzlich Design, Code, Infrastruktur und Delivery-Praktiken, um wiederkehrende Risiken an der Ursache zu reduzieren.
Wir nutzen Standards, die für Produkt und Markt relevant sind, und übersetzen technische Findings in Nachweise, die Engineering-, Risiko- und Compliance-Teams verwenden können.
Sichere Softwareentwicklung über den gesamten Produktlebenszyklus.
Software-Assurance-Reife in Governance, Design, Implementierung und Verifizierung.
Anforderungen an die Anwendungssicherheit relevanter Produktkomponenten.
IEC 62443, ETSI EN 303 645 und weitere produktspezifische Anforderungen, sofern anwendbar.
Blaze kann technische und lebenszyklusbezogene Kontrollen für die CRA Readiness prüfen und bestätigte Lücken in praktische Nachweise zur Behebung überführen. Dies unterstützt die Konformitätsarbeit, zertifiziert sie jedoch nicht.
Erkennen Sie Designrisiken vor der Veröffentlichung, statt sie danach zu beheben.
Unternehmenskunden und regulierte Käufer verlangen häufig tiefere Assurance als ein Standard-Pentest bietet.
Wenn dieselben Schwachstellenklassen von Release zu Release zurückkehren, muss der Prozess überprüft werden.
Die Sicherheitslage beeinflusst Bewertung und Due-Diligence-Ergebnisse.

Erkennen Sie, wo Risiken in Architektur, Code und Delivery-Prozesse gelangen – und wie sie reduziert werden können.
