Fractional-CISO-Services
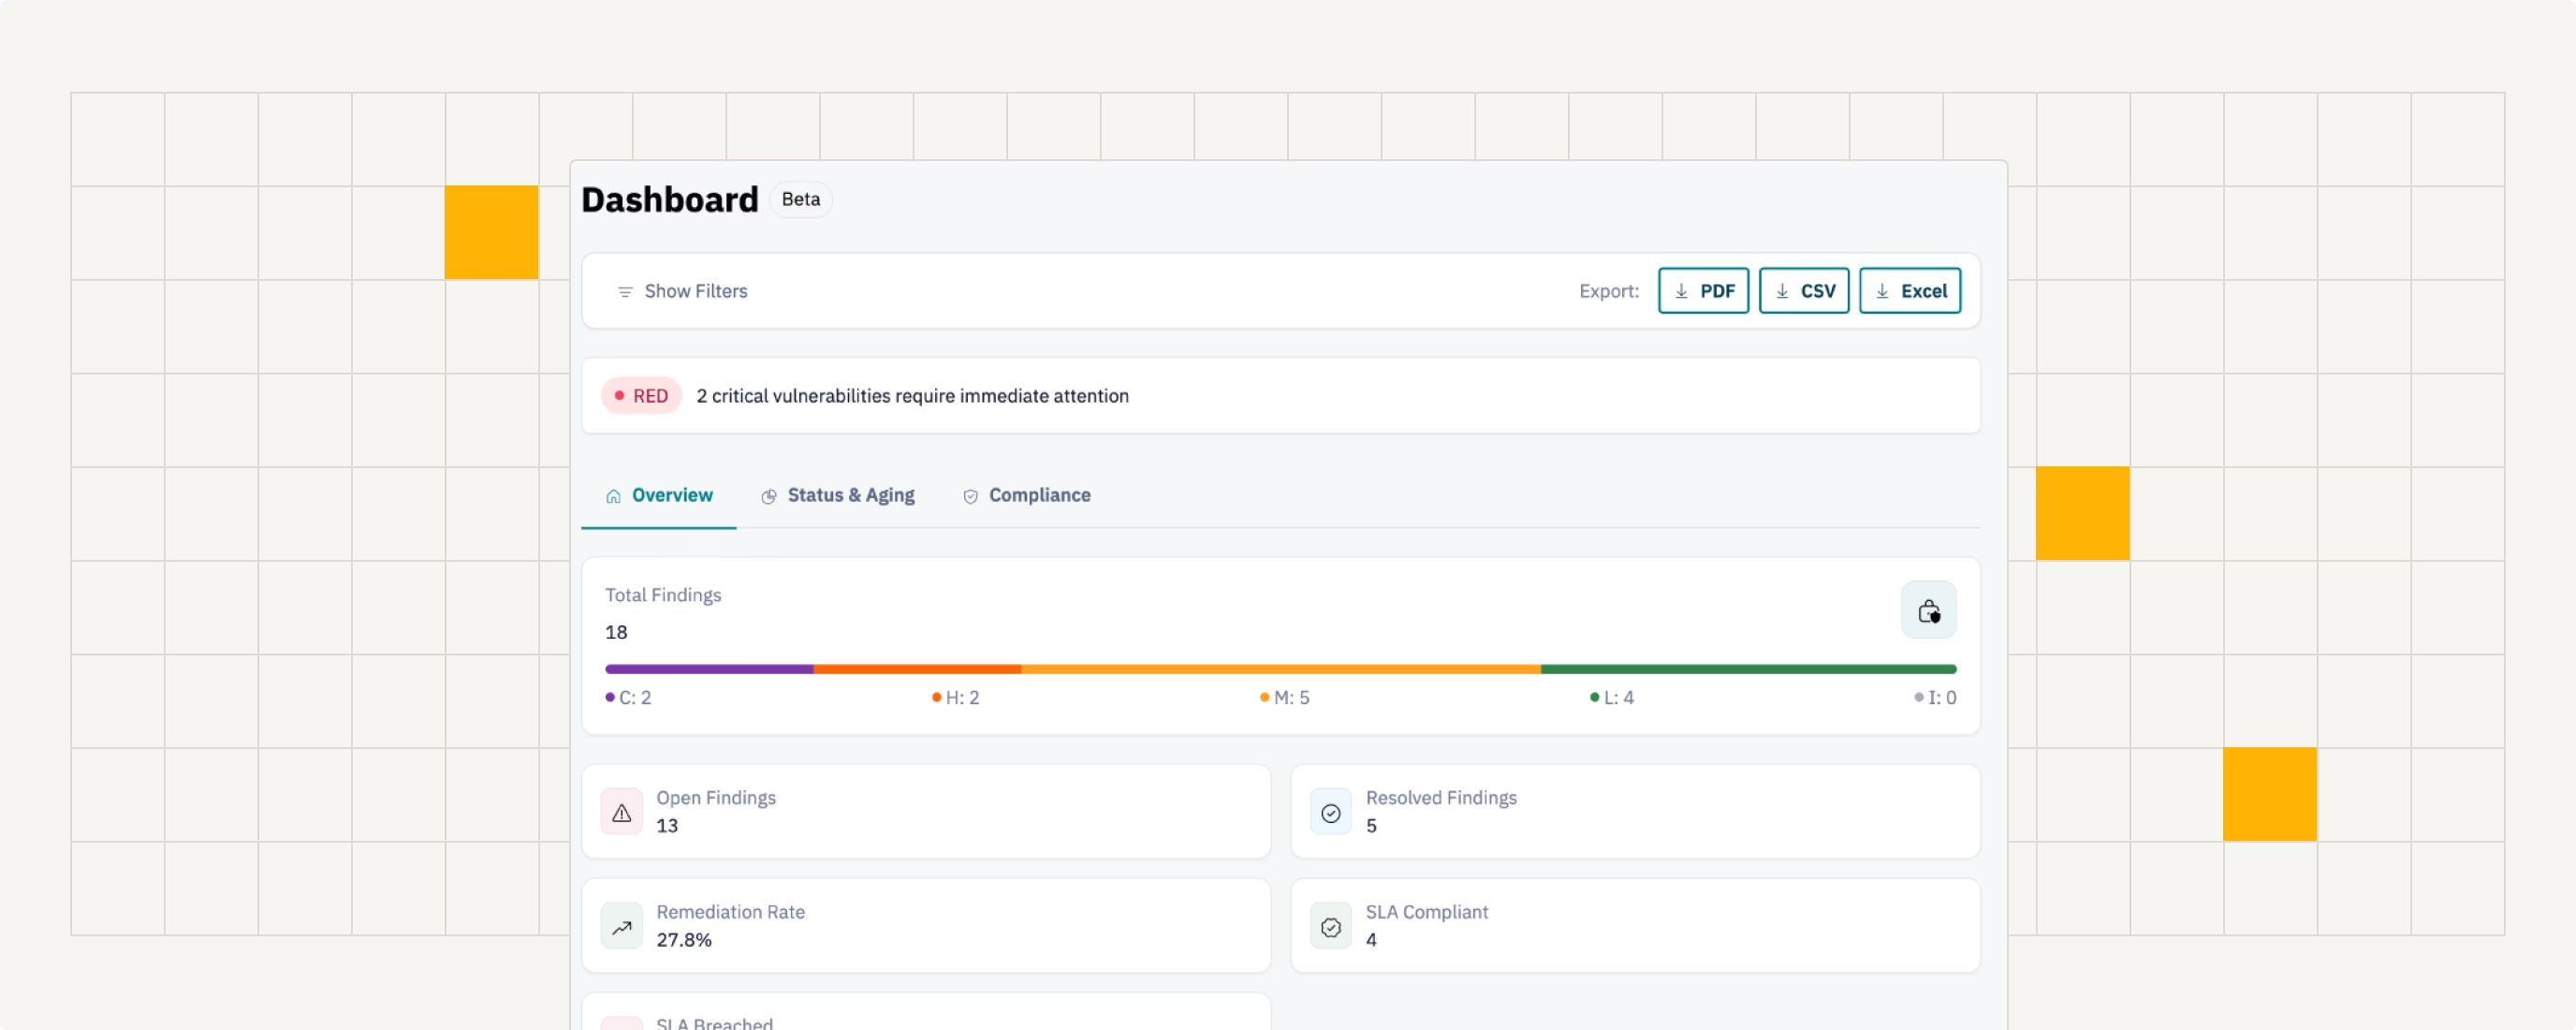
Verantwortung für die Sicherheit
Priorisierte Roadmap
Geschäft, Risiko und Compliance
Klarheit für das Management
Verantwortung auf CISO-Ebene – ohne Vollzeit-Führungskraft
Mehr als 400 Organisationen weltweit vertrauen Blaze.
Ihr Fractional CISO von Blaze verantwortet Fragebögen, Richtlinien, Compliance Readiness, Risikoentscheidungen und Management-Reporting – unterstützt von Spezialisten für offensive Sicherheit, wenn technische Validierung erforderlich ist.








Wann ein Fractional CISO sinnvoll ist
Ein Fractional CISO, auch Virtual CISO oder vCISO genannt, bietet wachsenden Unternehmen erfahrene Sicherheitsführung ohne Vollzeitstelle. Blaze kann das Programm verantworten, Ihr Team unterstützen und Spezialisten für offensive Sicherheit einbinden, wenn technische Validierung erforderlich ist.

Druck im Enterprise-Vertrieb
Sicherheitsfragebögen, Vertrauensnachweise und Due Diligence von Kunden bremsen Verkaufschancen oder erzeugen mehr Arbeit, als Ihr Team bewältigen kann.
- Sicherheitsrichtlinien und -verfahren
- Rahmenwerk für Risikobewertungen
- Sicherheitsprogramm für Lieferanten
- Incident-Response-Plan

Compliance ohne klare Verantwortung
Das Compliance-Management für SOC 2, ISO 27001 und weitere Anforderungen braucht eine eindeutig verantwortliche Person.
- Bearbeitung von Sicherheitsfragebögen
- Einrichtung eines Trust Centers
- Sammlung von Nachweisen
- Aufbau einer Antwortbibliothek

Sicherheitsprioritäten werden immer wieder verschoben
Cyberrisiken, Governance, Richtlinien und Behebung konkurrieren mit dem Tagesgeschäft.
- Gap-Analysen
- Compliance-Roadmaps
- Abstimmung mit Auditoren
- Vorbereitung von Nachweisen

Der Vorstand braucht Klarheit
Führungskräfte und Investoren benötigen prägnante Berichte zu Exposition, Fortschritt und Entscheidungen.
- Vierteljährliche Security-Reviews
- Risiko-Dashboards
- Unterstützung bei Investor-Due-Diligence
- Security-Kennzahlen und KPIs
Was Ihr Fractional CISO übernehmen kann
Der Leistungsumfang richtet sich nach Ihren Prioritäten, Ihrem internen Team und dem erforderlichen Grad an Verantwortung.

Sicherheitsstrategie und Roadmap
Überführen Sie Geschäftsziele, Cyberbedrohungen, Cyberrisiken und Kundenverpflichtungen in einen priorisierten Plan mit Verantwortlichen.
Führung des Compliance-Programms
Koordinieren Sie Kontrollverantwortliche, Nachweise, Auditoren, die Implementierung von Kontrollen und die laufende Pflege der relevanten Standards und Vorschriften.
Customer Assurance
Bearbeiten Sie Fragebögen, organisieren Sie wiederverwendbare Nachweise und unterstützen Sie Sicherheitsprüfungen von Kunden oder Investoren.
Richtlinien und Governance
Entwickeln Sie praktikable Richtlinien, Entscheidungsbefugnisse und Governance-Prozesse, denen Mitarbeitende und Führungskräfte folgen können.
Risikomanagement und Management-Reporting
Übersetzen Sie Risikobewertungen, wesentliche Exposition, Fortschritt und Abwägungen in Entscheidungen, die Management und Vorstand treffen können.
Koordination technischer Sicherheit
Nutzen Sie Penetrationstests und Sicherheitsspezialisten von Blaze, wenn Architektur, Kontrollen oder technische Risiken unabhängig validiert werden müssen.
Modelle für Fractional-CISO-Services
Wählen Sie Verantwortung und Unterstützung passend zu Ihrem Team. Der Umfang kann wachsen oder sinken, wenn sich Prioritäten, Vorschriften und interne Fähigkeiten ändern.
Advisory
Strategische Führung
- Strategy and roadmap reviews
- Executive risk guidance
- Compliance and customer assurance
- Defined working cadence
Managed
Programmverantwortung
- Security program ownership
- Policies, risk, and governance
- Questionnaire and audit coordination
- Executive reporting
- Vendor guidance
Embedded
Eingebettete Führung
- Leadership team integration
- Multi-workstream management
- Board and auditor engagement
- Customer security support
- Technical specialist coordination
- Incident preparedness
Häufig gestellte Fragen

Bereit für verantwortliche Sicherheitsführung?
Geben Sie Ihrem Cybersicherheitsprogramm klare Verantwortung und einen verlässlichen Arbeitsrhythmus – ohne zu früh einen Vollzeit-CISO einzustellen.
