Penetrationstests entlang realer Angriffswege
Unternehmen weltweit
Wochen bis zum Start im Durchschnitt
Befunde manuell validiert
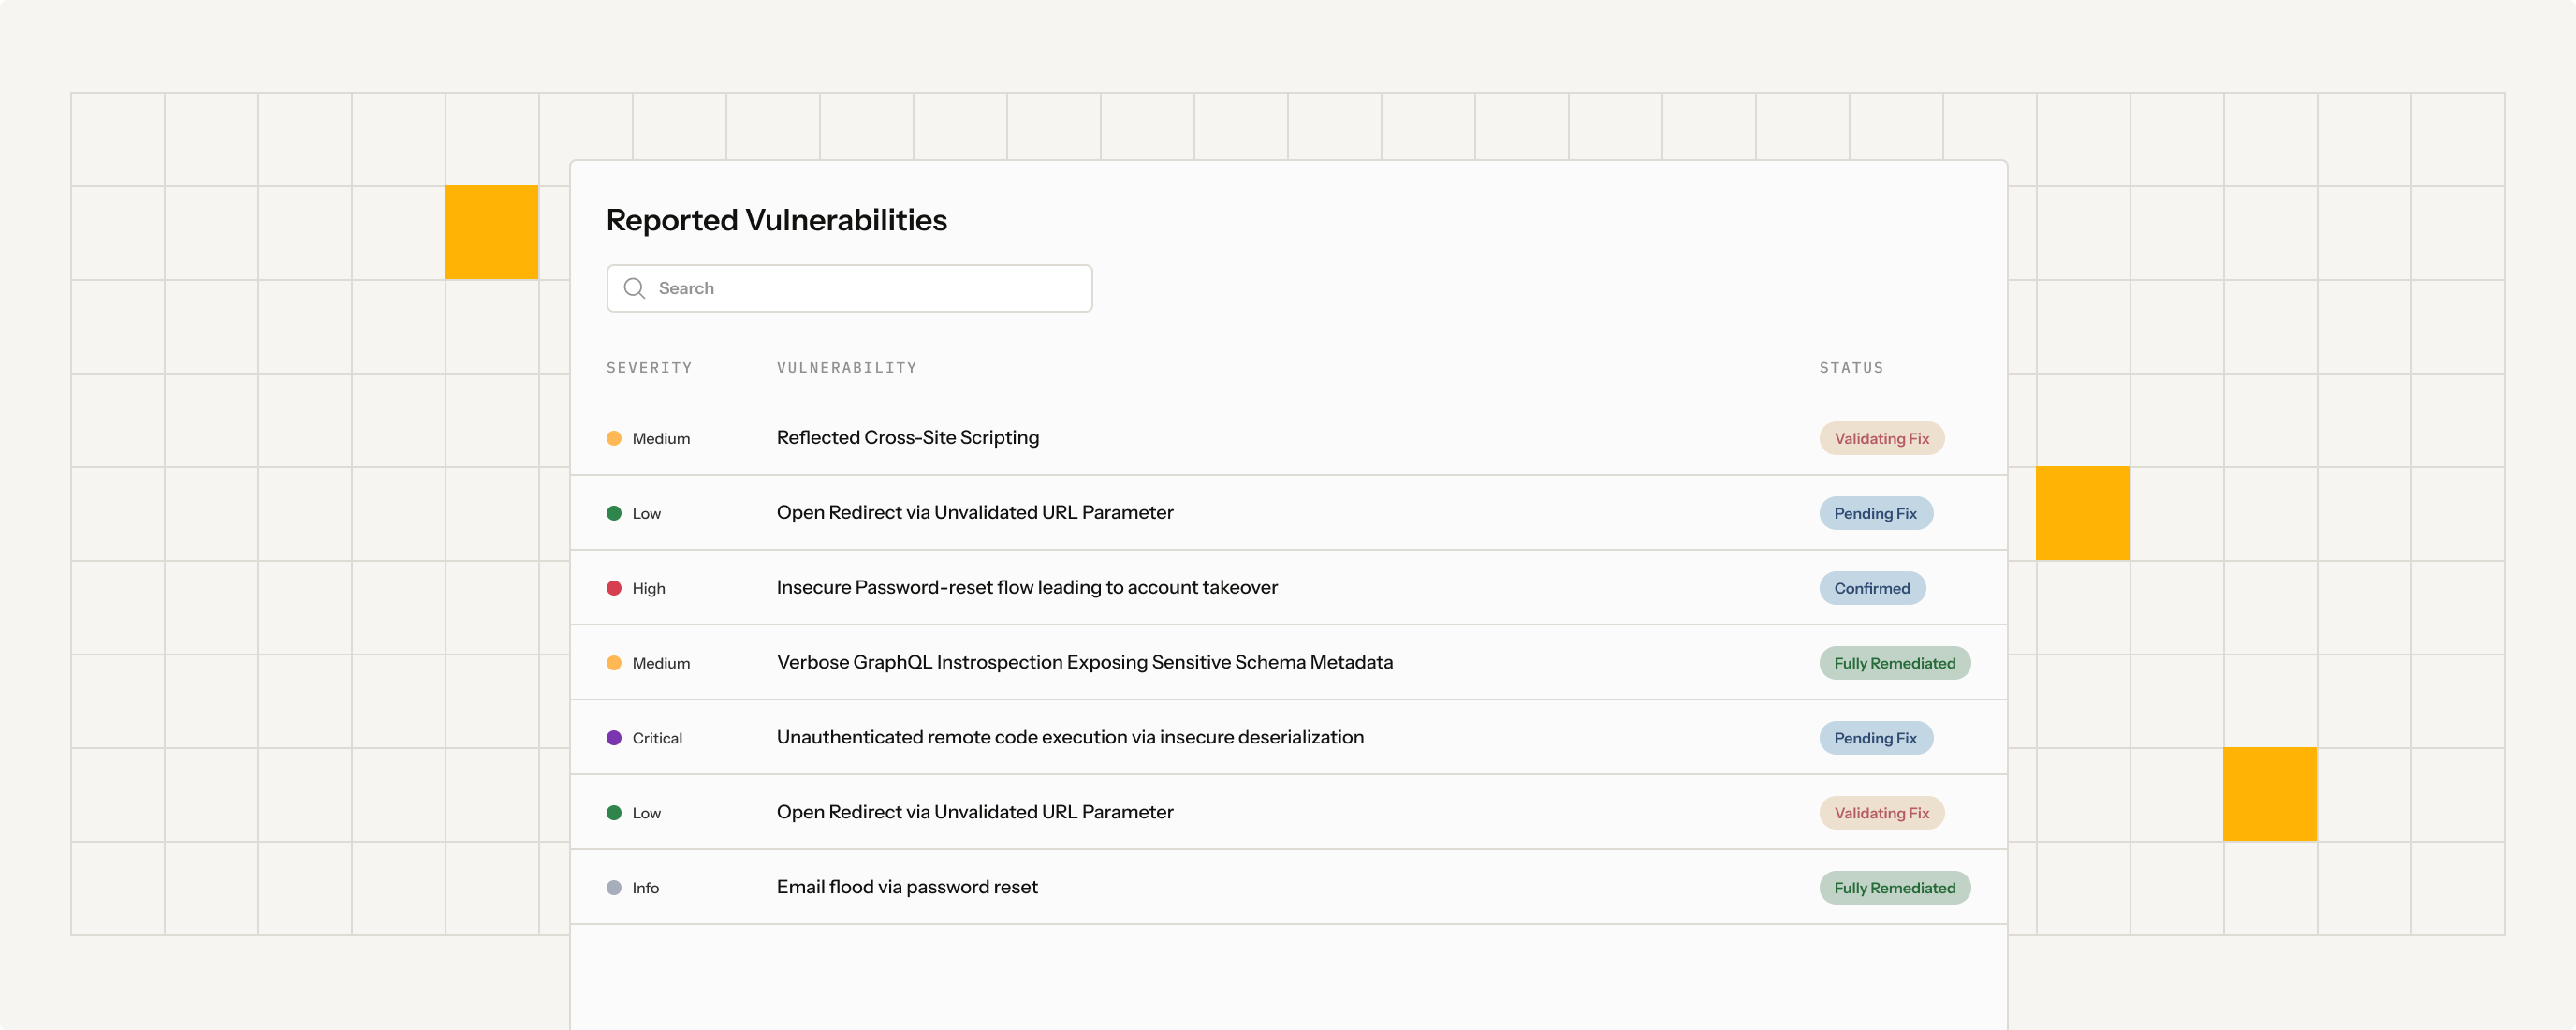
Befunde im Blaze Portal
Penetrationstests für Webanwendungen, APIs, mobile Apps, Cloud-Umgebungen und Netzwerke. Wir prüfen reale Angriffswege und liefern Befunde, die Ihr Team beheben kann.
Mehr als 400 Unternehmen weltweit vertrauen auf Blaze — vom Start-up bis zum internationalen Konzern.








Penetrationstests für Ihre gesamte Angriffsfläche
Unsere Penetrationstests richten sich nach Ihrer Architektur, Ihren Benutzerrollen, Vertrauensgrenzen und den Angriffswegen mit dem höchsten Risiko.

Web Application Pentest
Wir prüfen Zugriffskontrollen, Mandantentrennung, Sitzungen, Geschäftslogik, Injection-Angriffe, Dateiverarbeitung und anwendungsspezifische Missbrauchsszenarien.

API-Pentest
Wir prüfen REST-, GraphQL-, gRPC- und WebSocket-APIs auf Fehler in Autorisierung und Authentifizierung, Datenoffenlegung, Rate-Limit-Missbrauch und Schwachstellen in der Geschäftslogik.

Mobile-App-Pentest
Wir prüfen iOS- und Android-Apps einschließlich Plattformkontrollen, Authentifizierung, lokaler Speicherung, Kryptografie, Reverse Engineering und Backend-APIs.

Cloud-Pentest
Wir prüfen Identitäten, Berechtigungen, exponierte Dienste, unsichere Konfigurationen, Privilegieneskalation und laterale Bewegungen in AWS, Azure und GCP.

Netzwerk-Penetrationstest
Wir prüfen externe, interne, hybride und drahtlose Netzwerke auf exponierte Dienste, kompromittierbare Zugangsdaten, Segmentierungsfehler, Privilegieneskalation und laterale Bewegungen.

Menschliche Expertise, gezielt durch KI unterstützt
Wir setzen KI gezielt ein, um wiederkehrende Analysen zu beschleunigen und die Abdeckung zu erweitern. Unsere Security Researcher steuern die Prüfung, validieren jeden Befund und verfolgen Angriffswege, die menschliches Urteilsvermögen erfordern.

Mehr als automatisierte Scans
Unsere Experten testen Rollen, Workflows, Vertrauensgrenzen, Geschäftslogik und verkettete Angriffspfade im Kontext Ihres Systems.
Unabhängige Sicherheitsnachweise
Dokumentieren Sie Scope, Methodik, bestätigte Findings und Remediation-Status für Kunden, Auditoren, Einkaufsteams und interne Stakeholder.
Spezialisten, wenn Sie sie brauchen
Ergänzen Sie gezielte Offensive-Security-Expertise für ein Release, eine jährliche Prüfung, eine Kundenfrist oder ein umfassenderes Testprogramm.
Tests passend zu Ihrem Release-Zyklus
Wählen Sie eine einmalige Prüfung, releasebasierte Tests oder ein wiederkehrendes Programm, während sich Ihre Angriffsfläche verändert.
Warum Sicherheitsteams Blaze für Penetrationstests wählen
Praxisnahe Tests, direkter Kontakt zu den Researchern, laufend verfügbare Befunde und umsetzbare Berichte.
Von Spezialisten durchgeführte Tests
Unsere Researcher steuern die Prüfung, reproduzieren jede Schwachstelle und bestätigen ihre tatsächlichen Auswirkungen vor der Berichterstattung.
Direkter Kontakt zu den Researchern
Sprechen Sie vom Kick-off bis zur Behebung direkt mit den Spezialisten, die Ihre Systeme prüfen.
Validierte Befunde während der Prüfung
Bestätigte Befunde erscheinen im Blaze Portal. Kritische Schwachstellen werden sofort eskaliert.
Behebung als Teil der Leistung
Besprechen Sie Korrekturen direkt mit den Researchern. Falls vereinbart, prüfen wir die Behebung erneut und aktualisieren den Bericht.
Berichte für Technik und Entscheider
Sie erhalten technische Nachweise, geschäftliche Auswirkungen, konkrete Empfehlungen und relevante Compliance-Zuordnungen in einem Bericht.
Verbindliche Termine vor Testbeginn
Testzeitraum und Berichtstermin werden bei der Abstimmung des Prüfumfangs anhand von Bereitschaft, Verfügbarkeit und Ihrer Frist festgelegt.
So läuft unser Penetrationstest ab
Methodische Prüfung. Compliance-orientierte Berichte.
Wir verwenden Standards, die zu Ihrer Technologie und Ihrem Bedrohungsmodell passen, und ordnen bestätigte Befunde bei Bedarf zu. Ein Penetrationstest liefert Nachweise; er allein gewährleistet keine Compliance.
OWASP Top 10
Gängige Risikokategorien für die Sicherheit von Webanwendungen.
OWASP ASVS
Anforderungen zur Verifikation der Anwendungssicherheit.

Compliance-Unterstützung
Relevante Befunde können SOC 2, ISO 27001, PCI DSS, DSGVO und weiteren anwendbaren Rahmenwerken zugeordnet werden.
OWASP MASVS
Sicherheitsanforderungen für mobile Anwendungen.
PTES
Methodik für die Durchführung von Penetrationstests.
NIST SP 800-115
Leitfaden für technische Sicherheitsprüfungen und Bewertungen.
CWE Top 25
Kategorien besonders folgenreicher Softwareschwachstellen.
Penetrationstests passend zu Ihrer Umgebung

SaaS und Technologie
Wir prüfen mandantenfähige Anwendungen, Autorisierungsgrenzen, APIs, Cloud-Umgebungen, Integrationen und Produkte mit kurzen Entwicklungszyklen.

Banken und FinTechs
Wir prüfen Zahlungsabläufe, Transaktionslogik, Identitätssysteme, APIs, mobile Anwendungen und Cloud-Umgebungen.

Gesundheitswesen
Wir prüfen Patientenportale, APIs, mobile Anwendungen, Identitätsgrenzen und die Offenlegung sensibler Gesundheitsdaten.

Enterprise-Beschaffung
Erstellen Sie unabhängige Sicherheitsnachweise für Kundenprüfungen, Fragebögen, Vertragsverlängerungen, Audits und Enterprise-Geschäfte.
Vom bestätigten Befund zur validierten Behebung
Blaze ging sehr professionell mit unserer Anfrage und den Änderungen um, die im Verlauf hinzukamen.
Häufige Fragen zu Penetrationstests
Klare Antworten zu Prüfumfang, Zeitplan, Nachprüfung und Standards.
