Em uma era em que violações de dados e ataques cibernéticos são cada vez mais comuns, manter a integridade e a confidencialidade de informações sensíveis de saúde dos pacientes é crucial. A Lei de Portabilidade e Responsabilidade de Seguros de Saúde (HIPAA) é a base da segurança e privacidade das informações de saúde nos Estados Unidos. A Regra de Segurança da HIPAA é central entre suas muitas disposições, projetada especificamente para proteger informações eletrônicas de saúde (e-PHI).
Para responsáveis pela conformidade e profissionais de cibersegurança, compreender e implementar esta regra é essencial para as operações e a reputação de qualquer organização de saúde.
Atualização de janeiro de 2025: Em 27 de dezembro de 2024, o Departamento de Saúde e Serviços Humanos (HHS) dos EUA apresentou propostas de revisão da Regra de Segurança da HIPAA para fortalecer as medidas de cibersegurança para informações eletrônicas de saúde (ePHI). As mudanças propostas na HIPAA incluem uma reformulação da gestão de riscos que torna todas as especificações de implementação obrigatórias e exige documentação por escrito de políticas, planos e análises com definições atualizadas para a tecnologia moderna.
Elas também exigem a manutenção de um inventário de ativos tecnológicos e um mapa de rede — atualizados pelo menos anualmente ou após grandes mudanças — e exigem a restauração de sistemas críticos dentro de 72 horas, a realização de auditorias anuais de conformidade de segurança e a implementação e teste de planos formais de resposta a incidentes. Disposições adicionais introduzem autenticação multifator, notificação em 24 horas de qualquer alteração de acesso a ePHI e controles técnicos reforçados, incluindo criptografia obrigatória de ePHI em repouso e em trânsito, proteção antimalware, restrições de porta, verificação de vulnerabilidades a cada seis meses, testes anuais de penetração e segmentação de rede com medidas robustas de backup.
O que é a Regra de Segurança da HIPAA?
A Regra de Segurança da HIPAA estabelece padrões para proteger informações eletrônicas pessoais de saúde gerenciadas por entidades cobertas. Ela garante a confidencialidade, integridade e disponibilidade de e-PHI ao exigir salvaguardas administrativas, físicas e técnicas robustas. Esta regra foi projetada para proteger e-PHI contra acesso ou divulgação não autorizados, protegendo as informações de saúde dos pacientes no ambiente digital de saúde.
Em 1996, o Congresso dos EUA aprovou a HIPAA em resposta às crescentes preocupações sobre a privacidade e segurança das informações de saúde. O advento de sistemas digitais de registro, incluindo, mas não se limitando a, sistemas de entrada de pedidos médicos computadorizados (CPOE), plataformas de registros eletrônicos de saúde (EHR) e uma dependência crescente da tecnologia na saúde, tornou esta legislação necessária. No entanto, foi apenas em fevereiro de 2003 que o Departamento de Saúde e Serviços Humanos (HHS) publicou a Regra de Segurança da HIPAA como um componente integral desta lei histórica. Citando o HHS, "a conformidade com a Regra de Segurança foi exigida a partir de 20 de abril de 2005 (20 de abril de 2006 para pequenos planos de saúde)."
É importante notar que, em dezembro de 2023, o HHS anunciou que atualizações seriam feitas na Regra de Segurança da HIPAA na primavera de 2024. Este artigo será atualizado com os requisitos mais recentes assim que forem lançados oficialmente.
Termos e definições fundamentais associados à Regra
Antes de entrar nos detalhes da Regra de Segurança da HIPAA, é importante compreender os termos principais:
- Entidades Cobertas: Este termo refere-se a planos de saúde, centros de processamento de dados de saúde e prestadores de serviços de saúde que transmitem informações de saúde eletronicamente. Estas organizações estão diretamente sujeitas às regras da HIPAA.
- Associados de Negócios: São pessoas ou entidades que realizam determinadas funções ou atividades em nome de, ou prestam certos serviços a, uma entidade coberta que envolva o uso ou a divulgação de PHI.
- Informações Eletrônicas de Saúde Protegidas (e-PHI): Trata-se de qualquer informação de saúde protegida que seja criada, armazenada, transmitida ou recebida em qualquer formato ou meio eletrônico.
Principais componentes da regra: Salvaguardas Administrativas, Físicas e Técnicas
A Regra de Segurança da HIPAA compreende três componentes principais: Salvaguardas Administrativas, Salvaguardas Físicas e Salvaguardas Técnicas.
- Salvaguardas Administrativas envolvem a implementação de políticas e procedimentos de gestão de risco que gerenciam e reduzem ativamente os riscos potenciais para as e-PHI. Isso inclui a nomeação de um responsável pela segurança para desenvolver e implementar essas políticas.
- Salvaguardas Físicas envolvem as medidas físicas, políticas e procedimentos necessários para proteger os sistemas de informação eletrônica de uma entidade coberta, bem como os edifícios e equipamentos relacionados, contra riscos naturais, ambientais e intrusões não autorizadas.
- Salvaguardas Técnicas referem-se à tecnologia, políticas e procedimentos que protegem as e-PHI e controlam o acesso a elas. Isso pode incluir criptografia, controles de acesso como nomes de usuário e senhas, segurança na transmissão de dados, registros de atividades e controles de auditoria.
Nas próximas seções, exploraremos a importância da regra para as organizações de saúde, aprofundaremos as etapas específicas para uma implementação eficaz e discutiremos as melhores práticas para manter a conformidade.
Quem está coberto pela Regra de Segurança?
Diversas organizações relacionadas à saúde são consideradas entidades cobertas pela Lei de Portabilidade e Responsabilidade de Seguros de Saúde (HIPAA), tais como:
Planos de saúde
- Seguradoras de saúde
- Planos de saúde patrocinados por empregadores
- Organizações de manutenção de saúde (HMOs)
- Programas de saúde financiados pelo governo, como Medicare, Medicaid e programas de saúde para militares e veteranos
Centrais de processamento de dados de saúde (clearinghouses)
As centrais de processamento processam informações de saúde, transformando dados não padronizados em formatos padrão, ou vice-versa, para outras organizações, garantindo que atendam a padrões específicos de conteúdo e formato. Elas são consideradas entidades cobertas, pois lidam com informações eletrônicas de saúde protegidas.
Prestadores de serviços
Prestadores que enviam transações eletronicamente, como solicitações de reembolso, são considerados entidades cobertas. Estes incluem, mas não estão limitados a:
- Médicos
- Dentistas
- Quiropráticos
- Casas de repouso
- Clínicas
- Psicólogos
- Farmácias
Os Centros de Serviços Medicare e Medicaid divulgaram o Ferramenta de Decisão de Entidade Coberta para ajudar as organizações a entenderem se são consideradas entidades cobertas.
A importância da Regra de Segurança da HIPAA para organizações de saúde
A Regra de Segurança da HIPAA é uma das primeiras linhas de defesa na proteção de dados de pacientes. Ela garante que apenas indivíduos autorizados possam acessar e-PHI, reduzindo o risco de violações que poderiam comprometer os dados dos pacientes. Implementar esses padrões é um passo necessário para melhorar a segurança dos registros de saúde.
Consequências do não cumprimento para uma entidade coberta
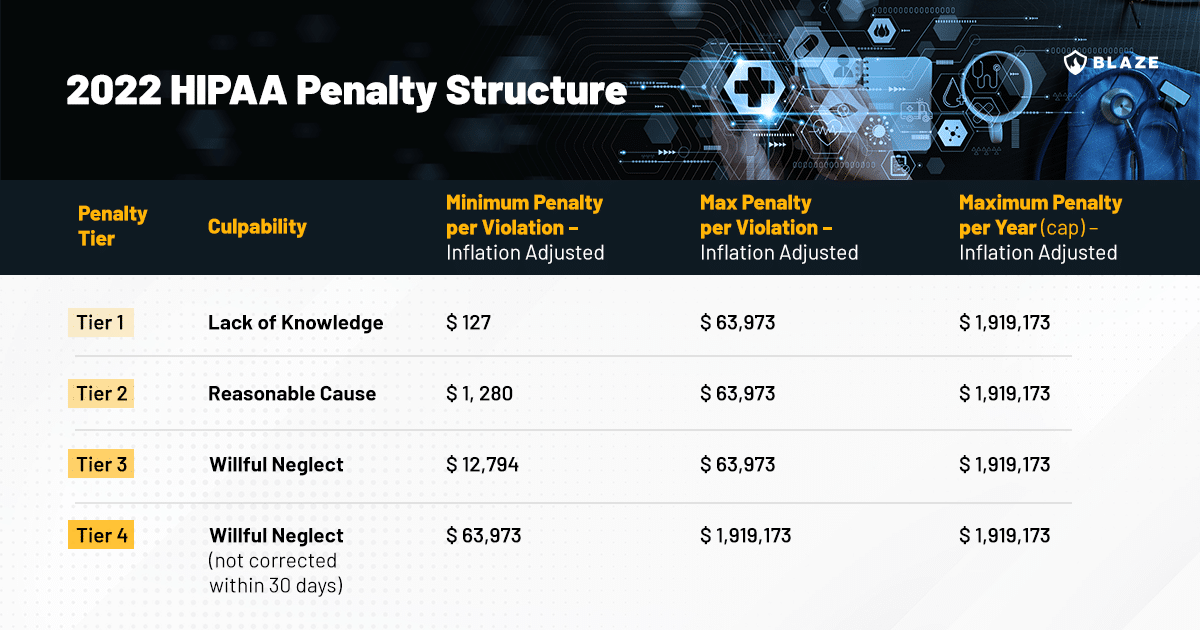
O não cumprimento da Regra de Segurança da HIPAA pode ter repercussões graves, incluindo penalidades financeiras, acusações criminais e danos significativos à reputação de uma organização.
As multas monetárias podem variar de US$ 100 a US$ 50.000 por violação, com uma penalidade máxima de US$ 1,5 milhão por ano para violações de uma disposição idêntica. Além disso, uma violação de dados resultante do não cumprimento pode levar à perda da confiança do paciente, o que pode ser devastador para uma organização de saúde.
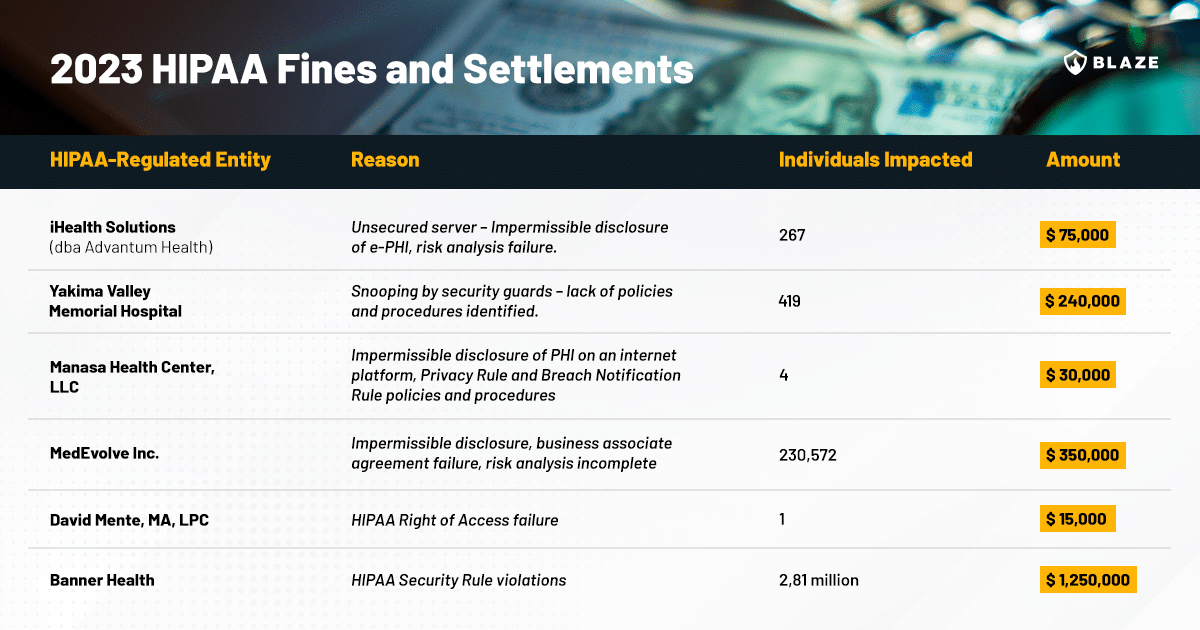
Vários estudos de caso destacam a importância de cumprir a Regra de Segurança da HIPAA. Por exemplo, no início de 2023, Banner Health concordou em pagar US$ 1,25 milhão por não cumprir a Regra de Segurança da HIPAA. Violações específicas descobertas pelo OCR incluíram:
- Falta de uma análise para determinar riscos e vulnerabilidades às informações de saúde protegidas eletronicamente em toda a organização
- Monitoramento insuficiente da atividade dos sistemas de informação de saúde para proteção contra ataques cibernéticos
- Falha na implementação de um processo de autenticação para proteger suas e-PHI
- Falha em ter medidas de segurança em vigor para proteger e-PHI contra acesso não autorizado durante a transmissão eletrônica.
Passos para implementar a Regra de Segurança da HIPAA
Análise de risco
- Primeiro passo na implementação da Regra de Segurança da HIPAA.
- Identificar e analisar riscos potenciais às e-PHI.
- Determinar estratégias de mitigação.
- Conduzir avaliações de risco e documentar medidas de segurança.
Desenvolvimento de medidas de segurança
- Etapa pós-análise de risco.
- Criar e implementar medidas contra os riscos identificados.
- Adaptar as medidas ao tamanho, complexidade e infraestrutura técnica da organização.
Treinamento da equipe
- Crucial para a conformidade com a Regra de Segurança da HIPAA.
- Educar todos os membros sobre a regra e suas funções na conformidade.
- Garantir que o treinamento seja abrangente e contínuo.
Testes de intrusão e avaliações de vulnerabilidade
Embora ainda não sejam obrigatórios, eles ajudam a alcançar a conformidade com muitos aspectos da HIPAA, especialmente os itens descritos nas Salvaguardas Técnicas.
- Envolve ataques cibernéticos simulados e autorizados para avaliar a segurança.
- Expõe vulnerabilidades, configurações incorretas e pontos fracos.
- Avalia a suscetibilidade a várias ameaças cibernéticas e à exposição de e-PHI.
- Valida a segurança de patches e atualizações.
Melhores práticas para manter a conformidade com a Regra de Segurança da HIPAA
Adotar uma cultura de conformidade dentro da organização
A conformidade com a Regra de Segurança da HIPAA não deve ser considerada um projeto único, mas sim um processo contínuo que exige a participação ativa de todos os membros da organização. É aqui que entra a ideia de uma "cultura de conformidade". Envolve cultivar um ambiente onde as políticas e procedimentos sejam seguidos e incorporados ao DNA da organização. Sessões regulares de treinamento, comunicação aberta sobre mudanças nas regulamentações ou tecnologia e uma abordagem proativa à segurança de dados podem ajudar a promover essa cultura.
Auditorias e revisões regulares para garantir a conformidade contínua
Auditorias e revisões regulares são necessárias para manter a conformidade com a Regra de Segurança da HIPAA. Elas devem ter como objetivo verificar se todas as medidas de segurança estão funcionando conforme o esperado e identificar quaisquer áreas que precisem de melhoria. Os resultados dessas auditorias devem ser usados para atualizar e aprimorar as medidas de segurança da organização.
O papel do treinamento contínuo e dos programas de conscientização de segurança
Manter a equipe informada e atualizada sobre os requisitos da HIPAA e os potenciais riscos de segurança é fundamental. Devem ser realizadas sessões de treinamento regulares para reforçar a compreensão da Regra de Segurança da HIPAA e informar sobre as ameaças e mecanismos de defesa mais recentes. Além disso, programas de conscientização podem ajudar a incutir um senso de responsabilidade compartilhada, onde cada indivíduo compreende seu papel na proteção das e-PHI.
Vídeo: Como a Regra de Segurança pode ajudar entidades reguladas pela HIPAA a se defenderem contra ataques cibernéticos
Em outubro de 2023, o HHS lançou um vídeo de 43 minutos no YouTube que discute incidentes reais e tendências em ataques cibernéticos, compilados a partir de relatórios de violação do OCR. O vídeo explora como a Regra de Segurança, quando implementada corretamente, pode ajudar a diminuir as chances de tais ataques.
Conclusão
A Regra de Segurança da HIPAA operacionaliza a proteção de dados confidenciais de pacientes, particularmente as e-PHI, em organizações de saúde. Em meio ao aumento das ameaças cibernéticas, a implementação eficaz desta regra é crucial.
Esta regra exige a implementação de salvaguardas administrativas, físicas e técnicas para proteger informações de saúde individualmente identificáveis. Ações essenciais incluem análise de risco, treinamento de pessoal e auditorias de segurança regulares. Cultivar uma cultura de conformidade e integrar ferramentas avançadas de cibersegurança aprimora a defesa contra violações.
Colaborar com especialistas em cibersegurança pode oferecer proteção e orientação adicionais, ajudando as organizações a implementar medidas técnicas de segurança para navegar melhor pela Regra de Segurança da HIPAA e manter a conformidade.
Na era dos ataques cibernéticos desenfreados contra organizações de saúde, proteger os dados dos pacientes é uma responsabilidade coletiva.




