Testes de intrusão para DiGA e DiPA: cumprindo os requisitos de segurança para aplicativos de saúde digital na Alemanha.
DiGA (Digitale Gesundheitsanwendungen – ou, em português, Aplicativos de Saúde Digital), também chamados de "aplicativos sob prescrição", são dispositivos médicos com marcação CE que auxiliam pacientes no reconhecimento, monitoramento, tratamento ou alívio de doenças, lesões ou deficiências. Podem ser aplicativos móveis, aplicações web ou outros dispositivos cuja funcionalidade principal seja baseada em tecnologia digital.
Em novembro de 2019, o Bundestag permitiu que médicos na Alemanha prescrevessem aplicativos de saúde digital aos seus pacientes. Sob a Lei de Saúde Digital (DGV), todos os pacientes que possuem seguro de saúde estatutário são elegíveis para receber cuidados via aplicativos de saúde prescritos. Em janeiro de 2024, havia 59 DiGA no diretório do BfArM. Alguns exemplos de aplicativos DiGA são: Deprexis, disponível como uma aplicação web para auxiliar no tratamento da depressão; Endo App, para pacientes que sofrem de endometriose; ou Elevida, uma aplicação web para pessoas com esclerose múltipla.
Em outubro de 2022, o BfArM publicou uma portaria estabelecendo requisitos para o reembolso de aplicações de cuidados digitais (DiPA – Digitale Pflegeanwendungen) destinadas a apoiar o cuidado diário dos pacientes. Os DiPA destinam-se ao uso por receptores de cuidados e seus enfermeiros e cuidadores, incluindo familiares – eles não são considerados dispositivos de saúde, mas "assistentes de cuidados". Os fabricantes desses aplicativos e dispositivos agora podem solicitar que seus produtos sejam listados no diretório DiPA.
Os riscos de manter os dados de saúde dos pacientes seguros
Por que os fabricantes de DiGA e DiPA devem priorizar a segurança?
O Escritório Federal de Segurança da Informação (BSI) enfatiza em sua diretriz técnica para fabricantes de aplicações de e-saúde, a BSI TR-03161 , a importância de proteger os dados dos pacientes e os perigos de não cumprir os requisitos de segurança. O órgão considera a divulgação não intencional de dados de saúde dos pacientes mais prejudicial do que algumas violações de dados no setor financeiro, uma vez que a primeira pode colocar em risco a saúde dos pacientes e, ao contrário de operações financeiras fraudulentas, não pode ser reembolsada. A perda de confidencialidade é irreversível e suas consequências são graves.
É por isso que os regulamentos e diretrizes relativos à segurança dos DiGAs são rigorosos e estão prestes a se tornar ainda mais exigentes. Espera-se que os requisitos de proteção e segurança de dados para DiPA sigam os mesmos padrões dos DiGA.
Requisitos de segurança para Aplicativos de Saúde Digital (DiGA)
Para ser classificado como DiGA e qualificar-se para reembolso pelos fundos de seguro de saúde alemães, tornando-se assim prontamente disponível para 73 milhões de pacientes, o dispositivo deve passar por uma avaliação de Fast Track pelo Instituto Federal de Medicamentos e Dispositivos Médicos (BfArM).
O processo de avaliação de três meses verifica a usabilidade geral, a interoperabilidade, a facilidade de uso e, por fim, o tratamento da segurança e da proteção de dados do aplicativo.
Anexo 1 da Portaria de Aplicativos de Saúde Digital (DiGAV) especifica os requisitos que os dispositivos médicos devem cumprir em relação à segurança de dados. Os fabricantes de todos os aplicativos de saúde digital devem atender aos requisitos referentes a
- Implementação de sistemas SGSI, como a ISO 27001
- Prevenção de vazamento de dados
- Autenticação
- Controle de acesso
- Integração de dados e funções
- Registro de logs
- Atualizações regulares e seguras
- Desinstalação segura
- Endurecimento (Hardening)
- Uso de sensores e dispositivos externos
- Uso de software de terceiros
- Testes de penetração
De acordo com a seção 32a do Anexo 1 da DiGAV, todos os dispositivos que desejam se tornar um aplicativo de saúde digital, não apenas aqueles com requisitos de proteção muito elevados, devem passar por um teste de penetração que inclua todos os componentes de back-end e "siga o conceito de implementação para testes de penetração recomendado pelo Escritório Federal de Segurança da Informação e, na medida em que seja aplicável, também leve em consideração os riscos de segurança atuais do OWASP Top-10". O fabricante é ainda obrigado a "apresentar, mediante solicitação, evidências adequadas da implementação dos testes de penetração e da eliminação das vulnerabilidades encontradas".
Aplicativos de saúde digital com requisitos de proteção muito elevados devem cumprir requisitos adicionais referentes a:
- Autenticação de dois fatores
- Criptografia de dados armazenados
- Medidas contra DoS e DDoS
- Serviços web integrados
Requisitos de testes de penetração para DiGA
O teste de penetração é um teste de segurança projetado para simular potenciais padrões de ataque a fim de identificar vulnerabilidades. Para que um produto seja listado no diretório DiGA, ele deve passar por um teste de penetração abrangente que cubra todos os componentes, incluindo sistemas de back-end.
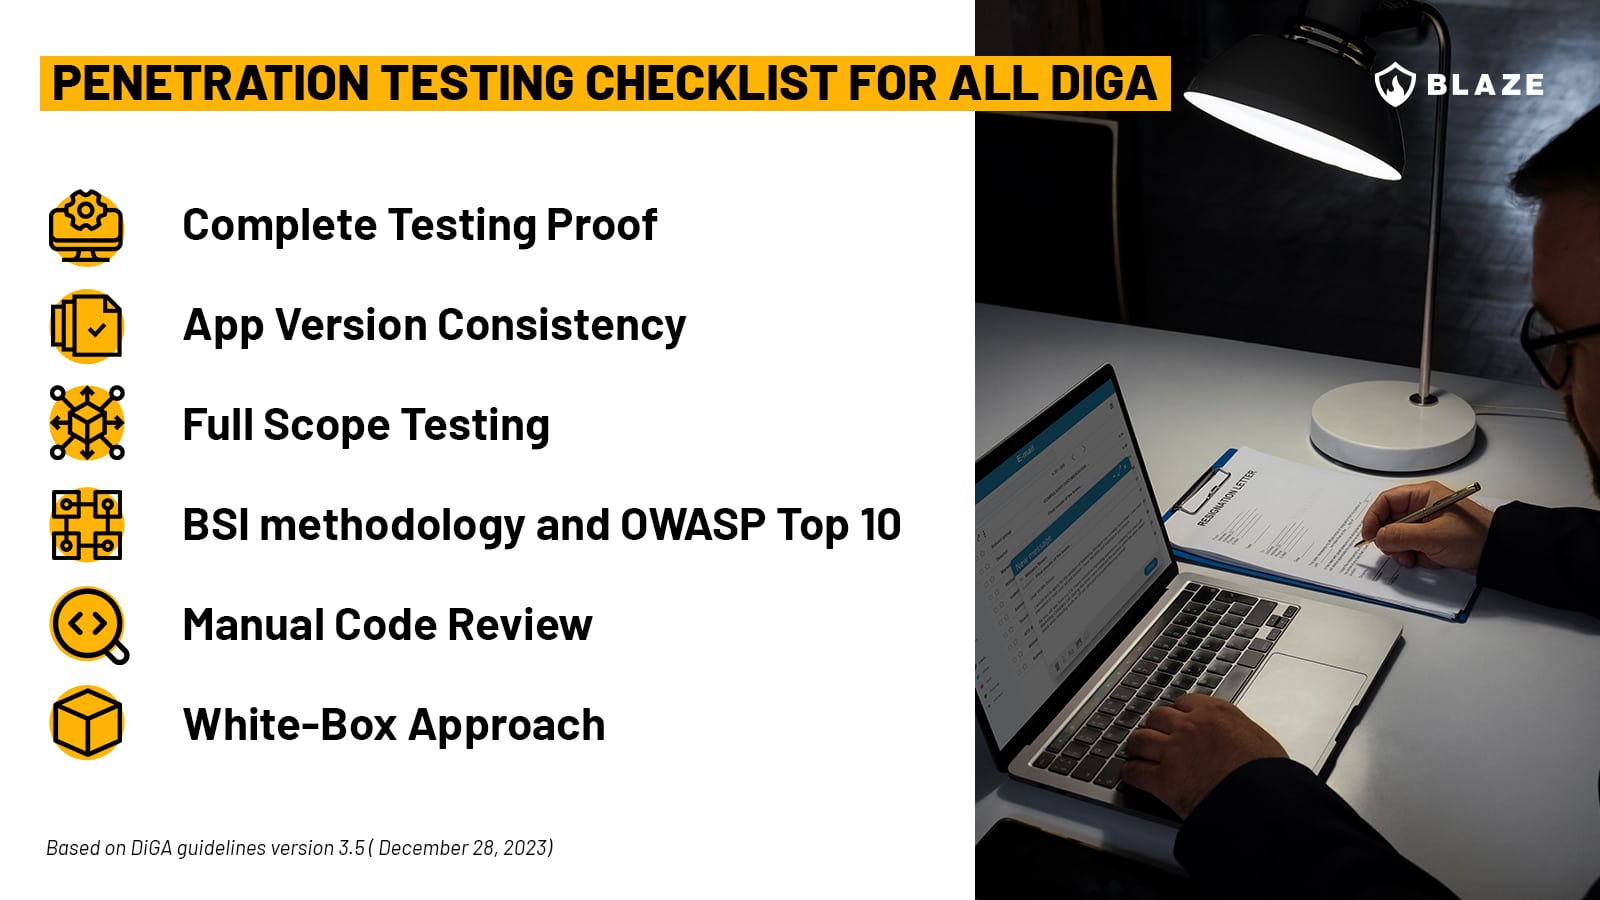
A partir de 1º de fevereiro de 2024, um pentest para DiGA também deve incluir uma revisão manual de código e um teste white-box. Estes testes devem ser repetidos conforme necessário, por exemplo, quando novas interfaces para a internet são adicionadas ou bibliotecas relevantes para conexões externas são atualizadas. Os pentests devem basear-se nas normas do BSI e nos frameworks mais recentes do OWASP Top 10. Embora seja recomendado que estes testes sejam realizados por centros certificados pelo BSI, não é um requisito estrito.
O BfArM pode solicitar evidências de que estes testes foram realizados e que quaisquer vulnerabilidades descobertas foram efetivamente corrigidas.
Avaliações de testes de penetração para DiGA e DiPA a conformidade pode, por vezes, ser mais complexa do que o pentesting convencional. Engenheiros de segurança que realizam pentests para soluções de saúde digital devem ter um foco maior na identificação de vulnerabilidades que possam expor dados de pacientes, como IDORs e problemas na aplicação de controle de acesso, e precisam estar familiarizados com padrões específicos do setor, como HL7, DICOM, FHIR e protocolos proprietários.
A escolha de serviços de teste de penetração baseados em metodologias como OWASP Top 10, OWASP MASVS, OSSTMM, PTES e normas do BSI (obrigatórias para DiGA/DiPA) garantirá uma revisão aprofundada dos controles de segurança das plataformas e sistemas no escopo da sua auditoria.
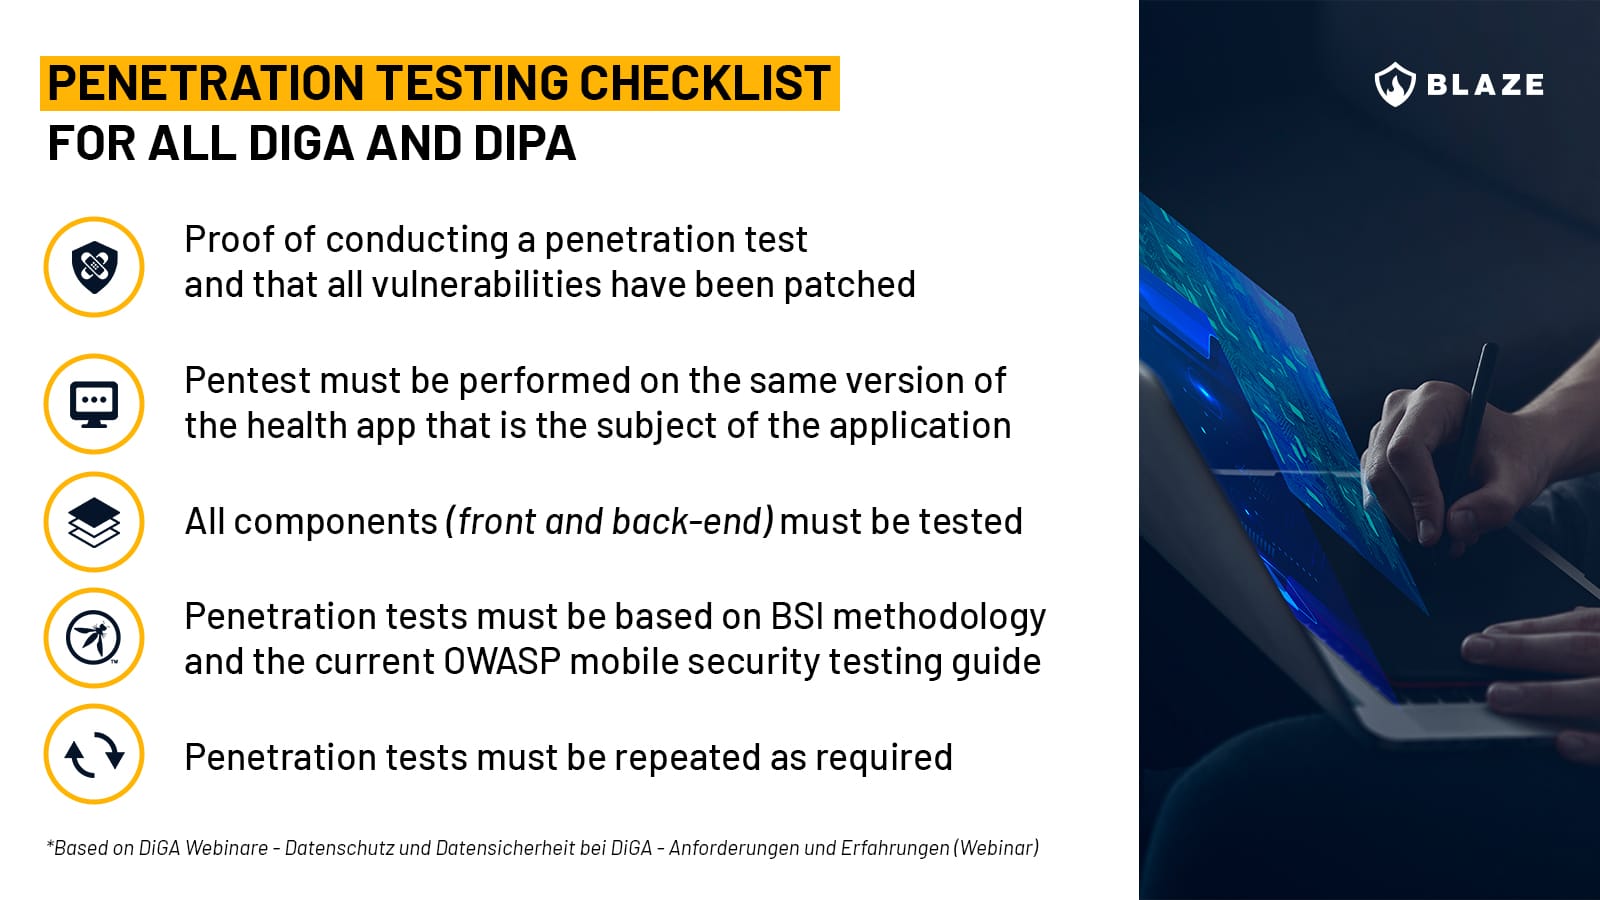
- Comprovante da realização de um teste de penetração e de que todas as vulnerabilidades foram corrigidas
- O pentest deve ser realizado na mesma versão do aplicativo de saúde que é objeto da solicitação
- Todos os componentes (front-end e back-end) devem ser testados
- Os testes de penetração devem basear-se na metodologia do BSI e no guia atual de testes de segurança móvel da OWASP
- O teste de penetração deve incluir uma revisão manual de código
- Os testes de penetração devem ser realizados a partir de uma perspectiva white-box
Certificações exigidas para DiGA
A partir de 1 de abril de 2022, deve ser apresentada a prova de um "sistema de gestão de segurança da informação (SGSI) em conformidade com ISO 27001 .
Desde 1 de janeiro de 2023, um certificado do BSI deve comprovar o cumprimento dos requisitos de segurança de dados.
Desde 1 de abril de 2023, os requisitos de proteção de dados também devem ser cumpridos.
Os novos requisitos devem ser atendidos tanto pelas aplicações médicas já listadas no diretório quanto por aquelas cujos fabricantes apenas solicitem a inclusão.
DiGA e processamento de dados fora da UE
Em julho de 2023, a Comissão Europeia adotou a decisão de adequação para o quadro de proteção de dados UE-EUA, segundo a qual dados pessoais podem ser transferidos da União Europeia para os EUA. No entanto, as empresas norte-americanas devem aderir ao quadro UE-EUA, concordando em cumprir requisitos detalhados de proteção de dados.
Em outubro de 2023, o BfArM publicou o seu posicionamento sobre o processamento de dados fora da Alemanha. Anteriormente, aplicavam-se regulamentos rigorosos sobre onde os dados de saúde e dados pessoais podiam ser processados fora da Alemanha, o que significava que o processamento de dados de pacientes utilizando fornecedores de nuvem sediados nos EUA era proibido. O posicionamento do BfArM estabelece agora:
"O Regulamento Geral sobre a Proteção de Dados (RGPD) permite, de um modo geral, o processamento de dados pessoais dentro da União Europeia (UE). O processamento fora da UE num chamado país terceiro é permitido se existir um nível de proteção comparável nesse país terceiro (decisão de adequação ao abrigo do Artigo 45.º do RGPD). A Portaria sobre Aplicações Digitais de Saúde (DiGAV) limita o local de processamento de dados para os dados processados pela DiGA, nos termos do n.º 2 do artigo 4.º da DiGAV, à República Federal da Alemanha, aos Estados-Membros da UE, aos Estados contratantes do Acordo sobre o Espaço Económico Europeu (EEE) e à Suíça."
"Podem ser utilizados prestadores de serviços sediados nos EUA para o armazenamento e processamento de dados pessoais, desde que estes adiram ao quadro de proteção de dados UE-EUA, o que exige o cumprimento de obrigações detalhadas de proteção de dados."
A proteção de dados é um tema em rápida evolução, pelo que se recomenda que consulte o seu responsável de conformidade de confiança para obter informações atualizadas.
Como manter as aplicações de saúde digitais seguras a longo prazo?
Um único teste de intrusão (pentest) e a obtenção da certificação adequada não tornam uma aplicação segura a longo prazo, e o BfArM está bem ciente disso quando sublinha que a segurança da informação deve ser um processo a ser ancorado numa empresa. Os testes de intrusão devem ser repetidos, por exemplo, quando novas interfaces são adicionadas à internet.
Considerando os níveis recorde de violações de cibersegurança ocorridas na Alemanha no ano passado e o facto de os seus principais alvos serem críticos para a sociedade e incluírem os cuidados de saúde, as DiGA e DiPA terão de aderir a normas de segurança muito rigorosas se quiserem conquistar uma sociedade que dependeu de sistemas de saúde analógicos durante mais tempo do que a maioria dos países da UE.
Porque é que o teste de intrusão é tão importante para a segurança das DiGA e DiPA?
As DiGA atraíram recentemente a atenção de um coletivo de hackers alemão Zervorschung cujo teste descobriu vulnerabilidades de segurança em duas aplicações de saúde que já tinham sido verificadas positivamente e listadas no BfARM. As vulnerabilidades críticas incluíam o descarregamento de dados de outros pacientes (incluindo nome de utilizador, endereço de e-mail e detalhes sobre o seu estado de saúde) e o início de sessão como médico para aceder a dados críticos, tais como palavras-passe e relatórios médicos.
Os fabricantes dos aplicativos corrigiram as falhas após serem contatados pela Zervorschung. Os pacientes devem confiar em hackers "do bem" para ajudar a proteger os aplicativos? Não. Controle de Acesso Quebrado vulnerabilidades como as mencionadas acima são frequentemente identificáveis por meio de um teste de intrusão (pentest) e deveriam ter sido descobertas antes que os aplicativos fossem disponibilizados aos pacientes. Espera-se que novos requisitos de certificação impeçam que aplicativos com falhas de segurança graves cheguem aos pacientes.
Conclusão
A digitalização do sistema de saúde da Alemanha, do qual o DiGA e o DiPA fazem parte, é uma das operações de TI mais significativas da Europa atualmente, e a proteção dos dados dos pacientes está no centro desse processo.
A confiança em aplicativos de saúde prescritos está crescendo lentamente. Em 2022, mais de um terço dos médicos prescreveram aplicativos de saúde digital, e outros 13,9% pretendiam fazê-lo em um futuro próximo. No entanto, 34,7% dos médicos ainda não querem utilizar o DiGA. Nesse contexto, garantir a conformidade de segurança não é apenas uma questão de cumprir requisitos para reembolso, mas um passo importante para construir confiança entre médicos e pacientes que ainda hesitam em adotar plenamente as possibilidades que essas aplicações oferecem.




