A Shopee pode solicitar um relatório de teste de intrusão, ou pentest, como evidência de que sua integração protege os dados da plataforma e dos compradores. As condições dependem da categoria de desenvolvedor, do acesso solicitado, do vínculo com programas de parceiros e das instruções recebidas. Antes de contratar o teste, identifique qual análise o relatório precisa atender.
A Shopee Open Platform conecta aplicações de terceiros a pedidos, anúncios e processos logísticos. Essas integrações podem tratar dados de compradores de várias lojas, o que torna a segurança da própria aplicação essencial. Este guia explica como definir o escopo, avaliar fornecedores, preparar as evidências e organizar o envio do relatório. É voltado a fornecedores independentes de software (ISVs) e equipes de integração que precisam responder a uma solicitação da Shopee.
Quando a Shopee exige um pentest?
Comece pelo motivo da solicitação. O acesso a dados sensíveis tem um processo documentado de envio de relatório. Solicitações contratuais e análises de programas de parceiros devem ser avaliadas conforme suas próprias condições. Estar no Brasil, por si só, não determina se sua integração precisa apresentar um pentest.
| Tipo de solicitação | O que confirmar antes do teste |
|---|---|
| Acesso a dados sensíveis | Se a categoria de desenvolvedor e os mercados atendidos estão sujeitos ao relatório previsto no guia de acesso. |
| Análise do Service Partner Program | Quais documentos de segurança são exigidos para sua conta e condição de parceiro, incluindo critérios do fornecedor e renovação. |
| Solicitação direta da Shopee | Escopo, condições de aprovação do fornecedor, prazo e canal de envio indicados na solicitação. |
Requisitos para acessar dados sensíveis
O guia de acesso a dados sensíveis prevê o envio de relatório por ISVs que atendem ou pretendem atender vendedores na Tailândia, Malásia, Singapura ou Filipinas, além de ISVs China Cross-Border e Hong Kong Cross-Border. Essa lista delimita aquele processo de acesso; ela não reúne todas as situações em que a Shopee pode solicitar um pentest.
Para uma integração brasileira, confira a mensagem recebida e as condições da sua conta. A ausência do Brasil nessa lista não comprova dispensa, assim como uma exigência aplicável a uma conta não demonstra uma obrigação universal para todas as integrações no país.
Solicitações contratuais e programas de parceiros
A seção 8.4 da Política de Proteção de Dados da Shopee permite solicitar um relatório de pentest, mediante aviso com antecedência razoável, emitido por um terceiro aprovado pela plataforma. Essa é uma base distinta para a solicitação.
No Service Partner Program, confira os critérios de documentação de segurança aplicáveis à sua conta. Guarde a comunicação da Shopee e compartilhe-a com a empresa de pentest para que a proposta responda à análise correta. Confirme, em conjunto, as entregas, as credenciais aceitas e as condições de renovação.
O que o relatório de pentest deve conter?
Para o processo de acesso a dados sensíveis, o guia da Shopee apresenta os seguintes critérios. Compare-os com as instruções específicas da sua solicitação:
| Aspecto | Critério |
|---|---|
| Cobertura | Superfície de ataque externa e sistemas relevantes dentro do escopo. |
| Método | Pentest black-box; uma varredura de vulnerabilidades isolada não atende ao requisito. |
| Evidências | Metodologia, processo, escopo e descrição completa das vulnerabilidades. |
| Correções | Confirmação de que todas as vulnerabilidades foram corrigidas. |
| Fornecedor | CREST está entre as recomendações; alternativas são analisadas individualmente. |
Transforme esses critérios em entregas antes de aprovar a proposta. Recomendamos combinar com o fornecedor as evidências abaixo:
| Pergunta de avaliação | Evidência a solicitar |
|---|---|
| O teste cobriu a integração? | Aplicações, APIs e infraestrutura identificadas; ambiente, datas e exclusões. |
| Um usuário conseguiu acessar dados de outra loja? | Perfis e relações entre vendedores avaliados, com evidências reproduzíveis de eventuais acessos indevidos. |
| O que ficou exposto e qual é o impacto? | Registros ou funções afetados, impacto demonstrado e justificativa da severidade. |
| A correção funcionou? | Vulnerabilidade original, situação da correção, alteração validada, data e resultado do reteste. |
Essa lista de evidências é uma recomendação prática da Blaze. Mantenha as vulnerabilidades corrigidas no relatório, com seu estado final, para que o responsável pela análise consiga acompanhar o que mudou.
A Shopee exige uma empresa de pentest acreditada pela CREST?
A Shopee recomenda explicitamente profissionais de pentest com credenciais CREST. As orientações sobre fornecedores também citam outras credenciais, como OSCP e GPEN, e admitem a avaliação de alternativas caso a caso. Não estabelecem uma regra universal que aceite apenas CREST para toda integração.
Confira exatamente o que sua solicitação exige. A acreditação de uma empresa e a certificação individual de um profissional são credenciais diferentes. Verifique separadamente a acreditação do fornecedor para testes de intrusão e as qualificações da equipe designada. Nenhuma delas comprova, por si só, que a Shopee aprovou aquele fornecedor para sua conta.
Antes da contratação, confira também os requisitos específicos do Service Partner Program. Os critérios de fornecedor e renovação de um processo não devem ser automaticamente aplicados a outro.
Testes manuais e varredura automatizada de vulnerabilidades
Pergunte como a equipe investiga o comportamento da aplicação além da detecção automatizada. Testes manuais permitem avaliar isolamento entre lojas, autenticação e regras de negócio que exigem conhecimento do fluxo. Ferramentas automatizadas ajudam a identificar vulnerabilidades; a avaliação precisa validar seu impacto. Nosso guia sobre pentest e varredura de vulnerabilidades, em inglês, explica essa diferença.
Como definir o escopo e contratar o pentest
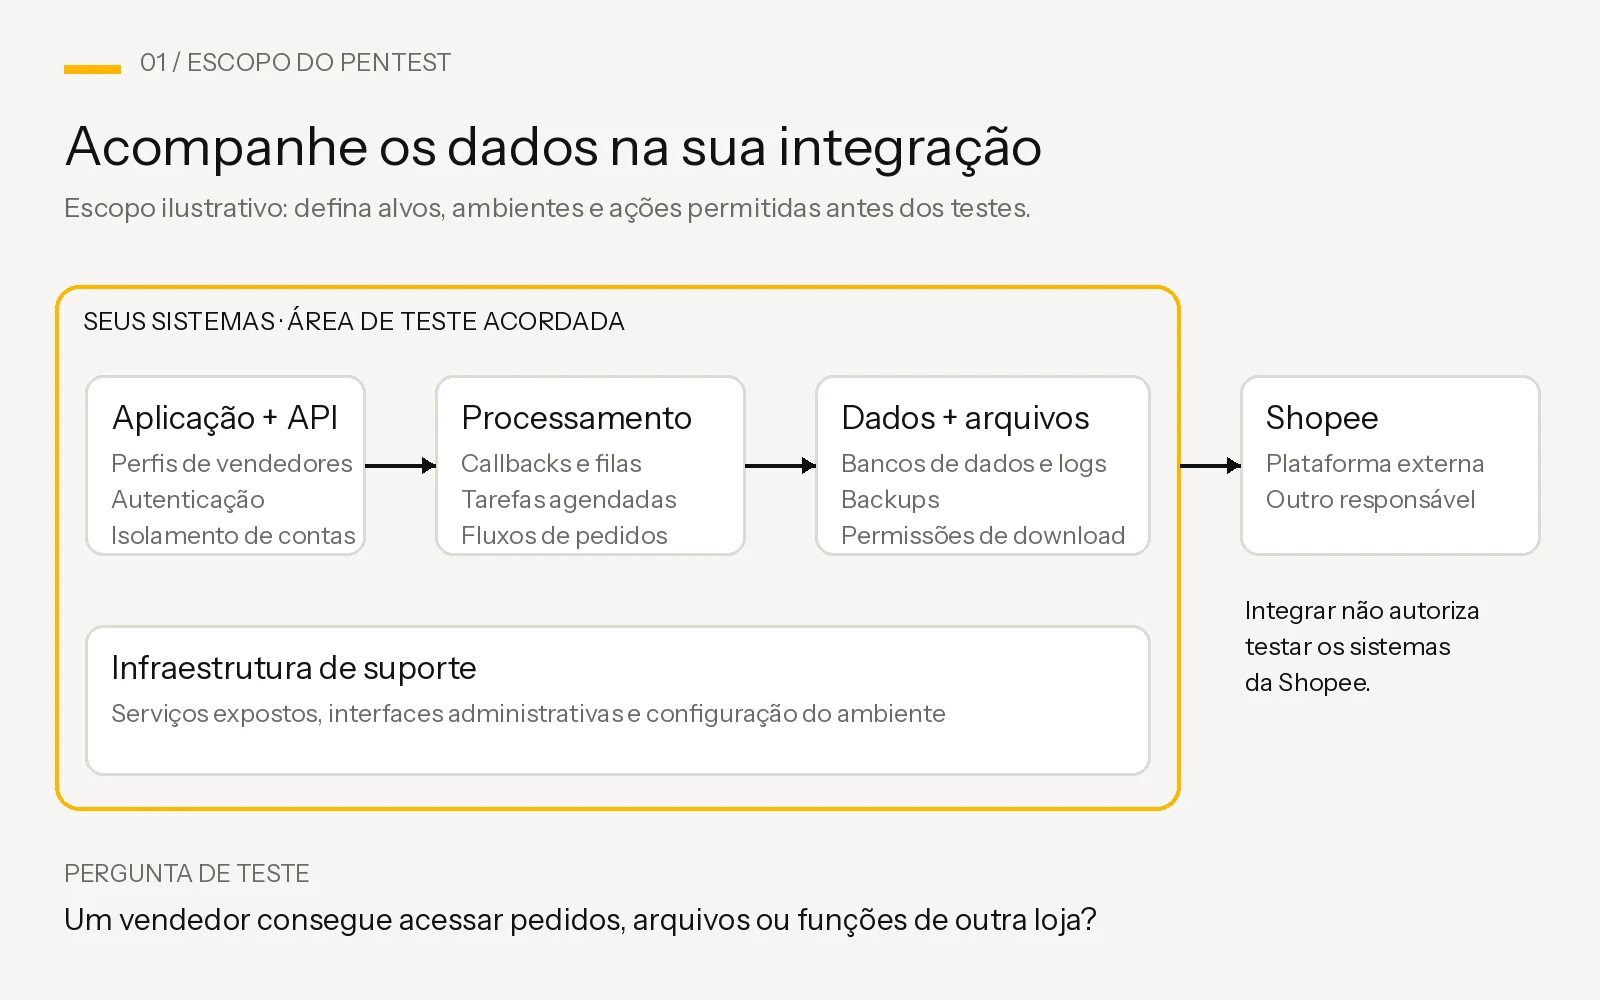
Mapeie o caminho dos dados dos compradores, desde a autorização da loja até o processamento dos pedidos, o armazenamento e a exportação. Identifique a aplicação web, as APIs, os serviços em segundo plano e a infraestrutura envolvidos. Registre quem é responsável por cada componente e se ele faz parte da avaliação. Um escopo limitado à vitrine pode deixar o backend de pedidos sem análise. Compare a documentação da API com as rotas em produção para identificar endpoints não documentados ou legados que também precisem ser testados.
Em uma integração com a Shopee, nossa discussão de escopo normalmente considera:
- Autenticação e controles de acesso. Login, sessões, permissões dos usuários e separação entre contas de vendedores.
- Credenciais e tokens. Onde os segredos da integração ficam armazenados, quem pode acessá-los e como a aplicação associa cada acesso ao vendedor correto.
- Processamento em segundo plano. Se callbacks, filas, tarefas agendadas e exportações preservam as permissões esperadas.
- Armazenamento e tratamento de entradas. SQL injection, quando aplicável, backups expostos, configurações inseguras e arquivos disponíveis para download com dados de compradores.
- Infraestrutura de suporte. Serviços expostos e interfaces administrativas que possam oferecer outro caminho de acesso à integração.
Considere uma aplicação hipotética de gestão de pedidos. O vendedor A gera um arquivo de expedição. A aplicação verifica as permissões ao criar o arquivo, mas o endpoint de download não confere a qual loja ele pertence. O vendedor B consegue baixar esse arquivo alterando seu identificador.
O exemplo ilustra uma falha de autorização em nível de objeto, um risco identificado pela OWASP. A avaliação precisa investigar as permissões do objeto exportado, além de confirmar que o login funciona. As evidências devem demonstrar a separação esperada entre lojas, a requisição não autorizada e as informações expostas.
Um pentest de API pode investigar essas relações entre usuários, perfis e fluxos. No exemplo, recomendamos testes autenticados complementares com contas de teste de vendedores distintos. Descreva esse trabalho separadamente da etapa black-box: o fornecimento de credenciais altera o acesso disponível à equipe. Confirme o plano combinado com as instruções da Shopee antes da execução.
Defina a responsabilidade e a autorização para cada alvo. O contrato deve identificar a aplicação, os sistemas de suporte, o ambiente permitido, as exclusões e os limites operacionais. Integrar-se à Shopee não autoriza testar a infraestrutura da Shopee.
Como preparar a avaliação?
Prepare um inventário de ativos e uma descrição dos fluxos. Documente os endpoints, os perfis de acesso, as relações entre lojas, o processamento em segundo plano e a infraestrutura. Combine a profundidade dos testes, as evidências do relatório e o processo de validação das correções.
Forneça a solicitação da Shopee, a arquitetura, a documentação relevante da API e um contato da engenharia. Combine um canal para comunicar vulnerabilidades urgentes e reserve tempo de desenvolvimento para as correções. Nosso guia de preparação para pentest de API, em inglês, detalha os acessos e a documentação necessários.
Como enviar o relatório e planejar a continuidade do acesso
No Console, use a conta de desenvolvedor e acesse Personal Center → Account Information → Security Reports & Certifications Information. Adicione um relatório de pentest, faça o upload e salve. Contas de membros não têm permissão para esse envio. O prazo informado para análise é normalmente de dez dias úteis. Siga as instruções de envio da Shopee e mantenha os nomes dos campos como aparecem no Console.
Separadamente, aplicações que precisam acessar informações de identificação pessoal dos compradores (PII) devem preencher a declaração de necessidade de PII e informar os endereços IP dos servidores pertinentes.
Antes do envio, confira se o documento corresponde à aplicação em análise e contém as evidências finais acordadas. Defina quem vai acompanhar a submissão e coordenar eventuais esclarecimentos com a empresa de pentest e a engenharia. Guarde uma cópia da versão enviada para que todos discutam o mesmo documento.
Organize o cronograma em etapas distintas: testes, correções, validação das correções, entrega do relatório e análise pela plataforma. Cada etapa depende de pessoas diferentes. Agendar o pentest muito perto do lançamento pode deixar pouco tempo para ajustes de engenharia ou respostas a dúvidas.
Data do relatório, validade do acesso e renovação
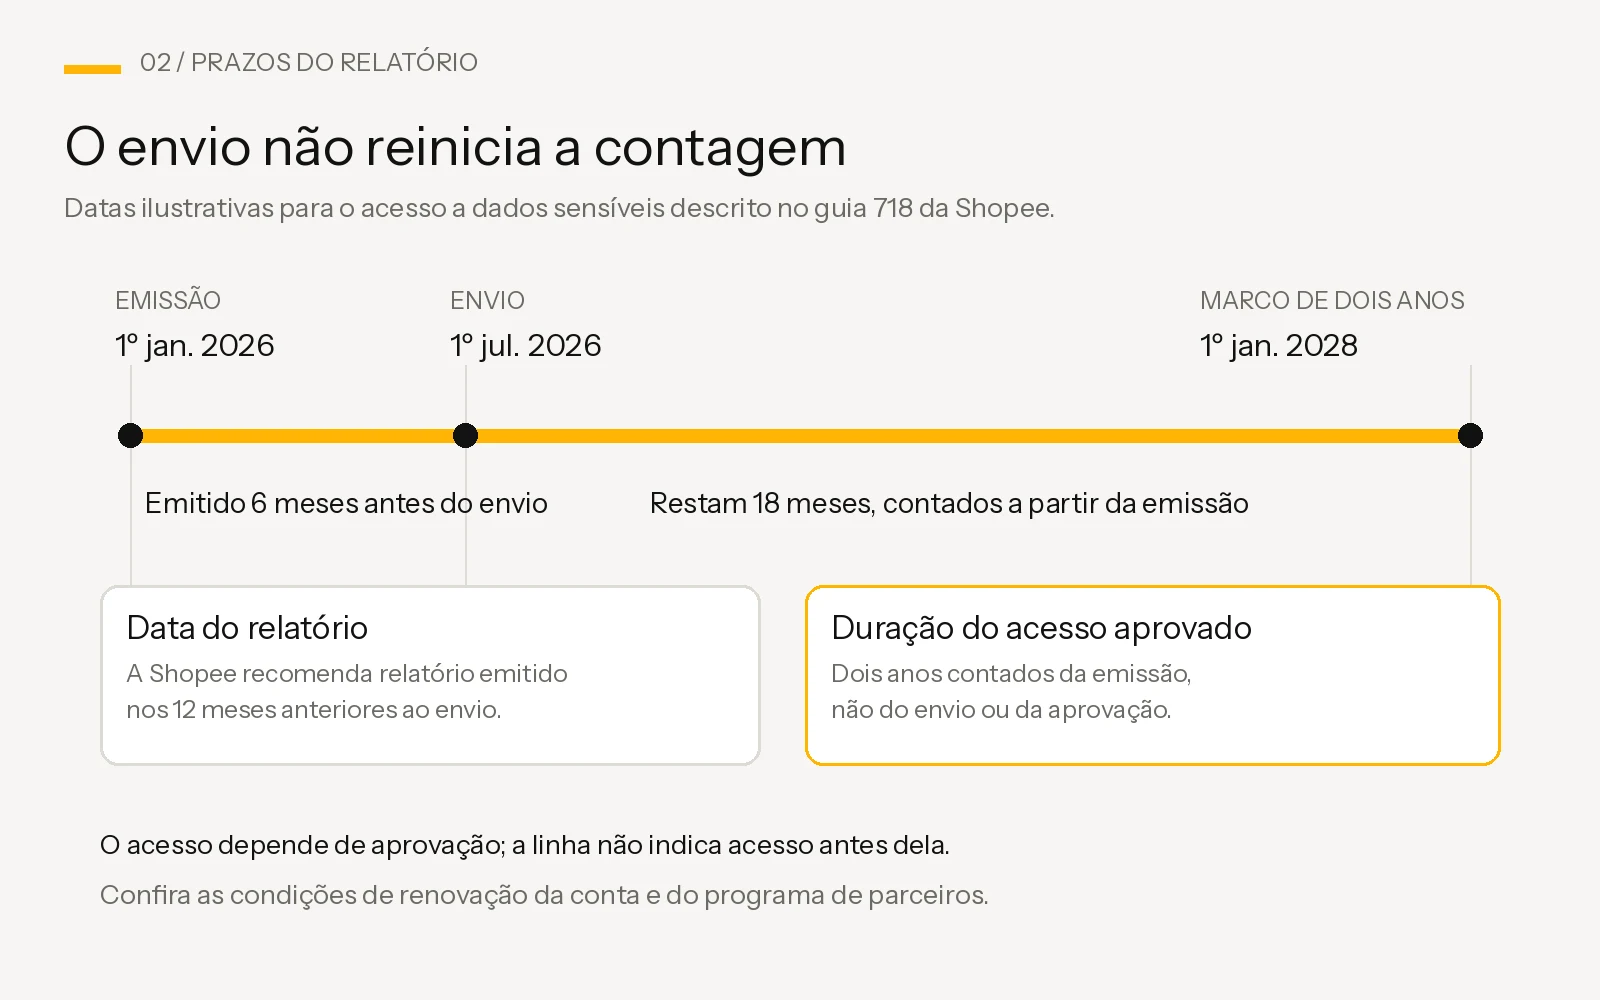
A Shopee recomenda apresentar um relatório emitido nos últimos 12 meses. O acesso aprovado a dados sensíveis tem duração de dois anos contados da emissão do relatório.
Assim, enviar um relatório emitido seis meses antes não reinicia esse período. Acompanhe separadamente as datas de emissão, envio e aprovação e defina um responsável pela renovação. Confira as obrigações de outros programas antes de marcar a próxima avaliação. Registre também mudanças relevantes na aplicação que possam reduzir a representatividade das evidências existentes.
Defina o escopo do pentest da sua integração
Leve a arquitetura, o acesso a dados solicitado, as instruções da Shopee e o prazo para a conversa de escopo. A Blaze pode ajudar a definir a avaliação e entregar vulnerabilidades validadas por meio de testes manuais, com apoio de IA quando útil. Combine desde o início o relatório e a validação das correções para que a engenharia saiba o que preparar.



