As APIs (Application Programming Interfaces) são a base da maioria das aplicações modernas. Aplicações web, mobile, plataformas SaaS, produtos cloud-native, fluxos de pagamento, integrações com parceiros e sistemas de comunicação máquina a máquina: todos dependem de APIs para trocar dados e aplicar regras de negócio.
Isso torna a segurança de APIs uma preocupação crítica para qualquer negócio. Uma única falha de autorização pode permitir que um cliente acesse os registros de outro. Um fluxo de autenticação fraco pode expor contas. Um GraphQL resolver mal protegido pode vazar dados sensíveis. Um serviço gRPC mal configurado pode expor funcionalidades internas. Um webhook vulnerável ou uma integração com terceiros pode criar um novo caminho de entrada para sistemas confiáveis.
Na Blaze Information Security, realizamos pentests em APIs para equipes de SaaS, fintech, saúde e empresas cloud-native que estão se preparando para conformidade, avaliações de segurança de clientes ou lançamentos. Para um contexto mais amplo, nosso Relatório Anual de Pentests 2025 analisa 660 testes de segurança reais realizadas em 145 organizações, destacando vulnerabilidades encontradas por especialistas, e não apenas resultados de scanners.
Este artigo explica o que o pentest em APIs envolve, como se preparar para ele, o que o OWASP API Security Top 10 2023 significa na prática, como os testes de APIs REST, GraphQL, SOAP e gRPC se diferenciam, e quais fatores influenciam o preço de um pentest de API.
O que é um pentest API?
O pentest em APIs é uma avaliação de segurança focada em encontrar vulnerabilidades em APIs, simulando de forma segura como hackers, usuários mal-intencionados, contas comprometidas ou integrações abusivas de terceiros poderiam interagir com elas.
As vulnerabilidades em APIs estiveram envolvidas em diversos vazamentos de dados de grande repercussão. Em 2023, a T-Mobile divulgou que um atacante abusou de uma API para acessar dados de aproximadamente 37 milhões de contas de clientes. Em 2022, a Optus divulgou um vazamento que afetou até 9,8 milhões de clientes, com relatos públicos apontando o acesso exposto a uma API como fator-chave.
Esses incidentes mostram por que a segurança de APIs não pode ser tratada como um exercício apenas de scanners. APIs expõem dados, identidade, business logic e integrações de forma direta. Quando controles de autorização, autenticação, rate limiting, gestão de inventário ou confiança em terceiros falham, o impacto pode ser significativo.
Um pentest profissional de API geralmente cobre:
- Endpoints, métodos, parâmetros e corpos de requisição da API
- Mecanismos de autenticação como JWT, OAuth, API keys, SSO, HMAC e mTLS
- Autorização entre usuários, perfis, tenants e organizações
- Controles de acesso no nível de objeto e no nível de propriedade
- Casos de abuso de lógica de negócio
- Validação de entrada e falhas de injeção
- Rate limits e controles de consumo de recursos
- Configurações incorretas de API gateway, cloud e integrações
- APIs REST, GraphQL, SOAP, gRPC, WebSocket ou backends de aplicativos móveis
O objetivo é encontrar fragilidades antes que os atacantes o façam e fornecer orientações claras de remediação que as equipes possam colocar em prática.
Pentest em API vs. varredura de vulnerabilidades em APIs
A varredura de vulnerabilidades (vulnerability scanning) em APIs pode ajudar a detectar problemas comuns, mas não é a mesma coisa que um teste de intrusão.
Scanners automatizados são úteis para encontrar alguns padrões conhecidos, configurações incorretas, documentação exposta, headers fracos e certas falhas de injeção. Também podem ser úteis em pipelines de CI/CD.
Mas o pentest manual em APIs vai além. Ele avalia como a API se comporta com usuários reais, diferentes perfis, tenants, fluxos de trabalho e regras de negócio. É aí que muitas das vulnerabilidades de API de alto impacto são encontradas.
| Varredura em API | Pentest em API | |
|---|---|---|
| Objetivo principal | Detectar problemas frequentes ou baseados em padrões | Encontrar vulnerabilidades exploráveis em contexto |
| Testes de autorização | Limitados | Parte central da avaliação |
| Testes de lógica de negócio | Fracos | Fortes |
| Testes com múltiplos perfis | Limitados | Fortes |
| Testes de GraphQL/gRPC | Dependem da ferramenta | Podem ser adaptados manualmente |
| Resultados | Resultados do scanner | Relatório com classificação de risco, evidências e orientações de remediação |
Os scanners podem apoiar a segurança de APIs, mas não devem substituir o teste manual. Falhas de autorização, abuso de lógica de negócio, falhas de isolamento entre tenants e integrações inseguras geralmente exigem análise humana.
Quando sua empresa precisa de um pentest em APIs?
Um pentest é especialmente valioso quando uma API lida com dados sensíveis, sustenta fluxos de trabalho críticos para o negócio ou é exposta a clientes, parceiros, aplicativos móveis ou integrações com terceiros.
Motivos comuns para realizar um teste de intrusão em APIs incluem:
- Lançamento de uma nova API ou funcionalidade importante
- Preparação para SOC 2, ISO 27001, PCI DSS, HIPAA, DORA, NIS 2 ou avaliação de segurança de clientes
- Exposição de APIs a clientes, parceiros ou aplicativos móveis
- Adição de GraphQL, gRPC, APIs serverless ou microsserviços
- Migração de um monolito para uma arquitetura orientada a APIs
- Validação de segurança antes de um enterprise deal
- Reteste após correção de vulnerabilidades anteriores
Para muitas empresas de software B2B, o pentest em APIs é mais do que uma atividade de segurança — é também um facilitador de vendas. Clientes enterprise frequentemente solicitam evidências recentes de pentests realizados por terceiros antes de assinar ou expandir um contrato.
OWASP API Security Top 10 2023: o que mudou e o que testamos
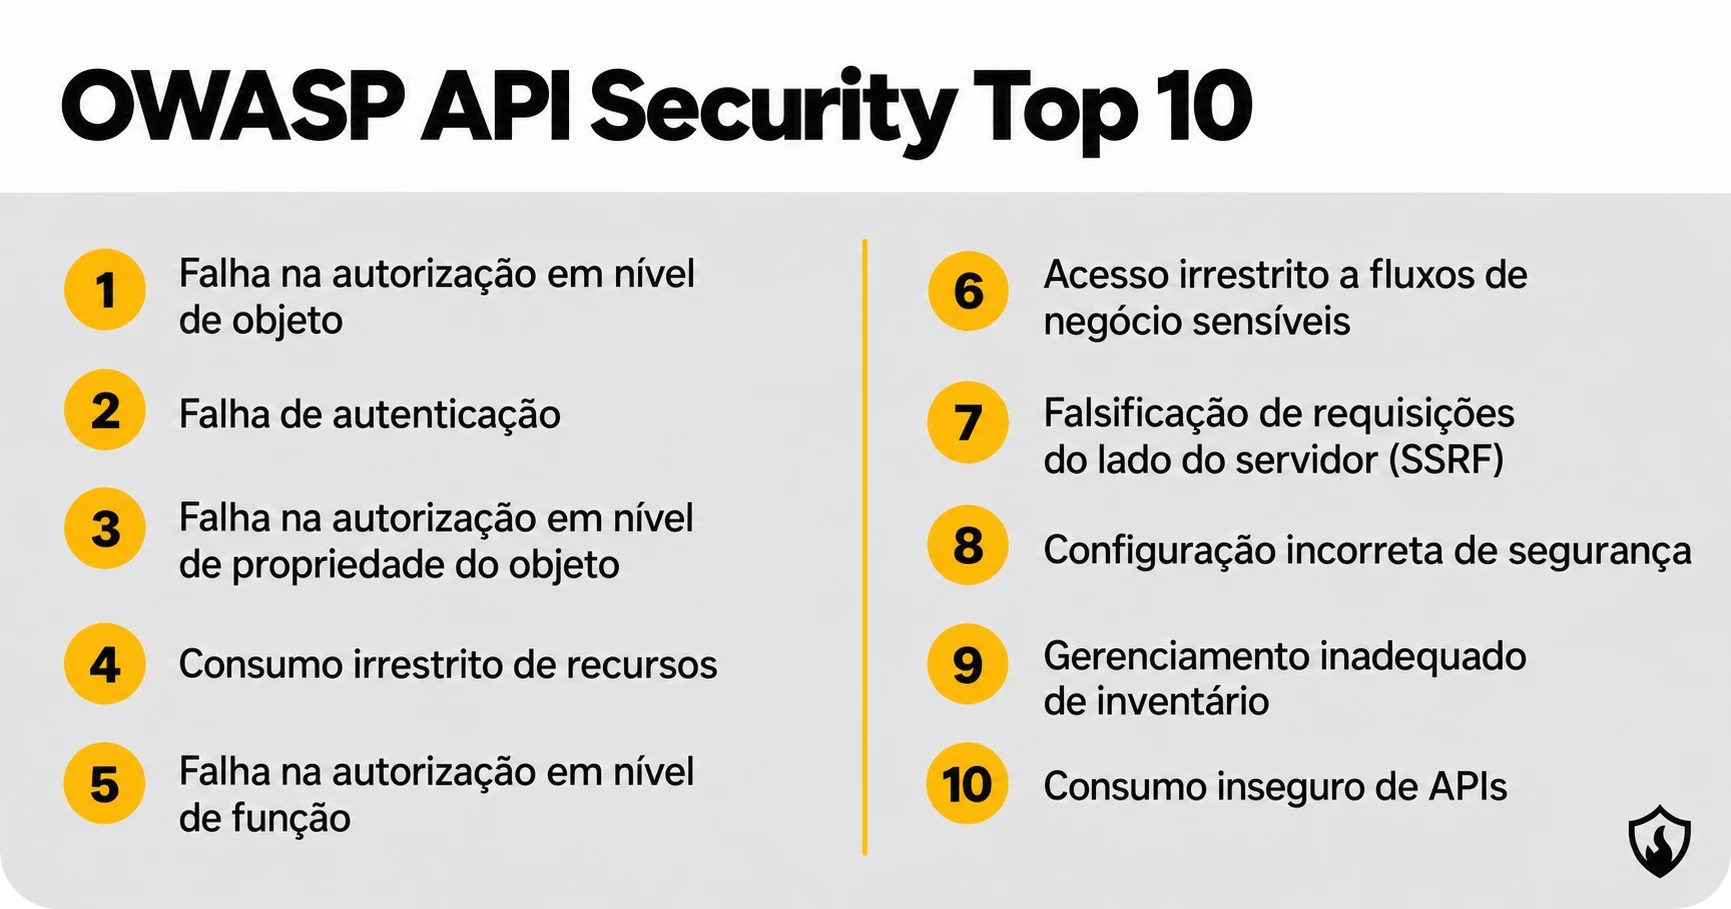
O OWASP API Security Top 10 2023 é a referência atual para riscos comuns de segurança em APIs. Substituiu vários nomes de categorias de 2019 e introduziu novas áreas de foco, incluindo fluxos de negócio sensíveis, SSRF e consumo inseguro de APIs de terceiros.
| Categoria OWASP API 2023 | O que significa na prática |
|---|---|
| API1:2023 Broken Object Level Authorization (BOLA) | Um usuário consegue acessar ou modificar o objeto de outro usuário, como uma fatura, arquivo, conta, ticket ou registro? |
| API2:2023 Broken Authentication | A autenticação, o tratamento de tokens, a redefinição de senha, o MFA ou a lógica de sessão podem ser contornados ou abusados? |
| API3:2023 Broken Object Property Level Authorization | Usuários conseguem ler ou alterar campos de objetos aos quais não têm autorização de acesso? Isto inclui os antigos riscos de "Excessive Data Exposure" e "Mass Assignment"? |
| API4:2023 Unrestricted Resource Consumption | A API pode ser abusada por meio de requisições excessivas, payloads grandes, queries dispendiosas, batching, uploads de arquivos ou cenários de denial-of-wallet? |
| API5:2023 Broken Function Level Authorization | Um usuário com menos privilégios consegue acessar funções de API restritas, de administração, suporte ou parceiros? |
| API6:2023 Unrestricted Access to Sensitive Business Flows | Fluxos de trabalho legítimos podem ser automatizados ou abusados para scraping, fraude, abuso de inventário, abuso de convites, abuso de trials ou bypass de processos? |
| API7:2023 Server Side Request Forgery | Funcionalidades da API como webhooks, fetchers de URL, importadores, resolvers ou geradores de preview podem ser usadas para alcançar sistemas internos? |
| API8:2023 Security Misconfiguration | Funcionalidades de debug, CORS, documentação exposta, mensagens de erro, headers, TLS, gateways ou configurações da cloud estão mal configurados? |
| API9:2023 Improper Inventory Management | Versões antigas, shadow APIs, endpoints de staging, rotas não documentadas ou APIs esquecidas de mobile/parceiros ainda estão expostas? |
| API10:2023 Unsafe Consumption of APIs | A aplicação confia excessivamente em APIs de terceiros, webhooks, callbacks, sistemas de parceiros ou respostas de upstream? |
Um pentest de API adequado deve usar o OWASP API Security Top 10 2023 como base mínima de teste, não como teto. Muitas vulnerabilidades graves de API também decorrem de falhas de lógica de negócio, race conditions, configurações incorretas de nuvem, falhas de injeção, erros de criptografia e problemas de design específicos da aplicação que não são necessariamente cobertos diretamente pelo top 10.
Pentest em APIs REST, GraphQL, SOAP e gRPC
Diferentes tecnologias de API criam diferentes superfícies de ataque. Um pentest de API moderno deve ser adaptado à arquitetura da API, e não forçado por uma checklist genérica de aplicação web.
Pentest em APIs REST
APIs REST são geralmente testadas por meio da análise de endpoints, métodos HTTP, parâmetros de requisição, corpos JSON, identificadores de objetos, fluxos de autenticação, regras de autorização, rate limits e versionamento de API.
Testes comuns em APIs REST incluem manipulação de IDs, Role-Based Access Control checks (RBAC), testes de isolamento entre tenants, manipulação de campos ocultos, abuso de paginação, validação de entrada, testes de mass assignment e revisão de endpoints legados.
Pentest em APIs GraphQL
APIs GraphQL exigem testes específicos porque um único endpoint pode expor uma estrutura de dados ampla e flexível. O pentest de APIs GraphQL pode incluir:
- Testes de introspection e exposição de schema
- Reconstrução de schema quando a introspection está desabilitada
- Testes de profundidade e complexidade de queries
- Abuso de aliases e batching
- Testes de autorização em nível de campo
- Autorização em nível de objeto por meio de queries aninhadas
- Abuso de mutations
- SSRF em nível de resolver
- Abuso de subscriptions e WebSocket
- Bypass de rate limit por meio da estrutura de queries
O teste de segurança de GraphQL deve ir além de verificar se a introspection está habilitada. A questão mais importante é se a autorização é aplicada corretamente nos níveis de resolver, objeto e campo.
Pentest em gRPC e protobuf
APIs gRPC são comuns em microsserviços, sistemas internos e comunicação de alta performance entre serviços. Geralmente utilizam Protocol Buffers, HTTP/2, headers de metadata, streaming e, em alguns casos, mTLS.
O teste de gRPC e protobuf pode incluir:
- Revisão de schemas protobuf
- Testes de service reflection
- Verificações de autorização em nível de método
- Testes de autenticação baseada em metadata
- Manipulação de mensagens de requisição e resposta
- Abuso de streaming
- Testes de tamanho de mensagem e consumo de recursos
- Revisão de gateways gRPC-Web
- Revisão de mTLS e fronteiras de confiança entre serviços
Interno não significa seguro. APIs internas ainda precisam de autenticação forte, autorização, validação de entrada e monitoramento.
Pentest em web services SOAP
APIs SOAP ainda são encontradas em serviços financeiros, saúde, telecomunicações, sistemas corporativos e integrações existentes.
O teste de SOAP pode incluir revisão de WSDL, validação de XML schema, testes de XML External Entity (XXE), manipulação de SOAPAction, verificações de autorização entre operações, injeção de XML, revisão de assinatura de mensagens e análise de tratamento de erros.
Preparação para um teste de intrusão de API
A preparação para um pentest de API é uma etapa essencial para garantir que o teste seja completo, relevante e tenha boa cobertura da superfície de ataque da API. Seguem-se alguns passos básicos importantes para preparar a avaliação:
Tenha um NDA em vigor
O pentest em APIs frequentemente envolve o compartilhamento de informações técnicas sensíveis, credenciais, detalhes de arquitetura e dados de exemplo. Antes do início dos testes, certifique-se de que o NDA, a autorização e as regras de engajamento estejam acordados.
As regras de engajamento devem definir os alvos aprovados, datas de teste, sistemas fora de escopo, contatos de escalação, restrições de produção e o tratamento de descobertas sensíveis.
Defina o escopo do pentest de API
Antes do início dos testes, defina o escopo de forma clara. Isso deve incluir:
- APIs e ambientes a serem testados
- Endpoints, operações, serviços ou coleções em escopo
- Funções e níveis de permissão de usuários
- Métodos de autenticação
- Fluxos de trabalho sensíveis
- Sistemas ou integrações de terceiros
- Restrições de rate limit e denial of service
- Expectativas de relatório e reteste
Defina também o que está explicitamente fora de escopo. Isso pode incluir sistemas de terceiros, fluxos críticos de produção, testes destrutivos ou integrações que você não controla.
Forneça documentação, arquivos Postman e Swagger e exemplos de requisições
Forneça à equipe de testes a documentação da API, coleções Postman, arquivos Swagger ou OpenAPI, exemplos de requisições e informações sobre os métodos de autenticação, como API keys, OAuth, JWT, SSO, HMAC ou mTLS.
A documentação deve incluir descrições dos endpoints, métodos suportados, exemplos de requisição e resposta, estruturas de dados esperadas, dependências conhecidas e quaisquer restrições.
Se a sua API utiliza requisições criptografadas, dados compactados ou codificados, requisições assinadas com HMAC, headers customizados ou autenticação não padrão, forneça exemplos funcionais antes do início do teste.
Opte por um pentest grey box ou assistido por código-fonte
O teste grey box é geralmente a melhor abordagem padrão para testes de intrusão em APIs. Em um pentest grey box, a equipe de testes recebe documentação, coleções de API e credenciais para testar funcionalidades reais com contexto suficiente.
Para testes autenticados, forneça pelo menos duas contas por função sempre que possível. Isso permite que os testadores verifiquem se um usuário consegue acessar ou modificar os dados de outro usuário.
Para uma aplicação SaaS, isso pode significar dois owners, dois administradores, dois usuários padrão e dois usuários somente leitura, distribuídos em pelo menos dois tenants ou organizações separados.
O teste white box ou assistido por código-fonte pode ser valioso para APIs complexas, fluxos de trabalho sensíveis, lógica criptográfica ou ambientes de alta criticidade. O acesso ao código-fonte reduz suposições e pode revelar problemas difíceis de identificar externamente.
Conheça as ferramentas mais utilizadas em pentests API
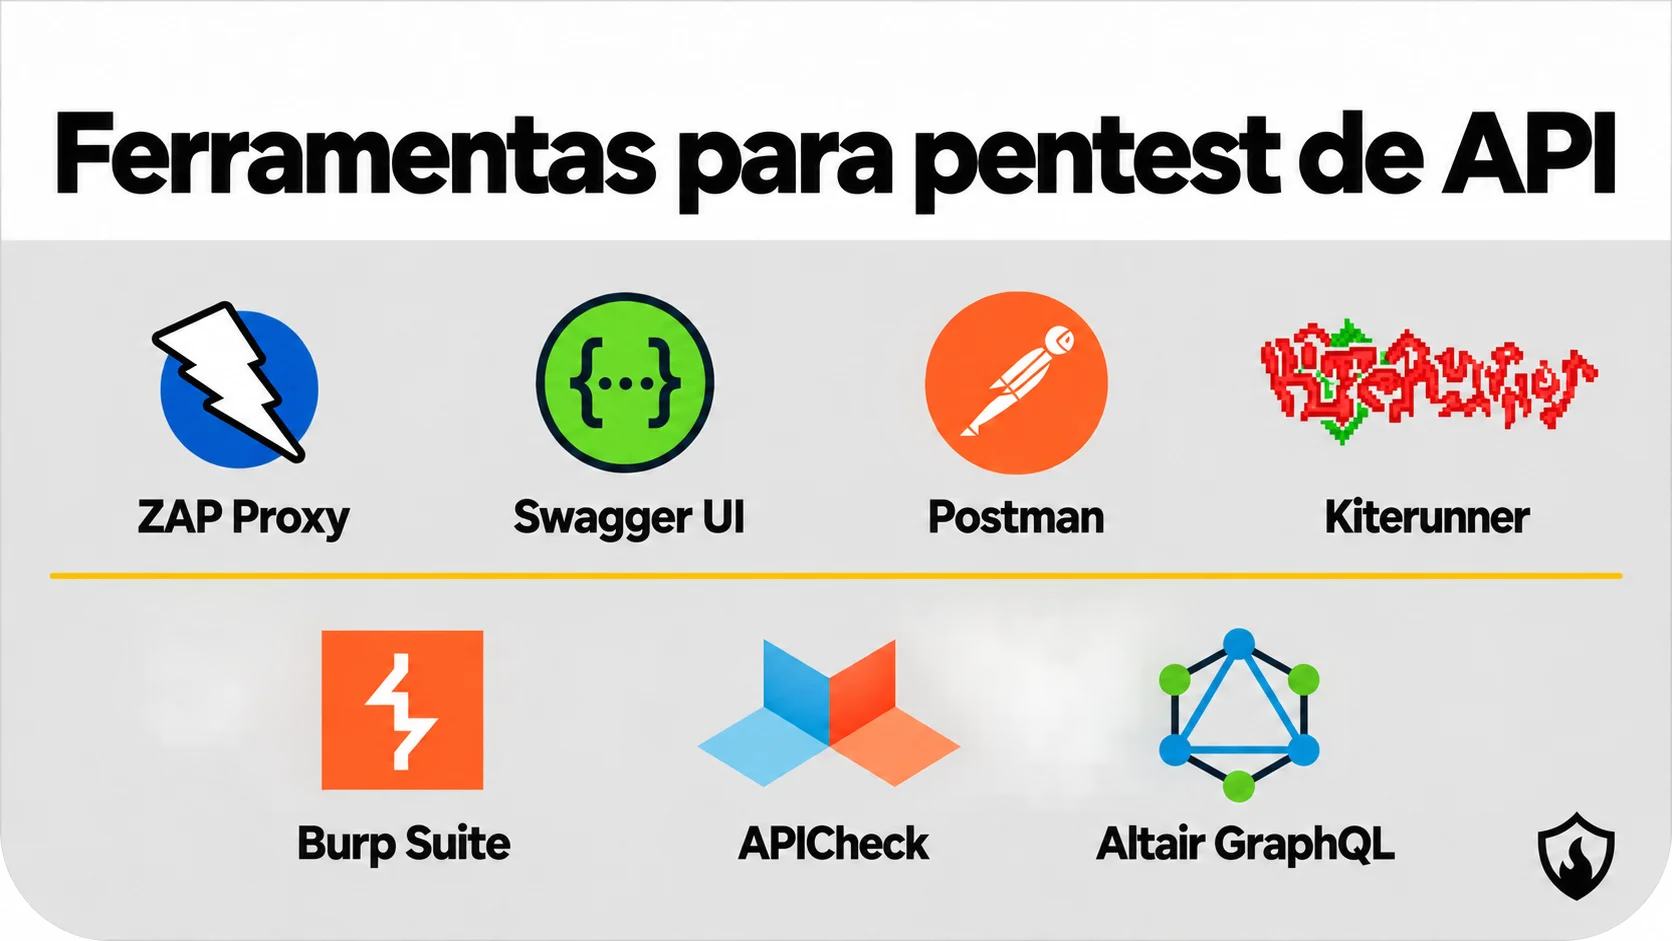
Em um teste de intrusão de APIs, um pentester normalmente utiliza um conjunto de ferramentas para conduzir suas avaliações de forma eficaz. Segue-se uma visão geral de algumas dessas ferramentas:
Postman e Swagger UI
Postman e Swagger UI são ferramentas gráficas populares para clientes de API, utilizadas por programadores e testers de software para enviar requisições a uma API e receber respostas. Elas oferecem uma interface intuitiva para construir requisições a serem enviadas aos endpoints da API. Ambas suportam diversos métodos de requisição, incluindo GET, POST, PUT, DELETE, entre outros, e permitem incluir headers e corpo de dados de forma simples.
Também incluem funcionalidades para escrever e automatizar testes de API e gerenciar diferentes ambientes de teste. Além disso, essas ferramentas geralmente conseguem gerar e publicar documentação de API, facilitando o compartilhamento de APIs entre equipes (por exemplo, coleções Postman).
Cliente GraphQL
Se a sua API for baseada em GraphQL, é muito provável que a equipa utilize um cliente que facilite a interação com aplicações que utilizam GraphQL.
Como exemplo, o Altair GraphQL Client é uma ferramenta rica em recursos para trabalhar com APIs escritas nessa tecnologia. Ele oferece uma forma simples e gráfica para desenvolvedores e testadores escreverem queries e mutations e enviá-las a um endpoint GraphQL.
Existem diversas ferramentas similares que cumprem o mesmo objetivo de interfacear com APIs GraphQL e podem auxiliar no pentest.
Burp Suite Professional
O Burp Suite é uma ferramenta abrangente de pentest em aplicações web. É utilizado por pentesters de aplicações para realizar tarefas como rastreamento de conteúdo e funcionalidades, análise e manipulação de requisições, automação de ataques personalizados e muito mais.
Em um pentest manual típico de API, um cliente como Postman, Altair GraphQL ou SoapUI é conectado via proxy ao Burp Suite, onde o processo de testagem de fato acontece.
Kiterunner
O Kiterunner é uma ferramenta de descoberta contextual de conteúdo desenvolvida pelo Shubham Shah e nossos amigos da Assetnote. A ferramenta consegue fazer brute force de endpoints de API de forma context-aware (ou seja, utilizando os headers, métodos HTTP e demais parâmetros corretos).
Funciona de maneira diferente das ferramentas tradicionais de descoberta de conteúdo e brute force de diretórios, e sua capacidade de reconhecer o contexto a torna adequada para pentests em APIs e aplicações desenvolvidas em frameworks web modernos.
Ferramentas automatizadas de teste de segurança
As ferramentas automatizadas de teste de segurança podem trazer benefícios significativos durante um pentest em APIs, ajudando a aumentar a velocidade, a cobertura e a encontrar os bugs mais evidentes logo no início.
Scanners automatizados open source como o OWASP ZAP e o API Check da BBVA são projetados especificamente para detectar diversas vulnerabilidades comuns de API, incluindo as listadas no OWASP API Security Top 10. Estes scanners conseguem fazer varreduras rápidas em APIs REST para identificar vulnerabilidades de injeção, tratamento inadequado de erros, configurações incorretas e outros problemas. Existem diversos outros scanners comerciais que também oferecem boa cobertura para testes de segurança automatizados de APIs.
A vantagem de utilizar essas ferramentas como parte de um pipeline de DevSecOps é a capacidade de integração com sistemas de integração contínua/entrega contínua (CI/CD), permitindo o monitoramento contínuo de vulnerabilidades à medida que alterações são feitas na API. Essa automação permite que equipes de desenvolvimento identifiquem e corrijam problemas potenciais no início do ciclo de desenvolvimento, tornando-se parte essencial de uma postura proativa de segurança de aplicações.
No entanto, embora essas ferramentas possam complementar significativamente o processo de pentest de API, é fundamental lembrar que elas não substituem o pentest manual. Scanners automatizados podem não identificar vulnerabilidades específicas de contexto ou falhas de lógica de negócio que um tester humano conseguiria detectar. Portanto, uma abordagem equilibrada que combine varredura automatizada com testes manuais aprofundados é geralmente a forma mais eficaz de garantir a segurança abrangente de APIs.
É possível encontrar uma lista de recursos e diversas ferramentas para segurança de API no repositório do GitHub “Awesome API Security”.
Vulnerabilidades e riscos comuns em APIs
As APIs possuem seu próprio conjunto específico de classes de vulnerabilidades. Problemas comuns de segurança de aplicações web, como cross-site scripting e vulnerabilidades específicas de front-end, geralmente são menos relevantes ou inaplicáveis ao conduzir pentests em APIs com foco em segurança. No entanto, é importante lembrar que essas vulnerabilidades ainda podem ser relevantes se os dados enviados à API forem consumidos em outro ponto de uma aplicação web.
Em junho de 2023, o novo OWASP API Security Top 10 2023 foi finalmente publicado. Como o nome indica, trata-se de uma lista das dez vulnerabilidades mais comuns em APIs, compilada a partir de insights e conhecimento recolhidos por diversas empresas de pentest nos últimos anos.
A seguir, discutiremos brevemente, com base em nossa própria experiência em pentests de API, alguns dos problemas de segurança de API mais prevalentes que encontramos em nossos testes. Note que a lista não é exaustiva; outras classes de problemas de segurança afetam APIs, incluindo falhas específicas de lógica de negócio da aplicação.
Problemas de controle de acesso – IDORs e BOLAs
Broken Object Level Authorization (BOLA) e Insecure Direct Object References (IDOR) são vulnerabilidades intimamente relacionadas que podem ocorrer em APIs.
BOLA ocorre quando um endpoint de API falha em verificar adequadamente se o usuário que está fazendo a requisição possui as permissões necessárias para acessar ou modificar o objeto solicitado.
Vulnerabilidades de IDOR são um tipo específico de BOLA em que a API expõe uma referência (como um ID ou nome) a um objeto de implementação interna. Atacantes podem manipular essas referências expostas para acessar recursos não autorizados.
Um exemplo de IDOR pode ser visto abaixo, extraído da Portswigger Academy:
Considere uma aplicação em que o cliente faz login e pode editar suas próprias informações de conta:
O que acontece quando o customer_number é alterado para outro número, digamos 123654? Se a aplicação ou API for vulnerável a um IDOR, um atacante poderia alterar dados pertencentes a outro usuário simplesmente modificando esse parâmetro.
Tanto vulnerabilidades de BOLA quanto de IDOR podem levar a exposição não autorizada, manipulação de dados ou outros impactos, conforme a natureza do objeto ao qual o atacante obtém acesso.
Mass assignment
Mass assignment é uma classe de vulnerabilidade que surge quando um endpoint vincula automaticamente dados de entrada do cliente (como dados JSON no corpo de uma requisição) a atributos do modelo. Em essência, permite que usuários passem parâmetros que podem ser atribuídos diretamente a atributos do modelo.
Um atacante poderia manipular parâmetros e modificar propriedades de objetos que não deveria acessar, levando a alterações não autorizadas de dados. Por exemplo, poderia modificar os privilégios de um usuário, alterar a titularidade de um registro e realizar outras ações inesperadas.
Um exemplo clássico de mass assignment vem do OWASP. Em um fluxo típico de registro de usuário em uma aplicação, é possível ver a seguinte requisição:
Se a aplicação for vulnerável a mass assignment, pode ser possível modificar outros atributos e campos na instanciação da classe, potencialmente escalando privilégios e mais:
Quanto custa um pentest em API?
O custo de um pentest em API depende do escopo, da complexidade e da profundidade dos testes. Pentests de API direcionados geralmente começam a partir de R$ 15,000, enquanto avaliações maiores podem custar mais conforme o número de endpoints, funções, tenants, fluxos de trabalho, tipos de API, fluxos de autenticação e requisitos de conformidade.
Um API REST simples, com documentação clara e um número reduzido de endpoints irá custar menos do que uma API SaaS multi-tenant com GraphQL, gRPC, autorização complexa, fluxos de pagamento, integrações com terceiros e necessidades de relatório orientadas a conformidade.
| Fator de precificação | Por que é importante |
|---|---|
| Número de endpoints ou operações | Mais funcionalidades exigem mais tempo de teste e de relatório |
| Número de funções | Mais funções aumentam o esforço de testes de autorização |
| Multi-tenancy | Testes de isolamento entre tenants adicionam complexidade |
| Tipo de API | GraphQL, SOAP e gRPC frequentemente exigem testes especializados |
| Autenticação | OAuth, OIDC, JWT, HMAC, mTLS, SSO e autenticação entre serviços exigem uma revisão mais aprofundada |
| Lógica de negócio | Fluxos de pagamentos, convites, reserva, aprovações, referrals ou sensíveis a fraude exigem testes manuais de cenários de abuso |
| Qualidade da documentação | Boa documentação melhora a cobertura e reduz o tempo de preparação |
| Requisitos de conformidade | SOC 2, ISO 27001, PCI DSS, HIPAA, DORA ou NIS 2 podem exigir evidências específicas nos relatórios |
| Reteste | A validação de correções pode estar incluída ou ser definida separadamente |
Tenha cuidado com orçamentos de pentest de API muito baratos. Sinais de alerta incluem testes realizados apenas com scanners, ausência de testes de autorização baseados em funções, ausência de testes de lógica de negócios, ausência de alinhamento com o OWASP API Security Top 10 2023 e ausência de evidências reproduzíveis de prova de conceito.
Considerações finais
APIs são hoje uma das superfícies de ataque mais importantes em software moderno. Elas expõem lógica de negócio, dados sensíveis, fluxos de autenticação, integrações com terceiros e serviços internos que frequentemente são difíceis de avaliar apenas pelo front-end.
Um pentest de API robusto ajuda a descobrir problemas que scanners frequentemente não detectam, incluindo falhas de autorização, falhas de isolamento entre tenants, propriedades de objetos expostas, abuso de lógica de negócio, problemas em resolvers GraphQL, serviços gRPC inseguros e consumo arriscado de APIs de terceiros.
Ao testar APIs regularmente e corrigir as falhas encontradas, as organizações podem reduzir riscos de segurança, melhorar a prontidão para conformidade, viabilizar vendas enterprise e proteger a confiança dos clientes.
Se a sua organização busca uma empresa de pentest profissional para fortalecer sua postura de segurança de APIs, entre em contato com nossos especialistas.