O teste de intrusão automatizado utiliza software para identificar falhas de segurança com intervenção humana limitada. Na prática, muitas ferramentas de pentest automático são bastante semelhantes a scanners de vulnerabilidades: elas fazem varreduras em sistemas, aplicações e redes em busca de vulnerabilidades conhecidas, configurações incorretas, serviços expostos e outros problemas comuns de segurança.
O termo ganhou um significado mais amplo à medida que as ferramentas de pentest automatizado evoluíram. Algumas plataformas vão além da verificação tradicional de vulnerabilidades, validando os resultados, tentando explorar as falhas, mapeando caminhos de ataque ou utilizando IA e técnicas autônomas para determinar o que testar em seguida. Mesmo assim, a profundidade e o contexto fornecidos por essas ferramentas podem variar significativamente.
A Blaze Information Security é regularmente procurada por potenciais clientes perguntando se fornecemos serviços de pentest automatizado, quanto esses serviços custam, quais ferramentas automatizadas utilizamos e se seus sistemas e plataformas estarão seguros após a avaliação.
Neste artigo, explicamos o que é o pentest automatizado, o que essas ferramentas conseguem e não conseguem fazer e onde a expertise humana continua sendo essencial.
Os benefícios do “pentest automático”
Os testes de segurança automáticos e varreduras de vulnerabilidades podem ajudar organizações a identificar falhas comuns de segurança de forma rápida e repetida em ambientes de grande porte. Suas principais vantagens vêm da velocidade, escalabilidade, repetibilidade e da capacidade de viabilizar testes de segurança mais frequentes.
Essas capacidades tornam as ferramentas automatizadas particularmente úteis para identificar vulnerabilidades conhecidas e configurações incorretas, monitorar mudanças na superfície de ataque e destacar problemas que exigem investigação mais aprofundada.
Velocidade e eficiência
Ferramentas de pentesting automatizado conseguem fazer varreduras rápidas em redes, aplicações e sistemas, em busca de vulnerabilidades conhecidas, serviços expostos e configurações incorretas comuns. Tarefas que seriam impraticáveis de realizar manualmente em um ambiente de grande porte podem ser executadas de forma consistente e em escala.
No entanto, varreduras automatizadas ainda precisam ser configuradas e monitoradas com cuidado. Testes agressivos podem gerar tráfego significativo, acionar controles de segurança ou afetar a disponibilidade dos serviços se as ferramentas forem usadas incorretamente.
Escalabilidade
A automação permite aplicar as mesmas verificações em grandes quantidades de sistemas, aplicações, endpoints ou ativos em cloud. À medida que a superfície de ataque de uma organização cresce, os testes automatizados podem ajudar as equipes de segurança a manter uma cobertura mais ampla e consistente, sem repetir manualmente as mesmas verificações em cada ativo.
Isso pode ser particularmente útil em ambientes complexos ou em rápida mudança, onde novos sistemas, serviços e vulnerabilidades são introduzidos regularmente.
Custo-benefício
A automação pode reduzir o custo de realizar verificações de segurança repetitivas, especialmente quando as organizações precisam avaliar ambientes de grande porte ou executar os mesmos testes com frequência. Uma vez configuradas, as ferramentas podem repetir diversas verificações sem exigir o mesmo nível de esforço manual a cada vez.
Isso pode torná-las eficientes em termos de custo de um programa mais amplo de gestão de vulnerabilidades e testes de segurança, especialmente para a identificação rotineira de vulnerabilidades conhecidas e configurações incorretas.
Testes frequentes e repetíveis
Como os testes automatizados podem ser agendados e repetidos, as organizações podem avaliar seus ambientes com mais frequência, em vez de depender exclusivamente de avaliações pontuais.
As varreduras podem ser realizadas em intervalos regulares, após alterações significativas na infraestrutura ou nos aplicativos, ou como parte dos fluxos de trabalho de desenvolvimento e implantação. Essa repetibilidade pode ajudar as equipes a identificar vulnerabilidades recém-introduzidas, verificar se problemas identificados anteriormente foram resolvidos e acompanhar as mudanças na exposição ao longo do tempo.
Verificações consistentes e padronizadas
As ferramentas automatizadas podem aplicar as mesmas verificações predefinidas de forma consistente em diferentes sistemas e avaliações repetidas. Isso as torna úteis para estabelecer um ponto de partida, comparar resultados ao longo do tempo e reduzir o risco de que verificações rotineiras sejam ignoradas por restrições de tempo ou recursos.
Testes consistentes também podem facilitar o monitoramento de problemas recorrentes pelas equipes de segurança e a identificação de áreas onde os esforços de remediação não estão produzindo as melhorias esperadas.
As desvantagens do “teste de intrusão automatizado”
Os testes de intrusão automatizados e scans de vulnerabilidades são úteis para identificar falhas comuns de forma rápida e em escala, mas ainda possuem limitações. Essas limitações variam conforme a ferramenta, especialmente à medida que plataformas autônomas mais recentes se tornam mais capazes de validar achados e adaptar seus testes.
Limitado a vulnerabilidades conhecidas
Ferramentas automatizadas são especialmente eficazes para identificar vulnerabilidades conhecidas, software desatualizado, serviços expostos e configurações incorretas frequentes. No entanto, problemas que dependem de comportamentos desconhecidos da aplicação, falhas não documentadas ou novas técnicas de ataque podem ser mais difíceis de detectar.
Ferramentas de pentest automatizadas e autônomas mais avançadas podem ir além de assinaturas básicas, mas suas capacidades ainda dependem das técnicas, modelos e dados disponíveis para elas.
Falsos positivos e falsos negativos
Testes automatizados podem produzir falsos positivos, em que um problema é reportado mas não é explorável, e falsos negativos, em que uma vulnerabilidade real não é detectada.
Algumas ferramentas reduzem esse problema validando ou explorando os achados em vez de simplesmente sinalizá-los, mas os resultados ainda precisam ser interpretados no contexto do ambiente.
Falta de compreensão da lógica de negócio
Vulnerabilidades de lógica de negócio muitas vezes dependem da compreensão de como usuários, funções, fluxos de trabalho e transações devem se comportar.
Por exemplo, falhas envolvendo autorização, processos de checkout, descontos, fluxos de aprovação ou ações de conta podem só se tornar evidentes quando o testador compreende o contexto de negócio por trás deles. Isso continua sendo difícil de automatizar de forma consistente.
Dificuldade em encadear vulnerabilidades
O impacto de uma vulnerabilidade nem sempre é evidente isoladamente. Em muitos casos, diversas falhas precisam ser combinadas antes de levarem a um comprometimento significativo.
Durante um projeto da Blaze, o reconhecimento automatizado identificou arquivos JavaScript expostos e informações sensíveis de debug relacionadas a um framework PHP. A partir disso, pesquisa e experimentação manuais levaram a um ataque de injeção de objetos que resultou em execução remota de código.
Ferramentas de pentest autônomas mais recentes estão se tornando melhores em encadear técnicas, mas caminhos de ataque complexos ou desconhecidos ainda podem exigir raciocínio humano significativo.
Incapacidade de simular completamente ataques de engenharia social
O teste de intrusão automatizado é geralmente focado em sistemas técnicos e não reproduz completamente a interação humana envolvida na engenharia social.
Phishing, pretexting, personificação e outras técnicas de ataque focadas em pessoas dependem fortemente de contexto, comunicação e comportamento humano, que são difíceis de simular por meio de testes automatizados convencionais.
Testes automatizados podem ser ruidosos
Ferramentas automatizadas podem gerar grandes volumes de tráfego em um curto período de tempo, o que pode acionar controles de segurança, consumir recursos do sistema ou afetar a disponibilidade dos serviços se os testes não forem configurados adequadamente.
Isso é particularmente importante quando ferramentas automatizadas vão além da varredura e começam a realizar exploração ou outras ações intrusivas.
Ataques cibernéticos reais acontecem de forma diferente, indo além do que a automação pode oferecer
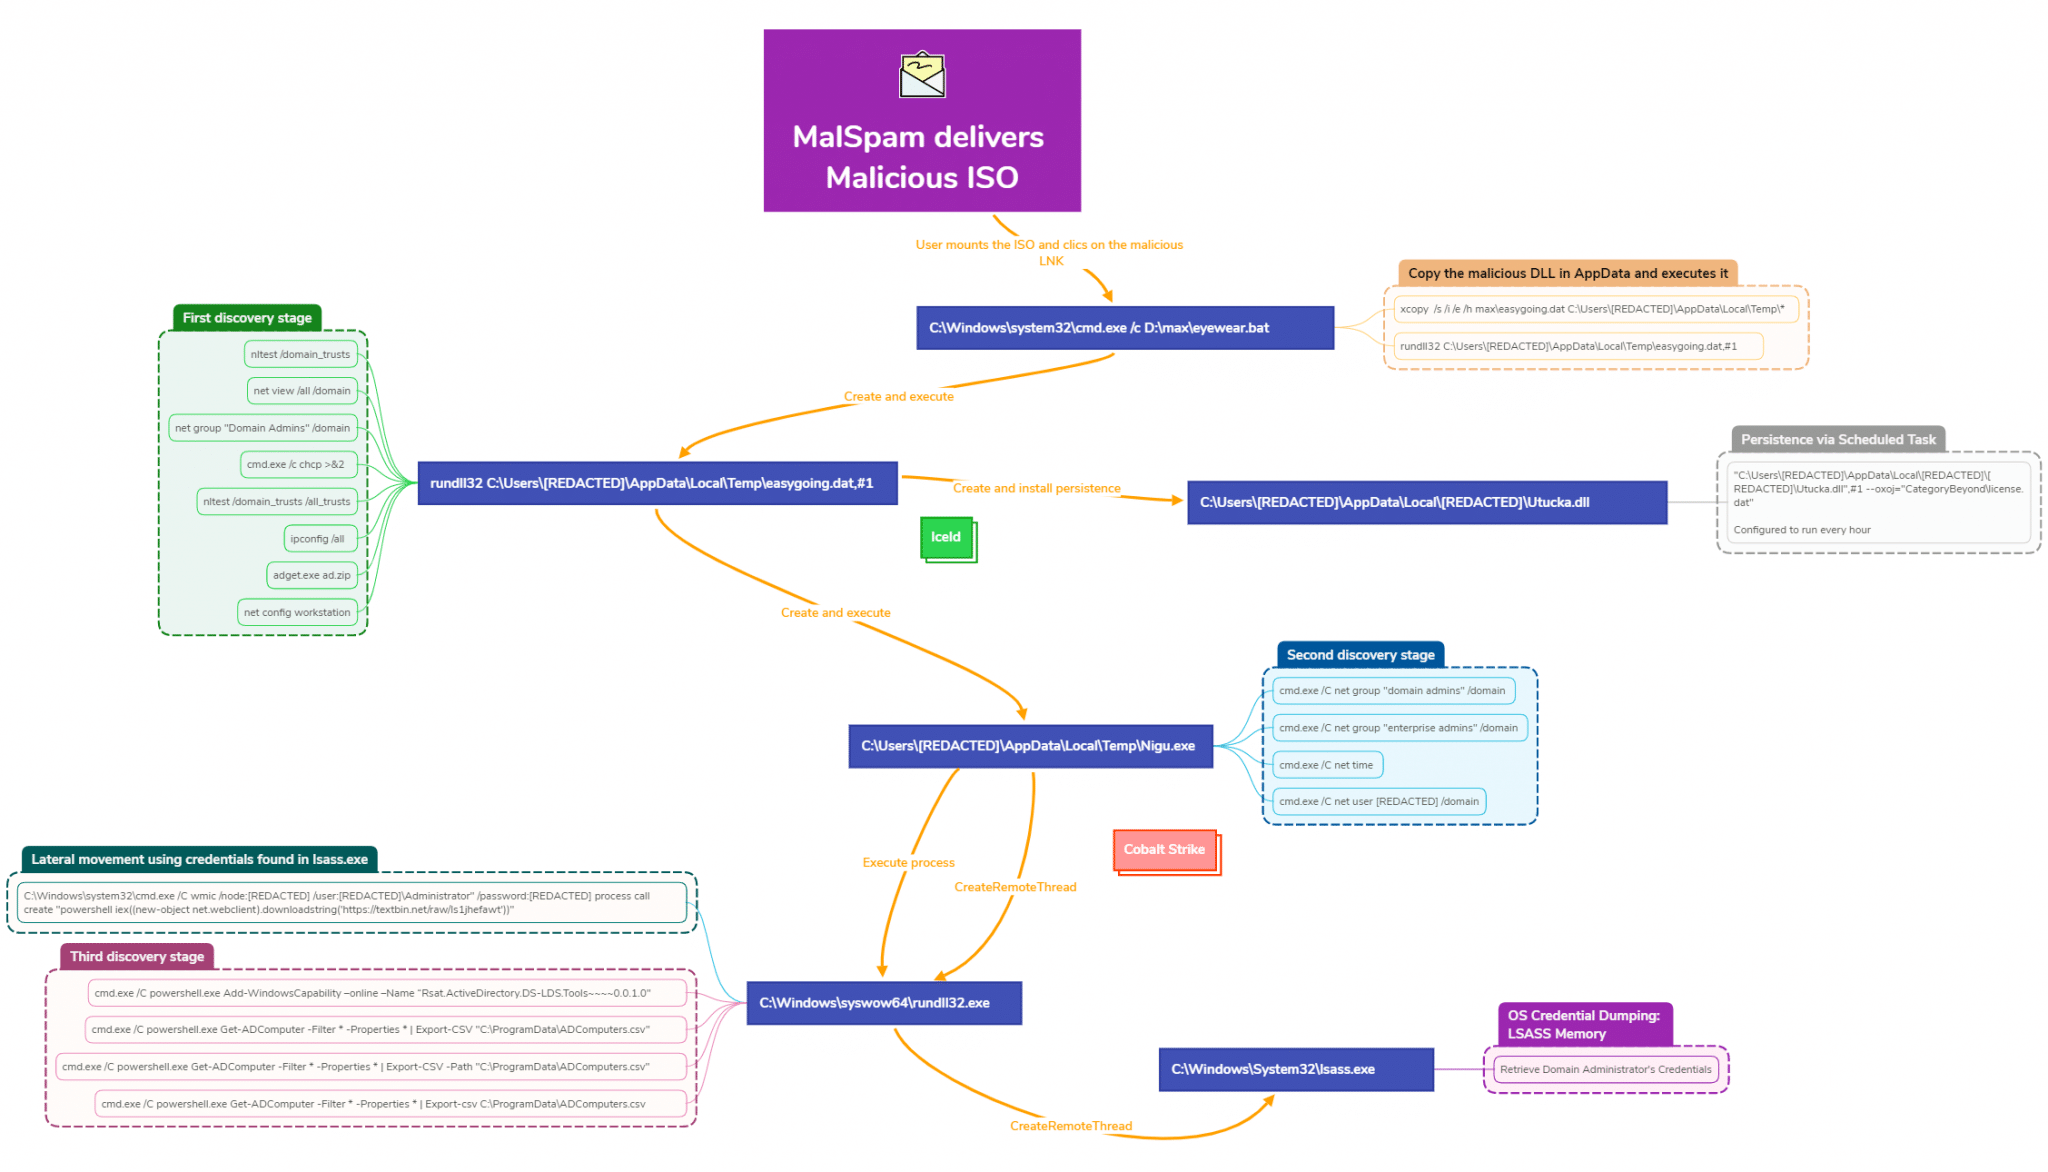
As invasões cibernéticas no mundo real vão muito além de simples varreduras automatizadas de vulnerabilidades. É verdade que grupos APT patrocinados por estados e equipes profissionais de red teaming que realizam simulações adversárias dispõem de muitas ferramentas personalizadas e técnicas confidenciais, mas em relatórios reais de resposta a incidentes, raramente se vê menções a scanners automatizados sendo utilizados na maioria dos processos da cyber kill chain.
Como exemplo de um relatório recente do DFIR Report de 3 de abril de 2023, é possível observar que mesmo o vetor de acesso inicial é complexo o suficiente para tornar difícil sua replicação puramente por automação de uma forma furtiva o bastante para não ser detectada:
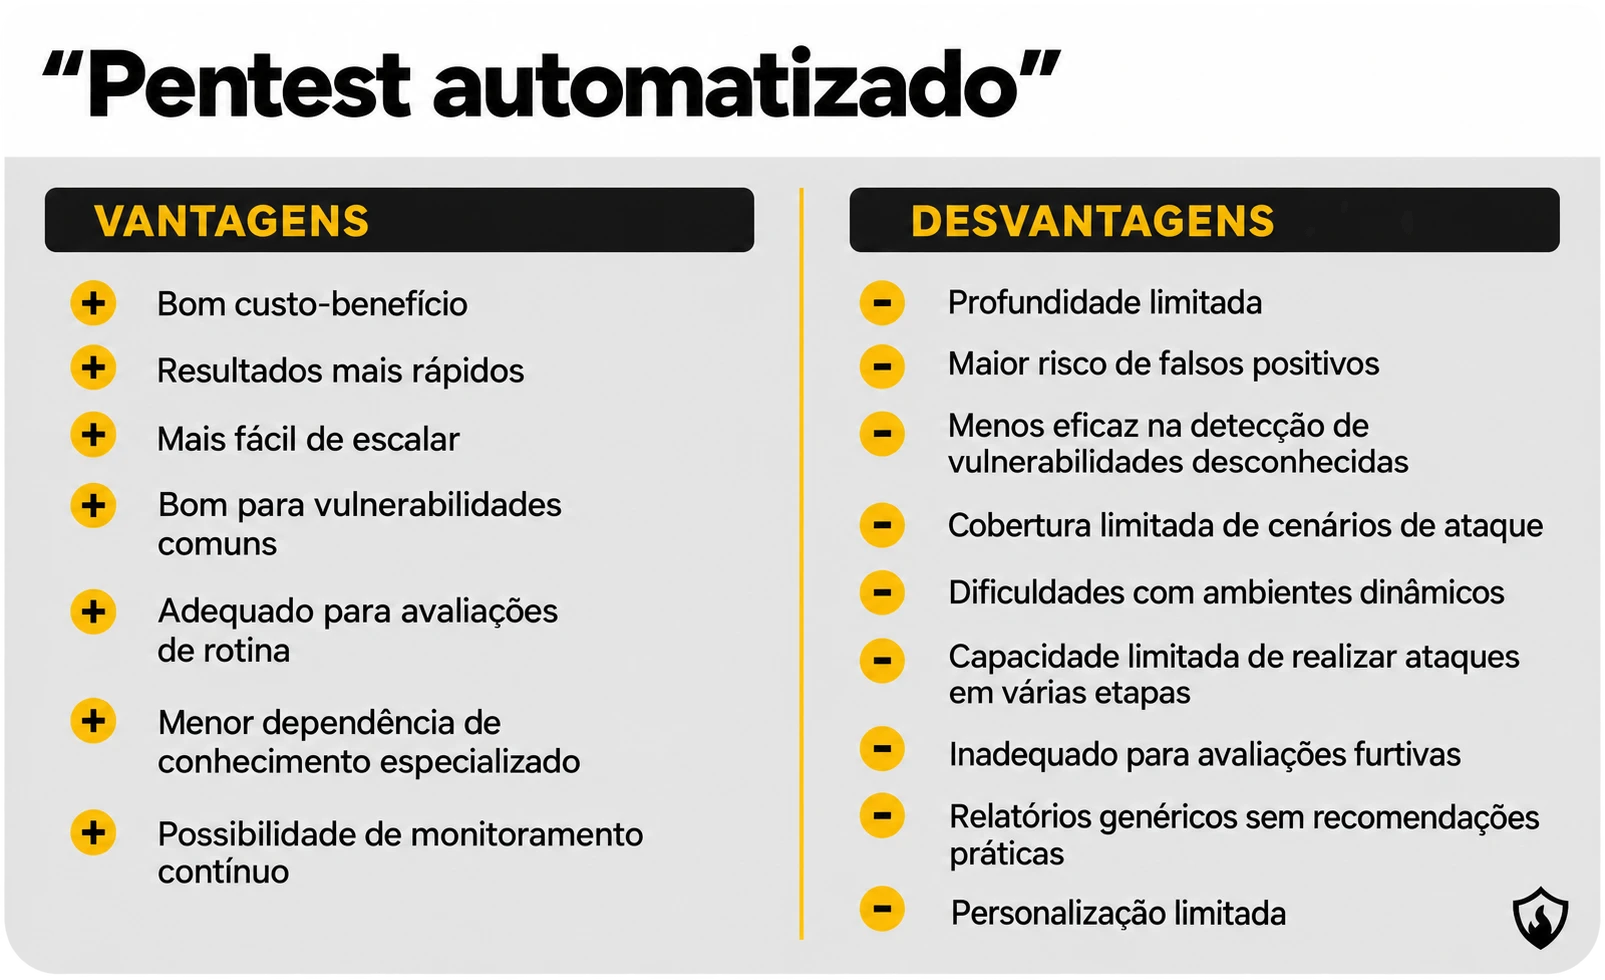
A seguir, apresentamos um infográfico que lista as vantagens e desvantagens dos “pentests automatizados”:
O valor dos hackers éticos e do pentest manual
Embora ferramentas de “teste de intrusão automatizado” e varredura de vulnerabilidades ofereçam benefícios tangíveis, elas ainda não são adequadas para substituir a expertise e a adaptabilidade de pentesters humanos. A seguir, alguns dos principais motivos pelos quais a expertise humana é essencial em avaliações de cibersegurança:
Pensamento crítico e criatividade
Pentesters experientes possuem a capacidade de pensar de forma crítica e criativa, identificando vulnerabilidades que ferramentas automatizadas podem não detectar. Ao considerar o contexto único de cada sistema e aplicação, eles conseguem descobrir vetores de ataque e riscos inovadores que uma ferramenta pode não ter sido projetada para detectar.
Adaptabilidade e aprendizado com a experiência
À medida que as ameaças de cibersegurança evoluem, os métodos utilizados para identificá-las também precisam evoluir. Hackers éticos humanos podem aprender com a experiência, adaptar suas técnicas e aplicar seu conhecimento a ameaças novas e emergentes. Ferramentas de pentest automatizadas e autônomas estão se tornando cada vez mais adaptáveis, mas suas capacidades ainda dependem das tecnologias, modelos e técnicas disponíveis para elas.
Compreensão do contexto e da lógica de negócio
Pentesters experientes conseguem compreender a lógica de negócio e o contexto dos sistemas e aplicações de uma organização, permitindo que identifiquem vulnerabilidades que ferramentas automatizadas podem ignorar. Ao considerar como uma organização opera, eles podem direcionar seus esforços para falhas que podem ter implicações graves para a continuidade dos negócios e a proteção de dados.
Capacidade de executar ataques direcionados e sob medida
Em alguns casos, as organizações podem necessitar de ataques direcionados e sob medida para avaliar aspectos específicos de sua postura de segurança. Pentesters humanos podem personalizar sua abordagem para atender a essas necessidades específicas, enquanto ferramentas de pentest automatizado podem ter dificuldade em se adaptar a ambientes ou objetivos de teste altamente específicos.
A abordagem ideal: combinar automação com expertise humana
Ferramentas automatizadas são mais eficazes quando complementam, em vez de substituir, a expertise humana. Em um teste de intrusão, a automação pode auxiliar em tarefas como reconhecimento, descoberta de vulnerabilidades, enumeração de serviços e outras verificações repetitivas, permitindo que os testadores dediquem mais tempo à validação, exploração, lógica de negócio e caminhos de ataque complexos.
Na Blaze Information Security, ferramentas automatizadas ou com inteligência artificial são utilizadas na maioria dos projetos de pentest e podem representar aproximadamente 20–25% da avaliação de segurança. O resultado dessas ferramentas é tratado como ponto de partida para investigação mais aprofundada, e não como resultado final.
Combinar automação com testes manuais permite que as organizações beneficiem da velocidade e escalabilidade do teste de segurança automatizado, sem abrir mão do contexto, da adaptabilidade e da profundidade proporcionados por pentesters experientes.
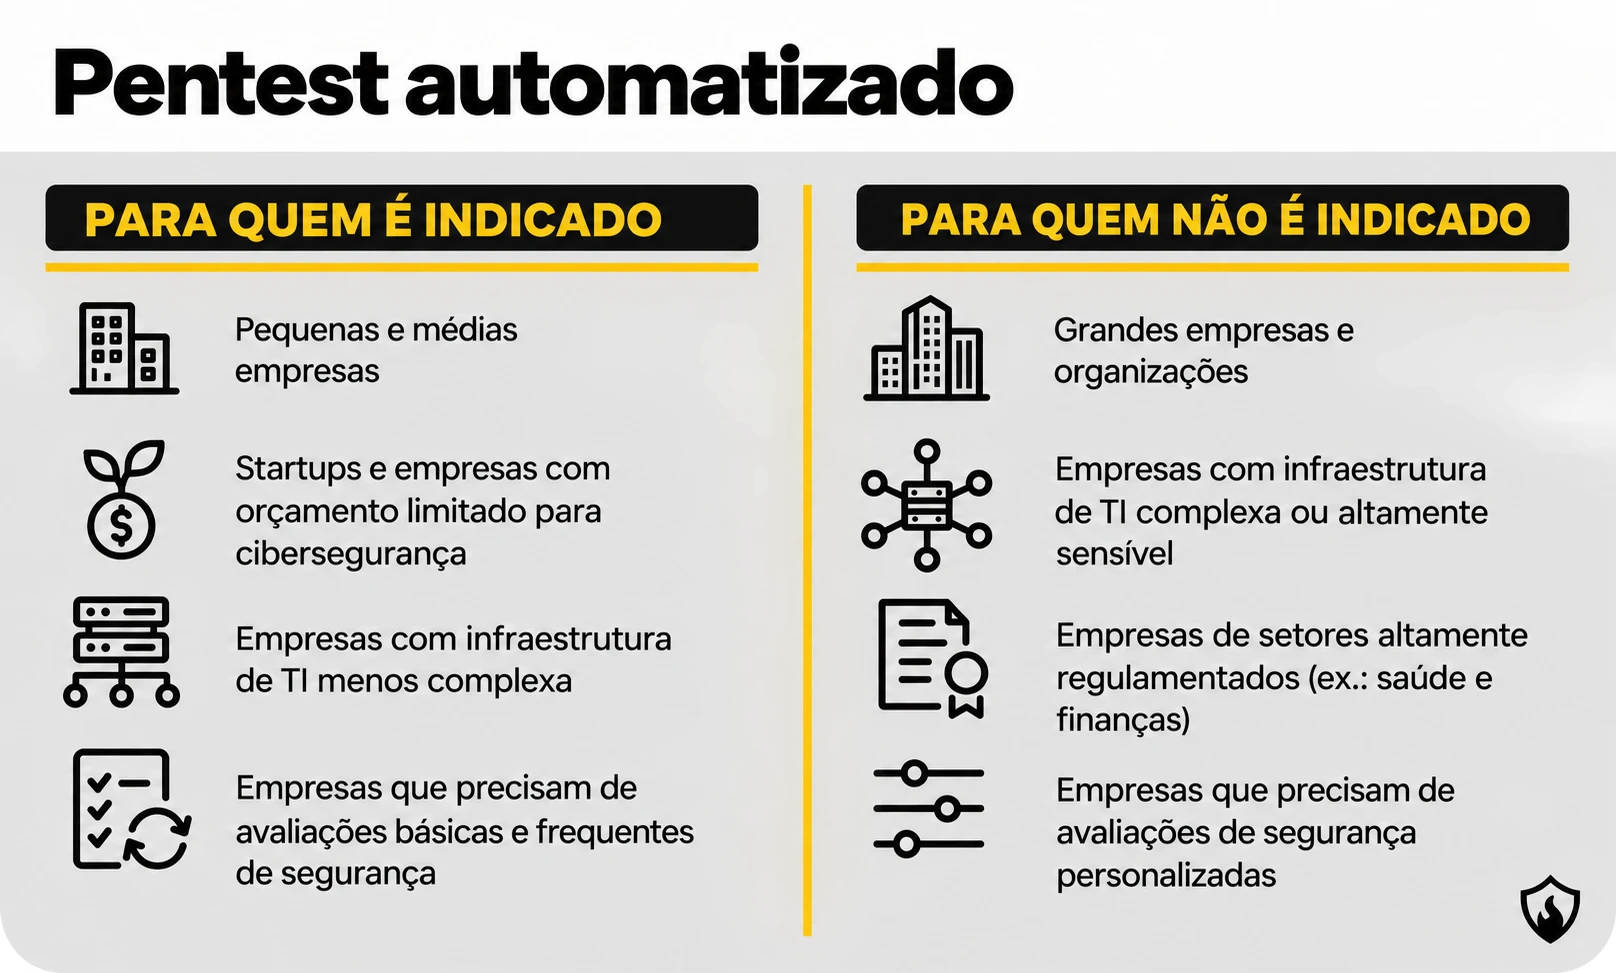
Conclusão
Embora o “pentest automatizado” e os scanners de vulnerabilidades ofereçam vantagens em termos de velocidade, escalabilidade e custo-benefício, atualmente eles não são adequados para substituir a expertise e a adaptabilidade de hackers éticos humanos realizando testes de intrusão manuais.
Ao compreender as limitações do software de pentest automatizado e reconhecer o valor da expertise humana, as organizações podem desenvolver uma estratégia de segurança abrangente que aproveite o melhor dos dois mundos em seus pentests.
Combinar varredura automatizada de vulnerabilidades com testes manuais e aprimoramento contínuo garante uma defesa robusta contra ameaças de cibersegurança em constante evolução.