Como as avaliações de segurança ajudam a cumprir a conformidade e proteger dispositivos conectados
De dispositivos domésticos inteligentes e monitores de saúde vestíveis a sensores industriais e equipamentos médicos, bilhões de dispositivos da Internet das Coisas (IoT) estão agora integrados ao nosso cotidiano e à infraestrutura crítica. Garantir que esses sistemas não sejam apenas funcionais, mas comprovadamente seguros, tornou-se uma parte essencial de sua comercialização.
O teste de penetração em IoT oferece essa garantia. É uma avaliação de segurança manual e minuciosa que examina cada camada do ecossistema de um dispositivo — do hardware e firmware à comunicação, aplicações e componentes em nuvem — para confirmar que os produtos atendem às expectativas técnicas e de conformidade.
Este artigo explica como um pentest profissional de IoT é conduzido, o que geralmente está no escopo e como os resultados ajudam as organizações a atender aos requisitos regulatórios, legais e de segurança de fornecedores que moldam o mercado de IoT em 2025 e além.
O que é teste de penetração em IoT?
O teste de penetração em IoT é uma avaliação de segurança manual projetada para avaliar a resiliência de um dispositivo conectado e seu ecossistema de suporte contra ataques reais. Diferente dos pentests tradicionais de rede ou aplicações web, o pentest de IoT abrange múltiplos domínios — hardware, firmware, conectividade, infraestrutura em nuvem e aplicações complementares — cada um introduzindo sua própria superfície de ataque exclusiva.
O objetivo não é apenas catalogar vulnerabilidades, mas entender como elas interagem entre as camadas. Uma vulnerabilidade de firmware pode permitir o acesso a credenciais de rede, o que, por sua vez, poderia expor APIs de nuvem ou sistemas de backend. Ao seguir os mesmos caminhos que um atacante real percorreria, um pentest revela como uma fraqueza pode se propagar por todo o ambiente do dispositivo.
Um pentest de IoT bem estruturado fornece às organizações um entendimento detalhado dos riscos técnicos, evidências para apoiar a conformidade com estruturas como o EU Cyber Resilience Act e o U.S. Cyber Trust Mark, além de orientações claras para remediação. O resultado é uma postura de segurança verificada que satisfaz tanto as expectativas de engenharia quanto as regulatórias.
Como o teste de penetração em IoT é conduzido
Um teste de penetração profissional em IoT envolve o exame de todo o ecossistema IoT: do hardware físico à infraestrutura em nuvem. As seções a seguir descrevem as principais áreas de avaliação e os métodos usados para identificar vulnerabilidades em cada camada.
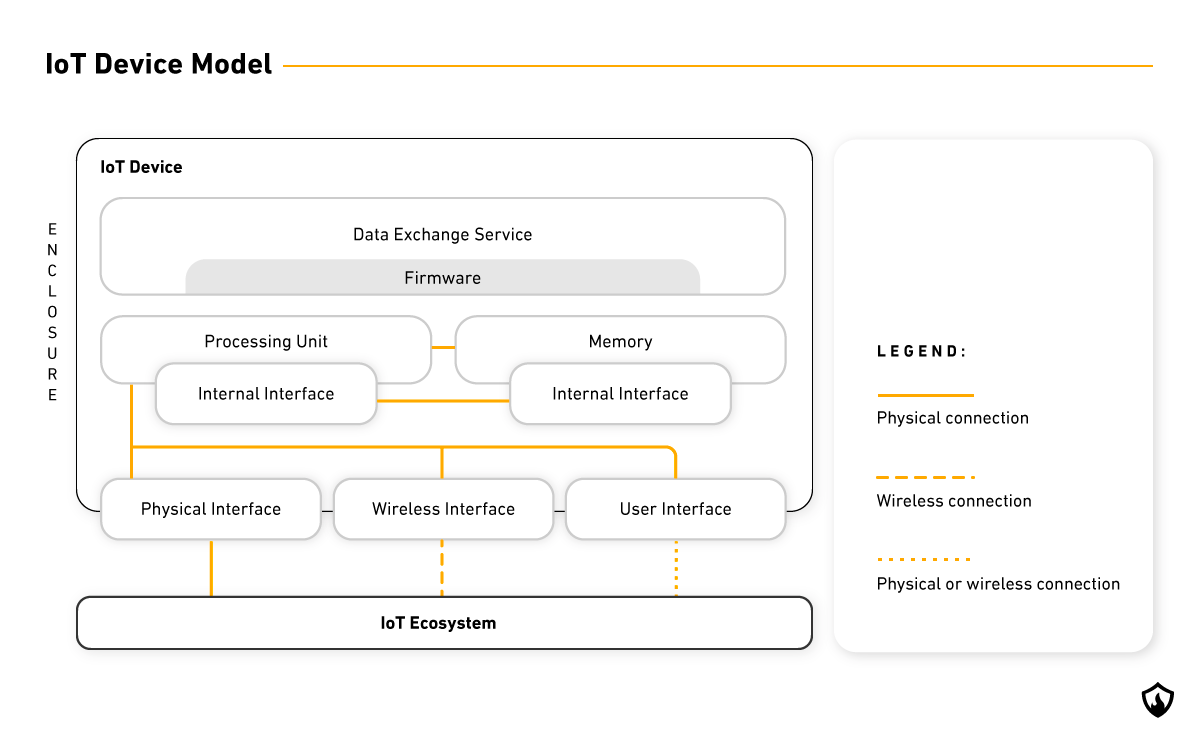
O diagrama abaixo mostra um modelo simplificado de um ecossistema IoT e as camadas normalmente examinadas durante um teste de penetração, desde interfaces físicas até firmware e serviços conectados.
Avaliação de segurança de hardware
O hardware é a primeira e, muitas vezes, a camada mais negligenciada da segurança de IoT. Atacantes que obtêm acesso físico a um dispositivo podem explorar interfaces expostas, manipular componentes ou extrair firmware para descobrir dados confidenciais e material criptográfico. Os testes de hardware durante um pentest de IoT concentram-se em identificar essas vulnerabilidades de hardware antes que possam ser exploradas em campo.
O processo começa com o exame de interfaces de depuração e comunicação, como UART, JTAG, SPI ou USB. Embora sejam essenciais durante o desenvolvimento, se deixadas expostas na produção, podem servir como pontos de entrada diretos. Agentes mal-intencionados podem explorar essas interfaces para obter acesso não autorizado à memória do dispositivo, contornar controles de segurança, obter um shell (às vezes com privilégios de root) ou extrair dados confidenciais, como chaves de criptografia ou firmware. Ferramentas como Bus Pirate, JTAGulator, osciloscópios e analisadores lógicos são usados para sondar e acessar essas interfaces.
Outra atividade fundamental é a extração de firmware. Os testadores de penetração tentam obter o firmware do dispositivo a partir da memória flash, eMMC ou interfaces SPI, ou de arquivos de atualização disponíveis publicamente.
Em alguns casos, técnicas avançadas como ataques de canal lateral e injeção de falhas (também conhecida como glitching) são empregadas. Ao manipular a fonte de alimentação, a frequência do clock ou campos eletromagnéticos, os pentesters avaliam se os controles de segurança do dispositivo, como a inicialização segura ou operações criptográficas, podem ser interrompidos. Esses testes ajudam a determinar a resiliência do dispositivo contra adversários mais sofisticados e com mais recursos.
Testes de segurança de firmware e software
O firmware é a base de todo dispositivo IoT, controlando como o hardware, os aplicativos e as comunicações funcionam. Vulnerabilidades no firmware ou no software embarcado podem comprometer todo o ecossistema – os atacantes podem usá-las para obter persistência, extrair credenciais ou assumir o controle de vários dispositivos.
O teste de penetração em IoT, portanto, examina o firmware e o software com uma combinação de análise estática e dinâmica. Após obter o firmware, os pentesters analisam-no em busca de bibliotecas vulneráveis ou obsoletas, segredos codificados e padrões de codificação inseguros que possam expor o dispositivo a explorações remotas. Ferramentas de engenharia reversa são utilizadas não apenas para identificar vulnerabilidades, mas também para entender como os mecanismos de segurança, como a inicialização segura (secure boot) ou a criptografia, são implementados e se podem ser contornados.
Uma parte fundamental deste processo envolve testes de autenticação e controle de acesso. Os pentesters tentam contornar mecanismos de login, manipular entradas e explorar fraquezas no tratamento de senhas. Por exemplo, uma implementação de hashing deficiente (como MD5 ou SHA1) ou um gerenciamento de sessão inseguro podem permitir acesso não autorizado. Em alguns casos, ataques de temporização ou a retransmissão de tokens de autenticação podem ser usados para testar se o sistema valida as credenciais corretamente, conforme apresentado nesta palestra na DEFCON 22.
O objetivo desta etapa é determinar se um invasor poderia extrair dados confidenciais, elevar privilégios ou injetar código malicioso no firmware do dispositivo. Além de identificar vulnerabilidades, a avaliação também valida o quão bem os processos de atualização e gerenciamento de patches protegem contra adulterações — uma consideração importante para manter a segurança do produto a longo prazo.
Avaliação de segurança de protocolos de comunicação
Dispositivos IoT dependem de múltiplos protocolos de comunicação, como Wi-Fi, Bluetooth, Zigbee, Z-Wave e MQTT, para se conectar a servidores em nuvem, aplicativos móveis e outros dispositivos. Esses canais são essenciais para a funcionalidade, mas também representam uma grande superfície de ataque. Configurações incorretas ou implementações fracas podem permitir que invasores interceptem, manipulem ou retransmitam dados.
Durante o teste de penetração, as camadas de comunicação são examinadas quanto a falhas de confidencialidade, integridade e autenticação. Os pentesters analisam como o dispositivo estabelece e mantém suas conexões de rede, verificando se os protocolos de criptografia, como o TLS, estão implementados corretamente e se os dados são transmitidos de forma segura entre os pontos de extremidade. Eles capturam e retransmitem o tráfego para simular ataques reais, testando como o dispositivo responde a pacotes malformados ou falsificados.
Um foco principal é o teste de man-in-the-middle (MitM). Ao se inserirem entre o dispositivo IoT e seu servidor ou gateway, os invasores podem interceptar e manipular o tráfego. Profissionais de segurança simulam esse ataque usando ferramentas como Wireshark ou Bettercap, verificando a comunicação criptografada e a robustez dos mecanismos de autenticação mútua. Uma excelente ferramenta chamada certmitm pode ser usada para encontrar vulnerabilidades de validação de certificados TLS/SSL em testes de penetração de IoT.
Os pentesters também realizam avaliações de criptografia e fuzzing de protocolos, que avaliam se as chaves criptográficas são gerenciadas adequadamente e se o dispositivo lida com segurança com entradas inesperadas ou erros de protocolo. Essas avaliações revelam vulnerabilidades que podem levar ao roubo de dados, mau funcionamento do dispositivo ou condições de negação de serviço.
Ao avaliar protocolos de comunicação com esse nível de profundidade, o teste de intrusão em IoT ajuda a garantir que os dados em trânsito permaneçam protegidos contra interceptação e manipulação.
Avaliação de segurança de interface web e API
Muitos dispositivos IoT interagem com serviços em nuvem ou aplicativos complementares via APIs. Usando ferramentas como Burp Suite ou Postman, hackers éticos avaliam as APIs quanto a validação de entrada inadequada, desvios de autorização e mecanismos de autenticação quebrados. Por exemplo, eles testam se um usuário não autenticado pode obter acesso a endpoints de API confidenciais ou manipular chamadas de API para elevar privilégios.
Os testadores de intrusão verificam problemas de segurança comuns do OWASP Top 10 Web Vulnerabilities, como injeção de SQL, Cross-Site Scripting (XSS) e Cross-Site Request Forgery (CSRF). Esta parte envolve a injeção de scripts ou payloads maliciosos para manipular a interface web ou a API.
Teste de segurança de aplicativos móveis
Os aplicativos móveis são frequentemente a principal interface para interagir com dispositivos IoT, tornando-os um alvo principal para ataques. O teste de intrusão examina tanto o código-fonte quanto o comportamento em tempo de execução desses aplicativos para descobrir vulnerabilidades como credenciais codificadas, chamadas de API inseguras e validação de certificado fraca.
Os testadores de intrusão também analisam como o aplicativo armazena informações confidenciais, como tokens de acesso ou dados de configuração, garantindo que ele use mecanismos de armazenamento seguros em vez de arquivos em texto simples ou preferências compartilhadas. Por fim, eles verificam se a comunicação entre o aplicativo, o dispositivo e os serviços de backend está devidamente criptografada e protegida contra interceptação.
Ao identificar esses problemas precocemente, o teste de aplicativos móveis evita que invasores explorem aplicativos complementares para obter controle sobre dispositivos IoT ou acessar dados confidenciais em sistemas de nuvem associados.
Teste de segurança de interface em nuvem
Com muita frequência, os dispositivos IoT dependem de serviços em nuvem para armazenamento e gerenciamento de dados. Os testadores de intrusão avaliam se mecanismos adequados de autenticação baseada em OAuth ou tokens e baseada em senha são usados e se o gerenciamento de sessão é robusto. Eles também podem tentar a elevação de privilégios acessando recursos ou funcionalidades não autorizadas para sua função de usuário.
A avaliação também examina a proteção de dados em trânsito e em repouso. Usando ferramentas e técnicas para análise de SSL/TLS, os testadores de intrusão confirmam que os dados entre o dispositivo IoT e o serviço em nuvem são criptografados usando protocolos modernos e que os certificados são validados corretamente. Criptografia fraca ou certificados expirados podem permitir que invasores interceptem ou alterem as comunicações.
Configurações inseguras, ambientes de nuvem mal segmentados e endpoints de API expostos também são descobertas comuns. Ao identificar essas lacunas de segurança, o teste de interface em nuvem ajuda a garantir que os backends de IoT sejam resilientes contra roubo de credenciais, acesso não autorizado e violações de dados em larga escala que podem comprometer todo um ecossistema de produtos.
Teste de segurança de rede IoT
Os pentesters começam verificando portas abertas e serviços expostos, identificando quaisquer interfaces de rede ou protocolos que não deveriam estar acessíveis. Serviços como Telnet, FTP ou servidores web desatualizados podem fornecer aos invasores pontos de entrada fáceis. Uma vez estabelecido o mapa da rede, os pentesters analisam os fluxos de tráfego para ver como os dados se movem entre o dispositivo, seus aplicativos complementares e a nuvem.
Outro passo importante é avaliar a segmentação e isolamento de rede. Os testadores de penetração verificam se os dispositivos IoT estão devidamente segregados de sistemas internos críticos ou redes administrativas. Uma segmentação fraca pode permitir que invasores se movam lateralmente — usando um dispositivo comprometido para alcançar outras partes sensíveis do ambiente.
Por meio dessa análise, o teste de segurança de rede revela quão eficazmente o dispositivo e sua infraestrutura circundante estão protegidos contra comprometimento remoto, movimento lateral e exploração em larga escala em sistemas conectados.
Teste de segurança de armazenamento de dados
Dispositivos IoT frequentemente armazenam arquivos de configuração ou dados do usuário localmente. Os testadores de penetração verificam se esses dados estão criptografados usando algoritmos seguros (por exemplo, AES-256). Eles também analisam os mecanismos de armazenamento para garantir que dados sensíveis, como credenciais, não sejam armazenados em texto simples ou em locais facilmente acessíveis.
Profissionais de segurança também realizam análise de despejo de memória para verificar se informações sensíveis, como chaves de criptografia ou senhas, não permanecem na memória volátil após o uso. Dados residuais na memória podem ser extraídos por invasores com acesso físico, expondo o dispositivo ou seus usuários a novos comprometimentos.
O Volatility é uma ferramenta popular de forense de memória, mas pode não funcionar imediatamente para testes de penetração em IoT.
Avaliações de segurança de interfaces de usuário (UI)
As interfaces de usuário em dispositivos IoT, como painéis web, telas sensíveis ao toque ou portais de configuração local, são frequentemente o primeiro ponto de contato entre usuários e sistemas. Elas também são um ponto de entrada frequente para invasores se não estiverem devidamente protegidas.
Durante o teste, os testadores de penetração verificam a existência de credenciais padrão ou fracas, garantindo que os dispositivos não sejam enviados com logins facilmente adivinháveis e que os usuários sejam obrigados a definir senhas fortes no primeiro uso. Eles também avaliam controles de acesso e opções de configuração, verificando se recursos críticos como criptografia, registro de logs ou atualizações de firmware não podem ser desativados sem a devida autorização.
Metodologias e diretrizes de teste de segurança de IoT
As metodologias mais utilizadas durante o pentest de IoT são o OWASP IoT Top Ten e o Guia de Testes de Segurança de IoT da OWASP. O primeiro lista os riscos mais comuns que afetam dispositivos IoT, e o segundo fornece uma referência detalhada sobre a estrutura de testes de IoT e casos de teste específicos. Para uma visão geral do OWASP IoT Top Ten e mais insights sobre ameaças cibernéticas em IoT, não deixe de conferir nosso post no blog dedicado a os riscos comuns de cibersegurança em dispositivos IoT.
Outro padrão importante do setor é estabelecido pela ioXt Alliance, uma organização liderada pelo setor que define padrões de segurança e certificações para dispositivos IoT. O programa de certificação ioXt permite que os fabricantes testem seus dispositivos IoT em relação aos padrões de segurança ioXt, e os dispositivos que passam no teste podem exibir o selo de certificação ioXt. O teste abrange vários aspectos da segurança do dispositivo, como criptografia, atualizações de software, autenticação e segurança de rede.
Quanto tempo leva um pentest de IoT?
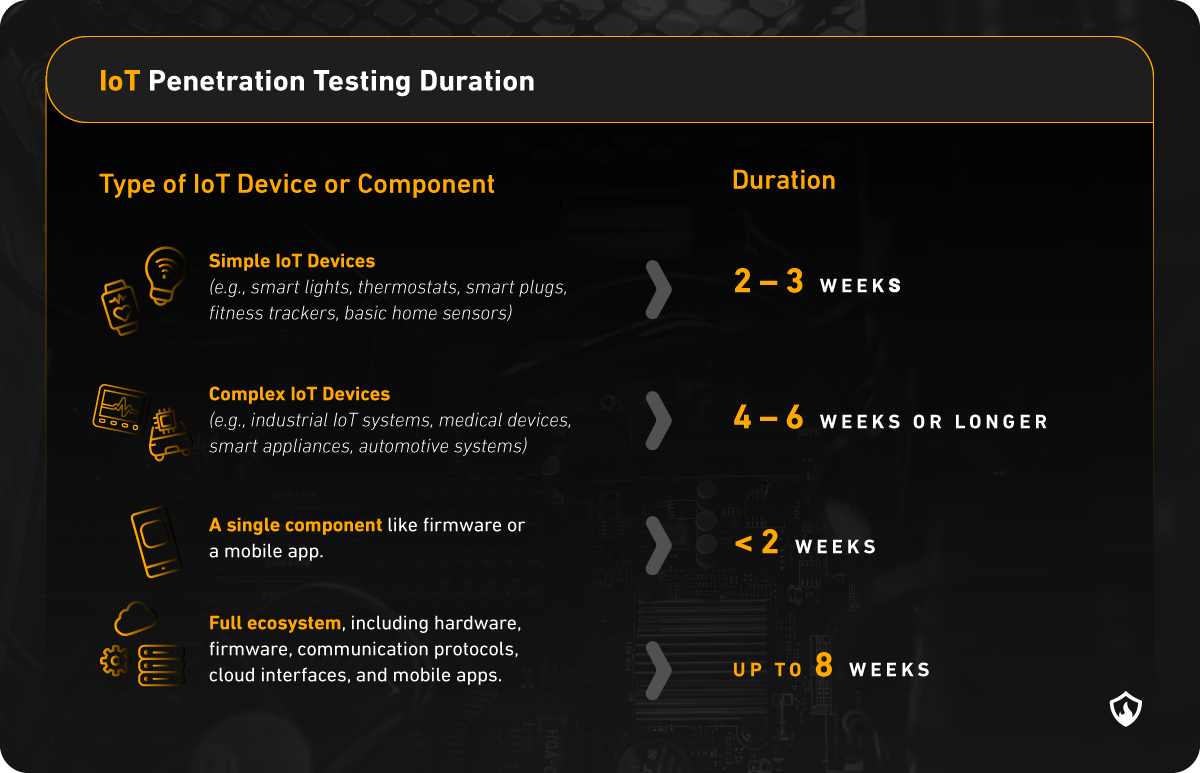
Um projeto de teste de penetração em IoT geralmente varia de 2 a 10 semanas, dependendo da complexidade do dispositivo e do escopo do teste. Dispositivos IoT mais simples, como produtos de consumo (lâmpadas inteligentes ou termostatos inteligentes), podem ser testados em cerca de 2 a 3 semanas. No entanto, dispositivos mais complexos, como sistemas industriais de IoT ou dispositivos médicos, podem levar de 4 a 6 semanas ou até mais devido à sua natureza multicomponente, incluindo sensores, integração em nuvem e aplicativos móveis.
O escopo do teste também influencia significativamente o cronograma. Um escopo limitado, com foco em um componente específico, como firmware ou um aplicativo móvel, geralmente pode ser concluído em menos de duas semanas. Por outro lado, testes abrangentes que cobrem todo o sistema, envolvendo hardware, extração de firmware, protocolos de comunicação, interfaces em nuvem, web, API e aplicativos móveis, exigem mais tempo, muitas vezes até oito semanas.
Testar interfaces de rede e protocolos de comunicação também pode estender o cronograma, dependendo de sua complexidade e variedade. Testar serviços em nuvem e conectividade geralmente adiciona mais uma ou duas semanas.
No geral, em nossa experiência, a maioria dos testes de penetração de IoT para dispositivos de consumo simples leva cerca de 3 a 4 semanas para uma avaliação completa, mas dispositivos maiores ou mais complexos podem exigir tempo adicional.
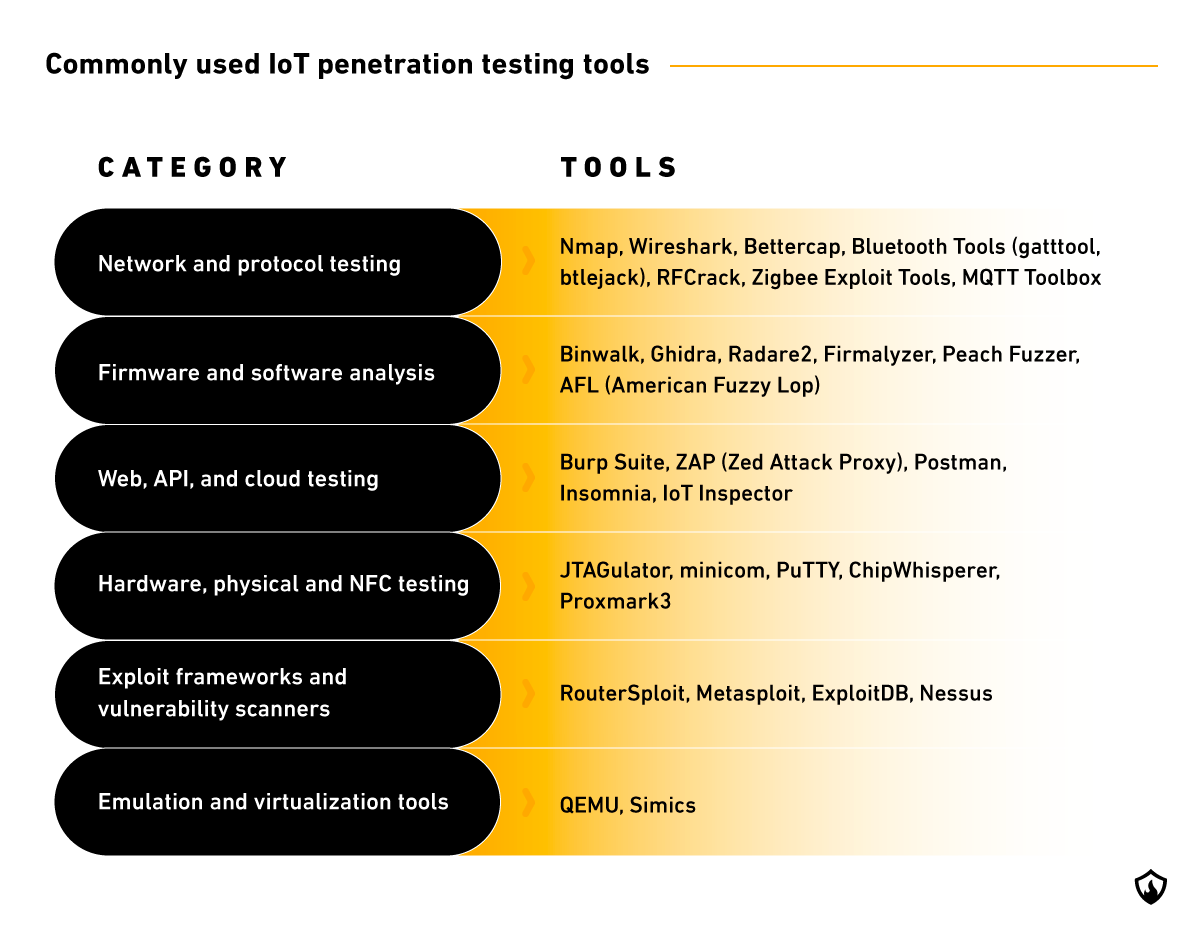
Ferramentas comuns de teste de penetração de IoT
Benefícios do teste de penetração de IoT
Para a maioria dos dispositivos IoT, o teste de intrusão é uma parte essencial para demonstrar conformidade e prontidão regulatória. À medida que estruturas como o Cyber Resilience Act da UE, a Diretiva de Equipamentos de Rádio (UE) 2022/30, o U.S. Cyber Trust Mark, e normas específicas do setor, como a HIPAA, as normas alemãs DiGA e DiPA, a ISO/IEC 62443, e a orientação de cibersegurança para dispositivos médicos da FDA entram em vigor, espera-se que os fabricantes forneçam evidências de que os produtos conectados foram avaliados de forma independente quanto à segurança.
Um teste de intrusão profissional em IoT gera essa evidência. Ele verifica se os dispositivos atendem às expectativas técnicas impostas por essas estruturas:
- Requisitos de design seguro e criptografia sob o Cyber Resilience Act e a Diretiva de Equipamentos de Rádio são validados por meio de testes de intrusão em hardware, firmware e comunicação.
- Obrigações de proteção de dados sob a HIPAA e o GDPR são apoiadas por meio de avaliações de armazenamento local de dados, segurança de transmissão e controles de acesso.
- Gestão de patches e verificação de atualizações, exigidos pela FDA e pela ISO/IEC 62443, são revisados durante a análise de firmware e testes de intrusão em mecanismos de atualização.
- Autenticação e controle de acesso medidas, foco de quase todos os esquemas regulatórios, são rigorosamente avaliadas em interfaces de dispositivos, APIs e componentes em nuvem.
Um teste de intrusão oferece valor duradouro para as equipes de engenharia e produto. Ele garante que os dispositivos não sejam apenas seguros hoje, mas projetados para permanecer resilientes à medida que as ameaças cibernéticas e as regulamentações evoluem. O resultado é uma postura de segurança mais robusta, processos de certificação mais ágeis e uma garantia confiável para clientes, parceiros e órgãos reguladores.
Conclusão
A segurança de dispositivos conectados determina agora se eles podem operar com segurança – ou até mesmo chegar ao mercado. Com o endurecimento das estruturas regulatórias na UE e nos EUA, os fabricantes devem demonstrar não apenas que seus produtos funcionam conforme o esperado, mas que seus controles de segurança foram verificados e as vulnerabilidades corrigidas.
Um teste de intrusão profissional em IoT fornece essa garantia. Ele expõe falhas que ferramentas automatizadas e varreduras de vulnerabilidade deixam passar, valida a força da criptografia, da autenticação e dos mecanismos de atualização, e documenta cada descoberta em um formato que satisfaz tanto reguladores quanto compradores corporativos.
Em um cenário onde dispositivos inteligentes sustentam tudo, desde a saúde até a manufatura, o teste de intrusão em IoT é a prova de confiabilidade que determina se sua tecnologia está pronta para o mundo.
Perguntas frequentes
Quanto tempo leva um teste de intrusão em IoT?
A maioria dos testes de intrusão em IoT leva entre 3 e 4 semanas, dependendo da complexidade do dispositivo e do escopo do teste. Dispositivos de consumo simples geralmente podem ser avaliados em duas a três semanas, enquanto sistemas industriais ou médicos complexos podem exigir várias fases que se estendem por até dez semanas. Cada projeto inclui definição de escopo, execução e relatório, e frequentemente termina com um reteste para validar as correções — produzindo resultados adequados tanto para melhorias de engenharia quanto para documentação regulatória.
Quais são os benefícios do teste de intrusão em IoT?
Um teste de intrusão profissional em IoT fornece a verificação independente que as estruturas de conformidade modernas exigem atualmente. Ele valida o design seguro, a proteção de dados e os mecanismos de atualização exigidos por regulamentações como a Lei de Resiliência Cibernética da UE, Diretiva de Equipamentos de Rádio, HIPAA, ISO/IEC 62443, e a U.S. Cyber Trust Mark.




