O panorama do seguro de cibersegurança evoluiu nos últimos dois anos. Fatores como o aumento da atividade de ataques patrocinados por estados devido à situação geopolítica, o crescimento de ataques de ransomware e à cadeia de abastecimento, e agora o Ransomware-as-a-Service, influenciam a disponibilidade, o tipo de cobertura oferecida e o preço das apólices de seguro de cibersegurança.
Nesta publicação do blog, discutiremos a cobertura ideal de seguro cibernético, a que exclusões comuns deve estar atento, os fatores que influenciam o preço dos prémios de seguro e forneceremos uma lista de verificação para uma postura de cibersegurança robusta que ajudará a sua organização a obter o pagamento da sua apólice de seguro.
O que é o seguro cibernético?
O seguro cibernético, também conhecido como seguro de risco cibernético ou cobertura de responsabilidade cibernética, foi concebido para ajudar uma organização a mitigar a exposição ao risco, compensando os custos envolvidos na recuperação após uma violação de segurança cibernética ou eventos semelhantes.
Normalmente, o seguro cibernético cobre as despesas de primeiras partes, bem como reclamações de terceiros. As primeiras podem incluir perda ou corrupção de dados, tentativas de extorsão, interrupção de negócios, tempo de inatividade da rede, atividades de gestão de crise relacionadas com o restabelecimento da reputação da marca e honorários legais relacionados com o incidente. As segundas podem envolver reclamações legais por danos devido a informações expostas, como propriedade intelectual, violações de privacidade, fuga de dados e erros e omissões em serviços.
Por que é necessário o seguro cibernético?
A crescente dependência da tecnologia nos negócios, aliada à crescente sofisticação e frequência dos ataques cibernéticos, torna o seguro cibernético um componente crítico da estratégia de gestão de risco de uma empresa. Aqui estão algumas razões pelas quais o seguro cibernético é necessário:
- Proteção Financeira: Recuperar de um ataque cibernético pode ser dispendioso. As despesas podem variar desde serviços de resposta a incidentes e investigações forenses, esforços de relações públicas, serviços de notificação e proteção para clientes, até processos judiciais e multas regulatórias.
- Continuidade de Negócios: Um ataque cibernético significativo pode interromper as suas operações comerciais, levando à perda de receita. Uma boa apólice de seguro de cibersegurança pode ajudar a cobrir a perda de rendimentos durante esta interrupção.
- Gestão de Reputação: Após uma violação cibernética, as empresas precisam frequentemente de investir em esforços de relações públicas para restaurar a sua imagem pública.
- Conformidade Regulatória: Em muitas jurisdições, os regulamentos exigem que as empresas tomem determinadas medidas quando sofrem uma violação de dados. Isto pode incluir notificar os clientes ou pagar multas.
- Panorama de Ameaças Crescente: O risco de ameaças cibernéticas está aumentando, com criminosos evoluindo continuamente seus métodos de ataque. O seguro cibernético oferece uma rede de segurança contra essas ameaças imprevisíveis e em constante evolução.
- A inadequação do seguro tradicional: O seguro de responsabilidade civil empresarial tradicional geralmente não cobre riscos cibernéticos, deixando uma lacuna que o seguro cibernético preenche.
- Recursos limitados: Pequenas e médias empresas podem não ter recursos para gerenciar e mitigar todos os riscos cibernéticos, tornando o seguro cibernético uma ferramenta essencial para proteger seus negócios.
Que cobertura procurar em uma apólice de seguro cibernético?
A cobertura da sua apólice dependerá, naturalmente, do tipo de negócio, do seu porte, do setor em que atua e de outros fatores.
O que o seguro de responsabilidade cibernética deve cobrir:
- Vazamentos de dados (recuperação de dados, custos de notificação das partes afetadas, correções de segurança, custos legais de incidentes envolvendo roubo de informações pessoais)
- Ataques cibernéticos
- Ataques cibernéticos aos seus dados mantidos por fornecedores e outros terceiros
- Extorsão cibernética (pagamento de resgate e custos de limpeza)
- Custos de interrupção de negócios
- Proteção de reputação (custos de relações públicas)
- Processos judiciais ou investigações regulatórias
- Atos terroristas e atos de guerra
Inclua cobertura de primeira e terceira parte
A cobertura de primeira parte protege seus dados e geralmente inclui custos com assessoria jurídica, recuperação de dados, notificações a clientes, interrupção de negócios, gestão de crises, extorsão cibernética, fraude, perícia forense e multas relacionadas a incidentes.
A cobertura de terceira parte protege contra responsabilidades decorrentes de reclamações, cobrindo pagamentos a consumidores afetados, custos de litígio, despesas com sinistros e acordos, difamação, violação de direitos autorais ou marcas registradas e outros danos relacionados. Compreender esses aspectos da sua apólice de seguro de segurança cibernética pode ajudar sua empresa a obter a proteção ideal.
Exclusões comuns em apólices de seguro de responsabilidade cibernética
Como todas as apólices de seguro, os seguros cibernéticos também possuem exclusões ou situações e atividades específicas que não são cobertas pela apólice. Essas exclusões variam de apólice para apólice e de seguradora para seguradora, mas algumas das mais comuns incluem:
- Lesões Corporais e Danos Materiais: Embora uma apólice de seguro cibernético cubra perdas relacionadas a dados e ativos digitais, ela geralmente não cobre lesões corporais ou danos físicos a propriedades. Esses riscos são normalmente cobertos por seguros de responsabilidade civil geral ou de patrimônio.
- Atos Intencionais: A maioria das apólices de seguro cibernético exclui a cobertura para atos que sejam considerados cometidos intencionalmente pelo segurado. Isso inclui atividades ilegais intencionais, atos fraudulentos ou má conduta deliberada.
- Dispositivos Não Criptografados: Algumas apólices podem não cobrir perdas decorrentes de dispositivos não criptografados. A criptografia é uma medida de segurança padrão, e as seguradoras frequentemente exigem que os segurados adotem essas medidas básicas para proteger seus dados.
- Guerra e terrorismo: Algumas apólices de seguro cibernético ainda contêm exclusões para atos de guerra, terrorismo ou ações de agências governamentais. Isso incluiria ataques cibernéticos patrocinados por estados.
Quando a empresa americana Mondelez foi vítima de um ataque NotPetya, provavelmente patrocinado pelo estado russo em 2017, sua seguradora cibernética, a Zurich American Insurance Company, recusou-se a pagar as despesas resultantes do ataque (US$ 100 milhões), citando a cláusula de exclusão de guerra. A Mondelez entrou com uma ação judicial contra a Zurich por não cumprir suas obrigações contratuais. As partes chegaram a um acordo em 2022; nenhuma das partes divulgou os detalhes do acordo. - Falhas de Infraestrutura: A cobertura frequentemente exclui perdas devido a falhas de serviços públicos ou infraestrutura, como queda de energia ou interrupção de telecomunicações/internet, que não sejam resultado de um evento cibernético.
- Atualizações de Software e Hardware: Os custos associados à atualização de hardware ou software após um incidente cibernético geralmente não são cobertos. Isso ocorre porque são vistos como parte dos custos normais de operação de um negócio.
- Atraso na Notificação: Se uma empresa não notificar um sinistro ou incidente dentro do prazo especificado na apólice, a seguradora pode recusar a cobertura.
- Não conformidade com medidas de segurança razoáveis: Se uma empresa não mantiver medidas de segurança razoáveis, como manter seu software atualizado ou seus firewalls ativos, uma reclamação pode não ser coberta.
É importante que as empresas analisem cuidadosamente suas apólices de seguro cibernético para entender o que está e o que não está coberto. Também é recomendável trabalhar com um corretor experiente ou consultor jurídico para garantir que a apólice atenda às necessidades específicas da empresa. Muitas vezes, as empresas podem negociar com as seguradoras para restringir ou eliminar certas exclusões.
Como o seguro cibernético é calculado?
O cálculo dos prêmios de seguro cibernético é um processo complexo que envolve a avaliação de múltiplos fatores. Assim como qualquer outro tipo de seguro, envolve uma análise do risco associado à oferta da cobertura. Aqui estão alguns dos principais fatores que influenciam os custos do seguro cibernético:
- Tipo de setor: Alguns setores são mais vulneráveis a ataques cibernéticos do que outros. Empresas de saúde, finanças e varejo, por exemplo, geralmente enfrentam riscos maiores devido aos dados confidenciais que manipulam, o que resulta em prêmios mais altos.
- Tamanho da empresa: Empresas maiores podem enfrentar prêmios mais altos, pois geralmente possuem mais dados e superfícies de ataque mais amplas. No entanto, elas também podem ter uma segurança mais robusta, o que pode ajudar a reduzir os prêmios.
- Tipo e sensibilidade dos dados: Empresas que lidam com informações mais sensíveis, como detalhes de cartão de crédito, informações de saúde ou informações de identificação pessoal (PII), são geralmente consideradas de maior risco.
- Postura de segurança: A infraestrutura e as práticas de cibersegurança existentes na empresa impactam significativamente o custo do seguro cibernético. Isso inclui firewalls, criptografia, sistemas de detecção de intrusão, auditorias regulares, programas de treinamento de funcionários, planos de resposta a incidentes e muito mais. Avaliações regulares de vulnerabilidade e testes de intrusão podem demonstrar o compromisso de uma empresa com a cibersegurança e reduzir o prêmio.
- Histórico de sinistros e violações: Se a empresa tiver um histórico de muitos incidentes ou sinistros cibernéticos, a seguradora pode considerá-la de maior risco, o que pode aumentar o prêmio.
- Práticas de gestão de risco cibernético: Isso inclui as medidas que uma empresa adota para mitigar o risco cibernético, como o uso de software atualizado, aplicação regular de patches, existência de um plano de recuperação de desastres, realização de treinamento de cibersegurança para funcionários, etc.
- Limite da apólice e franquia: Assim como em qualquer outro tipo de seguro, limites de apólice mais altos e franquias mais baixas resultarão em prêmios mais altos.
- Avaliações de terceirosAs seguradoras também podem utilizar avaliações de empresas terceirizadas de classificação de cibersegurança para determinar a postura de segurança de uma empresa. Essas empresas analisam uma ampla gama de fatores de segurança e atribuem à empresa uma pontuação de cibersegurança.
Como a situação de cada empresa é única, a seguradora geralmente personaliza a apólice e os prêmios para o solicitante específico. Também vale ressaltar que, à medida que o mercado de seguro cibernético amadurece e mais dados sobre ameaças cibernéticas se tornam disponíveis, os cálculos que as seguradoras usam para determinar os prêmios provavelmente se tornarão mais refinados.
Avaliação de risco e seguro cibernético
As seguradoras realizam avaliações de risco em empresas que buscam seguro cibernético, avaliando diversos fatores para medir seu nível de risco cibernético. O objetivo é entender a exposição potencial a ameaças cibernéticas, o estado atual das medidas de cibersegurança da empresa e o possível impacto financeiro de um ataque cibernético. Aqui estão algumas das principais etapas envolvidas:
Formulário de inscrição: Inicialmente, as seguradoras fornecem um formulário de inscrição perguntando sobre as operações da empresa, o tipo e a quantidade de dados que ela manipula, as medidas de cibersegurança existentes, incidentes cibernéticos anteriores e muito mais. As respostas formam a base para a avaliação de risco inicial.
Aqui estão algumas perguntas de exemplo do questionário usado pelo The Howden Group, que podem lhe dar uma ideia de que tipo de medidas de segurança as seguradoras esperam que você tenha:
- Vocês realizam jogos de simulação assumindo que foram atacados por um hacker?
- As vulnerabilidades críticas (Pontuação Base CVSS ≥ 9.0) são corrigidas regularmente ou resolvidas por soluções alternativas oficiais?
- A autenticação multifator (MFA) é usada para todo acesso interno por administradores de sistema? (Não deve ser possível contornar a solução MFA usando ferramentas de acesso administrativo, como PsExec ou Remote Powershell)
- Sua rede corporativa é dividida em diferentes segmentos protegidos por firewalls para separar segmentos críticos de não críticos (por exemplo, TI/OT, processamento de dados confidenciais)?
- Quantos sistemas sem suporte/em fim de vida útil estão em uso?
- Vocês usam tecnologias de segurança de rede para detecção e defesa contra ataques? (Detecção de Intrusão / Prevenção de Intrusão, Detecção e Resposta de Endpoint, Detecção e Resposta Estendida, Outros)
Avaliações independentes: Em muitos casos, as seguradoras usarão empresas independentes de avaliação de risco cibernético especializadas em determinar o perfil de risco cibernético de uma empresa. Essas avaliações de terceiros podem ajudar a fornecer uma visão imparcial da postura de cibersegurança da empresa.
Avaliações internas de risco cibernético: Algumas seguradoras possuem equipes internas especializadas em avaliação de risco cibernético. Essas equipes podem conduzir uma avaliação de risco abrangente, que pode incluir varredura de vulnerabilidades, testes de penetração e testes de engenharia social.
Revisão de políticas e procedimentos: As seguradoras frequentemente analisam as políticas e procedimentos de cibersegurança de uma empresa, incluindo o plano de resposta a incidentes, o plano de continuidade de negócios e os procedimentos de notificação de violação de dados. Isso permite que as seguradoras avaliem a capacidade da empresa de responder a um ataque cibernético e minimizar os danos.
Programas de Treinamento e Conscientização de Funcionários: Empresas que investem no treinamento regular de seus funcionários sobre ameaças cibernéticas e práticas seguras geralmente apresentam um risco menor. As seguradoras podem solicitar informações sobre esses programas durante a avaliação.
Análise da Infraestrutura de TI: As seguradoras podem solicitar detalhes sobre a infraestrutura de TI da empresa, incluindo o uso de firewalls, softwares antivírus, criptografia, sistemas de detecção de intrusão, entre outros. A presença dessas tecnologias pode influenciar a avaliação de risco.
Análise de Incidentes e Sinistros Anteriores: O histórico de incidentes cibernéticos de uma empresa oferece às seguradoras uma boa noção do seu nível de risco. Empresas com histórico de incidentes frequentes podem ser consideradas de maior risco.
Conformidade com Padrões e Regulamentações do Setor: Empresas que seguem padrões reconhecidos do setor, como a ISO 27001, ou que estão em conformidade com regulamentações como a LGPD, GDPR, HIPAA, entre outras, demonstram compromisso com a cibersegurança, o que pode impactar favoravelmente a avaliação de risco.
Riscos da Cadeia de Suprimentos e de Terceiros: A seguradora também pode avaliar o processo da empresa para gerenciar riscos de terceiros, como aqueles impostos por fornecedores, prestadores de serviços ou contratados.
Os resultados dessas avaliações formam a base para determinar se a cobertura será oferecida e a que custo. Quanto mais robustas forem as defesas cibernéticas da empresa e menor o impacto financeiro potencial de um ataque, mais favoráveis provavelmente serão os termos da apólice de seguro.
Seguro cibernético e ransomware
Os ataques de ransomware tornaram-se mais comuns nos últimos anos. Graças ao modelo de crime RaaS (Ransomware-as-a-Service), criminosos podem realizar esses tipos de ataques facilmente, mesmo sem possuir habilidades avançadas de hacking. Portanto, faz sentido que organizações, especialmente de setores frequentemente visados por ransomware, como finanças ou saúde, tenham cobertura de seguro para perdas resultantes desses ataques.
De acordo com um relatório de 2022 da Sophos, O Estado do Ransomware, mais de quatro em cada cinco organizações de médio porte possuem seguro contra ransomware. No entanto, embora 83% dos entrevistados afirmem que sua organização possui cobertura de seguro cibernético contra ransomware, 34% relatam que existem exclusões em suas apólices.
Aproveitando ao máximo sua apólice de seguro cibernético
Estratégias para maximizar os benefícios da sua apólice, incluindo auditorias regulares de sistemas, testes de intrusão, treinamento de funcionários e planejamento de resposta a incidentes
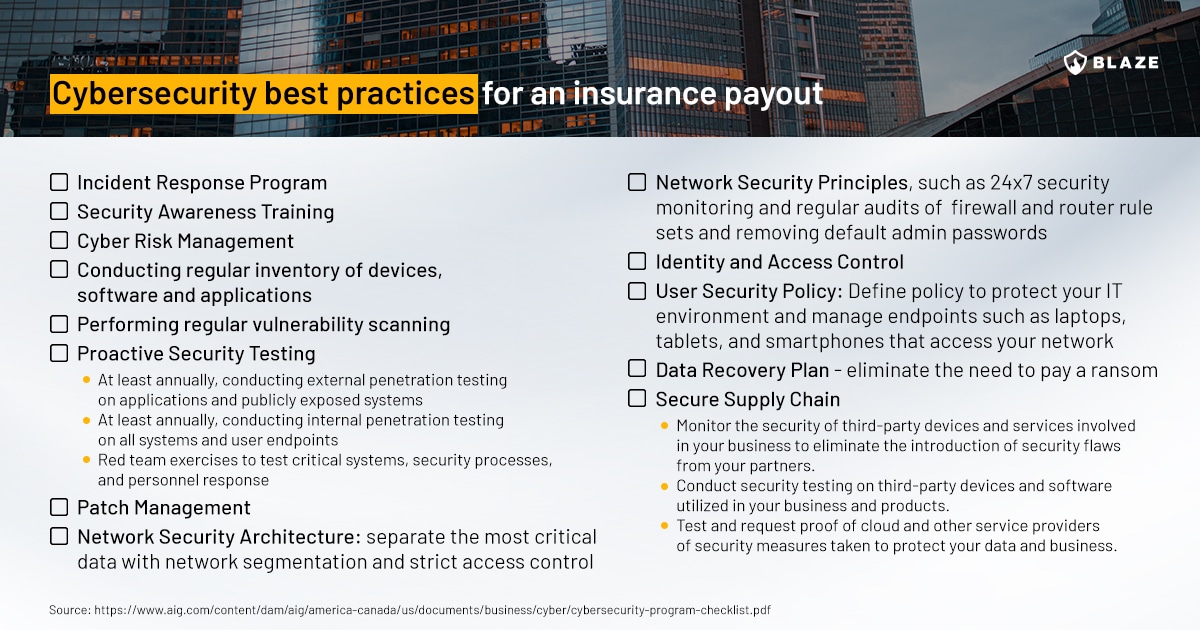
Melhores práticas de cibersegurança para garantir o pagamento do seguro
Conforme recomendado pela AIG:
O futuro do seguro cibernético
Os autores do relatório da McKinsey de 2020 destacaram que o mercado de seguros cibernéticos ainda não cobre a maioria dos riscos cibernéticos, exceto a mitigação de violações de dados de clientes e penalidades regulatórias. Custos diretos, riscos reputacionais e roubo de propriedade intelectual não possuem cobertura significativa. Como as empresas não conseguem proteger-se eficazmente contra riscos cibernéticos, elas adotam novas tecnologias de forma relativamente lenta por medo das suas implicações adversas na cibersegurança.
Muita coisa mudou desde aquele relatório e, de acordo com o whitepaper State of Ransomware da Sophos:
- 94% dos que possuem seguro cibernético afirmaram que o processo para obter cobertura mudou no último ano.
- 54% dizem que o nível de cibersegurança necessário para se qualificar é agora mais elevado
- 47% dizem que as apólices estão mais complexas
- 40% dizem que menos empresas oferecem seguro cibernético
- 37% dizem que o processo demora mais tempo
- 34% dizem que está mais caro
À medida que o panorama do seguro cibernético evolui, tornando a cobertura mais difícil de obter, uns notáveis 97% das organizações seguradas ajustaram as suas estratégias de defesa cibernética para melhorar a sua posição. Destas, 64% adotaram novas tecnologias ou serviços, 56% ampliaram a formação dos funcionários e atividades educativas, enquanto 52% modificaram os seus processos ou comportamentos.
Resumo
O seguro cibernético não é uma solução mágica, mas sim parte de uma estratégia abrangente de cibersegurança – uma rede de segurança que amortece o impacto financeiro após um incidente cibernético e auxilia no processo de recuperação.
Práticas de segurança robustas continuam a ser a primeira linha de defesa da sua organização. Isto inclui a implementação de tecnologias de segurança avançadas, a realização regular de avaliações de vulnerabilidade e testes de intrusão, a formação de pessoal para reconhecer e evitar ameaças e a criação de uma estratégia de resposta a incidentes bem planeada. Estas medidas proativas não só melhoram a postura de segurança da sua organização, como também podem potencialmente reduzir os prémios da sua apólice de seguro cibernético.




