Com a crescente digitalização da saúde moderna e o fato de que as informações de saúde dos pacientes são hoje armazenadas e transmitidas quase exclusivamente de forma eletrônica, proteger dados sensíveis nunca foi tão crucial. Essa necessidade levou à implementação de medidas de segurança e conformidade de dados, sendo uma das mais importantes a Lei de Portabilidade e Responsabilidade de Seguros de Saúde de 1996 (HIPAA).
Este artigo é dedicado principalmente a responsáveis pela conformidade e gerentes de segurança de TI que atuam no setor de saúde. Seu objetivo é orientar esses profissionais, encarregados de manter o delicado equilíbrio entre a adesão às rigorosas regulamentações da HIPAA e a garantia de medidas de segurança robustas em suas organizações. O conteúdo também é relevante para administradores de saúde, prestadores de serviços terceirizados, como empresas de testes de intrusão, e quaisquer outras partes interessadas em compreender a interseção entre os Acordos de Associado de Negócios da HIPAA e as práticas de cibersegurança, especialmente testes de intrusão, no ambiente de saúde.
Ao explorarmos a interseção entre o Acordo de Associado de Negócios (BAA) da HIPAA e sua relação com testes de intrusão, esclarecemos como esses elementos convergem para proteger as informações de saúde e por que é essencial que responsáveis pela conformidade e profissionais de cibersegurança compreendam seus papéis interconectados.
O que é um Acordo de Associado de Negócios?
Um Acordo de Associado de Negócios (BAA) é um contrato juridicamente vinculativo entre um prestador de serviços de saúde, considerado uma Entidade Coberta, e uma entidade terceira, conhecida como Associado de Negócios, que necessita de acesso a Informações de Saúde Protegidas (PHI) para prestar um serviço em nome do prestador de saúde. O BAA foi criado para proteger as PHI de acordo com as diretrizes da HIPAA.
O acordo estipula como as PHI podem ser usadas e divulgadas e determina que o Associado de Negócios implementará as salvaguardas necessárias para evitar o acesso não autorizado. Além disso, o BAA estabelece a obrigação de o Associado de Negócios comunicar qualquer violação de PHI ao prestador de serviços de saúde, auxiliando na manutenção da transparência e da confiança.
Sob a HIPAA, um Associado de Negócios (BA) é qualquer organização ou pessoa que trabalhe em conjunto com uma Entidade Coberta (CE) e que manuseie ou divulgue Informações de Saúde Protegidas (PHI). As Entidades Cobertas incluem, tipicamente, prestadores de serviços de saúde, planos de saúde e centros de processamento de dados de saúde. Os BAAs obrigam esses Associados de Negócios a proteger as PHI no mesmo nível que a própria Entidade Coberta. Entraremos em mais detalhes sobre exemplos claros de CEs e BAs na próxima seção.
Quem precisa estar em conformidade com a HIPAA?
A conformidade com a HIPAA é exigida para dois tipos principais de organizações no setor de saúde dos EUA: Entidades Cobertas e Associados de Negócios.
Uma Entidade Coberta sob a HIPAA refere-se a prestadores de serviços de saúde, planos de saúde e centros de processamento de dados de saúde que transmitem qualquer informação de saúde em formato eletrônico para transações para as quais o Departamento de Saúde e Serviços Humanos (HHS) adotou padrões. Em essência, qualquer organização que armazene, processe ou transmita eletronicamente Informações de Saúde Protegidas (PHI) é considerada uma Entidade Coberta e deve estar em conformidade com a HIPAA.
Exemplos de Entidades Cobertas incluem:
- Hospitais: Incluem hospitais gerais, psiquiátricos e especializados, como instituições cardíacas ou ortopédicas.
- Consultórios médicos: Podem variar de pequenos consultórios a grandes grupos multiespecializados.
- Clínicas odontológicas: Isso inclui todos os tipos de prestadores de cuidados odontológicos.
- Farmácias: Isso inclui tanto farmácias independentes quanto aquelas localizadas dentro de grandes estabelecimentos comerciais.
- Operadoras de planos de saúde: Qualquer empresa que ofereça cobertura de plano de saúde se enquadra nesta categoria.
- Centrais de processamento de dados de saúde: Estas entidades processam informações de saúde não padronizadas recebidas de outra entidade para um formato padrão, ou vice-versa.
Cada uma dessas entidades tem a responsabilidade, sob a HIPAA, de proteger a privacidade e a segurança das PHI que manuseia, seja durante o armazenamento, processamento ou transmissão.
Exemplos de Associados de Negócios sob a HIPAA
Um Associado de Negócios sob a HIPAA é qualquer prestador de serviços terceirizado que realize atividades envolvendo o uso ou a divulgação de Informações de Saúde Protegidas (PHI) em nome de uma Entidade Coberta. Isso pode incluir uma variedade de serviços em diferentes setores, sendo que muitos prestadores de serviços de TI frequentemente se enquadram nesta classificação. Alguns exemplos de Associados de Negócios da HIPAA, incluindo prestadores de serviços de TI, são:
- Prestadores de serviços de TI: São empresas ou indivíduos que fornecem suporte e serviços de TI, incluindo, mas não se limitando a, gerenciamento de rede, suporte de infraestrutura e manutenção de software. Esta é a categoria na qual a maioria dos prestadores de serviços de teste de intrusão se encaixa.
- Prestadores de serviços e armazenamento em nuvem: São empresas que oferecem soluções de armazenamento em nuvem onde Informações de Saúde Protegidas podem ser armazenadas ou ter backups realizados. Exemplos práticos são Amazon AWS, Microsoft 365 e Microsoft Azure. Esses provedores possuem extensos materiais sobre conformidade com a HIPAA e assinam BAA quando necessário.
- Fornecedores de sistemas de Registro Eletrônico de Saúde (EHR): Estas empresas fornecem software de EHR que armazena registros médicos de pacientes eletronicamente.
- Empresas de análise de dados: São empresas que auxiliam organizações de saúde a interpretar seus dados, frequentemente necessitando de acesso a PHI.
- Provedores de serviços de criptografia de e-mail: Estes serviços oferecem criptografia para e-mails que contêm PHI, garantindo uma comunicação segura e transferências de dados de pacientes que não podem ser interceptadas.
- Empresas de faturamento: Estas organizações gerenciam o faturamento e as solicitações de reembolso em nome de prestadores de serviços de saúde, necessitando de acesso a PHI.
- Serviços de transcrição médica: São serviços que transcrevem gravações de voz médicas em relatórios escritos, lidando frequentemente com PHI durante o processo.
- Provedores de Intercâmbio de Informações de Saúde (HIE): Estas organizações permitem o intercâmbio de informações de saúde eletronicamente entre diferentes sistemas de saúde.
- Serviços de prescrição eletrônica: São serviços que enviam eletronicamente prescrições de profissionais de saúde para farmácias.
- Organizações de segurança do paciente (PSO): As PSOs realizam análises de eventos de segurança do paciente para melhorar os resultados clínicos e, portanto, podem ter acesso a PHI.
- Plataformas de telessaúde: A telessaúde ganhou popularidade significativa durante a pandemia de COVID e provavelmente permanecerá como a norma no futuro próximo. Muitas startups de tecnologia da saúde têm desenvolvido plataformas de videoconferência para atendimento ao paciente adequadas para consultas médicas remotas, e a maioria delas precisa estar em conformidade. Um exemplo notável é o Zoom, que possui um nível de produto que é em conformidade com a HIPAA.
Cada um desses prestadores de serviço deve assinar um Acordo de Associado Comercial (BAA) com a organização de saúde, garantindo que estejam cientes de suas responsabilidades em proteger PHI sob os regulamentos da HIPAA, incluindo, mas não se limitando à regra de segurança da HIPAA e à regra de privacidade da HIPAA.
Principais elementos do BAA da HIPAA
A criação de um Acordo de Associado de Negócios (BAA) personalizado para serviços de teste de intrusão exige uma análise cuidadosa das responsabilidades específicas da entidade que realiza o teste e das preocupações de segurança exclusivas que o processo introduz.
O objetivo principal de um BAA é garantir que o Associado de Negócios, neste caso, a empresa de teste de intrusão, compreenda as suas obrigações sob a HIPAA no que diz respeito à proteção da privacidade e segurança das Informações de Saúde Protegidas (PHI).
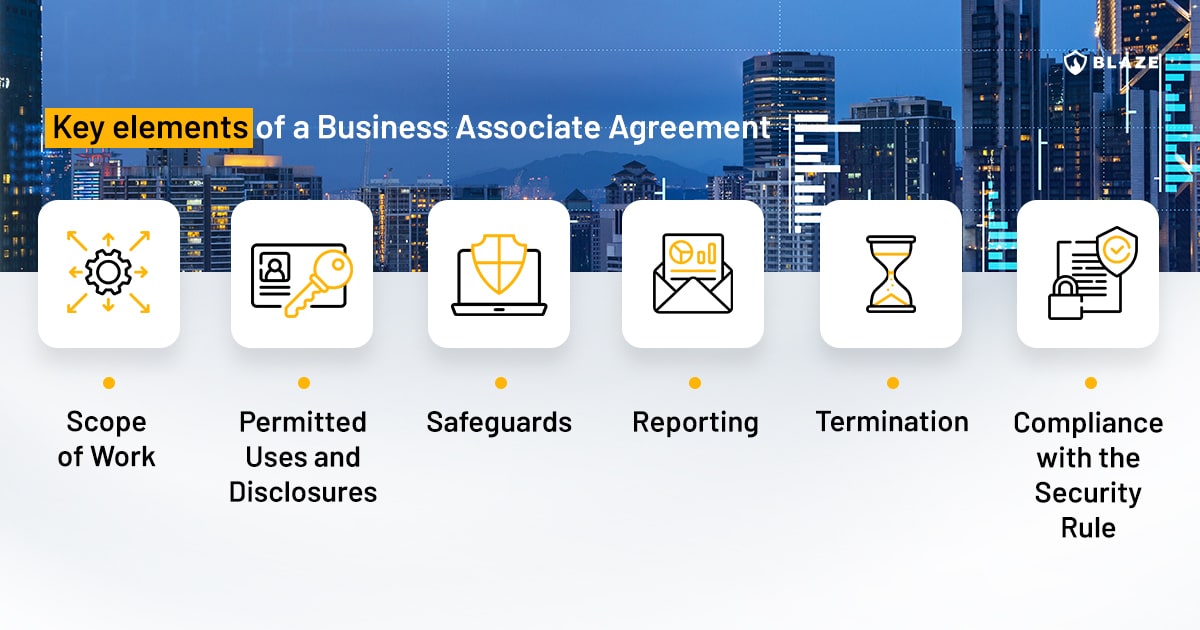
Elementos fundamentais de um Acordo de Associado de Negócios
- Escopo do Trabalho: Defina claramente o escopo do teste de intrusão a ser realizado. Isso inclui descrever os sistemas a serem testados e os procedimentos que serão utilizados.
- Usos e Divulgações Permitidos: Especifique como o serviço de teste de intrusão pode usar e divulgar PHI. Sempre que possível, os testes de intrusão devem ser realizados em sistemas com dados fictícios para evitar o contato direto com PHI.
- Salvaguardas: O acordo deve exigir que o serviço de teste de intrusão implemente salvaguardas adequadas para evitar o uso ou divulgação não autorizada de PHI.
- Relatórios: Defina as obrigações de notificação do Associado de Negócios em caso de incidente de segurança ou violação envolvendo PHI.
- Rescisão: Defina as condições sob as quais o contrato pode ser rescindido.
- Conformidade com a Regra de Segurança: O BAA deve declarar que o Associado de Negócios cumprirá a Regra de Segurança da HIPAA durante a realização do teste de intrusão.
O Departamento de Saúde e Serviços Humanos dos EUA disponibiliza exemplos de cláusulas de BAA e um modelo de acordo para ajudar as organizações a criarem os seus próprios contratos. No entanto, estas são cláusulas gerais que precisarão ser adaptadas para atender aos requisitos específicos de um serviço de teste de intrusão.
Quase todos os principais provedores de serviços em nuvem e grandes provedores de e-mail estão em conformidade com a HIPAA e podem assinar um BAA. Listamos como referência links para os BAAs da Google, Microsoft e até mesmo do Protonmail (especialmente para referência internacional, já que estão sediados fora dos EUA e, ainda assim, podem assinar um BAA).
Dadas as implicações legais e regulatórias de um BAA, é altamente recomendável que estes documentos sejam analisados por uma equipe jurídica antes de serem assinados. Isso garante que o acordo atenda adequadamente a todos os requisitos regulatórios e proteja os interesses de ambas as partes.
Testes de intrusão em organizações de saúde
À medida que os sistemas de saúde continuam a digitalizar as suas operações, o cenário de ameaças expande-se e traz um novo conjunto de riscos e vulnerabilidades. Ataques de ransomware visando clínicas e hospitais levaram a graves violações de dados e sérias interrupções nas operações diárias de saúde, sendo o ataque WannaCry ao NHS um dos mais notórios e, mais recentemente, os do grupo de ransomware Clop a instituições em todo o mundo, incluindo o setor de saúde nos EUA. Portanto, identificar riscos e vulnerabilidades precocemente por meio de testes de intrusão tornou-se uma ferramenta importante em qualquer estratégia de cibersegurança, e a área da saúde não é exceção.
Dentro do setor de saúde, estes tipos de avaliações de segurança frequentemente abrangem várias plataformas que vão além da infraestrutura de TI comum, incluindo sistemas de Registros Eletrônicos de Saúde (EHR), dispositivos de imagem, sistemas de monitoramento de pacientes e protocolos de comunicação como o Health Level Seven International (HL7) e FHIR – um conjunto de padrões internacionais para a transferência de dados clínicos e administrativos entre aplicativos de software usados por diversos prestadores de serviços de saúde.
Compreender e avaliar as potenciais ameaças e vulnerabilidades nestas áreas é crucial. Vamos analisar algumas delas:
Sistemas de EHR
Estes sistemas contêm uma grande quantidade de dados confidenciais de pacientes e são frequentemente o alvo principal de ataques cibernéticos. Um teste de intrusão bem conduzido destacará as vulnerabilidades nestes sistemas, permitindo uma mitigação oportuna.
No final de 2022, o USA Today relatou que, de 2010 a 2014, os primeiros cinco anos em que as informações sobre violações de dados foram coletadas pelo Departamento de Saúde e Serviços Humanos dos EUA, cerca de 50 milhões de pessoas tiveram seus dados médicos roubados ou expostos. De acordo com o mesmo relatório, nos cinco anos seguintes, esse número quadruplicou e continuou a aumentar durante a pandemia de COVID.
Em janeiro de 2023, vulnerabilidades críticas no OpenEMR, uma solução de código aberto popular utilizada por mais de 100.000 profissionais de saúde e que atende mais de 200 milhões de pacientes, foram tornadas públicas pela SonarSource, e isso é provavelmente apenas a ponta do iceberg para a segurança de sistemas de prontuário eletrônico (EHR).
Dispositivos médicos
Dispositivos como máquinas de ressonância magnética, monitores cardíacos e bombas de insulina estão agora conectados à Internet para melhorar o atendimento ao paciente e a análise de dados. Há pelo menos uma década, existe pesquisa pública sobre a segurança de dispositivos e softwares médicos (algumas até financiadas por subsídios governamentais na Alemanha). Na verdade, existem até empresas de cibersegurança dedicadas exclusivamente a este nicho. Além disso, muitos fabricantes de dispositivos médicos têm estabelecido suas próprias equipes de segurança de produto para engenharia de segurança e testes de intrusão (pentesting) em seus próprios dispositivos.
O fato de que dispositivos médicos modernos podem (e certamente serão) conectados torna-os potenciais pontos de entrada para cibercriminosos.
Protocolos de comunicação específicos para saúde (por exemplo, HL7 e FHIR)
Esses padrões são usados para trocar, integrar, compartilhar e recuperar informações eletrônicas de saúde. Embora sejam indispensáveis na saúde moderna, eles também podem apresentar vulnerabilidades se não forem devidamente protegidos.
Não tem havido muita pesquisa pública de segurança em torno dos protocolos HL7 e FHIR, mas os poucos materiais existentes destacam várias fraquezas nesses protocolos e como, especialmente o HL7, geralmente não é protegido o suficiente em muitos ambientes de TI de saúde.
Em nossa experiência, muitas das técnicas de teste de segurança de API, incluindo o uso de ferramentas comuns de pentesting e vulnerabilidades frequentes, são encontradas em aplicações baseadas em FHIR.
Ataques de phishing e engenharia social
Esses ataques visam frequentemente enganar a equipe de saúde para que revelem credenciais de login ou outras informações confidenciais. O phishing também é comumente a fonte de acesso inicial por adversários e operações legítimas de red team. O teste de intrusão pode simular tais ataques para avaliar a conscientização da equipe e a eficácia do treinamento de segurança atual.
Um teste de intrusão abrangente em um ambiente de saúde deve avaliar todos esses potenciais pontos fracos, fornecendo uma avaliação completa das defesas de cibersegurança da organização. É importante ressaltar que isso deve ser feito garantindo a conformidade com os regulamentos e estipulações do HIPAA BAA, um tópico que exploraremos na seção a seguir.
A interseção entre HIPAA BAA e testes de intrusão
Quando se trata de segurança de dados de saúde, o HIPAA BAA e os testes de intrusão estão significativamente interligados. O teste de intrusão revela vulnerabilidades do sistema que poderiam ser potencialmente exploradas para obter acesso não autorizado a PHI. Garantir que essas vulnerabilidades sejam identificadas e corrigidas não é apenas uma questão de manter uma segurança robusta; é um requisito sob o HIPAA BAA.
Conforme mencionado anteriormente, o BAA da HIPAA exige que os Associados de Negócios implementem salvaguardas para evitar o acesso ou a divulgação não autorizada de PHI. O teste de intrusão pode servir como uma parte vital dessas salvaguardas. Um teste de intrusão bem executado, seguido pela remediação das vulnerabilidades identificadas, é uma prova do compromisso de uma organização com a proteção de PHI, cumprindo assim os requisitos do BAA da HIPAA.
Por outro lado, uma empresa de serviços de teste de intrusão é frequentemente classificada como um Associado de Negócios sob a HIPAA devido à natureza dos serviços que presta.
Para realizar suas avaliações, os testadores de intrusão tentam violar os sistemas no escopo e, em alguns casos, esse acesso pode incluir contato com PHI. Mesmo que os testadores de intrusão não precisem de acesso direto a PHI, eles interagem com os sistemas que lidam com essas informações confidenciais, impactando potencialmente a segurança desses dados. A mera possibilidade de entrarem em contato com PHI durante o curso de seus testes torna as empresas de teste de intrusão Associadas de Negócios sob a HIPAA.
Portanto, antes que o serviço de teste de intrusão possa iniciar seu trabalho, ele deve celebrar um Acordo de Associado de Negócios (BAA) com a organização de saúde. O BAA estipula as funções e responsabilidades da empresa de teste de intrusão na salvaguarda de PHI em conformidade com os requisitos da HIPAA.
Melhores práticas para garantir a conformidade com a HIPAA durante testes de intrusão em saúde
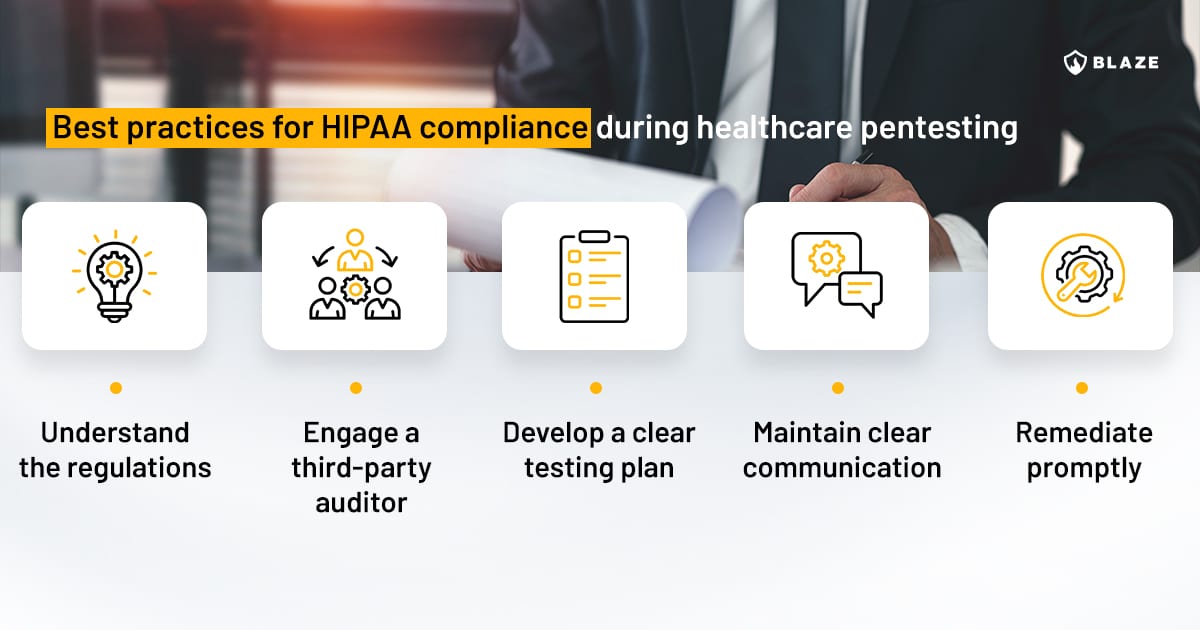
Alinhar as necessidades de teste de intrusão com as regras da HIPAA e os requisitos do BAA não é uma tarefa simples, mas com a estratégia certa e uma abordagem meticulosa, é totalmente possível. Aqui estão algumas práticas recomendadas para ajudar a garantir que suas atividades de teste de intrusão permaneçam dentro dos limites da conformidade:
Entenda os regulamentos
Antes de iniciar qualquer atividade de teste de intrusão, certifique-se de que sua equipe tenha um conhecimento profundo dos regulamentos da HIPAA, especialmente aqueles relacionados ao Acordo de Associado de Negócios. Esse conhecimento orientará o planejamento e a execução de seus testes, garantindo a conformidade.
Contrate um auditor terceirizado
Trazer um auditor independente e terceirizado pode fornecer uma camada extra de garantia. Esses profissionais podem revisar seus procedimentos de teste planejados e validar se estão alinhados com os regulamentos da HIPAA.
Desenvolva um plano de teste claro
Detalhe seu plano de teste antes de começar, incluindo quais sistemas serão testados, quais técnicas serão usadas e quais dados podem ser acessados. O plano deve estar alinhado com o BAA, garantindo que a PHI seja protegida adequadamente.
Mantenha uma comunicação clara
Mantenha todas as partes interessadas relevantes informadas sobre suas atividades de teste de intrusão. Isso inclui não apenas sua equipe interna, mas também as Entidades Cobertas com as quais você está associado. A transparência pode ajudar a aliviar preocupações e garantir que todos entendam o propósito e a extensão dos testes.
Remedeie prontamente
Uma vez que as vulnerabilidades tenham sido identificadas, a remediação rápida é crucial. O BAA da HIPAA exige que medidas estejam em vigor para lidar com ameaças potenciais à PHI, portanto, quaisquer problemas descobertos durante o teste de intrusão devem ser resolvidos prontamente.
Documente tudo: Mantenha registros detalhados de todas as atividades de teste de intrusão, incluindo a fase de planejamento, o teste em si e as etapas tomadas para remediar quaisquer vulnerabilidades identificadas. Essa documentação será inestimável se houver necessidade de demonstrar sua conformidade com os regulamentos da HIPAA.
Revise e atualize os BAAs
Revise e atualize regularmente os seus Acordos de Associado Comercial (BAAs) conforme necessário para acompanhar as mudanças nas suas práticas de negócio ou nas próprias regulamentações. Isso inclui atualizar o BAA para refletir o uso de testes de intrusão como uma medida de proteção para PHI.
Garantir a conformidade com o BAA da HIPAA durante testes de intrusão não precisa ser um processo intimidador. Ao seguir estas melhores práticas, você pode aprimorar sua postura de cibersegurança e manter a adesão a regulamentações de saúde vitais. Na próxima seção, exploraremos alguns exemplos reais onde organizações gerenciaram com sucesso a interseção entre o BAA da HIPAA e os testes de intrusão.
Infográfico – Melhores práticas de HIPAA e pentesting
Conclusão
No setor de saúde, onde dados sensíveis de pacientes são rotineiramente manipulados e trocados, a necessidade de medidas rigorosas de segurança de dados não pode ser subestimada. Com o avanço das ameaças cibernéticas, a necessidade de métodos robustos de teste de segurança, como o teste de intrusão, tornou-se mais crucial do que nunca.
O teste de intrusão oferece uma avaliação realista da postura de segurança de uma organização, revelando vulnerabilidades que poderiam ser exploradas por agentes mal-intencionados. Mas, como discutimos ao longo deste artigo, esses testes devem ser conduzidos com consideração cuidadosa às regulamentações da HIPAA, particularmente ao Acordo de Associado Comercial.
Navegar pela complexa interação entre o BAA da HIPAA e os testes de intrusão pode ser uma tarefa desafiadora, o que significa que compreender e gerenciar eficazmente a interseção entre ambos não é algo simples. Envolve um delicado ato de equilíbrio: manter o rigor de testes minuciosos enquanto se garante que as atividades de teste em si não violem as regulamentações projetadas para proteger os mesmos dados que estamos tentando assegurar.
No entanto, com uma compreensão abrangente das regulamentações, planejamento e execução cuidadosos dos testes, remediação rápida e decisiva das vulnerabilidades identificadas, e mantendo a transparência e a comunicação com todas as partes interessadas relevantes, as organizações de saúde podem manter sua conformidade regulatória, evitar violações da HIPAA e fortalecer significativamente sua defesa contra ameaças cibernéticas.
O que é um Acordo de Associado Comercial (BAA) sob a HIPAA?
Um Acordo de Associado Comercial (BAA) é um contrato legal entre um prestador de serviços de saúde e um prestador de serviços terceirizado, conhecido como Associado Comercial. O acordo estipula como as Informações de Saúde Protegidas (PHI) podem ser usadas e divulgadas, e determina que o Associado Comercial implementará as salvaguardas necessárias para impedir o acesso não autorizado a PHI.
Por que os serviços de teste de intrusão precisam de um BAA?
Os serviços de teste de intrusão frequentemente exigem acesso ou interação com sistemas que manipulam Informações de Saúde Protegidas (PHI). Esse potencial acesso ou interação com PHI os torna um Associado Comercial sob a HIPAA, daí a exigência de um BAA.
Como uma organização de saúde pode garantir a conformidade com a HIPAA durante testes de intrusão?
Uma organização de saúde pode garantir a conformidade com a HIPAA durante testes de intrusão planejando e conduzindo os testes cuidadosamente, remediando rapidamente as vulnerabilidades identificadas, mantendo uma comunicação aberta e transparente com todas as partes interessadas e garantindo que a empresa de teste de intrusão assine um Acordo de Associado Comercial (BAA).




