O setor de saúde tem se esforçado imensamente para criar novos dispositivos médicos, sistemas de saúde e aplicativos para melhorar o tratamento e o cuidado ao paciente. Com a onipresença dos telefones celulares, os aplicativos de saúde digital têm crescido em popularidade nos últimos anos, oferecendo formas convenientes para que as pessoas monitorem sua saúde e bem-estar.
Embora ofereçam muitos benefícios, eles também trazem diversos riscos emergentes de cibersegurança dos quais os usuários precisam estar cientes.
De acordo com o Relatório de Violação de Dados de 2023da IBM, o custo das violações de dados no setor de saúde, que é altamente regulamentado, aumentou 53,3% desde 2020. Pelo 13º ano consecutivo, o setor de saúde registrou os maiores custos com violações de dados, com uma média de 10,93 milhões de dólares.
Neste artigo, exploramos os riscos de cibersegurança associados a aplicativos de saúde digital e como mitigá-los.
Entendendo os aplicativos de saúde digital
Aplicativos de saúde digital são programas de software, geralmente na forma de aplicativos móveis ou web, que ajudam as pessoas a monitorar e gerenciar sua saúde e bem-estar. Alguns exemplos incluem rastreadores de condicionamento físico, lembretes de medicação e aplicativos de telemedicina.
Esses aplicativos são projetados para monitorar e melhorar a saúde e o bem-estar de um indivíduo. Eles envolvem a coleta e análise de informações pessoais de saúde e o fornecimento de feedback ao usuário. A maioria dos aplicativos de saúde digital utiliza dispositivos vestíveis ou outros dispositivos inteligentes para capturar dados como frequência cardíaca, pressão arterial ou passos dados.
Tipos de ferramentas de saúde digital
Sob o termo abrangente de aplicativos de saúde digital, podemos incluir aplicativos de bem-estar, aplicativos de fitness, rastreadores de ciclo menstrual, aplicativos de saúde mental e aplicativos ou dispositivos médicos.
Vamos distinguir rapidamente entre aplicativos de saúde e aplicativos médicos, já que eles geralmente estão sujeitos a requisitos de cibersegurança diferentes.
Os aplicativos de saúde digital são projetados para apoiar a saúde e o bem-estar de indivíduos ou comunidades através do processamento de dados relacionados à saúde. Esses aplicativos são versáteis, atendendo a usuários preocupados com a saúde que buscam manter, melhorar ou gerenciar seu bem-estar por meio de atividades como monitoramento de fitness, orientação nutricional e suporte à saúde mental.
Por outro lado, os aplicativos médicos fazem parte da categoria mais ampla de aplicativos de saúde, mas são especificamente adaptados para uso clínico e médico. Eles podem vir na forma de dispositivos médicos vestíveis ou aplicativos móveis ou web. Ao contrário de seus equivalentes de saúde digital, os aplicativos médicos são frequentemente utilizados por profissionais de saúde, pacientes e cuidadores em um ambiente clínico ou para fins médicos. Eles possuem as mesmas capacidades tecnológicas, mas se distinguem por sua aplicação no diagnóstico, tratamento ou monitoramento de condições dos pacientes.
Um aplicativo ou dispositivo médico geralmente está sujeito a regulamentações mais rigorosas, inclusive no que diz respeito à cibersegurança. Nos EUA, os dispositivos médicos são regulamentados pela Food and Drug Administration (FDA) e, na UE, eles se enquadram no escopo do Regulamento de Dispositivos Médicos (MDR).
A maior fatia do mercado, no entanto, é detida por aplicativos de fitness e bem-estar, avaliados em 93,56 bilhões de dólares em 2024.

Preocupações com a privacidade de dados em aplicativos de saúde digital
Uma das principais preocupações com aplicativos de saúde é o potencial para violações de privacidade de dadosMuitas organizações de saúde digital coletam, armazenam e transmitem quantidades significativas de dados de usuários, o que levanta preocupações sobre privacidade e segurança. As informações pessoais de saúde sensíveis dos pacientes devem ser protegidas para evitar acesso não autorizado ou exploração.
Que tipo de dados os aplicativos de saúde coletam?
A maioria dos aplicativos de saúde coleta dados como nome, data de nascimento, número de telefone, endereço de e-mail e localização. No entanto, os usuários geralmente fornecem essas informações voluntariamente durante o registro ou ao usar os dispositivos. Um rastreador de condicionamento físico básico coleta e armazena informações como a atividade física diária do usuário, incluindo passos dados, distância percorrida, localização GPS e calorias queimadas. Alguns rastreadores de condicionamento físico monitoram a frequência cardíaca e os hábitos de sono do usuário, oferecendo insights importantes sobre sua saúde e bem-estar geral. Outros aplicativos, frequentemente aplicativos de mHealth, reúnem detalhes de saúde do paciente, incluindo histórico médico, medicamentos, alergias e resultados de exames.
A Agência da União Europeia para a Cibersegurança (ENISA) prevê, em seu relatório Foresight Cybersecurity Threats for 2030, que ataques direcionados a indivíduos, potencializados por dados coletados por dispositivos inteligentes — incluindo dados de saúde de wearables e equipamentos médicos —, serão uma das principais ameaças futuras para o setor de saúde.
À medida que grupos de ransomware aprimoram suas táticas, pacientes cujos dados de saúde sensíveis foram roubados podem enfrentar extorsão após uma violação de dados (extorsão tripla), como nos casos notórios da Vastaamo na Finlândia, Medibank na Austrália e outros. A experiência de extorsão ou de ter informações médicas sensíveis vazadas pode afetar a segurança do paciente.
Riscos de cibersegurança na saúde digital
Com esse aumento na popularidade dos aplicativos de saúde, surge um risco maior de ataques cibernéticos que exploram falhas de design e implementação de aplicativos. Exploraremos agora algumas das vulnerabilidades que os aplicativos de saúde enfrentam e discutiremos maneiras pelas quais as empresas podem projetar suas aplicações para serem mais seguras e resilientes a ataques, preservando dados confidenciais e a privacidade do paciente.
É importante contextualizar e discutir como muitas instituições de saúde utilizam sistemas hospitalares digitais que dependem de protocolos padrão da indústria de tecnologia de saúde, como HL7, DICOM e FHIR.
HL7 (Health Level Seven) e FHIR (Fast Healthcare Interoperability Resources) são padrões fundamentais para a troca de dados de saúde. Eles garantem que diferentes sistemas de informação de saúde possam se comunicar de forma eficaz e compartilhar informações perfeitamente. No entanto, ambos os protocolos apresentam vulnerabilidades de segurança notáveis.
O HL7, particularmente as versões mais antigas, muitas vezes carece de recursos de segurança robustos, tornando-o suscetível a vários ataques. Por exemplo, as mensagens HL7 são normalmente transmitidas em texto simples, que pode ser interceptado e lido se não for devidamente criptografado. O FHIR, embora mais moderno, também enfrenta desafios. O uso de APIs RESTful no FHIR pode expor sistemas a ataques comuns baseados na web, como injeção de SQL, cross-site scripting (XSS) e ataques man-in-the-middle (MITM).
Ambos os protocolos também podem ser vulneráveis a problemas como autenticação e autorização inadequadas, levando ao acesso não autorizado a dados de saúde sensíveis. Essas vulnerabilidades exigem medidas de segurança rigorosas, como criptografia, autenticação segura e auditorias de segurança frequentes, para proteger as informações do paciente e manter a integridade e a confidencialidade das trocas de dados de saúde.
Vulnerabilidades comuns encontradas em aplicativos de saúde digital
Durante testes de penetração em aplicativos de saúde, várias vulnerabilidades comuns são frequentemente identificadas. Essas vulnerabilidades podem expor os aplicativos de saúde a inúmeras ameaças cibernéticas, comprometendo a confidencialidade, a integridade e a disponibilidade de dados sensíveis de pacientes e médicos. Muitos Sistemas de Registro Médico Eletrônico (ERMs), sistemas centrais que armazenam registros de pacientes, são hoje aplicações SaaS ou baseadas na web, com sistemas legados ainda operando como aplicativos de desktop, tornando-os propensos a problemas de segurança bem conhecidos.
Algumas das vulnerabilidades descobertas com mais frequência no domínio da saúde são:
- Software desatualizado ou sem patches: Os aplicativos de saúde frequentemente sofrem com vulnerabilidades de software sem patches devido a atualizações atrasadas, que os cibercriminosos podem explorar para obter acesso não autorizado ou implantar ransomware.
- Credenciais de usuário fracas ou roubadas: Práticas inadequadas de senha, como a reutilização ou o uso de senhas fracas, permitem que invasores realizem ataques de força bruta e obtenham acesso a dados de saúde confidenciais. Um exemplo de 2024 foi o ataque à Change Healthcare, que ocorreu por meio de acesso ao Citrix via credencial roubada vendida na dark web.
- Autenticação inadequada: Fragilidades nos mecanismos de autenticação podem permitir o acesso não autorizado a aplicativos de saúde. Isso inclui políticas de senha insuficientes, falta de autenticação multifator e vulnerabilidades no gerenciamento de sessões.
- Armazenamento e transmissão de dados inseguros: Aplicativos de saúde frequentemente lidam com dados confidenciais, tornando a criptografia crucial tanto para dados em repouso quanto em trânsito. Descobertas comuns incluem bancos de dados não criptografados, falta de criptografia SSL/TLS para transmissão de dados ou protocolos de criptografia configurados incorretamente.
- Falhas de injeção: Injeção de SQL, injeção de comando e outras falhas de injeção continuam prevalentes. Essas vulnerabilidades permitem que invasores injetem código malicioso no aplicativo, podendo levar ao acesso ou manipulação não autorizada de dados. Como este artigo demonstra, o software popular OpenERM costumava ser afetado por vulnerabilidades de injeção, e não é difícil extrapolar essa premissa para outros aplicativos de saúde.
- Cross-Site Scripting (XSS): Vulnerabilidades de XSS permitem que invasores injetem scripts do lado do cliente em páginas da web visualizadas por outros usuários, o que pode ser usado para contornar controles de acesso ou roubar informações.
- Referências Diretas a Objetos Inseguras (IDOR): Isso ocorre quando um aplicativo fornece acesso direto a objetos com base em dados fornecidos pelo usuário. Como resultado, invasores podem contornar a autorização e acessar dados pertencentes a outros usuários, como registros médicos ou informações pessoais.
- Fragilidades de configuração: Configurações incorretas em servidores, bancos de dados e dispositivos de rede podem criar vulnerabilidades. Problemas comuns incluem credenciais padrão, serviços desnecessários em execução nos servidores e portas abertas.
- Controle de acesso insuficiente: Falhas nos mecanismos de controle de acesso podem permitir que usuários não autorizados acessem ou modifiquem dados aos quais não deveriam ter acesso. Isso pode incluir a aplicação inadequada de permissões ou implementações falhas de controle de acesso baseado em funções (RBAC).
- Configuração incorreta de segurança em serviços de nuvem: Como muitos aplicativos de saúde são hospedados em plataformas de nuvem, configurações incorretas nesses serviços podem levar a vazamentos de dados. Isso inclui buckets de armazenamento protegidos de forma inadequada, controles de acesso à rede insuficientes e políticas de gerenciamento de identidade e acesso (IAM) configuradas incorretamente.
Abordar essas vulnerabilidades comuns exige uma postura de segurança completa e proativa, incluindo revisões regulares de código, varredura de vulnerabilidades, monitoramento contínuo, testes de penetração e atualização constante sobre ameaças emergentes. Embora sejam encontradas com menos frequência, o impacto potencial na confidencialidade, integridade e disponibilidade dos dados de saúde torna a identificação e a mitigação dessas falhas algo fundamental.
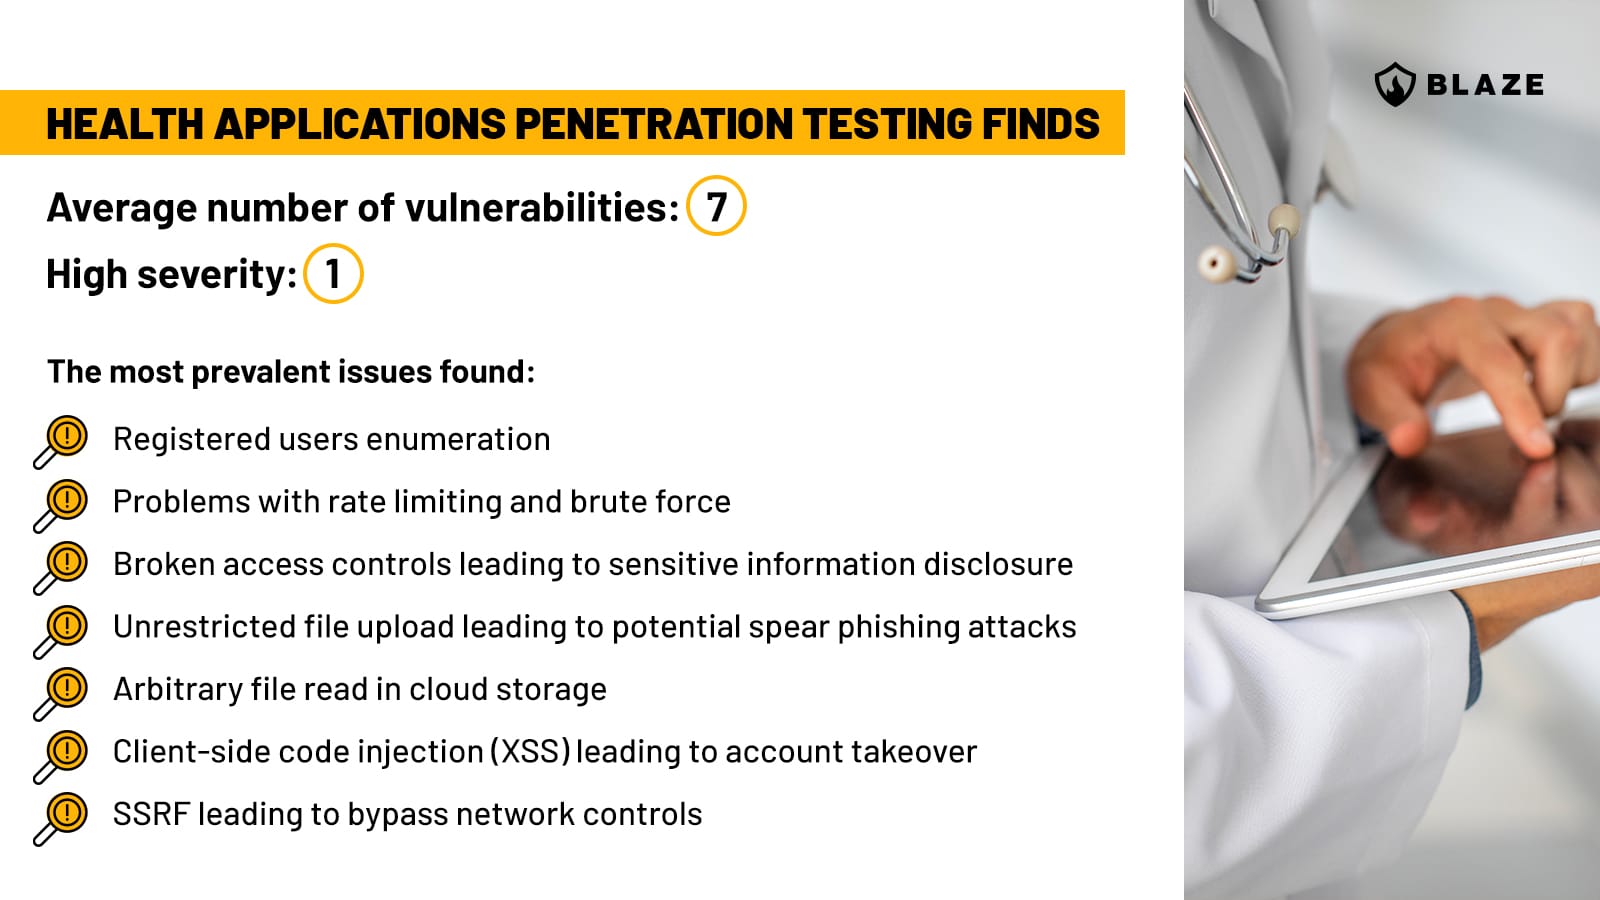
Na Blaze, durante testes de penetração em aplicativos de saúde, nossos consultores encontram uma média de 7 vulnerabilidades, sendo 1 delas de alta gravidade.
Cenários de exploração de vulnerabilidades
Requisitos de conformidade de cibersegurança para o setor médico
O setor de saúde é um dos mais regulamentados, já que a segurança dos sistemas de saúde é frequentemente de importância crítica para a sociedade. Diversas leis e regulamentações regem a proteção de dados em aplicativos de saúde digital, incluindo a Lei de Portabilidade e Responsabilidade de Seguros de Saúde (HIPAA) nos EUA, o Regulamento Geral sobre a Proteção de Dados (GDPR) na Europa ou, mais especificamente, as regulamentações alemãs DiGAV e DiPAV para aplicativos de saúde digital e de cuidados. No Reino Unido, os Critérios de Avaliação de Tecnologia Digital (DTAC) do NHS fornecem uma estrutura para garantir que as tecnologias de saúde digital atendam aos padrões necessários. As empresas devem cumprir essas regulamentações para proteger a privacidade do usuário e evitar responsabilidades legais e financeiras.
Os aplicativos de saúde mental têm passado por um escrutínio maior ultimamente por exporem dados de pacientes a terceiros, e há um esforço global crescente para regular os aspectos de segurança de dados desses aplicativos.
Iniciativas, como a realizada no Reino Unido pela Agência Reguladora de Medicamentos e Produtos de Saúde (MHRA) e pelo Instituto Nacional de Excelência em Saúde e Cuidados (NICE), exploram a melhor forma de regular ferramentas digitais de saúde mental não apenas no Reino Unido, mas também globalmente.
Conclusão
O mercado de saúde digital está crescendo rapidamente, com mais pessoas recorrendo à tecnologia para suas necessidades de saúde. Até 2024, espera-se que o mercado global de saúde digital atinja US$ 193,70 bilhões em receita, com o usuário médio gastando US$ 60,04.
Podemos esperar ver aplicativos de saúde digital ainda mais inovadores à medida que a tecnologia avança. Enquanto isso, esses aplicativos já estão revolucionando a saúde, tornando-a mais acessível, conveniente e eficaz para indivíduos em todo o mundo.
Embora o uso de aplicativos de saúde digital ofereça diversos benefícios, eles também trazem vários riscos de segurança. As empresas do setor de saúde devem tomar as medidas necessárias para proteger seus aplicativos de saúde digital e resguardar os dados dos usuários contra ameaças cibernéticas. Os usuários também devem garantir que seus dados estejam seguros e manter-se totalmente informados sobre os riscos associados ao uso desses aplicativos.




