No ano passado, nossos consultores de segurança realizaram 660 testes de intrusão em 145 organizações, identificando 3.294 vulnerabilidades confirmadas pertencentes a 206 categorias CWE, destacando a diversidade de fraquezas que podem surgir em ambientes de software modernos.
Nossos dados de pentest de 2025 mostram que certas categorias de vulnerabilidade aparecem consistentemente em todos os projetos. Compreender esses padrões recorrentes ajuda a explicar onde as aplicações modernas falham com mais frequência sob testes adversários e onde as organizações devem concentrar melhorias defensivas para mitigar os riscos associados às ameaças cibernéticas atuais.
Vulnerabilidades de Segurança Cibernética Comuns Encontradas Durante Testes de Intrusão
Como muitas organizações dependem de arquiteturas semelhantes — incluindo aplicações web, APIs e infraestrutura em nuvem —, padrões de vulnerabilidade comparáveis surgem frequentemente durante avaliações de pentest. Essas descobertas comuns de testes de intrusão refletem como as aplicações modernas gerenciam identidade, autorização e dados sensíveis, em vez de serem apenas defeitos isolados de software.
O gráfico a seguir destaca as categorias de vulnerabilidade identificadas com mais frequência durante os projetos de teste de intrusão.
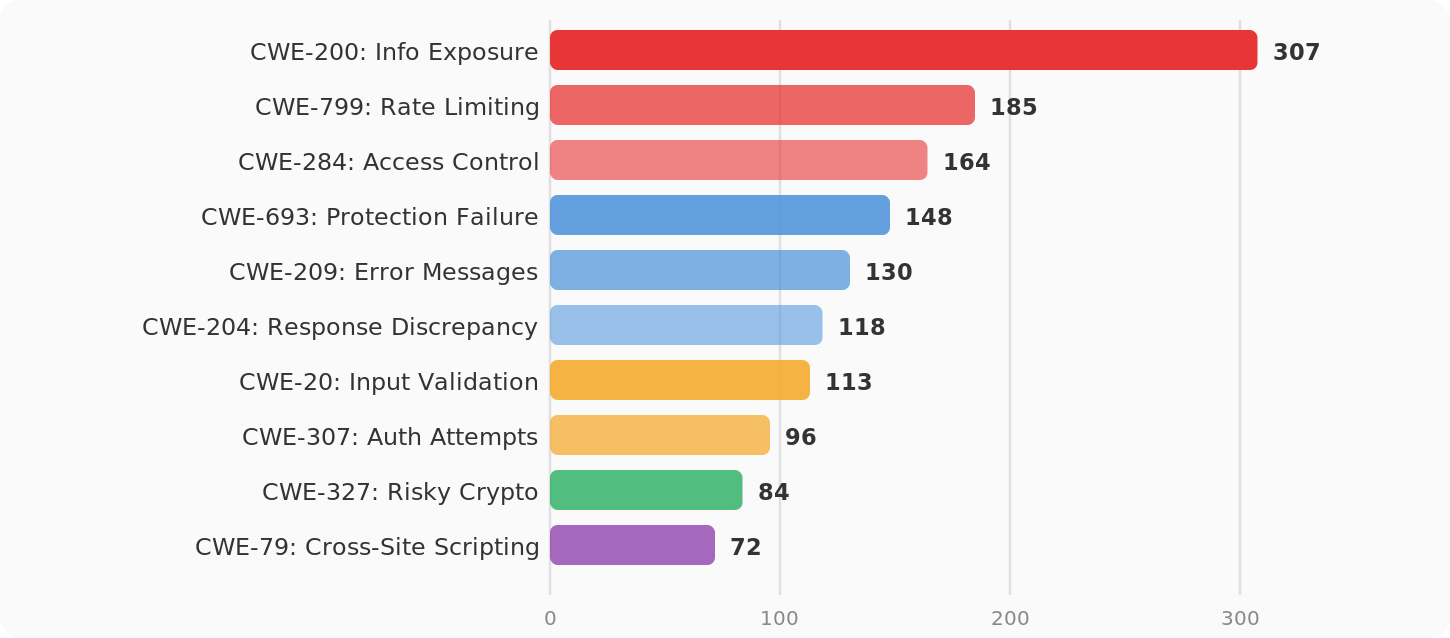
O gráfico mostra que a exposição de informações sensíveis (CWE-200), o controle de acesso inadequado (CWE-284) e falhas em mecanismos de proteção (CWE-693) estão entre as categorias de vulnerabilidade observadas com mais frequência. Elas ocorrem na maioria das organizações com ambientes de aplicação complexos, nos quais a lógica de autorização e os mecanismos de tratamento de dados são distribuídos por vários serviços.
Outras categorias comuns de vulnerabilidade incluem validação de entrada inadequada (CWE-20), problemas de limitação de taxa (CWE-799) e mensagens de erro que revelam informações internas (CWE-209). Juntas, essas categorias ilustram como os problemas de segurança frequentemente surgem na interseção entre a lógica da aplicação, o processamento de dados e a configuração do sistema.
Exposição de Dados Sensíveis (CWE-200)
A exposição de dados sensíveis ocorre quando as aplicações retornam mais dados do que o necessário para uma determinada operação ou falham em restringir o acesso a campos sensíveis.
Exemplos típicos incluem respostas de API que contêm representações completas de objetos em vez de campos filtrados, exposição de identificadores internos ou vazamento de valores sensíveis em logs ou saídas de depuração. Em fluxos de trabalho de várias etapas, esses dados podem ser usados para construir solicitações válidas direcionadas aos recursos de outros usuários.
A exploração geralmente começa com a enumeração. Identificadores previsíveis combinados com respostas excessivamente permissivas permitem que os atacantes recuperem dados pertencentes a outros usuários. Mesmo quando o acesso direto é restrito, divulgações parciais frequentemente fornecem contexto suficiente para apoiar ataques adicionais, incluindo a violação de autorização ou o direcionamento de credenciais.
Os atacantes podem usar essas fraquezas para obter acesso não autorizado a registros sensíveis, levando à exfiltração de dados em larga escala e subsequentes violações de dados.
Controle Inadequado de Frequência de Interação (CWE-799)
Esta categoria reflete a ausência ou fragilidade de controles de limitação de taxa em operações sensíveis.
Endpoints que lidam com autenticação, redefinição de senha ou acesso a recursos são frequentemente expostos a solicitações repetidas sem restrições suficientes. Atacantes podem automatizar essas interações para testar grandes conjuntos de credenciais, enumerar identificadores ou esgotar a lógica da aplicação.
Em sistemas baseados em API, a falta de limitação de taxa (rate limiting) também pode permitir a extração em massa de dados ao iterar sobre identificadores de objetos. Quando as respostas variam com base na existência do recurso, este se torna um método eficaz para mapear contas ou ativos válidos.
Controle de Acesso Inadequado (CWE-284)
O controle de acesso inadequado representa uma falha na aplicação consistente de decisões de autorização.
Na prática, isso geralmente se manifesta como IDOR (Referência Direta e Insegura a Objetos) ou BOLA (Autorização Quebrada em Nível de Objeto), onde parâmetros controlados pelo usuário determinam qual recurso é acessado, mas o sistema não verifica a propriedade ou as permissões.
A exploração é geralmente direta. Um usuário autenticado modifica um parâmetro de solicitação — como um ID de usuário, número de conta ou identificador de recurso — e obtém acesso a dados pertencentes a outro usuário. Em casos mais complexos, a lógica de controle de acesso difere entre os endpoints, permitindo o desvio por meio de caminhos de solicitação alternativos.
Esses problemas frequentemente levam à exposição direta de dados confidenciais ou à modificação não autorizada do estado da aplicação, e a exploração também pode resultar em acesso administrativo total.
Falha no Mecanismo de Proteção (CWE-693)
Falhas nos mecanismos de proteção ocorrem quando os controles de segurança estão presentes, mas não aplicam a política pretendida. Exemplos incluem verificações de autorização ausentes em endpoints específicos, aplicação inconsistente de cabeçalhos de segurança ou camadas de validação de entrada que podem ser contornadas. Em sistemas distribuídos, os controles implementados em um serviço podem não ser replicados em outro, criando lacunas na aplicação.
Atacantes exploram essas inconsistências identificando caminhos onde os controles são mais fracos ou inexistentes. O resultado é frequentemente equivalente a não ter nenhuma proteção em vigor para operações específicas.
Essas lacunas são particularmente comuns em sistemas legados ou ambientes com processos de configuração inicial complexos, onde os controles são implementados de forma inconsistente entre os componentes.
Exposição de Informações por meio de Mensagens de Erro (CWE-209)
As aplicações frequentemente retornam respostas de erro detalhadas que expõem detalhes internos de implementação.
Rastreamentos de pilha (stack traces), mensagens de exceção e respostas detalhadas de API podem revelar consultas ao banco de dados, endpoints internos ou lógica de validação. Esses detalhes reduzem a incerteza durante a exploração ao esclarecer como o sistema processa a entrada e onde ocorrem as falhas.
Embora nem sempre sejam diretamente exploráveis, essas informações melhoram significativamente a eficiência do desenvolvimento de ataques, especialmente quando combinadas com problemas de validação de entrada ou controle de acesso. Esses insights permitem que os agentes de ameaças compreendam melhor o sistema afetado e refinem estratégias de exploração contra sistemas vulneráveis.
Discrepância Observável de Resposta (CWE-204)
Discrepâncias observáveis surgem quando as aplicações retornam respostas diferentes dependendo do estado interno.
Por exemplo, uma solicitação para um recurso inexistente pode produzir uma resposta diferente daquela para um recurso existente que o usuário não tem autorização para acessar. Essas diferenças podem ser medidas por meio de códigos de status, corpos de resposta ou tempo de processamento.
Atacantes usam esses sinais para enumerar usuários, recursos ou identificadores válidos. Uma vez identificados os alvos válidos, outras vulnerabilidades — como falhas de controle de acesso — podem ser aplicadas com mais eficácia.
Validação de Entrada Inadequada (CWE-20)
A validação inadequada de entrada permite que dados não confiáveis influenciem o comportamento da aplicação de maneiras não intencionais.
Isso inclui a falta de validação em parâmetros, verificações insuficientes de tipo ou intervalo, ou validação inconsistente entre endpoints. Em APIs, isso frequentemente leva à injeção de valores inesperados ou ao desvio de restrições da lógica de negócio.
A exploração pode envolver a modificação de parâmetros de solicitação para acessar dados não autorizados, o acionamento de caminhos lógicos não destinados a um determinado usuário ou fazer com que a aplicação processe entradas malformadas de uma forma que revele o comportamento interno. Quando o processamento de backend não é seguro, a mesma vulnerabilidade pode escalar para uma execução remota de código, em vez de permanecer limitada ao abuso da lógica da aplicação.
Restrição Inadequada de Tentativas Excessivas de Autenticação (CWE-307)
Esta vulnerabilidade afeta endpoints de autenticação que não limitam adequadamente tentativas repetidas de login.
Atacantes podem usar ferramentas automatizadas para testar grandes volumes de pares de credenciais, aproveitando o reuso conhecido de senhas em diferentes serviços. Quando o bloqueio de conta ou a limitação de taxa (rate limiting) estão ausentes ou são ineficazes, a probabilidade de comprometimento bem-sucedido aumenta significativamente. Sistemas que carecem de controles de autenticação adequados são particularmente vulneráveis quando combinados com senhas fracas e credenciais reutilizadas.
O impacto é amplificado em sistemas sem controles adicionais, como a autenticação de múltiplos fatores (MFA).
Uso de Algoritmos Criptográficos Quebrados ou Arriscados (CWE-327)
Fraquezas criptográficas surgem quando algoritmos obsoletos ou configurações inseguras são utilizados.
Exemplos incluem versões obsoletas de TLS, conjuntos de cifras fracos ou manuseio inadequado de chaves de criptografia. Em alguns casos, dados sensíveis podem ser criptografados usando algoritmos que não são mais considerados seguros, tornando-os suscetíveis à descriptografia. Em outros cenários, a criptografia é implementada, mas não aplicada de forma consistente, permitindo o fallback para caminhos de comunicação inseguros.
Cross-Site Scripting (CWE-79)
O Cross-site scripting ocorre quando a entrada controlada pelo usuário é incluída em uma página da web sem a devida higienização.
Um atacante pode injetar scripts maliciosos que são executados no contexto da sessão de outro usuário. Isso permite o sequestro de sessão, roubo de tokens ou a manipulação do comportamento da aplicação. Tokens de sessão roubados podem fornecer acesso imediato a funcionalidades autenticadas sem a necessidade da senha da vítima.
Vetores de Ataque Comuns em Pentesting Moderno
Outro padrão importante revelado pelos dados de testes de penetração refere-se a como as vulnerabilidades são exploradas. O gráfico abaixo ilustra como as vulnerabilidades descobertas durante os testes de penetração são distribuídas de acordo com seus vetores de ataque.
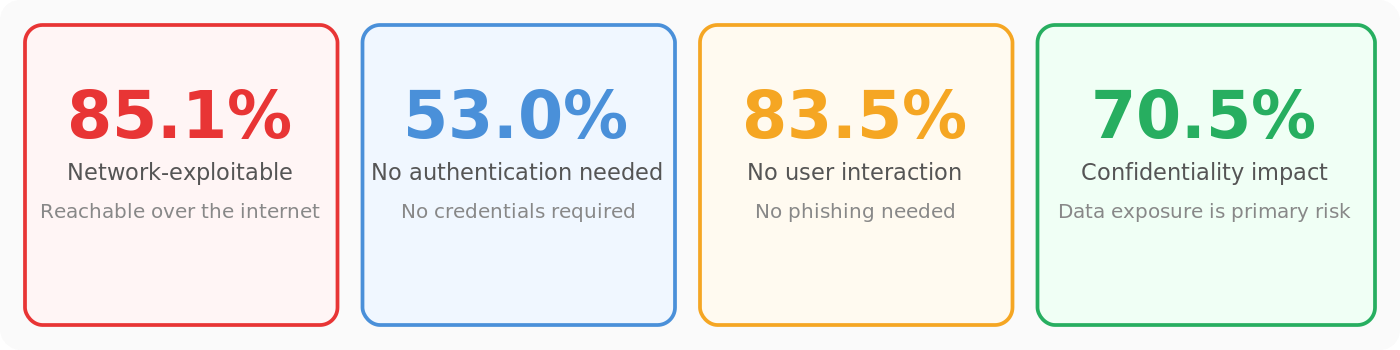
Nossas avaliações de 2025 mostram que a maioria das vulnerabilidades exploráveis pode ser acessada por meio de interfaces conectadas à rede.
Aproximadamente 85,1% das descobertas são exploráveis via rede, o que significa que podem ser acessadas por meio de serviços voltados para a internet, como aplicações web e APIs. Além disso, 53,0% não exigem autenticação e 83,5% podem ser exploradas sem interação do usuário, eliminando a necessidade de credenciais ou envolvimento do usuário.
Sob a perspectiva de impacto, essas condições estão fortemente associadas ao risco de confidencialidade. Cerca de 70,5% das vulnerabilidades afetam a confidencialidade dos dados, tornando a exposição de informações sensíveis o resultado mais comum de uma exploração bem-sucedida.
Essa tendência reflete a realidade de como os ataques ocorrem no mundo real. Aplicações públicas, APIs e serviços em nuvem representam os componentes mais expostos da infraestrutura digital moderna e, portanto, tornam-se o foco principal tanto de atacantes quanto de avaliações de segurança.
Benchmarks do Setor: Vulnerabilidades Comuns por Indústria
Os resultados de testes de intrusão são frequentemente influenciados por regulamentações do setor, complexidade do sistema e pela maturidade dos esforços de remediação. Em alguns setores, o risco elevado está ligado a ciclos de remediação mais lentos e à persistência de vulnerabilidades não corrigidas em sistemas voltados para a internet ou críticos para o negócio. Testes de intrusão realizados em empresas de diferentes setores tendem a apresentar um conjunto distinto de resultados, bem como uma distribuição diferente de vulnerabilidades críticas e de alto risco.
Resultados Críticos e de Alto Risco por Setor
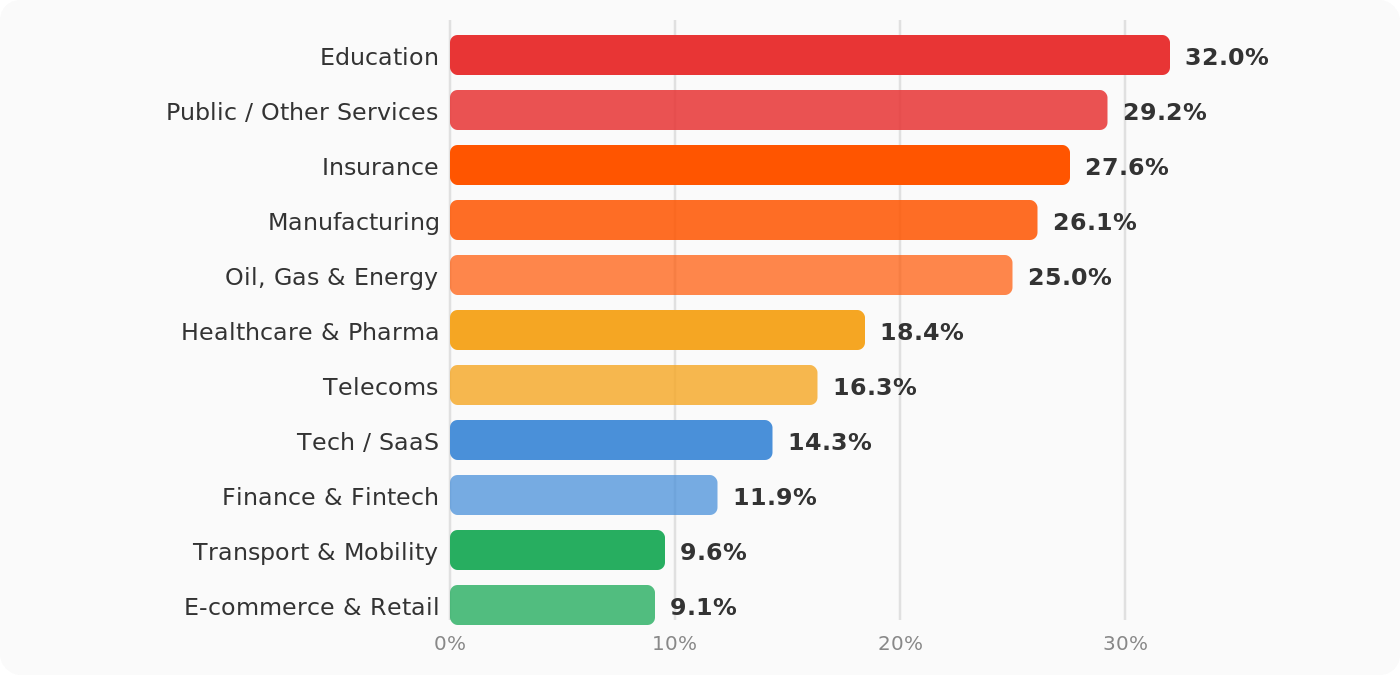
Para uma análise detalhada das vulnerabilidades que afetam o E-commerce e Varejo, Saúde, SaaS, Finanças e Energia, visite nossas postagens no blog dedicadas às vulnerabilidades descobertas durante testes de intrusão realizados em organizações desses setores.
Como o Escopo de Conformidade Define o que é Encontrado
SOC 2, ISO 27001 e PCI DSS abordam o teste de intrusão com diferentes premissas de escopo — e isso molda significativamente o perfil dos resultados. Se você está contratando um teste voltado para conformidade ou interpretando os resultados de um, entender o que cada estrutura tende a revelar (e o que ela deixa de fora) muda a forma como você lê o relatório.
Resultados Típicos em Testes de Intrusão de Conformidade
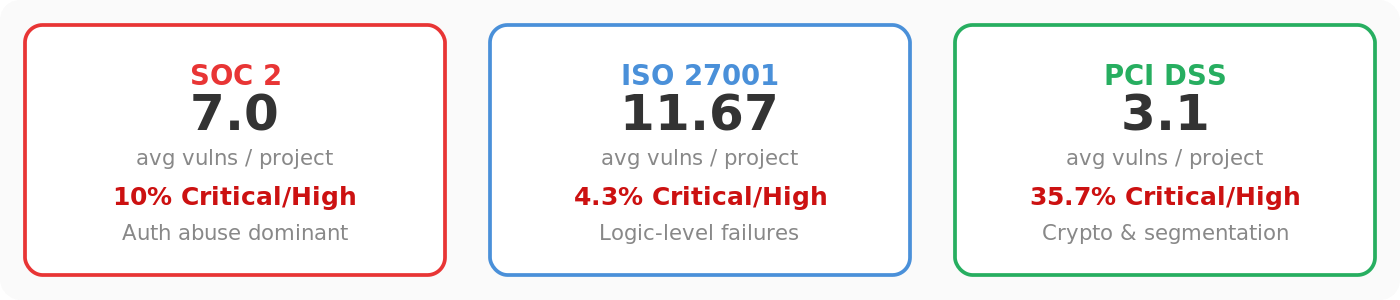
SOC 2 avaliações (média de 7,0 resultados por projeto) tendem a revelar uma classe específica de falha: usuários autenticados realizando ações que não deveriam ser permitidas. Os três principais resultados em testes baseados em SOC 2 são CWE-284 (Controle de Acesso Inadequado, 12,9% dos resultados), CWE-200 (Exposição de Informações, 8,6%) e CWE-209 (Vazamento de Mensagens de Erro, 7,1%). Quase dois terços dos resultados exigem autenticação prévia para serem explorados.
ISO 27001 avaliações apresentam uma média de 11,67 resultados por projeto — a maior entre qualquer contexto de conformidade — com uma baixa taxa de resultados Críticos/Alto risco (4,3%). O modelo baseado em risco da estrutura impulsiona uma documentação abrangente de controles, mas 42% dos resultados provêm de usuários autenticados que abusam de permissões ou funções de maneiras que o registro de riscos considera controladas. Apenas 6% dos resultados envolvem acesso não autenticado.
PCI DSS os resultados de testes de intrusão mostram o padrão oposto: média de 3,1 resultados por projeto, mas 35,7% são Críticos ou de Alto risco — mais que o dobro da média geral do conjunto de dados, que é de 13,5%. Um escopo de CDE restrito significa menos resultados, mas as vulnerabilidades que sobrevivem ao filtro de escopo tendem a ter consequências diretas e graves. A CWE-327 (Uso de Algoritmo Criptográfico Quebrado ou Arriscado) lidera com 14,3% dos resultados de PCI, seguida pela CWE-284. Na prática, a criptografia é implementada, mas a versão do TLS, a seleção de conjuntos de cifras, o gerenciamento de chaves e o manuseio de certificados criam lacunas exploráveis.
Conclusão
Testes de intrusão regulares ajudam a identificar problemas de segurança antes que agentes mal-intencionados possam explorá-los e transformá-los em violações de segurança, fornecendo insights sobre lacunas de segurança e orientações práticas para remediação.
A análise dos testes de intrusão realizados pela Blaze Information Security no ano passado demonstra que os sistemas modernos contêm uma gama diversificada de fraquezas de segurança, incluindo vulnerabilidades de alto impacto que podem expor dados confidenciais ou permitir a escalada de privilégios.
As vulnerabilidades de cibersegurança mais comuns — particularmente fraquezas de autorização, riscos de exposição de dados e falhas em mecanismos de proteção — revelam desafios estruturais nos sistemas de software modernos. Arquiteturas distribuídas, integrações de API e modelos de identidade complexos criam oportunidades para falhas de segurança sutis, porém significativas.
Ao compreender esses padrões, as organizações podem antecipar melhor os tipos de vulnerabilidades que os testes de intrusão podem revelar e concentrar seus esforços de defesa nas áreas onde os sistemas modernos falham com mais frequência.




