Plataformas de e-commerce e ambientes de varejo ocupam uma intersecção incomum: eles combinam a complexidade de sistemas de software de grande escala com a urgência de transações online de alto volume, interfaces voltadas ao consumidor e dados sensíveis de pagamento e identidade. Essa combinação os torna um dos setores mais visados no cenário de ameaças e um dos mais rigorosamente testados.
Em nosso Relatório Anual de Testes de Intrusãode 2025, analisamos 3.294 vulnerabilidades confirmadas, identificadas em 660 testes de intrusão realizados entre janeiro e meados de novembro de 2025. O e-commerce e o varejo representaram a maior parcela do nosso volume de testes: 9 clientes encomendaram 242 projetos distintos de testes de intrusão, gerando 1.025 descobertas de segurança confirmadas — mais projetos do que qualquer outro setor em nosso conjunto de dados.
Este artigo utiliza esses dados para examinar as vulnerabilidades de e-commerce mais comuns, os tipos de avaliações que impulsionam tais vulnerabilidades e o que o padrão das falhas de segurança nos diz sobre onde o risco do setor está realmente concentrado.
Por que o e-commerce atrai o maior volume de testes
A diferença entre o número de clientes e o número de projetos neste setor é impressionante. Nove organizações geraram 242 projetos (uma média de quase 27 contratações distintas por cliente). Esse número reflete uma realidade estrutural das grandes empresas de e-commerce: elas raramente possuem uma superfície de ataque única e unificada. Em vez disso, operam em várias marcas, plataformas regionais, aplicativos móveis, APIs de pagamento, integrações de terceiros e sistemas de backend — cada um exigindo sua própria validação de segurança recorrente.
Altas cadências de lançamento agravam isso. As equipes de varejo geralmente fazem entregas frequentes, o que significa que a janela entre um novo recurso e uma avaliação de segurança deve ser curta. Essa densidade de testes tem implicações de segurança que vão além do volume. Organizações que testam com frequência tendem a encontrar e remediar vulnerabilidades antes que elas se tornem problemas mais críticos, conforme mostrado nos dados de severidade abaixo.
O mix de avaliações: o pentest de API é o diferencial
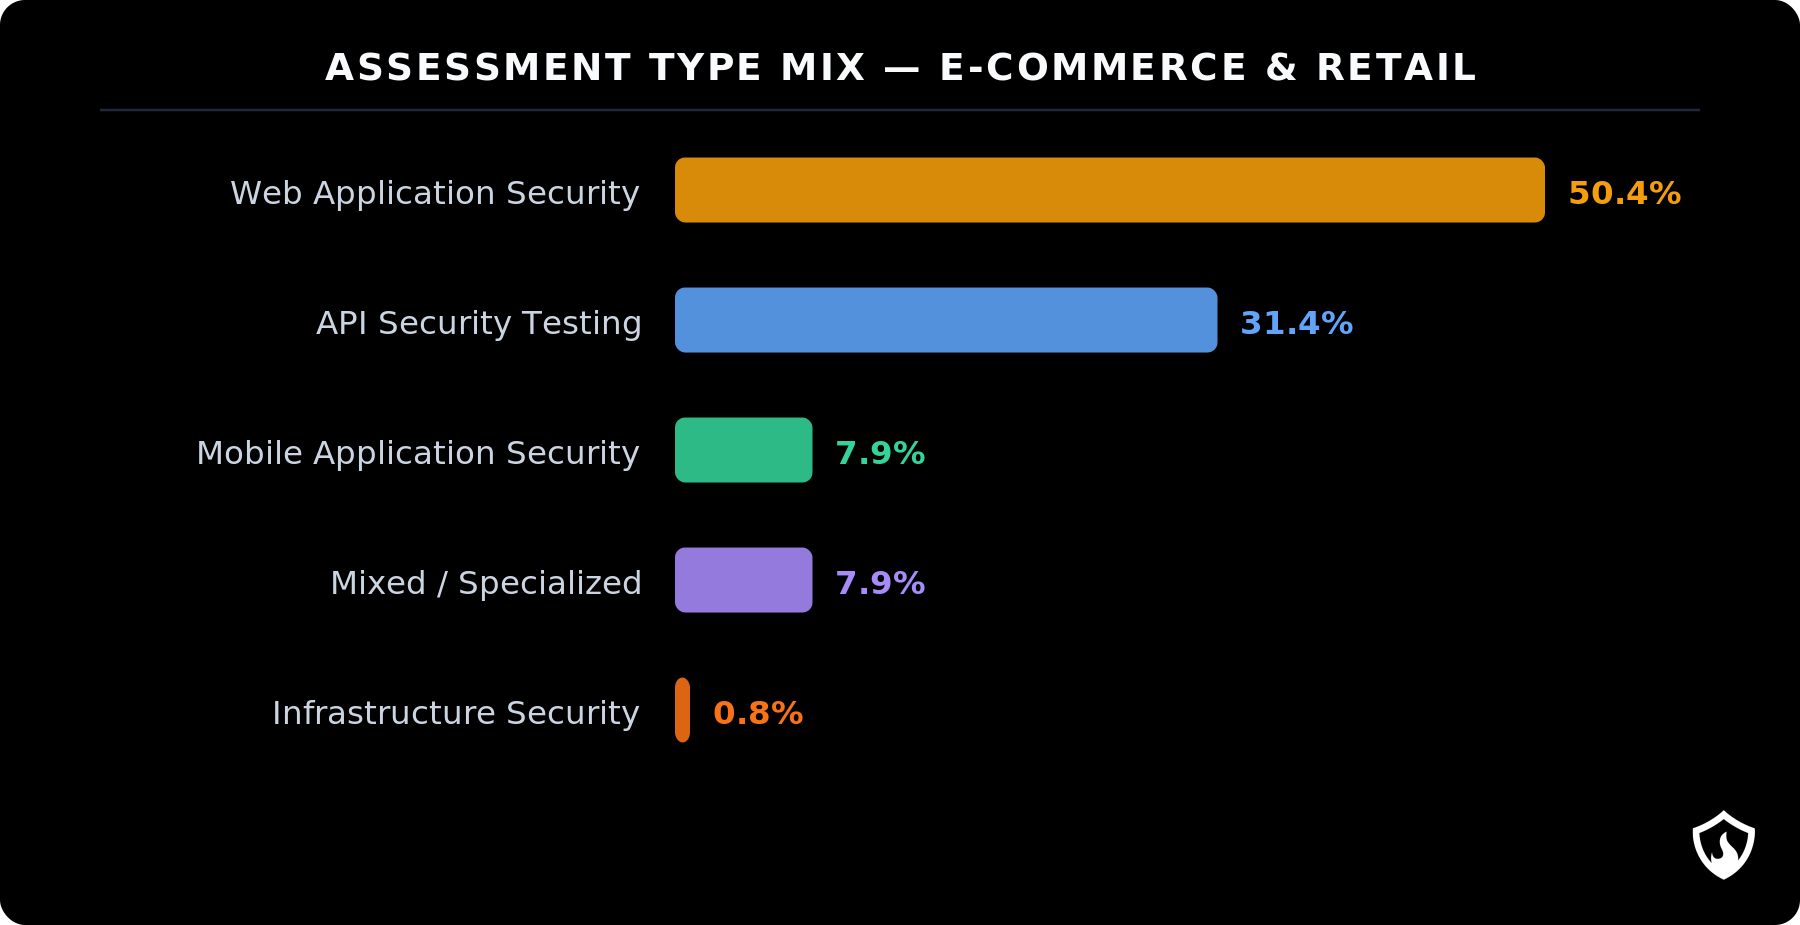
O e-commerce possui o portfólio de avaliações mais diversificado de qualquer setor que avaliamos. Os testes de aplicações web representam a maior parcela, com 50,4%, mas o número mais revelador é o de testes de segurança de API, com 31,4%, que é a maior proporção de APIs de qualquer setor em nosso conjunto de dados. Para comparação, Finanças e Fintech, o segundo maior setor que testamos, realiza testes de intrusão em APIs em 11,5% dos projetos.
A razão é estrutural. As plataformas modernas de e-commerce são profundamente dependentes de APIs. Catálogos de produtos, sistemas de inventário, gateways de pagamento, programas de fidelidade, integrações com parceiros e clientes móveis comunicam-se via APIs, muitas vezes com diferentes modelos de autenticação, controles de taxa e padrões de acesso a dados. Essa complexidade de integração cria uma superfície de ataque de API correspondentemente ampla, o que o mix de avaliações reflete.
Os 15,7% restantes das contratações são divididos entre testes de aplicações móveis (7,9%) e avaliações mistas ou especializadas (7,9%), com testes de segurança de infraestrutura em apenas 0,8%, números consistentes com o foco predominante do setor em camadas de aplicação nativas da nuvem. Essa arquitetura também cria um terreno fértil para falhas de lógica de negócios — fraquezas que surgem da forma como os serviços interagem, em vez de qualquer componente isolado.
Perfil de severidade: alto volume, menor taxa de severidade
Em 242 projetos e 1.025 descobertas, o número médio de vulnerabilidades por projeto foi de 4,24, o que está abaixo da média intersetorial de 4,99. A distribuição de severidade reflete um programa de testes amplamente maduro: 50,1% das descobertas foram de severidade Baixa, 22,7% Média, 18,1% Informativa, 8,1% Alta e aproximadamente 1% Crítica.
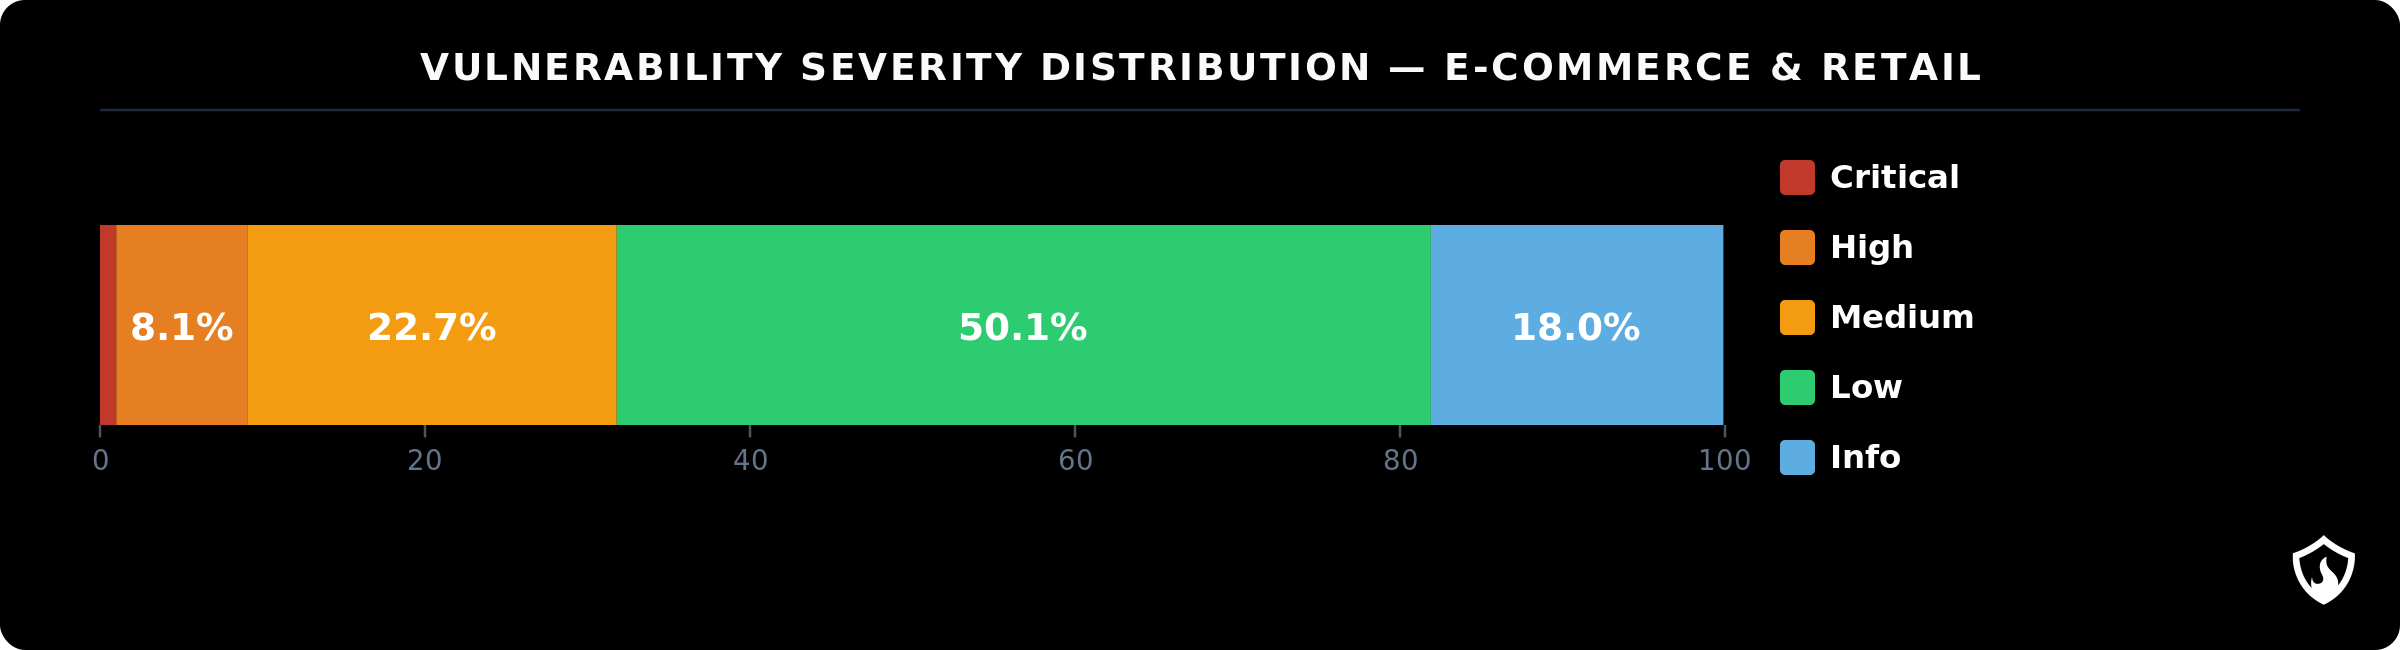
A taxa combinada de Alta e Crítica de 9,1% é a mais baixa de qualquer setor em nosso conjunto de dados. Os setores com as maiores taxas de descobertas graves — Educação (32,0%), Serviços Públicos (29,2%) e Seguros (27,6%) — tendem a testar com muito menos frequência, o que significa que problemas críticos têm mais tempo para se acumular antes de serem identificados.
Esse contexto é importante ao interpretar os números do e-commerce. Uma taxa menor de descobertas graves não é apenas um reflexo de um ambiente mais seguro; é, pelo menos em parte, uma função de uma cadência de testes que detecta e expõe problemas precocemente. Também não implica que o risco seja insignificante. Em termos absolutos, cerca de 93 das 1.025 descobertas em nosso conjunto de dados de e-commerce foram de severidade Alta ou Crítica, cada uma representando um problema de segurança confirmado e explorável em um sistema voltado ao cliente ou crítico para o negócio.
A faixa de severidade dominante (Baixa e Média combinadas em mais de 72%) cobre uma categoria de descobertas que, individualmente, podem parecer gerenciáveis, mas coletivamente representam uma exposição real quando agregadas em ambientes complexos e integrados.
As 10 vulnerabilidades de e-commerce mais comuns: três padrões
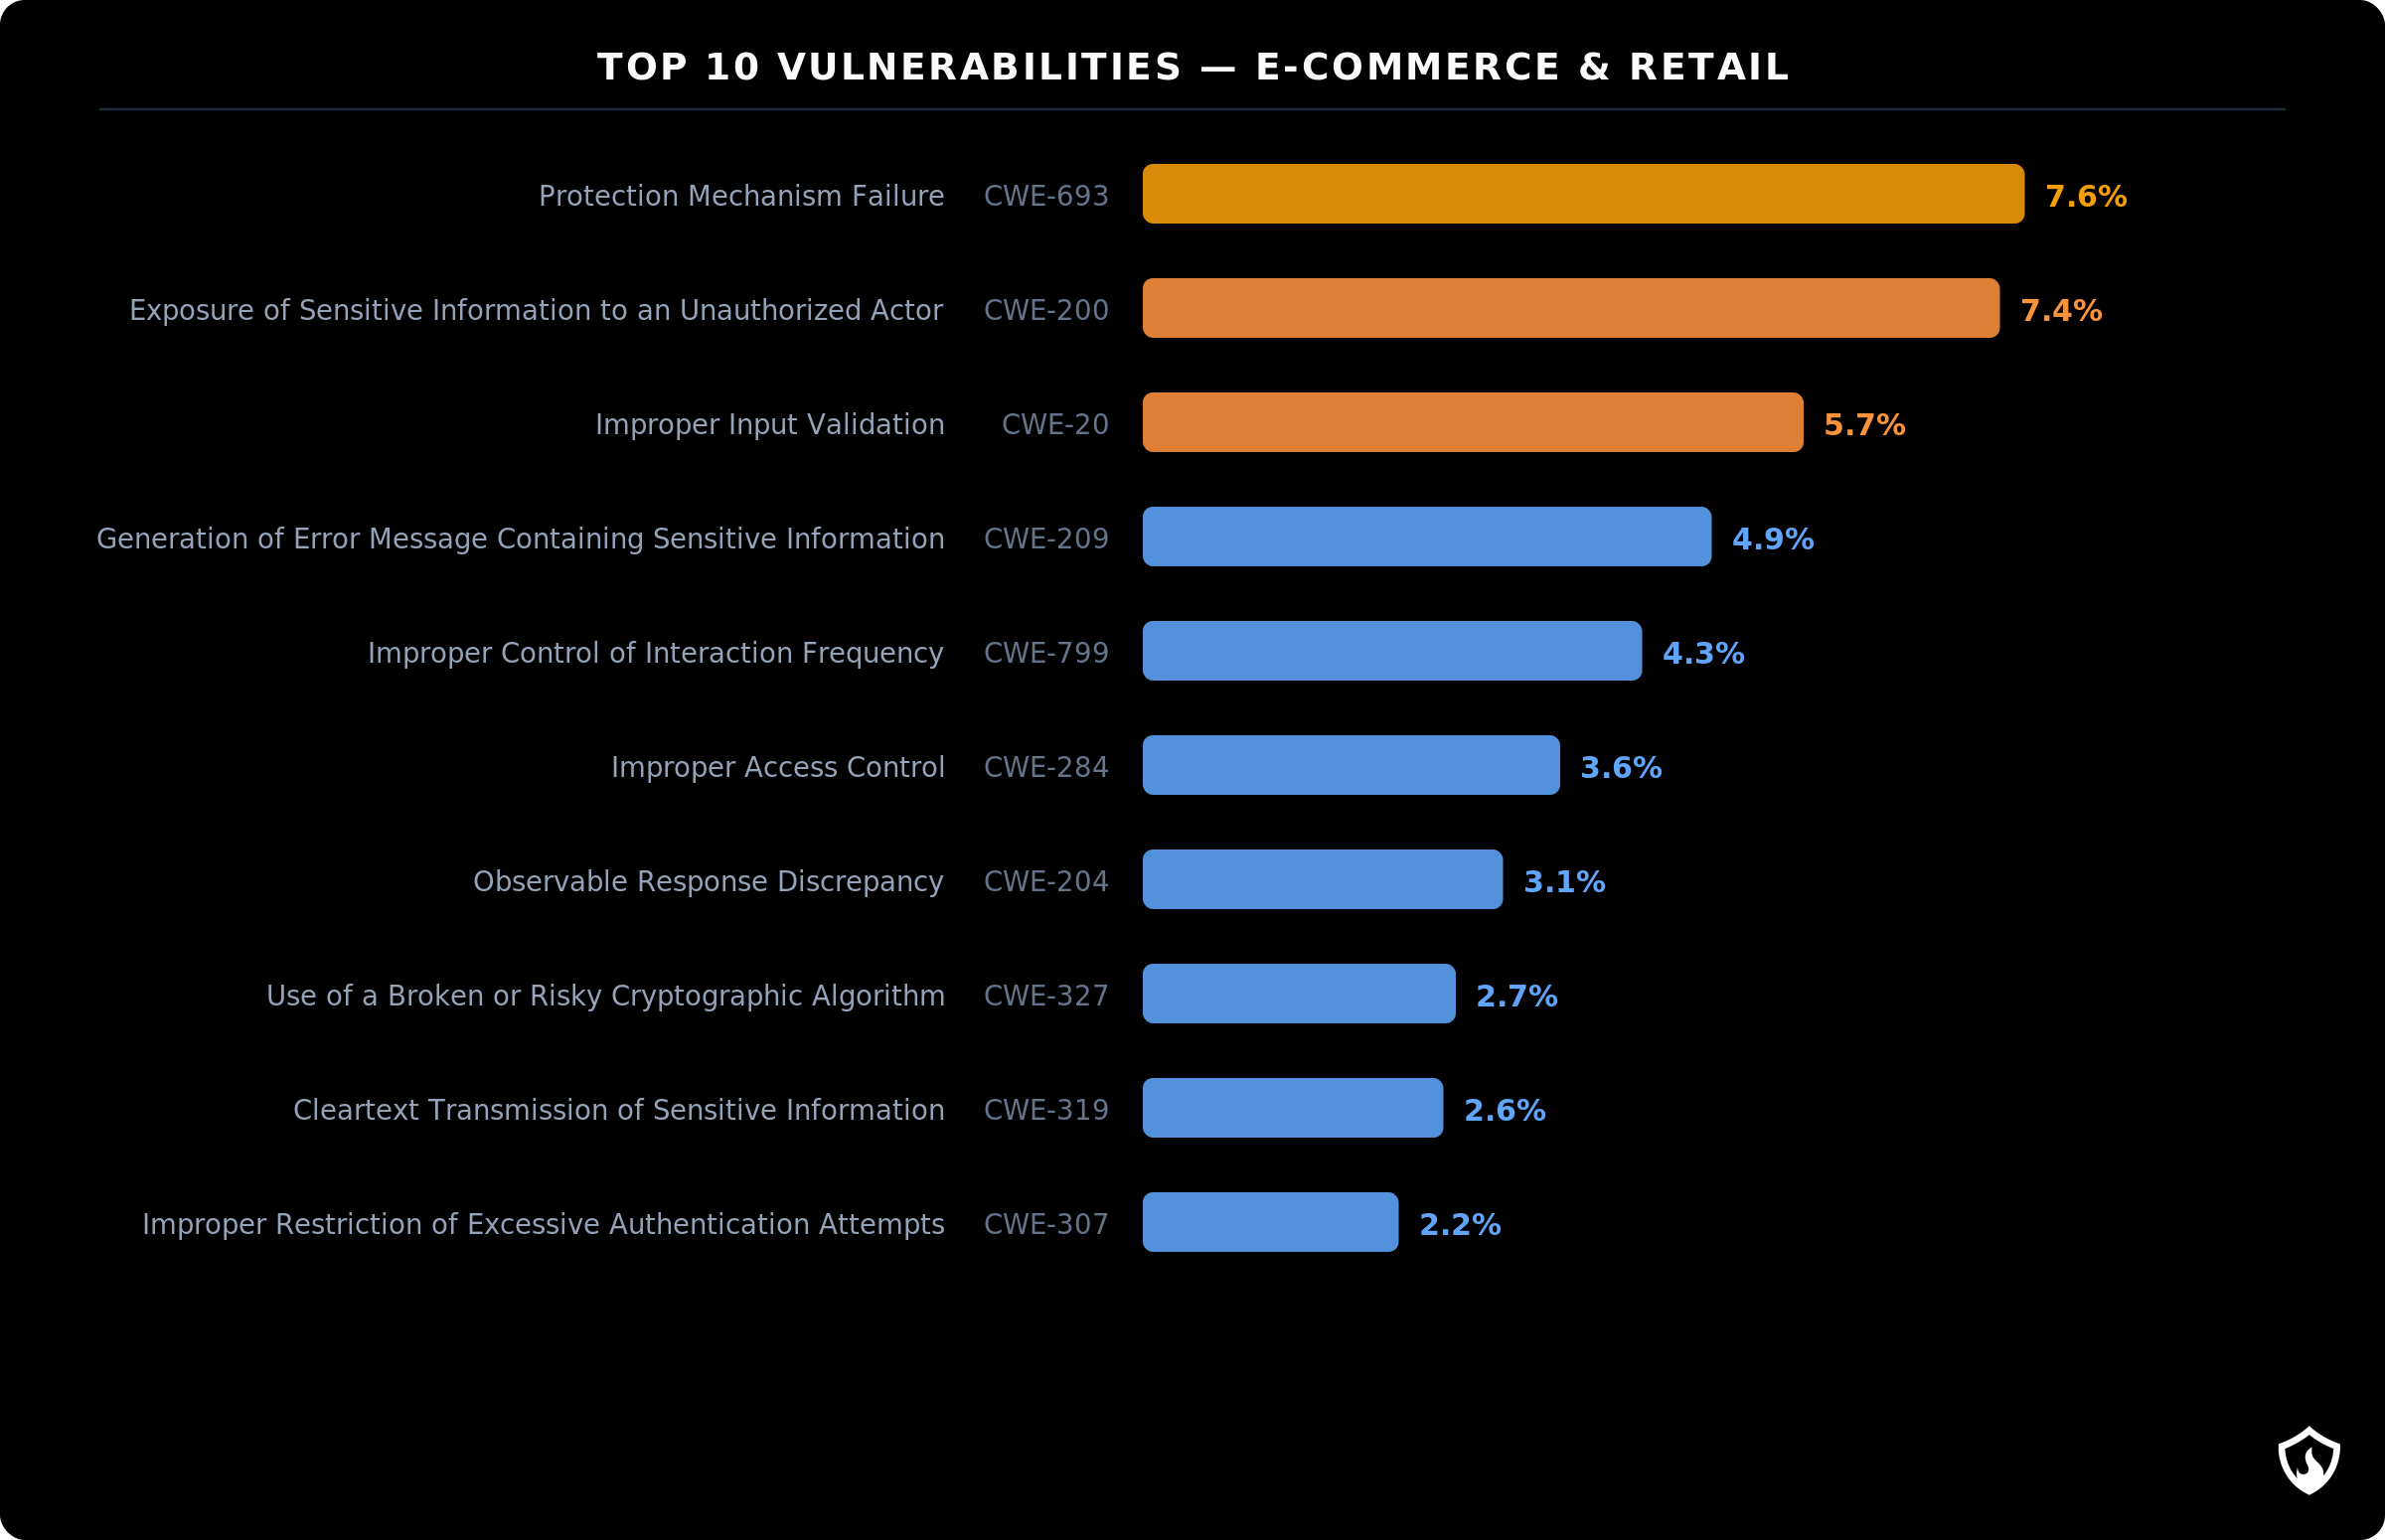
As dez principais vulnerabilidades identificadas em projetos de segurança de e-commerce e varejo dividem-se em três grupos funcionais, cada um apontando para uma classe distinta de fragilidade sistêmica.
Falhas de proteção e aplicação
CWE-693 (Falha no Mecanismo de Proteção), a descoberta mais comum, com 7,6%, abrange uma categoria ampla: controles de segurança — codificação de saída, gerenciamento de sessão, verificações de acesso, limitação de taxa — que falham ou são aplicados de forma inconsistente em toda a aplicação. Em ambientes de e-commerce com arquiteturas complexas e de múltiplos componentes, é comum que esses controles funcionem corretamente em uma parte da plataforma e estejam ausentes em outra.
CWE-799 (Controle Inadequado de Frequência de Interação, 4,3%) captura uma lacuna específica de aplicação: a ausência de limitação de taxa eficaz em endpoints de API e funções que consomem muitos recursos, além dos fluxos de autenticação. Sem monitoramento, essas lacunas permitem abusos automatizados em larga escala, degradando o serviço para clientes legítimos. Controles eficazes nesses contextos dependem frequentemente de análise comportamental para distinguir padrões de uso legítimos de abusos automatizados.
CWE-284 (Controle de Acesso Inadequado, 3,6%) — que frequentemente se manifesta como vulnerabilidades de lógica de negócio onde os limites de confiança são definidos ou aplicados incorretamente — é a classe de vulnerabilidade consistentemente mais perigosa em todos os setores que avaliamos. Em nosso conjunto de dados completo, 64 das 164 instâncias de CWE-284 foram classificadas como de gravidade Alta ou Crítica. No e-commerce, falhas de controle de acesso manifestam-se tipicamente no nível do objeto: um usuário acessando o histórico de pedidos de outro, uma sessão de convidado consultando recursos autenticados ou o acionamento de transações não autorizadas por meio de endpoints de pagamento expostos — cada um sendo um caminho para a elevação de privilégios ou exposição de dados mais ampla.
CWE-307 (Restrição Inadequada de Tentativas Excessivas de Autenticação, 2,2%) reflete controles ausentes ou insuficientes nos fluxos de login e recuperação de conta — sistemas que não impedem múltiplas tentativas de login falhas ficam expostos a ataques de força bruta e preenchimento de credenciais (credential stuffing) via ferramentas automatizadas contra contas de clientes. A tomada de controle de contas em massa é uma consequência direta em ambientes de varejo de alto tráfego que processam milhões de eventos de autenticação.
Juntos, esses quatro representam aproximadamente 17,7% das descobertas do setor — um padrão consistente de controles que existem na teoria, mas falham na prática em toda a superfície de ataque.
Divulgação de informações
O segundo grupo captura como as aplicações revelam informações sobre seu estado interno, estrutura ou dados para atores não autenticados ou com poucos privilégios. CWE-200 (Exposição de Informações Sensíveis a um Ator Não Autorizado) é a segunda descoberta mais comum, com 7,4%, cobrindo a categoria mais ampla de divulgação não intencional de dados de clientes por meio da lógica da aplicação — corpos de resposta retornando mais do que um usuário deveria ver, endpoints de API expondo conteúdo excessivo de campos ou condições de erro revelando detalhes internos.
CWE-209 (Geração de Mensagem de Erro Contendo Informações Sensíveis, 4,9%) captura uma manifestação mais específica: tratamento de erro detalhado que vaza rastros de pilha (stack traces), consultas de banco de dados ou estruturas de caminhos internos — divulgações que fornecem aos atores mal-intencionados um roteiro para exploração posterior.
CWE-204 (Discrepância de Resposta Observável, 3,1%) ocorre quando uma aplicação retorna respostas significativamente diferentes para entradas válidas versus inválidas — um padrão que atacantes podem explorar para enumeração de contas, sondagem de acesso ou descoberta de conteúdo.
Essas fraquezas são particularmente graves em ambientes de varejo multilocatário, onde a capacidade de um cliente ver ou inferir dados pessoais de outros clientes — ou sobre o comportamento interno do sistema — pode permitir ataques direcionados, vazamentos de dados, roubo de identidade ou constituir um evento de exposição de dados regulatório.
Tratamento de entrada e fraquezas criptográficas
CWE-20 (Validação de Entrada Inadequada) aparece na terceira posição com 5,7% — incomumente proeminente para o que é frequentemente tratado como higiene básica. Em ambientes de e-commerce, a validação de entrada insuficiente manifesta-se frequentemente como restrições ausentes em parâmetros de solicitação de API, padrões inseguros que passam valores controlados pelo usuário para funções sensíveis ou validação inconsistente entre endpoints que lidam com os mesmos dados. É também a fraqueza subjacente por trás de ataques de injeção, como SQL injection e cross-site scripting, onde código malicioso atinge camadas de dados da aplicação ou navegadores dos usuários por meio de entrada não validada.
CWE-327 (Uso de um Algoritmo Criptográfico Quebrado ou Arriscado, 2,7%) captura sistemas que criptografam dados, mas o fazem usando algoritmos obsoletos — MD5, SHA-1 ou conjuntos de cifras mais antigos — que não oferecem mais proteção significativa contra ataques modernos.
CWE-319 (Transmissão em Texto Simples de Informações Sensíveis, 2,6%) indica que dados — incluindo credenciais, tokens de sessão, chaves de API ou informações adjacentes a pagamentos — estão sendo transmitidos sem criptografia adequada em pelo menos algum componente. Isso geralmente aparece em chamadas de API internas, integrações com parceiros, fluxos de checkout ou endpoints legados que precedem a aplicação de TLS principal — mesmo em sistemas onde certificados SSL estão implantados corretamente no perímetro.
Juntos, esses três representam aproximadamente 11% das descobertas do setor e são particularmente graves em ambientes com alto volume de transações, onde a integridade dos dados em trânsito afeta diretamente a segurança do pagamento e a exposição a fraudes online.
Padrões de Ameaça Específicos do E-commerce
Nem todos os riscos em ambientes de e-commerce surgem através de categorias de vulnerabilidade padrão. Vários padrões de ameaça são específicos da arquitetura e do modelo operacional do setor e vale a pena compreendê-los juntamente com as descobertas técnicas acima.
Abuso por bots e credential stuffing
Bots maliciosos imitam cada vez mais usuários legítimos e operam em escala, permitindo abuso de contas, manipulação de inventário, raspagem de preços e interrupção de checkout. Em termos técnicos, a CWE-693 (Falha no Mecanismo de Proteção, a descoberta mais comum em nosso conjunto de dados de e-commerce com 7,6%) e a CWE-799 (Controle Impróprio de Frequência de Interação, 4,3%) são as fraquezas que moldam mais diretamente a resistência de um ambiente a esses padrões — com a CWE-307 (Restrição Imprópria de Tentativas Excessivas de Autenticação) fornecendo um ponto de apoio adicional especificamente nos fluxos de login e recuperação de conta.
O credential stuffing é uma forma comum de abuso de conta por bots: ferramentas automatizadas usam pares de nome de usuário e senha vazados para testar sistematicamente o acesso em plataformas onde as credenciais foram reutilizadas. A tomada de conta resultante pode levar a compras não autorizadas, esvaziamento de saldos de fidelidade e danos à confiança do cliente que se estendem muito além das próprias contas comprometidas.
E-skimming
O e-skimming é uma ameaça específica para páginas de checkout e pagamento, onde invasores injetam código JavaScript malicioso para capturar dados de cartão à medida que os clientes os inserem. Ele geralmente entra nos ambientes por meio de scripts de terceiros comprometidos, integrações mal configuradas ou componentes de frontend vulneráveis. Ao contrário de muitas das descobertas neste relatório, o e-skimming não requer acesso a sistemas de backend, pois tem como alvo o que é executado no navegador do cliente. Uma defesa eficaz requer visibilidade e controle sobre todo o código de terceiros carregado no ponto de pagamento, não apenas sobre a lógica interna da aplicação.
Abuso de lógica de negócio
Vulnerabilidades de lógica de negócio — onde as regras da aplicação que regem preços, descontos, promoções ou atendimento podem ser manipuladas — representam uma categoria de risco que ferramentas de varredura automatizadas ignoram consistentemente. Essas fraquezas exigem testes humanos e conscientes do contexto para serem detectadas. Em ambientes de e-commerce, onde a lógica promocional complexa, preços de vários níveis e integrações de terceiros interagem ao longo das jornadas do cliente, falhas de lógica de negócio podem permitir uma exposição financeira significativa sem disparar alertas de segurança convencionais.
Como essas vulnerabilidades são alcançadas
O perfil de vetor de ataque para vulnerabilidades de segurança comuns no e-commerce reforça o foco na camada de aplicação. Quase quatro em cada cinco vulnerabilidades neste setor são exploráveis remotamente através de uma rede, normalmente sem exigir autenticação ou interação do usuário, reduzindo consideravelmente a barreira para agentes maliciosos. Isso é consistente com uma superfície de ataque dominada por aplicações, APIs e integrações voltadas para o público, em vez de sistemas apenas internos.
Uma parcela secundária de vulnerabilidades surge através de vetores adjacentes e locais, como painéis administrativos internos, endpoints voltados para parceiros e sistemas de backend que suportam operações comerciais — caminhos pelos quais os invasores obtêm acesso a recursos sensíveis sem nunca tocar no perímetro público.
A distribuição de impacto tende para a confidencialidade e integridade, em vez da disponibilidade — o perfil esperado para um ambiente com muitas aplicações. Os resultados mais prejudiciais são a exposição de dados, fraude em pagamentos online e o comprometimento da integridade de transações ou contas, em vez da interrupção do serviço.
O que isso significa para as equipes de segurança e engenharia
- A cobertura de API não é opcional. Com 31,4% do volume de testes, as APIs representam uma fração significativa da superfície de ataque de sites de e-commerce e carregam características de risco distintas em comparação com aplicações web. Ambientes de API frequentemente carecem de limitação de taxa, validação de entrada e aplicação de controle de acesso que são mais comumente implementados em front-ends web. Se o seu ecossistema de APIs não está sendo testado com o mesmo rigor que suas aplicações web, sua cobertura de segurança tem uma lacuna significativa.
- A cobertura de controle deve ser consistente, não apenas correta. A principal descoberta — CWE-693 (Falha no Mecanismo de Proteção) com 7,6% — reflete um padrão mais sistêmico do que qualquer bug isolado: controles de segurança que funcionam corretamente em uma parte da plataforma e estão totalmente ausentes em outra. Limitação de taxa, aplicação de acesso, validação de entrada e filtragem de saída exigem aplicação uniforme em todos os endpoints, integrações e fluxos de trabalho. Um controle implementado corretamente na aplicação principal, mas ausente em um endpoint de API ou em um caminho administrativo menos visitado, é a lacuna que os invasores encontram primeiro.
- Taxas de baixa severidade no nível do portfólio não eliminam o risco no nível do ativo. A taxa de 9,1% de Alta+Crítica é a mais baixa de qualquer setor em nosso conjunto de dados, mas descreve um agregado em 242 projetos. Sistemas individuais dentro do ecossistema — integrações mais antigas, plataformas adquiridas recentemente, ferramentas internas menos testadas — podem ter um perfil muito diferente. Testes segmentados no nível do ativo fornecem uma imagem mais precisa do que as médias do portfólio.
- A cadência de testes é um controle de segurança. A correlação entre testes frequentes e taxas mais baixas de descobertas graves não é incidental. Ela reflete o efeito composto de ciclos mais curtos entre a implantação e a validação de segurança, detecção precoce antes que os problemas se tornem mais difíceis de remediar e equipes de segurança desenvolvendo familiaridade com o perfil de risco em evolução da plataforma.
Sobre estes dados
Todas as descobertas de pentest foram coletadas através do VulnKeep, a Penetration Testing as a Service plataforma (PTaaS) e representam vulnerabilidades confirmadas e validadas, identificadas durante avaliações de segurança em tempo real — não riscos teóricos ou resultados de varreduras automatizadas.
Quer comparar o seu e-commerce com estas descobertas? Nossa equipe realiza avaliações de segurança em aplicações web, APIse dispositivos móveis, adaptadas a arquiteturas de varejo, com resultados entregues em tempo real através do VulnKeep. Entre em contato para discutir um programa de testes que se adeque ao seu ritmo de lançamento e à sua superfície de ataque.
Preparando-se para uma auditoria de certificação ISO 27001 ou um pentest? Explore nossos serviços de teste de intrusão ISO 27001 ou fale com um especialista para definir o escopo ideal para o seu ambiente.
Perguntas frequentes
Quais são as vulnerabilidades de e-commerce mais comuns encontradas durante testes de intrusão?
Os dados de 2025 da Blaze para o varejo apontam problemas recorrentes em falhas de mecanismos de proteção, exposição de dados sensíveis, validação de entrada, tratamento verboso de erros, controle de acesso, fraquezas em anti-automação, restrições de tentativas de autenticação e proteção de criptografia ou transporte. Na prática, essas descobertas geralmente se concentram em fluxos de trabalho voltados ao cliente, APIs, ações de conta e integrações, em vez de uma única classe de defeito isolada.
As descobertas de pentest no varejo costumam ser de alta gravidade?
Não necessariamente. Nos dados de 2025 da Blaze, o e-commerce e o varejo apresentaram uma parcela relativamente baixa de vulnerabilidades de nível Alto e Crítico em comparação com outros setores, mas ainda geraram o maior volume de projetos e um número total muito grande de vulnerabilidades. Neste setor, falhas de gravidade média ainda podem ser altamente importantes quando afetam caminhos de transação públicos, fluxos de conta ou a exposição de dados sensíveis.
Por que o teste de intrusão é especialmente útil para e-commerce e varejo?
O risco no varejo geralmente reside na lógica de negócios real, no acesso a objetos, nos fluxos de transação e no comportamento de integrações que a varredura automatizada não interpreta bem. O pentest é valioso porque testa o sistema da mesma forma que um invasor faria, através dos fluxos de trabalho exatos que são mais importantes para a confiança do cliente, exposição a fraudes e integridade operacional.




